Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
redxor — LinuxマルウェアC2 RedXORの検出 - デモンストレーション | Kitploit
ツール/GitHubGitHub/corelight/redxor
防御ツールマルウェア分析脅威インテリジェンス侵入検知学習と教育ラボと実践
GitHubcorelight/redxor

redxor

LinuxマルウェアC2 RedXORの検出 - デモンストレーション

リポジトリを見る
33375年前未レビュー
共有

LinuxマルウェアC2 'RedXOR' - 検出例

このパッケージは、Zeekを使用してLinuxバックドア「redXOR」をステートベースの手法で検出する方法を示すデモンストレーションです。

参考文献:

  • Corelight blog
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

従来のIOC(例: C2 IP、ドメイン、uri)よりも低いレベルで脅威を検出すると、より堅牢な検出が可能になります。これは重要です。なぜなら、これらの従来の要素(ドメイン/IP/uriなど)は、脅威アクターが頻繁かつ容易に変更することが多く、その結果、単純なIOCベースの検出は失敗してしまうからです。より低レベルの行動検出ロジック(このパッケージで提供されるもの)を使用するもう1つの利点は、誤検知(False Positive)が大幅に少ないことです。

このデモンストレーションで使用する検出ロジックは、Cookieトランザクションの連続パターンを探すものです。これにはステートフルなアプローチが必要であり、Zeekのイベント駆動型検出エンジンに完全に適合します。

Zeekを使用してこのマルウェアを検出する方法は他にもさまざまあります。このスクリプトは、そのような手法の1つをチュートリアル形式で示すために作成されており、Zeekの状態保持が、現代のC2マルウェアを検出するかなり直感的かつ実用的な方法としてどのように利用できるかを強調しています。
RedXORの調査を行ったIntezerに感謝します。このマルウェアの低レベルな説明については、次の解説記事を参照してください。 https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

このスクリプトは、実際のpcapの_抽象化_から作成されました。実際のpcapは機密情報が含まれているため、元の形式では共有できませんでした。 この抽象化はIntezer Researchチームによって作成され、このデモンストレーションを書く目的でCorelight Labsに共有されました。

次の図の赤いマーカーは、スクリプトが採用するステートベースの検出ロジックを高レベルで示しています。さらに、スクリプト自体には詳細なコメントが付与されており、技術的な側面の一部に込められた理由と考え方を説明しています。
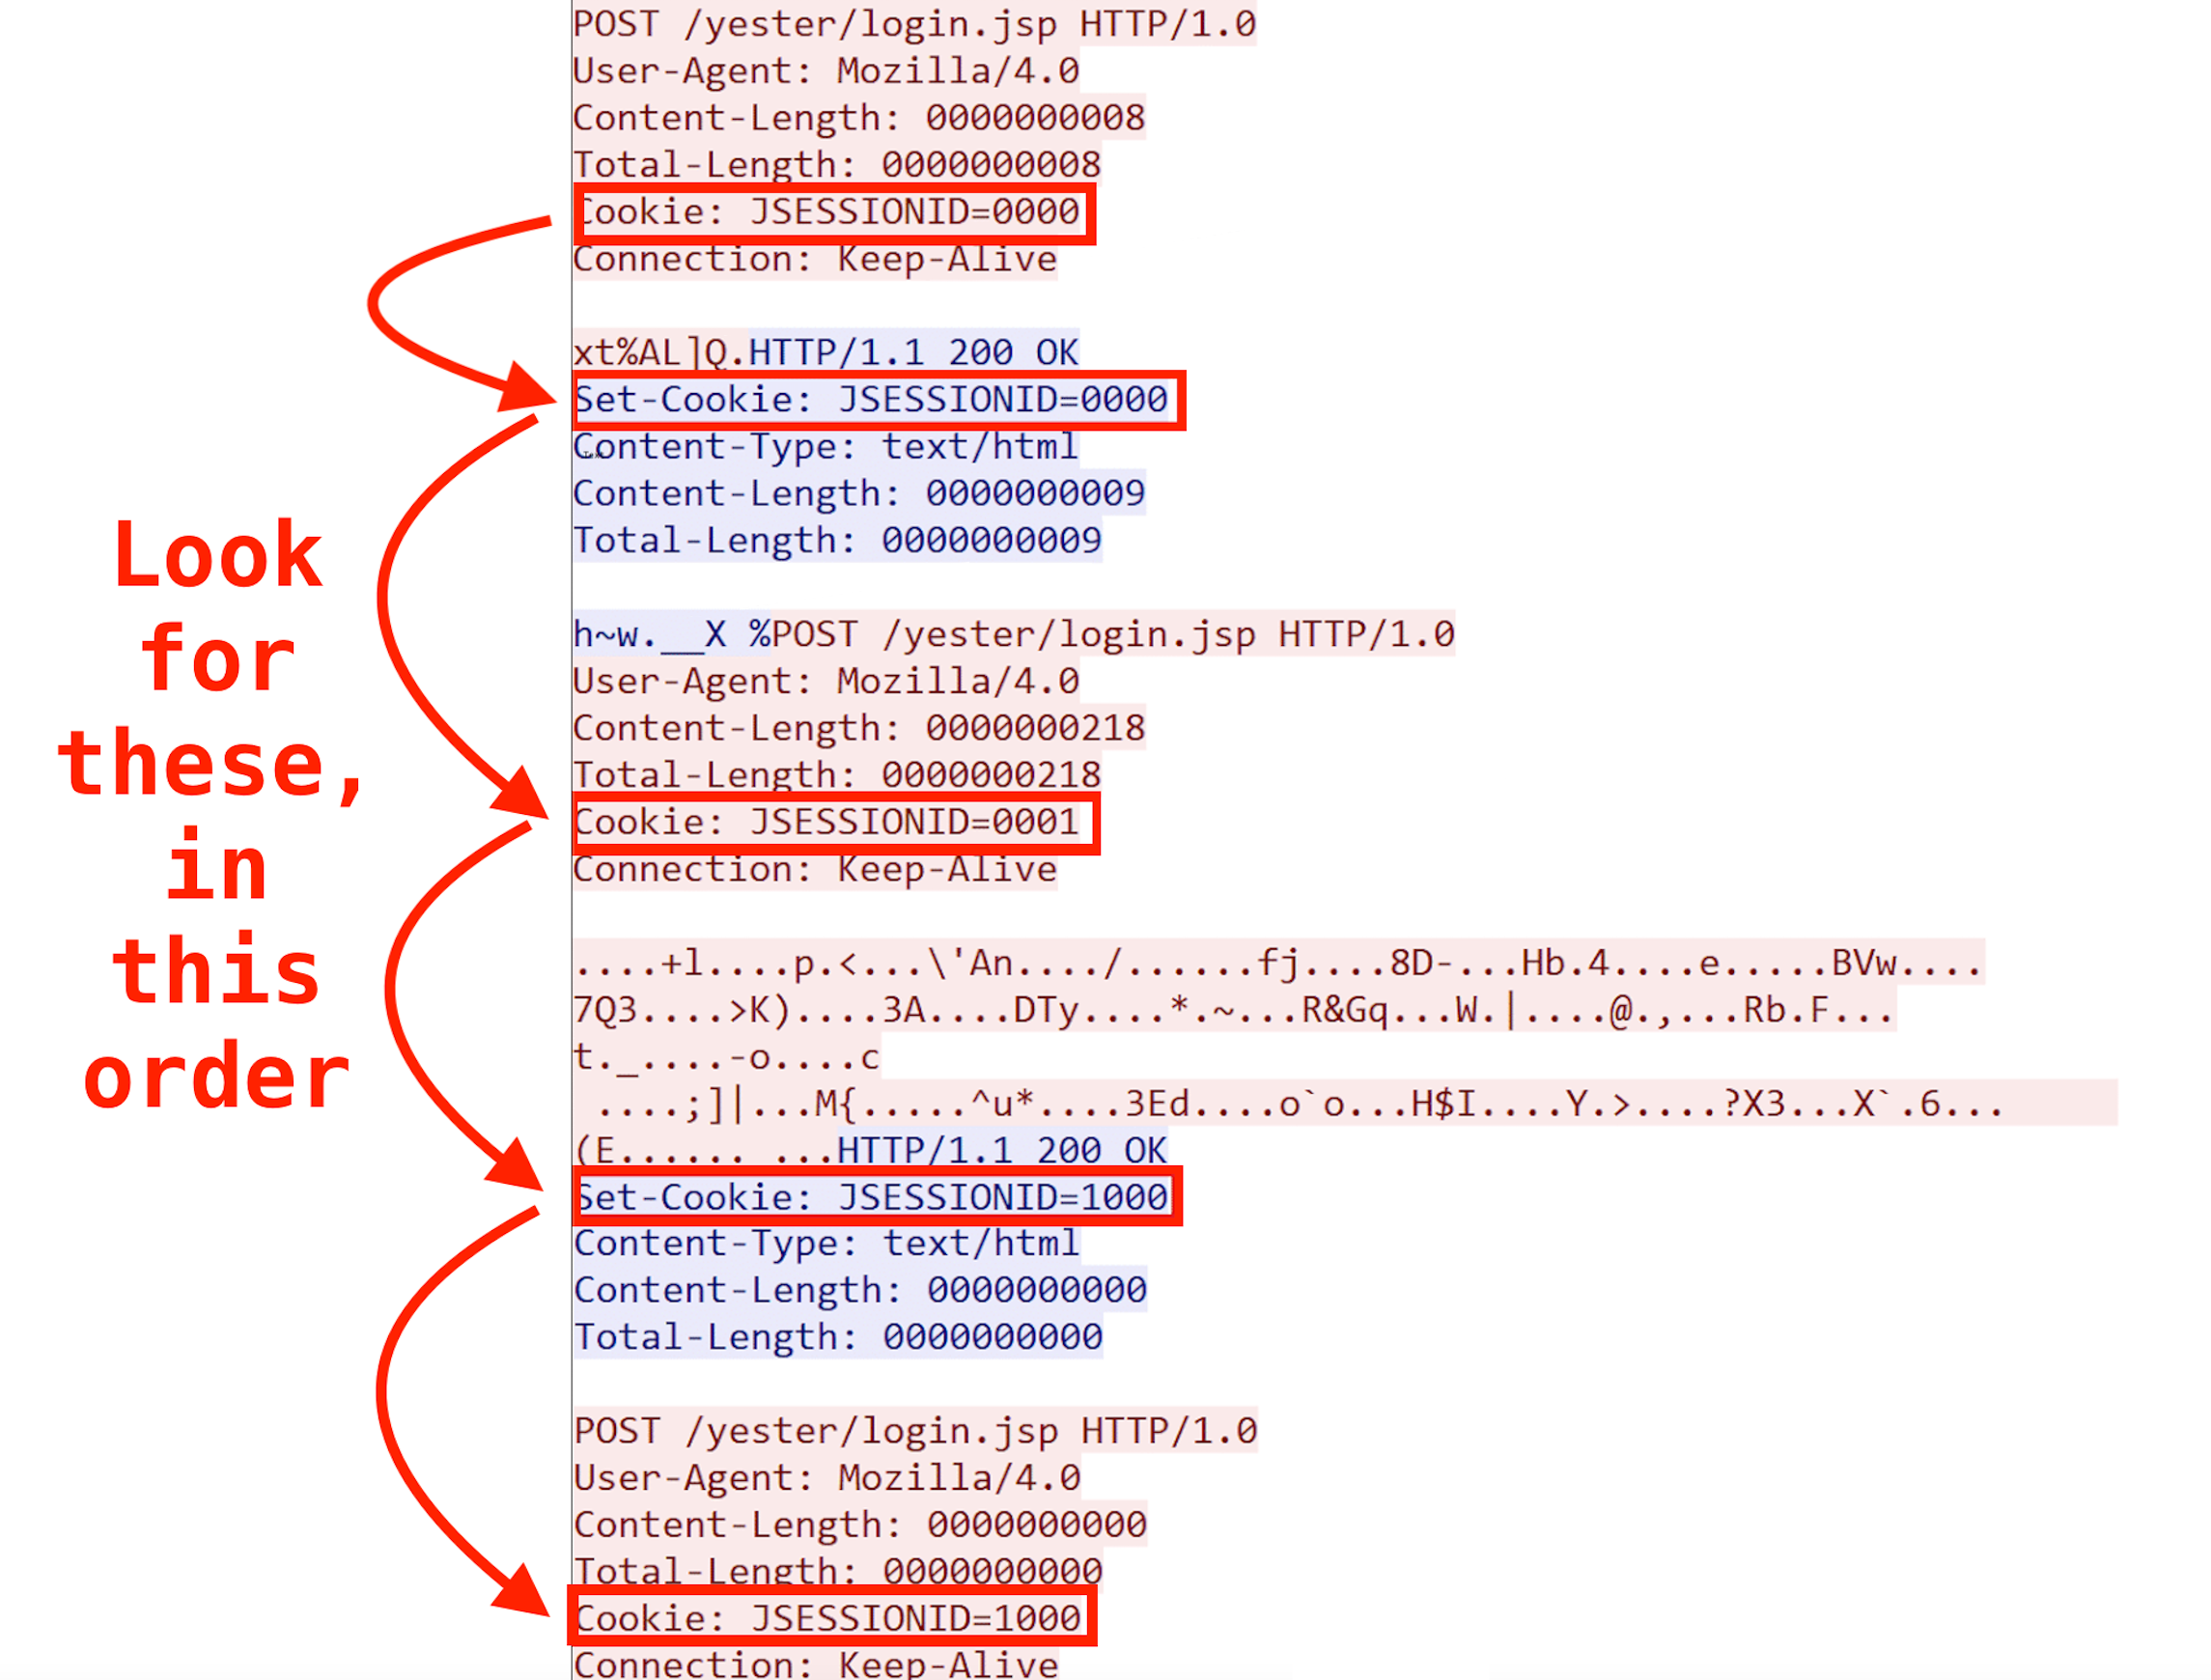
alt text
(クレジット: オリジナルのWiresharkスクリーンキャプチャ: Intezer)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    353
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    288

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







