CVE-2026-102255 向けのオフライン SonicWall SMA1000 証拠チェッカー。ビルドおよび構成の証拠を報告します。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードは含みません。




SonicWall SMA1000 (6210, 7210, 8200v): サーバーサイドリクエストフォージェリ
CVE-2026-102255 · オフライン、バージョンのみのチェッカー
sonicwall_sma1000_cve_2026_102255_check.py は、標準ライブラリのみを使用するスタンドアロンの
Python 3.10+ ツールです。報告された SonicWall SMA 1000 (6210, 7210, 8200v)
のビルド文字列を、ベンダーの SNWLID-2026-0017 ルールテーブルと照合して
CVE-2026-102255(サーバーサイドリクエストフォージェリ (SSRF) の問題)についてトリアージします。
本ツールはオフラインかつバージョンのみで動作します。ネットワークリクエストは一切行わず、デバイスへの接続や
プロービングも行いません。また、バージョン文字列はパッシブなメタデータでは判定できないため、
ネットワークモードも存在しません。エクスプロイト可能性は常に not_tested です。
[!IMPORTANT] バージョンの申告は証拠であり、検証済みの実行時状態ではありません。
potentially_affectedは エクスプロイト可能性の確認ではなく、fixed_version_reportedは検証済みのデプロイ済み パッチではなく、unknownがクリーンな結果になることは決してありません。
| フィールド | スコープ |
|---|---|
| エクスプロイト識別子 | CVE-2026-102255 |
| この同じエクスプロイトのエイリアス | 記録なし |
| レビューした情報源 | 2026-10-24 |
| 実装状態 | implemented (オフラインバージョントリアージ) |
| ネットワークモード | なし |
このリポジトリは CVE-2026-102255 に特化しています。エイリアスや複数の影響を受ける 製品はこの同じエクスプロイトを指すものであり、追加のスキャナスコープを作成するものではありません。 異なる脆弱性に対する将来の修正は、独立したリポジトリに属します。
Python 3.10 以降のみが必要で、それ以外は不要です。サードパーティの依存関係もインストール 手順もありません。CI は Ubuntu、Windows、macOS 上で Python 3.10 と 3.14 を用いてテストを実行します。
# Triage one reported build (prints a JSON report)
python sonicwall_sma1000_cve_2026_102255_check.py --version 12.4.3-03526

# Triage the synthetic example inventory into a standalone HTML report
python sonicwall_sma1000_cve_2026_102255_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit-status meanings
python sonicwall_sma1000_cve_2026_102255_check.py --help
--version、--inventory、--csv-list のうち少なくとも 1 つが必須です。そうでない場合、
実行はステータス 2 で終了します。
| 入力 | フラグ |
|---|---|
| 報告されたビルド | --version BUILD(繰り返し指定可能)、任意で --branch、--model(6210、7210、8200v)、--workplace-interface-access true|false|unknown を併用。これら 3 つは --version の値にのみ適用されます |
| JSON インベントリ | --inventory FILE(繰り返し指定可能):1 つのオブジェクトまたはオブジェクトの配列 |
| CSV リスト | --csv-list FILE(繰り返し指定可能):version 列を含むヘッダー行 |
入力は 1 回の実行で組み合わせることができます。ビルドは
<major>.<minor>.<patch>-<build>(例:12.4.3-03526)に一致する必要があり、それ以外は
unknown に分類されます。
| エントリフィールド | JSON インベントリ | CSV リスト |
|---|---|---|
schema_version | 必須、整数 1 のみ | 列として使用不可 |
version | 任意(欠落時は unknown) | 必須列 |
id(または label) | 任意 | 任意 |
branch、model | 任意 | 任意 |
workplace_interface_access | 真偽値または null | 任意 |
custom_build | 真偽値 | 任意 |
version_candidates | 文字列のリスト | 任意、セミコロン区切り |
入力は厳密に検証されます。不明なフィールドや列、誤った型、重複キー、
不正な CSV、過大な値、シンボリックリンク、非通常ファイルは運用上の
エラー(終了 2)であり、評価結果ではありません。制限:入力ファイルあたり 1 MiB、1 回の実行あたり 10,000
エントリ、フィールドあたり 128 文字、エントリあたり最大 50 個の version_candidates。
docs/REFERENCE.md に、受け入れられる真偽値の表記や空白の扱いを含む
完全な入力ルールが記載されており、
examples/inventory.example.json は動作する
インベントリの例です。
| オプション | 動作 |
|---|---|
--format json|csv|html | レポート形式。json がデフォルト |
--output FILE | レポートを stdout ではなく FILE に書き込む |
--force | --output による既存ファイルの上書きを許可する |
--output は入力が読み込まれる前に検証されます。入力ファイルであってはならず、
--force なしでは上書きされません。レポートは同じディレクトリ内の一時ファイルに書き込まれ、
アトミックに公開されます。--force なしの場合、公開時に実行中に出現した宛先を置き換えることはできず、
ハードリンクがサポートされていない環境では実行は 2 で終了します。UTF-8 としてエンコードできない
レポートテキストも 2 で終了します。
| コード | 意味 |
|---|---|
0 | 完了。potentially_affected の結果なし。unknown の結果はクリーンな結果とはみなされません。 |
1 | 完了。少なくとも 1 つの potentially_affected の結果、または --strict 指定時の unknown の結果。 |
2 | 運用上または使用方法のエラー(不正な入力、読み取り不能なファイル、上書きの拒否)。評価結果ではありません。 |
130 | 中断(Ctrl-C)。以下を参照。 |
--strict を指定すると、unknown の結果が検出結果としてカウントされ(終了 1)、
未分類のビルドをクリーンとして扱ってはならない自動化に適しています。
レポートには complete フラグ(および CSV の complete 列)が含まれます。出力パスが検証された後、
公開される前に実行が中断された場合、それまでに完了した結果が complete: false として書き込まれ、
通知には実行が中断されたことが示されます。終了ステータスは 130 です。
130 で終了します。再実行する前にレポートの成果物を
確認してください。docs/REFERENCE.md に整合の 詳細が記載されています。
examples/inventory.example.json から生成された合成例 (docs/example-report.html を参照)。ビルドと ID は 架空のものであり、実在するシステムを記述したものではありません。
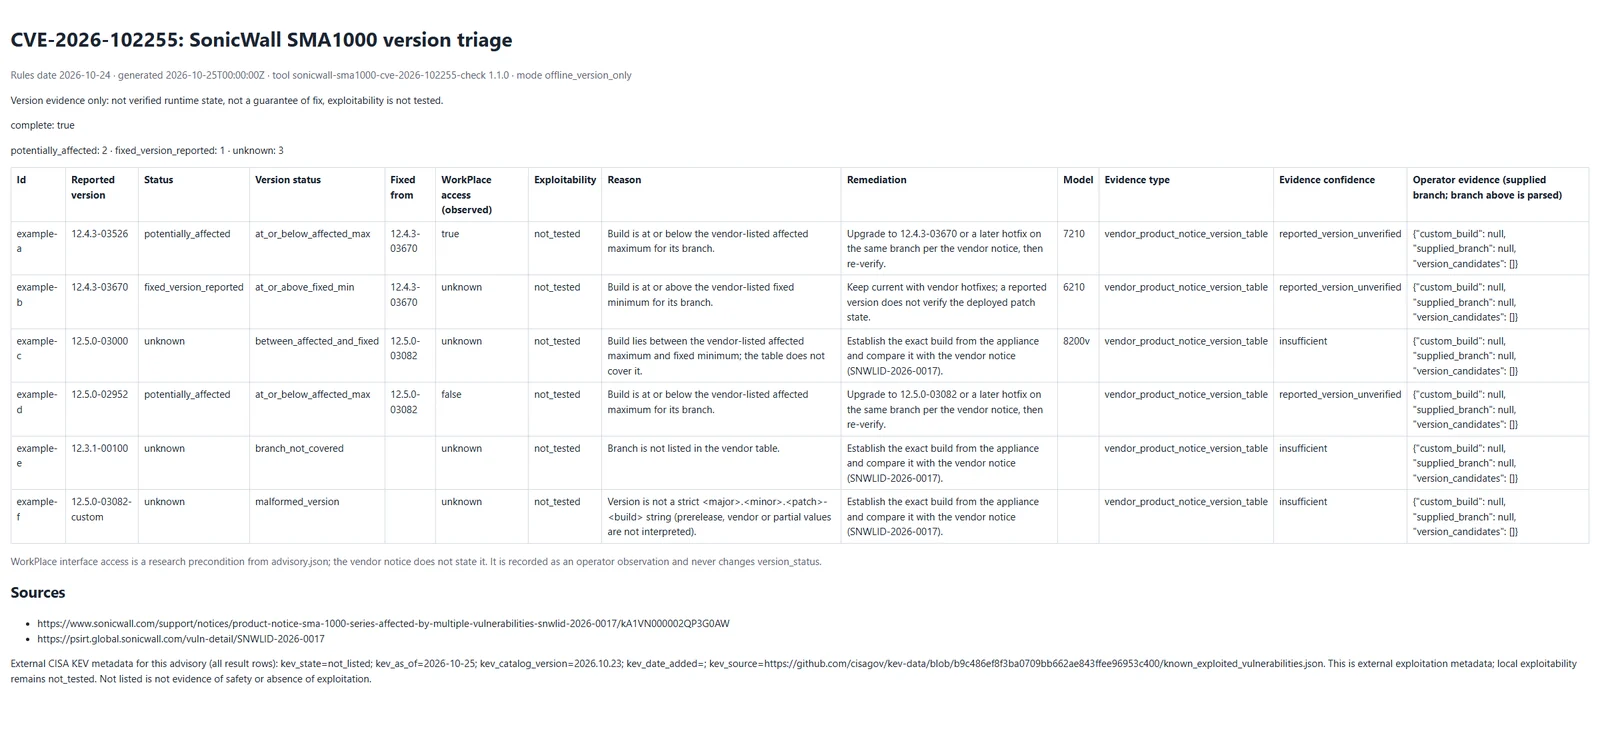
プレビューでは、すべての証拠列を表示するために拡張されたテーブルレイアウトを使用しています。
status | 意味 |
|---|---|
potentially_affected | 報告されたビルドが、対象ブランチのベンダー記載の影響を受ける最大値以下であること。悪用可能性が確認されたものではありません。 |
fixed_version_reported | 報告されたビルドが、そのブランチのベンダー記載の修正済み最小値以上であること。保証や検証済みのパッチ適用状態を示すものではありません。 |
unknown | 欠落、不正な形式、プレリリース、ベンダー/カスタム、競合、対象外ブランチ、またはテーブル間のビルド。決して「安全」ではありません。 |
version_status は具体的な理由を示します: at_or_below_affected_max、
at_or_above_fixed_min、between_affected_and_fixed、branch_not_covered、
version_not_disclosed、malformed_version、conflicting_versions、
custom_build、product_not_covered、branch_mismatch、または malformed_branch。precondition_observations に別途報告されます。これは version_status を変更することはありません。exploitability は常に not_tested です。--branch、または 6210、7210、8200v 以外のモデルは
unknown になります。unsupported_runtime ステータスは出力されません: ベンダーの通知には
サポート終了ルールが記載されていません。

