CVE-2026-88775 向けのオフライン NetScaler ADC / Gateway 証拠チェッカー。報告されたファームウェアと構成の証拠。スタンドアロンの Python。JSON/CSV/HTML レポート。エクスプロイトペイロードなし。





CVE-2026-88775(Gateway または AAA のメモリ破壊)に関する、運用者が報告した NetScaler のビルドおよび構成の証拠をオフラインでトリアージします。
標準ライブラリのみを使用する、独立した Python 3.10+ チェッカーです。提供されたビルド文字列と構成の観測結果を読み取り、ベンダーの修正済みビルドと比較して、JSON、CSV、または HTML レポートを出力します。ネットワークモードはありません。アプライアンスへの接続、アプリケーションコードの実行、エクスプロイトペイロードの送信、構成のスキャンは行いません。
このチェッカーは 1 つの CVE のみを対象とし、node2shell-check および php2shell-check の報告規約に従います。
potentially_affected は、エクスプロイト可能性が確認されたことを意味しません。fixed_version_reported は、検証済みのパッチ状態や安全性の保証ではありません。報告されたビルドがベンダーの修正済みビルド以上であることを意味します。unknown は決して安全ではありません。exploitability: not_tested が付きます。評価を許可されているインベントリのみを使用してください。
要件: Python 3.10 以降(コマンド名がその場合は python3 を使用してください)。インストールするものはなく、サードパーティの依存関係もありません。--help で利用可能なすべてのオプションが表示されます。
# One reported build
python netscaler_cve_2026_88775_check.py --version 14.1-73.36 --variant standard

# The synthetic example inventory, as an HTML report
python netscaler_cve_2026_88775_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory, as JSON, exiting 1 if any row is potentially affected
python netscaler_cve_2026_88775_check.py --csv-list inventory.csv --format json --fail-on-finding
レポート形式はデフォルトで JSON、出力はデフォルトで stdout です。既存のレポートファイルは --force を指定しない限り拒否されます。--version、--inventory、--csv-list のいずれの入力も指定されない場合、チェッカーはステータス 2 で終了します。
--version、--inventory、--csv-list は 1 回の実行で組み合わせて使用できます。
| 入力 | 説明 |
|---|---|
--version BUILD | 報告されたビルド。繰り返し指定可能。--variant standard|fips|ndcpp と --build-source はコマンドライン上のすべての --version に適用されます。 |
--inventory FILE | UTF-8 の JSON オブジェクトまたは空でない配列。schema_version: 1 と文字列の version が必須です。任意項目: label、variant、build_source、version_candidates(最大 16 個の文字列)。繰り返し指定可能。 |
--csv-list FILE | 必須の version ヘッダーを持つ UTF-8 CSV。任意項目: label、variant、build_source および観測列。繰り返し指定可能。 |
比較が許可されるのは、ビルドソースが空、unknown、official、citrix のいずれかである場合のみです。それ以外の来歴は unknown のままとなります。来歴はオペレーターによる主張です。
入力は厳格に扱われます。不明なフィールドや重複フィールド、型の誤り、不正な JSON や CSV、上限を超える入力はエラーとなり、何も公開されません。上限は 1 回の実行あたり入力ファイル 100 個、観測 10,000 件、ファイルあたり 4 MiB、文字列あたり 512 文字です。入力は通常ファイルである必要があり、アーカイブやディレクトリツリーは決して開かれません。フィールドと解析規則の完全な仕様(JSON 専用のフィールドを含む)はリファレンスに記載されています。
docs/example-inventory.json は合成データであり、実在するシステムを記述したものではありません。
影響ありとは、同じブランチおよびバリアントの修正済みビルドより厳密に前であることを意味します。下限やライフサイクルに関する結論は推測されません。
| ブランチとバリアント | ベンダー修正済みビルド |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
受け入れられるビルド形式は 14.1-73.37、14.1.73.37、NS14.1: Build 73.37.nc で、任意で FIPS または NDcPP のマーカーを、さらに任意で nc マーカーの前に付けることができます。show version の行全体ではなく、ビルドのテキストのみを指定してください。
以下は unknown のままであり、推測されることは決してありません:
観測値は true、false、unknown のいずれかです。CLI フラグ、JSON の真偽値または null、あるいはドキュメント化された CSV セル値(true、false、unknown または空)として指定します。これらがバージョンステータスを変更することは決してありません。
| CLI 観測 | 意味 | 露出条件が期待する値 |
|---|---|---|
--gateway-or-aaa-vserver | Gateway または AAA 仮想サーバーが構成されている | true |
バージョンステータス、構成、および修復は個別に報告されます。
| フィールド | 値 |
|---|---|
version_status | potentially_affected、fixed_version_reported、unknown |
precondition_status | conditions_observed、condition_not_observed、unknown |
remediation_status | ファームウェア更新が必要か、バージョン検証が必要か、報告されたバージョン要件かを区別します。 |
exploitability | 常に not_tested |
version_reason はブランチ、ビルド、バリアントの判定を説明します。precondition_status はオペレーターの観測のみを要約したものであり、検証済みの露出やクリーンな結果を示すものでは決してありません。証拠は常に未検証のオペレーターによる主張です。
形式は JSON、数式安全な CSV、および自己完結型でスクリプトを含まない HTML です。--format json|csv|html と --output FILE を使用します。
unknown のままです。詳細はエビデンス契約を参照してください。--force がない限り既存のファイルを置き換えることはありません。診断情報はプライベートパスや指定された値をエコーしません。docs/example-report.html は、合成インベントリから生成されたレポートです。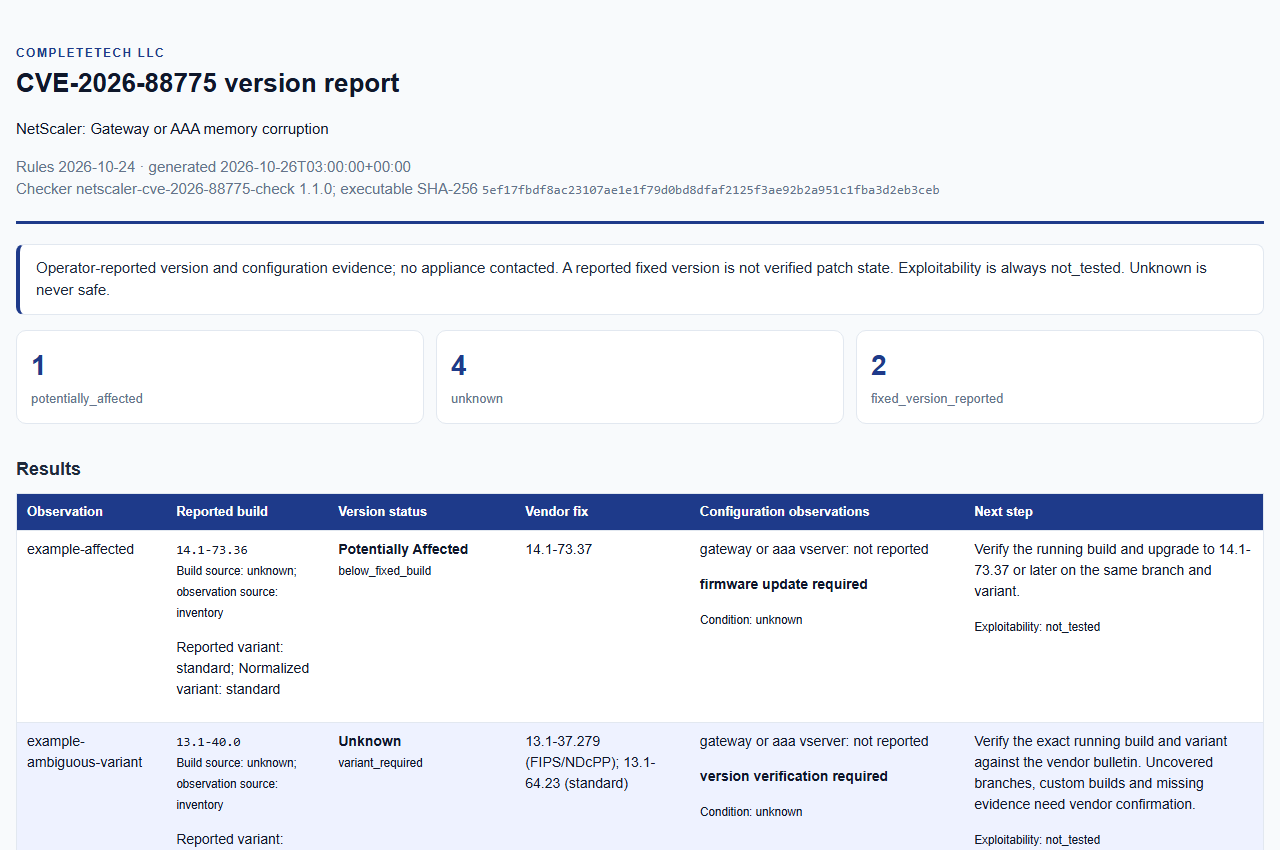
リファレンスには、制限、CSV の record_type 行、スキーマの詳細、公開時の動作が記載されています。
| コード | 意味 |
|---|---|
0 | レポートが書き込まれました。unknown はそれ自体では終了コードを変更しません。 |
1 | --fail-on-finding が指定され、影響を受けるファームウェアを報告する行が存在しました。共有の終了ロジックは必須の拡張 ISN 変更にも対応しますが、この CVE のルールではそれは要求されません。 |
2 | 使用方法、入力、または出力のエラー。入力およびレンダリングのエラーではレポートは公開されません。stdout の I/O 障害では、シンクがすでに受け入れたバイトが残る可能性があります。 |
130 | 中断されました。完了した観測は可能な限り保持され、明示的な完全性メタデータが付与されます。ファイル公開の完了を検証できない場合、チェッカーは再試行しません。再実行する前にレポート成果物を確認してください。 |
運用上の失敗 (終了コード 2 または 130) は評価結果ではありません。中断時のセマンティクスについてはリファレンスを参照してください。
ベンダー速報と CNA レコードは 2026-10-24 に確認されました。ベンダー速報がブランチ、バリアント、修正ビルドの比較を決定します。相違点は以下に保持されています。
ソース:


