 coey0814/dirtyfrag-galaxy
Samsung Galaxy向けのワンクリック一時KernelSU root(late-load)をDirtyFrag(CVE-2026-43284)経由で実現。Shizuku/PC/ADB不要。

한국어 · English
DirtyFrag(CVE-2026-43284) エクスプロイトでSamsung Galaxyデバイスに
ワンクリック一時ルート(KernelSU late-load) を適用するツールです。
Shizuku・PC・ADBなしで アプリからエクスプロイトからKernelSU late-loadまでを直接実行します。
⚠️ 警告
I am not responsible for bricked phones. — 文鎮化した端末について責任を負いません。
- このツールはパーティションをフラッシュしない 一時ルート(late-load) 方式のため、KNOX ワランティビットをトリップしません。
- DirtyFrag 脆弱カーネルで動作します。非脆弱または互換性のないカーネルでは patch/primitive 検証段階で中断し、ルート取得段階へは進みません。
- 必ずご自身が所有する端末でのみ実行してください。
- ルートが有効な間、一部のアプリ(金融・政府・DRM など)はルートを検出して実行を拒否する場合があります。
- 無保証。使用に伴うすべての責任はユーザーに帰属します。
このアプリは uname に表示される Android KMI 系列(androidNN) + カーネル major.minor を基準にカーネルモジュール(KO)を自動選択します。
androidNNはユーザーが見る Android バージョン番号と必ずしも同一ではない場合があり、uname -rに表示される Android kernel/KMI 系列を意味します。
以下は現在までの実測結果です。
| デバイス | モデル | カーネル | 結果 |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ 成功 (基準) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ 成功 |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15、6.12.58-android16 で動作し、6.1.157-android14 では CBC primitive が NO-OP と確認され動作しませんでした。6.1 = パッチ済み、6.6 = 脆弱 のように一般化しません。android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
上記 KMI に対応する KO がアプリに内蔵されており、すべての対象デバイス/ファームウェアでの動作を保証するものではありません。
モジュールはルートを取得した後にのみインストールできます。 以下の順序で行えば問題ありません。
手順4まで完了すると、アプリが自動的にモジュールを確認し、なければ 「モジュールのインストールが必要です」通知(+「マネージャーを開く」ボタン)を表示します。 KernelSU マネージャー → モジュール で Zygisk-Next、LSPosed(zip)をインストールしてください。
アプリに戻ると 自動検出されます(再度 [ルート] を押す必要はありません)。 モジュールが準備できると 「ソフト再起動が必要です (LSPosed 正常動作のため)」通知が表示されます。
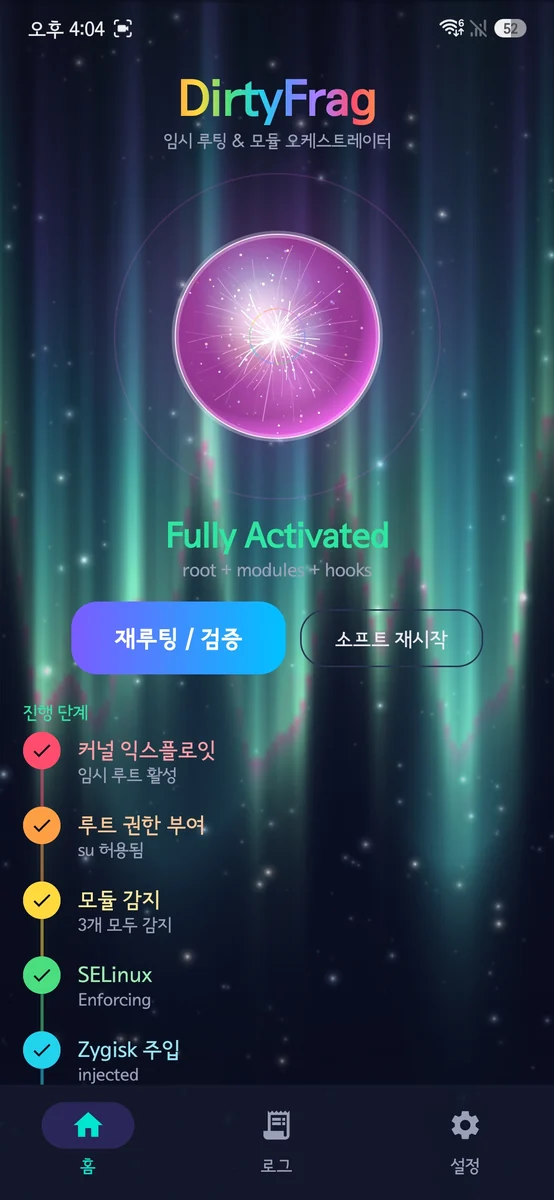
通知の [今すぐソフト再起動] を押すか、アプリホームで ソフト再起動 を押します。 完了するとステータスが Fully Activated に変わります。
必要に応じて設定で 起動時の自動ルート をオンにすると、再起動後に自動でルートが再適用されます。
まとめ: ルート → モジュールインストール(通知案内) → 自動検出 → ソフト再起動(通知/ワンタップ)。 モジュールがなくてもルート段階は正常に進行し、アプリはハード失敗の代わりに通知・案内・ワンタップ実行を提供します。
su コンテキストでクリーンにモジュールステージ + soft reboot を実行します。system_server の 現在の pid 基準(logcat + lspd verbose、mtime ガード)で誤検出/未検出を排除。Enforcing に戻します。設定で 起動時の自動ルート をオンにすると、再起動後にフォアグラウンドサービスがエクスプロイト → su 確保 →
モジュールステージまでを自動実行し、通知で進行状況を表示します。
自動ソフト再起動はデフォルトでオフです(ループ防止のため)。 LSPosed の有効化が必要な場合は、アプリでソフト再起動を一度実行してください。
CBC page-cache primitive is a NO-OP ... Aborting. などの patch/primitive 検証メッセージとともに中断します。ksud unload は絶対に使用しません(デバイスダウン防止)。| 初回ユーザーのルート | ソフト再起動 |
|---|---|
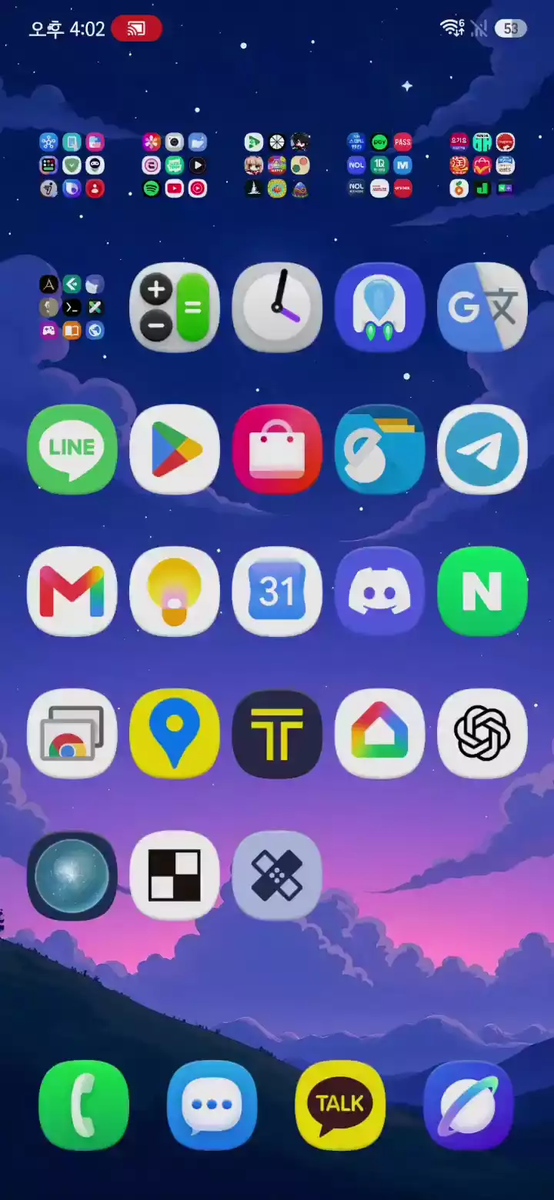 | 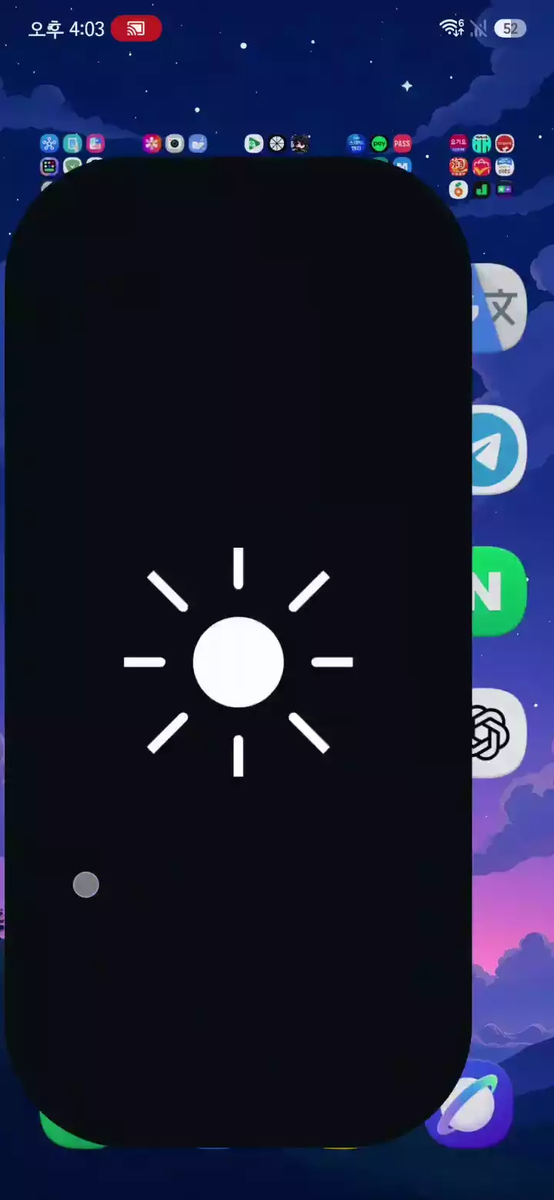 |
アニメーション WebP のため自動再生されます。(クリックすると原寸大で表示できます。)
| ホーム | ログ | 設定 |
|---|---|---|
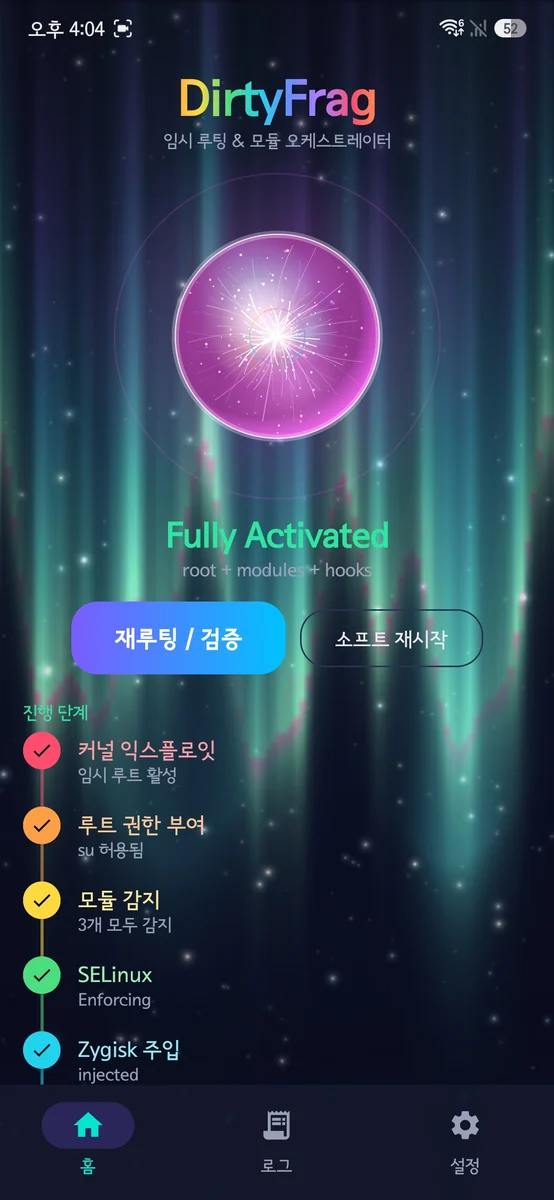 | 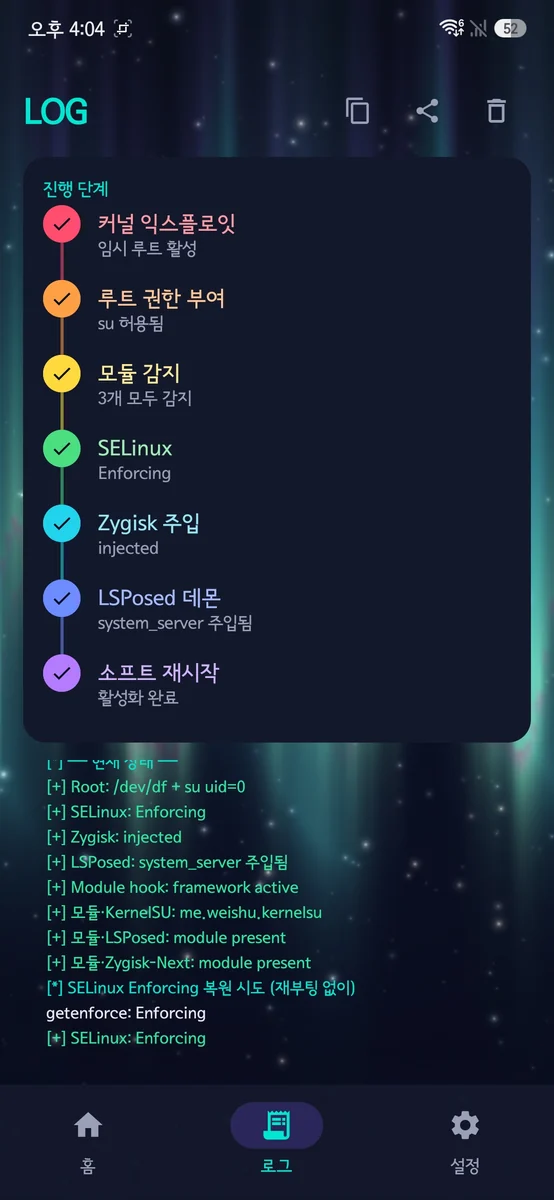 | 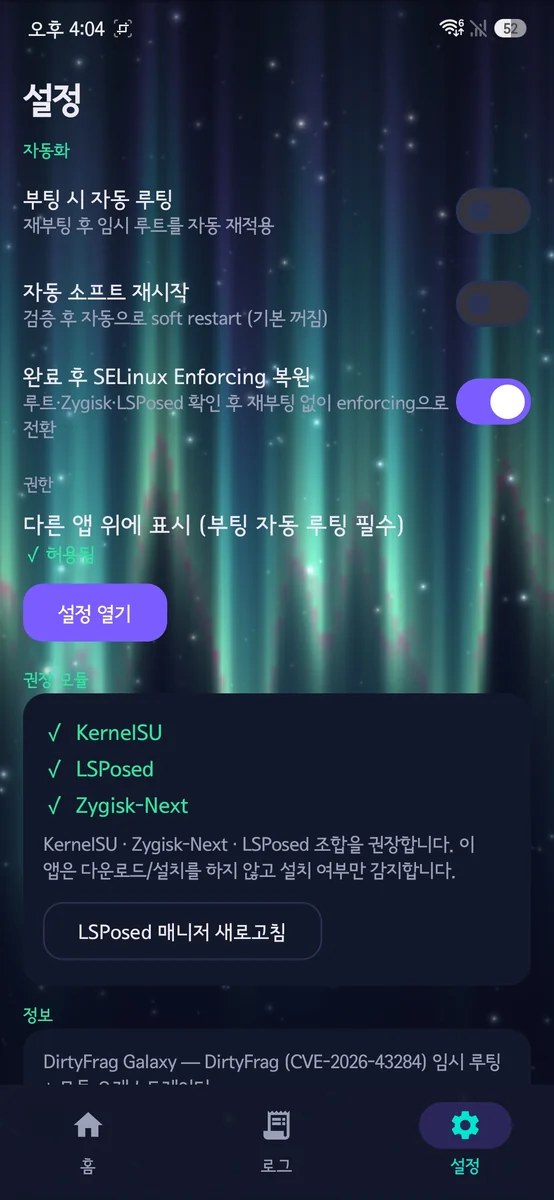 |
要件: JDK 17、Android SDK 36、NDK 27.2.12479018。
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# 出力: app/build/outputs/apk/release/dirtyfrag-galaxy.apk
local.properties はコミットしません(sdk.dir をご自身の SDK に指定)。
リリース APK はリポジトリに含まれる AOSP testkey
(keystore/testkey.p12、alias testkey、パスワード android)で署名されており、
誰でも同一のキーで再ビルドできます。
個人配布または別途リリースに使用する場合は、
keystore/testkey.p12 を ご自身の private release key に置き換え、signing 設定も併せて変更してください。
公開 testkey は再現可能なビルドのためのデフォルト値であり、公式配布用の署名キーとして使用することを目的としていません。
| アセット | SHA-256 (先頭) |
|---|---|
assets/ksud | 63046bf5a6409e5f… |
ko/dirtyfrag-android12-5.10.ko | 8ea7b79bedfba0b5… |
ko/dirtyfrag-android13-5.10.ko | 97b09bac363ce6bf… |
ko/dirtyfrag-android13-5.15.ko | 43e5669315b5d710… |
ko/dirtyfrag-android14-5.15.ko | f96a0d5ac8f43683… |
ko/dirtyfrag-android14-6.1.ko | a05e62319dcac2e7… |
ko/dirtyfrag-android15-6.6.ko | 6658df7da8b2e90a… |
ko/dirtyfrag-android16-6.12.ko | cc4cf69f40d00d6f… |
ko/dirtyfrag-android17-6.18.ko | 32e30b20a71e2ae8… |
