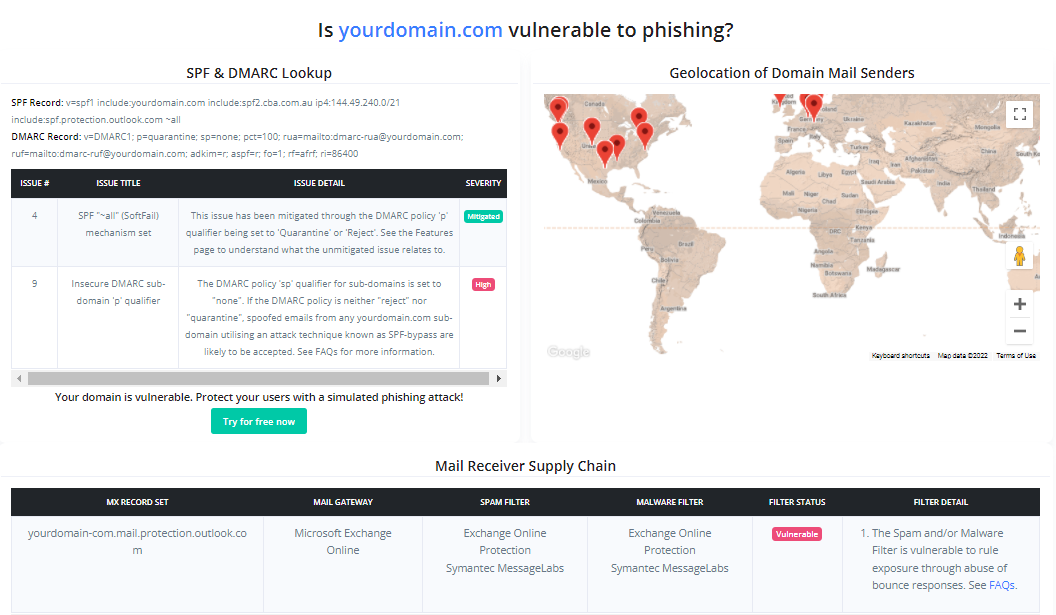


Phishious は、レッドチーム向けに設計されたオープンソースの Secure Email Gateway (SEG) 評価ツールキットであり、CanIPhish のチームによって開発されました。Phishious を使用すると、フィッシングマテリアルを提示した際に、さまざまな Secure Email Gateway 技術がどのように動作するかを確認できます。
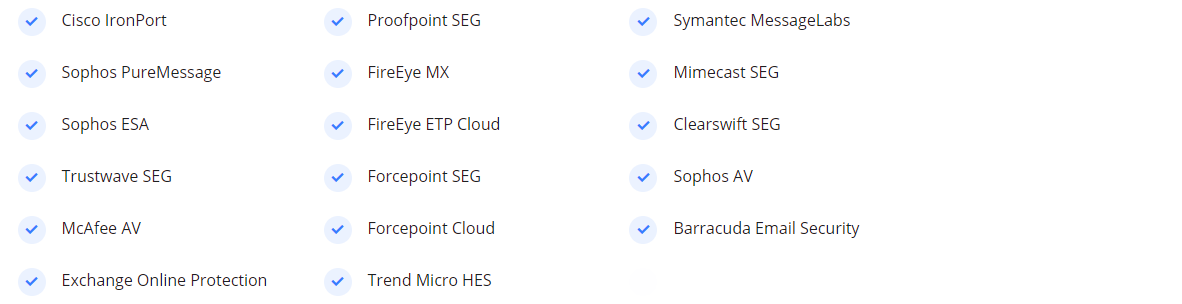
Phishious が Secure Email Gateway 評価において世界初であると言っても冗談ではありません。現在、あなたのフィッシングメールを複数の Secure Email Gateway に対してスキャンできるツールは(無料・有料問わず)他に存在しません。最も近いユーティリティは VirusTotal ですが、これは特にマルウェア検出に焦点を当てており、スパム/フィッシング検出ではありません。Phishious を使用することで、世界で最も人気のある Secure Email Gateways に対して自由にフィッシングマテリアルをテストできます。これは、フィッシングキャンペーンがどの程度成功するかの指標を提供するため、非常に貴重な機能です。
Phishious は、多くの組織がメールのバウンス応答や未達レポートで過度に機密性の高い情報を送信するという一般的な設定ミスを利用します。機密情報は通常、改ざんされていない元の着信メールヘッダーの形で提供されます。この情報を Phishious に取り込むことで、関連情報を抽出し、メールが宛先の迷惑メールフォルダに入る可能性が高いか、SEG によって完全にブロックされるかを検出できます。これを多くのターゲットに拡大すると、これらの情報を集約して、特定のフィッシングマテリアルが配信されたときにさまざまな SEG がどのように動作するかについての全体像を提供できます。メールバウンス攻撃とその結果生じる問題をより深く理解するには、以下の ブログ記事 を読むか、BSides Canberra のプレゼンテーション をご覧になるか、または以下の youtube の紹介ビデオをご視聴ください。
Windows 10 Endpoint, Windows Server 2012+ または .NET Core 5.0 を実行可能な任意の Linux システム( https://dotnet.microsoft.com/download/dotnet/5.0 を参照)
Phishious は .NET Core 5.0 MVC Web アプリケーションです。したがって、Windows では IIS を使用して、Linux では Apache を Web サーバーとして使用して実行できます。ただし、Phishious を使用する最も簡単な方法は、プロジェクトをクローンして、お気に入りの IDE(例:Visual Studio、Visual Studio Code、Rider など)を使用してデバッグすることです。
自動スキャンは、数回のクリックで Phishious が自動的にメールを送信し、バウンス応答を取り込み、メールヘッダーを分析するオーケストレーションレイヤーを追加します。ユーザーとしての主な作業は、脆弱なメール受信者を特定することです。
Phishious は公開インフラを悪用するように設計されているため、異なるメールセキュリティ技術を使用するさまざまなターゲットを特定する必要があります (例:ターゲット 1 は Sophos PureMessage、ターゲット 2 は Cisco IronPort など)。脆弱なメール受信者の特定は、手動分析 (例:CanIPhish Supply Chain Analysis) またはプログラムによる手段 (例:CanIPhish Supply Chain API) で行うことができます。
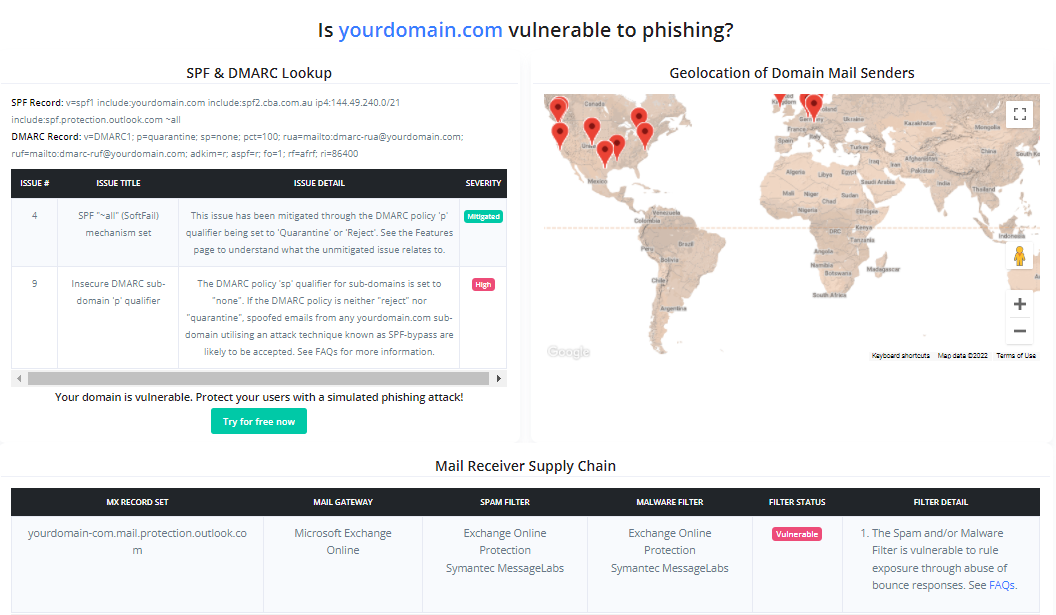
参考:付随する画像は CanIPhish Supply Chain Scan のもので、脆弱な 'Mail Receiver Supply Chain' を示しています。
ターゲット設定。 ターゲットドメインをスペース、改行、またはカンマで区切って入力します。続いて、ローカルパートアドレスに存在しないアドレスを入力します。
SMTP 設定。 使用予定の SMTP サーバー設定を入力します。
注意:Gmail を使用する場合は、「安全性の低いアプリのアクセス」を有効にした使い捨ての Gmail アドレスを使用してください。この設定は、こちらをクリックして切り替えることができます - https://myaccount.google.com/lesssecureapps。受信メールが迷惑メールに振り分けられないようにフィルタを設定します(設定歯車 > すべての設定を表示 > フィルタとブロック中のアドレス > 新しいフィルタを作成)。最後に、Gmail の場合、ユーザー名とパスワードはあなたの Gmail メールアドレスとパスワードです。
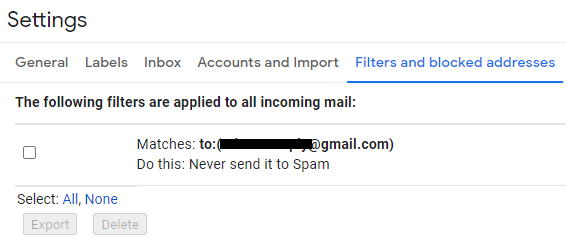
ストレージスキャン設定。 メールのバウンス応答が保存される場所を入力します。現時点では、Gmail と Amazon S3 の両方がストレージ先としてサポートされています。
注意:Amazon S3 を使用する場合は、バウンス応答をこの場所に転送するための何らかの転送機能を設定する必要があります(例:宛先を S3 にした Amazon SES Mail Receiver)。
メールプライミング設定。 送信元メールアドレス、表示名、および悪意のない件名とメール本文を入力します。メールプライミングは、それぞれの Secure Email Gateway 技術の通常の動作をベースライン化し、悪意のあるメールを配信したときの差分を分析するために使用されます。
すべての設定を入力したら、[Save Settings] をクリックし、次に [Prime Filters] をクリックします。プライミングが完了するまで最大 1 分待ちます。
プライミング中にメールを送信した同じターゲットに、悪意のあるコンテンツをメールで送信する時です。
ステップ 1. 送信元メールアドレス、表示名、悪意のある件名とメール本文を入力します。
ステップ 2. [Detonate Filters] をクリックします。起爆が完了するまで最大 1 分待ちます。
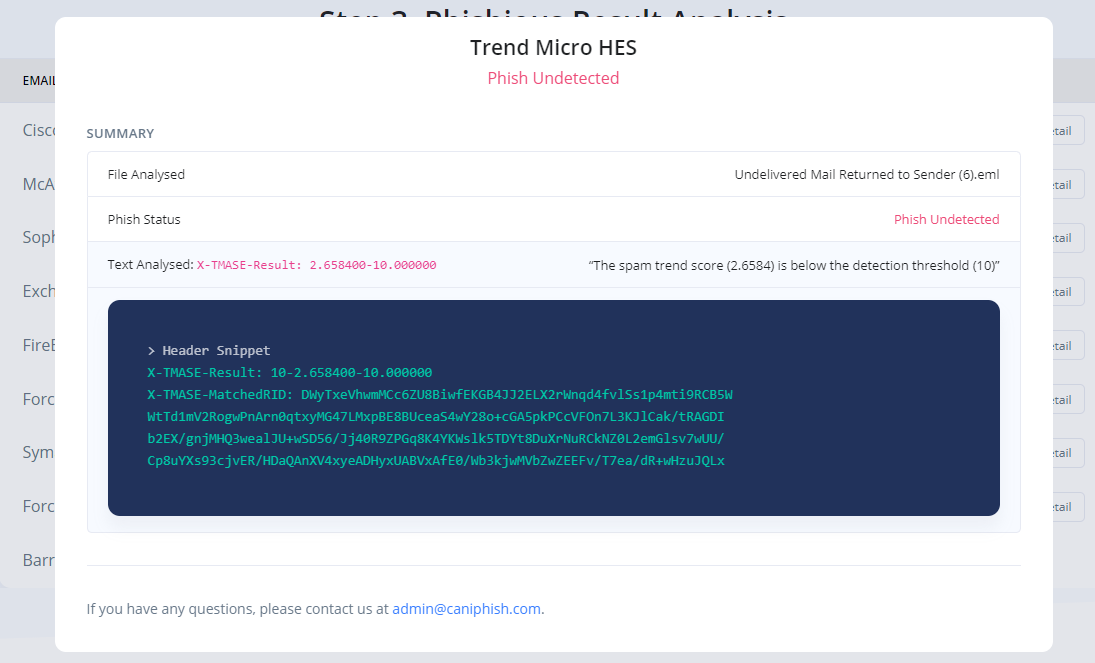
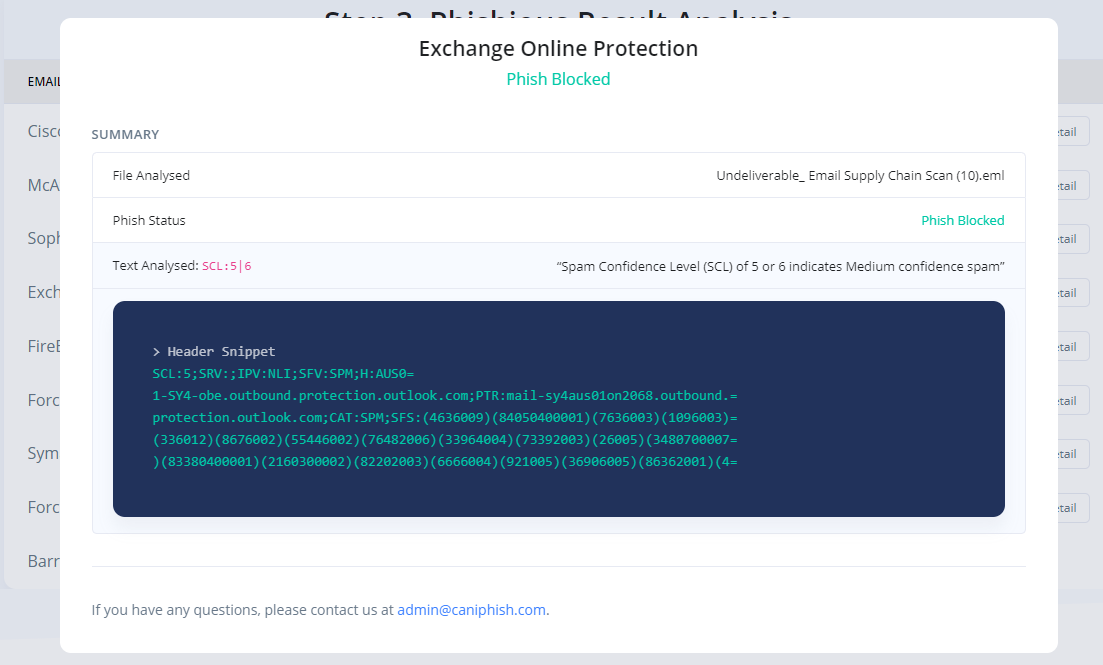
結果を分析して、フィッシングマテリアルがブロックされたか、検出されなかったかを判断します。[View Detail] をクリックして、Email Headers 内で分析されたテキストと、それが Phishious の全体的な評価にどのように影響したかを確認します。
参考:付随する画像は、2 つの異なる SEG 技術の詳細ビューを示しています。このビューは、Phishious が Email Headers を分析して、1 つのフィッシングメールから 2 つの異なる結果をどのように提供するかを示しています。
Phishious は公開インフラを悪用するように設計されているため、異なるメールセキュリティ技術を使用するさまざまなターゲットを特定する必要があります (例:ターゲット 1 は Sophos PureMessage、ターゲット 2 は Cisco IronPort など)。脆弱なメール受信者の特定は、手動分析 (例:CanIPhish Supply Chain Analysis) またはプログラムによる手段 (例:CanIPhish Supply Chain API) で行うことができます。
参考:付随する画像は CanIPhish Supply Chain Scan のもので、脆弱な 'Mail Receiver Supply Chain' を示しています。


