eMudhra CA 侵害 CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
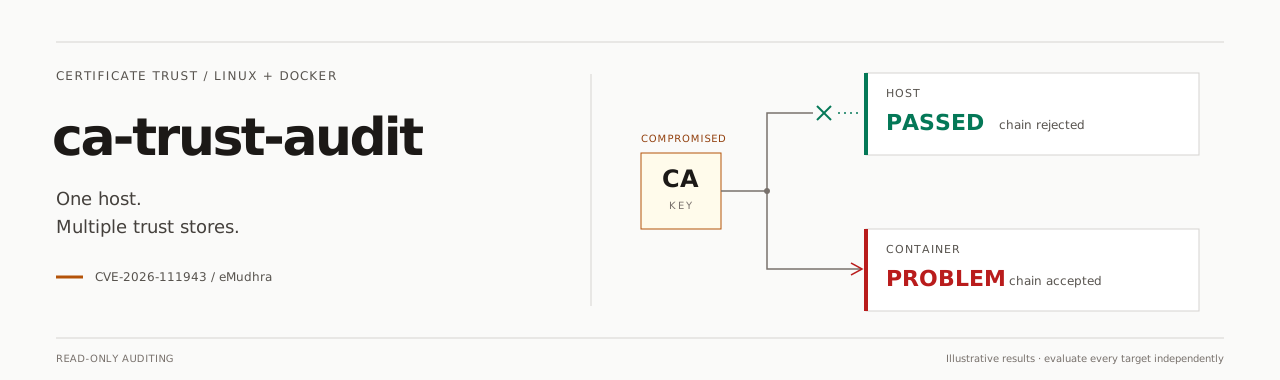


Linux ホストおよび実行中の Docker コンテナを対象とした読み取り専用の証明書信頼監査。 WSL を含む AMD64 / ARM64 向けの単一スタンドアロン Go バイナリ。再利用可能な Go ライブラリとしても利用可能です。
インストール · 使用方法 · 結果 · カバレッジ · Go API · 技術リファレンス
[!IMPORTANT] eMudhra 中間 CA の侵害 — CVE-2026-111943(2026年10月)。 インシデント勧告は、6つの中間 TLS CA と2つのコード署名 CA(クロス署名されたチェーンを含む)の署名鍵が侵害されたと報告しています。 影響を受ける TLS チェーンを依然として受け入れるシステムは、攻撃者が発行した HTTPS 証明書を信頼してしまう可能性があります。
| リスク | なぜ迅速な対応が必要か |
|---|---|
| HTTPS なりすまし / MITM | トラフィックを傍受またはリダイレクトできる攻撃者は、サービスになりすまし、認証情報やセッショントークンを窃取したり、トラフィックを読み取ったり改ざんしたりする可能性があります。 |
| 新たな不正証明書 | 侵害された CA 鍵は新しい証明書に署名できます。自社ウェブサイトの証明書を更新しても、その信頼は取り除かれません。 |
| 古いコンテナやアプリケーションのバンドル | ホストを更新しても、既存イメージに組み込まれた CA バンドルは置き換わりません。PHP、curl、Python/certifi、Node.js はそれぞれ異なる信頼ソースを使用する場合があります。 |
推奨される対応:
インシデントのキーワード: CVE-2026-111943 · eMudhra · emSign · Sectigo クロス署名 · 侵害された CA · 中間 CA · TLS/SSL 証明書検証 · トラストストア監査 · Linux · Docker セキュリティ。
AMD64/ARM64 を自動選択して最新リリースをインストール:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
次に、ホストと実行中のすべてのコンテナをスキャンします:
ca-trust-audit
| インストール | 動作 |
|---|---|
| インストール先 | /usr/local/bin。sudo は必要な場合にのみ使用されます。 |
| インストーラの要件 | curl と一般的な POSIX ユーティリティ。検証済みの HTTPS を使用し、チェックサムのダウンロードは行いません。 |
| スキャナの要件 | バイナリの実行に Go、Python、OpenSSL、curl、Java のインストールは不要です。インストール済みのクライアントはオプションの実行時エビデンスを提供します。 |
| 更新の失敗 | 完了したダウンロードはステージングされ、置き換えはアトミックに行われます。 |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
ユーザーローカルへのインストールには、$HOME/.local/bin を PATH に追加してください。詳細はインストーラーの詳細を参照するか、install.sh を確認してください。
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self と selfupdate は self-update のエイリアスであり、同じオプション(--check、--force、--timeout、--color)を持ちます。権限エラーで提案されるコマンドは、ターミナル上ではシアンで強調表示されます。NO_COLOR、リダイレクト、または --color never を使用した場合はプレーン表示のままです。この明示的なコマンドは実行ファイルを置き換えます。通常のスキャンは読み取り専用のままです。一致するアーキテクチャを選択し、スタンドアロンの Go/ELF メタデータを検証したうえで、検証済みの HTTPS 経由でアトミックにインストールします。外部ツールやチェックサムファイルは不要です。オプションと信頼境界を更新。
| タスク | コマンド |
|---|---|
| ホスト + 実行中のコンテナ | ca-trust-audit |
| ホストのみ | ca-trust-audit --host(--host-only は同等) |
| 実行中のコンテナのみ | ca-trust-audit --containers-only |
| 実行中のコンテナ1つ | ca-trust-audit --container webapp |
| オフラインのバンドル済みチェーン分析 | ca-trust-audit --offline |
| 追加の公開 CA ファイル/ディレクトリ | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas(繰り返し指定可能) |
| ターミナル + JSON ファイル | ca-trust-audit --json report.json |
| JSON のみを stdout に出力 | ca-trust-audit --json - |
| 十分なカバレッジを要求 | ca-trust-audit --strict |
| チェーンごとの詳細結果 | ca-trust-audit --verbose |
| デフォルト / 制御 | 意味 |
|---|---|
--workers | 利用可能な論理 CPU 数(Go を使用する nproc と同等)。任意の正の整数で上書き可能。同時実行するコンテナ数と、全ターゲットにわたる同時 TLS チェックの総数を制限します。 |
--timeout 10s | 操作ごとのタイムアウト。範囲は 1ms~5m。シグナルによりスキャンがキャンセルされます。 |
--progress auto | ターミナルの stderr に進捗を表示。always はプレーンな CI ログを有効化し、never は無効化します。 |
--color auto | 意味のあるターミナルカラー。NO_COLOR、リダイレクト、および TERM=dumb は自動カラーを無効化します。always / never は自動検出を上書きします。 |
進捗: カウンターと時間は先頭に、ターゲットは末尾に表示されます。ターミナルの再描画は毎秒4回までに制限され、ターミナル幅に合わせて調整されます。
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
並列チェック: 最初にホストがスキャンされ、その後で実行中のコンテナが並列にスキャンされます。各クライアント内では、チェーンリクエストも並列に実行されます。それらの共有グローバル制限は --workers であるため、単一のターゲットも恩恵を受けます。ターゲット内のクライアントは順番にテストされ、それぞれに独自のポジティブコントロールがあります。
保守的なETA: 最も遅い完了済みコンテナの所要時間の2倍に10秒のバッファ、ワーカー同時実行数、およびキュー内の作業を加えたものを使用します。測定前は、余裕のある予算(通常、オンラインターゲットあたり1分、オフラインで15秒)から開始します。長時間実行されるターゲットは推定値を拡大しますが、~1s でスタックすることはありません。Docker検出前は、target ETA はアクティブなターゲットのみを対象とします。推定値は増加する可能性があり、期限ではありません。JSONには進捗やカラーエスケープが含まれることはありません。
選択ルール: 停止したコンテナは除外されます。--host はコンテナのみの選択と競合します。CAパスは各選択ターゲット内のパスを指します。Dockerが見つからない場合はホストの結果が利用可能なままとなり、Dockerにアクセスできない場合はカバレッジの不完全として報告されます。すべてのCLIセマンティクスと制限。
| 人間向けの結果 | 色 | 意味 |
|---|---|---|
| PASSED | 緑 | この評価対象のクライアントまたはCAファイルモデルが、インシデントチェーンを拒否しました。 |
| PROBLEM | 赤 | クライアントまたは明示的に評価されたストアが、侵害されたチェーンを受け入れました。 |
| NOT VERIFIED | 黄 | 証拠が不完全です。例えば、オフラインモード、ポジティブコントロールの失敗、DNS障害、タイムアウトなどです。 |
| REVIEW | 黄 | 関連するCA資料またはポリシー上の問題をレビューする必要があり、有効な信頼は確立されていません。 |
| UNSUPPORTED | グレー | このランタイムまたは形式は確実に評価できません。 |
[!NOTE] CAファイルの結果とライブクライアントの結果は別々です。 オフラインの
PASSEDは文書化されたPEMモデルを対象とし、ライブクライアントはNOT VERIFIEDのままです。DNS障害が合格としてカウントされることは決してありません。TLSの結果は、コード署名の安全性やすべてのアプリケーションの保護を確立するものではありません。
最終サマリーは、影響を受けたホスト/コンテナ、クライアント、CAパスを繰り返し表示します。繰り返されるチェーンはグループ化され、長いリストでは3件のエントリと残りの件数が表示されます。例えば、確認されたCAファイルの問題は次のような出力を生成することがあります。
SUMMARY
  Targets: 2 (hosts=1, containers=1)
  PROBLEM confirmed: clients=0, CA files=1
  PROBLEM container webapp (1234567890ab)
    CA files: /opt/app/ca.pem
  Action: update the listed runtimes/CA bundles using vendor guidance, then rerun.
  NOT VERIFIED incomplete coverage: targets=1, scan warnings=0
| 終了コード | 意味 |
|---|---|
| 0 | 確認された脆弱性は見つかりませんでした。警告や部分的なカバレッジが残る場合があります。 |
| 1 | 脆弱なクライアント/ストアが確認されました。厳格なカバレッジよりも優先されます。 |
| 2 | セットアップ/オプションの致命的エラー、キャンセル、またはレポートの I/O エラー。 |
| 3 | --strict のみ: 確認された脆弱性はありませんが、カバレッジが不十分です。 |
JSON は安定した スキーマ 1.0 を使用し、VULNERABLE_CLIENT、VULNERABLE_STORE、INCONCLUSIVE などの正確なステータスを含みます。対象の識別情報、クライアント、チェーン/ルート、CA パス、フィンガープリント、証拠、修復、カバレッジが含まれます。レポートファイルは 0600 のパーミッションで作成され、上書きされることはありません。スキーマ · ステータスの証拠と正確な終了コードのセマンティクス。