 alexandreborges/malwoverview
Malwoverviewは、VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware Bazaar、ThreatFox、Triage、IPInfo、Shodan、AbuseIPDB、GreyNoise、URLScan.io、Whois/RDAP、NIST、VulnCheckにわたる脅威ハンティングのためのファーストレスポンスツールです。LLMエンリッチメント、IOC抽出、YARAスキャン、Android解析に対応しています。

# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
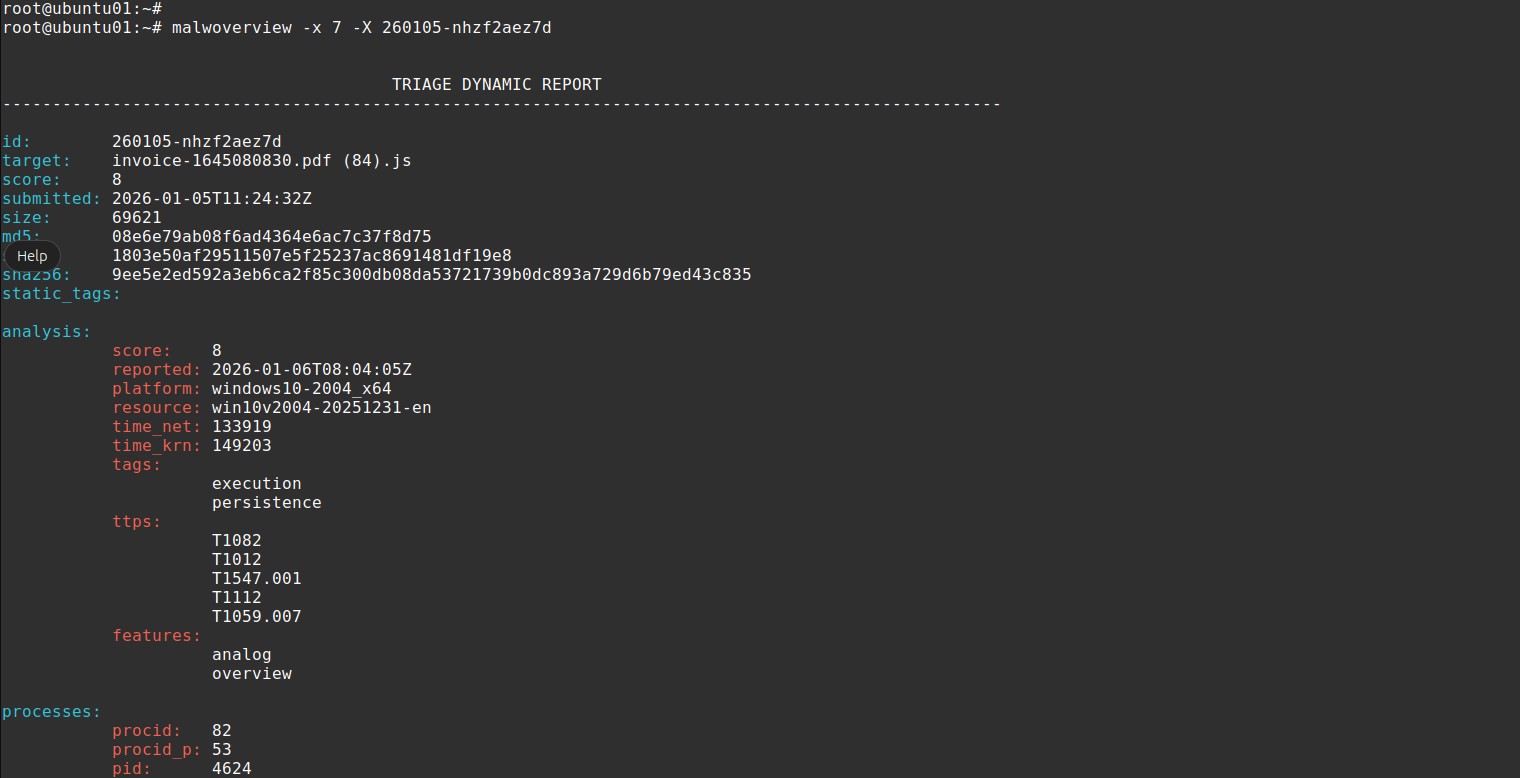
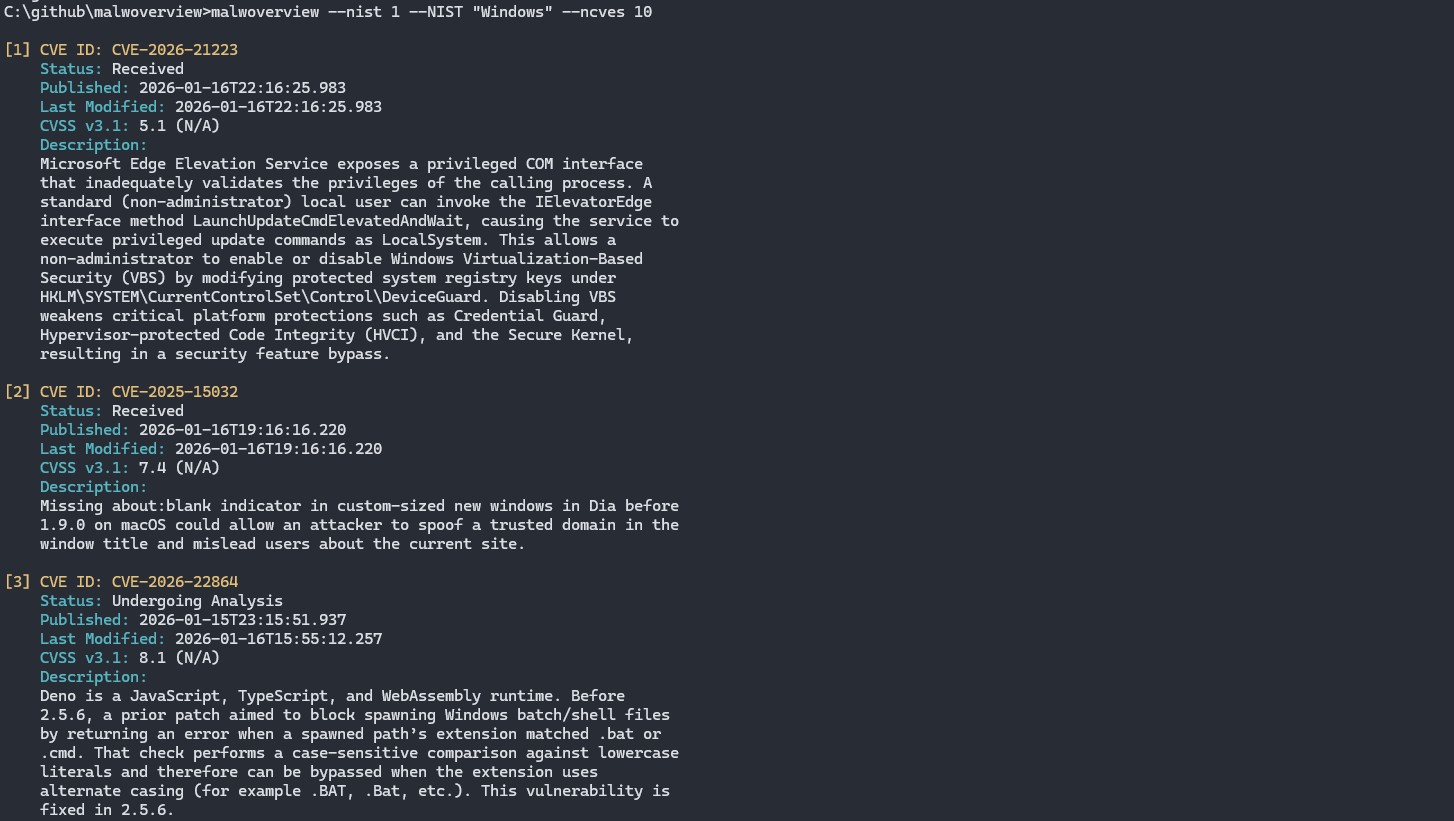
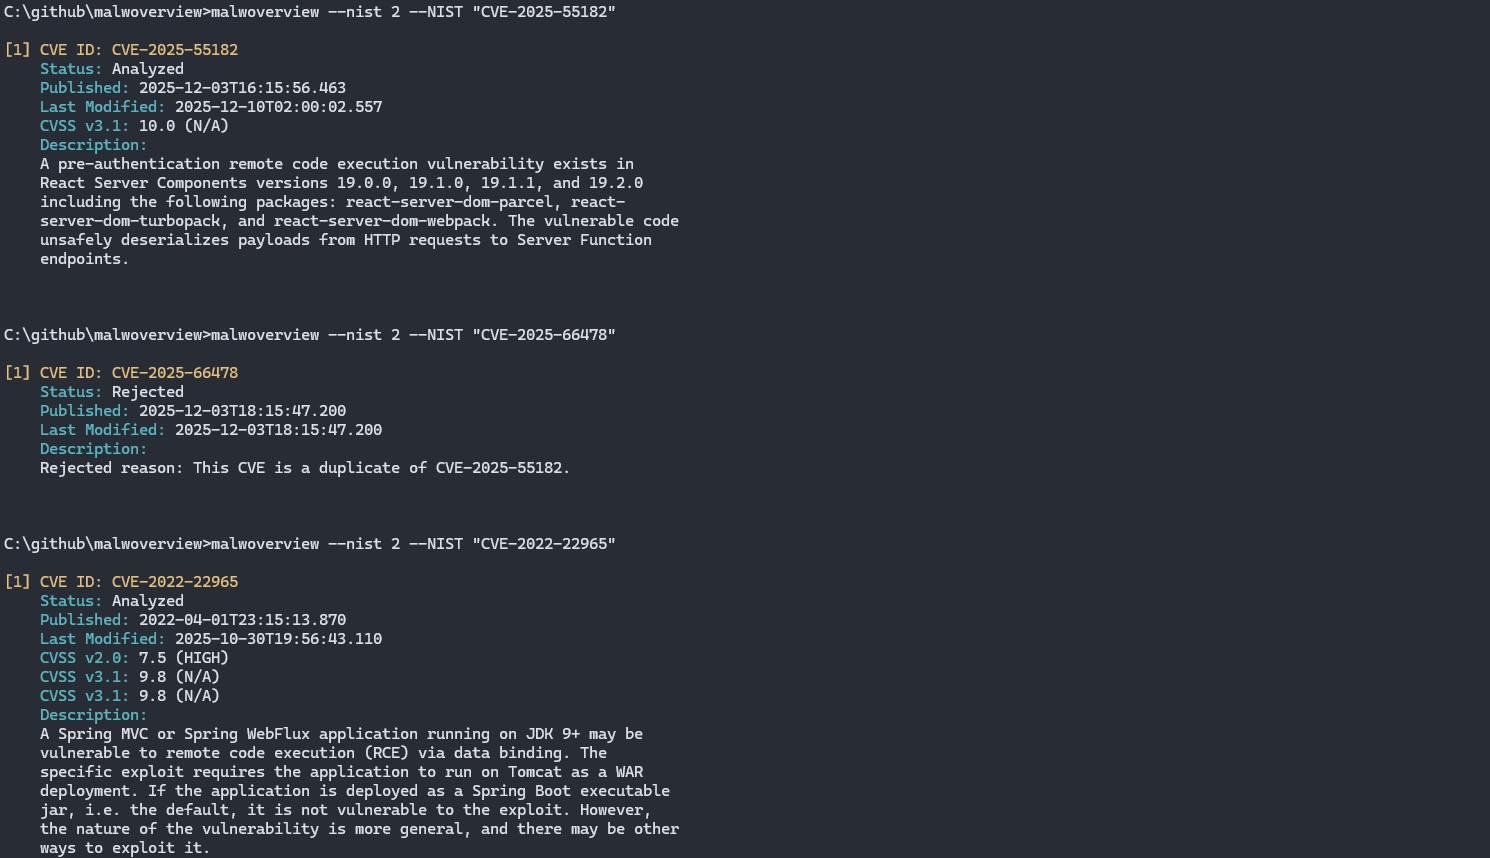
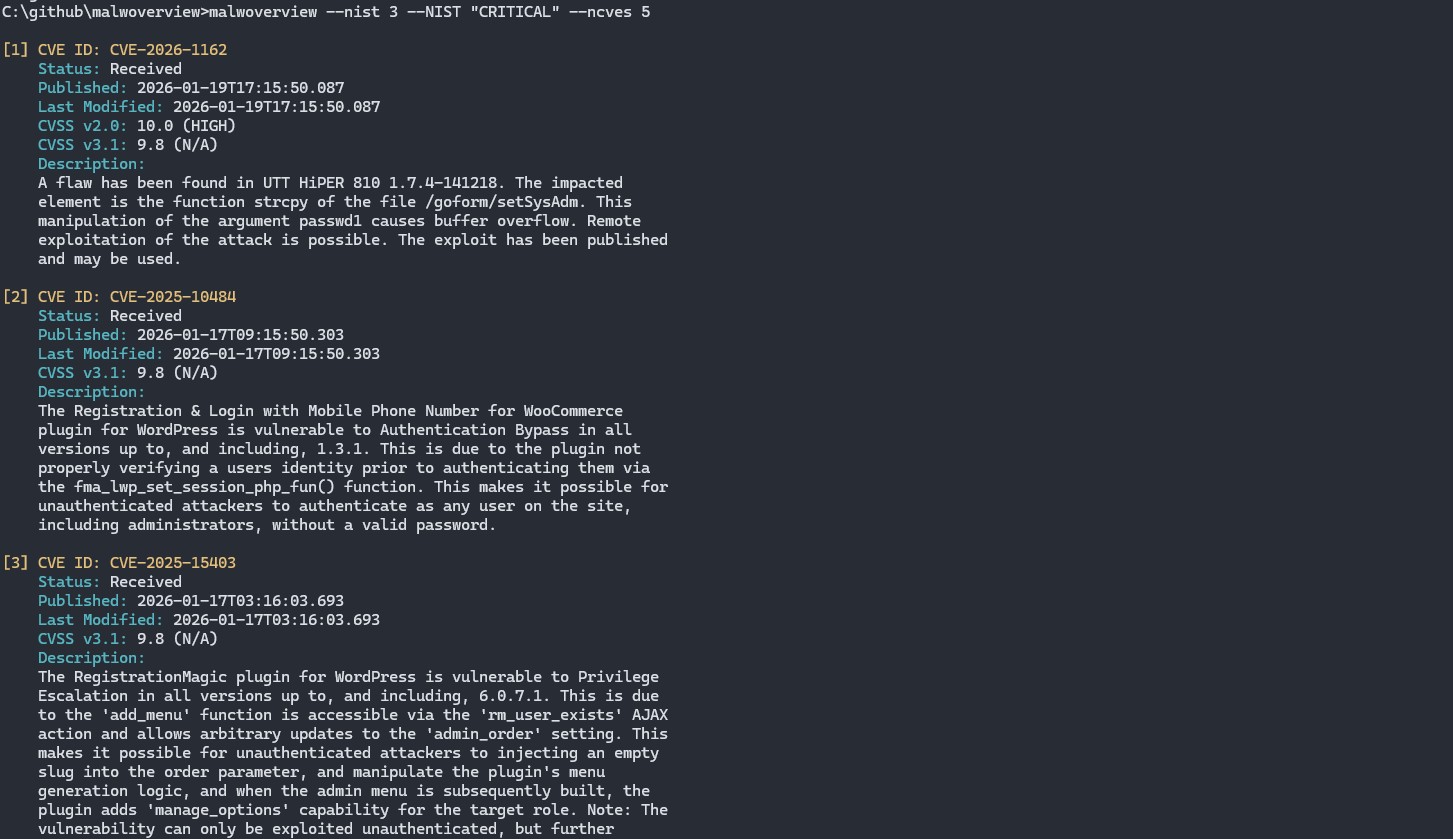

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## 現在のバージョン: 8.2.0 (コードネーム: Revolutions)
重要な注意: Malwoverview はデフォルトではいかなるエンドポイントにもサンプルを送信しません。
したがって、可能性のある秘密保持契約 (NDA) を尊重します。サンプルを明示的に送信する
特定のオプションがありますが、これらのオプションについてはヘルプで説明されています。
## 概要
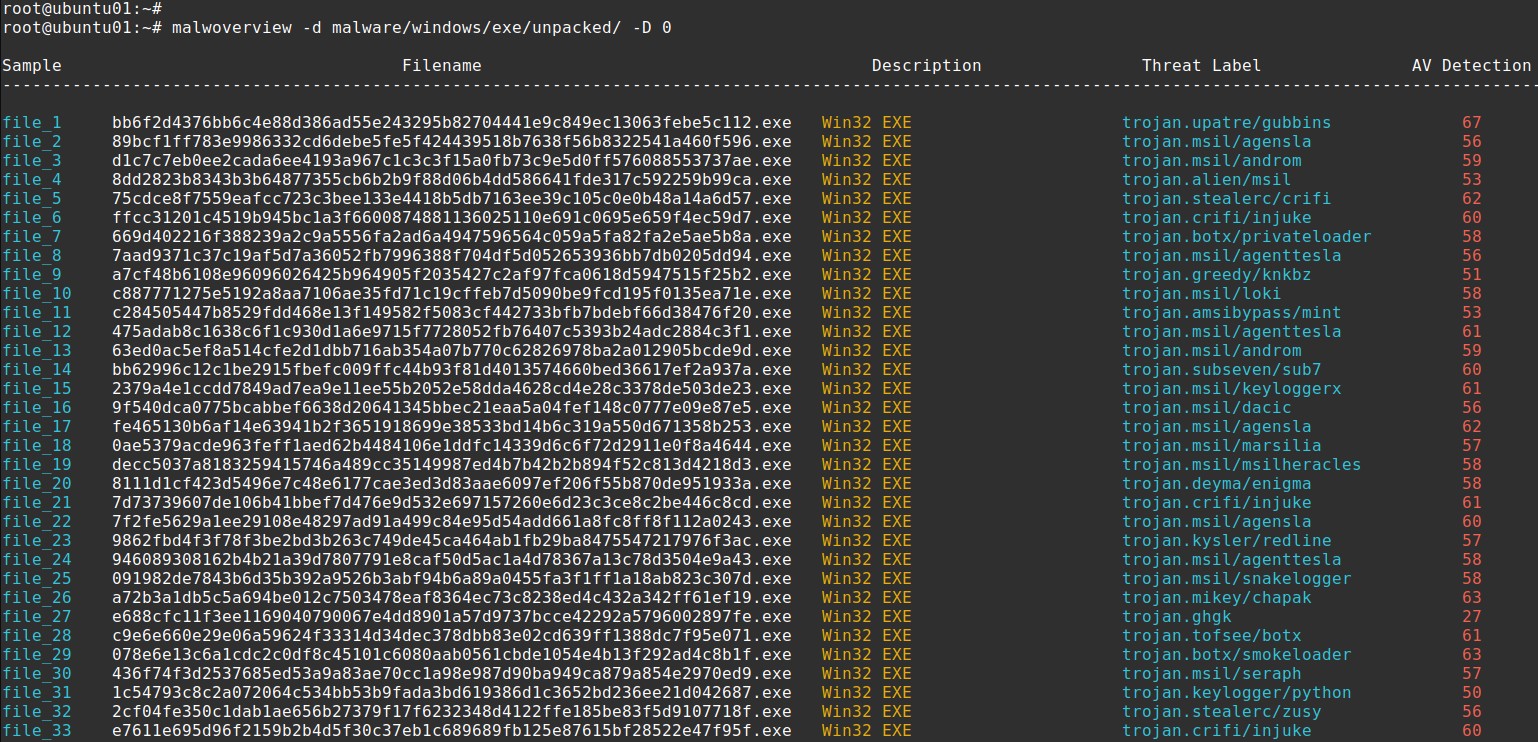
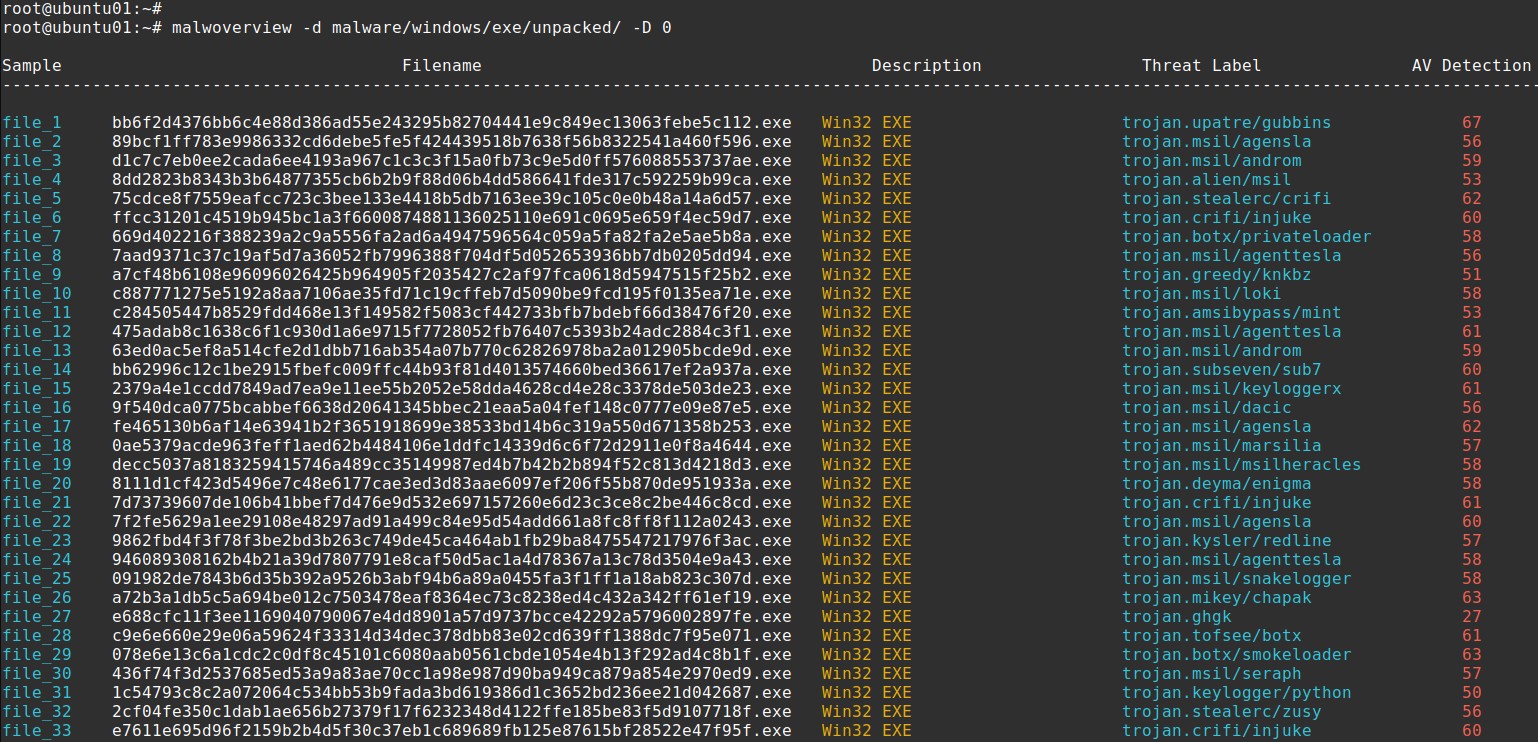
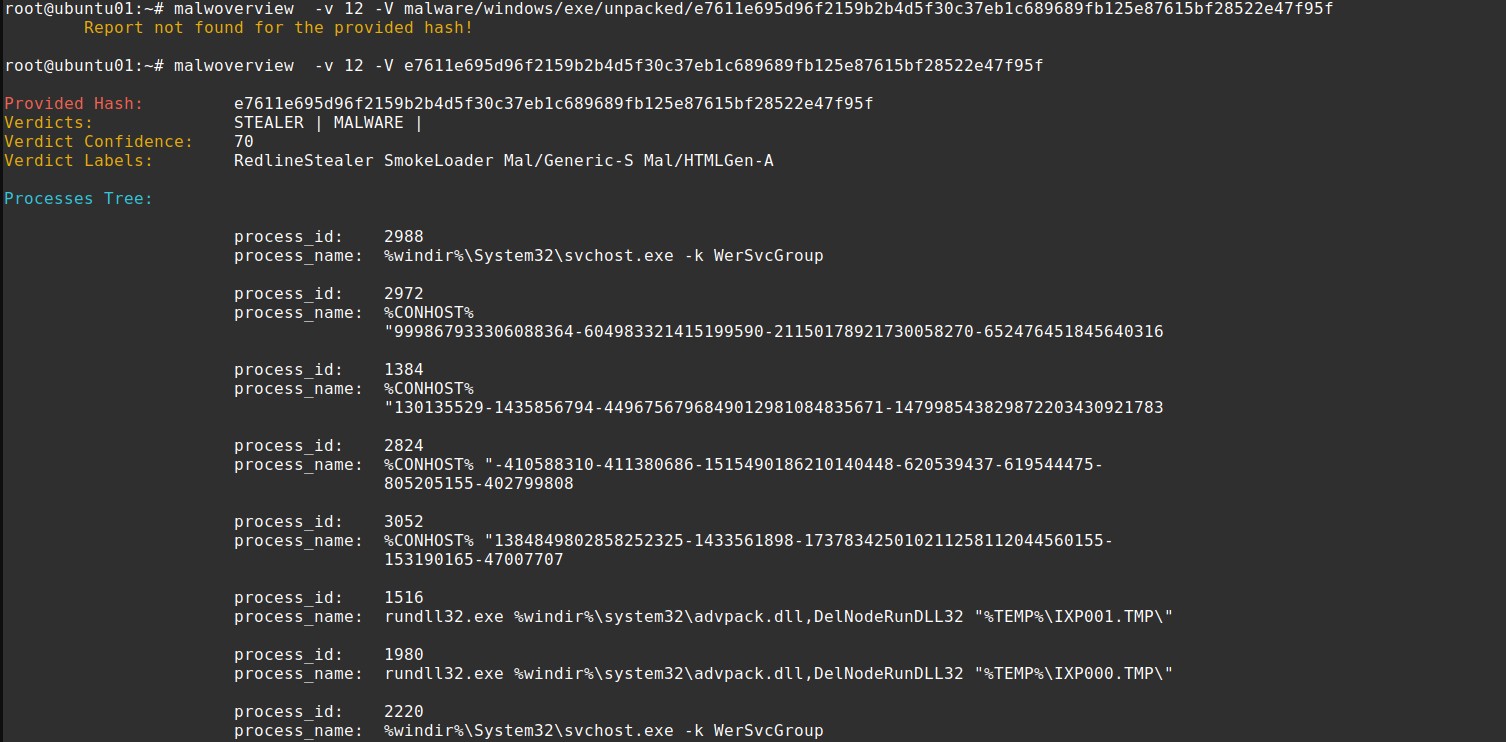
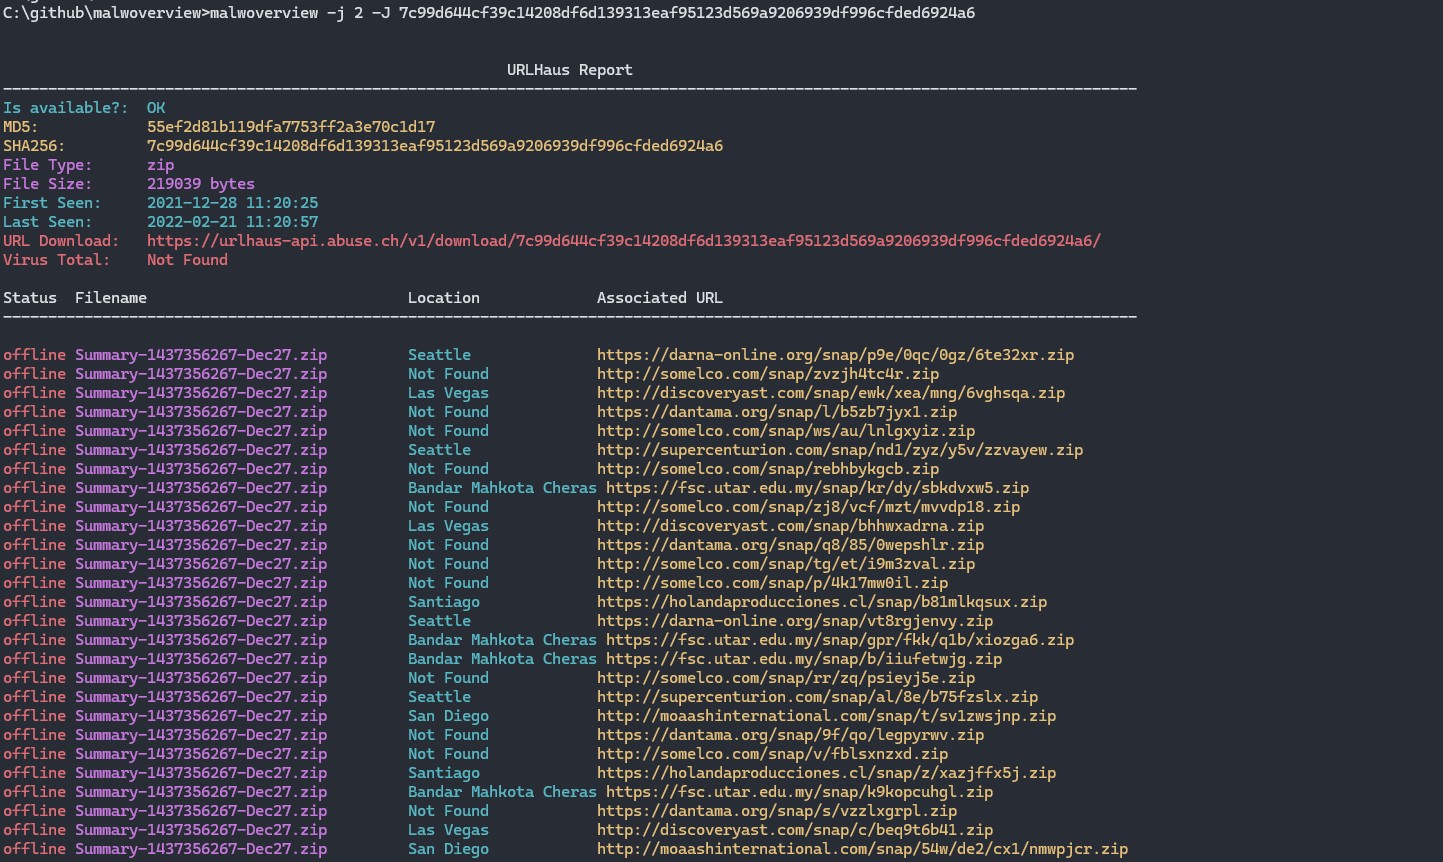
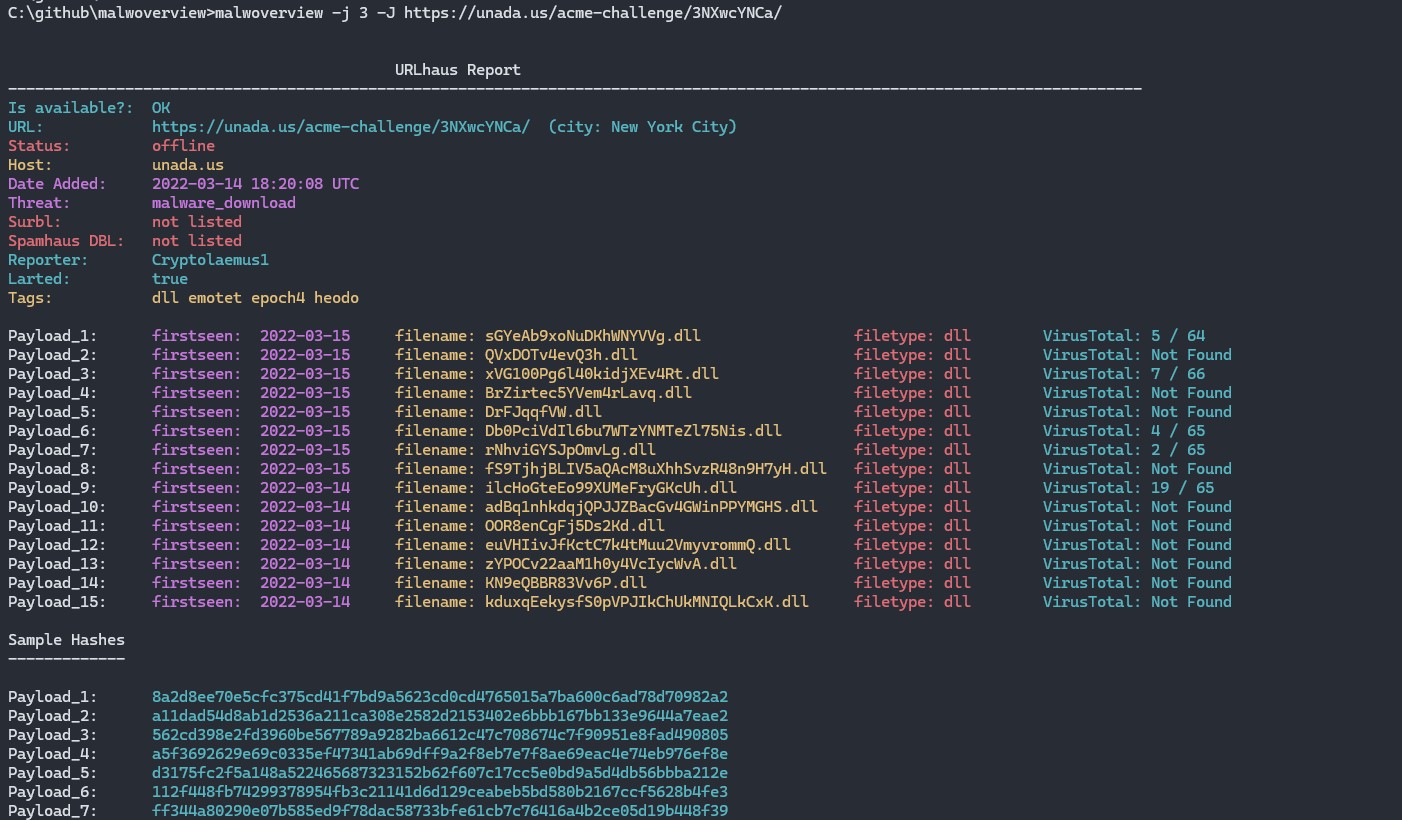
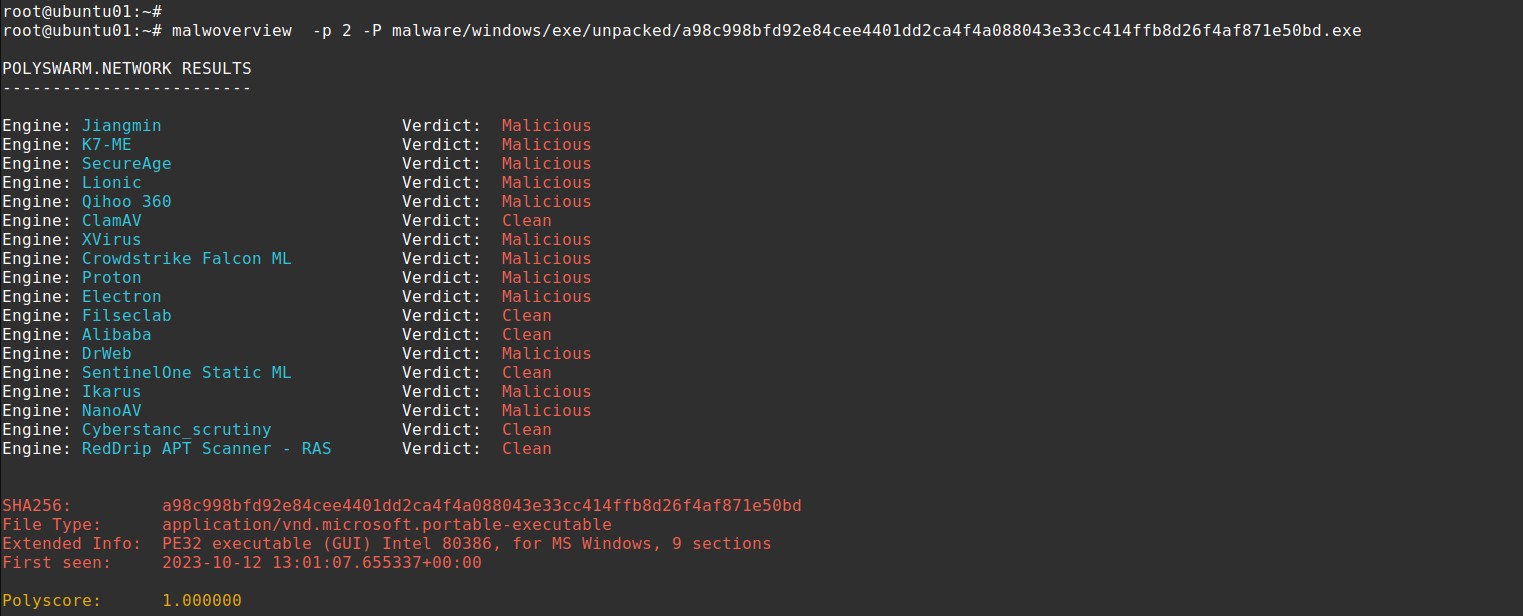
Malwoverview.py は脅威ハンティング向けの初動対応ツールであり、マルウェアサンプル、URL、IP アドレス、ドメイン、マルウェアファミリ、IOC、ハッシュの初期かつ迅速なトリアージを実行します。さらに、Malwoverview は動的および静的な挙動レポートを取得し、複数のエンドポイントからサンプルを送信およびダウンロードすることができます。ひと言で言えば、主要な既存サンドボックスへのクライアントとして機能します。
このツールの目的は以下のとおりです:
01. インポートテーブル (imphash) に基づいて類似の実行可能マルウェアサンプル (PE/PE+) を特定し、
それらを異なる色でグループ化します (出力の左から 2 番目の列に注目してください)。つまり、色が重要です!
02. Virus Total、Hybrid Analysis、Malshare、Polyswarm、URLhaus、Alien Vault、
Malpedia、ThreatCrowd エンジンでハッシュ情報を表示します。
03. マルウェアサンプルがオーバーレイを含むかどうかを判定し、必要であればそれを抽出します。
04. Virus Total、Hybrid Analysis、Polyswarm で疑わしいファイルをチェックします。
05. Virus Total、Malshare、Polyswarm、URLhaus エンジン、Alien Vault で URL をチェックします。
06. Hybrid Analysis、Malshare、URLHaus、Polyswarm、Malpedia エンジンからマルウェアサンプルをダウンロードします。
07. VirusTotal、Hybrid Analysis、Polyswarm にマルウェアサンプルを送信します。
08. URLHaus から最新の疑わしい URL を一覧表示します。
09. URLHaus から最新のペイロードを一覧表示します。
10. Malshare で特定のペイロードを検索します。
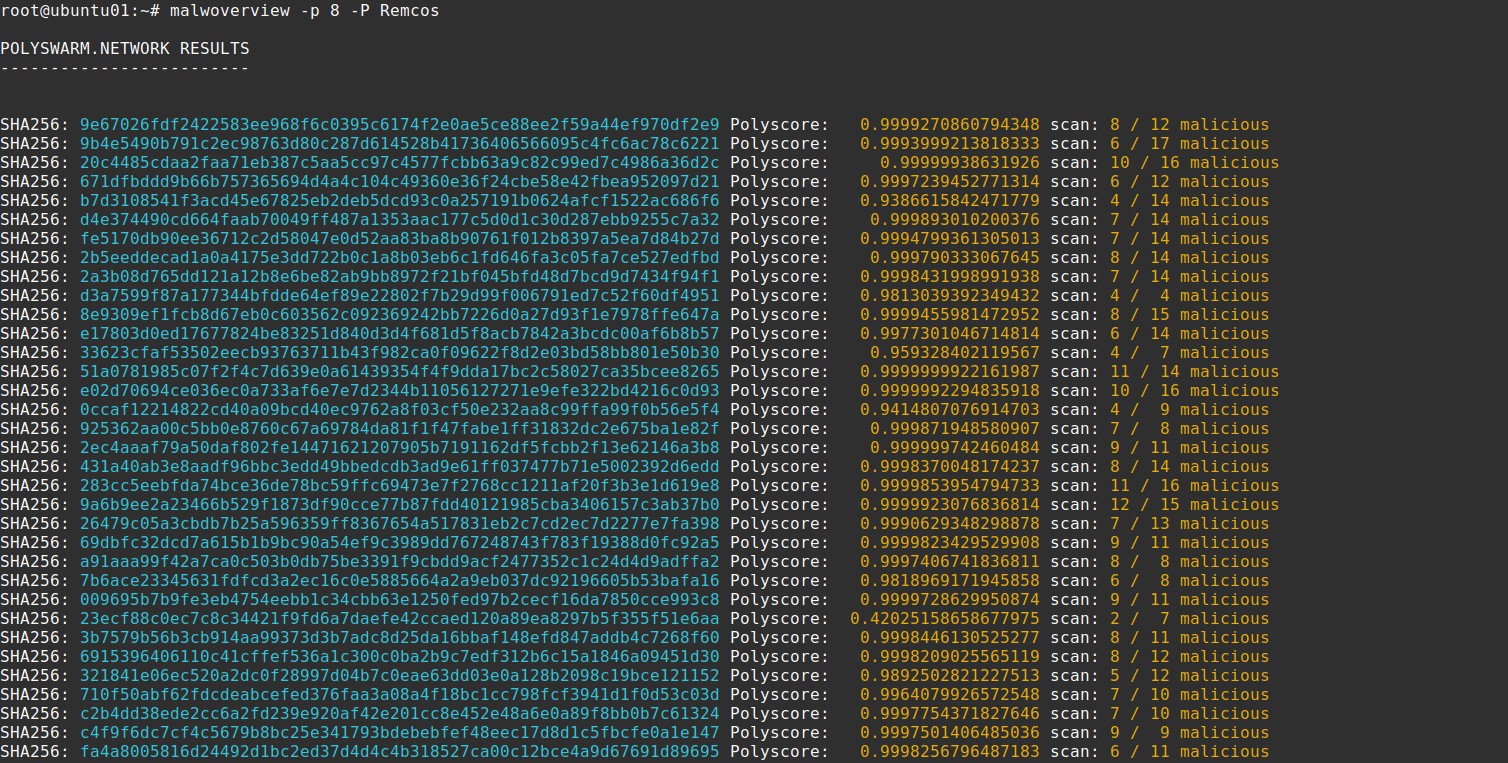
11. Polyswarm エンジンで類似のペイロード (PE32/PE32+) を検索します。
12. Virus Total と Hybrid Analysis の情報を検索して、ディレクトリ内のすべてのファイルを分類します。
13. VirusTotal、Malpedia、ThreatCrowd など、さまざまなエンジンを使用して疑わしいドメインに関する
レポートを作成します。
14. Android デバイスから直接 APK パッケージを Hybrid Analysis と Virus Total に対してチェックします。
15. Android デバイスから直接 APK パッケージを Hybrid Analysis と Virus Total に送信します。
16. URLHaus からユーザーが指定したタグに関連する URL を表示します。
17. URLHaus からタグ (シグネチャ) に関連するペイロードを表示します。
18. Virus Total、Alien Vault、Malpedia、ThreatCrowd から IP アドレスに関する情報を表示します。
19. Polyswarm から IP アドレス、ドメイン、URL 情報を表示します。
21. imphash、IPv4、ドメイン、URL、マルウェアファミリなど、いくつかの基準を使用して
Polyswarm Network でメタ検索を実行します。
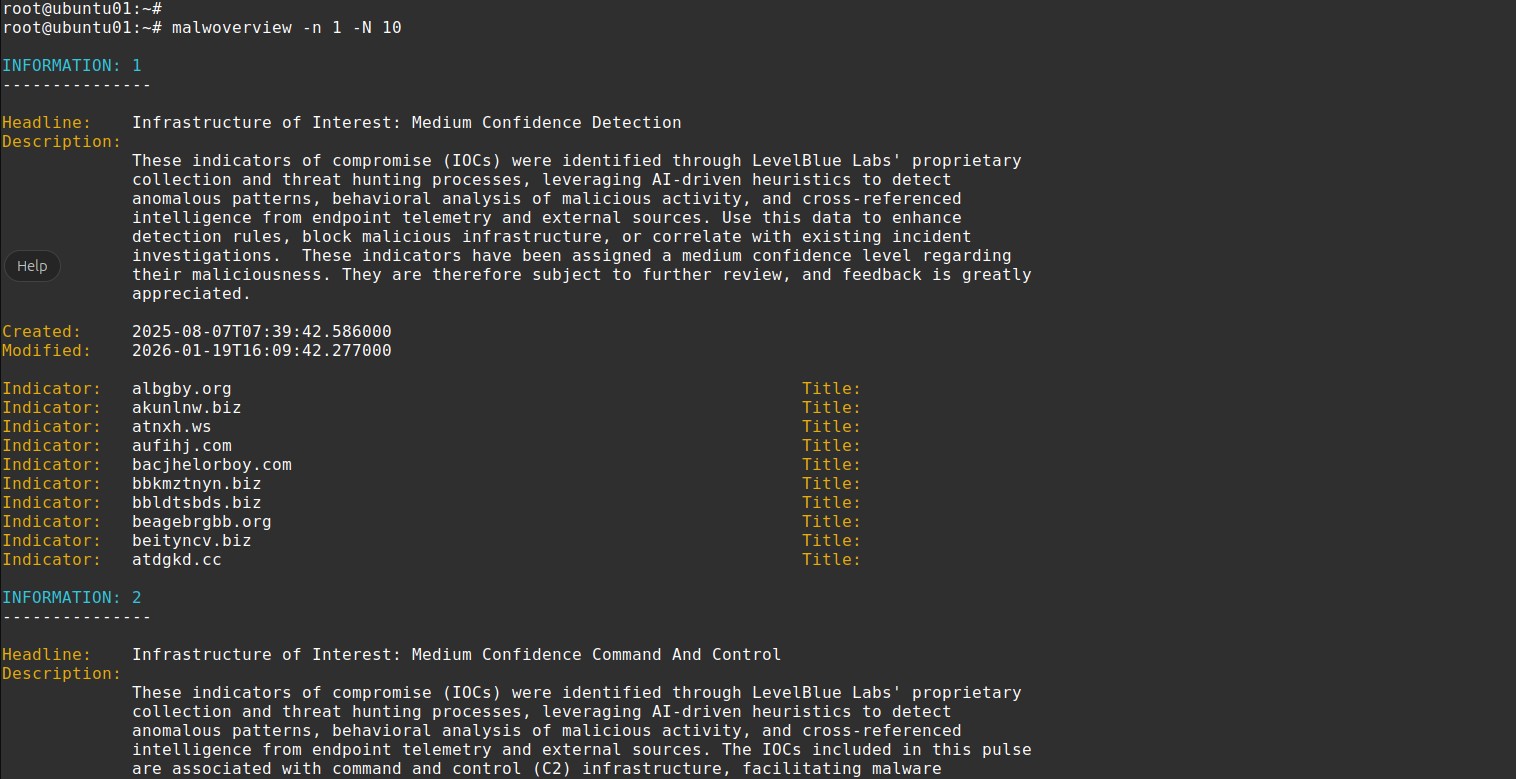
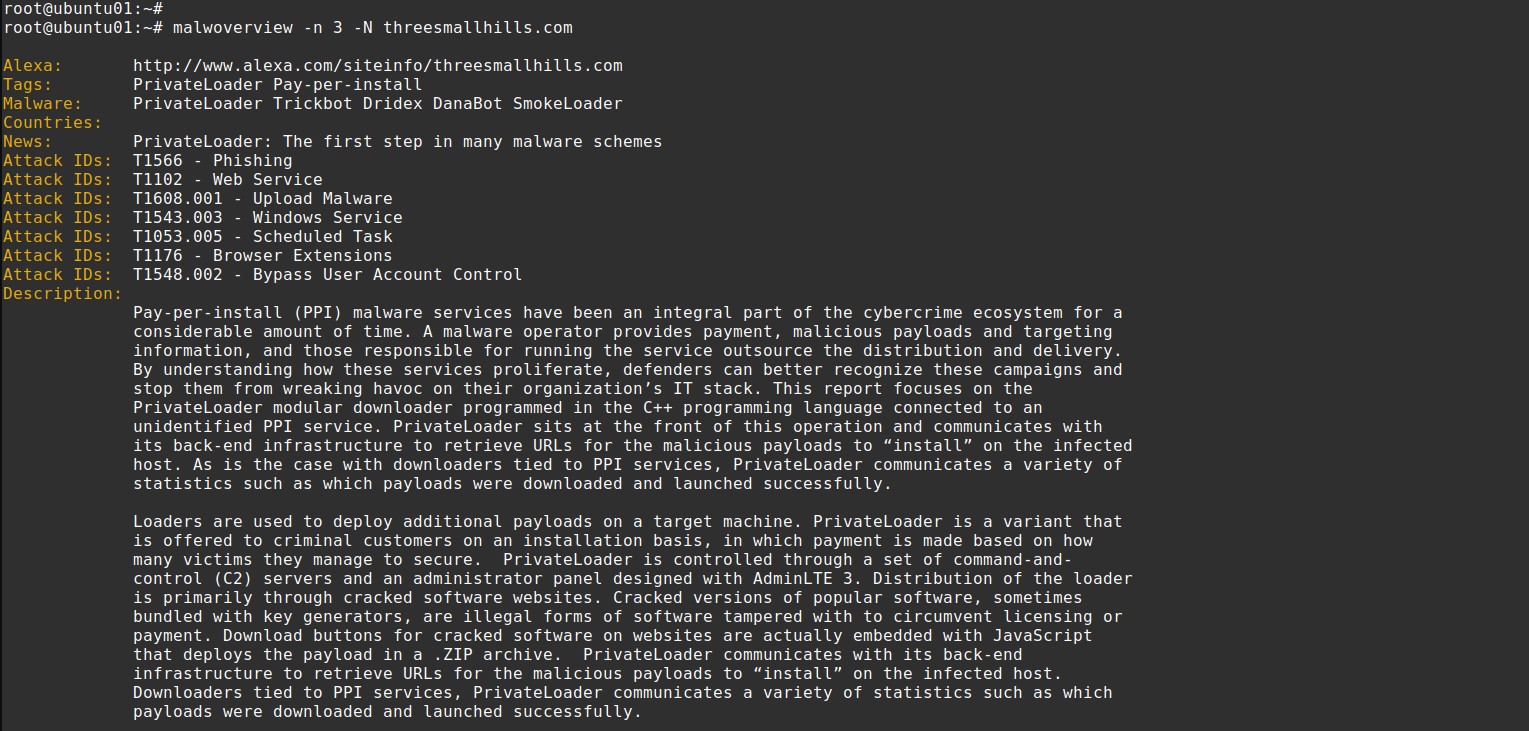
22. さまざまな基準を使用して AlienVault から脅威ハンティング情報を収集します。
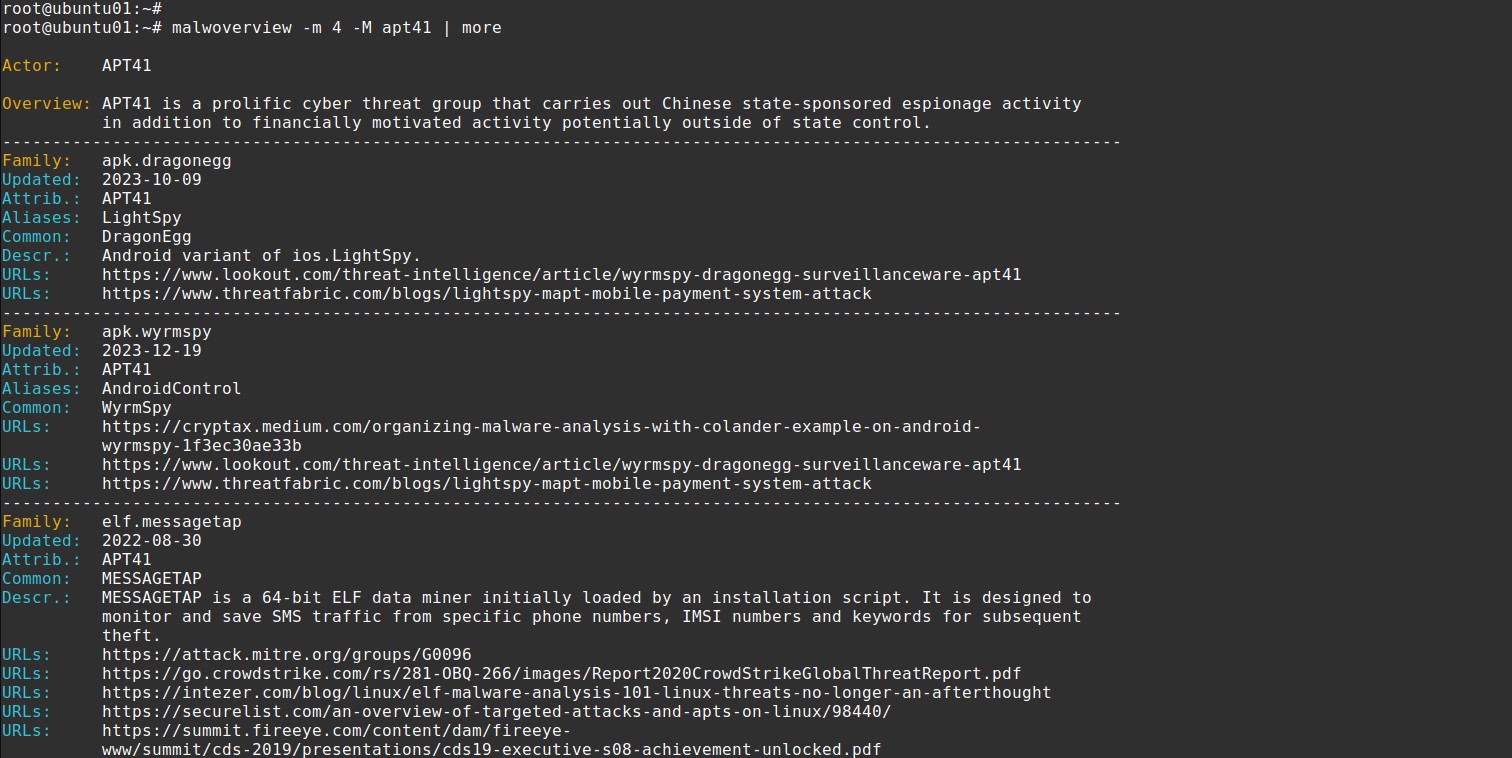
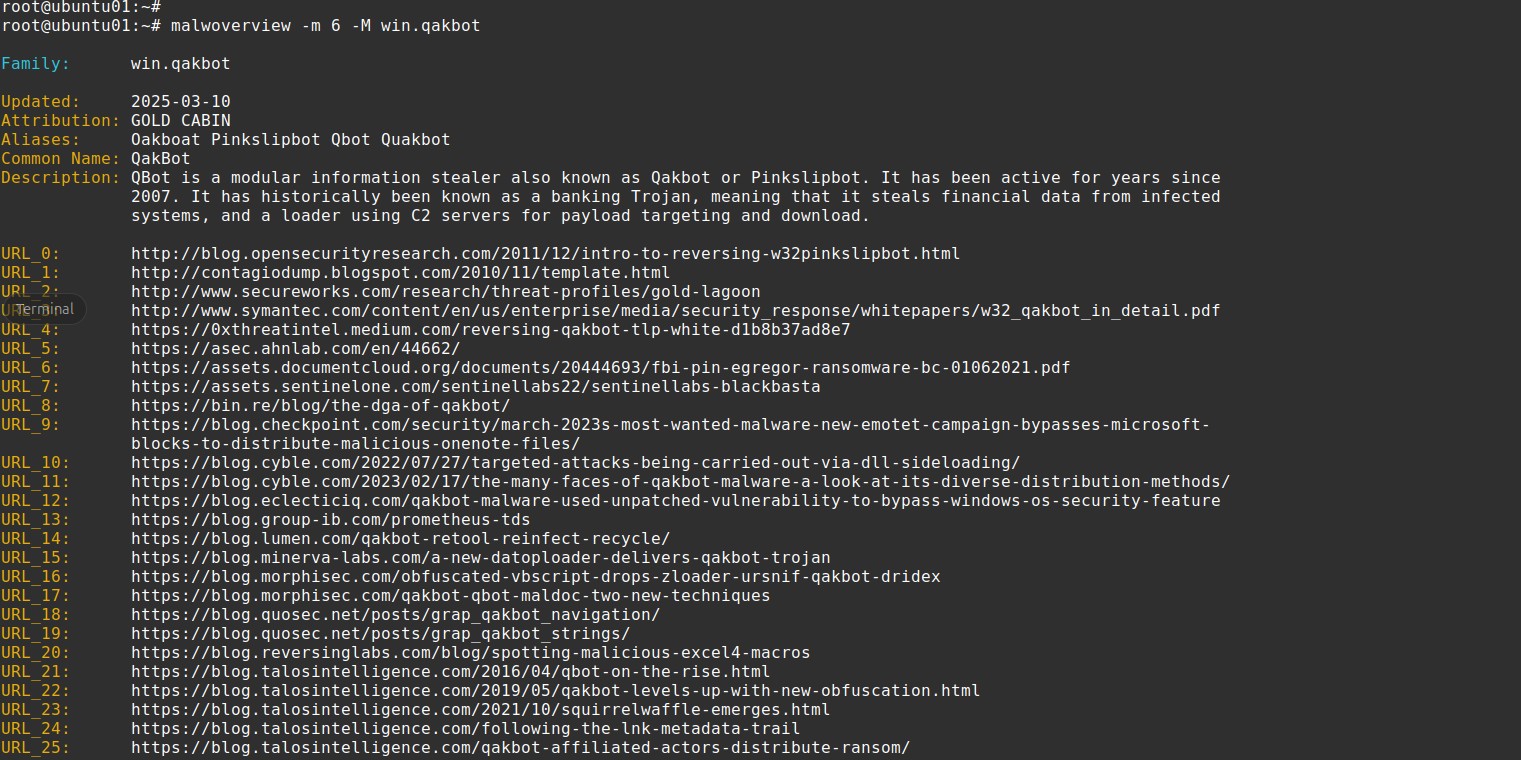
23. さまざまな基準を使用して Malpedia から脅威ハンティング情報を収集します。
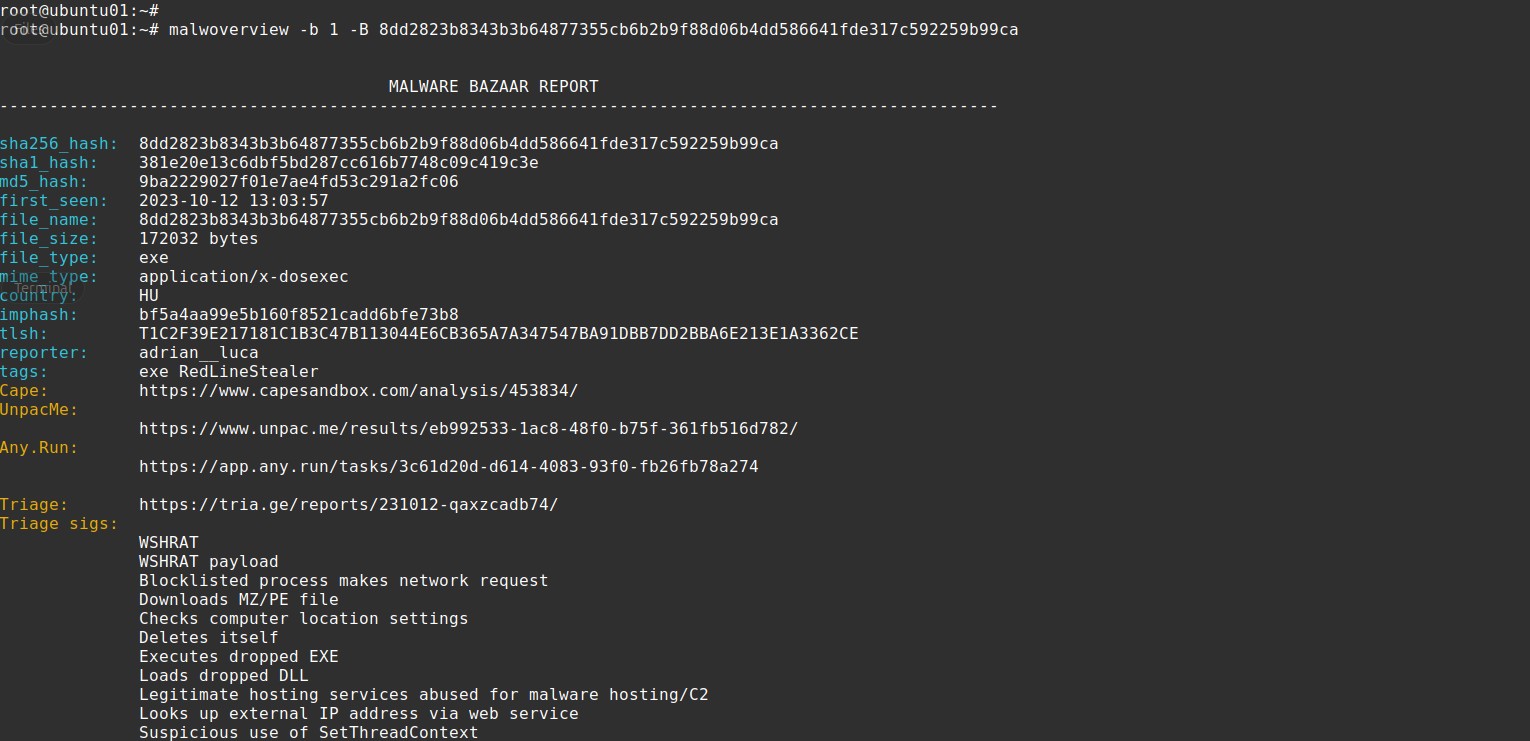
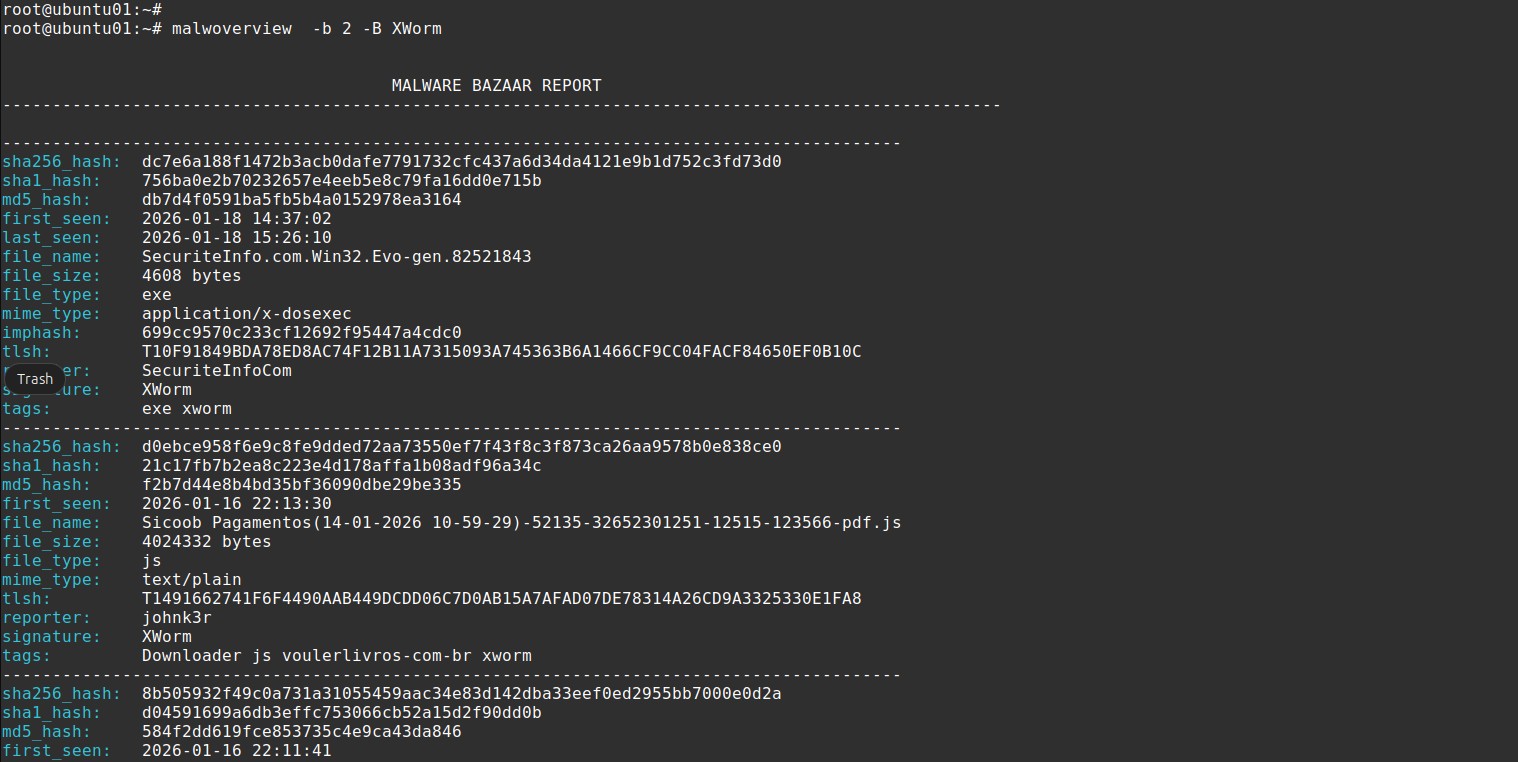
24. さまざまな基準を使用して Malware Bazaar から脅威ハンティング情報を収集します。
25. さまざまな基準を使用して ThreatFox から IOC 情報を収集します。
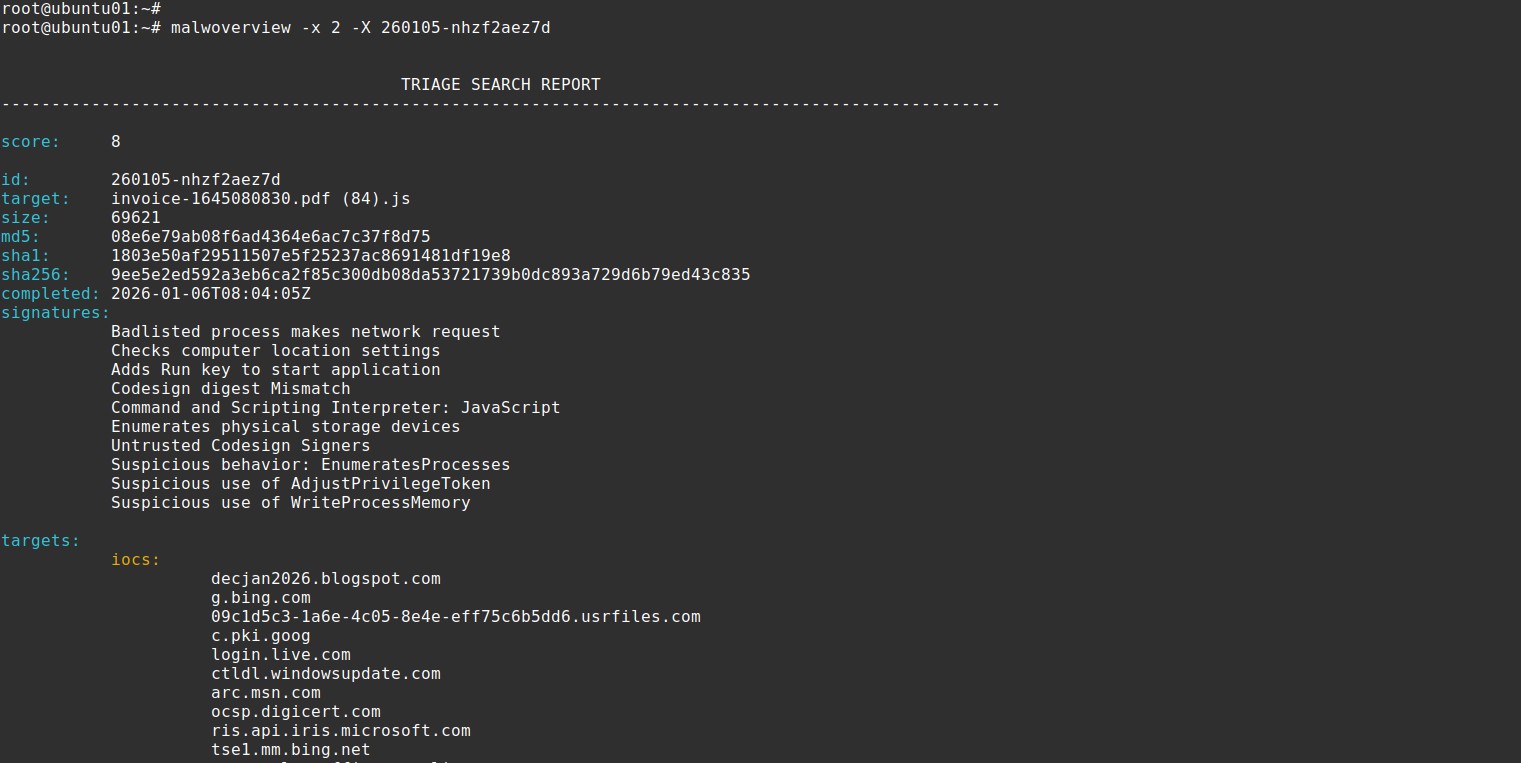
26. さまざまな基準を使用して Triage から脅威ハンティング情報を収集します。
27. 特定のファイルのハッシュを Virus Total に対して評価します。
28. 大きなファイル (>= 32 MB) を Virus Total に送信します。
29. Malwoverview は Virus Total API v.3 を使用するため、v.2 を使用するオプションはもはや存在しません。
30. IPInfo サービスから特定の IP アドレスに関する情報を取得します。
31. 複数のサービスから特定の IP アドレスに関する統合情報を取得します。
32. ダウンロードしたファイルを一元管理された場所に保存する追加オプションを提供します。
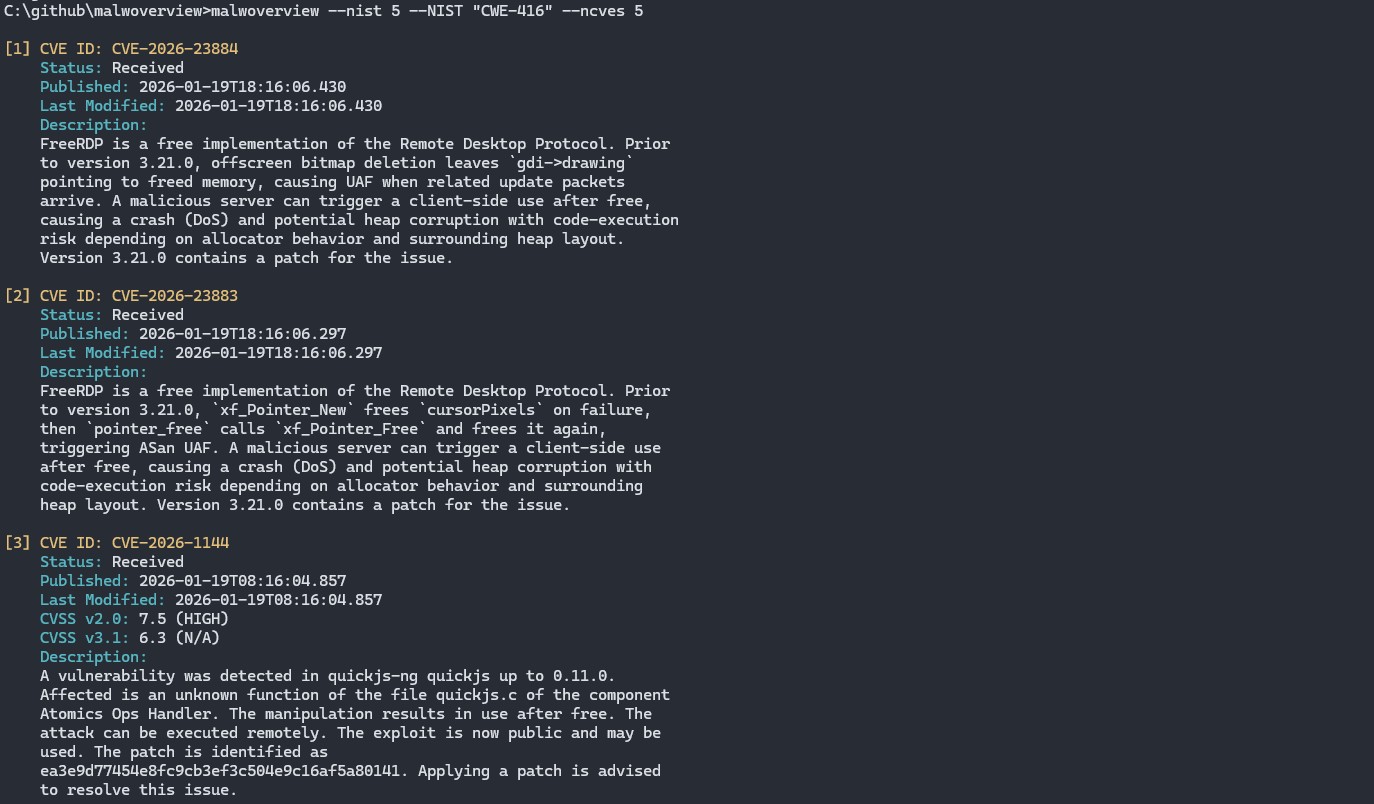
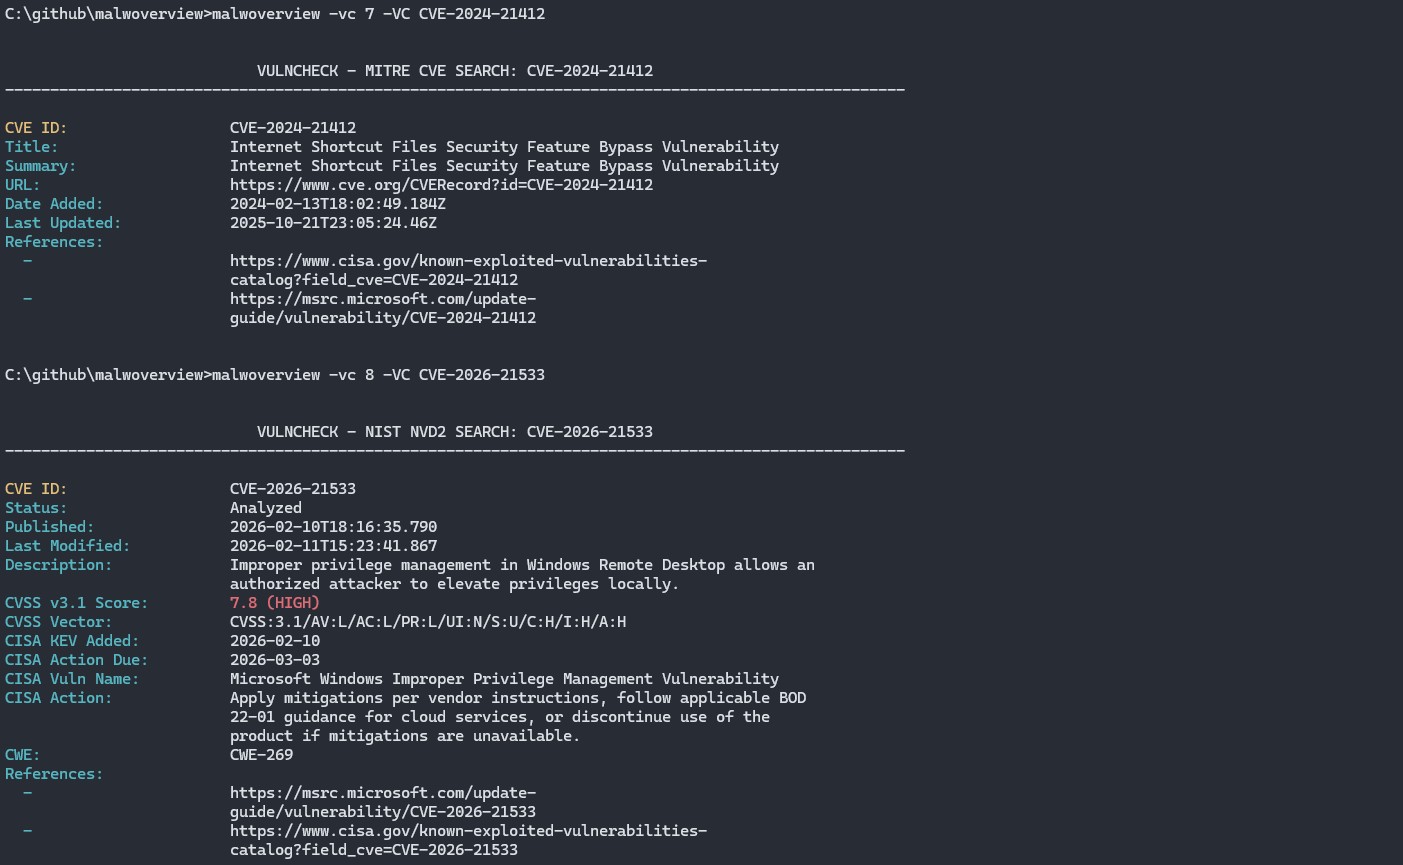
33. さまざまな基準で NIST から脆弱性を一覧表示および検索します。
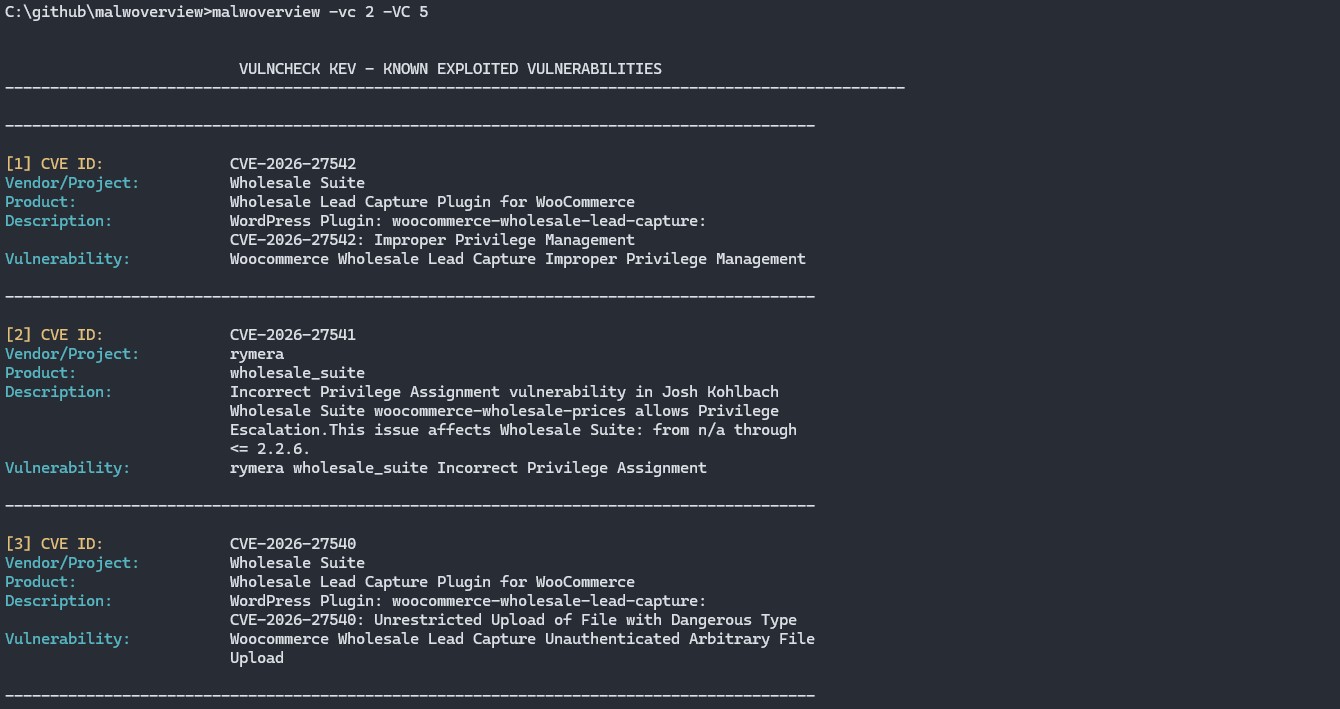
34. VulnCheck データベース - Community/Free ティアを照会します。
35. さまざまな基準を使用して Shodan から脅威ハンティング情報を収集します。
36. AbuseIPDB から IP レピュテーションをチェックします。
37. GreyNoise (コミュニティ API) から IP 分類をチェックします。
38. ドメインおよび IP の Whois/RDAP ルックアップを実行します。
39. VirusTotal、Hybrid Analysis、Triage、AlienVault にまたがるクロスサービスハッシュ相関。
40. ハッシュを含むファイルから Malware Bazaar に対するバッチハッシュチェック。
41. ハッシュを含むファイルから Hybrid Analysis に対するバッチハッシュチェック。
42. ハッシュを含むファイルから Triage に対するバッチハッシュチェック。
43. Malware Bazaar、Hybrid Analysis、Triage に対するディレクトリスキャン。
44. テキストファイルから IOC (ハッシュ、IP、URL、ドメイン、CVE) を抽出します。
45. YARA ルールでファイルまたはディレクトリをスキャンします。
46. 継続的な脅威ハンティングセッション向けの対話型 REPL モード。
47. JSON および CSV の構造化出力形式。
48. 設定可能な TTL による結果キャッシュ (SQLite ベース)。
49. すべての API リクエストに対する HTTP/HTTPS/SOCKS5 プロキシサポート。
50. 挙動レポートの MITRE ATT&CK テクニックマッピング。
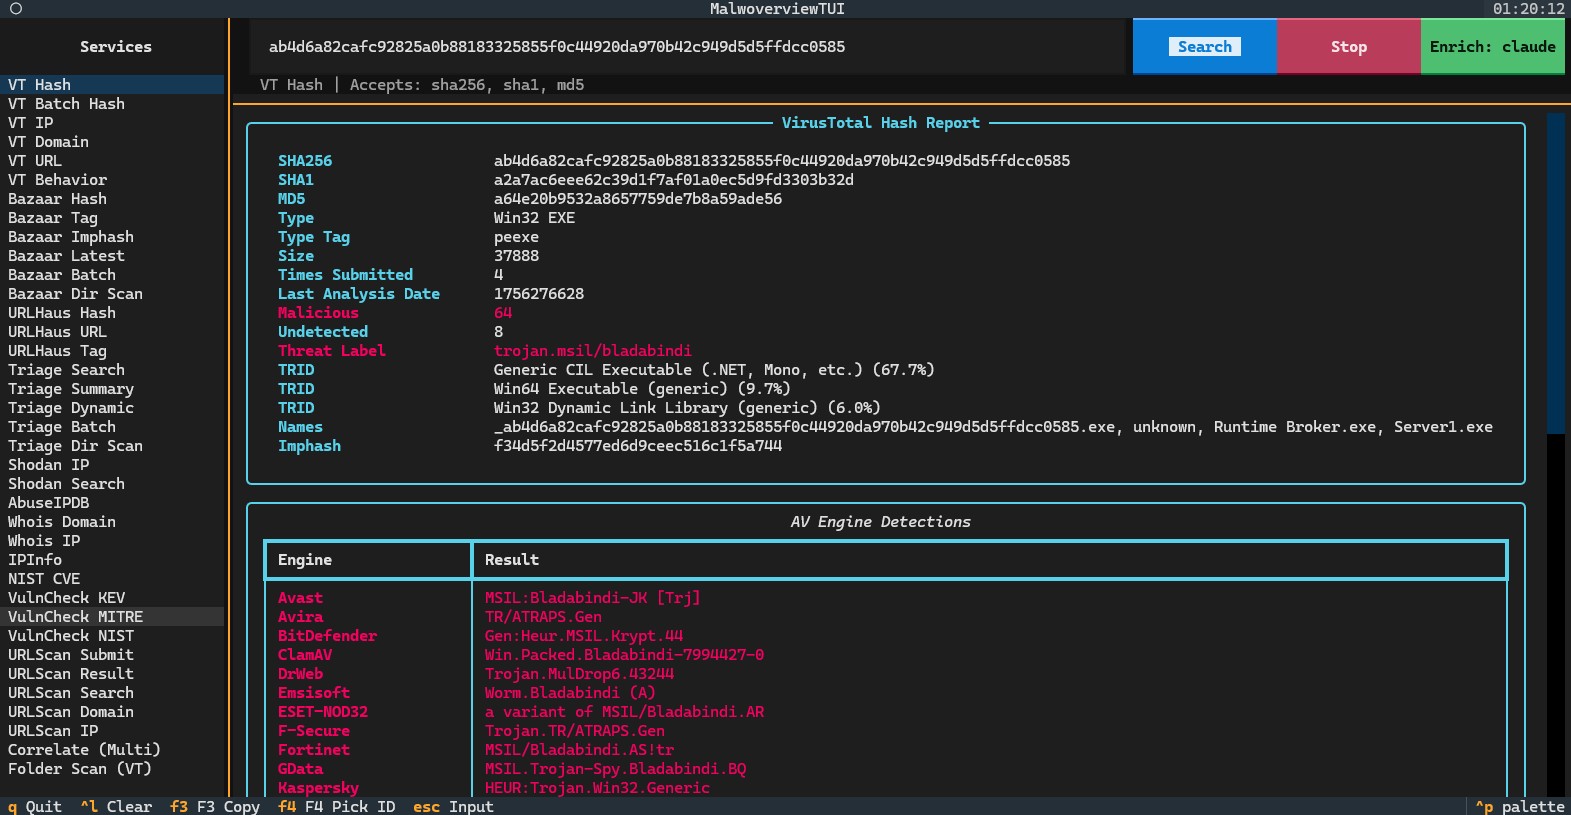
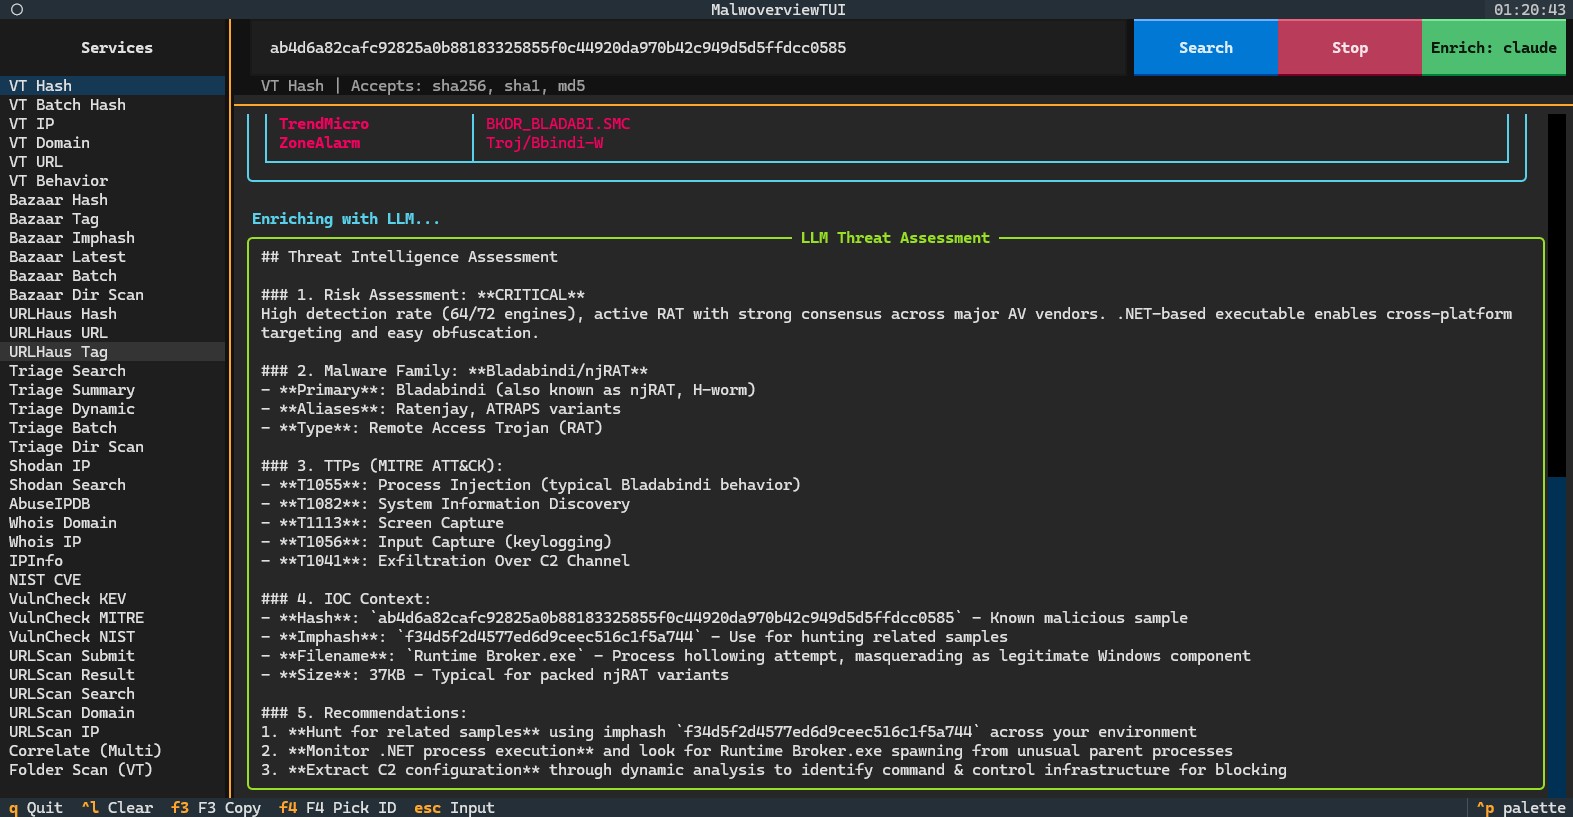
51. パネルベースのナビゲーションを備えた TUI (テキストユーザーインターフェース) ダッシュボードモード。
52. URLScan.io から脅威ハンティング情報を収集 — URL を送信し、スキャン結果を取得し、スキャンを検索します。
53. LLM を活用した脅威エンリッチメント — AI が生成したリスク評価、MITRE ATT&CK マッピング、アナリスト向け推奨事項を任意のクエリ結果に追加します。Claude、Gemini、OpenAI、Ollama (ローカル) をサポートします。
54. IP アドレスを含むファイルから VirusTotal に対するバッチ IP チェック。サマリーテーブル (IP アドレス、国、AS 所有者、検出) を表示します。
55. YARA ルールで VirusTotal をハント: Retrohunt ジョブを送信および追跡し、一致したファイルを一覧表示し、Livehunt ルールセットと通知を作成および一覧表示します。
56. YARA ルールのディレクトリ全体でスキャンし、各ファイルを独自の名前空間でコンパイルします。
57. YARA ルール名で Malware Bazaar サンプルを検索し、abuse.ch から YARAify ルールセットをダウンロードして抽出します。
58. 指定された TLP レベルの完全な Malpedia YARA ルールセットをダウンロードします。
59. 過去 24 時間に確認された MalShare ファイルタイプを一覧表示し、それらのタイプのいずれかのハッシュを一覧表示します。
60. ハッシュを含むファイルから URLHaus に対するバッチハッシュチェック。
61. API キー不要の crt.sh を介した Certificate Transparency ピボット: 発行された証明書に含まれるサブドメインを列挙し、証明書自体を一覧表示します。
62. ローカル結果キャッシュの検査、整理、および空化。
63. 対話型モードと TUI はコマンドラインが到達するすべてのサービスに到達し、TUI はその結果を json および csv にエクスポートします。
64. API キー不要のファイルまたはディレクトリのローカル PE トリアージ。ファイルタイプ、サイズ、オーバーレイ、オーバーレイサイズ、エントロピーを一覧表示し、エントロピーしきい値を超えるファイルを強調表示します。
65. Android スキャンは、ベース APK だけでなく、分割 APK を含むパッケージのすべての APK をハッシュ化します。
66. API キー不要の Authenticode 署名チェック。バイナリが署名されているかどうか、および署名がまだ有効かどうかを報告し、改ざんされたファイルの署名者を特定します。
67. マルチ署名バイナリのすべての埋め込み署名が報告され、それぞれが独自のダイジェストアルゴリズム、証明書、サムプリント、シリアル番号を持ち、2 番目の署名者が最初の署名者の背後に隠れることはありません。
68. VirusTotal ファイルチェック (-v 1) およびハッシュレポート (-v 8) は署名ブロックを表示します: 証明書が検証されたかどうか、署名者とカウンター署名者のチェーン、署名日、およびステータス、アルゴリズム、有効期間、シリアル番号、サムプリントを含むすべての証明書。
69. コンポーネントに関連付けられた CVE を一覧表示します。コンポーネントの名前またはローカルバイナリへのパスのいずれかが指定され、その VERSIONINFO が最新の NVD エントリの記述対象となるコンポーネントの説明を提供します。
## コントリビューター
Alexandre Borges (https://github.com/alexandreborges) | プロジェクトオーナーおよびメイン開発者
Artur Marzano (https://github.com/Macmod) | 共同メイン開発者
Corey Forman (https://github.com/digitalsleuth) | REMnux 統合担当
Christian Clauss (https://github.com/cclauss)
## このプロジェクトへの貢献方法
バージョン 6.0.0 以降、"dev" という名前の新しいブランチがあります。すべての貢献と提案は
この "dev" ブランチに対して行う必要があります。
貢献を希望する専門家は、提案する改善内容とそれがプロジェクトをどのように改善するかを説明する
issue を開く必要があります。それが受け入れられると、PR を提出する権限が与えられ、
その PR はテストされます。
すべての変更がテストされると、この新しいバージョンの Malwoverview が master ブランチに
複製され、新しい Python パッケージが生成されます。
## インストール
このツールは REMnux、Ubuntu、Kali Linux、macOS、Windows でテストされています。Malwoverview
は以下のコマンドを実行することでインストールできます:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
または...
* python -m pip install -U malwoverview
macOS に Malwoverview をインストールしたい場合は、以下のコマンドを実行する必要があります:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* ホームディレクトリの .bash_profile ファイルを編集して、Python バイナリディレクトリを
PATH 変数に追加します。例:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* 実行: . ./.bash_profile
Windows に Malwoverview をインストールする場合は、Malwoverview をインストールした
後に以下の条件が満たされていることを確認してください:
* python-magic がインストールされていない。(pip show python-magic)
* python-magic-bin がインストールされている。(pip show python-magic-bin)
#### 注意: 更新前に .malwapi.conf を保存することをお勧めします!
#### オプション機能
一部の機能にはオプションの依存関係が必要です。必要に応じてインストールしてください:
* YARA スキャン: pip install malwoverview[yara]
* 署名チェック: pip install malwoverview[signature]
* PDF レポートエクスポート: pip install malwoverview[pdf]
* TUI ダッシュボード: pip install malwoverview[tui]
* すべてのオプション: pip install malwoverview[all]
## 必要な API
すべての API を挿入しなくても Malwoverview の使用を開始することは可能です。ただし、
Malwoverview のすべてのオプションを使用するには、以下のサービスのそれぞれの API を
.malwapi.conf 設定ファイルに挿入する必要があります: VirusTotal、Hybrid Analysis、URLHaus、Malshare、Polyswarm、Alien Vault、Malpedia、Triage、
IPInfo、Malware Bazaar、ThreatFox、VulnCheck、Shodan、AbuseIPDB、GreyNoise、URLScan.io。このファイルは
ホームディレクトリ (/home/[username]
または Linux では /root、Windows では C:\Users\[username]) に存在する (または作成する) 必要があります。あるいは、ユーザーは
カスタム設定ファイルを作成し、-c オプションを使用してそれを指定することができます。
強調しておくと: .malwapi.conf ファイルがホームディレクトリに存在しない場合は、
作成する必要があります!
* Alien Vault に関する特別な注意: -n 1 オプションを使用する前に、Alien Vault
ウェブサイトでパルスを購読する必要があります。
* Malshare と Shodan に関する特別な注意: どちらのサービスも API キーを
URL 自体で送信する必要があり、どちらもヘッダーやリクエストボディの代替手段を文書化していません (Malshare の hashlookup
エンドポイントは POST ですが、キーは依然としてクエリ文字列で送信されます)。Malwoverview はこれら 2 つの
キーを、出力するすべてのエラーメッセージで [REDACTED] に置き換えるため、バグレポートに貼り付ける
出力に含まれることはありませんが、キーはそれらのサービスのアクセスログや、あなたとそれらの間で TLS を終端する
プロキシに依然として記録されます。両方のキーをサービス運営者に露出しているものとして扱い、他の
資格情報と同様にローテーションしてください。
.malwapi.conf 設定ファイルは以下の形式です:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
API はそれぞれのサービスのウェブサイトでリクエストできます:
01. Virus Total (コミュニティおよび有料 API): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: オープンな登録は提供していませんが、Twitter (DM) またはフィードバックメールを通じて
直接ユーザーアカウントをリクエストできます。Malpedia の Twitter
ハンドルは @malpedia です。
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Community/Free ティアが利用可能)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### LLM エンリッチメントプロバイダー (オプション)
Malwoverview は --enrich フラグを介した LLM を活用した脅威エンリッチメントをサポートしています。
任意のクエリの後、AI が生成した脅威評価がリスクレベル、
マルウェアファミリの特定、MITRE ATT&CK マッピング、アナリスト向け推奨事項とともに追加されます。
3 つのプロバイダーがサポートされています。.malwapi.conf の [LLM] セクションで 1 つを設定してください:
**18. Anthropic Claude (有料、最高品質)**
脅威インテリジェンス分析に最適な結果。マルウェア
ファミリを正確に特定し、正確な MITRE ATT&CK テクニックをマッピングし、実際の脅威知識に基づいた
実行可能な推奨事項を提供します。
セットアップ:
a) https://console.anthropic.com/ で API アカウントを作成します (claude.ai サブスクリプションとは
別です)
b) Settings → Billing → Add credit に移動します (最低 $5、従量課金)
c) Settings → API Keys → Create Key に移動します
d) キーをコピーします (sk-ant-api03-... で始まります)
e) .malwapi.conf を設定します:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL はオプションで、デフォルトは claude-opus-4-8 です。一般的な選択肢:
- claude-opus-4-8 — 最高品質 (デフォルト)
- claude-sonnet-4-6 — 品質とコストの優れたバランス
- claude-haiku-4-5 — 最速かつ最安
コスト: デフォルトの Opus モデルを使用した場合、エンリッチメント呼び出しあたり約 $0.02-0.04
(Sonnet または Haiku ではより少なくなります)。$5 のクレジットでおよそ 125-250 回の Opus エンリッチメント呼び出しが可能です。
**19. Google Gemini (請求が必要)**
良好な品質の結果。Google Cloud 請求アカウントが必要です。
セットアップ:
a) https://aistudio.google.com/apikeys に移動します
b) Google アカウントでサインインします
c) Create API Key をクリック → キーをコピーします
d) 請求を有効化: キーの隣にあるプロジェクトリンクをクリック → Google Cloud
Console → Billing → Link a billing account
e) .malwapi.conf を設定します:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
注意: 無料ティアには低いレート制限 (1 分あたり 2-5 リクエスト) があります。
より高い制限には、従量課金の請求を有効にしてください。
**20. OpenAI (有料)**
GPT モデルを使用した良好な品質の結果。API クレジットを持つ OpenAI アカウントが
必要です。
セットアップ:
a) https://platform.openai.com/signup でアカウントを作成します
b) https://platform.openai.com/api-keys に移動 → Create new secret key
c) https://platform.openai.com/settings/organization/billing で請求を追加します
d) .malwapi.conf を設定します:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
利用可能なモデル:
- gpt-4o-mini — 最安 (エンリッチメントあたり約 $0.002)、良好な品質 (デフォルト)
- gpt-4o — より良い品質 (エンリッチメントあたり約 $0.01)
**21. Ollama (無料、ローカル、プライベート)**すべてローカルマシン上で実行されます。APIキーは不要で、データが
システム外に出ることはありません。脅威データをクラウドAPIに送信することが
許可されていない環境に適しています。品質は選択したモデルに依存します。
セットアップ:
a) https://ollama.com/download からOllamaをダウンロードしてインストールします
(Windows、Linux、macOSで利用可能)
b) ターミナルを開いてモデルをプルします:
ollama pull qwen2.5:14b
推奨モデル:
- qwen2.5:14b — 妥当なサイズで最高品質 (9 GB、16 GB RAMが必要)
- llama3.1:8b — 良好な品質、より小さい (5 GB、8 GB RAMが必要)
- llama3.1:70b — 優れた品質、大規模 (40 GB、48 GB RAMが必要)
c) Ollamaは自動的に起動し、http://localhost:11434 でサービスを提供します
d) .malwapi.conf を設定します:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
パフォーマンス: 12 GB以上のVRAMを搭載したGPUは高速な応答を提供します (5〜10秒)。
CPUのみの場合は遅くなります (30〜60秒) が、動作はします。より大きなモデル (14b、70b)
はより多くのVRAMを必要とし、メモリが不十分な場合はCPU上でタイムアウトする
可能性があります。GPUメモリが限られているマシン (6 GB以下) には
llama3.1:8bモデルが推奨されます。
予想される応答時間:
- Claude API: 3〜8秒
- Gemini API: 3〜8秒
- Ollama (十分なVRAMを搭載したGPU): 5〜15秒
- Ollama (CPUのみ、8bモデル): 30〜60秒
- Ollama (CPUのみ、14b以上のモデル): 60〜300秒
使用例:
# CLI: 任意のクエリに --enrich を追加
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# インタラクティブREPL: エンリッチメントのオン/オフ切り替え、またはプロバイダーの切り替え
malwoverview --interactive
malwoverview> set enrich on # 設定のプロバイダーを使用
malwoverview> set enrich claude # Claudeに切り替え
malwoverview> set enrich ollama # Ollamaに切り替え
malwoverview> set enrich openai # OpenAIに切り替え
malwoverview> set enrich off # エンリッチメントを無効化
malwoverview> vt hash <hash> # マルウェア分析 + エンリッチメント
malwoverview> nist cve CVE-2024-3400 # CVE検索 + エンリッチメント
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + エンリッチメント
# TUI: Enrichボタンをクリックしてプロバイダーを順に切り替え
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# 緑のボタン = プロバイダーが有効かつ設定済み
# 黄色のボタン = プロバイダーが選択されているがAPIキーが不足
# デフォルトのボタン = エンリッチメントが無効
malwoverview --tui
----------------------------------------------------
MALPEDIAへのAPIリクエストに関する注意:
----------------------------------------------------
サービスと承認はコミュニティによる審査に基づいています。したがって、
公開/無料のメールアドレス (Gmail、Outlookなど) ではなく、業務用の
メールアドレスからAPIリクエストを送信することを推奨します。さらに、
あなた自身に関するより多くの情報 (LinkedInアカウント、X/Twitter、
Mastodon、BlueSkyなど) を提供していただければ、身元、職業上のプロフィール、
正当性の確認が容易になり、リクエストの承認が迅速化されるため、大変助かります。
----------------------------------------------------
Triageに関する注意:
----------------------------------------------------
すべてのTriage操作は各アーティファクトのTriage IDに基づいているため、
"-x 1 -X \<attribute\>:\<value\>" を使用してアーティファクトの正しいIDを
検索し、そのID情報を残りのTriageオプション (-x [2-7]) とともに使用して、
Triageエンドポイントからより多くの脅威ハンティング情報を取得する必要があります。
----------------------------------------------------
URLHaus、Malware Bazaar、Threat Foxに関する注意:
----------------------------------------------------
2025年後半以降、URLHaus、Malware Bazaar、Threat Foxのサービスを
利用するにはAuth-Key (API) が必要になります。
----------------------------------------------------
ターミナルの背景色に関する注意:
----------------------------------------------------
---
[Read more](https://github.com/alexandreborges/malwoverview)
