
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2017-10952 — XFAベースのPDFを介したFoxit PDF Readerのローカルコード実行エクスプロイトを実証。ステップバイステップの攻撃再現と関連CVEへの拡張を含む。 | Kitploit

ツール/GitHubGitHub/afbase/cve-2017-10952
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育バイナリエクスプロイト
GitHubafbase/cve-2017-10952

CVE-2017-10952

XFAベースのPDFを介したFoxit PDF Readerのローカルコード実行エクスプロイトを実証。ステップバイステップの攻撃再現と関連CVEへの拡張を含む。

リポジトリを見る
12146年前未レビュー
共有

CVE-2017-10952

これは、Foxit PDF Readerに対するローカルコード実行攻撃のハイレベルな例です。この攻撃の詳細はこちら [1]にあります。この脆弱性の説明文([1]にリンクされているもの)を、後々まで保存するためこちらにコピー&ペーストしました。この説明文はvulners.comの著者Rootによって書かれたものです。

Foxitのインストール

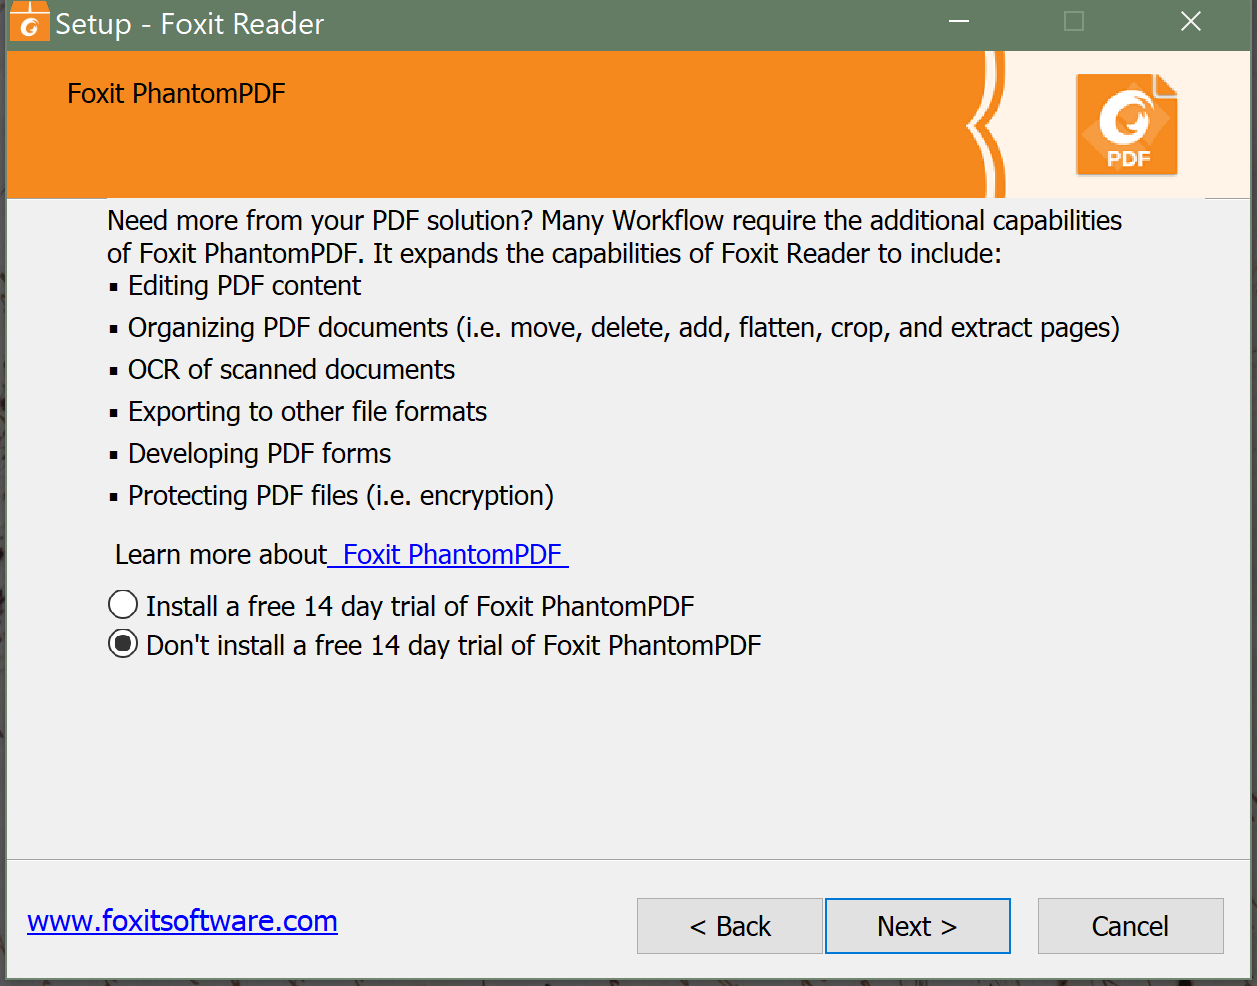
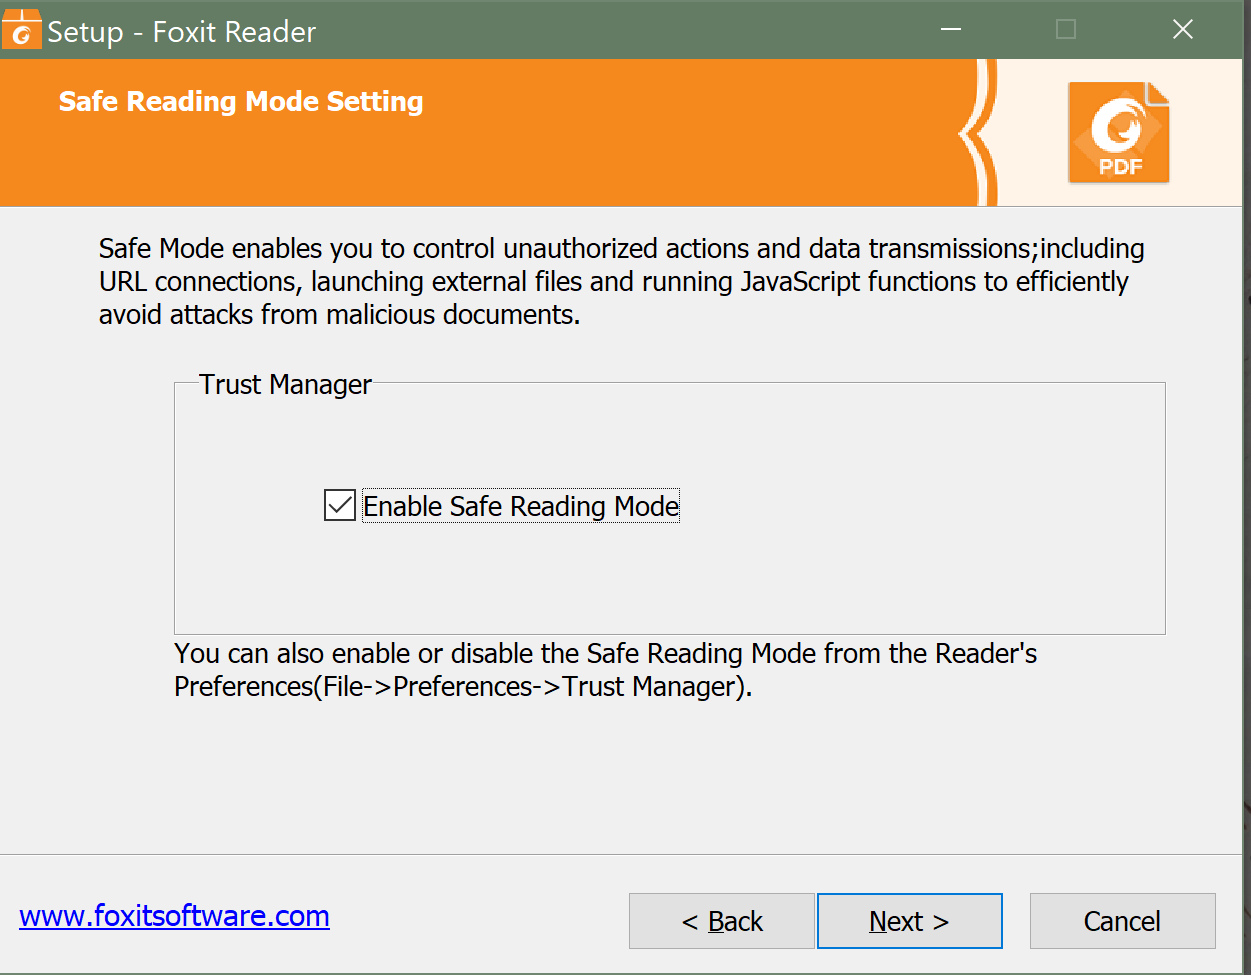
Foxit_Reader_v8.3.0.14878.exeをインストールします。インストールプロセスを順に進めます。これは、このバージョンのFoxit PDF Readerを悪用する方法のハイレベルなデモンストレーションに過ぎないため、PDFファイルを開くためのブラウザやWindowsの既定のアプリケーション設定を変更する必要はありません。以下は、インストール設定を確認するためのインストールのスクリーンショットです。

攻撃の実演

  1. Foxit Readerのインストール後、アプリケーションを開きます。
  2. "document.pdf" と "document2.pdf" があるこのディレクトリをエクスプローラーで開きます。
  3. "document.pdf" をFoxit Readerにドラッグします。印刷プロンプトが開きます。印刷プロンプトを閉じ、Foxit内のドキュメントを閉じます。
  4. 次に "document2.pdf" をFoxit Readerにドラッグします。calc.exeアプリが開きます。

何が起きているのか?

両方の攻撃事例では、PDFのXFAフォーマットを利用しています。この例はcorkamiによってここで示されています。このエクスプロイトのより詳細な説明は、上のリンクの "[+] Fixed: Safe-Reading mode bypass" の項にあります。

[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf

CVE-2017-10951

こちらをクリックして、CVE-2017-10952エクスプロイトをCVE-2017-10951に拡張する方法を確認してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →