 aetherai3/aether-protocol-p
動作する実装: AIの意思決定認証のための暗号学的に検証された短命アイデンティティ — CVE-2025-59536 (特許出願中 US 64/006,746)

自律型AIシステム向けの暗号検証済み短命アイデンティティ基盤
特許出願中 — 米国出願 64/006,746 — 2026年3月16日提出
「世界中のあらゆるAIシステムは、そのパイプラインに偽の命令を注入することで侵害され得る。Aether Protocolはそれを物理的に不可能にする。」
2026年2月25日、Check Point ResearchはCVE-2025-59536を開示しました。これはClaude Codeにおける重大な脆弱性(CVSS 8.7)であり、攻撃者が.claude/settings.json設定ファイルに悪意のある命令を注入し、開発者がプロジェクトフォルダを開くと即座に実行されるというものでした。
根本原因はClaudeの推論のバグではありませんでした。AIの命令と実行の間に暗号認証レイヤーが存在しないことでした。
このギャップ — AIが決定したことと実際に実行されることの間 — は、現在展開されているあらゆる自律型AIシステムに存在します。API、状態ストア、設定ファイル、メッセージキュー、共有メモリ — そのすべてが、認証なしでAI命令を実行レイヤーに運んでいます。
AnthropicのFrontier Safety Roadmap(2026年2月)は、**「暗号検証済み短命アイデンティティ」**を2026年4月の優先目標として明示的に特定しています。
Aether Protocolは、その目標の実用的な実装です。
古典暗号と耐量子暗号はどちらも数学的困難性 — 計算上解くのが難しい問題 — に基づいています。セキュリティ保証は計算能力が拡大するにつれて低下します。
Aether Protocolはまったく異なる基盤に依存しています: 物理的非決定性。
各セッションで、量子回路がIBM Quantumハードウェア上で実行されます。測定結果は、15ミリケルビンに冷却された超伝導量子ビットにおける量子真空揺らぎから生じます。これらの結果は、発生する前に予測することはできません — 古典的アルゴリズムでも量子的アルゴリズムでも不可能です。これは計算上の限界ではありません。これは量子力学的非決定性の帰結であり、ベル不等式の破れによって確認されています。
この結果から導出された署名鍵は同じ特性を継承します: 測定前に予測できず、このセッションの前に存在しなかったということです。
セッション終了時 — 作成から数時間後 — に破棄されるため、鍵は事後的に攻撃できません。署名曲線に対するShorのアルゴリズムには数日間の量子計算が必要です。鍵は攻撃が完了する前に消滅します。
これが存在論的トラストアンカーです: 数学ではなく物理学に基づくセキュリティ。
 本プロトコルは、初期化、運用、破棄の3フェーズのセッションモデルで動作します。
完全なアーキテクチャはホワイトペーパーに文書化されています: docs/AETHER_PROTOCOL_WHITEPAPER.md
ホワイトペーパーはブラックボックス開示を適用しています — アーキテクチャと結果はオープンに共有されます。実装の詳細は相互秘密保持契約(MNDA)のもとで提供されます。
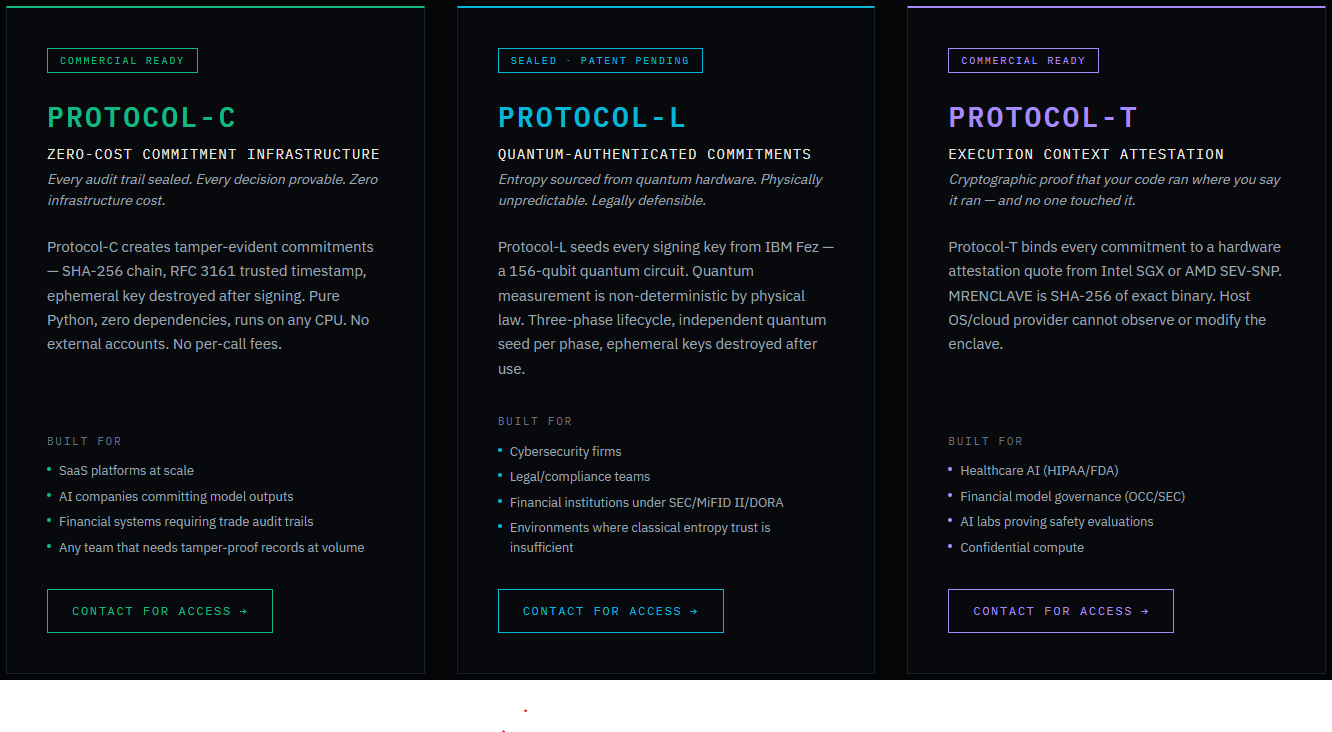
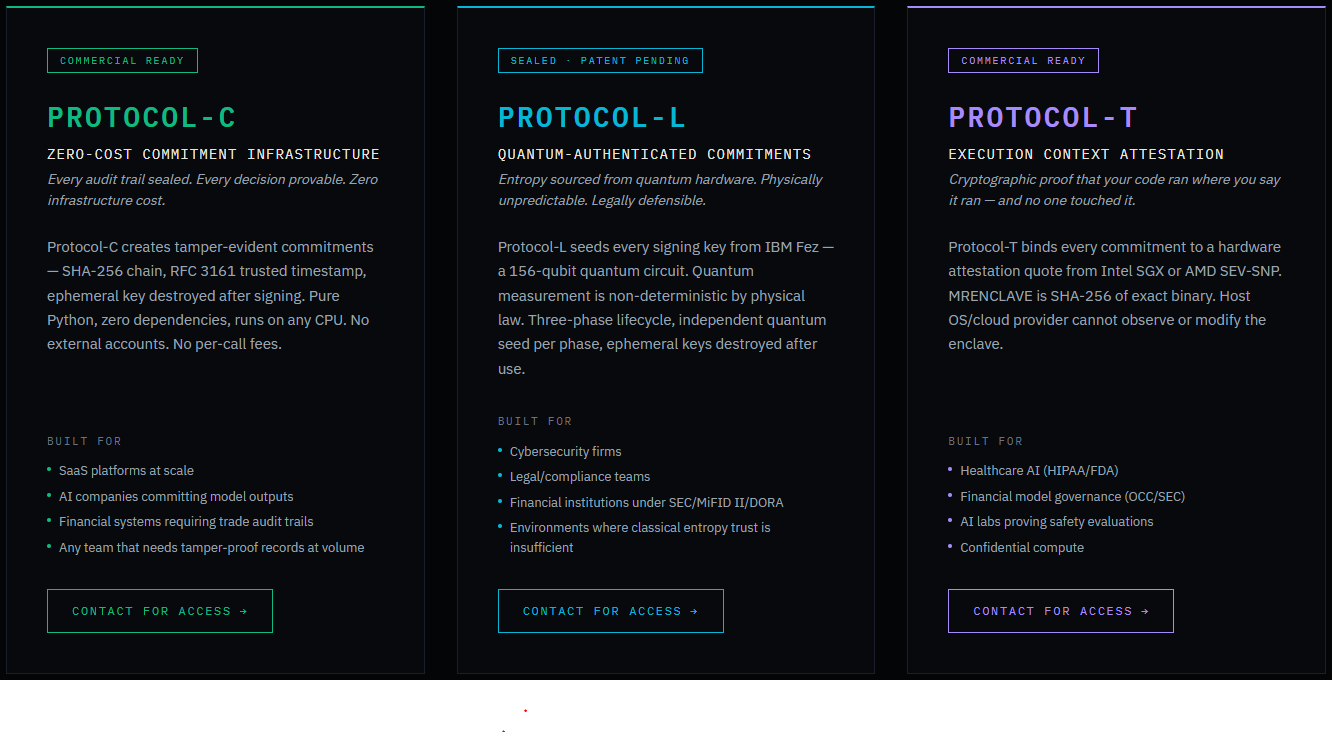
01 — 経済性: スケール時に$0が重要な理由 IBM QPU時間は約$100/分かかります。10,000ユーザーがコミットメントを生成する場合、量子エントロピーを必要としない運用で月約$3,300になります。Protocol-Cは、OSカーネルからエントロピーを調達することでそのコストを完全に排除します — 同じチェーンアーキテクチャ、QPUオーバーヘッドゼロ。
02 — 保証内容: 同じチェーン、異なるソース SHA-256コミットメントチェーン。RFC 3161信頼タイムスタンプ。各署名操作後の一時鍵の破棄。出力は量子シードのコミットメントと計算的に区別不可能です — 同一のチェーン形式、同一の検証パス。
03 — 利用者 SaaSプラットフォーム、モデル出力をコミットするAI企業、大規模運用の金融機関。1つの環境変数で、量子保証が必要になったときに任意のProtocol-CデプロイメントをProtocol-Lに切り替えられます。
Protocol-Cはオープンソースです — 今すぐ利用可能。 これは、CVE-2025-59536を可能にした認証レイヤーの欠如に対する、無料の古典的(CSPRNG)実装です: 各AI決定をワンショット鍵で署名し、実行前に検証し、誰も偽造できない記録を保持します。
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(まだPyPIには未公開) · リポジトリ: github.com/AetherAI3/PROTOCOL-C · ホワイトペーパー: Protocol-C: A Free, Auditable Authentication Layer for AI Decisions正直な範囲: Protocol-Cは時間的安全マージンを備えた古典暗号です — 耐量子でも量子ソースでもありません。量子エントロピー版はProtocol-Lです。
01 — ライフサイクル: コミット → 実行 → 決済 独立して署名された3つのフェーズ。各フェーズは、独自の量子測定からシードされた独自の一時secp256k1鍵を受け取ります。SHA-256バインディングチェーンがフェーズを結合します — いずれかのフェーズの改ざんはコミットメント全体を無効化します。
02 — 量子エントロピー基盤 156量子ビットIBM回路(Fez)。量子測定は物理法則により非決定的です — シードなし、状態なし、リプレイなし。一時鍵の寿命は約1時間。現在の量子ビット数におけるShorのアルゴリズムに対する168倍の安全マージン。
03 — 紛争解決: ログではなく証拠 規制当局および取引相手向けのエクスポート可能な証明パッケージ。DORA、SEC、MiFID II、FCAコンプライアンスフレームワーク向けに構造化。すべてのコミットメントは独立して検証可能 — 発行当事者への信頼は不要。
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · 特許出願済み
01 — 問題 あらゆるAI監査証跡にはギャップがあります。ログは状況証拠に過ぎません — どのモデルバージョンが実行されたか、パイプラインが無傷だったか、中間データが変更されたかを証明できません。署名は意図を証明しますが、実行コンテキストは証明しません。
02 — アテステーションの仕組み MRENCLAVE — エンクレーブにロードされた正確なバイナリのSHA-256測定値。エンクレーブはホストOS、ハイパーバイザー、クラウドプロバイダーから観測または変更できません。アテステーションクォートはIntelまたはAMDルート証明書で検証可能です。
03 — 必要なユーザー HIPAA/FDA下のヘルスケアAI。OCC/SECの規制を受ける金融機関。安全性評価が未変更で実行されたことを証明する必要があるAIラボ。実行整合性が絶対条件であるあらゆる機密コンピューティング環境。
Intel SGX / AMD SEV-SNP · MRENCLAVE Binding · Remote Attestation · 76テスト
これは理論ではありません。2つの本番システムが現在Protocolを実行しています。
AetherSecurity — 防御エントロピー、量子誘導エクスプロイト探索、暗号署名されたエージェント決定のためにライブIBM Quantumハードウェアを統合した自律型ペネトレーションテストプラットフォーム。
Aether Terminal (開発中) — 実行前にすべてのAI生成トレード決定を検証する量子ミドルウェアを備えた取引プラットフォーム。
P1 — 存在論的シード予測不可能性 セッションシードは測定前に予測できません。量子状態空間上でランダム推測を上回るアルゴリズムは存在しません。
P2 — 署名偽造不可能性 2つの同時バリア: 量子測定を予測する(物理的に不可能)か、公開鍵から秘密鍵を回復する(計算上実行不可能)。
P3 — 時間的量子安全性 鍵の寿命は数時間です。古典暗号を脅かす量子攻撃には最低でも数日かかります。鍵はそのような攻撃が完了する前に破棄されます。
P4 — 完全前方秘匿性 各セッションは独立した量子測定から独立した鍵ペアを導出します。いずれかのセッションの侵害は他のセッションについて何も明らかにしません。
P5 — 改ざん検出 署名された決定へのいかなる変更 — 1ビットでも — 署名を無効化し、実行前に検出されます。
| 特性 | 耐量子暗号 | Aether Protocol |
|---|---|---|
| セキュリティ基盤 | 数学的困難性(より困難な問題) | 物理的非決定性 |
| 計算スケーリングで劣化するか? | 遅くなる — ただし劣化する | いいえ — 物理学は変わらない |
| 鍵の寿命 | 数ヶ月から数年 | 数時間(1セッション) |
| 量子攻撃の脅威 | 耐性あり(異なる問題) | 無関係 — 鍵が先に破棄される |
| トラストアンカー | 数学的 | 存在論的 |
PQCとAether Protocolは補完的です — PQCは長期存続の基盤鍵を強化し、本プロトコルはディスパッチレイヤーで個々のAI決定を認証します。
これらはソースコードやMNDAなしで独立して検証できます:
完全な技術仕様: docs/AETHER_PROTOCOL_WHITEPAPER.md
内容: CVE-2025-59536攻撃分析、存在論的トラストアンカー、セッションライフサイクルアーキテクチャ、形式的セキュリティ特性(P1–P5)、完全な脅威モデル(T1–T6)、検証可能な主張、Anthropic Frontier Safety Roadmapとの整合性、U-Score形式的定義、および商用アプリケーション。
ブラックボックス開示 — アーキテクチャと結果はオープンに共有されます。実装の詳細はMNDAのもとで提供されます。
v1.0 — 稼働中(2026年3月)
v1.1 — 短期
v1.2 — 中期
v2.0 — 長期
出願番号:      64/006,746
確認番号:      2009
提出日:        2026年3月16日 — 午前11:51:11 ET
発明者:        Brandon Barrante
譲受人:        Aether AI LLC
発明の名称:    Quantum-Seeded Ephemeral Cryptographic Signing
               for Authenticated Artificial Intelligence
               Decision Dispatch
種別:          仮出願 — 35 U.S.C. § 111(b)
Aether AI LLC Brandon Barrante、創業者 米国フロリダ州ブレイデントン aetherterminals.carrd.co · aethersystems.net
研究協力、ライセンスに関するお問い合わせ、デモのご要望を歓迎します。実装の詳細はMNDAのもとで提供されます。
専有かつ機密。© 2026 Aether AI LLC。全著作権所有。
本リポジトリには、該当する営業秘密法および米国仮特許出願64/006,746に基づき保護されたAether AI LLCの営業秘密が含まれています。ホワイトペーパーは研究評価目的でブラックボックス開示のもとで共有されています。ソースコードは本リポジトリには含まれておらず、署名済みの相互秘密保持契約のもとでのみ利用可能です。
特許出願中 — 米国出願 64/006,746
PATENT PENDING — AETHER AI LLC — © 2026
自律型AIシステムのための暗号検証済み短命アイデンティティ。
物理学に基づく。数学ではない。
