

 abraxas/veneficus-implant-public
スパイシーなマルウェア0day。完全なキルチェーンマルウェア:エクスプロイト、ピボット、C2、永続化。Rustを擬似コードに変換 - 賢ければ自分で構築できる。
フルキルチェーン型マルウェア0day: Exploit、LPE、Pivot、C2、Persistence
公開技術概要 · 疑似コードのみ · 実行不可
abraxaslabs.tech
·
@abraxas_null
Veneficus Miniはフルキルチェーン型マルウェア0day: Exploit、LPE、Pivot、C2、Persistenceです。
このリポジトリは、そのWindows x64キットのドキュメントクローンであり、チェーン全体をカバーするモジュラーエージェントとして概略化されています: ホストスコアリング、隠蔽、署名済みドライバヘルパープール(exploit / LPE)、ラテラルコアースとループバックリレー(pivot)、HTTPSエッジコントロールプレーン(C2)、WMI / タスク / Runキーによる常駐(persistence)、さらにハーベスト。
ここにあるすべてのモジュールは疑似コードです。ビルド可能なプロジェクトではなく、ドロッパーでもなく、プライベートツリーの検知向けダンプでもありません。
| 保持 | 削除 / 別名化 |
|---|---|
| 製品名 Veneficus | プライベートな関数名、型、環境変数 |
| 公開 CVE 識別子 | ベンダー製品名、エクスプロイトの通称 |
| 設計(欠陥を含む) | ドライバのファイル名、デバイスパス、制御コード |
| ホスト上のアーティファクト、XORキー、パッチバイト、正規表現 | |
| プライベートなリレーパス文字列 |
このパケット内の識別子は別名です。これらのファイルのコピーが、プライベート実装にヒットするYARAルールへとコンパイルされるべきではありません。
| ステージ | この概要でカバーする内容 |
|---|---|
| Exploit | ドロッパー、署名済みドライバヘルパープール、プロセス内パッチ |
| LPE | 脆弱なドライバのプリミティブ、デバッグ特権、PPL隣接のダンプ経路 |
| Pivot | 認証コアース / リレーの概略、ループバックSOCKSライクプロキシ |
| C2 | HTTPSエッジリレー、密封ビーコン、オペレータジョブキュー |
| Persistence | WMIパルス、ログオン時タスク、マシンRunキー |
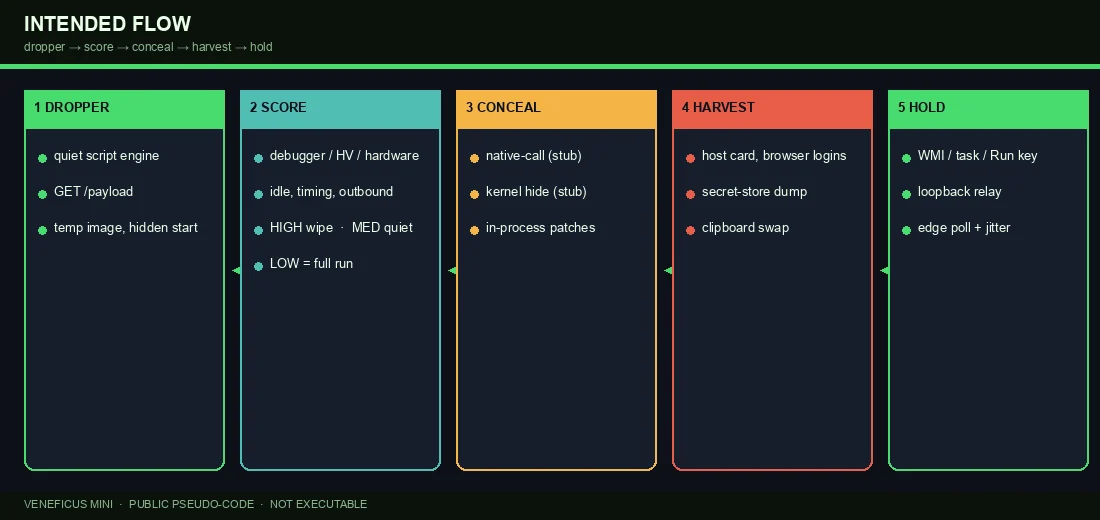
GET /payload、ユーザーの一時ディレクトリ配下に使い捨て名のイメージを書き込み、非表示で起動。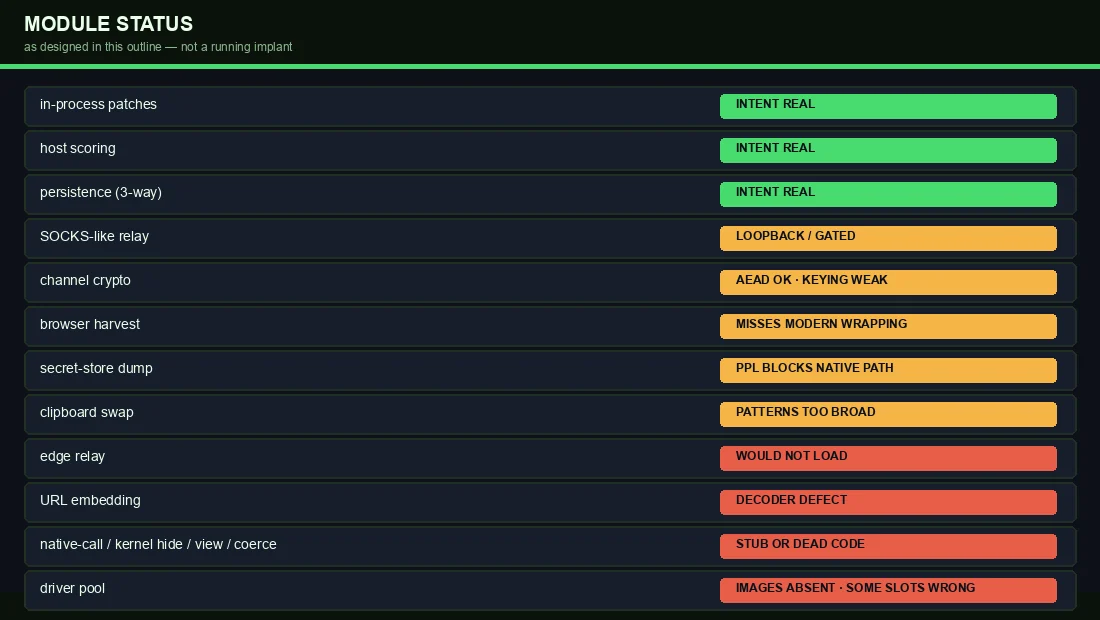
プライベートツリーは未完成です。この概要では、欠陥を意図的に可視化したままにしています。
ベンダー名は伏せられています。ロール名は別名です。
| CVE | プール内での役割 | 備考 |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | AVカーネルスキャナ | プロセスキル制御コード |
| CVE-2024-51324 | サードパーティAVユーティリティドライバ | プロセスキル制御コード |
| CVE-2025-7771 | CPUチューニングドライバ | 実際のプリミティブはphysmem R/Wであり、pid-killではない |
| CVE-2025-70795 | DLPプロセスモニタドライバ | プロセスキル制御コード |
| CVE-2019-16098 | GPUオーバーレイドライバ | 仮想R/W。プライベートツリーは誤ったコードを使用していた |
| CVE-2025-33073 | SMBクライアント(ラテラル概略) | 引用のみで未実装。デッドコード |
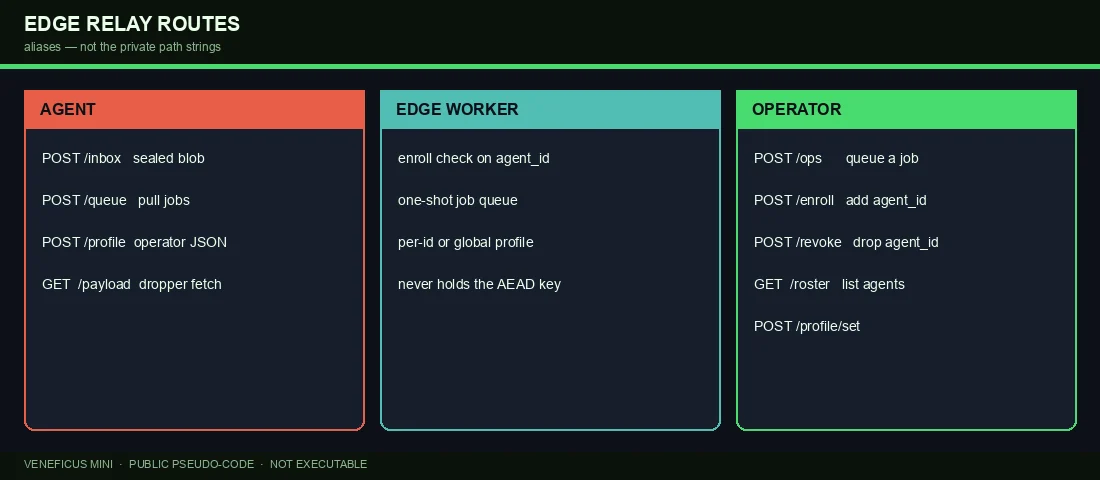
公開パス別名: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set。
密封ブロブはAES-256-GCMを使用。チャネルキーはコンパイル時のエージェントIDからソルトなしで導出される — バイナリを所持していればキーも所持していることになる。ワーカーは決して復号しない。ジョブは平文で流れる。
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Veneficus_Mini/src/entry.pseudoとVeneficus_Mini/NOTICE.txtから始めてください。
.pseudoファイルはビルドできない。オペレータ向けの解説はabraxaslabs.techを参照してください。
