abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE ゼロクリックRCE悪用の検出 (CVE-2025-21298) ウォークスルー

(トップに戻る)
当社の従業員の1人であるAustinは、不審な送信者からフィッシングメールを受信し、2025年2月4日午後4時18分にOutlookを使用してメールを開いた後、アラートがトリガーされました。トリガー理由は 「既知のCVE-2025-21298エクスプロイトパターンが特定された悪意のあるRTF添付ファイル」 でした。
(トップに戻る)
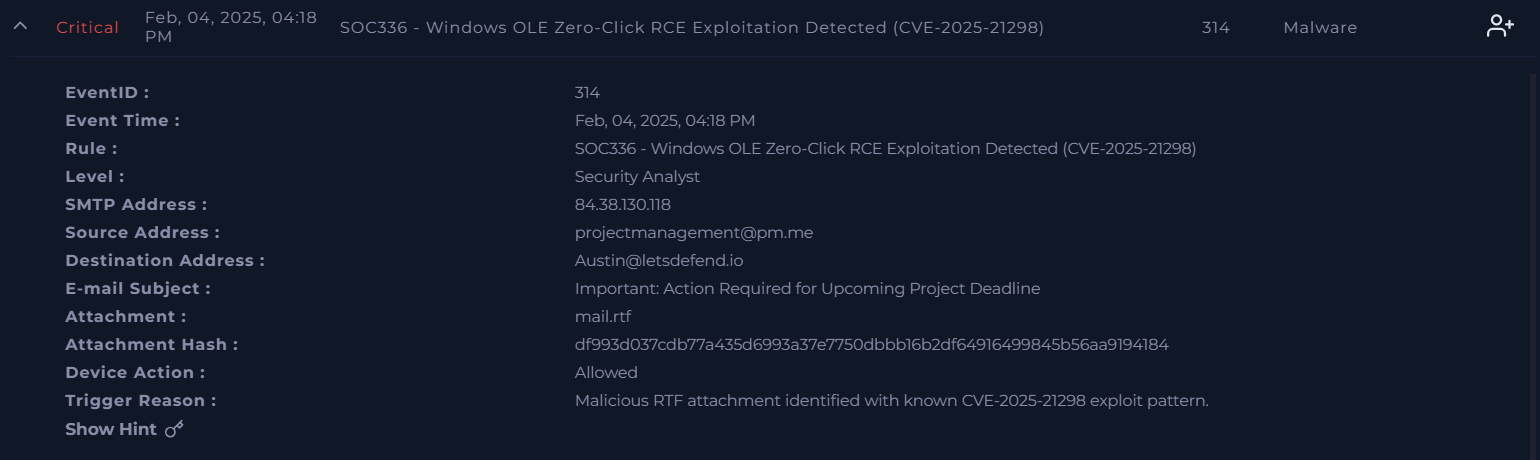
EventID : 314
イベント時間 : Feb, 04, 2025, 04:18 PM (間違っていると思います)
ルール : SOC336 - Windows OLE Zero-Click RCE Exploitation Detected (CVE-2025-21298)
レベル : Security Analyst
SMTPアドレス : 84.38.130.118
送信元アドレス : [email protected]
宛先アドレス : [email protected]
メール件名 : 重要: 今後のプロジェクト締め切りに向けた対応が必要です
添付ファイル : mail.rtf
添付ファイルハッシュ : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
デバイスアクション : 許可
トリガー理由 : 既知のCVE-2025-21298エクスプロイトパターンが特定された悪意のあるRTF添付ファイル。
(トップに戻る)
アラートのトリアージのために、メールセキュリティ、ログ管理、エンドポイントセキュリティのログを詳しく調べてみましょう。
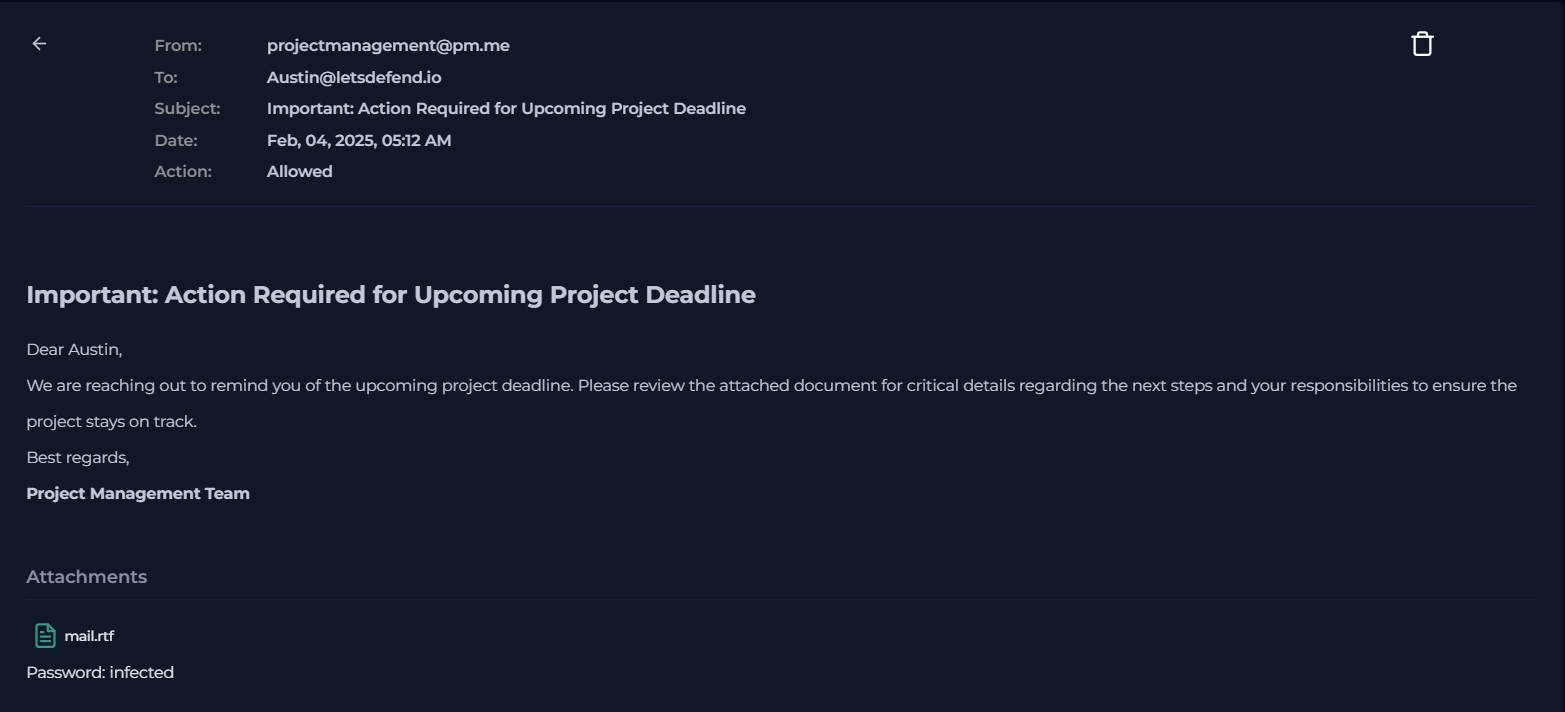
送信者アドレス projectmanagement@pm[.]me を検索し、同日の午前5時12分に送信されたメール「重要: 今後のプロジェクト締め切りに向けた対応が必要です」をクリックしました。「Important」や「Action Required」といった緊急性のある調子や表現からフィッシングメールであることが示唆され、不審に感じました。
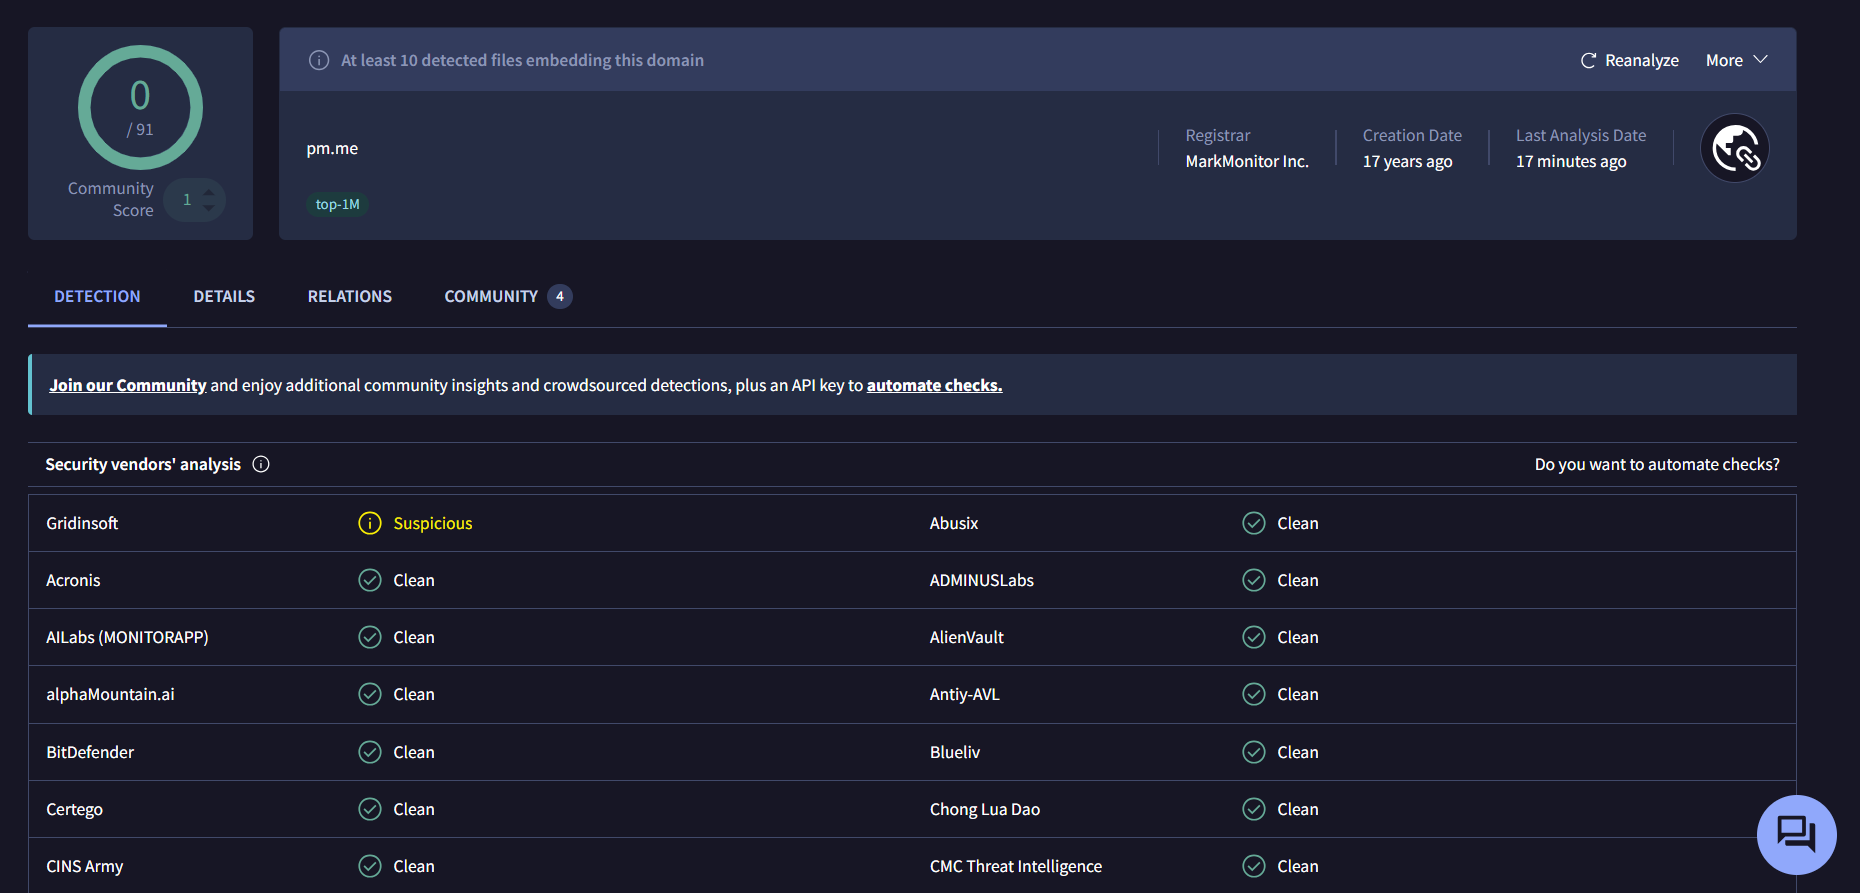
VirusTotalでドメイン pm[.]me を検索したところ、1つのベンダーのみが不審と判定しました。
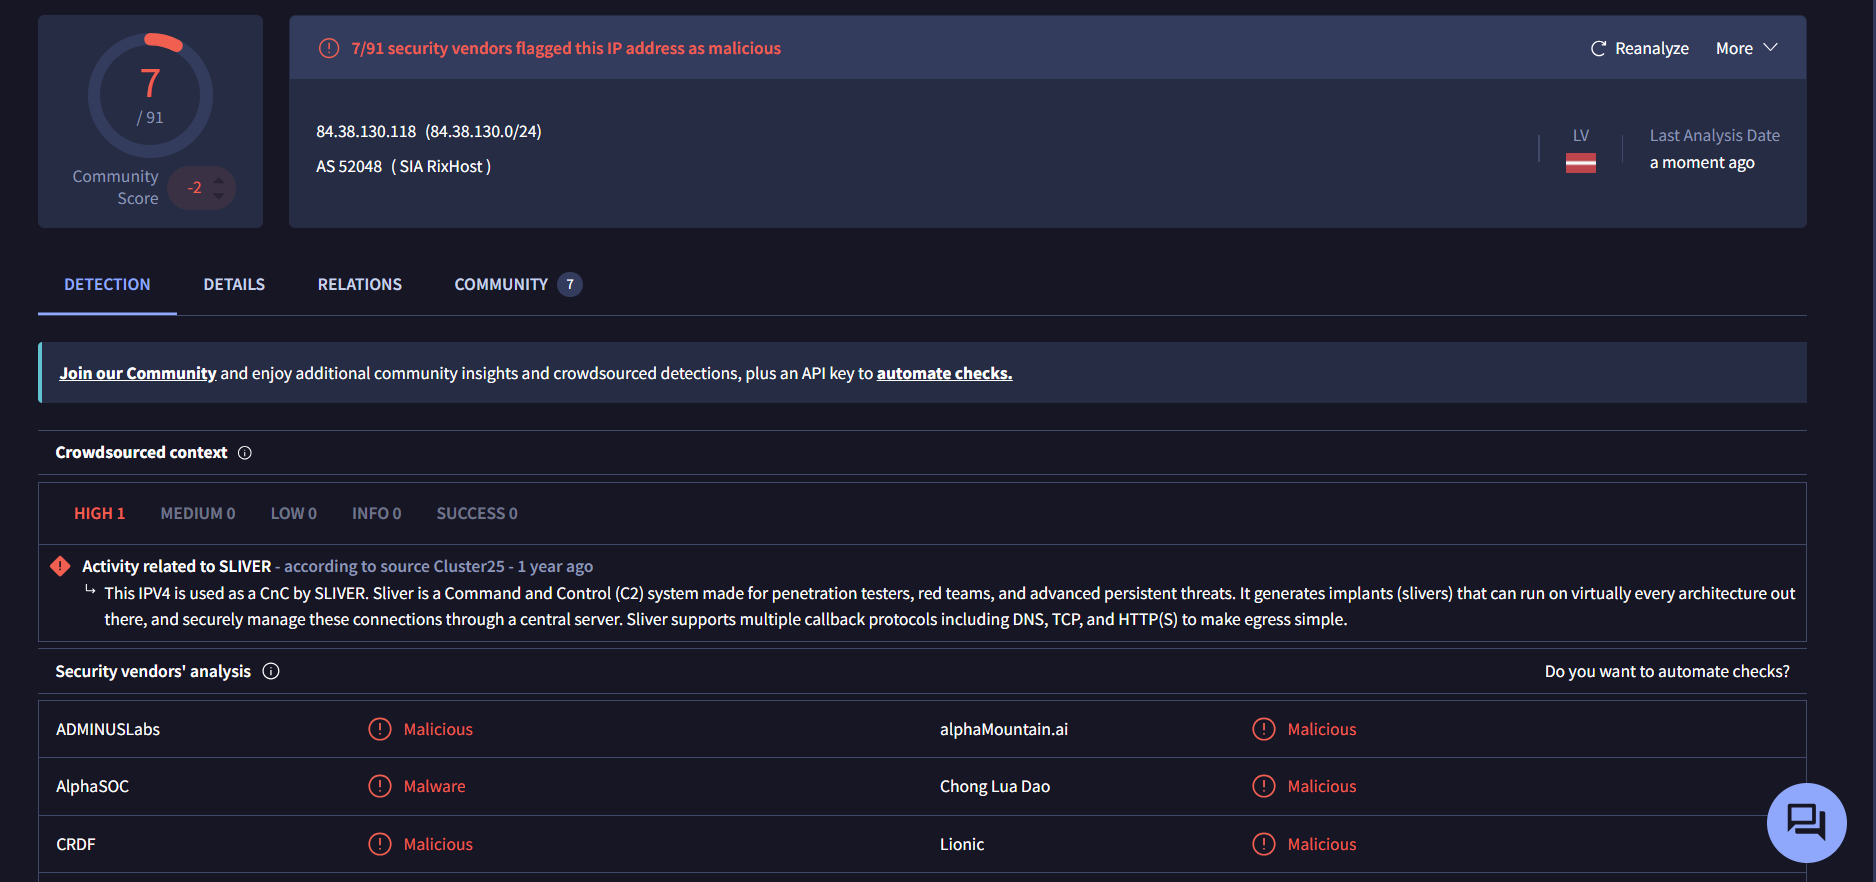
しかし、SMTPアドレス 84[.]38[.]130[.]118 を検索したところ、7つのベンダーが悪意のあるマルウェアとしてフラグを立て、SILVER C2サーバーに関連していることが判明しました。
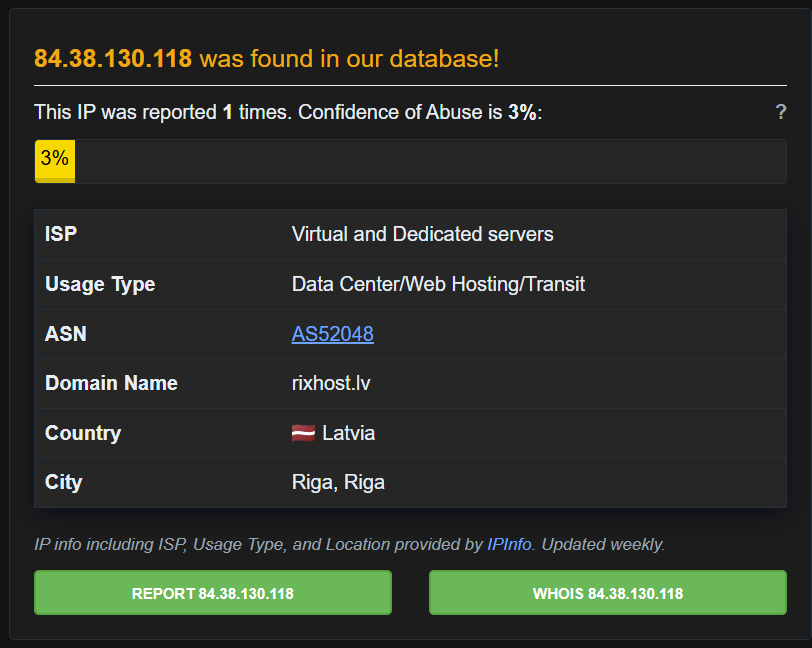
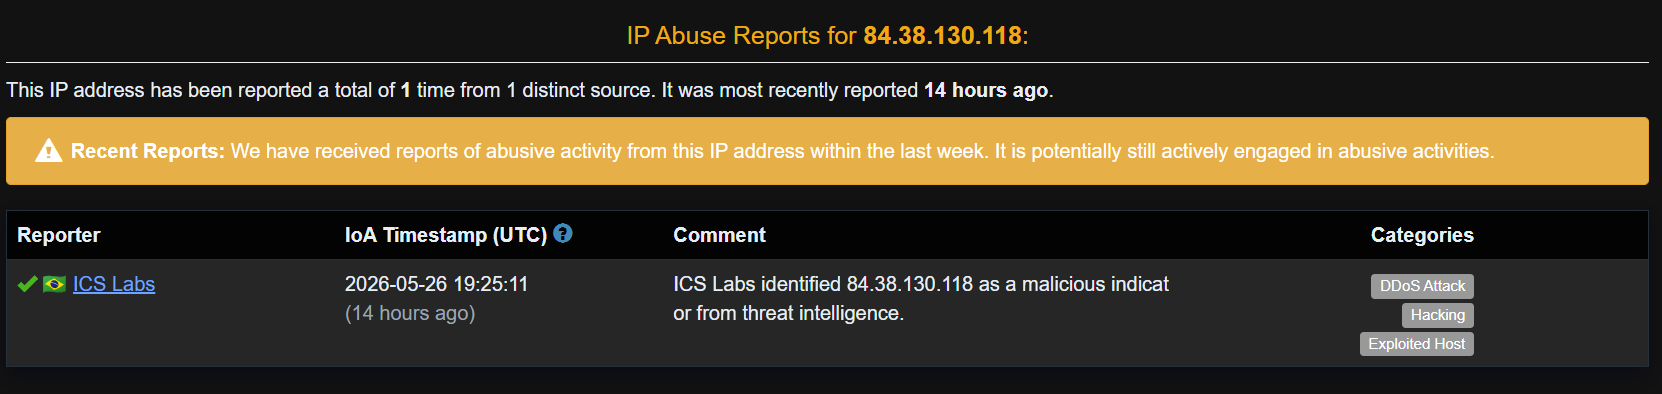
84[.]38[.]130[.]118 はAbuseIPDBデータベースにも登録されていました。所在地はラトビアのリガにあり、ドメイン名 rixhost.lv に属し、DDoS攻撃、ハッキング、悪用されたホストに分類されています。
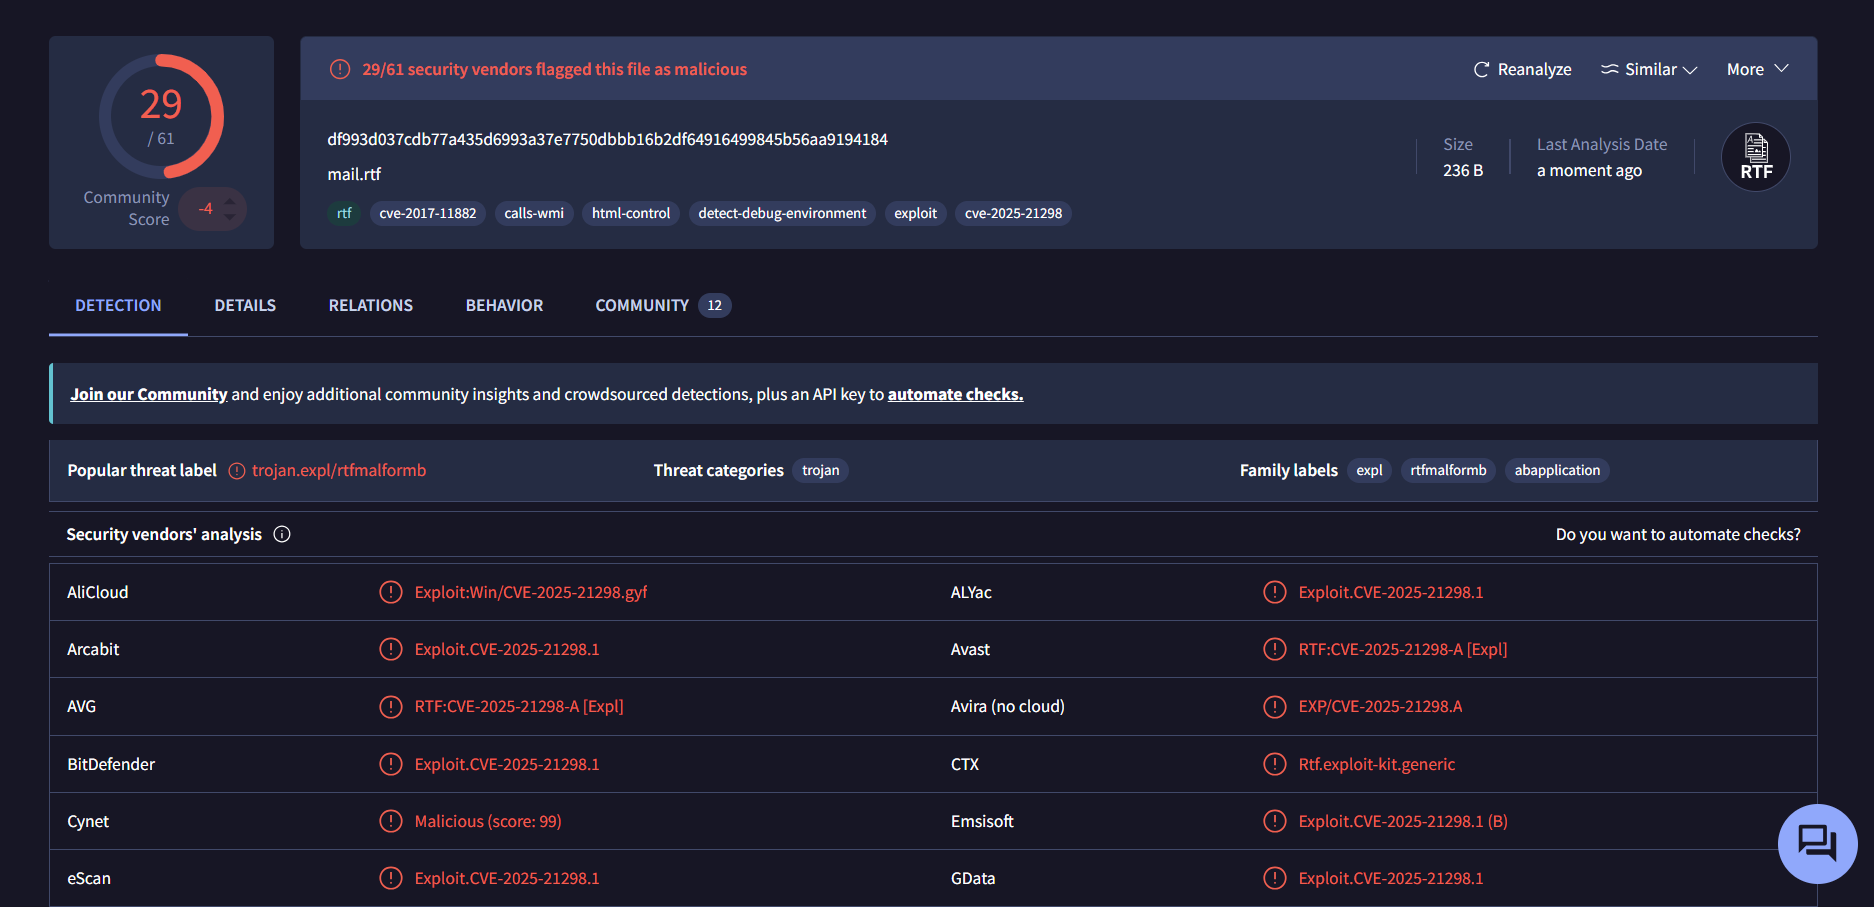
最後に、添付ファイル mail.rtf のハッシュ df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 をVirusTotalで検索したところ、61ベンダー中29ベンダーが添付ファイルを悪意のあるものとしてフラグを立てました。マルウェアファミリー rtfmalformb に属し、脆弱性CVE-2025-21298に関連付けられています。
悪意のある添付ファイルが付いたフィッシングメールがAustinに送信されたことが確認されました。
(トップに戻る)
Austinがフィッシングメールを開いた午前5時12分以降に不審なアクティビティがなかったか調査してみましょう。
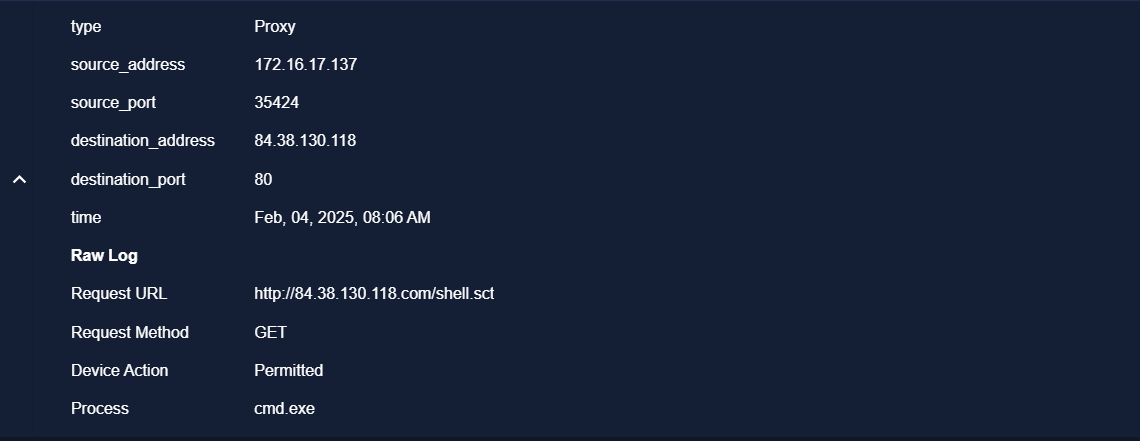
まずプロキシログを確認し、送信者の悪意のあるIPアドレス 84[.]38[.]130[.]118 を検索したところ、午前8時06分に、cmd.exeによって開始された hxxp://84[.]38[.]130[.]118/shell[.]sct というURLへのHTTP GETリクエストがあり、Windowsスクリプトレットファイルをダウンロードしていたことが判明しました。レスポンスコードは200 OKで、ファイアウォールによってブロックされず、送信トラフィックが許可されていたことを示しています。リバースシェルスクリプトを含む可能性のあるスクリプトファイルを取得するのは異常なことでした。
(トップに戻る)