
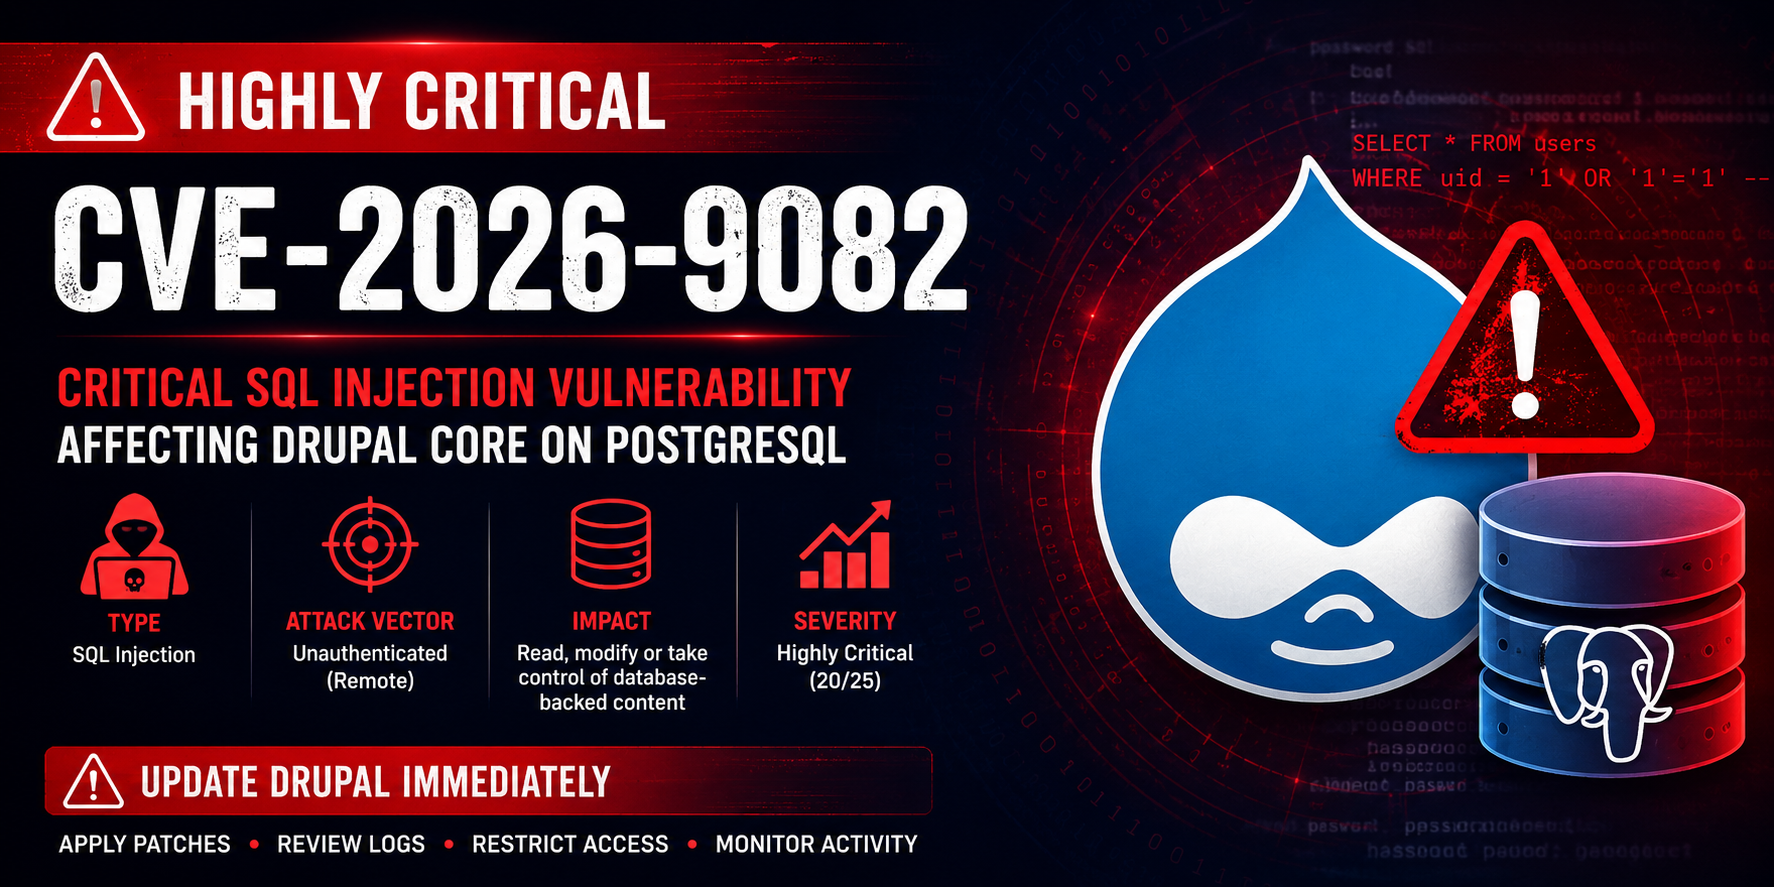
Drupal Core(PostgreSQL)における高影響度のSQLインジェクション脆弱性
CVE-2026-9082 は、Drupal Coreのデータベース抽象化レイヤーにおける SQLインジェクション 脆弱性です。データベースバックエンドとして PostgreSQL を使用しているサイトのみ影響を受けます。
この脆弱性により、認証されていない攻撃者が任意のSQLインジェクションを実行でき、データ漏洩、権限昇格、最悪の場合リモートコード実行につながる可能性があります。
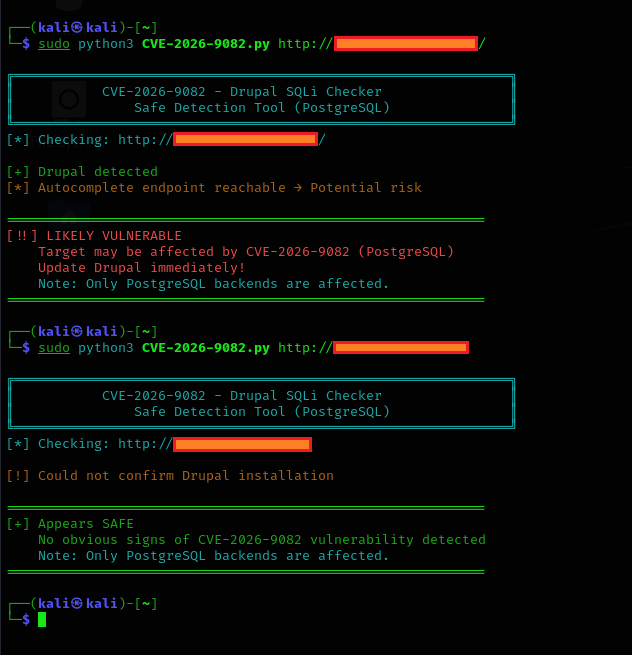
⚠️ これは実際の深刻なセキュリティ勧告です(SA-CORE-2026-004)
| 指標 | 値 |
|---|---|
| CVSS v3スコア | 6.5(中) |
| 攻撃ベクター | ネットワーク |
| 複雑さ | 低 |
| 必要な権限 | なし |
| ユーザー操作 | なし |
| 影響 | 機密性+完全性 |
Drupal内部評価: 非常に重要(特にPostgreSQLサイト向け)
| Drupalバージョン | 影響範囲 | 修正バージョン |
|---|---|---|
| Drupal 8.9 | 8.9.0 → 10.4.9 | 10.4.10 |
| Drupal 10.5 | 10.5.0 → 10.5.9 | 10.5.10 |
| Drupal 10.6 | 10.6.0 → 10.6.8 | 10.6.9 |
| Drupal 11.0 | 11.0.0 → 11.1.9 | 11.1.10 |
| Drupal 11.2 | 11.2.0 → 11.2.11 | 11.2.12 |
| Drupal 11.3 | 11.3.0 → 11.3.9 | 11.3.10 |
影響なし:
Drupal Coreを直ちに更新し、上記の修正バージョンのいずれかにアップデートしてください。
# Composerを使用(推奨)
composer update drupal/core-recommended --with-dependencies

# または特定のセキュアバージョンに更新
composer require drupal/core:11.3.10
Drupalコミュニティのために❤️を込めて
今すぐパッチを適用 • セキュリティを維持 • 構築を続けよう


