 0xblackash/cve-2026-76461

CVE-2026-76461 の研究リポジトリ。Cisco Secure Email Gateway における root RCE につながる重大な SQL インジェクションで、検出ルール、緩和ガイダンス、ラボ検証を含む。
Critical SQL Injection
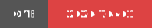


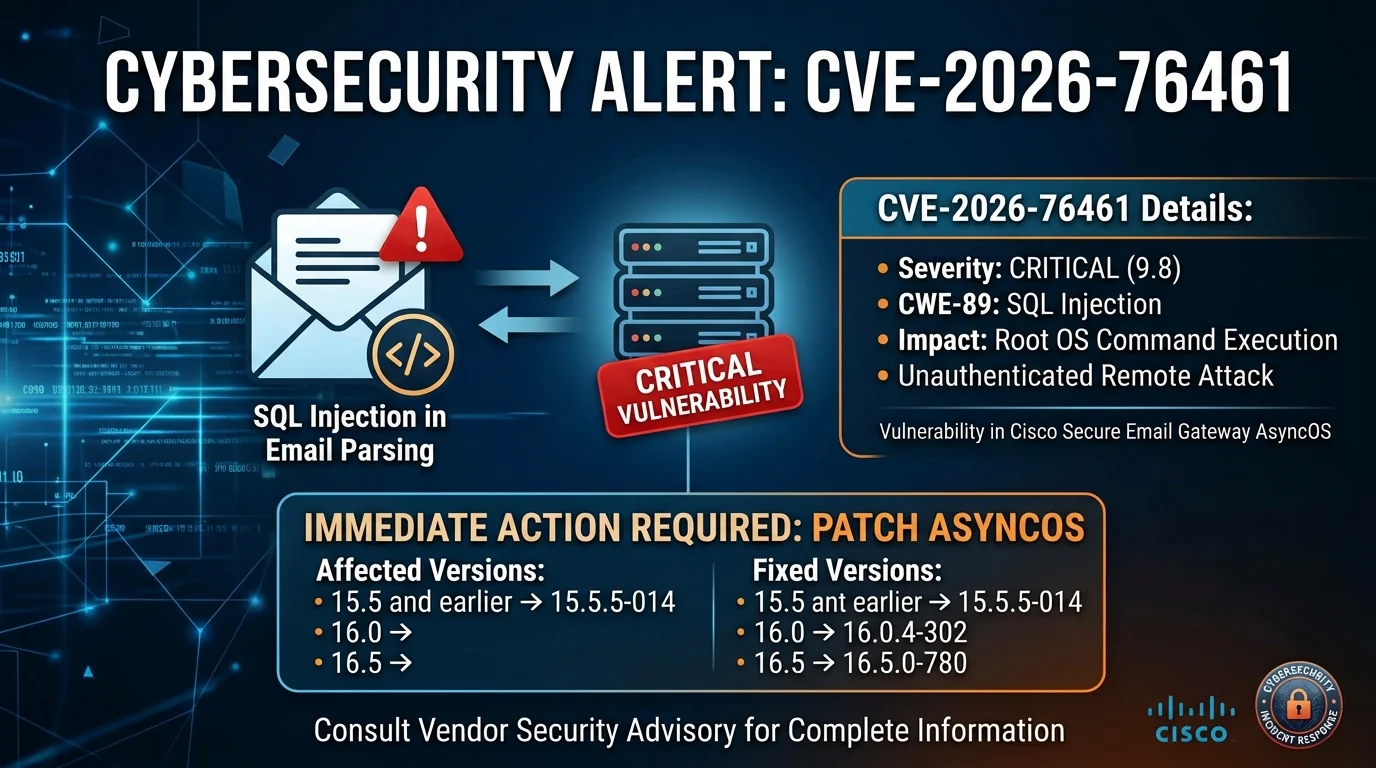
Cisco Secure Email Gatewayのメール解析ロジックに存在する、リモートから悪用可能な重大なSQLインジェクション脆弱性であり、root権限での任意コマンド実行につながる可能性があります。
CVE-2026-76461 は、Cisco AsyncOS Software for Cisco Secure Email Gateway に影響を与える重大なSQLインジェクション脆弱性です。
この脆弱性は、メール解析ロジックにおける不十分な検証に起因して存在します。
認証されていないリモート攻撃者が、悪意のあるSQL文を含む特別に細工されたメールを影響を受けるゲートウェイに送信できます。悪用に成功すると、任意のSQL実行、最終的には基盤となるオペレーティングシステム上でのroot権限によるコマンド実行につながる可能性があります。
Ciscoは、この脆弱性が実際に悪用されていることを確認しています。
深刻度: 重大 — 直ちに修復することを推奨します。
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| 属性 | 詳細 |
|---|---|
| CVE | CVE-2026-76461 |
| ベンダー | Cisco |
| 製品 | Cisco Secure Email Gateway |
| ソフトウェア | Cisco AsyncOS |
| 脆弱性の種類 | SQLインジェクション |
| CWE | CWE-89 |
| CVSS | 9.8 重大 |
| 攻撃ベクトル | ネットワーク |
| 攻撃の複雑さ | 低 |
| 必要な権限 | なし |
| ユーザー操作 | なし |
| スコープ | 変更なし |
| 機密性 | 高 |
| 完全性 | 高 |
| 可用性 | 高 |
| 認証 | 不要 |
| 影響 | rootコマンド実行 |
| 悪用状況 | 活発な悪用が報告されている |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
この脆弱性の重要な特徴は、攻撃対象領域がメール処理経路そのものであり、管理インターフェースへのアクセスを必要としないことです。
攻撃者に必要のないもの:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
根本的な要件は、悪意を持って細工されたメールを影響を受けるゲートウェイに配信できることです。
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
ゲートウェイの侵害に成功すると、深刻な結果を招く可能性があります:
悪用がroot権限につながる可能性があるため、侵害後の調査は、影響を受けるアプライアンスに保存されたログのみに依存すべきではありません。
Ciscoは、2026年9月に活発な悪用が行われたと報告しました。
この脆弱性は、CISA Known Exploited Vulnerabilities (KEV) カタログにも追加されています。
したがって、影響を受けるCisco Secure Email Gatewayの導入環境を運用している組織は、これを定期的なパッチ適用イベントではなく、緊急の修復課題として扱うべきです。
Ciscoは、アプライアンスのmail_logsで疑わしいSQL文を確認することを推奨しています。
特に重要な検出パターンは次のとおりです:
COPY.*TO PROGRAM
管理者は、Cisco ESA CLIを使用してメールログを調査できます:
grep -i "COPY.*TO PROGRAM" [mail_logs]
一致するエントリが見つかった場合は、悪意のある活動の潜在的な指標として調査する必要があります。
調査を影響を受けるアプライアンスだけに限定しないでください。
確認対象:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry
探すべきもの:
Unexpected outbound connections
Unexpected downloads
Unexpected uploads
Suspicious external IP addresses
Unexpected configuration changes
Unknown processes
Unexpected authentication activity
Ciscoは、rootアクセスを持つ攻撃者が侵害されたデバイス上の証拠を削除または隠蔽できる可能性があると警告しています。
セキュリティ修正を含むCiscoソフトウェアリリースをインストールしてください。
| Cisco AsyncOS ブランチ | 最初の修正リリース |
|---|---|
| 15.5 以前 | 15.5.5-0141 |
| 16.0 | 16.0.4-302 |
| 16.5 | 16.5.0-780 |
展開前に、必ずCiscoの最新のセキュリティアドバイザリで正確な修正リリースを確認してください。
侵害された可能性のあるアプライアンスにパッチを適用しても、侵害されなかったことを自動的に証明するものではありません。
推奨されるワークフロー:
Identify Version
      │
      ▼
Determine Exposure
      │
      ▼
Review mail_logs
      │
      ▼
Review External Network Logs
      │
      ▼
Check for IoCs
      │
      ▼
Patch / Rebuild
      │
      ▼
Rotate Credentials
      │
      ▼
Rotate Cryptographic Material
      │
      ▼
Monitor
可能な場合:
このリポジトリは、許可されたセキュリティ研究、防御的検証、および管理されたラボ環境を目的としています。
推奨されるラボ構成:
┌─────────────────────┐
│    Research Host    │
│                     │
│  Analysis / Tools   │
└──────────┬──────────┘
           │
           │ Isolated Network
           ▼
┌─────────────────────┐
│   Test Environment  │
│                     │
│ Cisco SEG / AsyncOS │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│   Log Collection    │
│                     │
│ SIEM / PCAP / IDS   │
└─────────────────────┘