
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-106173 — Fortinet FortiSIEMにおけるパストラバーサル(CWE-22)であるCVE-2026-106173について、影響分析、検出ガイダンス、および防御者向けの緩和手順を記載しています。 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-106173
防御ツール脆弱性分析ウェブセキュリティ論文と研究学習と教育インシデントレスポンス
GitHub0xblackash/cve-2026-106173

CVE-2026-106173

Fortinet FortiSIEMにおけるパストラバーサル(CWE-22)であるCVE-2026-106173について、影響分析、検出ガイダンス、および防御者向けの緩和手順を記載しています。

リポジトリを見る
1113時間25分前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

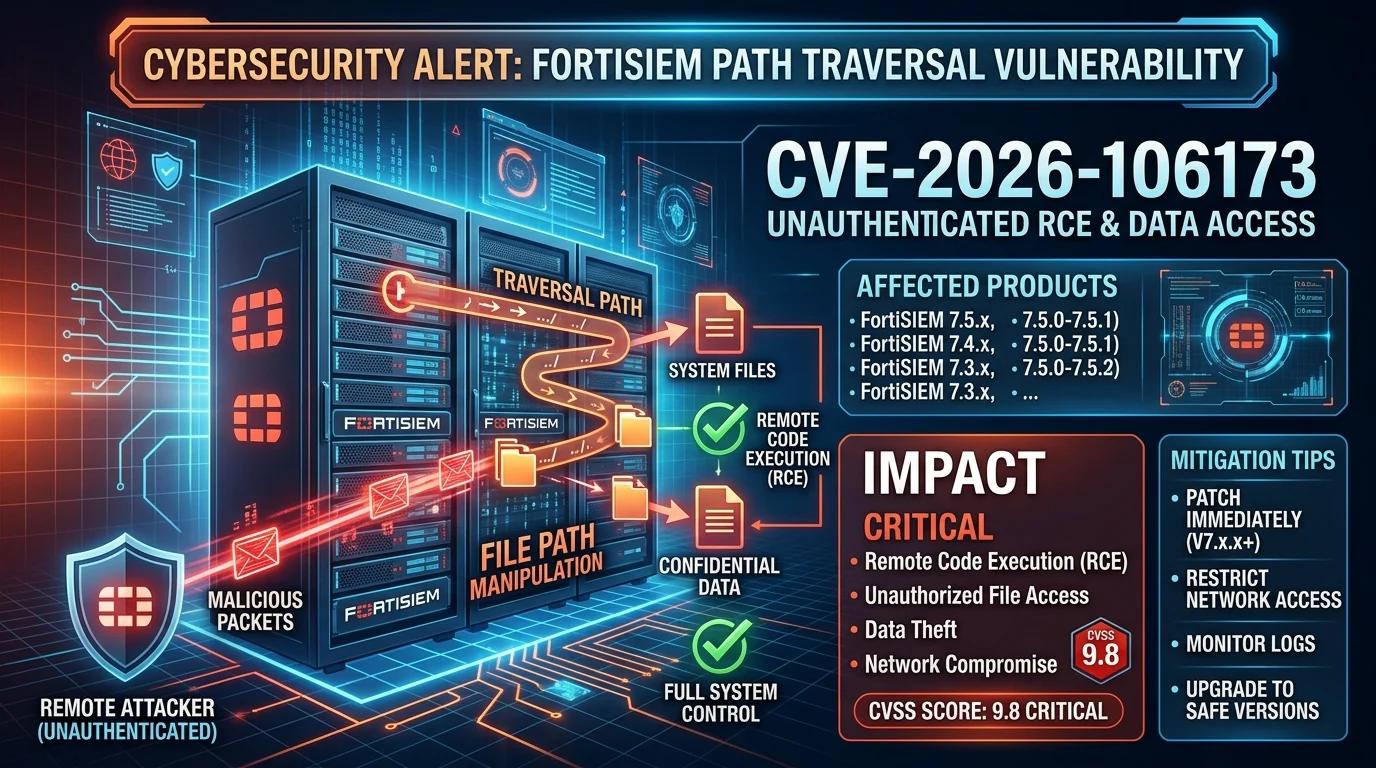
CVE-2026-106173 — FortiSIEM パストラバーサル脆弱性

Gemini_Generated_Image_jq3zkajq3zkajq3z

概要

このリポジトリは、Fortinet FortiSIEM に影響を及ぼすと報告されているパストラバーサル脆弱性 CVE-2026-106173 について記録したものです。

パストラバーサル脆弱性は、アプリケーションがファイルパスを適切に検証できない場合に発生し、攻撃者が意図されたディレクトリ外のリソースにアクセスできる可能性があります。脆弱なコンポーネントや実行コンテキストによっては、不正なファイルアクセスやさらなるシステム侵害などの結果を招く可能性があります。

免責事項: このリポジトリは、脆弱性調査、防御的セキュリティ、および教育目的を意図しています。技術的な詳細に依拠する前に、必ず公式のベンダーアドバイザリで確認してください。


脆弱性情報

項目詳細
CVE IDCVE-2026-106173
ベンダーFortinet
製品FortiSIEM
脆弱性の種類パストラバーサル
CWECWE-22
深刻度Critical として報告
CVSS該当するスコアとバージョンは公式記録で確認してください
攻撃ベクトルNetwork として報告
認証不要として報告
ステータスベンダーのガイダンスに基づき調査・確認してください

潜在的な影響

影響を受けるコンポーネントや展開構成によっては、悪用に成功した場合に以下の結果を招く可能性があります。

  • ファイルやリソースへの不正アクセス。
  • 機密性の高いシステム情報の漏えい。
  • システム整合性の侵害。
  • 影響を受ける環境へのさらなる侵害。

実際の影響は、脆弱な実装、権限、ネットワークへの露出、および適用されるセキュリティ管理策によって異なります。
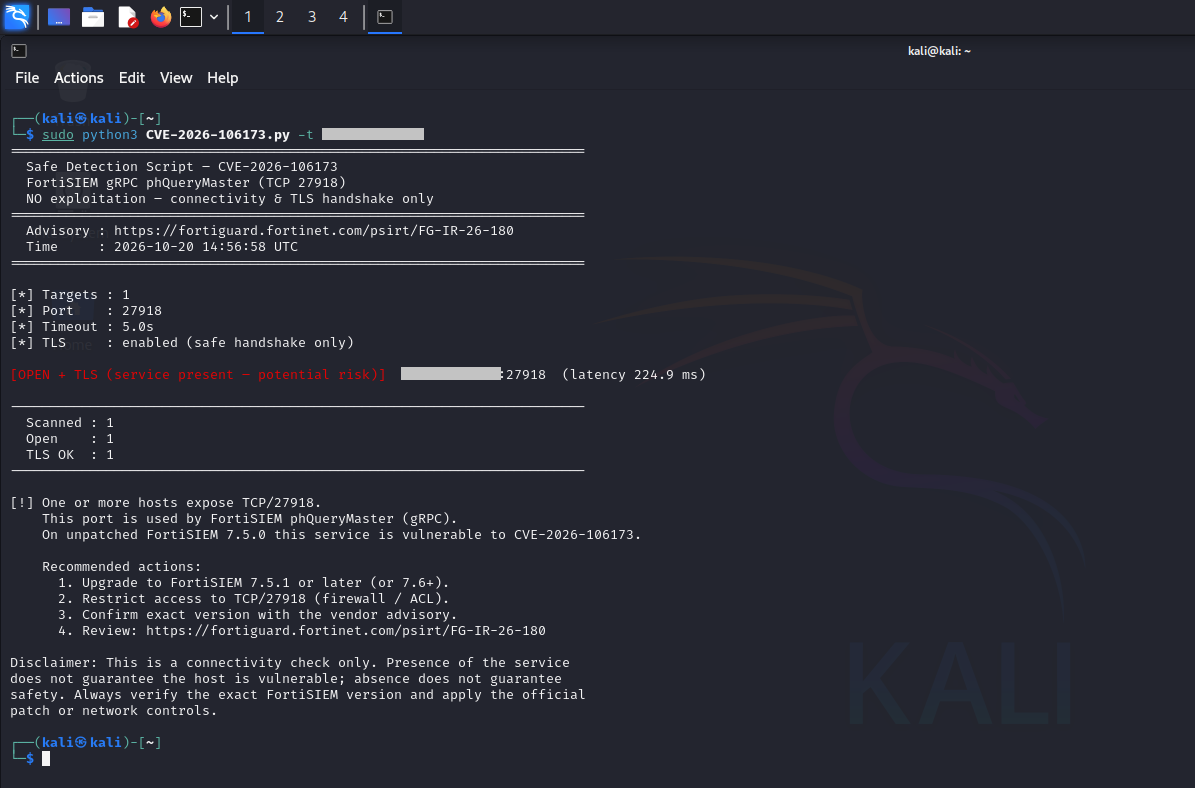

デモ

cve-2026-106173

影響を受けるバージョン

影響を受けるリリースおよび修正済みリリースの正確な特定については、公式のベンダーアドバイザリを参照してください。

ベンダーの最新ガイダンスを確認せずに、二次情報源からコピーしたバージョン番号に依拠しないでください。


緩和策と修復

推奨される防御的措置:

  1. 露出の確認: FortiSIEM インスタンスを特定し、インストールされているバージョンを確認します。
  2. ベンダーの修正の適用: Fortinet によって修正済みであることが明示的に確認されたリリースにアップグレードします。
  3. アクセスの制限: 管理インターフェースおよびサービスインターフェースを、信頼できるネットワークと承認されたホストに限定します。
  4. ログの確認: 不審なリクエスト、予期しないファイルアクセス、異常なプロセス実行、および説明のつかない構成変更を調査します。
  5. アクティビティの監視: 異常な外向き接続や、侵害の可能性を示すその他の指標を監視します。
  6. 修復の記録: 影響を受けた資産、適用した修正、および検証結果を記録します。

検出と調査

セキュリティチームは、利用可能なテレメトリについて以下を確認する必要があります。

  • 公開されているサービスへの異常または不正な形式のリクエスト。
  • 予期しないファイルアクセスやファイルシステムのアクティビティ。
  • 予期しない子プロセスやコマンド実行。
  • 認証の異常および構成変更。
  • 影響を受けるホストから発信される不審なネットワーク接続。

インシデントが疑われる場合は、破壊的な修復作業を行う前に、関連するログと証拠を保全してください。


参考資料

  • Official CVE Record — CVE-2026-106173
  • Fortinet PSIRT Advisories
  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory
  • NIST National Vulnerability Database

免責事項

このリポジトリは、教育および防御的セキュリティの目的にのみ提供されています。Fortinet とは提携しておらず、Fortinet による承認も受けていません。

すべてのテストは、明示的な許可を得たシステムに対してのみ実施してください。脆弱性の詳細、影響を受けるリリース、深刻度評価、および修復のガイダンスは、信頼できる情報源を用いて独自に検証する必要があります。


ツールをダウンロード