

cyberbro v0.14.2
ガベージ入力からIoCを抽出し、複数のCTIサービスを使用してそのレピュテーションをチェックするシンプルなアプリケーション。
Cyberbro
ガベージ入力から IoC を抽出し、複数のサービスを使用してその評判をチェックするシンプルなアプリケーションです。
🌐 demo.cyberbro.net



概要
Cybergordon と IntelOwl にインスパイアされています。
このプロジェクトは、複雑なソリューションをデプロイすることなく、複数のサービスを使用してオブザーバブルの評判をチェックするシンプルで効率的な方法を提供することを目的としています。 ドキュメントは https://docs.cyberbro.net/ でご覧ください。
[!TIP] カスタムレポートを作成するには、MCP (Model Context Protocol) 経由でお気に入りの LLM (Claude、OpenAI gpt-5 など) と共に Cyberbro を使用してください
詳細については Cyberbro MCP をご確認ください。
デモ
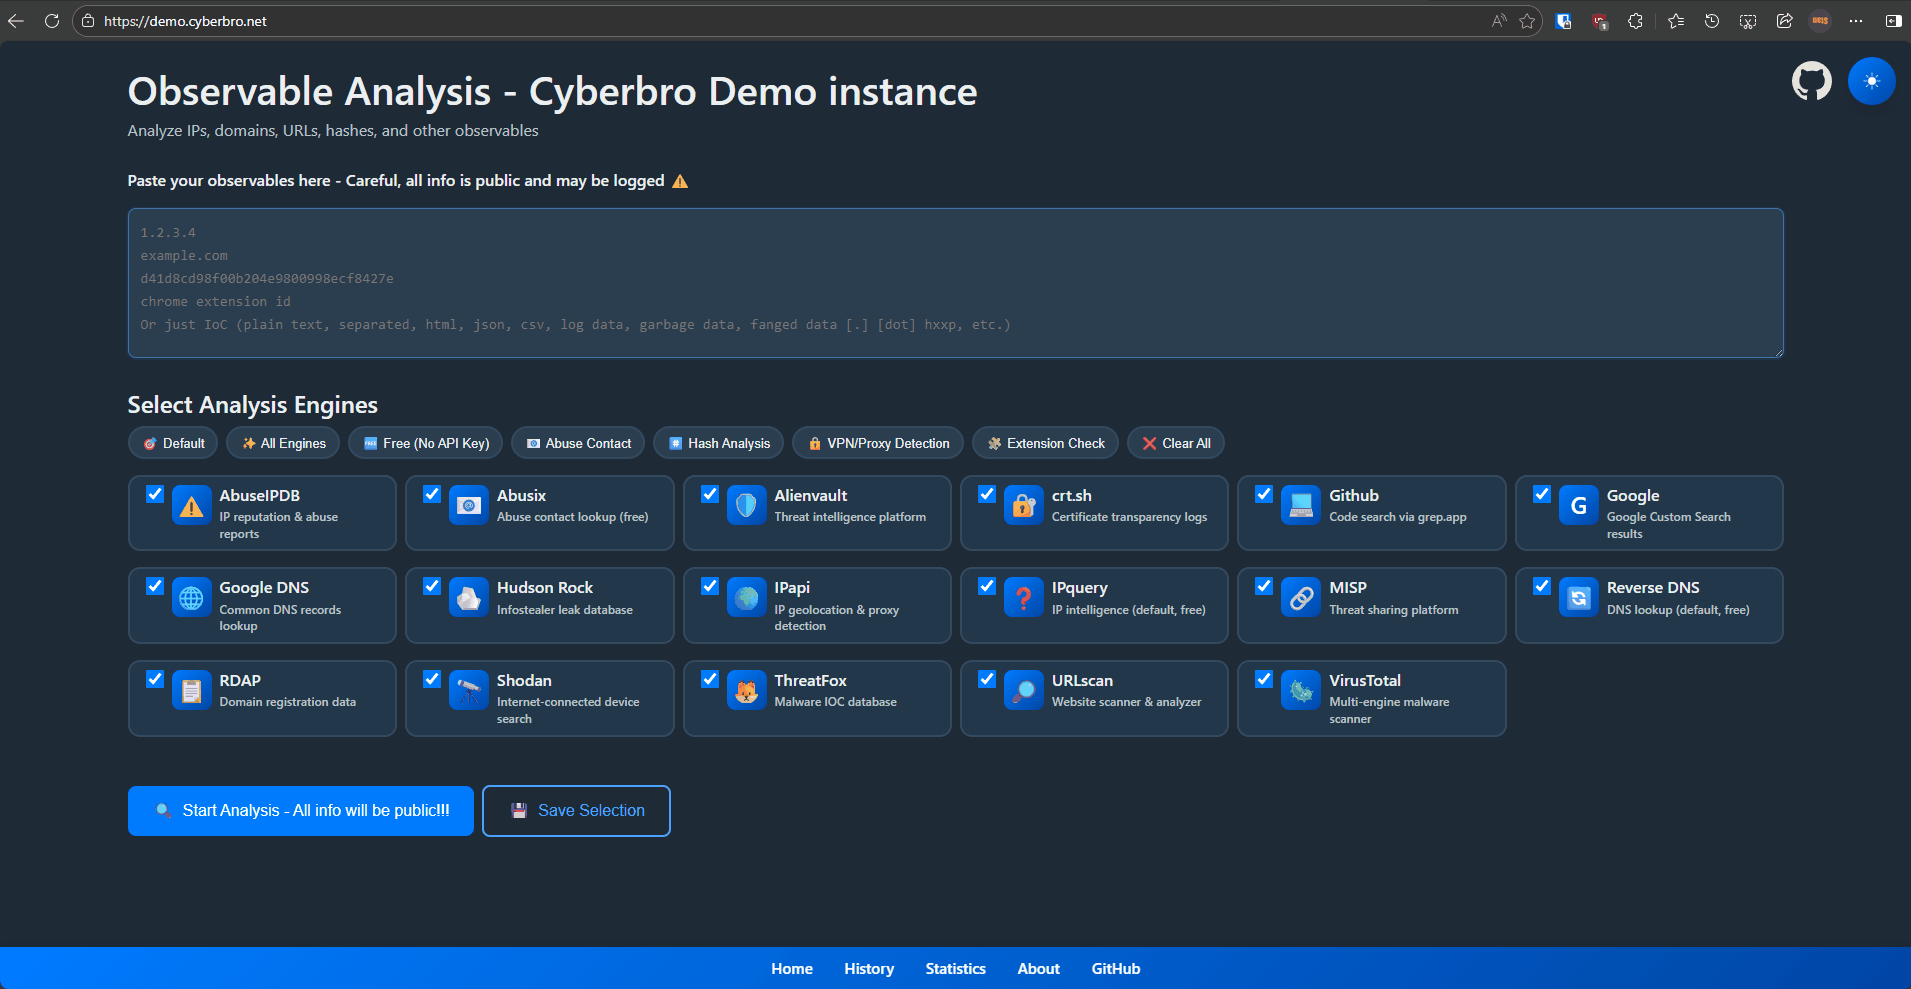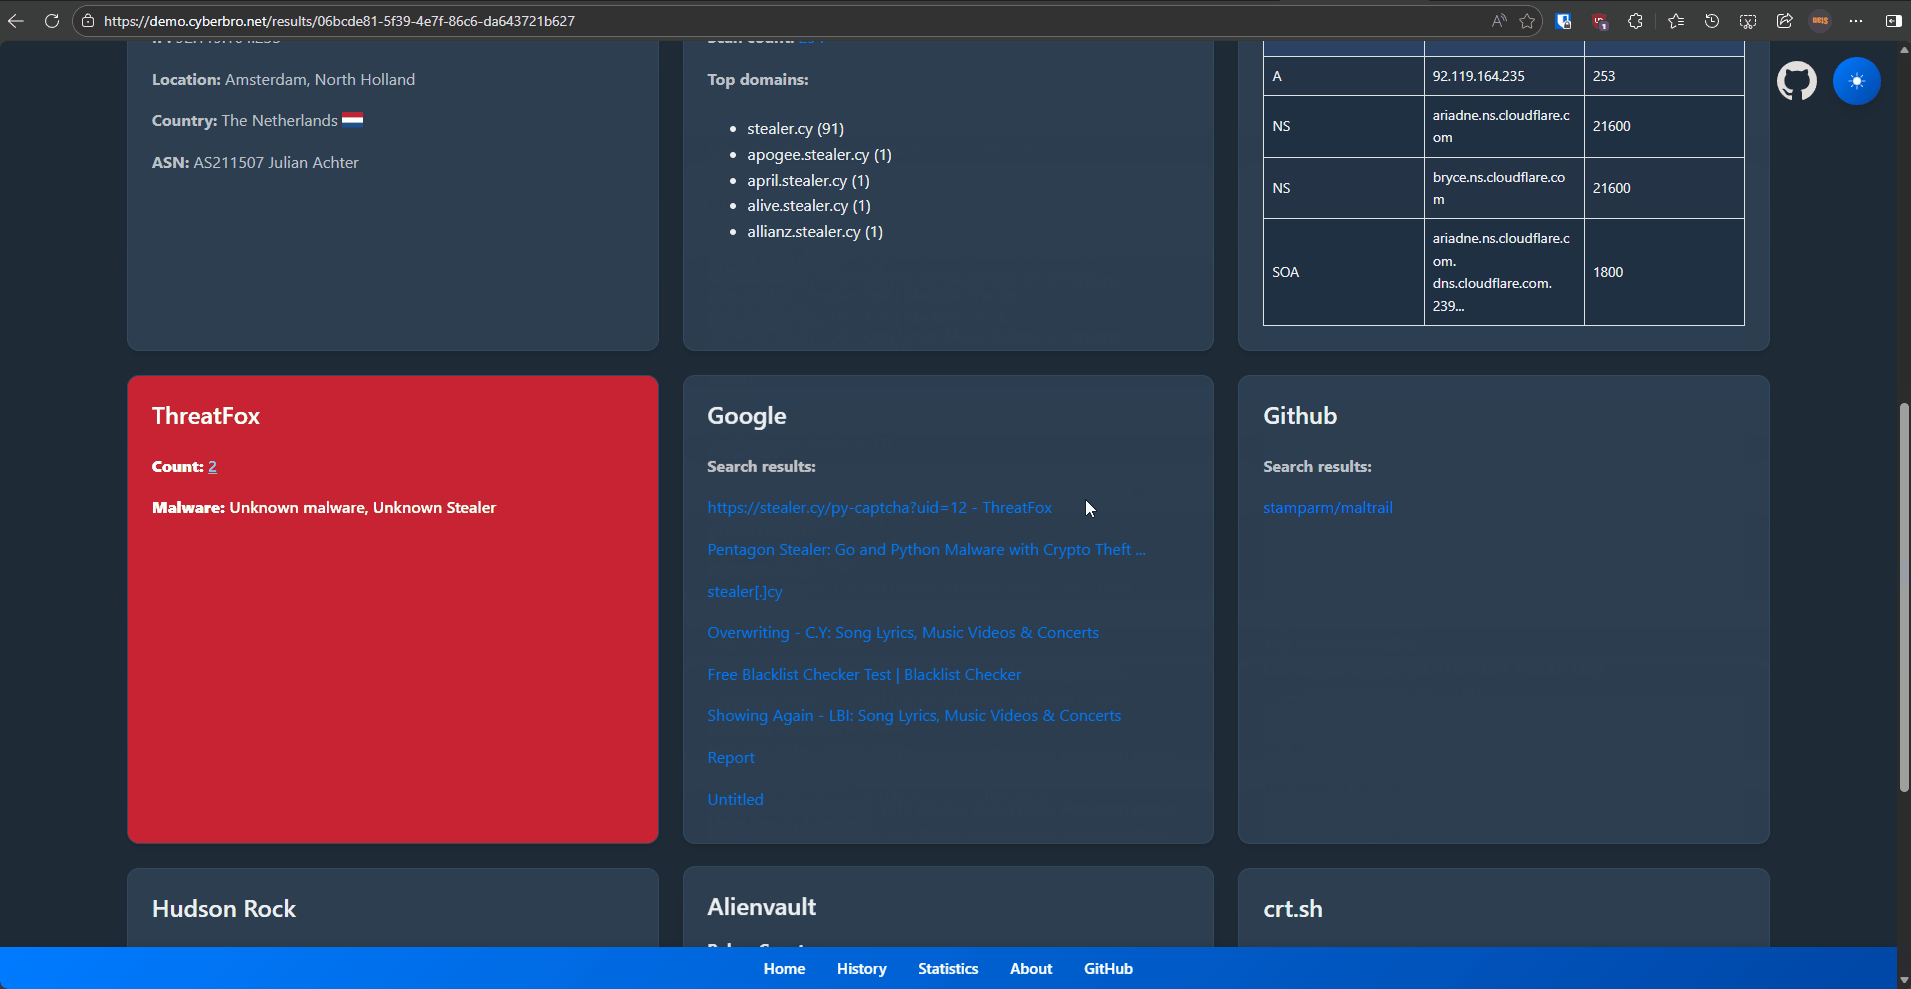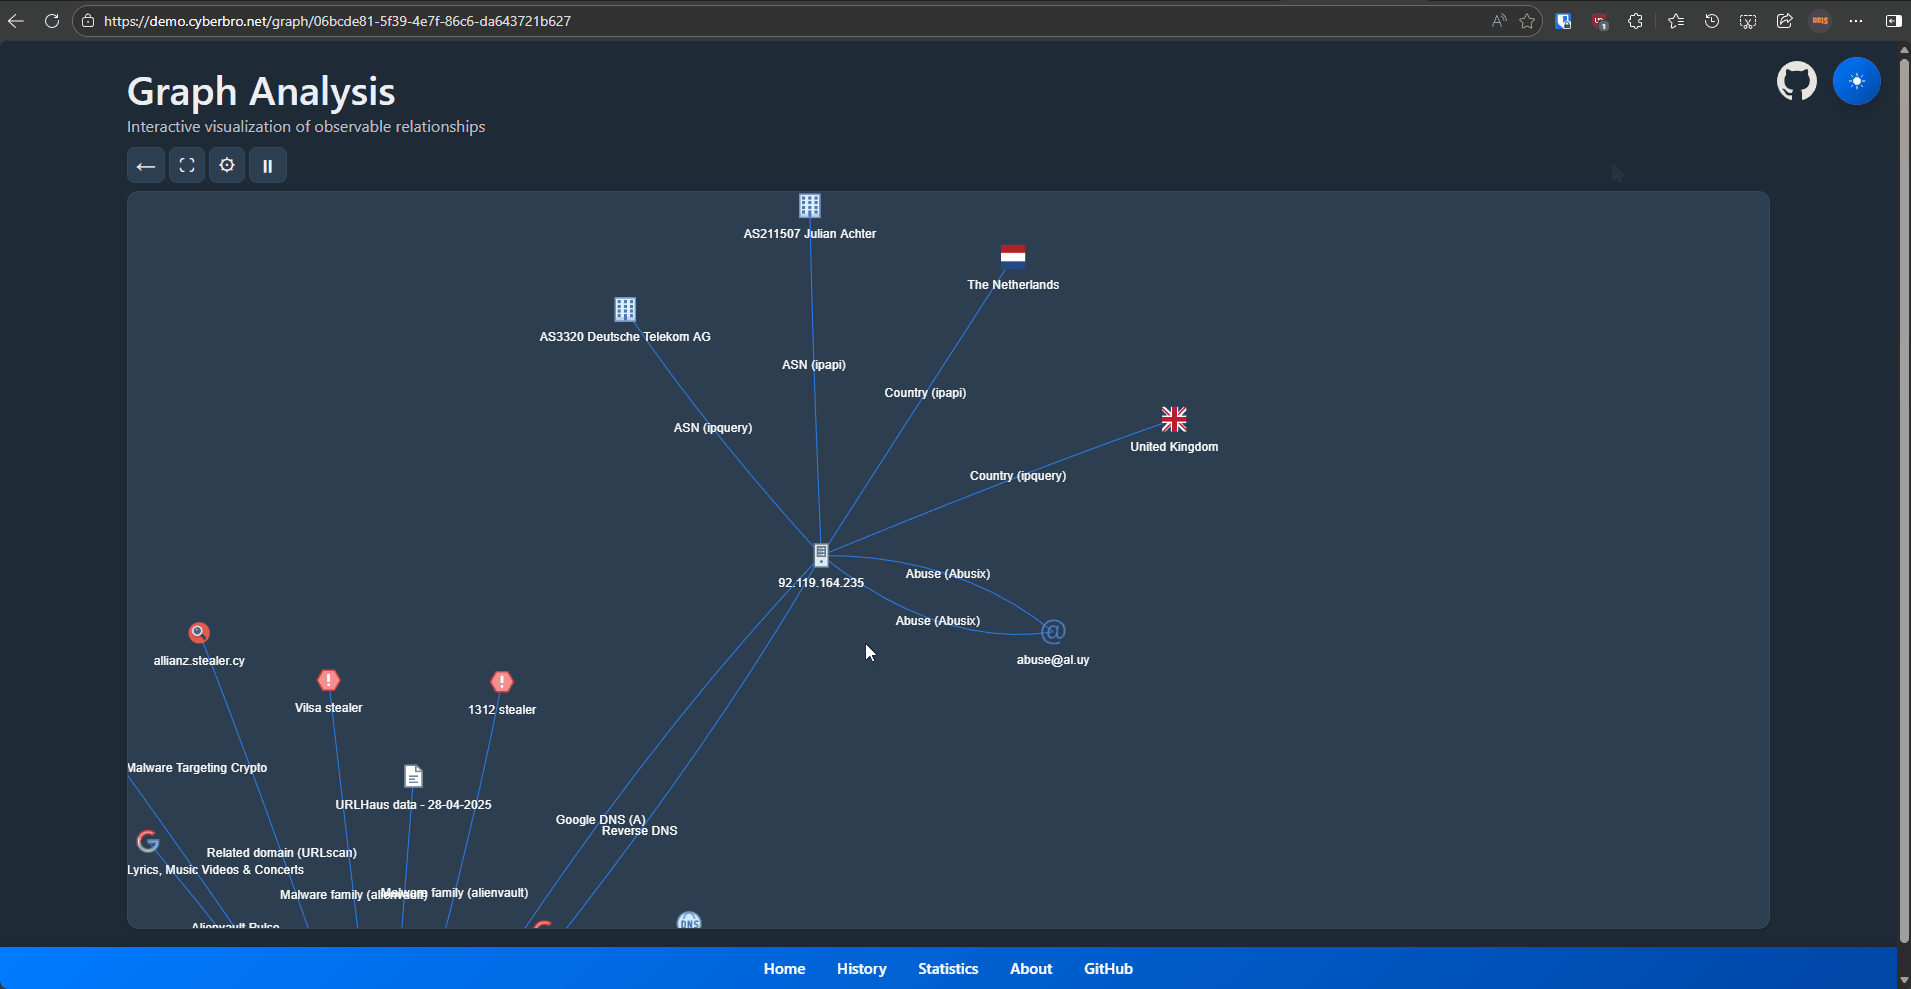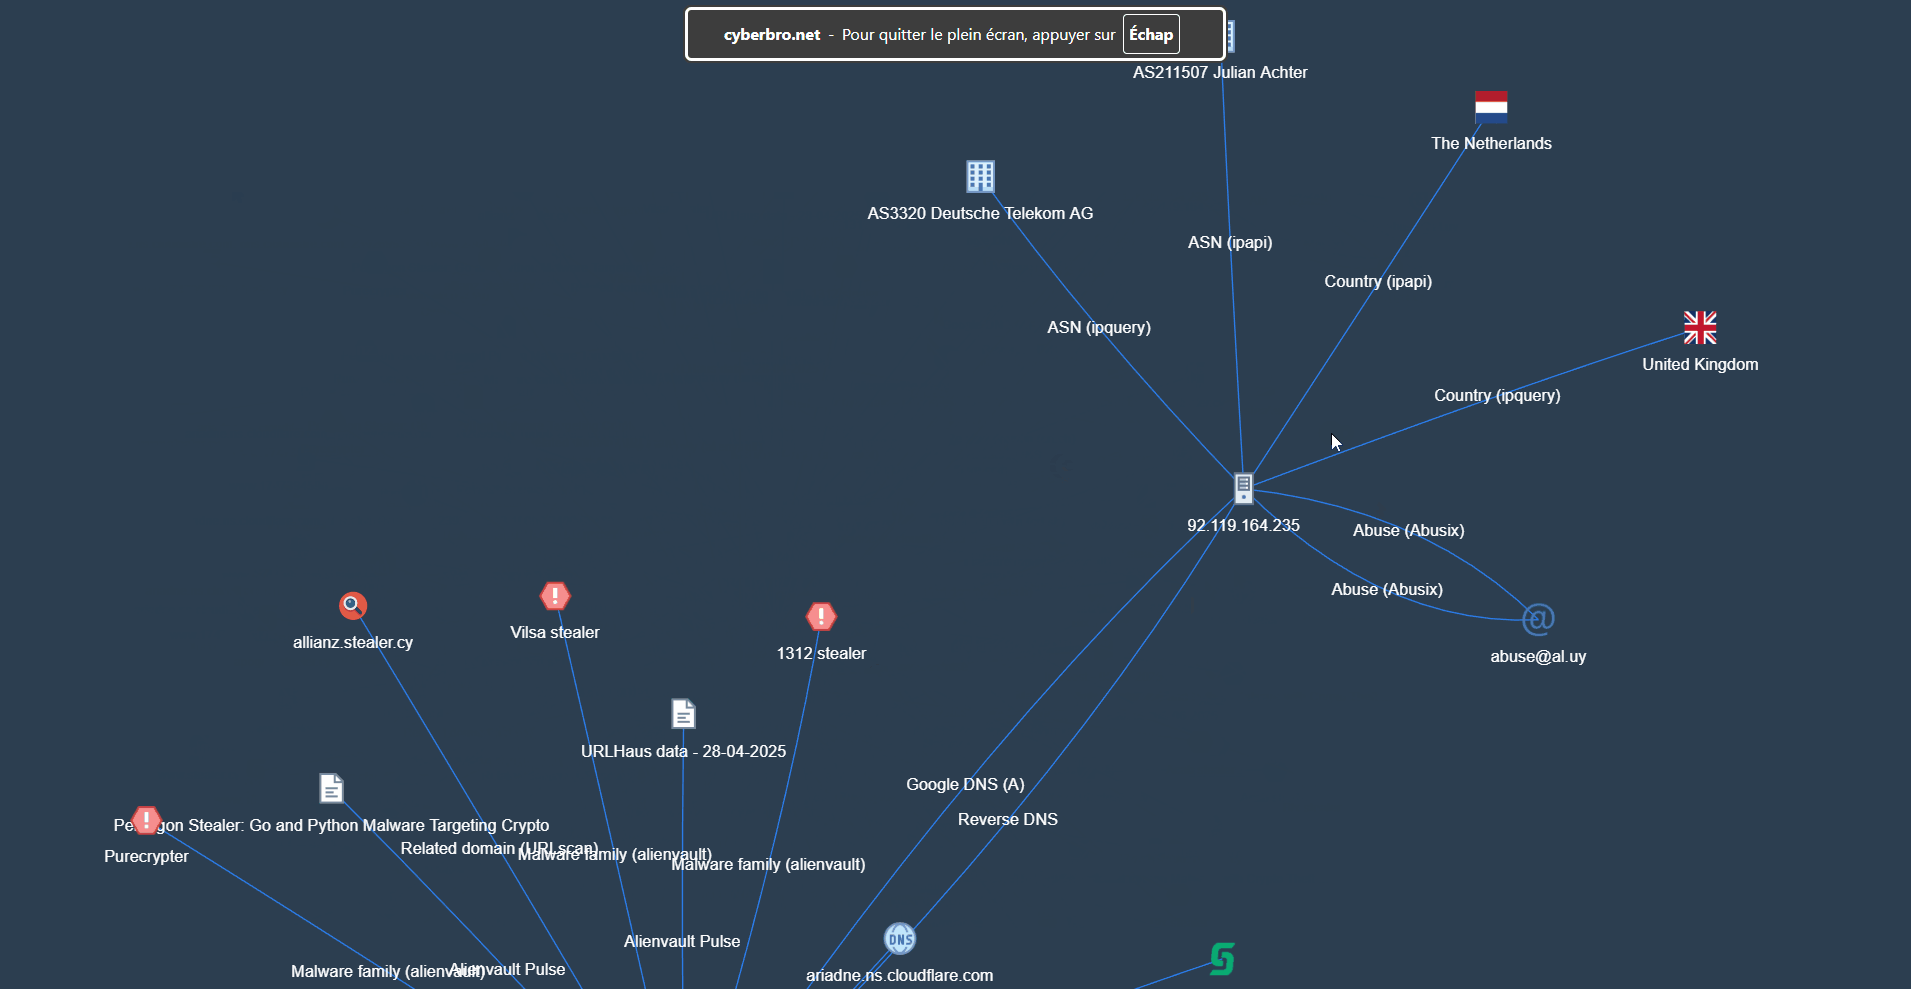
機能
- 簡単な入力: 生のログや IoC を貼り付けるだけで、自動的に解析・抽出します。
- マルチサービスチェック: 多数の脅威インテリジェンスサービスにわたって、IP、ハッシュ、ドメイン、URL、Chrome 拡張機能 ID の評判を検索します。
- 包括的なレポート: 高度な検索、フィルタリング、CSV/Excel へのエクスポート。
- 高速処理: 速度のためのマルチスレッド化。
- 自動ピボット: 逆引き DNS と RDAP / Whois を介して関連するドメイン、URL、IP を発見します。
- 正確なドメイン & 不正情報: RDAP / Whois および不正連絡先の検索。
- 統合: Microsoft Defender for Endpoint、CrowdStrike、OpenCTI、Grep.App、Hudson Rock など。
- プロキシ & ストレージ: プロキシサポートと SQLite に保存される結果。
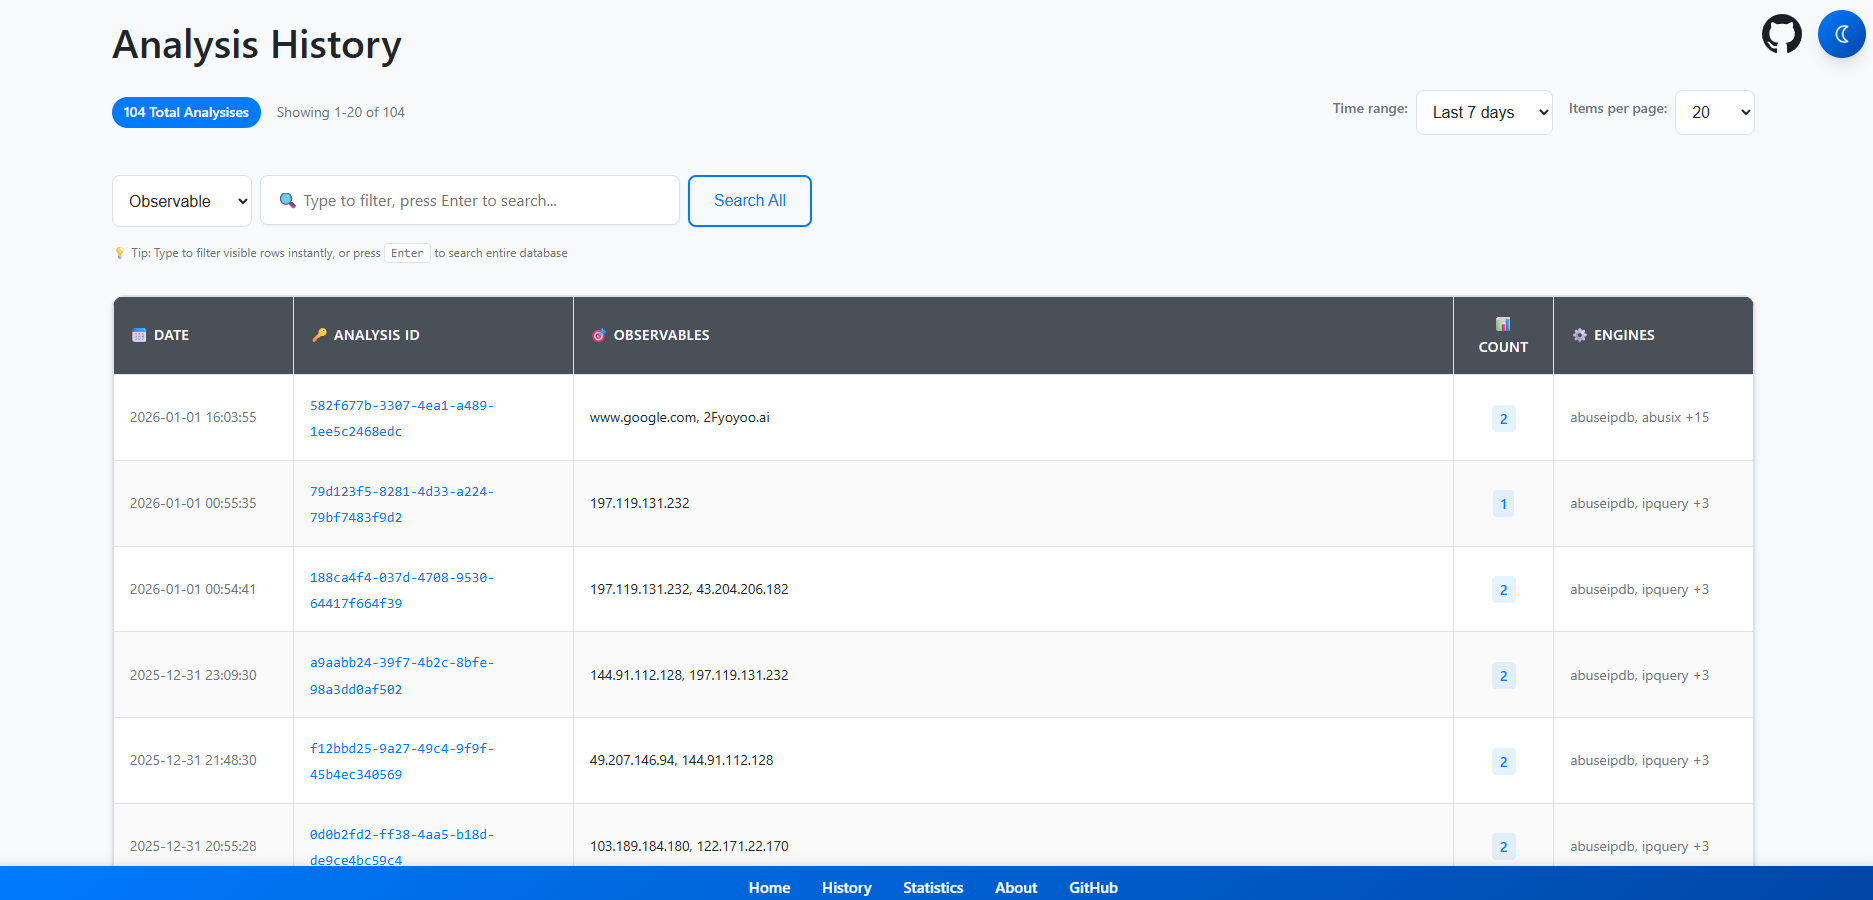
- 履歴 & グラフ: 分析履歴と実験的なグラフビュー。
- キャッシュ: 繰り返し検索を高速化するためのキャッシュ (各エンジンではなく、マルチエンジンレベルで有効化)。
Cyberbro がユニークである理由
- 初心者に優しい: すべてのスキルレベルのユーザーが利用可能。
- Chrome 拡張機能 ID 検索: ID から拡張機能名と CTI データを取得します。
- 軽量なデプロイ: シンプルなセットアップと使用。
- 高度な TLD 抽出: より良い検索のための正確なルートドメイン検出。
- 実用的なデータ収集: GitHub と Google を使用して見落とされがちな IoC を発見します。
- CTI レポート統合: IoC.One から IoC 関連レポートを取得します。
- EDR 統合: オブザーバブルを独自のセキュリティツール (MDE、CrowdStrike) と照合します。
はじめに - TL;DR
[!TIP] 面倒な場合は、Docker が必要です。
git cloneを実行し、.env.sampleを.envにコピーし、docker compose upを実行してからlocalhost:5000にアクセスしてください。はい、それだけです!
はじめに
- 開始するには、リポジトリをクローンします
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
設定ファイルの編集 (必須)
cp .env.sample .env
[!NOTE] API キーをお持ちでない場合でも問題ありません。
.env.sampleを.envにコピーし、オプションの値を空のままにしてください。プロキシを使用する場合は注意してください。
すべての無料エンジンを使用できます!
.envファイルに値 (必要に応じてプロキシを含む) を入力します。
[!WARNING]
.envには機密のシークレットが含まれており、決してコミットしてはいけません。 本番環境やチームでのデプロイには、SOPS、Vault、または同等のシークレットマネージャーワークフローを使用してください。
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] バージョン
v0.13.0以降、Cyberbro はsecrets.jsonと/configページをサポートしなくなりました。詳細は discussion 165 をご覧ください。
既にレガシーのsecrets.jsonをお持ちの場合は、以下で.envに変換してください:python3 scripts/secrets_json_to_env.py
デプロイの詳細オプションについては、ドキュメントの Advanced options for deployment をご覧ください。
アプリの起動
手軽で簡単 - docker を使用
[!WARNING]
docker-composeではなくdocker composeとしてcomposeプラグインをインストールしてください。 Docker では、ローカルの.envでFLASK_HOST=127.0.0.1を設定していても、アプリはコンテナ内で0.0.0.0にバインドされます。
docker compose up # use -d to run in background and use --build to rebuild the image
- http://127.0.0.1:5000 にアクセスしてお楽しみください。
イメージをビルドする前に
.envを編集することを忘れないでください。
すべての Docker デプロイオプションについては、ドキュメントの Advanced options for deployment をご覧ください。
従来の方法
- リポジトリをクローンし、要件をインストールします。
依存関係をインストールする前に venv を作成することをお勧めします。
pip install -r requirements.txt
gunicornでアプリを実行します (クリーンモード)。
gunicorn -c prod/gunicorn.conf.py app:app
- 開発モードでアプリを実行します。
python3 app.py
スクリーンショット
すべてのスクリーンショットを表示
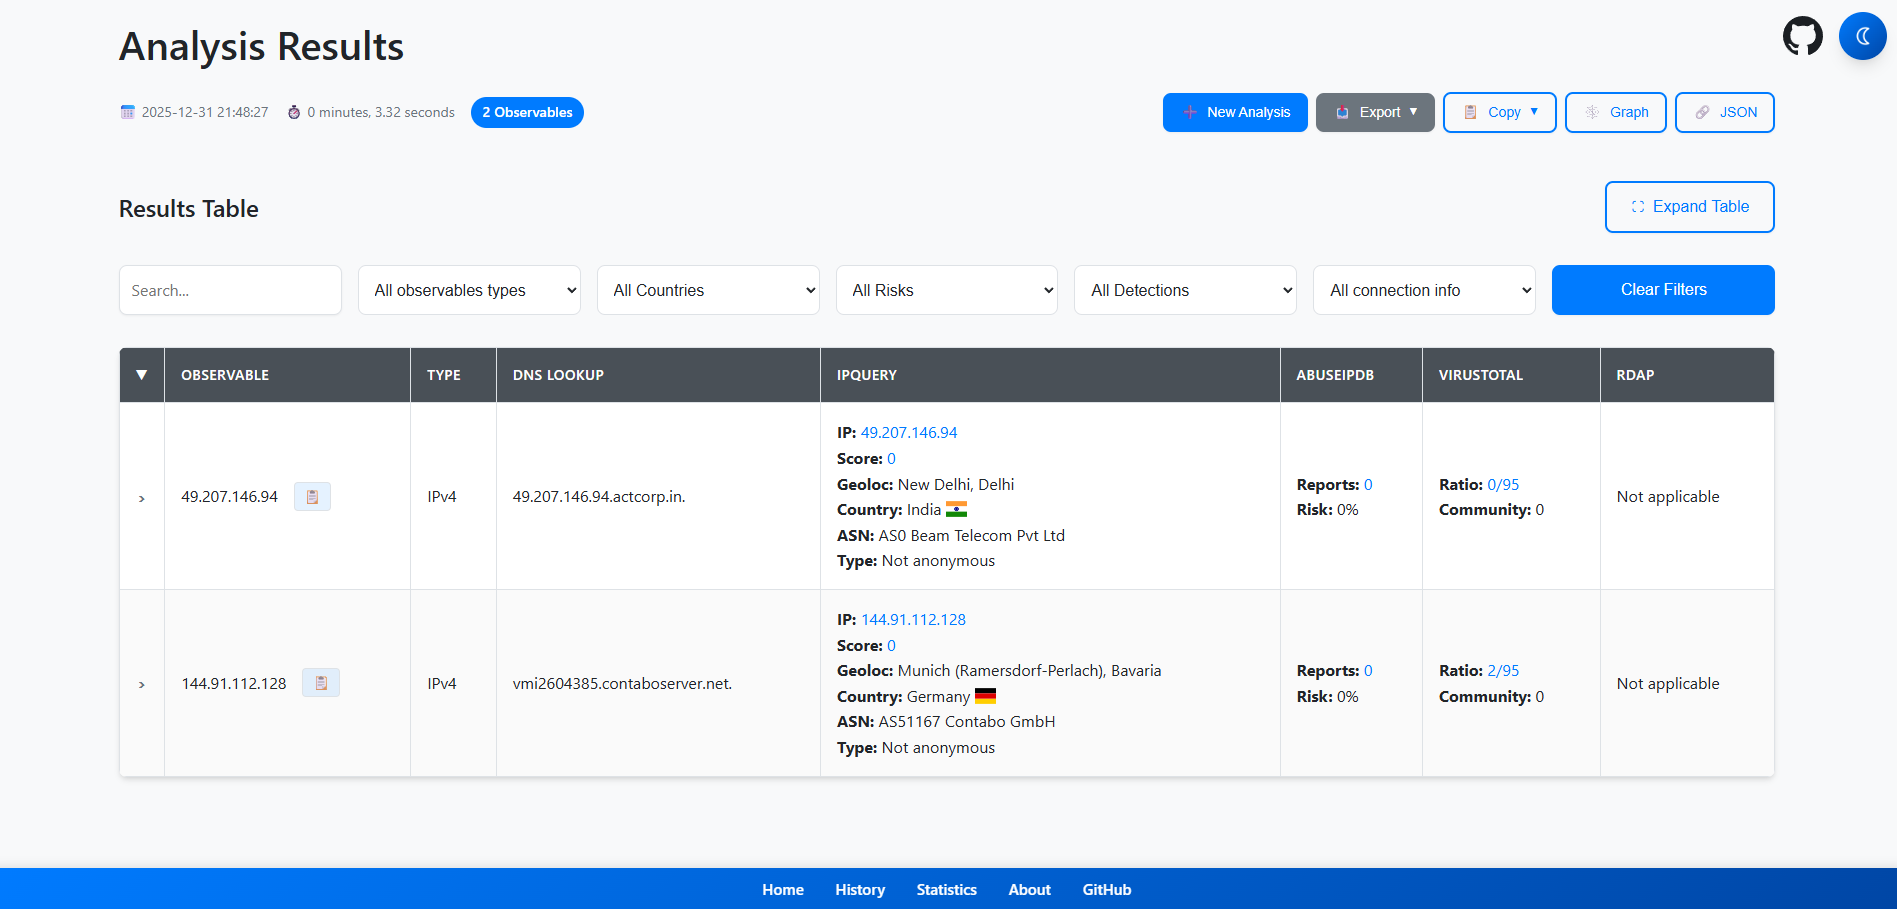
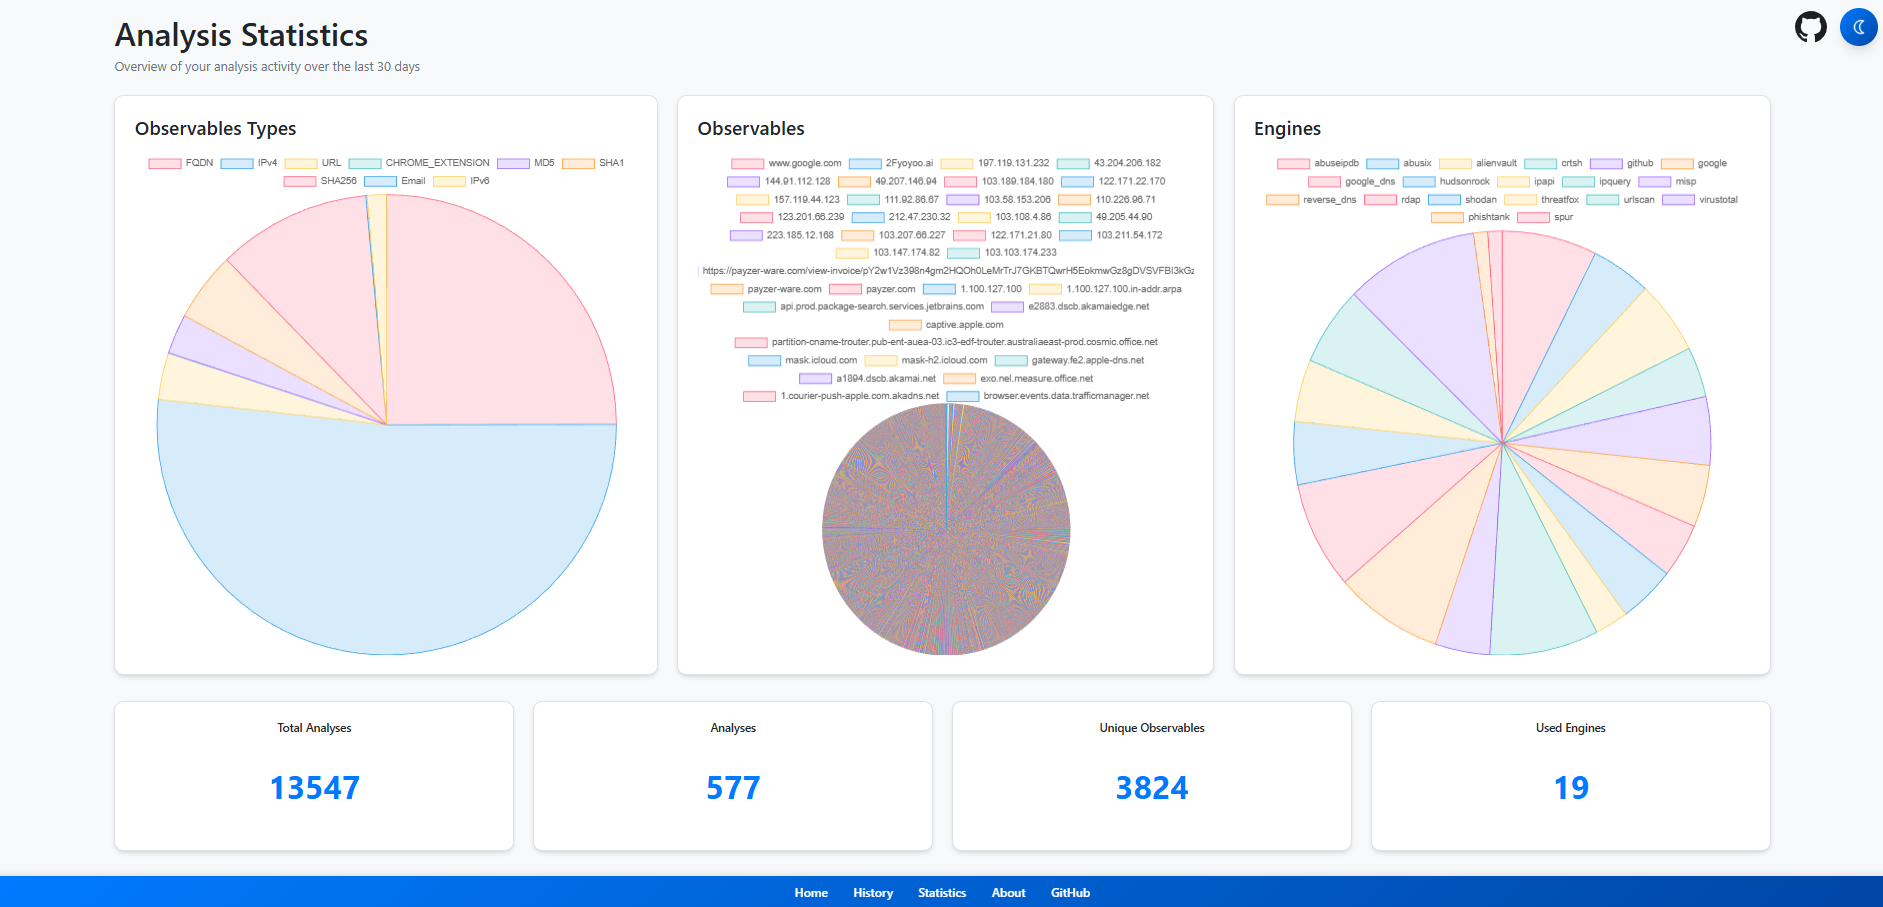
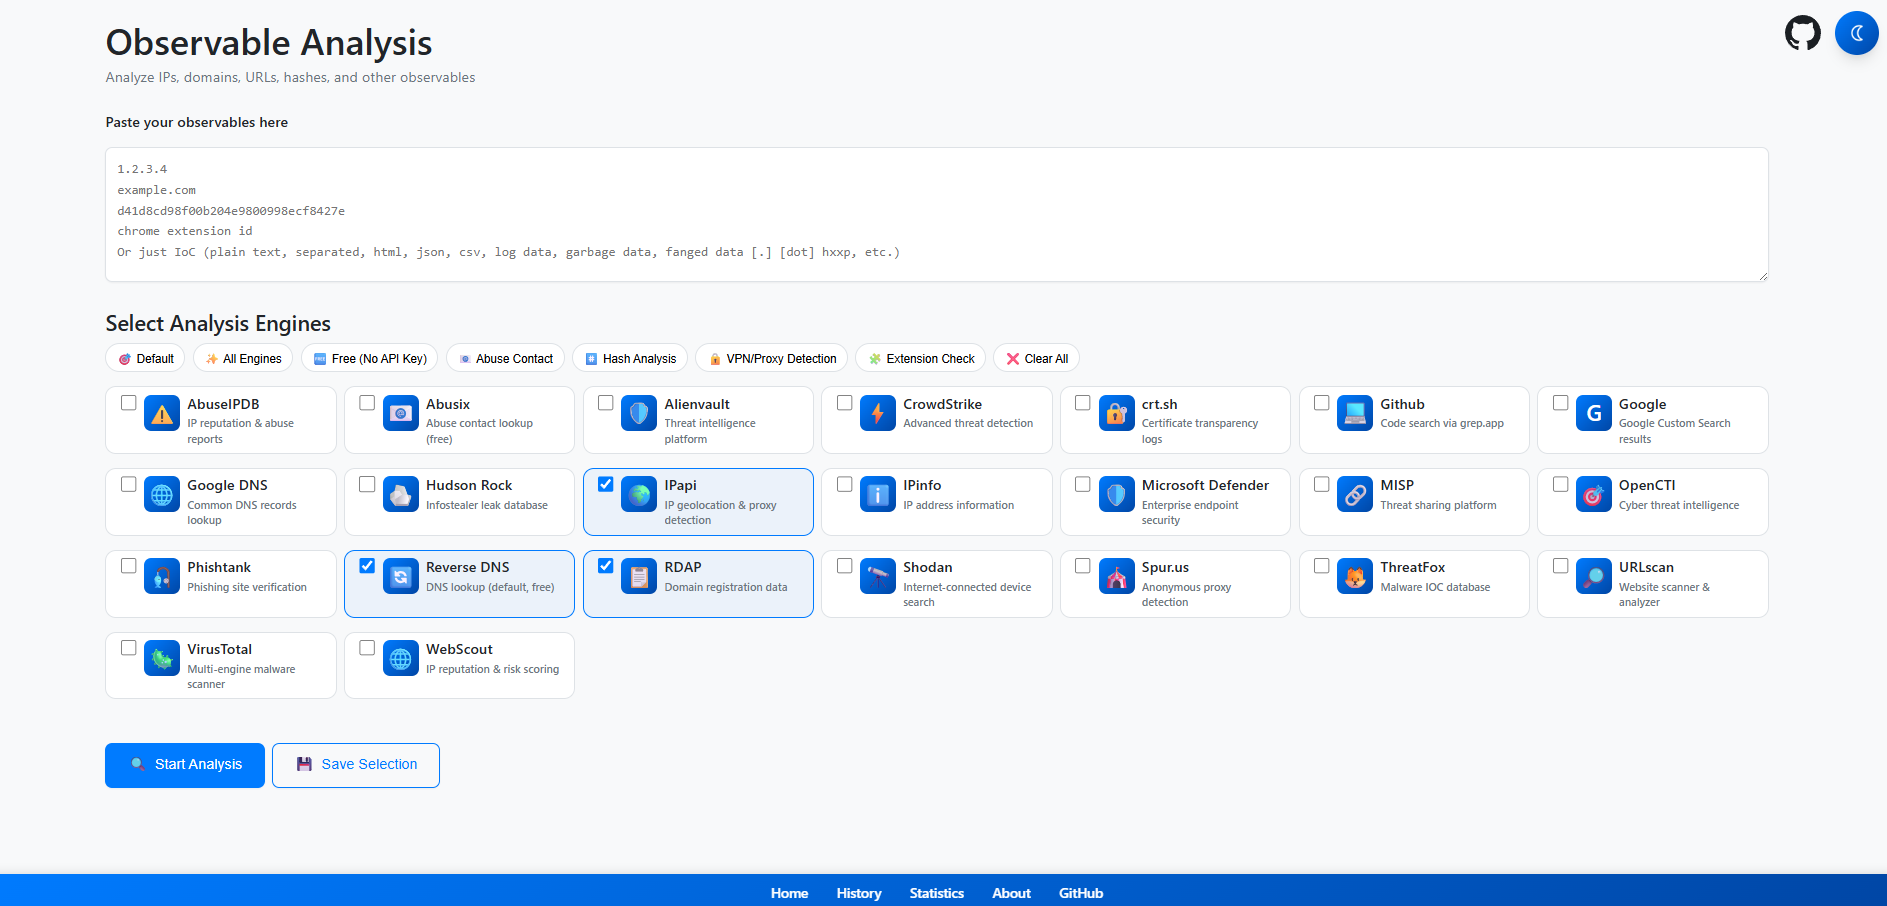
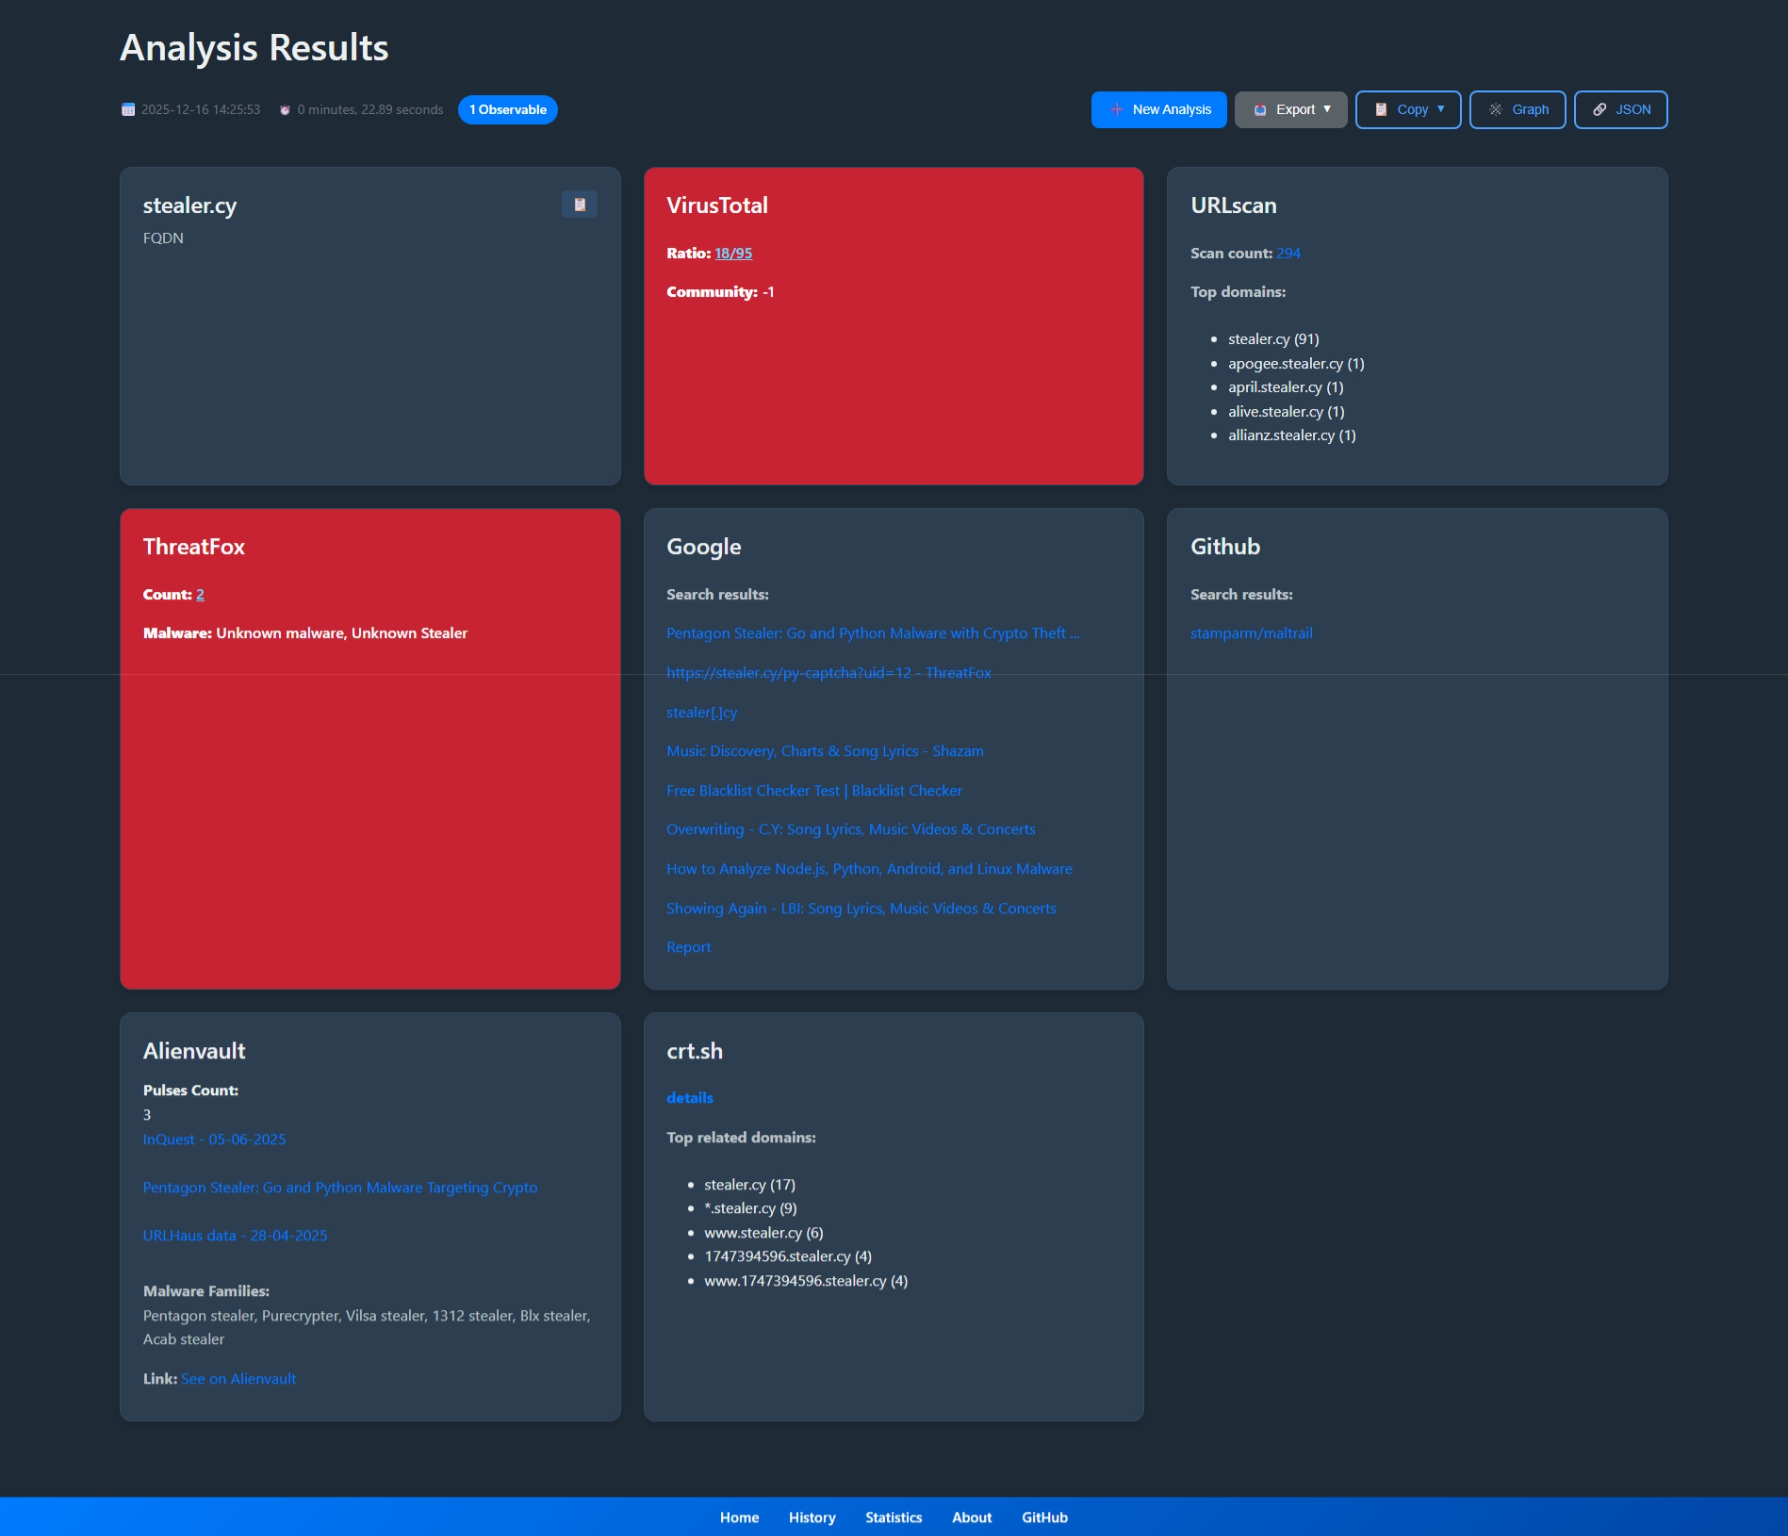
[!CAUTION] 本番環境でこれを使用する場合は、セキュリティ問題を防ぐために、適切に設定された リバースプロキシ + WAF を使用してください。