

Sirius v1.1.0
オープンソースの脆弱性スキャナーで、自動ネットワーク発見、CVEベースの検出、CVSSスコアリング、リスクダッシュボード、gRPC経由のリモートエージェント、および企業のセキュリティチーム向けのモダンなWeb UIを備えています。
Sirius Scan




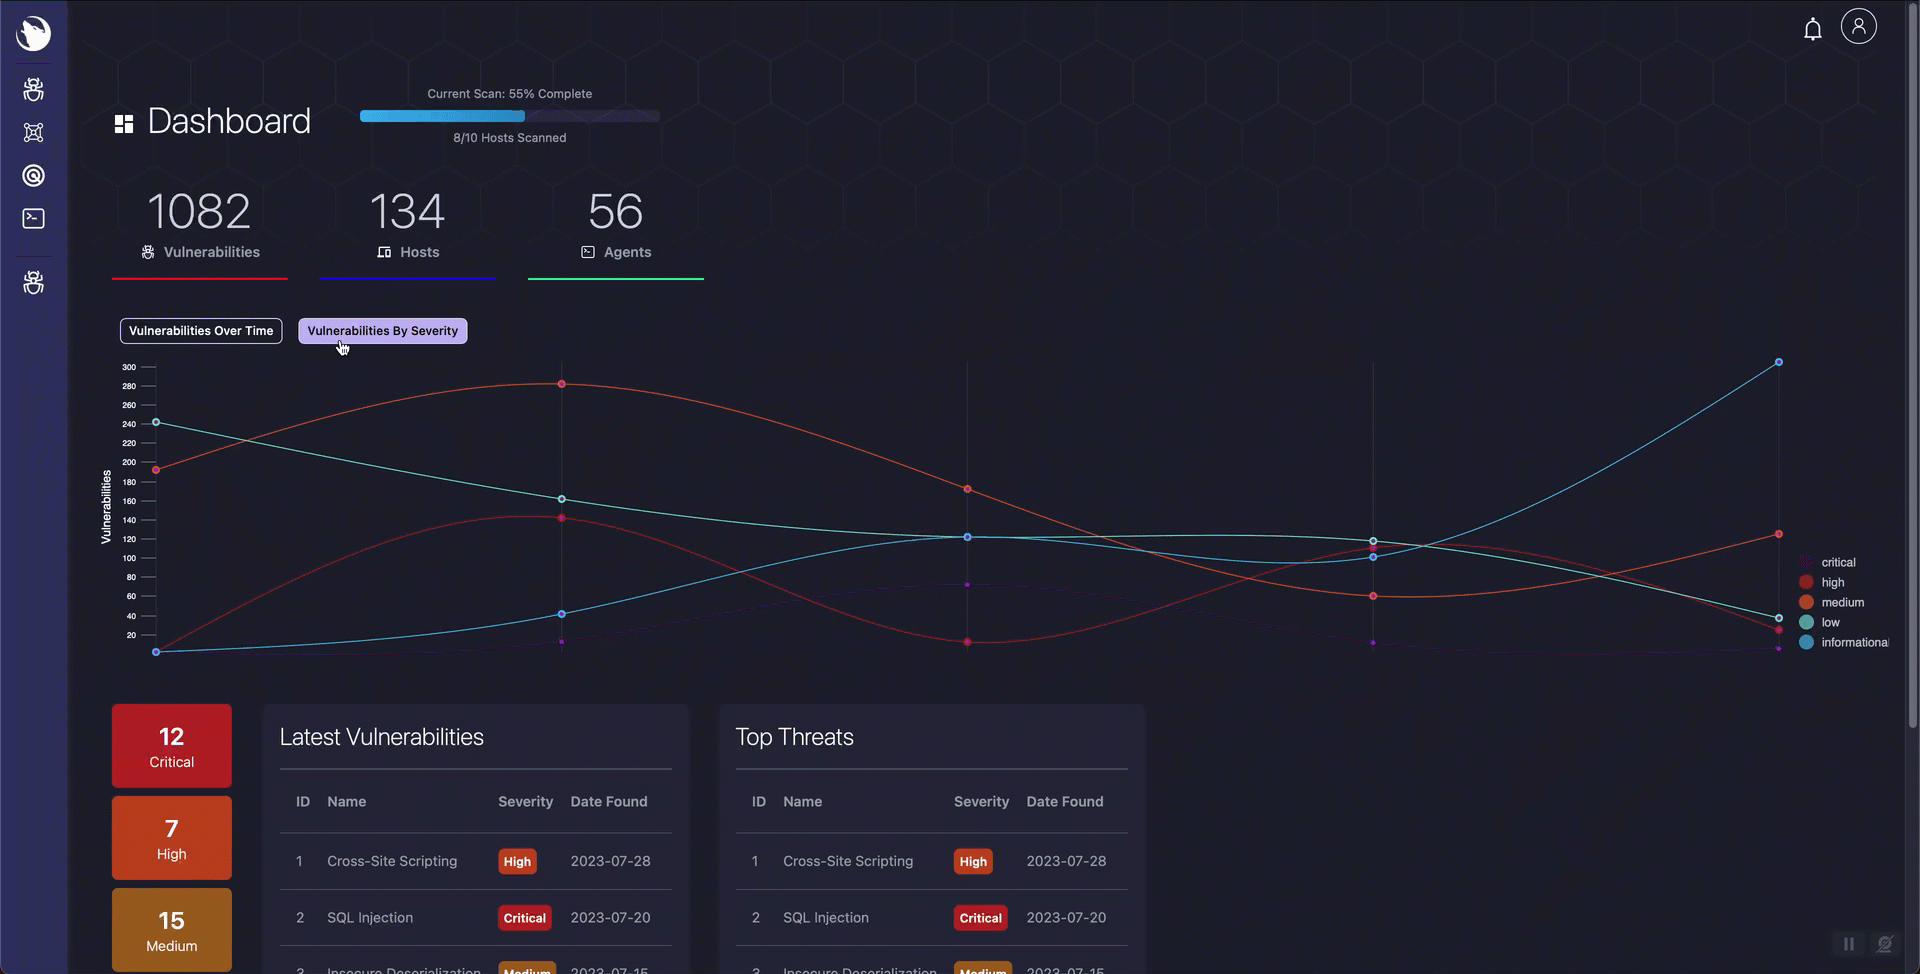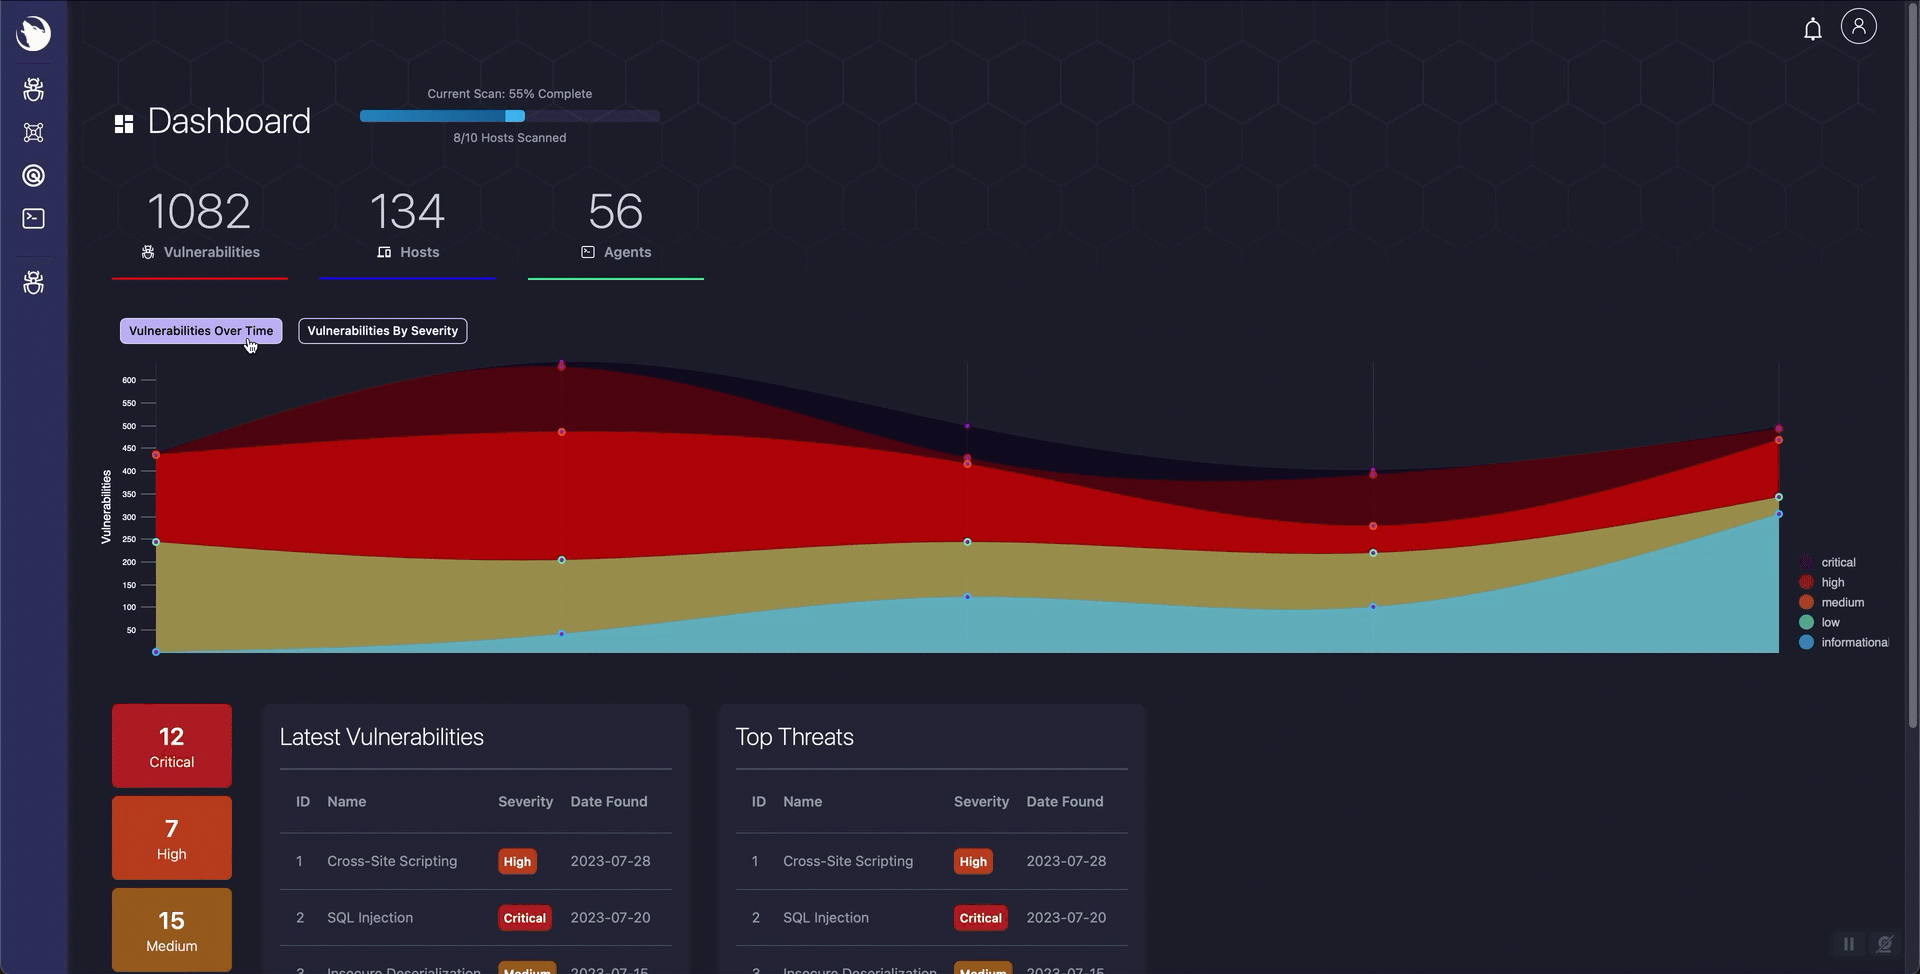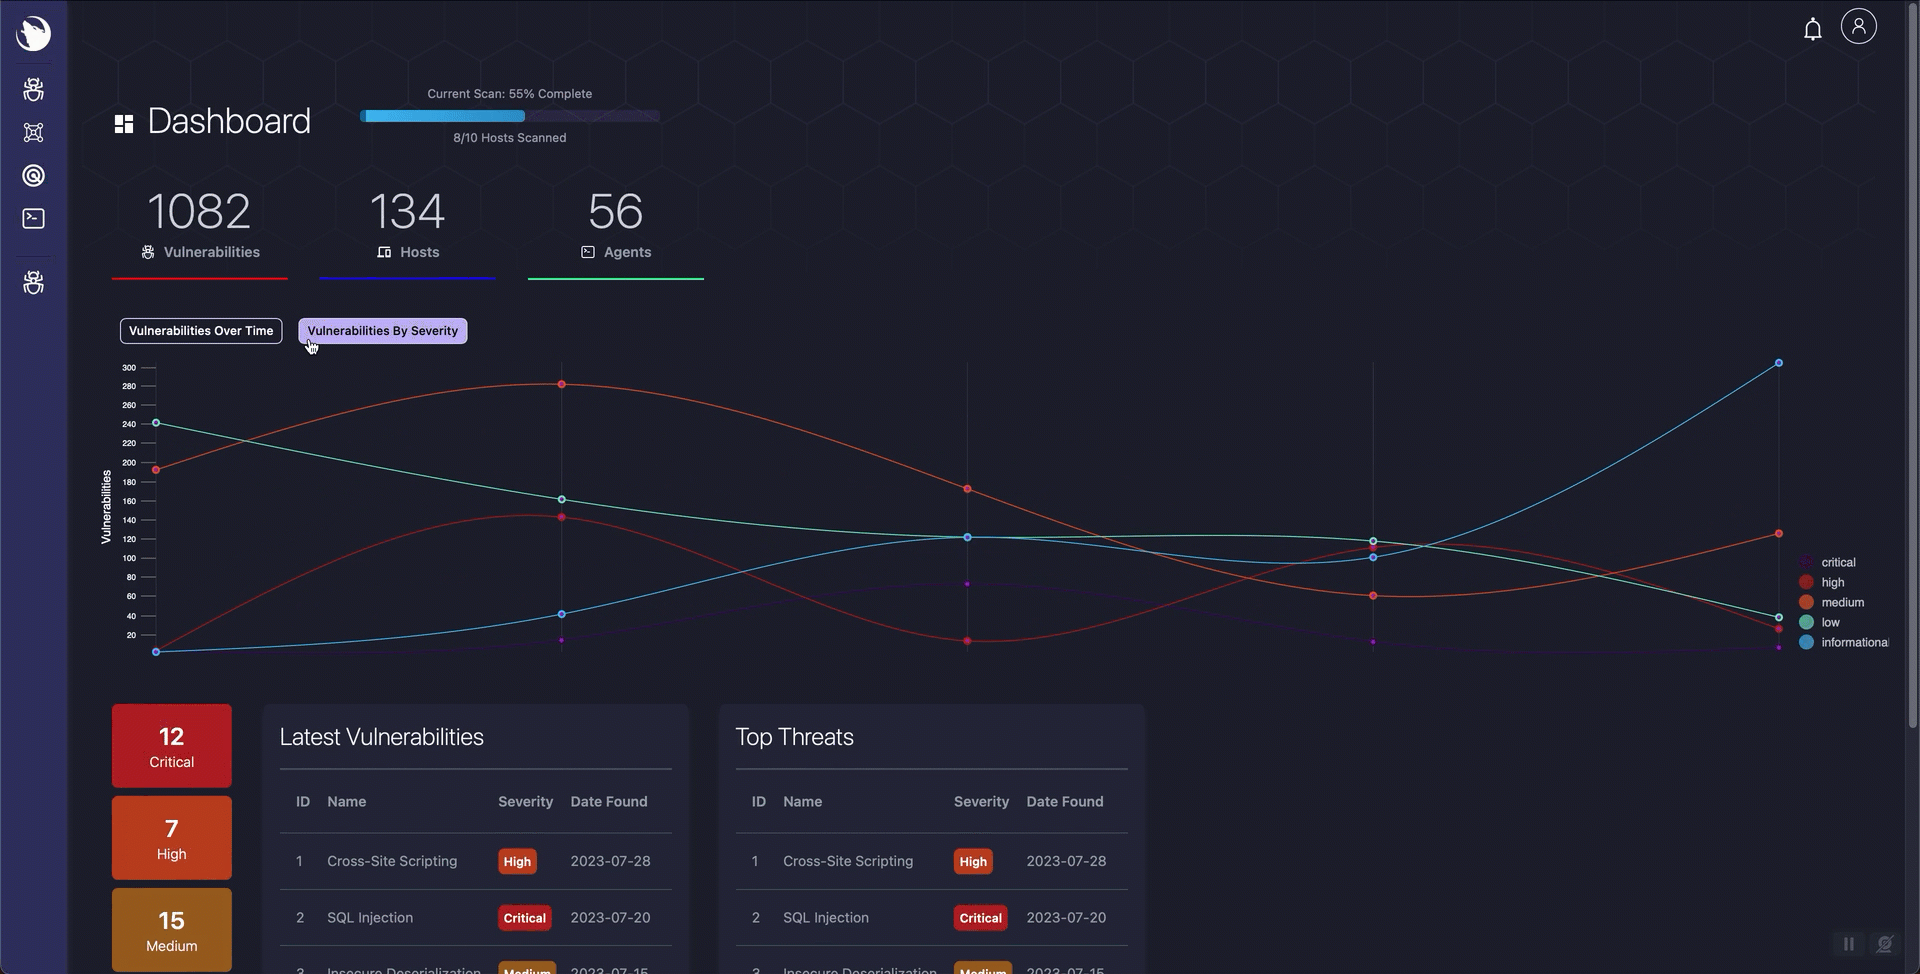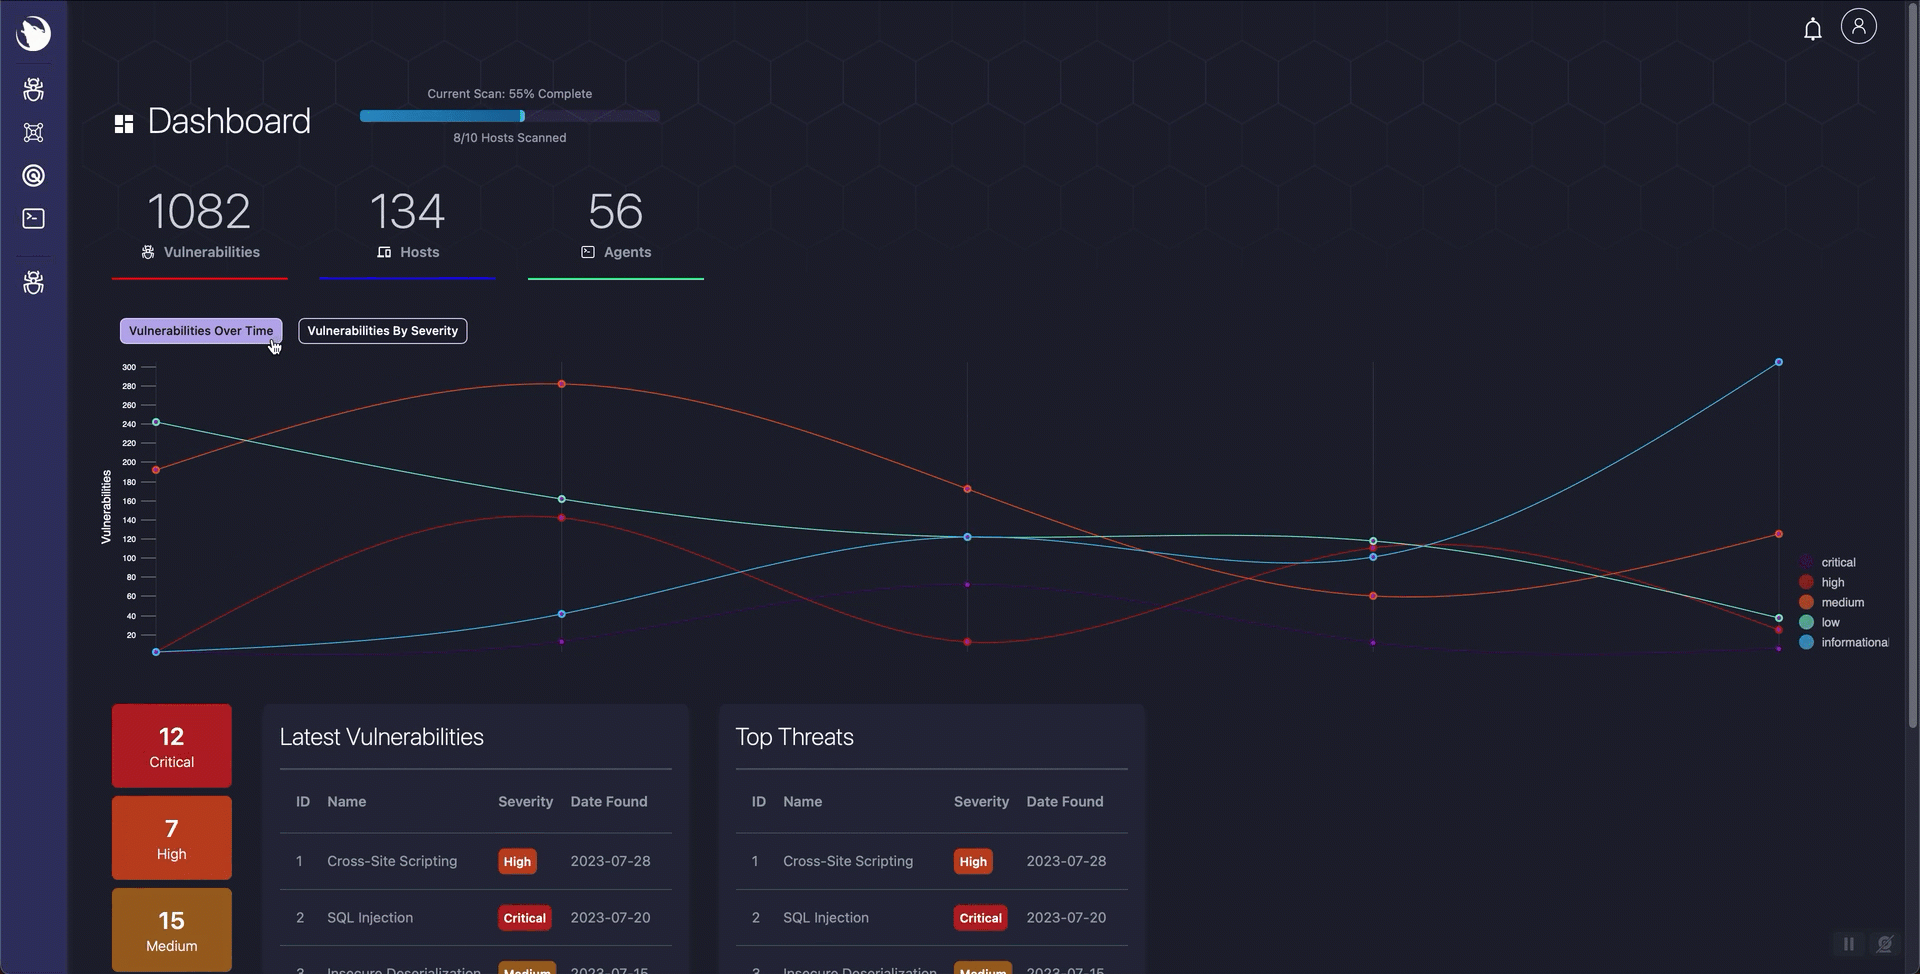
Siriusは、自動検出、CVEベースの検出、およびモダンなWeb UIを備えたオープンソースの脆弱性スキャナーです。リポジトリをクローンし、エージェントのTLS証明書を設定して、スキャンを開始してください。
クイックスタート
スタックを起動する前に、Agent gRPC TLS configurationで説明されているとおりにエージェントサーバーの証明書と鍵をプロビジョニングしてください。インストーラーはこれらを作成しません。
git clone https://github.com/SiriusScan/Sirius.git
cd Sirius
docker compose -f docker-compose.installer.yaml run --rm sirius-installer
docker compose up -d
http://localhost:3000 を開いてログインします:
| メールアドレス | [email protected] |
| パスワード | インストーラーが出力します(出力内の INITIAL_ADMIN_PASSWORD を探してください) |
6つのサービスはすべて、必要な設定が揃い次第自動的に起動します。インストーラーは初回実行時にアプリケーションシークレットを生成し、再実行しても安全です。
デフォルトではインストーラーは IMAGE_TAG を未設定のままにするため、Compose は GHCR から latest を取得します。リリースを固定する場合(たとえば .env に v1.0.0 を指定)、そのタグが 6つすべて のコンテナイメージに存在することを確認した後にのみ行ってください。ghcr.io にログインしていないシェルから bash scripts/verify-ghcr-public-access.sh v1.0.0 で検証できます。
要件: Compose V2 を備えた Docker Engine 20.10 以上、4 GB の RAM、10 GB のディスク。Linux、macOS、Windows(WSL2)で動作します。
Sirius の機能
- ネットワーク検出 -- Nmap によるホストとサービスの自動列挙
- 脆弱性検出 -- CVSS スコアリングを伴う CVE ベースのスキャン
- リスクダッシュボード -- リアルタイムのスキャン進捗、深刻度の推移、修復ガイダンス
- リモートエージェント -- gRPC を介した複数環境にまたがる分散スキャン
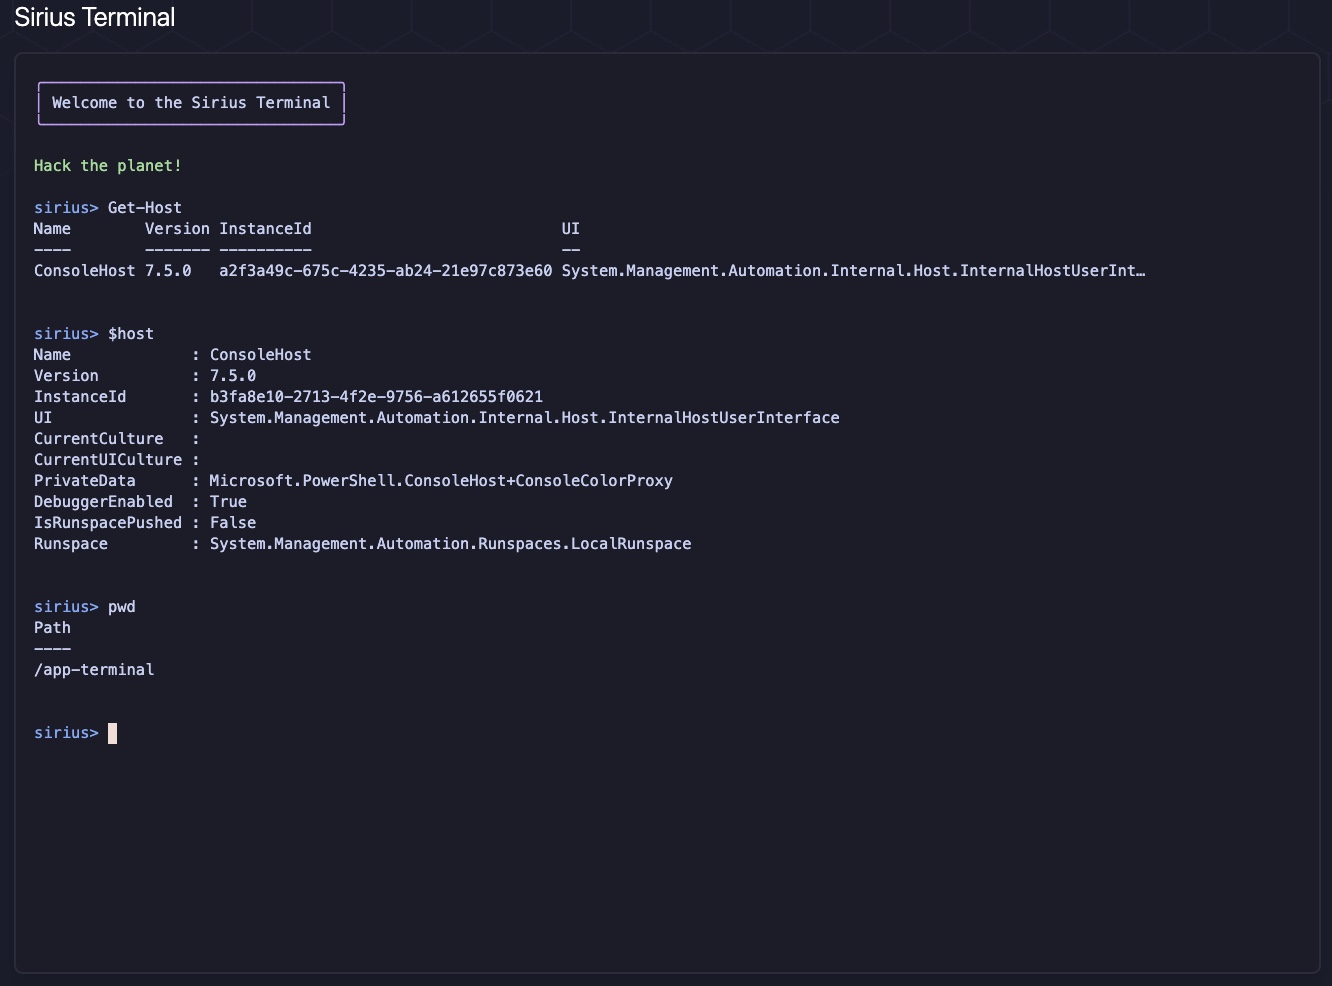
- インタラクティブターミナル -- 高度なスクリプト作成と自動化のための PowerShell コンソール
- REST API -- 既存のセキュリティワークフローとの統合(ポート 9001 での
X-API-Key認証)
デプロイオプション
インストーラーの手順は常に同じです。変わるのは docker compose up コマンドだけです。
| モード | コマンド | 用途 |
|---|---|---|
| 標準 | docker compose up -d | ほとんどのユーザー向け -- GHCR からリリーススタック全体を取得 |
| 開発 | docker compose -f docker-compose.yaml -f docker-compose.dev.yaml up -d | ローカルでのコード作業向けのライブリロード |
| ソースビルド | docker compose -f docker-compose.yaml -f docker-compose.build.yaml up -d --build | 明示的なローカルでのフルスタックビルド |
| 本番 | docker compose -f docker-compose.yaml -f docker-compose.prod.yaml up -d | 強化された設定、pull_policy: always |
非対話型セットアップ(CI / Terraform / 自動化)
docker compose -f docker-compose.installer.yaml run --rm sirius-installer --non-interactive --no-print-secrets
docker compose up -d
シークレットのローテーション
docker compose -f docker-compose.installer.yaml run --rm sirius-installer --force
docker compose up -d --force-recreate
インストールの確認
docker compose ps                    # all 6 services should show "healthy" or "running"
curl http://localhost:3000            # UI responds
curl http://localhost:9001/health     # API responds
想定されるサービス: sirius-ui (3000)、sirius-api (9001)、sirius-engine (5174, 50051)、sirius-postgres (5432)、sirius-rabbitmq (5672, 15672)、sirius-valkey (6379)。
アーキテクチャ
graph TD
    subgraph clients [Clients]
        UI["Sirius UI (Next.js)"]
        CLI["Terminal and Agent Runtime"]
    end

    subgraph core [Core Services]
        API["Sirius API (Go/Gin)"]
        Engine["Sirius Engine"]
    end

    subgraph infra [Infrastructure]
        MQ["RabbitMQ"]
        DB["PostgreSQL"]
        Cache["Valkey"]
    end

    UI -->|"HTTP/WebSocket"| API
    CLI -->|"gRPC"| Engine
    API -->|"AMQP publish"| MQ
    MQ -->|"Queue consume"| Engine
    API -->|"SQL read/write"| DB
    Engine -->|"SQL read/write"| DB
    API -->|"Session/cache ops"| Cache
    Engine -->|"Scan state cache ops"| Cache
| サービス | 技術 | ポート | 目的 |
|---|---|---|---|
| sirius-ui | Next.js 14、React、Tailwind | 3000 | Webインターフェース |
| sirius-api | Go、Gin | 9001 | REST APIとビジネスロジック |
| sirius-engine | Go + 組み込みgRPCエージェント | 5174、50051 | スキャナー、ターミナル、エージェントサービス |
| sirius-postgres | PostgreSQL 15 | 5432 | 脆弱性およびスキャンデータ |
| sirius-rabbitmq | RabbitMQ | 5672、15672 | サービス間メッセージング |
| sirius-valkey | Valkey(Redis互換) | 6379 | キャッシュおよびセッションデータ |
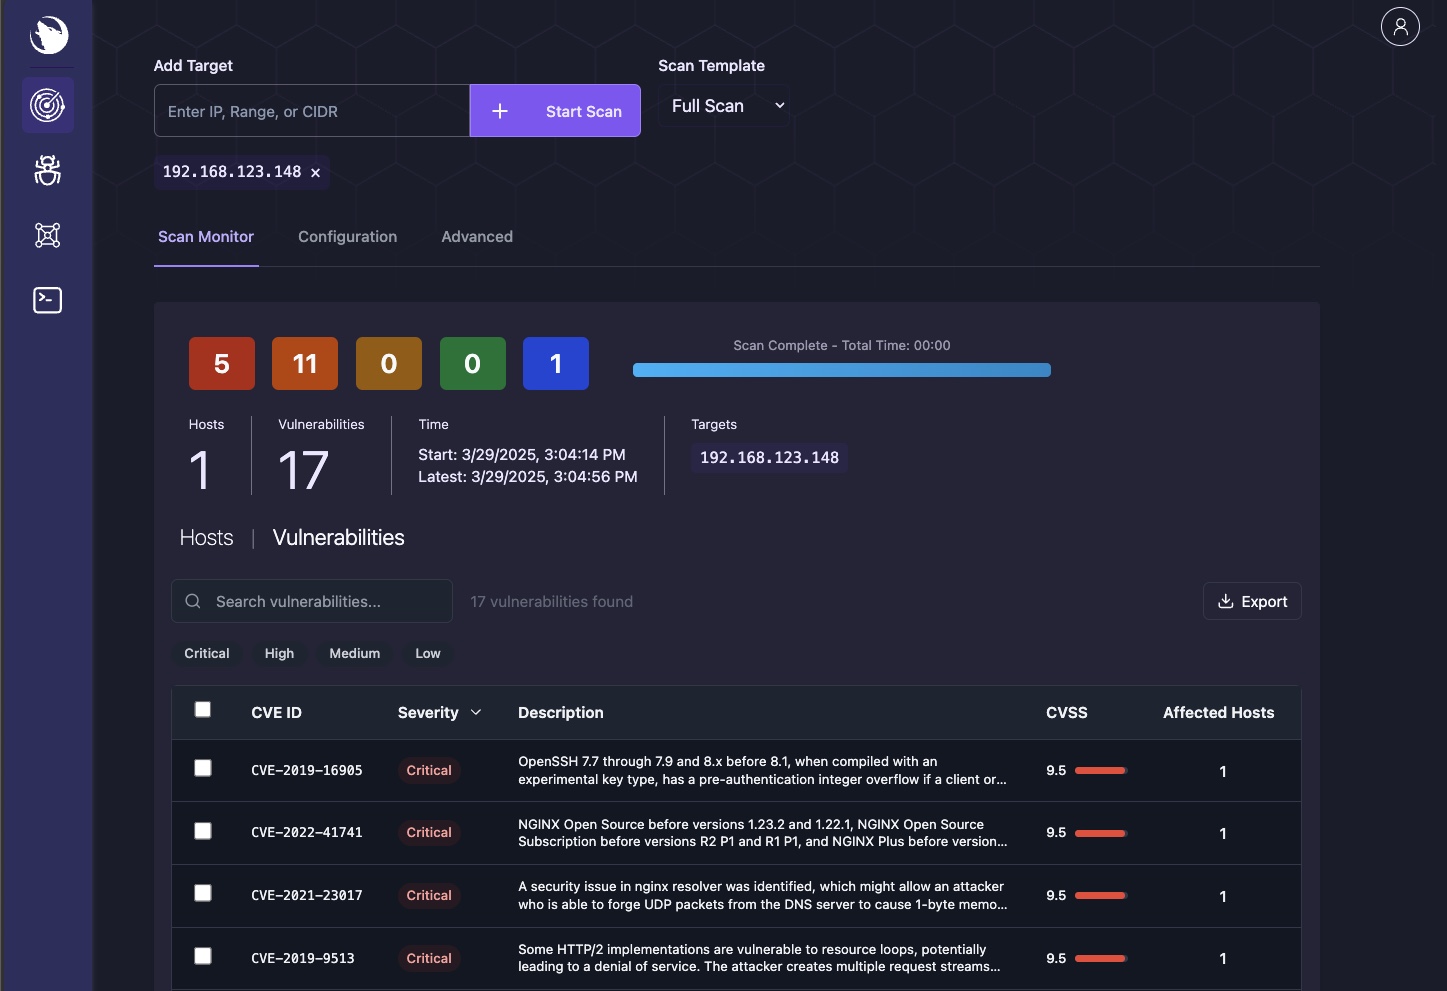
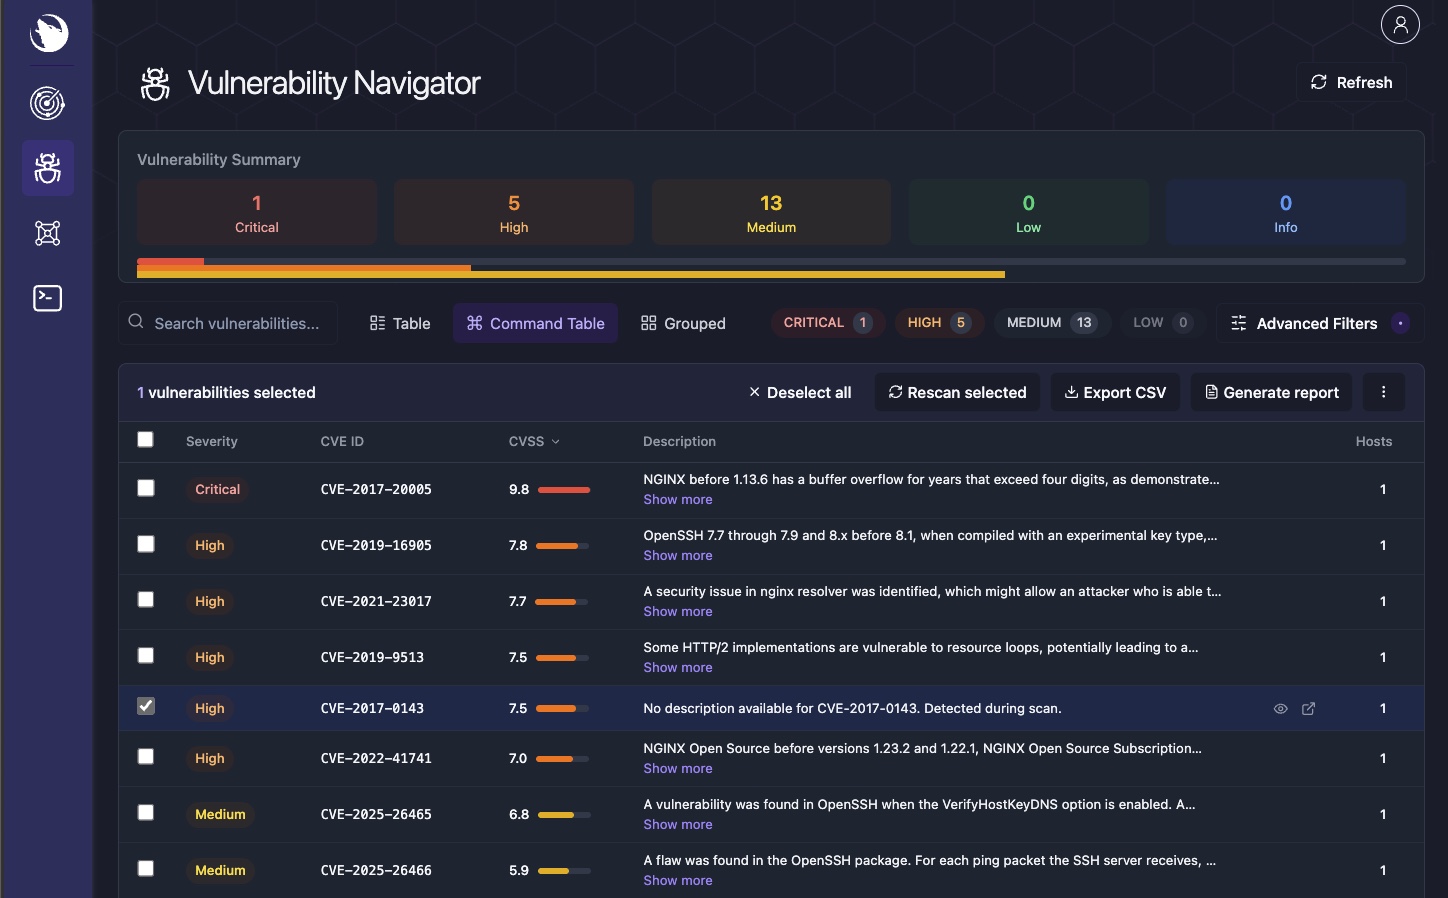
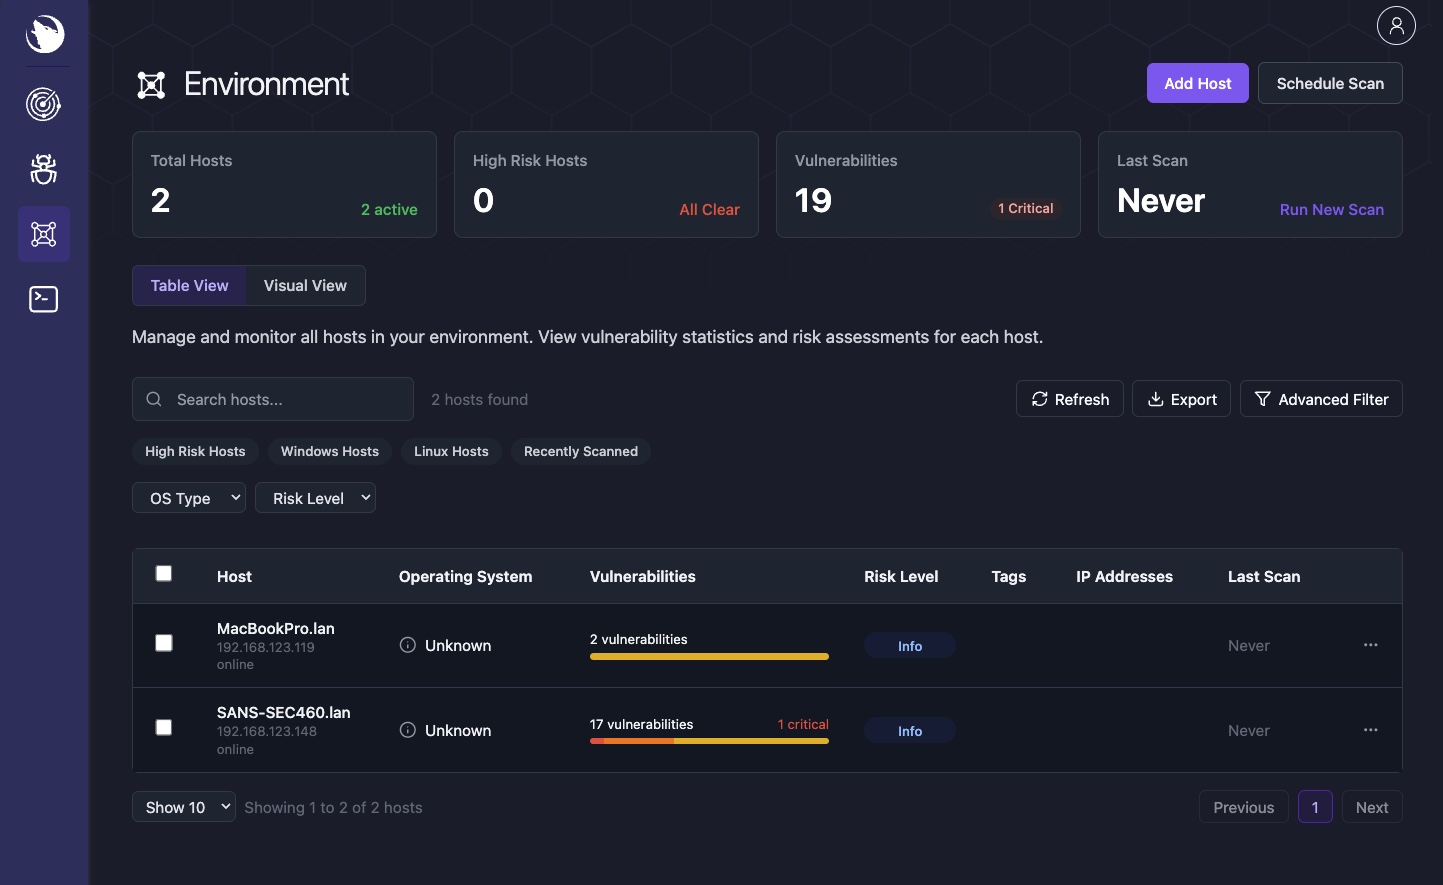
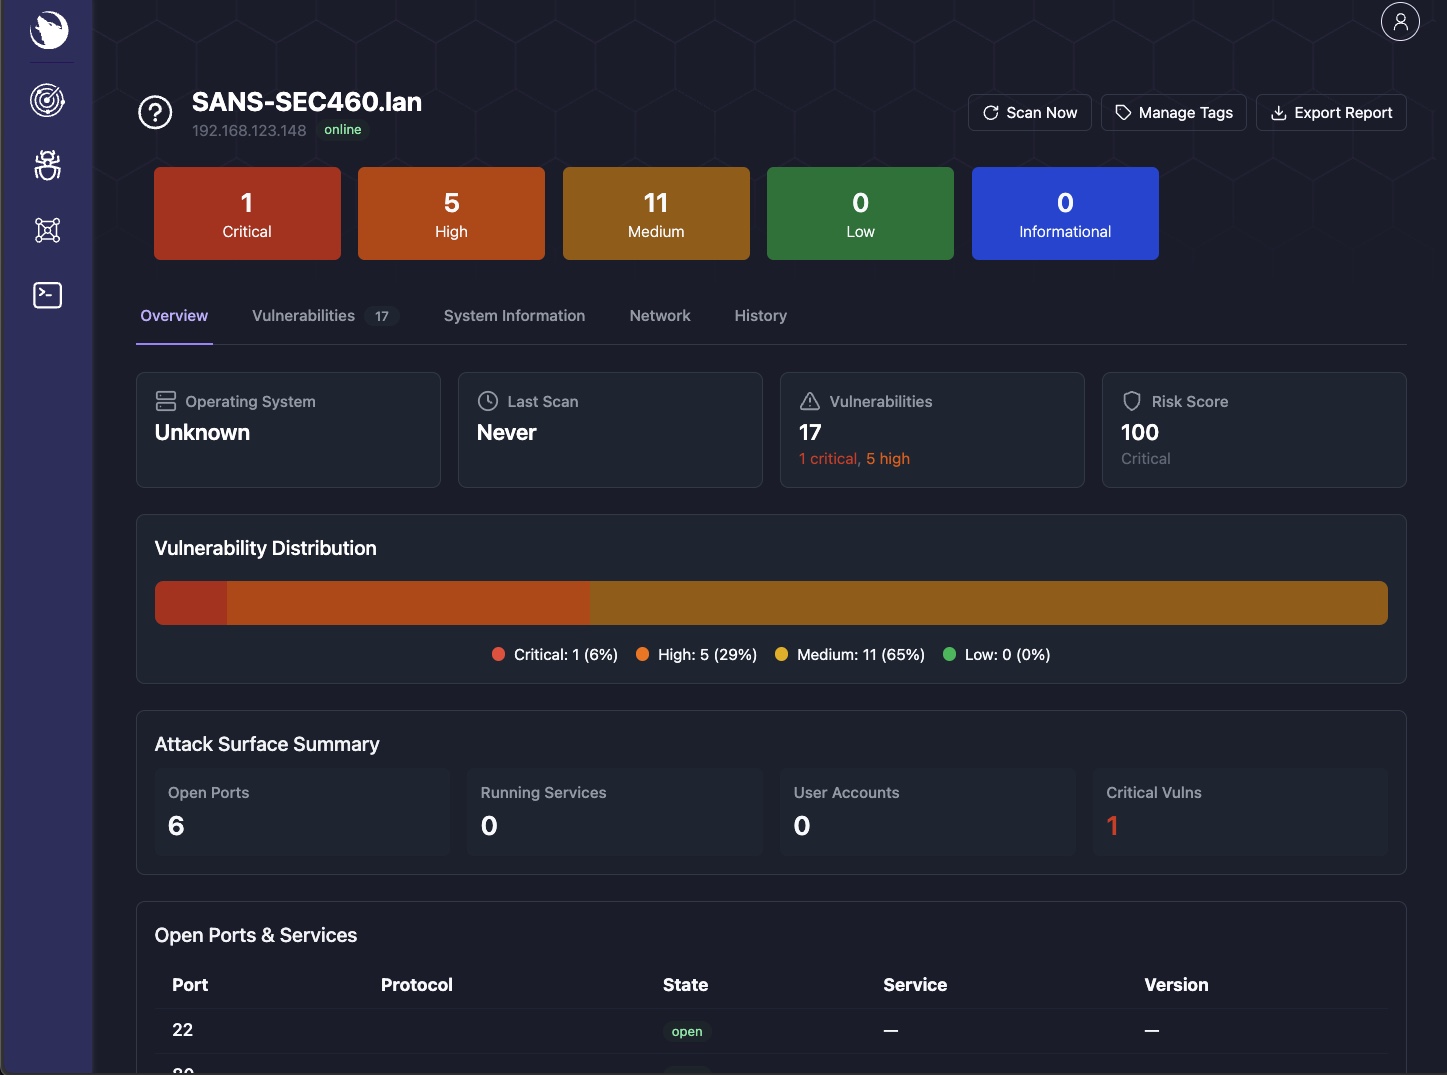
インターフェース
| ダッシュボード | スキャナー | 脆弱性ナビゲーター |
|---|---|---|
|  |  |
| 環境 | ホストの詳細 | ターミナル |
|---|---|---|
 |  |  |
API
Siriusはポート9001でRESTエンドポイントを公開しており、内部サービスAPIキーによって保護されています。Dockerシークレットファイル(SIRIUS_API_KEY_FILE、デフォルトは/run/secrets/sirius_api_key)を優先してください。SIRIUS_API_KEYは引き続きサポートされる環境変数フォールバックです。インストーラーは./secrets/sirius_api_key.txtを書き込み(モード0644、非rootのアプリUIDがバインドマウントされたシークレットを読み取れるようにするため)、両方を設定します。
curl http://localhost:9001/health -H "X-API-Key: $SIRIUS_API_KEY"
curl http://localhost:9001/api/v1/scan/get/all -H "X-API-Key: $SIRIUS_API_KEY"
完全な API ドキュメント: REST API リファレンス
セキュリティに関する推奨事項
本番環境へのデプロイでは:
- シークレットをローテーションする -- インストーラーを
--force付きで実行し、すべての認証情報を再生成します - ポートを制限する -- 公開するのはポート 3000 (UI) のみとし、5432、6379、5672 は内部に留めます
- リバースプロキシを使用する -- nginx または Traefik を TLS 付きで前面に配置します
- イメージを最新に保つ --
docker compose pull && docker compose up -d
トラブルシューティング
よくある問題の簡単な解決方法:
| 問題 | 解決方法 |
|---|---|
| サービスが起動しない | docker compose logs <service> でエラーを確認する |
| Dev オーバーレイでインフラが欠落する | 両方のファイルを使用する: -f docker-compose.yaml -f docker-compose.dev.yaml |
| ポートの競合 | lsof -i :3000 で競合しているプロセスを特定する |
| データベース接続エラー | docker exec sirius-postgres pg_isready |
| リセット後にシークレットが古いまま | インストーラーを再実行し、その後 docker compose up -d --force-recreate を実行する |
詳細な運用ランブック、検証手順、緊急時の復旧については、運用とトラブルシューティング を参照してください。
コントリビューション
開発環境のセットアップ、コーディング標準、PR のガイドラインについては、CONTRIBUTING.md を参照してください。
クイックリンク: Issues | Discussions | Discord