

scopeblind-gateway v0.13.1
AIエージェントのツール呼び出しに対するフェイルクローズドなCedarポリシーゲートと署名付きレシート。npx protect-mcp
protect-mcp
AIエージェントのツール呼び出しに対するローカルポリシー適用と署名付き意思決定レシート。



開発者ページ · クイックスタート · エージェントのセットアップ · ポリシーパック · サンプルレコード · 統合 · ドキュメント · コントリビュート
ゲートウェイを MCP クライアントとそのツールサーバーの間に配置するか、コーディングエージェントでそのフックを使用します。Cedar ポリシーを確認し、適用を有効化し、意思決定の署名付き記録を保持します。ローカルでの評価と検証には ScopeBlind アカウントは不要で、意思決定のテレメトリも送信されません。
- ツール境界で適用する。 Cedar はフェイルクローズドモードにおいて、ポリシーの欠落、エンジンエラー、評価エラー時に拒否します。MCP ラッパーではシャドウモードがデフォルトです。ブロックする準備ができたら
--enforceを使用してください。 - 何が署名されたかを確認する。 Ed25519 レシートには意思決定とポリシーダイジェストが含まれます。@veritasacta/verify は、信頼する公開鍵に対してバイト列を検証します。
- 既存のツールから始める。 MCP stdio、HTTP ゲートウェイ、またはコーディングエージェントのフックを使用します。オプションのホスト型コラボレーションには独自の権限とデータフローがあります。
ゲートウェイは、それを経由してルーティングされた呼び出しをカバーします。これは OS サンドボックスではなく、署名付きレシートはアクションが実行されたこと、またはアクションが省略されなかったことを証明するものではありません。セキュリティポリシーには境界と報告プロセスが記載されています。
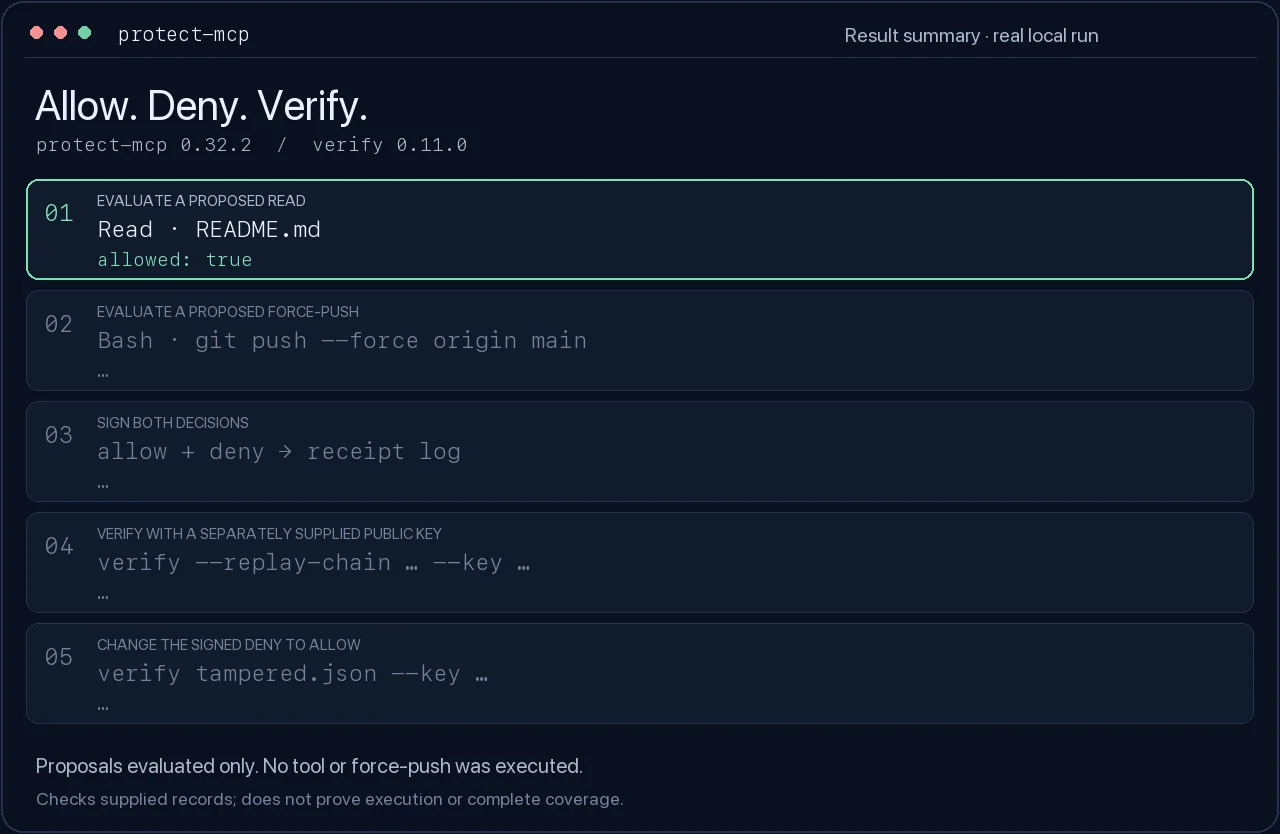
結果を確認する
実際のローカル実行: 2 つの提案された呼び出しを評価し、意思決定に署名し、レシートを検証し、その後署名済みの意思決定を変更して再度確認します。
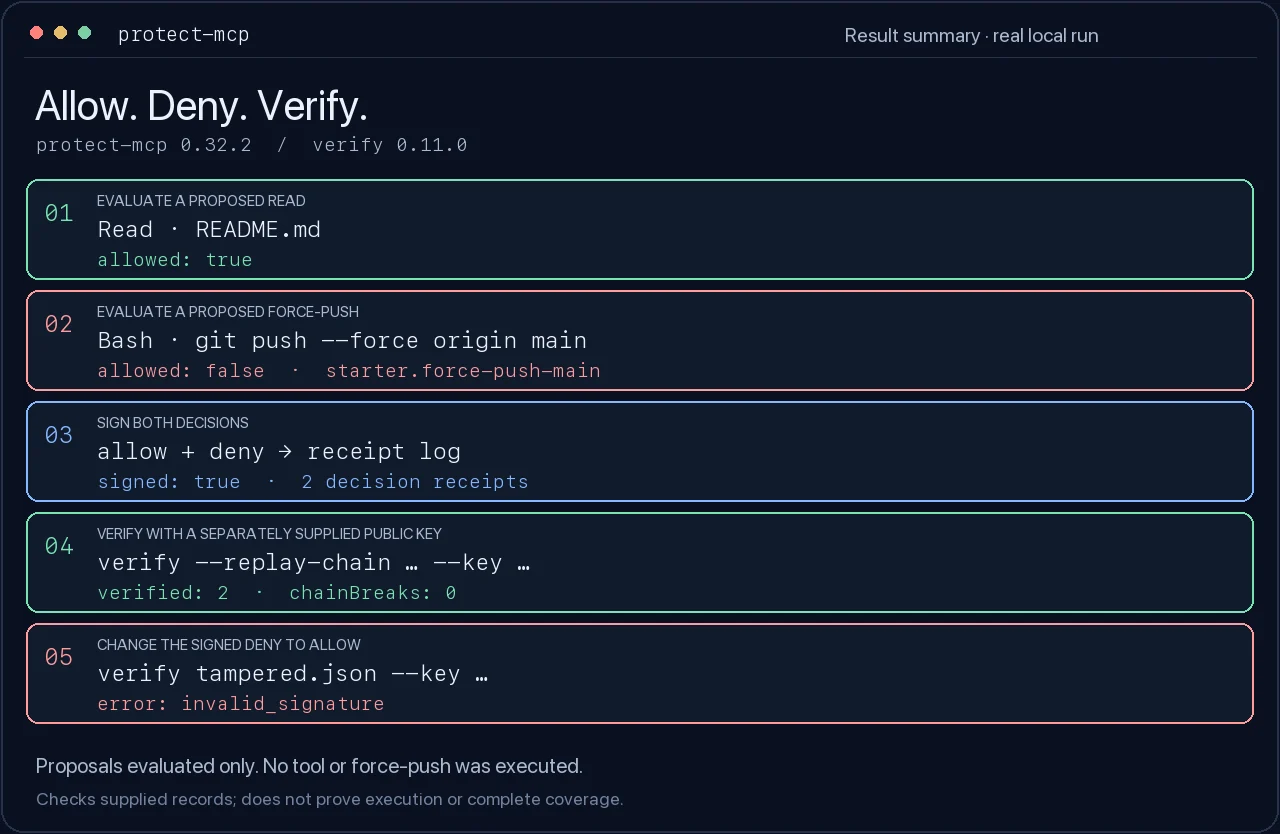
14 秒のウォークスルーを見る
エージェントなしで試す
新しいディレクトリで Node.js 22 と npm を使用します。固定バージョンのゲートウェイと検証ツールをインストールします:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
この例では、2つの提案された呼び出しを評価し、その決定に署名します。どちらのツールも実行せず、git push も実行しません。インストール後の処理はすべてローカルで行われます。
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
期待される結果: allow、次に deny。元のレシート署名とそのリンクはどちらも検証に成功し、改変されたレシートは invalid_signature を報告します。protect-mcp.key は非公開に保ってください。他者の記録を検証するには、独立した信頼できる経路を通じて、その期待される公開鍵を入手してください。
検証ツールの終了コードは 0: 有効、1: 無効、2: 未チェック/エラー です。無効な結果は必ずしも改ざんを意味するわけではありません。誤った期待鍵でも検証は失敗します。チェーンリプレイは提供されたリンクをチェックするものであり、あなたが履歴全体を受け取ったことを保証するものではありません。
CI はこの正確な例を、パックされた候補と固定された公開済み検証ツールに対して実行します。検証とリリース を参照してください。
エージェントを接続する
ホストと必要なカバレッジに合った統合を選択してください。ガイダンススキルをインストールしても、強制は有効になりません。doctor はローカル設定をチェックします。実際に許可された呼び出しとブロックされた呼び出しで、選択したルートを確認してください。
Claude Code プラグインについては、まずローカルゲートを準備して起動し、その後プロジェクトにインストールしてください (Claude Code 2.1.295 以降):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
プラグインは、ゲートが利用できない間、ルーティングされたツール呼び出しをブロックします。同じ呼び出しが二重に記録されないよう、プラグインかスタンドアロンのプロジェクトフックのいずれかを選択してください。
| ユースケース | 開始点 |
|---|---|
| 既存の MCP サーバーをラップする | MCP のセットアップと shadow から enforce へのワークフロー |
| Claude Code の強制適用プラグイン | プラグインのセットアップとローカルゲート |
| Claude Code のプロジェクトフック | フックのセットアップ |
| Cursor プロジェクトのプレビュー | 明示的なセットアップ、ツールマッピング、ホストチェック |
| ChatGPT / Codex アシスタントのプレビュー | セットアップガイダンスと無害な検証デモ、フックなし |
| 既存の Claude ディレクトリガイダンスプラグイン | 公開プラグインのソース、強制適用とは別 |
| ポリシー評価器を MCP ツールとして呼び出す | MCP サーバーとしてのゲート |
| HTTP ゲートウェイをホストする | HTTP デプロイの注意事項 |
ホストの互換性とリリース状況では、アダプターテストと実ホストでの検証を区別しています。Cursor とアシスタントのパッケージはプレビューであり、公開ディレクトリの掲載ではありません。スタンドアロンのフック形式の修正は 0.32.4 で提供されます。その変更履歴には、各形式で変更された内容が記載されています。形式フラグだけでは、動作する Codex、Gemini、Hermes の統合を確立できません。
既存の MCP サーバーの場合は、上記の例とは別のディレクトリでその設定を初期化し、その後、サーバーコマンドを指定してラッパーを実行します:
npx --yes [email protected] init
npx --yes [email protected] --policy ./protect-mcp.json -- node your-mcp-server.js
これはshadow モードで開始されます。--enforce を追加する前に、観測された呼び出しとポリシーを確認してください。wrap はクライアント設定を出力して終了します。起動コマンドではありません。セットアップ手順の全体。