

cottage v0.7.0
チーム向けのモダンなgitベースのage暗号化シークレット管理ツール。


cottage は、チームが git リポジトリ内で age で暗号化されたシークレットを管理するための GitOps ツールです。
シークレットの暗号化/復号、受信者の管理、シークレットをリポジトリの外に保ちながら VCS 経由で簡単に共有できるシンプルなワークフローを提供します。cottage はまた、暗号化されたシークレットの秘匿化されたプレビューを生成して可視性を高め、永続的および一時的な復号ワークフローの両方をサポートしながら、シークレットが平文でコミットされることを決して防ぎます。

- 機能
- インストール
- エディタ統合
- AI エージェント統合
- クイックスタート
- GitOps
- Git フック
- パスプレフィックス
- アクセス制御
- 任意のプロバイダをアップストリームとして使用
- 任意のデバイスと同期
- 詳細情報
- トラブルシューティング
- 比較
機能
- 露出に安全: Rust の型システムを活用し、バグによって誤ってシークレットが露出することが決してないようにします。
- チームフレンドリー: 公開鍵(受信者)はリポジトリで共有し、秘密鍵(アイデンティティ)はローカルに保持します。
- アクセス制御: シンプルな許可/拒否ルールで、どのシークレットをどの受信者向けに暗号化するかを制御します。
- .gitignore の管理:
.gitignoreを自動的に更新し、暗号化されていないシークレットがリポジトリに入らないようにします。 - プレビュー: 暗号化されたシークレットのタイムスタンプ付きマスク済みプレビューを生成し、可視性を向上させます。
- リッチな差分: git diff をクリーンでレビュー可能な状態に保ちつつ、
ctg diffはローカルで変更されたシークレットと追跡されている暗号化版との差分を表示します。 - チェックサム検証: 暗号化されたシークレットと受信者リストがメタデータと一致することを検証し、改ざんを防ぎます。
- Git フック: git フックを簡単に設定し、コミット前にシークレットを自動的にチェック/暗号化し、チェックアウト後に復号化できます。
- パスプレフィックス: オプションで、暗号化されたシークレットとメタデータを復号化されたファイルの隣ではなく、専用のディレクトリに保存できます。
- 永続的なシークレットワークフロー:
ctg decrypt/syncは復号化されたシークレットをディスク上に保持します。 - スマートなクリーンアップライフサイクル:
ctg run(ショートカットctgx)とctg editは操作前にシークレットを復号化し、事前にディスク上に存在していた場合はそのまま保持し、存在しなかった場合は操作後に自動的にクリーンアップします。 - 完了時にクリーンアップ:
ctg encrypt --clean、ctg run --clean、ctg edit --cleanは、復号化されたファイルが事前に存在していた場合でも、ディスクから確実にクリーンアップします。 - 環境変数インジェクションワークフロー:
ctg envは復号化されたシークレットを環境変数として注入してコマンドを実行し、ディスクには一切書き込みません。 - 安全なシークレットパイピング:
ctg catはメモリ内で復号化して stdout に出力し、他のツールへ直接 stdin パイピングできます。ctg teeは平文をディスクに書き込むことなく stdin を PATH に暗号化します。ctg rotateは既存のシークレットを現在の受信者向けに再暗号化し、これも平文をディスクに書き込みません。 - クリーンアップ:
ctg cleanはローカルリポジトリからすべての復号化されたシークレットを削除し、AI エージェントをほんの少し安心して実行できるようにします。 - jj および非 git ディレクトリをサポート:
ctg initは任意のディレクトリをシークレットストアに変換します。 - 任意のプロバイダーと同期: API を持つ任意のプロバイダーをアップストリームとして設定でき、
git pull/diff/pushのようにctg pull/diff/pushを使い始められます。 - 任意のデバイスと同期: cottage で暗号化され git リポジトリで管理されるシークレットは、Cottage Sync を使ってデバイス間で同期できます。
インストール
またはパッケージレジストリからインストール:
# rust: cargo-binstall/cargo
cargo binstall --locked cottage
cargo install --locked cottage

# python: pip/uv/uvx
pip install cottage
uv pip install cottage
uvx --from cottage ctg --version

# node: yarn/pnpm/npx
yarn global add @sayanarijit/cottage
pnpm add -g @sayanarijit/cottage
npx -p @sayanarijit/cottage ctg --version
Dockerイメージとしても利用可能です:
# Docker
docker run --rm -v $PWD:/app sayanarijit/cottage --version

# Podman
podman run --rm -v $PWD:/app quay.io/sayanarijit/cottage --version
または、GitHub から最新リリースをダウンロードしてください。
エディタ統合
VS Code 拡張機能
Cottage VS Code 拡張機能を使用すると、ctg のインストール、Copilot の安全フックの追加、エクスプローラーからのファイル暗号化、およびエディタのワークフローを通じた .cott.age ファイルのオープンが可能になります。
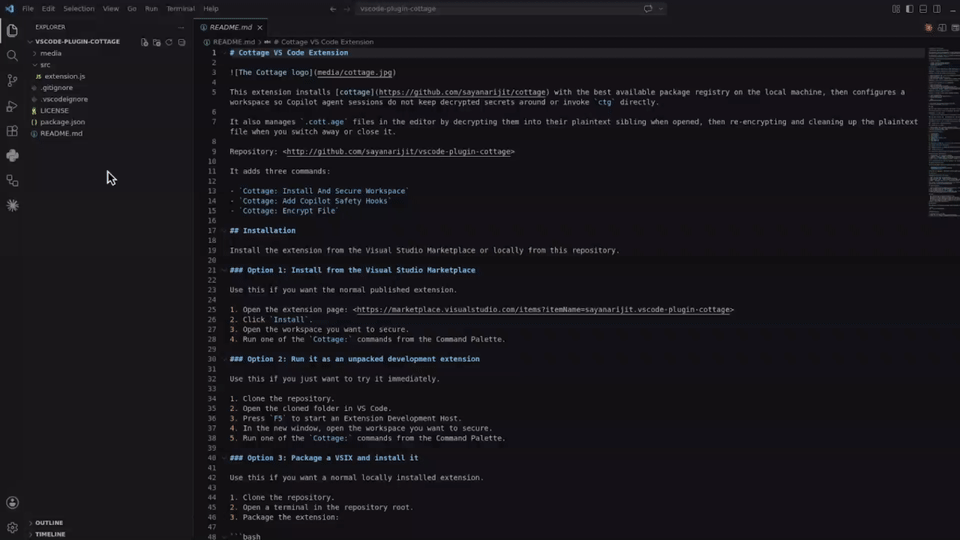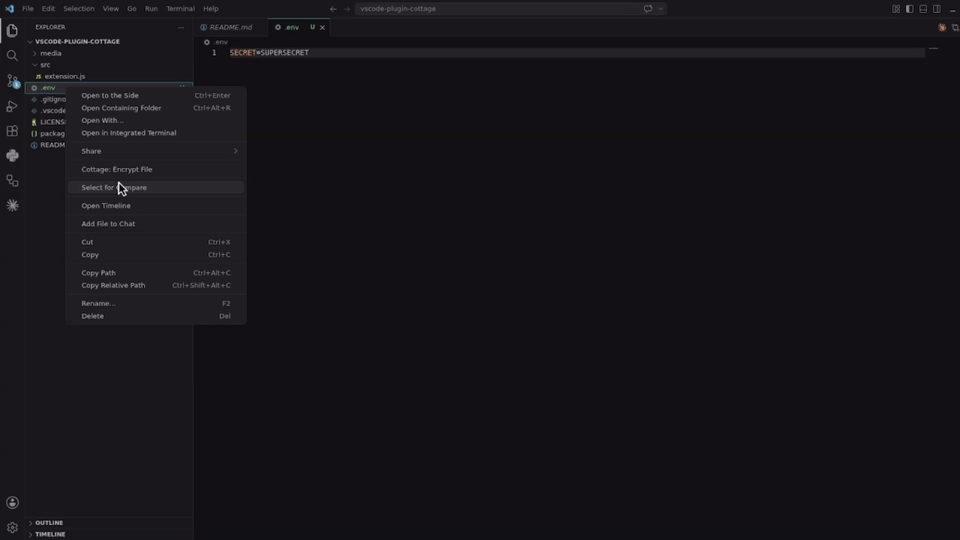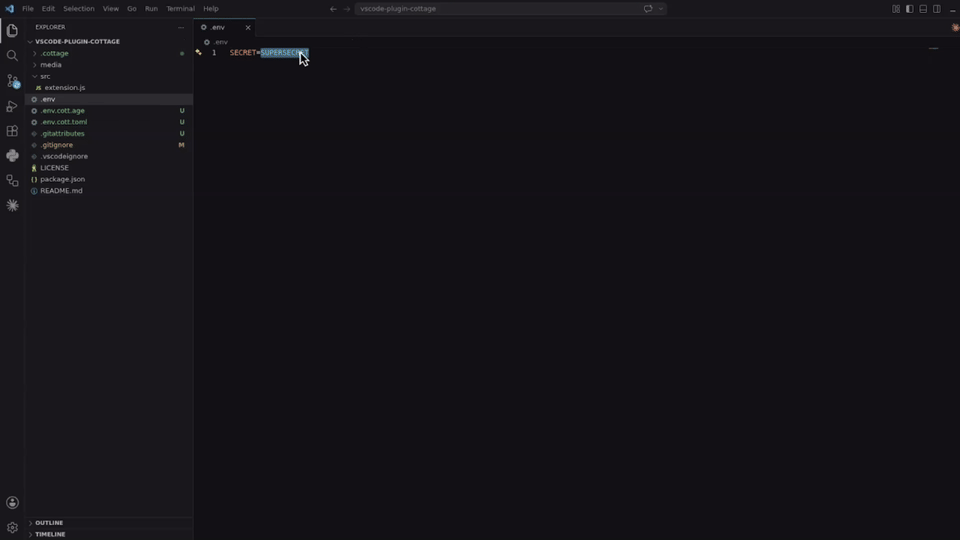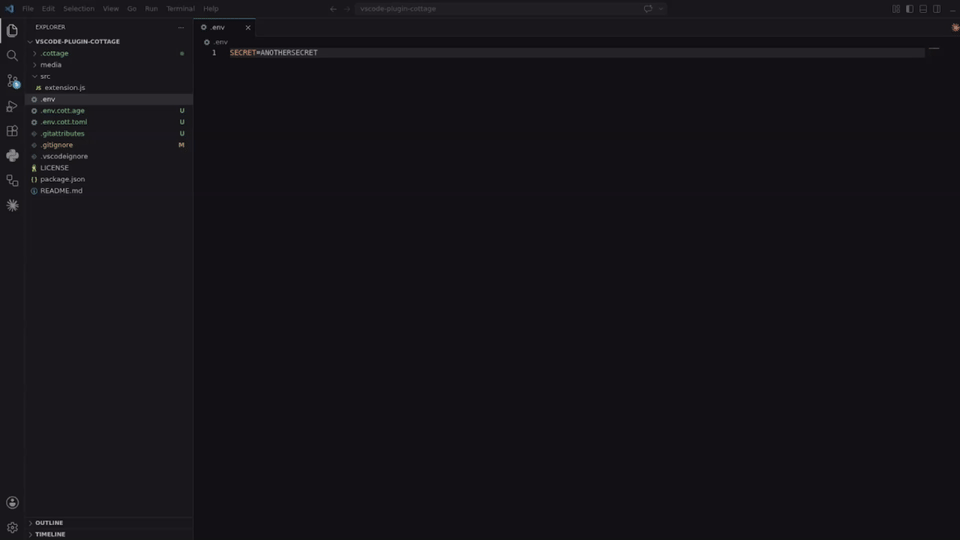
Visual Studio Marketplace からインストールするか、vscode-plugin-cottage からローカルでビルドしてインストールしてください。
Cursor および Eclipse 拡張機能
VSX ファイルをダウンロードし、Cursor または Eclipse IDE にインストールしてください。VS Code 拡張機能と同様に動作します。
Vim プラグイン
cottage.vim プラグインを使用すると、Vim または Neovim からシークレットを暗号化/復号できます。
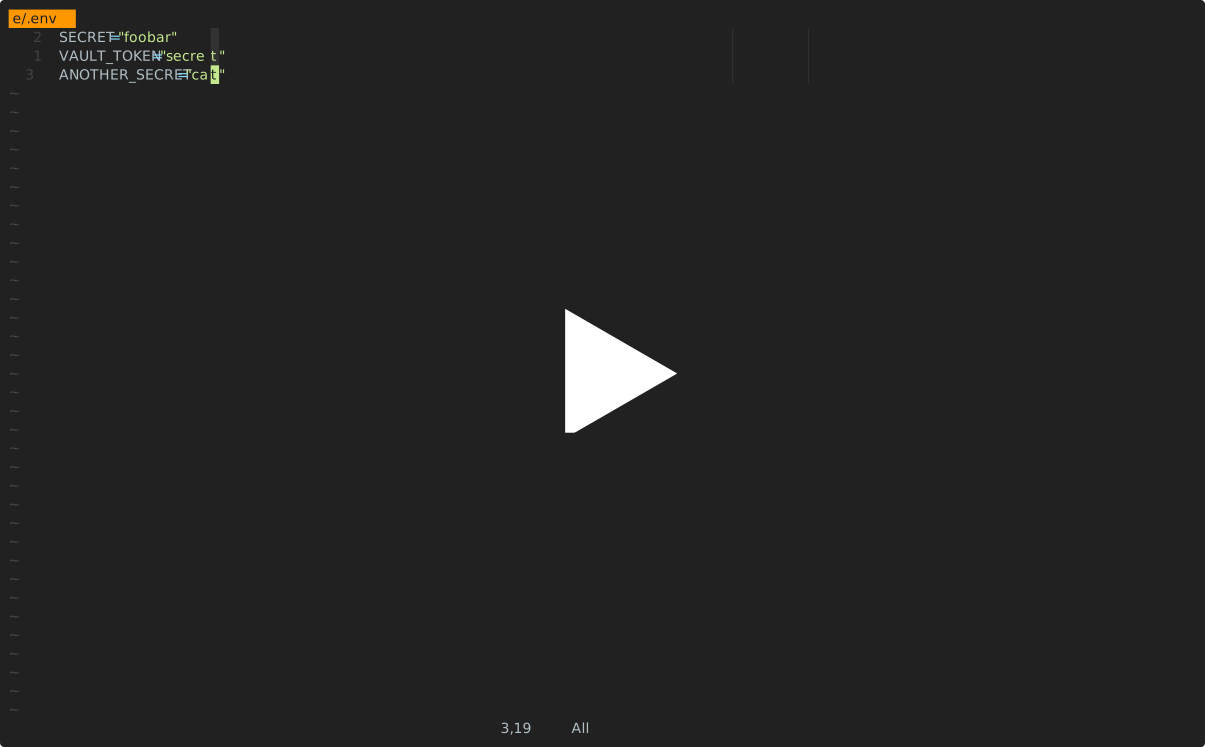
AI エージェント統合
以下の統合はすべて、AI エージェントが ctg/ctgx を直接実行すること、およびシークレットファイルを表示または編集することを防ぎます。対象は、.cottage/ 内のすべてのもの、すべての *.cott.* ファイル(暗号化された *.cott.age ブロブおよび秘匿化された *.cott.toml プレビュー)、およびディスク上に *.cott.age の対応ファイルがまだ存在する復号済みファイルです。
- Antigravity (
agy) 用の .agents - Claude Code 用の .claude
- Codex 用の .codex
- Cursor 用の .cursor
- GitHub Copilot 用の .github
クイックスタート
プロジェクトを初期化:
mkdir project && cd project

git init  # Optional, cottage works better with git but it's not required
ctg init  # Sets up the .cottage directory and necessary files

tree -a
# .
# ├ .cottage/         <- Auto-generated by `ctg init`
# │ └ recipients/     <- This is where your team keeps the public keys of all the recipients.
# │     └ sayanarijit <- Your public key. Commit it. To use an existing public key, just copy that key here.
# ├ .git/...
# └ .gitattributes    <- Added `*.cott.age binary linguist-generated filter=cottage-encrypted -diff` to avoid polluting git diff

# Your private key is stored safely in `~/.config/cottage/identity/<dirname>/<timestamp>.key`.
# You can run `ctg clean --all` anytime to clean up everything cottage ever did.
シークレットを作成または編集します:
# `ctg edit` decrypts the file before opening in $EDITOR and re-encrypts upon save.
# If the decrypted file was not present on disk before running `ctg edit`, it is cleaned up afterwards.
# If it was already present, it is kept on disk.
ctg edit secret.yml