New releaseAug 7, 2026
prismor v1.38.1
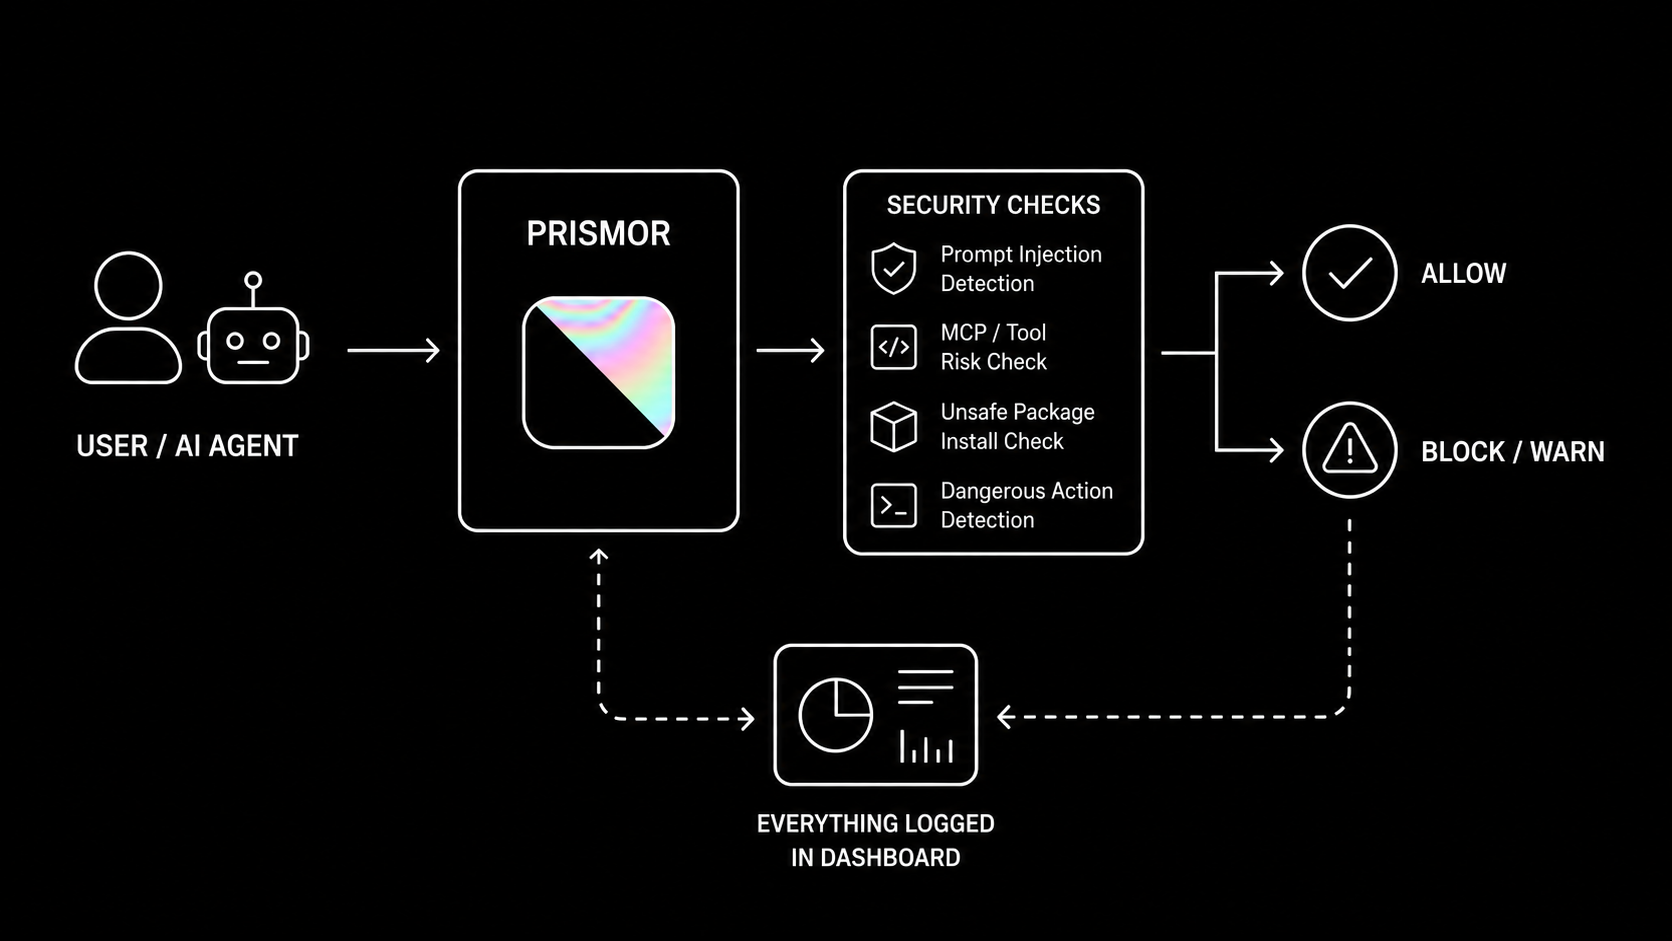
AIエージェント向けセルフホスト型ランタイムコントロールプレーン。実行前に不正なツールコールを監視、HITL(人間による承認)、またはブロック:シークレット漏洩、プロンプトインジェクション、サプライチェーンなどをローカルダッシュボードで処理。エージェント非依存(Claude、codex など)。
Prismor



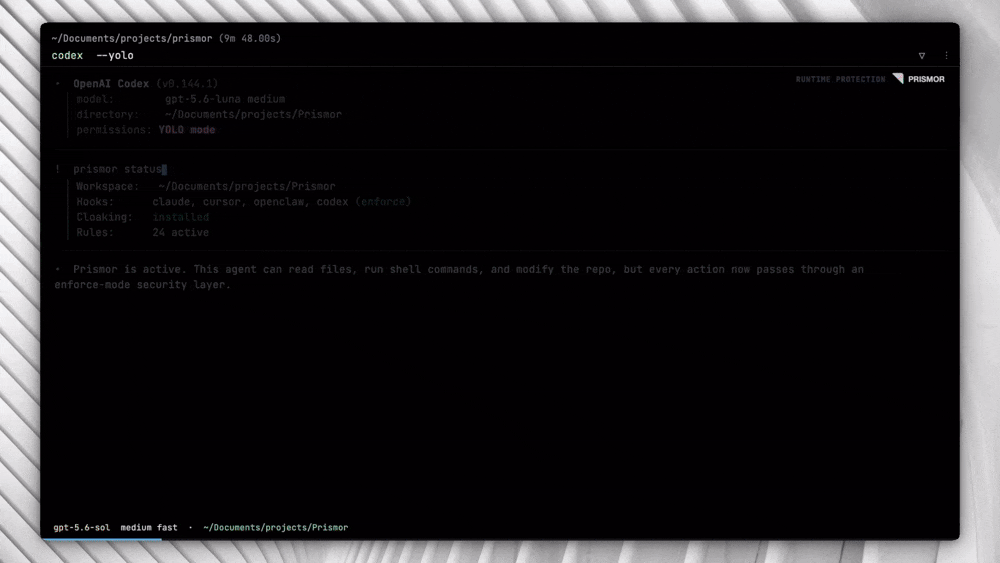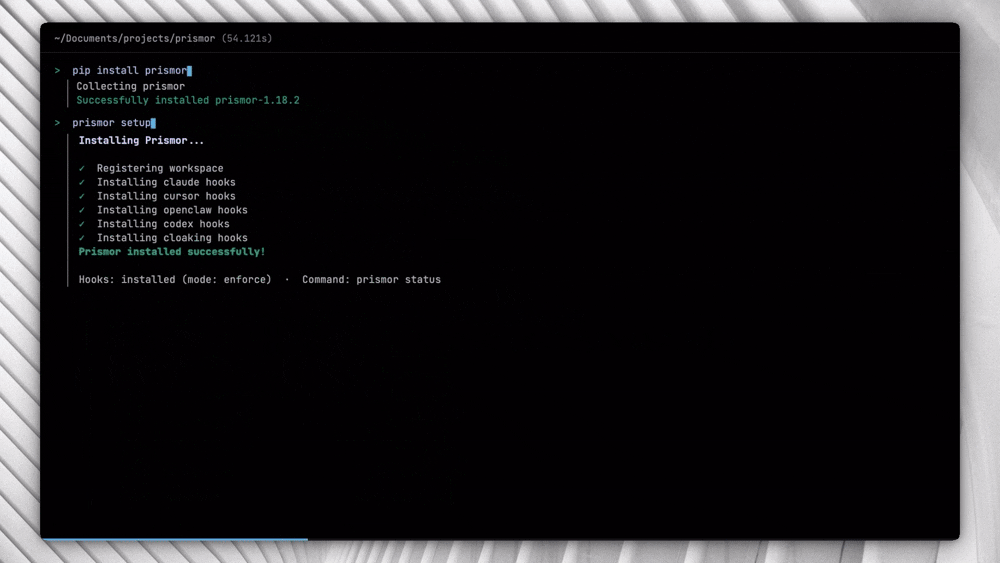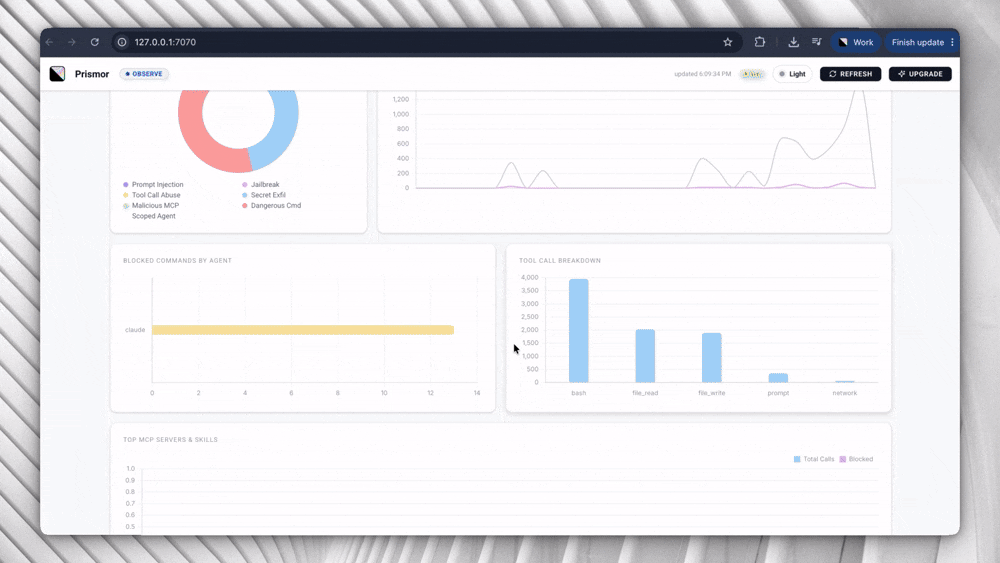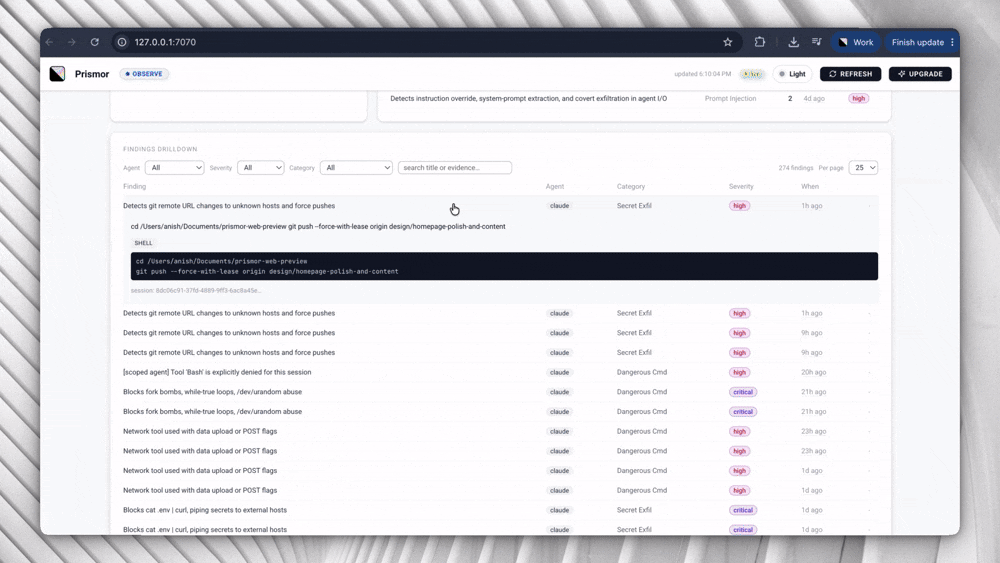
Claude Code、Codex、Langchain などの AI エージェントフレームワーク/ハーネス向けのランタイムセキュリティ。
Prismor はユーザー自身のポリシーに基づいて高度にカスタマイズ可能。観察モードまたは強制モードで、ローカルのセルフサービスダッシュボードからエージェントのアクティビティを確認できますウェブサイト • Skill でオンボード


さらに Grok Build、Crush、OpenHands、Qwen Code、Continue CLI、Goose、Hermes、OpenClaw、Devin CLI、Factory Droid、Aider など — 完全な対応マトリクスは AGENT_INTEGRATIONS.md を参照してください
課題
AI エージェントはシェルコマンドを実行し、ファイルを読み書きし、認証情報にアクセスし、外部 API を呼び出します。これらを自律的に、しばしば多数のステップにわたって、限られたチェックポイントしか持たずに実行します。
これにより、従来のセキュリティツールでは想定されていないリスクが生じます:
- プロンプトインジェクション - ファイル、issue、ウェブページ内の悪意あるコンテンツが、タスクの途中でエージェントを誤った方向に誘導する可能性があります
- 意図しない破壊的操作 - エージェントが指示を誤解し、取り返しのつかない処理を実行する可能性があります
- シークレットの外部流出 - エージェントがデバッグ作業の一環として
.envや認証情報ファイルを読み取り、その内容を外部に送信する可能性があります - 可視性とアイデンティティの欠如 - エージェントはサブエージェントを生成でき、エンドユーザーにとって完全な可視性が得られません
- 権限昇格 - エージェントが権限エラーを解決するために sudoers、CI パイプライン、ファイルパーミッションを変更する可能性があります
- 依存関係の操作 - エージェントが注入された入力の指示に従ってパッケージをインストールまたは書き換える可能性があります
- サプライチェーンリスク - エージェントがコードの速度を最適化する過程で、脆弱なパッケージや 0-day パッケージをインストールする可能性があります
標準的な OS レベルおよびエンドポイントのセキュリティツールは、カーネルとファイルシステムを監視します。しかし、AI を使いやすくするためのコンテキストが欠けています
クイックスタート (30秒)
---```bash pip install prismor prismor setup
Skill、curl、git-clone による代替手段、および PEP 668 システムとシークレット秘匿のセットアップについては、[完全インストールガイド](https://github.com/prismorsec/prismor/blob/main/docs/installation.md)を参照してください。
---
## 機能<a name="capabilities" />