

agent-bom v0.98.0
AI、MCP、クラウド向けのオープンセキュリティスキャナーおよびセルフホスト型コントロールプレーン。1つのエビデンスモデル — お客様の環境でスキャンを実行し、結果を一元管理し、VPC内でガバナンスを実現します。





AI、MCP、クラウドインフラストラクチャ向けのオープンなセキュリティスキャナおよびセルフホスト型コントロールプレーン。
セルフホスト · デプロイモデル · クイックスタート · 製品ツアー · ドキュメント

agent-bomは、リポジトリ、ワークステーション、またはクラウドアカウント内のAIエージェント、MCPサーバー、パッケージ、認証情報を検出し、パッケージを脆弱性アドバイザリと照合し、検出結果を記録されたエージェント、ツール、認証情報の関係に結び付けます。 CLIとして、CIで、アシスタント用のMCPサーバーとして、またはセルフホスト型ダッシュボードとして実行できます。記録された関係は調査すべきエビデンスであり、実行やデータアクセスを証明するものではありません。上のマップはラベル付きのサンプルデータを使用しています。ライト表示 · ダーク表示。
作業場所から始める: リポジトリをスキャン、共有ダッシュボードを実行、またはアシスタントを接続。Apache-2.0。コントロールプレーンはお客様自身の環境で実行されます。
お客様の環境でのセルフホスト
お客様のインフラストラクチャ、お客様のアイデンティティ、お客様のデータベース、お客様の監査境界。 公開リリースのチェックアウトから:
git clone --depth 1 --branch v0.106.1 https://github.com/msaad00/agent-bom.git && cd agent-bom
AGENT_BOM_IMAGE_TAG=0.106.1 docker compose up -d
http://localhost:3000 を開き、Connections または New Scan を選択します。クラウドアカウントの場合は、スコープ付きの読み取り専用接続を追加し、アクセスを検証してからスキャンを開始します。 パイロットはループバックにバインドし、状態をDockerボリュームに保持します。共有インスタンスには認証済みデプロイメントガイドを使用してください。
デプロイモデル
Dockerパイロット · 認証済みデプロイメント · PostgreSQLを使用したCompose · Helm · EKS Terraform · Snowflake Native Appプレビュー · エアギャップバンドル · デプロイメントの選択 · エンタープライズ構成 · クラウドアカウントの接続
既存のツールと連携する
CLIまたはGitHub Action、REST API、またはMCPを使用します。SARIF、CycloneDX、SPDX、JSON、HTMLをエクスポートできます。 クラウドコネクタとフリート同期はインベントリを収集し、プロキシおよびゲートウェイのデプロイメントはランタイムエビデンスを追加します。
統合機能マトリクス · MCPクライアントセットアップ · プロキシ、ゲートウェイ、フリート · Smitheryセットアップとマニフェスト
クイックスタート
リポジトリをスキャンしてエビデンスを保持する:
pip install agent-bom
agent-bom scan . -f json -o scan.json
scan.json を開いて検出結果と評価カバレッジを確認します。プルリクエストには agent-bom scan . -f sarif -o findings.sarif を使用し、CIでアーティファクトをアップロードします。
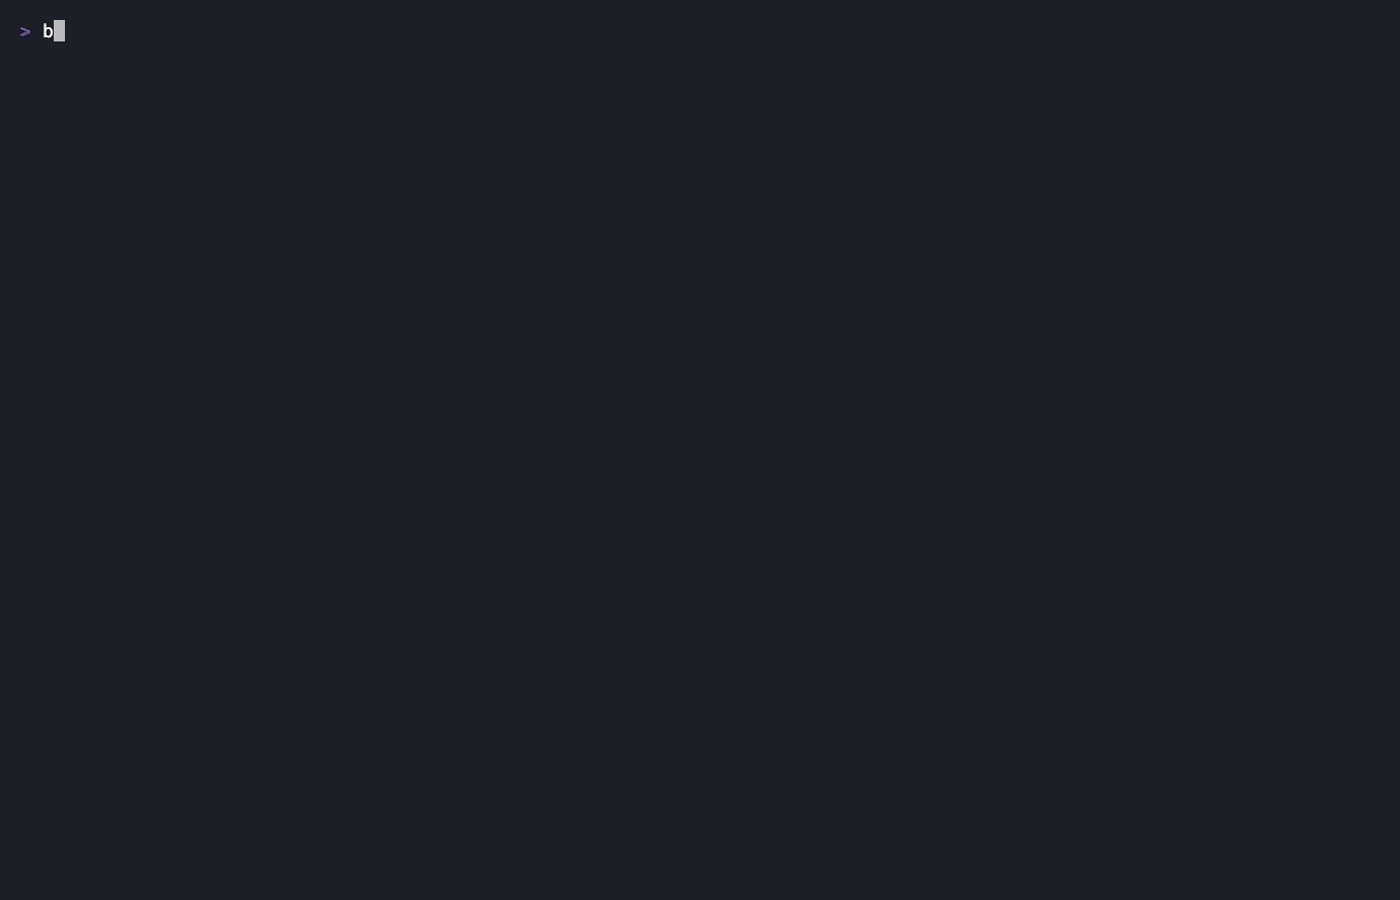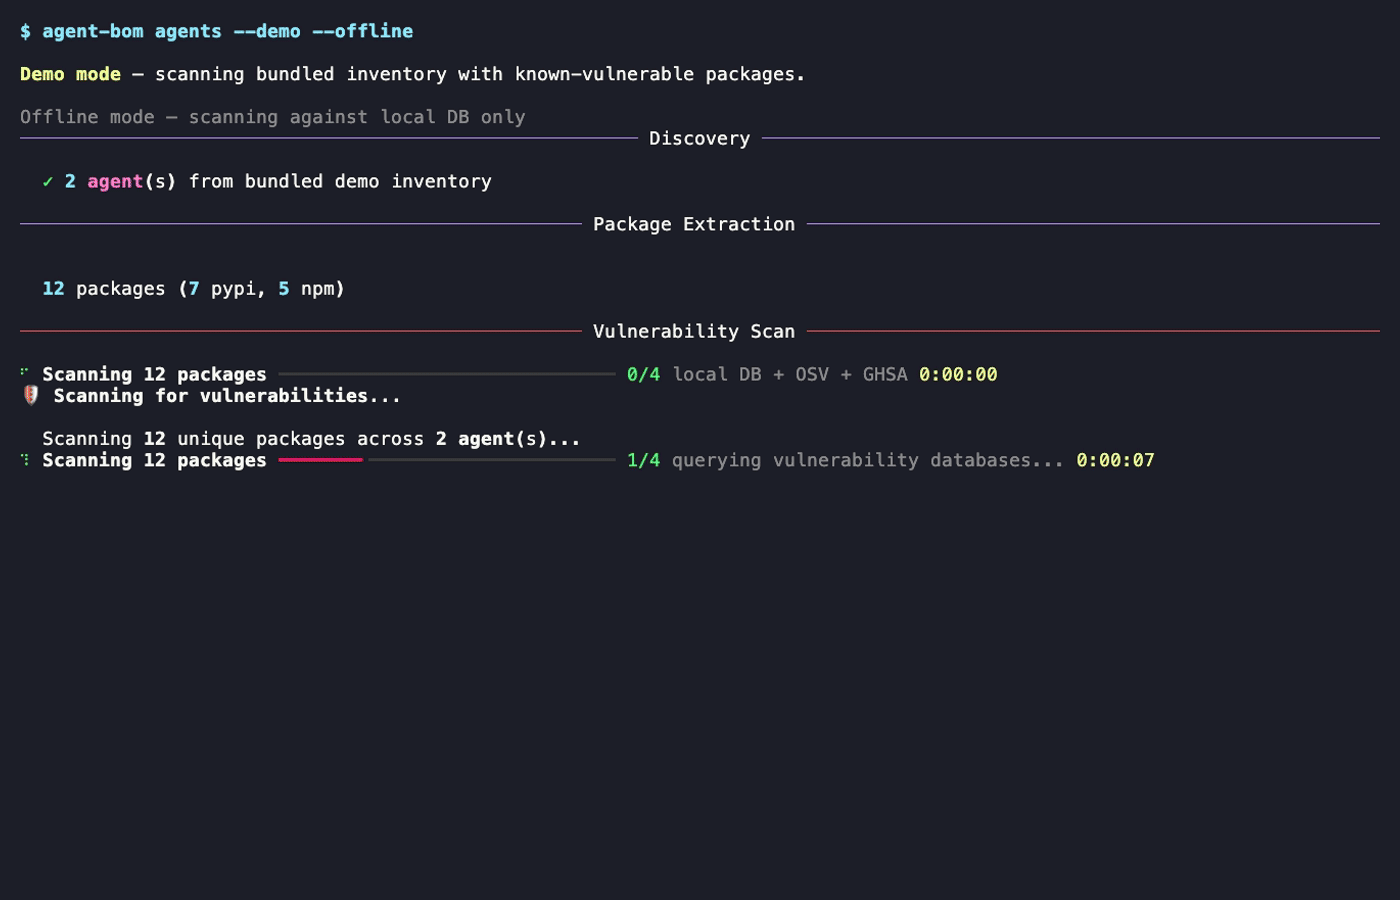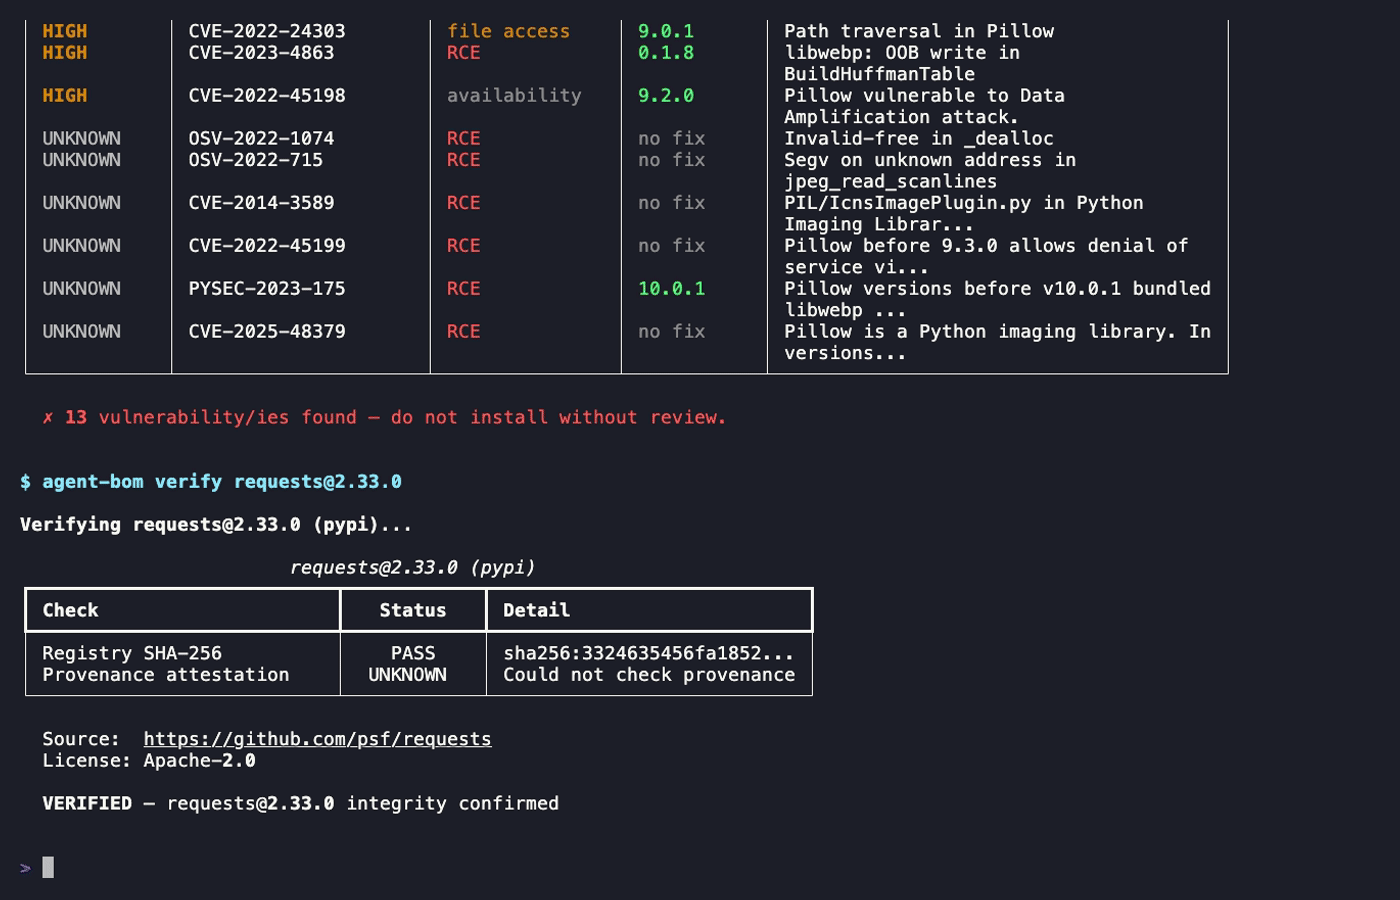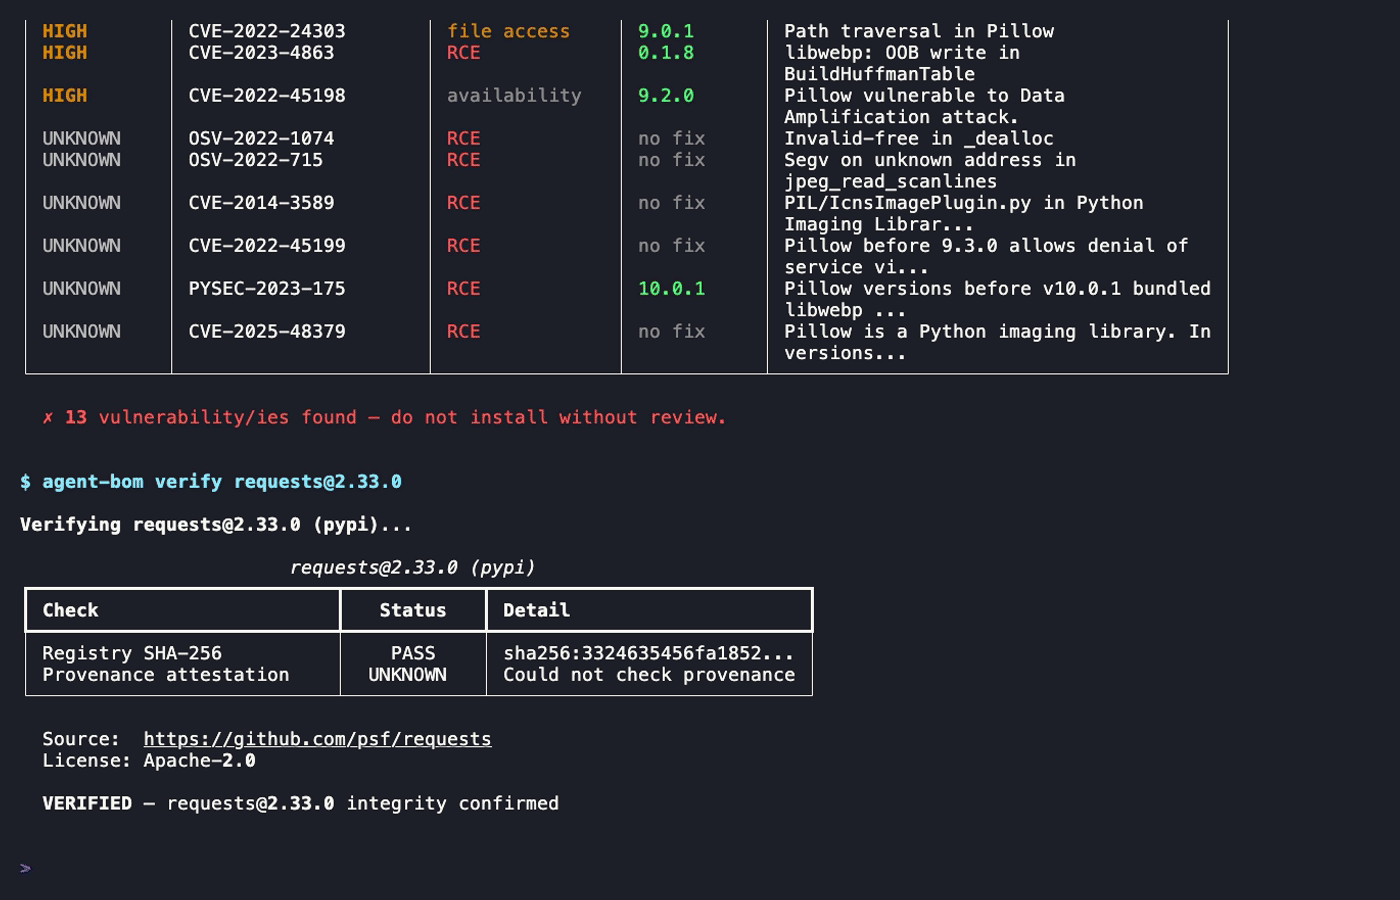
手元にプロジェクトがない場合は、バンドルされたサンプル環境をオフラインでスキャンする
agent-bom scan --demo --offline は、サンプルのエージェント、記録されたエージェント・MCPサーバー・認証情報の関連付けを含むCVE、およびポリシー検出結果を一覧表示します(現在のソースからの抜粋。インストール済みリリースの出力は異なる場合があります):
  Security posture:   CRIT  7   HIGH  10   MED   6 · all finding categories
  5 agents · 10 servers · 23 packages
DISCOVER | Agents
  Agent                Type              Servers    Pkgs    Creds    Vulns
  langchain-service    custom                  2       4        4        4
  claude-desktop       claude-desktop          2       6        3        5
ANALYZE | Critical Details
  CVE-2023-36258 · [email protected] · CRITICAL
  Fix: upgrade to ≥ 0.0.247
  Blast: langchain-service → llm-orchestrator-server → ANTHROPIC_API_KEY, OPENAI_API_KEY
ANALYZE | Graph & Policy Findings (8 occurrences)
   CRIT  COMBINATION AI agent can reach a credential or privileged tool: langchain-service
   HIGH  PROMPT_SECURITY Agent calls MCP server without verified identity
   MED   PROMPT_SECURITY Long-lived static credential on MCP server
このサンプルは意図的にセキュリティゲートをトリガーします(終了コード 1)。CIエビデンスは agent-bom scan . -f sarif -o findings.sarif で保存し、セットアップは agent-bom doctor で確認します。初回実行ガイド · GitHub Action
アシスタントに同じエビデンスを提供する: agent-bom mcp server(MCPサポートはデフォルトで含まれています)。
ソースバージョン: v0.106.1 · 最新リリース: v0.106.1。まず8つの厳選されたツールから始め、その後グラフ、クラウド、ランタイム、または監査プロファイルを選択します。完全なカタログには88のMCPツール、7つのリソース、8つのワークフロープロンプトがあります。
MCPワークフロー
開発者向けゲートとオフラインスキャン
グローバルインストールなしで uvx agent-bom scan . を使用するか、パッケージを追加する前に
uvx agent-bom check [email protected] --ecosystem pypi を使用します。
自動依存関係およびシークレットゲートについては、pre-commitとCIのセットアップを参照してください。