
agent-bom v0.102.0
AI、MCP、クラウド向けのオープンセキュリティスキャナーおよびセルフホスト型コントロールプレーン。単一のエビデンスモデル — お客様の環境でスキャンを実行し、検出結果を一元化して、お客様のVPC内でガバナンスを実施します。
サポートされるバックエンドは機能によって異なります。機能マトリクス。





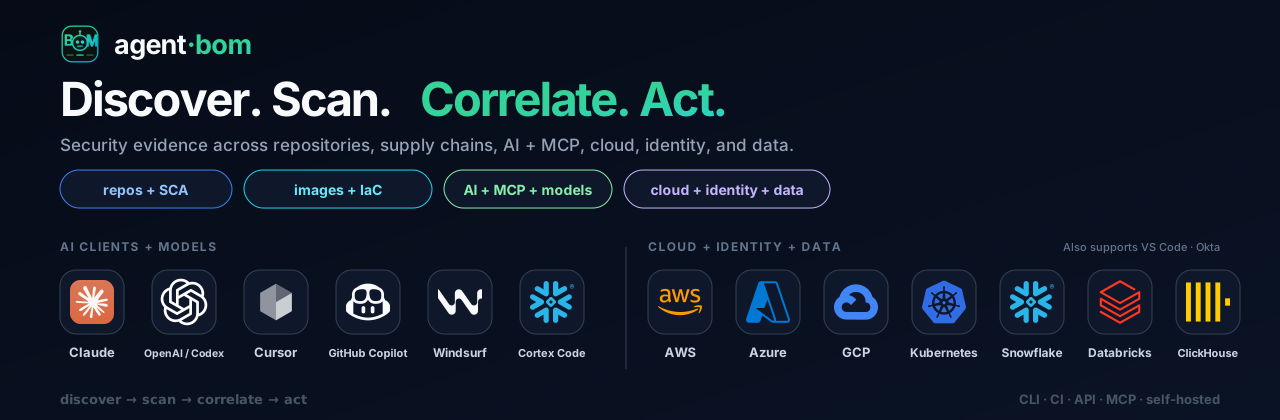
散在するインフラストラクチャのエビデンスを、優先順位付けされ、相関され、検証可能なアクションに変える
AI、MCP、クラウドインフラストラクチャ向けのオープンなセキュリティスキャナーおよびセルフホスト型コントロールプレーン。
ローカルリポジトリ、イメージ、SBOM、またはMCP設定から始めるか、セルフホスト型コントロールプレーンで読み取り専用のインフラストラクチャソースに接続します。生データ、認証情報、検出結果、ポリシー決定はすべてお客様の環境内に保持されます。
エビデンスソースから検証済みアクションへ
セキュリティチームがスキャナーに困ることはほとんどありません。欠けているのは、何がスキャンされ、何が発見され、どの検出結果が実際に重要なシステムに接続されており、誰が修正を担当し、修正が維持されたかという、信頼できる単一のビューです。
agent-bom は、2つの正直なエントリーパスでこのループを閉じます:
| 開始点 | 最初のアクション | インベントリを生成するもの |
|---|---|---|
| リポジトリ、イメージ、SBOM、ワークステーション、またはMCP設定 | ローカルまたはCIスキャンを実行—接続不要 | スキャナーがターゲットを読み取り、インベントリ、検出結果、来歴、グラフエビデンスをまとめて出力する |
| AWS、Azure、GCP、Snowflake、Kubernetes、またはその他のマネージドソース | セルフホスト型コントロールプレーンで読み取り専用接続を追加し、スキャンを実行またはスケジュールする | 接続がスコープと認証情報を定義し、スキャンがソースを収集してインベントリスナップショットを作成する |
両方のパスは収集後に収束します: エビデンスを同じFinding + UnifiedGraphコントラクトに正規化し、到達可能なリスクを相関させ、オーナーとSLAを割り当て、再スキャンして結果を検証します。インベントリは常に、名前付きターゲットまたは接続されたソースの出力であり、説明のないプリロードデータではありません。

製品の約束: 今日は1つの有用な成果物から始め、CI、接続されたソース、履歴、割り当て、コンプライアンスエクスポート、ランタイム強制をお客様の環境に追加する際も、同じエビデンスモデルを維持します。
クイックスタート · エビデンスワークフロー · 統合機能マトリクス · 実測マッチャー証明 · コントロールプレーンアーキテクチャ
製品の証明: 独立したエビデンス、1つの検証可能なパス
以下のビューは、コミットされた リファレンスエビデンスラボ — モデル化されたローカルインフラストラクチャ から取得したものです。認証情報不要の実行では、実際のリポジトリ、CycloneDX、Kubernetes IaC、MCPパーサーに加え、[email protected] / CVE-2023-4863 用のバンドルされたアドバイザリスキャナーを使用し、正確なOCIダイジェスト、Kubernetes UID、MCPツール、ワークロードアイデンティティ、ライブのローカルゲートウェイレシートを相関させます。これは顧客のエビデンスやライブクラウドの主張ではありません。
調査は最新の完了した相関を自動的に読み込み、ソースからパスへのジャーニーを最初に表示します。カスタムスナップショット選択は、鮮度ポリシーが可視化された明示的な高度なワークフローとして引き続き利用可能です。

結果として得られるパスは、すべての有向ホップがトラバース可能で来歴に裏付けられている場合にのみ確認されます: 公開サービス → ワークロード → ダイジェスト固定コンテナ → [email protected] / CVE-2023-4863 → MCP機能 → ワークロードアイデンティティ → モデル化された機密オブジェクトストア。同じラボは、観測されたゲートウェイ呼び出しと、修復ハンドオフ前の別個の厳格なオプトインブロックを記録します。

リファレンスラボを再生成 · 完全な製品ギャラリーを開く · キャプチャプロトコルを見る
役割別の価値
| 役割 | ここから開始 | 主な成果 |
|---|---|---|
| 開発者 / AIエンジニア | agent-bom scan . | 依存関係、シークレット、IaC、エージェント、MCPを確認し、Click、Flask、FastAPIのエントリーポイントが出荷前に脆弱なパッケージに到達できるかを把握する |
| AppSec / プロダクトセキュリティ | agent-bom agents --gha . --offline | リモートアクションと再利用可能なワークフローをそのref、ソース来歴、CIハードニングの検出結果とともにインベントリ化する |
| クラウドセキュリティ | 読み取り専用接続を追加し、スキャンを実行 | 明示的なカバレッジと来歴を備えた、スコープされたクラウド、アイデンティティ、ポスチャのインベントリを構築する |
| プラットフォーム / DevOps | pip install 'agent-bom[ui]' && AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db | スキャンをスケジュールし、エビデンスを集中化し、オーナーとSLAを割り当て、修復を検証する |
| GRC / 監査 | agent-bom report compliance-narrative scan.json | 利用不可、部分、未評価の状態を保持しながら、マッピングされたエビデンスをエクスポートする |
| CISO / エンジニアリングリーダー | セルフホスト型グラフで Architecture を開く | 観測された Current 状態と、モデル化された Proposed および Difference ビューを比較する。提案は未観測または未デプロイとしてラベル付けされたまま |
セキュリティエンジニアリングとGRCは別々のワークフローのままです: 検出結果と到達可能性は監査認証として提示されません。製品境界を参照してください。GitHub Actionsの収集と認証情報の要件は権限に文書化されています。シナリオの真実の境界はグラフコントラクトで定義されています。
クイックスタート
価値を証明する最小のパスを選択してください。リポジトリ、イメージ、SBOM、ワークステーション、またはMCP設定のスキャンには、アカウントやコントロールプレーンは不要です。
パスA — 今すぐスキャン、接続不要
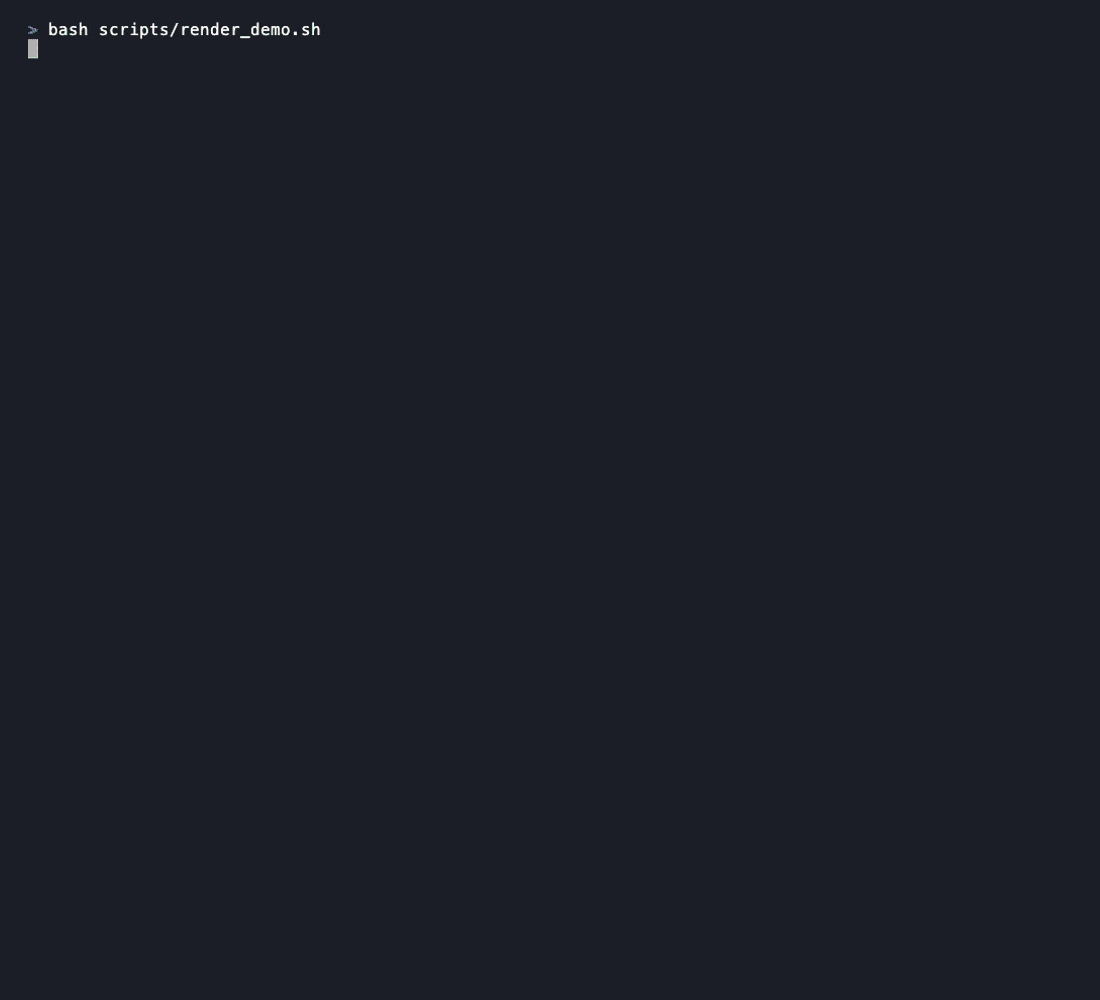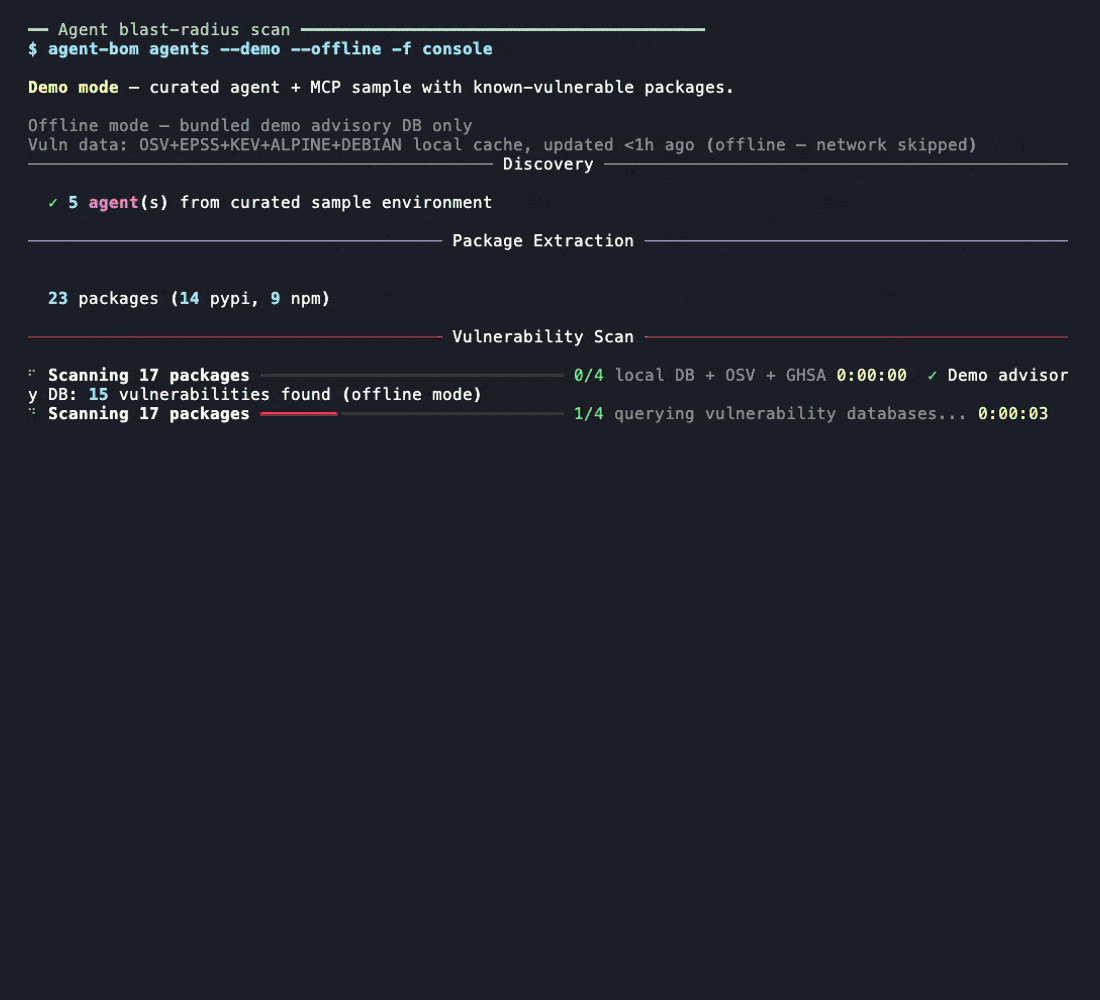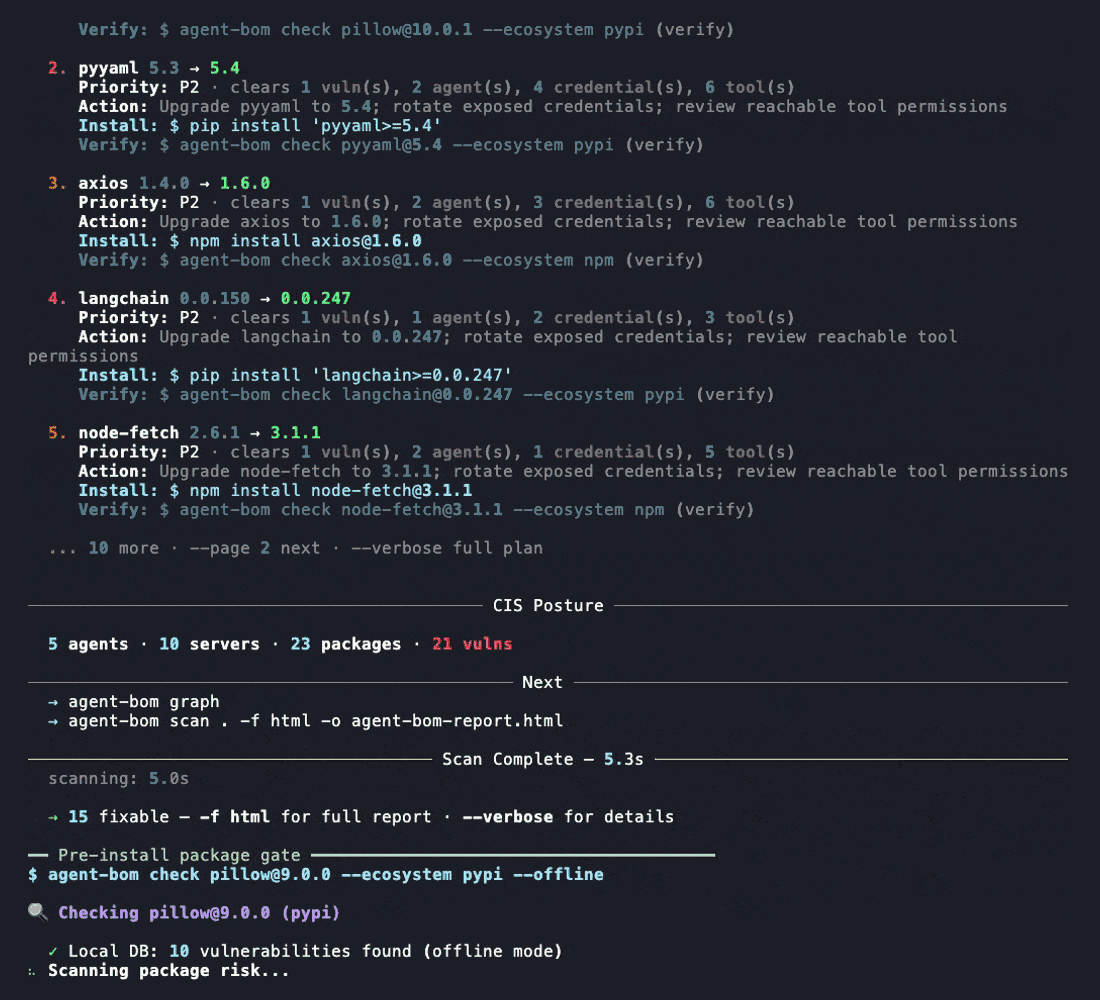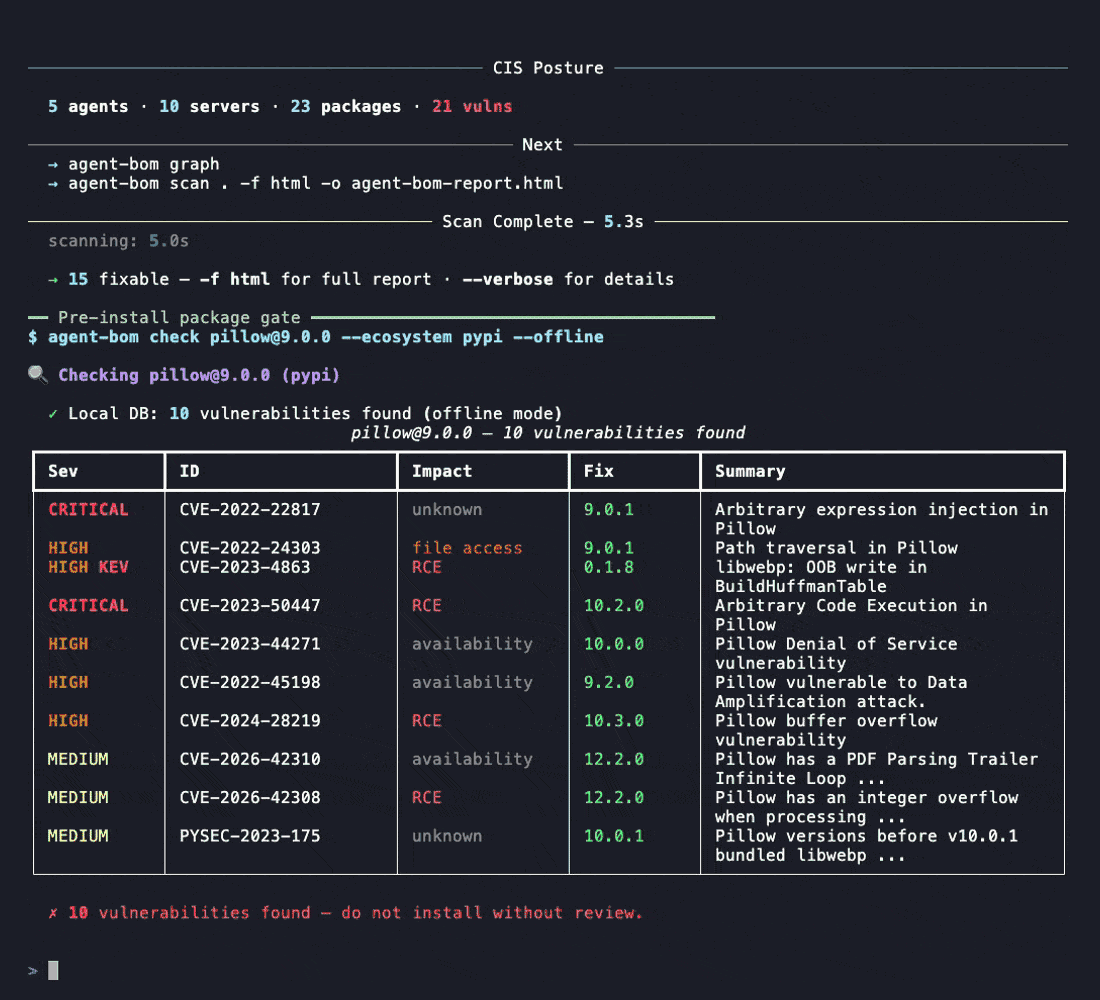
オフラインサンプルは、アドバイザリデータベースをダウンロードせずに完了し、インベントリ、検出結果、到達可能なパス、修復出力の形状を示します。
pip install agent-bom
agent-bom scan --demo --offline
サンプルには意図的に既知の悪意のあるパッケージが含まれているため、終了ステータス 1 が想定され、出力されるレポートは完全です。次にリポジトリをスキャンします:
agent-bom scan .
リポジトリスキャンは、インベントリ、検出結果、到達可能な影響を示します。agent-bom scan . と agent-bom scan -p . は同じコマンドです。PATH は --project のエイリアスです。
パスB — ソースを接続してからスキャン
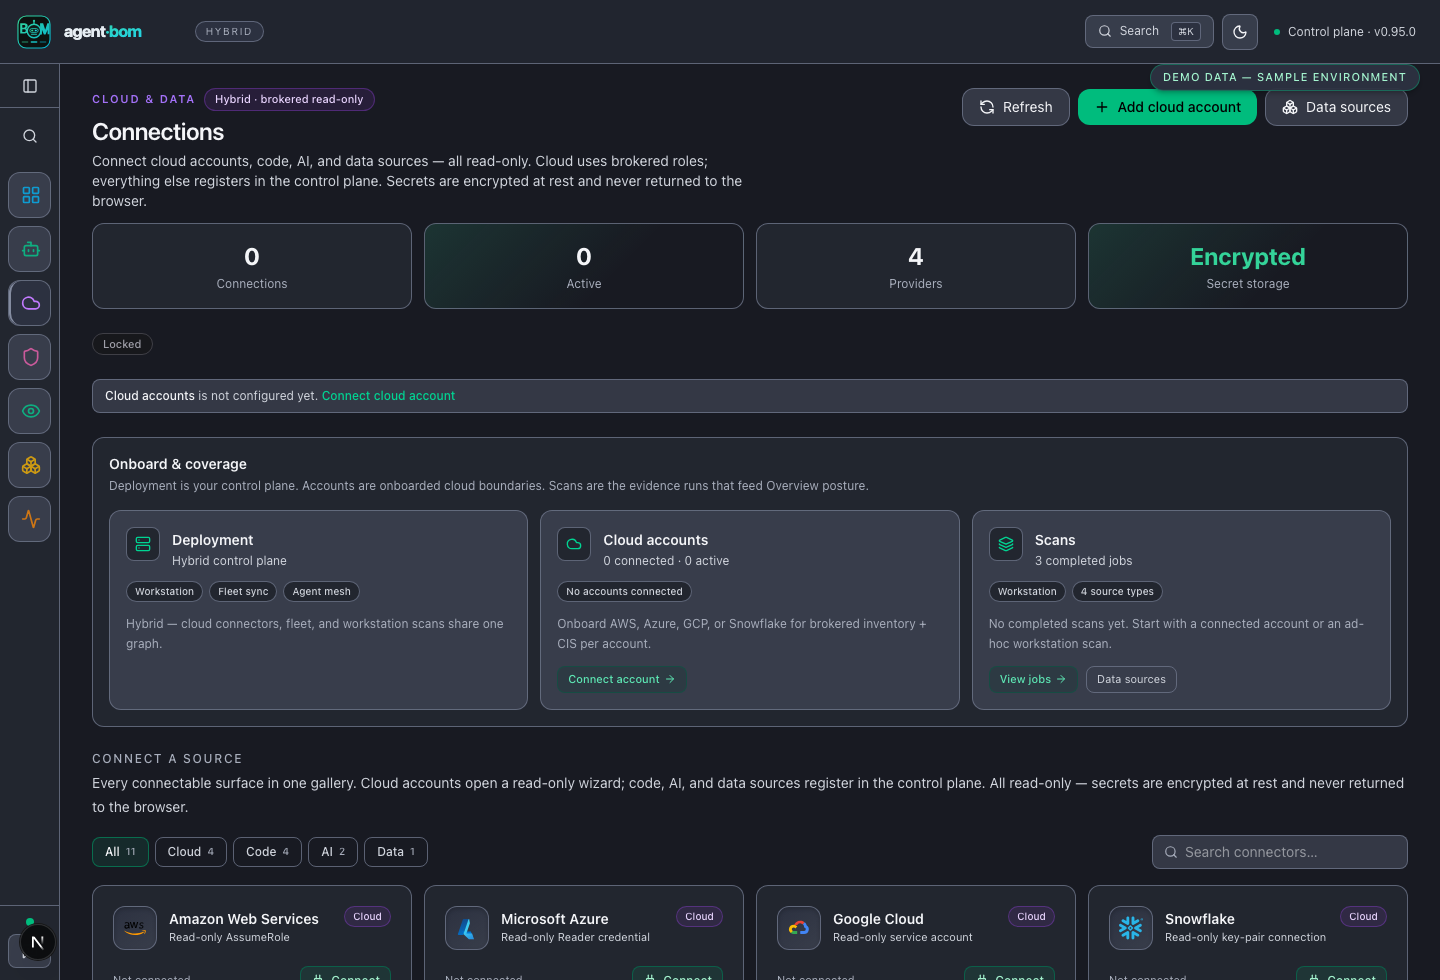
ソースがローカルターゲットではなくアカウントやプラットフォームである場合にこのパスを使用します。顧客が管理するコントロールプレーンを起動し、Connections を開き、プロバイダーの読み取り専用グラントを追加し、最初のスキャンを実行します。ブラウザフローは検証後の明示的な初回スキャンをデフォルトとし、スケジュールスキャンは明示的なオペレーターのオプトインです。
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
明示的なSQLiteパスにより、再起動後もスキャンジョブ、検出結果、コンプライアンス履歴、グラフインベントリがまとめて利用可能になります。--persist は意図的に一時的なプロセスの場合にのみ省略してください。明示的なローカル analyst ロールは、このループバックオペレーターがスキャンを実行することを許可します。サーバーのデフォルトの匿名ロールは読み取り専用のままです。
ヘッドレスオンボーディングでは、agent-bom connect <provider> が正確なグラント、認証情報の境界、検証ステップ、次のスキャンコマンドを出力します。クラウド接続ガイドには、AWS、Azure、GCP、Snowflakeが、組織スコープとスケジューラの動作を含めて文書化されています。
切断されたスキャンが必要ですか? まず最小のパッケージアドバイザリデータベースをシードします:
agent-bom db update --osv-ecosystem PyPI
agent-bom scan . --offline
そのデータベースが存在しないか読み取れない場合、スキャンは -o が設定されているときに部分的な成果物を書き込み、1 で終了します。したがってCIは、利用できないアドバイザリカバレッジをクリーンなスキャンと誤認することはできません。
新しいデータベースでは、そのコマンドは選択されたエコシステムのみをカバーします。他のエコシステムのパッケージは明示的なオフラインカバレッジギャップとして残ります。ポリグロットリポジトリでは --osv-ecosystem を繰り返すか、OSVの全エコシステムアーカイブには agent-bom db update --source osv を使用します。完全なアーカイブは1 GBを超える可能性があり、数分かかることがあり、サーバーが提供する場合は正確な合計とともにライブ進捗を表示します。ディストリビューション、エクスプロイト確率、既知の悪用された脆弱性フィードも必要な場合は、より広範な agent-bom db update を実行します。
非ゼロの終了はクラッシュではなく判定です。 scan は何もゲートに一致しなかった場合は 0 で終了し、一致した場合は 1 で終了します — 設定した --fail-on-* しきい値、既知の悪意のあるパッケージ、または完了しなかったスキャンです。レポートはどちらの場合も完全に出力され、最後の行に一致したゲートが示されます。完全な終了コードコントラクト。
agent-bom scan . -f sarif -o findings.sarif で成果物を保存するか、フォーマットとCIでの使用については初回実行ガイドに従ってください。
日々の開発者ループ
インストールせずにスキャナーを試し、パッケージを追加する前にチェックします:
uvx agent-bom scan .
uvx agent-bom check [email protected] --ecosystem pypi
check は許可/安全でない/不完全なインストール前の判定を返します。scan はリポジトリと、発見されたAI/MCP設定をカバーします。チームで依存関係とシークレットの両方のゲートを自動化するには、提供されているコンシューマーフックを固定します:
repos:
  - repo: https://github.com/msaad00/agent-bom
    rev: v0.103.2
    hooks:
      - id: agent-bom-secrets
      - id: agent-bom-scan
pre-commit install を一度実行します。フックはagent-bomを独自の分離された環境にインストールするため、コントリビューターは別途グローバルインストールを行う必要はありません。フックの動作とCIの例。
拡張パス — フロントドアが機能してから1つだけ選択
| やりたいこと | 参照先 |
|---|---|
| リポジトリをスキャンする | agent-bom scan . |
| ラップトップ上のダッシュボード | セルフホスト |
| 共有デプロイメント (Docker、Helm、EKS、Snowflake) | セルフホスト テーブル |
| プルリクエストをゲートする | 初回実行ガイド §5 |
| AIエージェントにツールを提供する | agent-bom mcp server — MCPサーバー |
| クラウドアカウントを接続する | agent-bom connect aws --emit --out agent-bom-aws-readonly.json — クラウド接続 |
リポジトリなしで試す
出力形状を確認したいだけの場合は、厳選された明示的に合成のサンプルを使用します:
agent-bom scan --demo --offline
サンプルには意図的に既知の悪意のあるパッケージが含まれており、フェイルクローズします。
セルフホスト
コントロールプレーンは成長パスであり、前提条件ではありません。単発の成果物を永続的なチームワークフローにする必要がある場合に使用します: 登録されたソース、スケジュールされたスキャン、履歴、インベントリスナップショット、検出結果のオーナーシップ、グラフ調査、コンプライアンスエビデンス、ランタイムポリシー — すべて顧客のクラウド、クラスター、データベース、アイデンティティ、監査境界内で。
ループバック評価プロファイルを起動します:
pip install 'agent-bom[ui]'
AGENT_BOM_NO_AUTH_ROLE=analyst agent-bom serve --persist ~/.agent-bom/control-plane.db
次に Connections を開いてソースを追加するか、New Scan でリポジトリ、イメージ、SBOM、MCP設定、またはIaCパスをターゲットにします。スキャンがインベントリを生成します。サーバーを起動しただけではインベントリは投入されません。
共有デプロイメントには、本番向けのDockerまたはHelmパスを使用し、公開する前に実際のアイデンティティ、TLS、PostgreSQL、暗号化、監査キーを設定してください。
| ターゲット | ここから開始 |
|---|---|
| Docker Compose | プラットフォームcompose — PostgreSQL、分割シークレット、マイグレーションジョブ |
| Docker Compose (評価) | パイロットcompose — ループバックのみ、SQLite、認証なし |
| Helm / Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom --version 0.103.2 |
| EKS | Terraformモジュール |
| Snowflake SPCS / Native App | scripts/deploy/install.sh snowflake-native · インストールガイド |
| エアギャップ | イメージバンドルガイド |
例はこのリリース候補を対象としています。正確なピンをコピーする前にリリースの可用性を確認してください。それ以外の場合は、PyPIに表示されている最新バージョンを使用してください。
デプロイメント概要 · エンタープライズ設定 · クラウド接続
高度な統合とランタイムエントリーポイント
| ニーズ | 最初のアクション | 成果物または次のステップ |
|---|---|---|
| GitHub CI | uses: msaad00/[email protected] | SARIF、PRサマリー、ポリシー終了コード |
| クラウドエビデンス | agent-bom connect aws --emit --out agent-bom-aws-readonly.json | 読み取り専用グラントをデプロイし、接続してスキャンする |
| ランタイムゲートウェイ | agent-bom gateway serve --from-control-plane http://127.0.0.1:8422 --bind 127.0.0.1:8090 | 許可、警告、ブロックの監査イベント |
| エージェントインターフェース | agent-bom mcp server | 86のMCPツール、6つのリソース、8つのワークフロープロンプト |
| エージェント配布 | Smitheryマニフェスト · Glama · MCPレジストリ · Docker MCP | レジストリ固有のインストールメタデータ |
MCPサーバーモードは86のMCPツール、6つのリソース、8つのワークフロープロンプトを公開し、すべて読み取り優先です: 発見と分析はスキャン対象を変更しません。
YDC_API_KEY を設定すると、ローカルの脅威インテリジェンスデータベースと並んで、ライブのウェブとニュースのコンテキスト用のオプションの youcom_search MCPツールが有効になります。これはクエリを第三者に送信する唯一のツールであり、キーが設定されていない限りオフであり、リクエストはTLS経由でYou.comオリジンに固定されているため、設定によってキーが別のホストにリダイレクトされることはありません。
CLI、Docker、API、Helmチャート、MCPサーバー、ゲートウェイ、SDKは、同じ製品の配布サーフェスです。Snowflake SPCS / Native Appレーンは顧客のSnowflakeアカウント内で実行されます。これは顧客所有のデプロイメントターゲットであり、agent-bomがホストするサービスではありません。SnowflakeとSnowparkは、他のデプロイメントプロファイル向けのコネクタおよびランタイム統合でもあります。
インストールするすべての方法
| サーフェス | 入手方法 |
|---|---|
| Pythonパッケージ | pip install agent-bom — PyPI |
| コンテナ | docker pull agentbom/agent-bom — Docker Hub |
| Kubernetes | helm install agent-bom oci://ghcr.io/msaad00/charts/agent-bom |
| GitHub Action | msaad00/agent-bom |
| MCPサーバー | pip install 'agent-bom[mcp-server]' && agent-bom mcp server |
| MCPレジストリ | Smitheryマニフェスト · Glama · MCPレジストリ · Docker MCP |
| SDK | Python · TypeScript · Go |
信頼
- デフォルトでは読み取り専用の発見。ランタイム書き込みの決定は別個で明示的です。
- 認証情報は保存される場所では書き込み専用で、保存時に暗号化され、APIレスポンスで返されることはありません。
- APIとコントロールプレーンのルートはテナントスコープであり、明示的なローカルモード以外では認証で保護されています。
- 欠落したエビデンスは利用不可または部分として表示され、事実上のゼロに変換されることはありません。
- 公開例とスクリーンショットは、決定論的な合成識別子のみを使用します。
脅威モデル · リリース検証 · セキュリティポリシー · MCPセキュリティモデル
コントリビューションとサポート
行き詰まった、または質問がどこに属するかわからない場合は、SUPPORT.mdにルーティングと、どのような応答を期待すべきかの正直な説明があります。
コントリビュートするには、CONTRIBUTING.md、AGENTS.md、およびオープンイシューから始めてください。
Apache-2.0ライセンス。