

kubescape v4.0.12
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。



Kubescape
開発からランタイムまでの包括的なKubernetesセキュリティ
Kubescapeは、開発とデプロイのライフサイクル全体にわたって、左から右まで包括的なセキュリティカバレッジを提供するオープンソースのKubernetesセキュリティプラットフォームです。Kubernetes環境の堅牢な保護を確保するために、ハードニング、ポスチャ管理、ランタイムセキュリティの機能を提供します。
KubescapeはARMOによって作成され、Cloud Native Computing Foundation (CNCF)のインキュベーティングプロジェクトです。
Kubescapeの開発と改善を継続するために、リポジトリにスター ⭐をお願いします!
📑 目次
✨ 機能
| 機能 | 説明 |
|---|---|
| 🔍 設定ミススキャン | クラスタ、YAMLファイル、HelmチャートをNSA-CISA、MITRE ATT&CK®、CIS Benchmarksに照らしてスキャン |
| 🐳 イメージ脆弱性スキャン | Grypeを使用してコンテナイメージ内のCVEを検出 |
| 🩹 イメージパッチ適用 | Copaceticを使用して脆弱なイメージに自動でパッチを適用 |
| 🔧 自動修復 | Kubernetesマニフェスト内の設定ミスを自動修正 |
| 🛡️ アドミッションコントロール | Validating Admission Policies (VAP)でセキュリティポリシーを適用 |
| 📊 ランタイムセキュリティ | Inspektor GadgetによるeBPFベースのランタイム監視 |
| 🤖 AI統合 | AIアシスタント統合用のMCPサーバー |
🎬 デモ
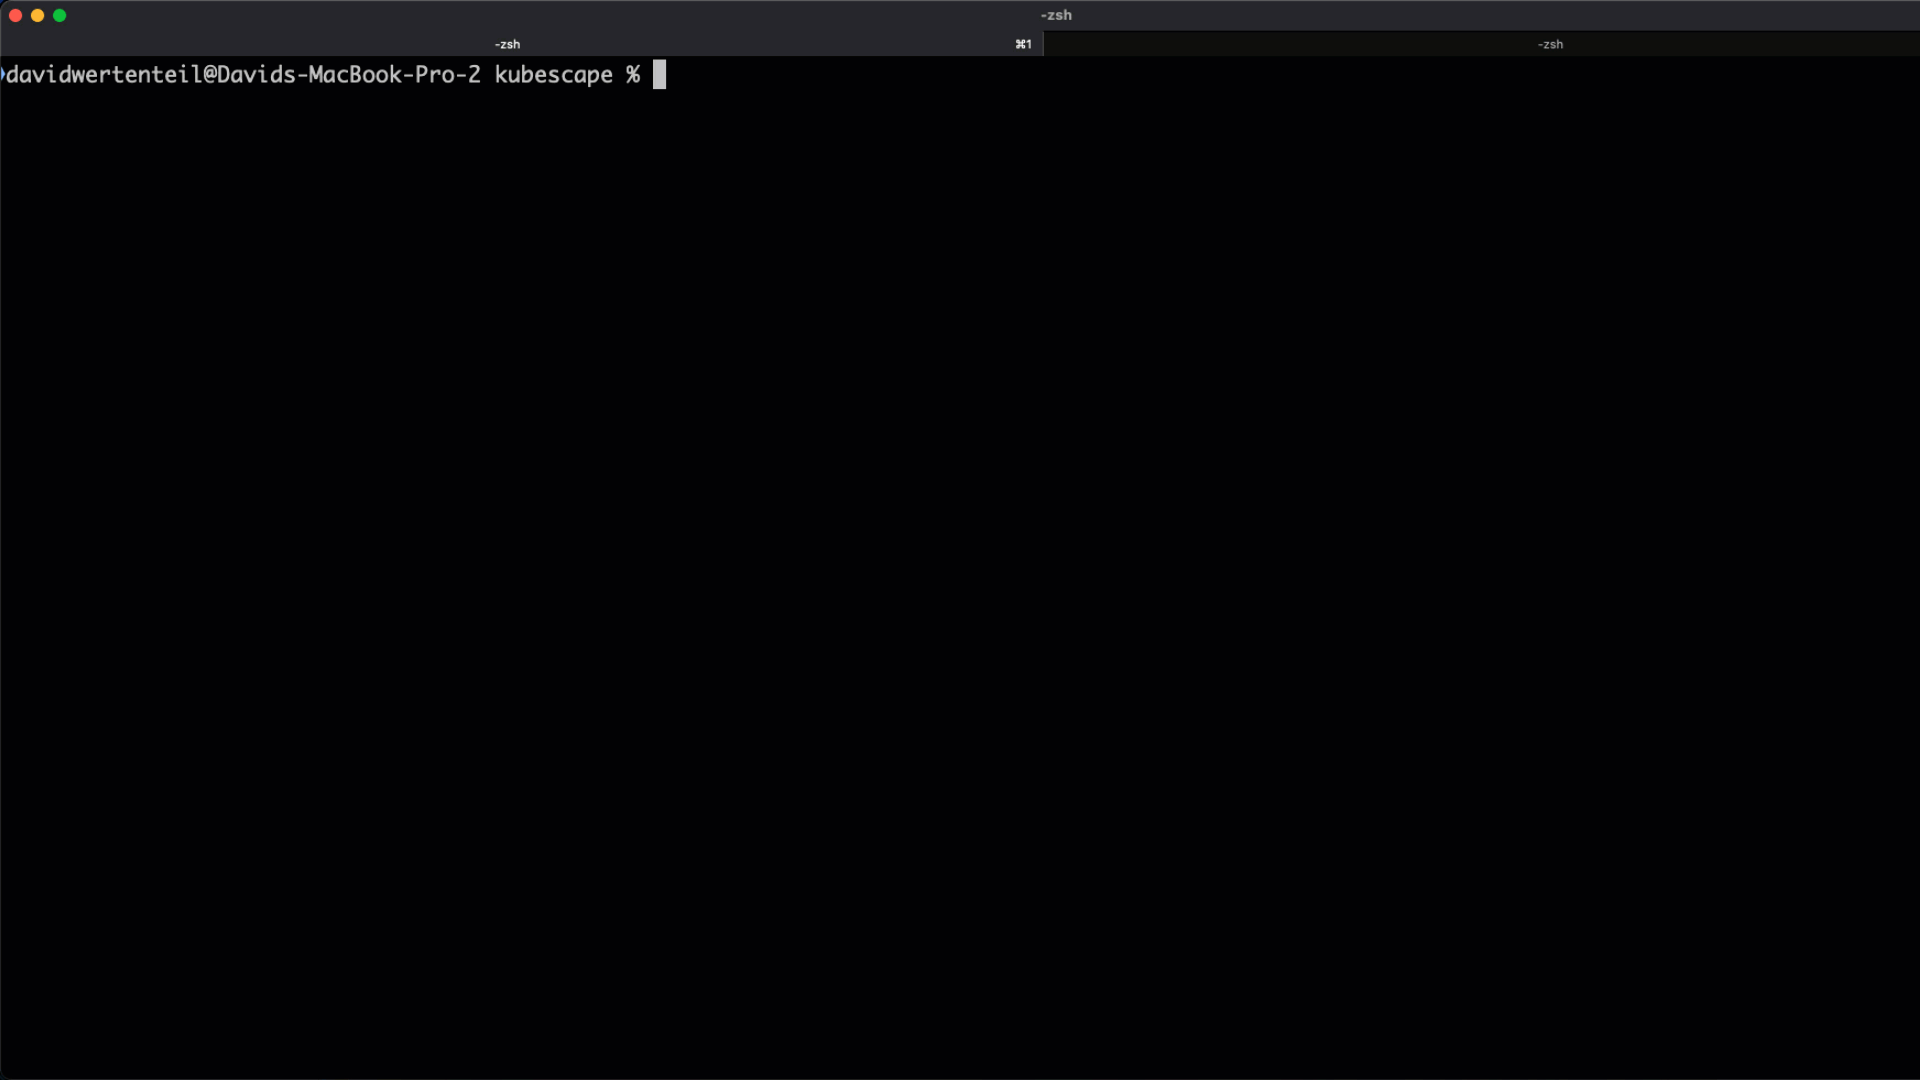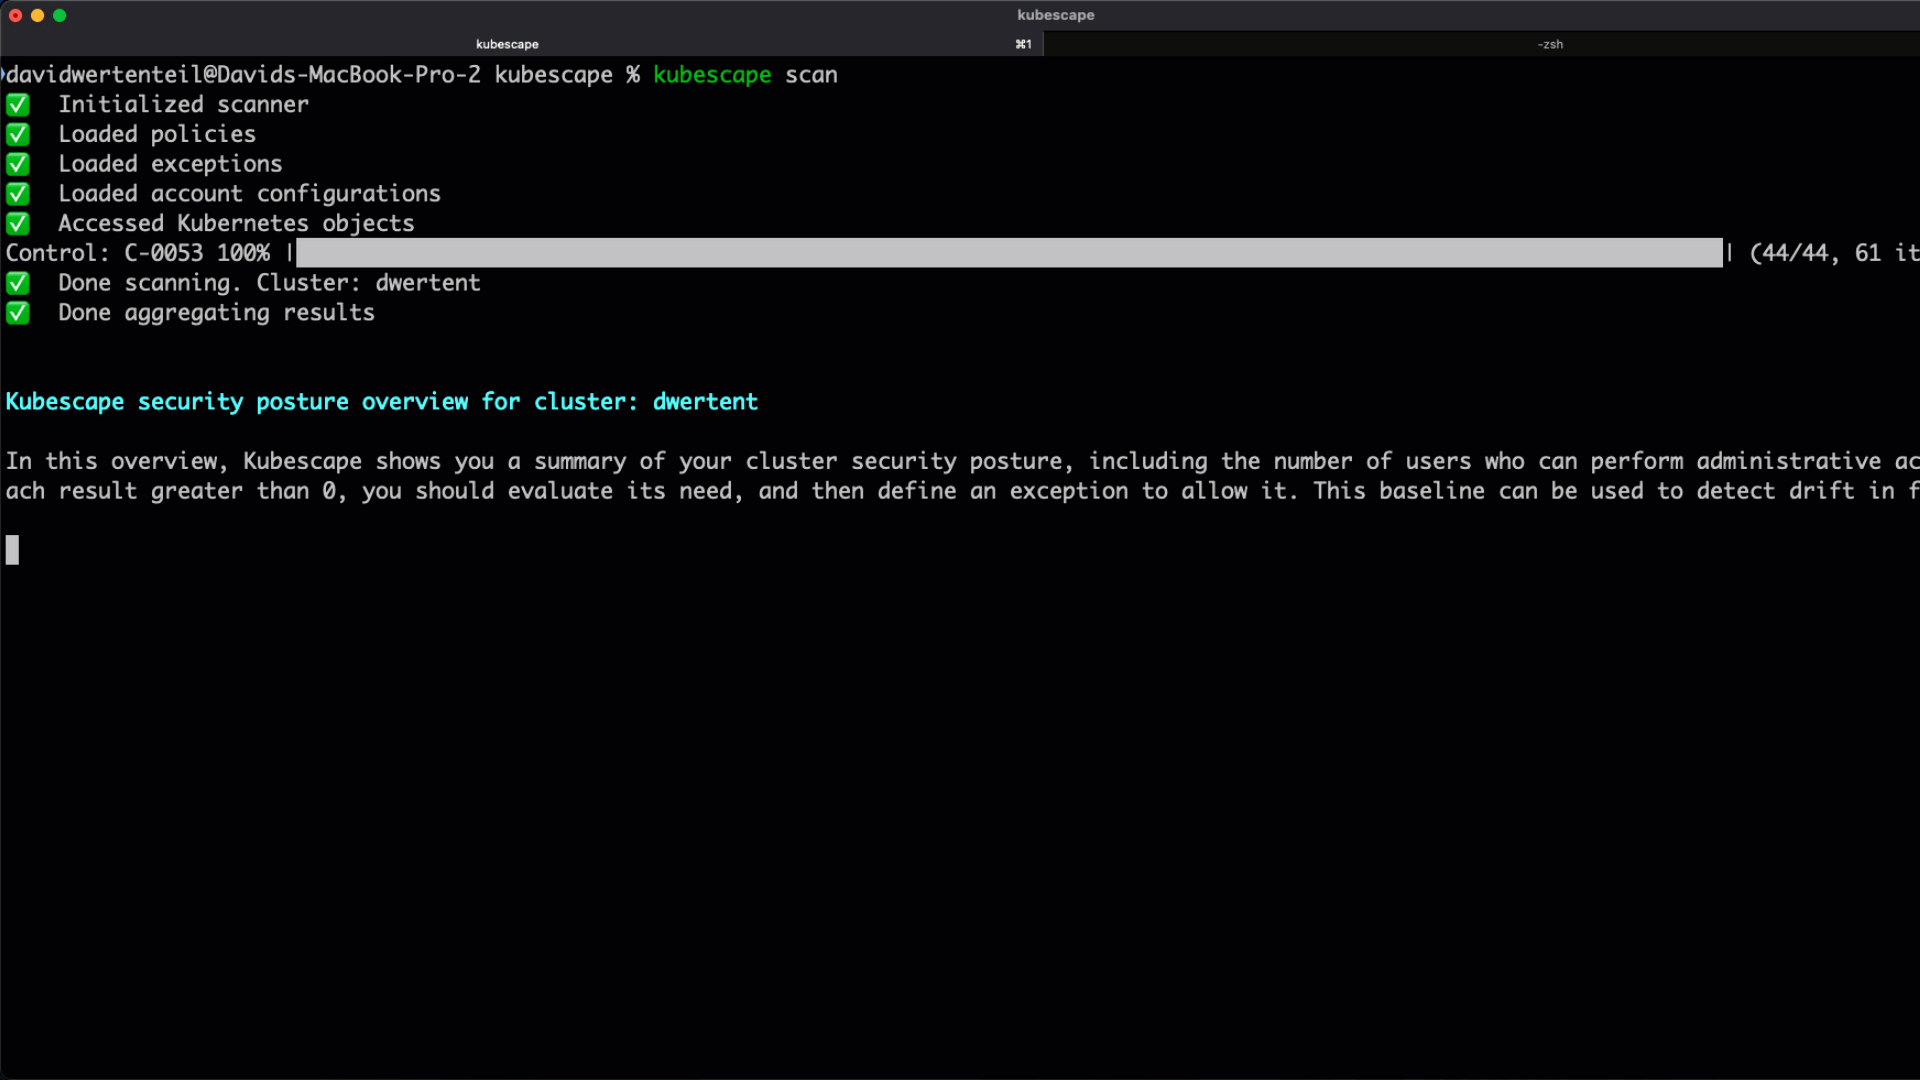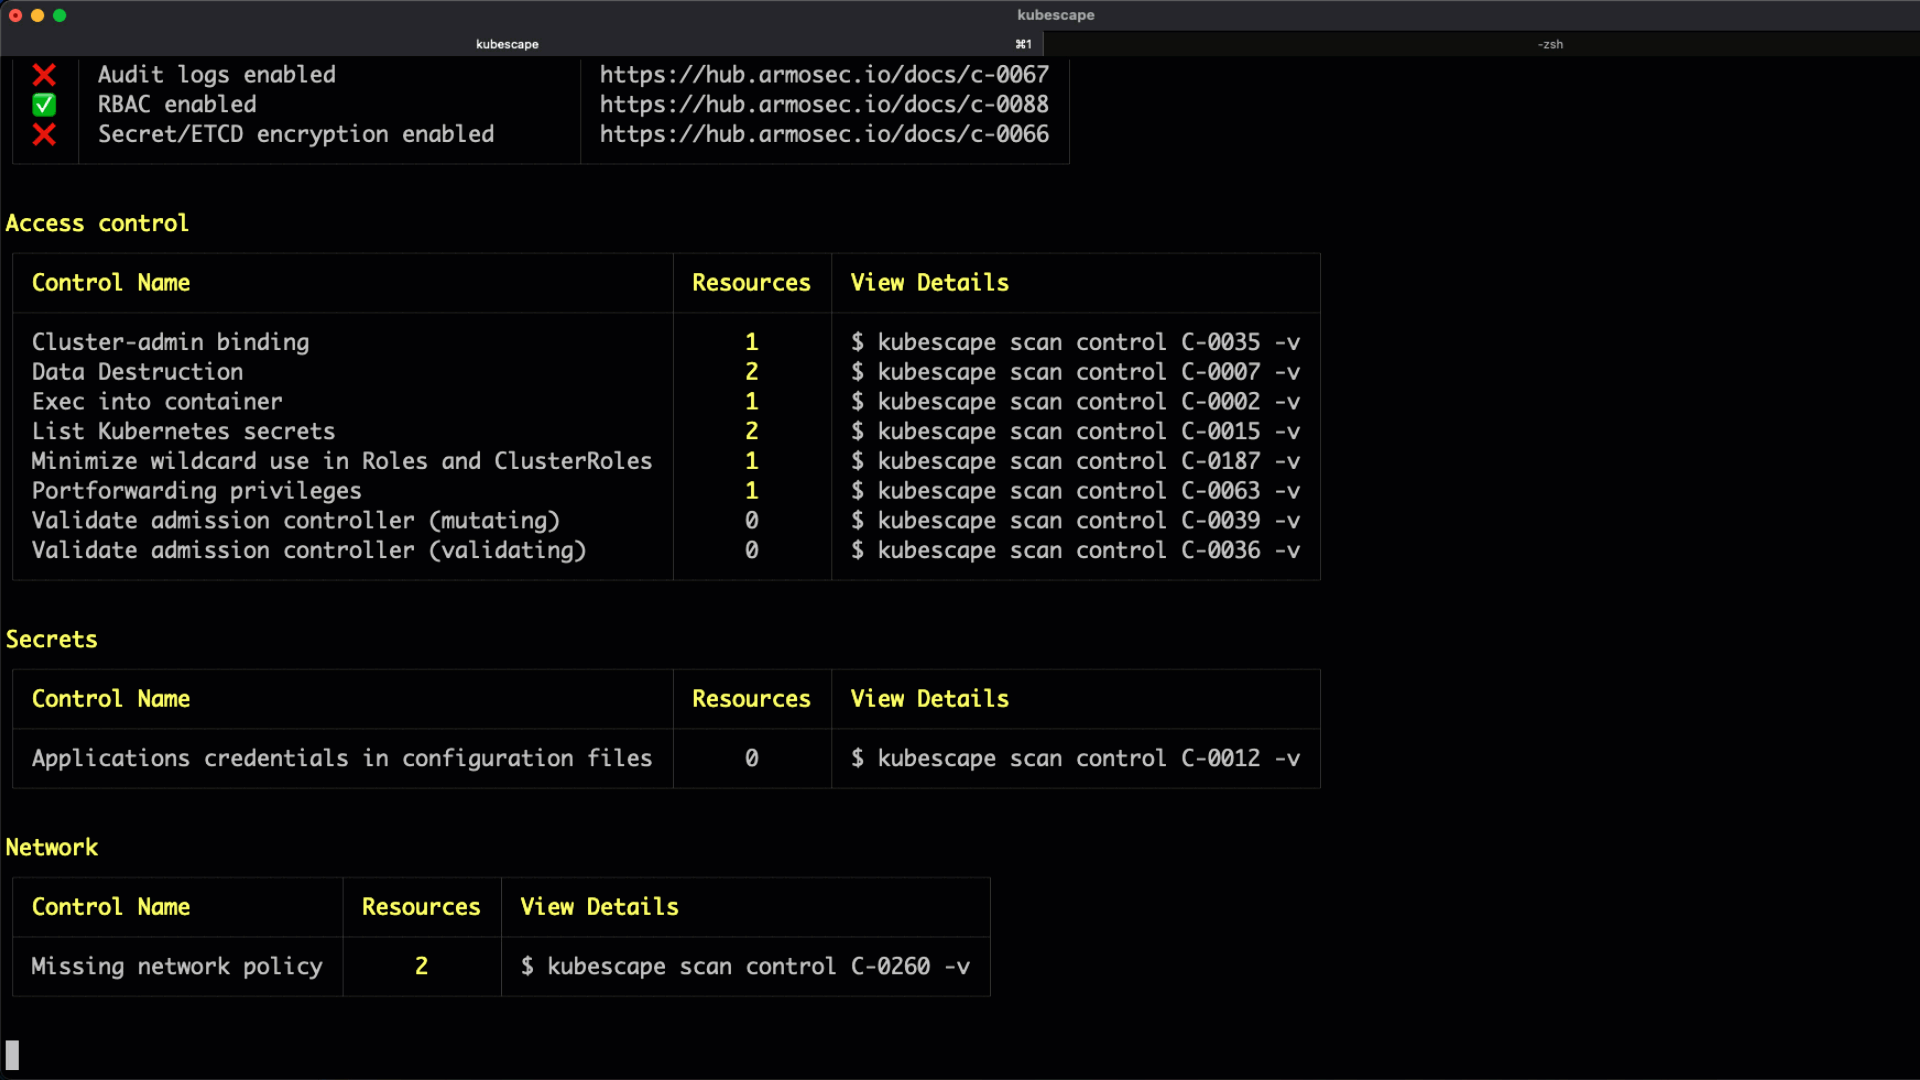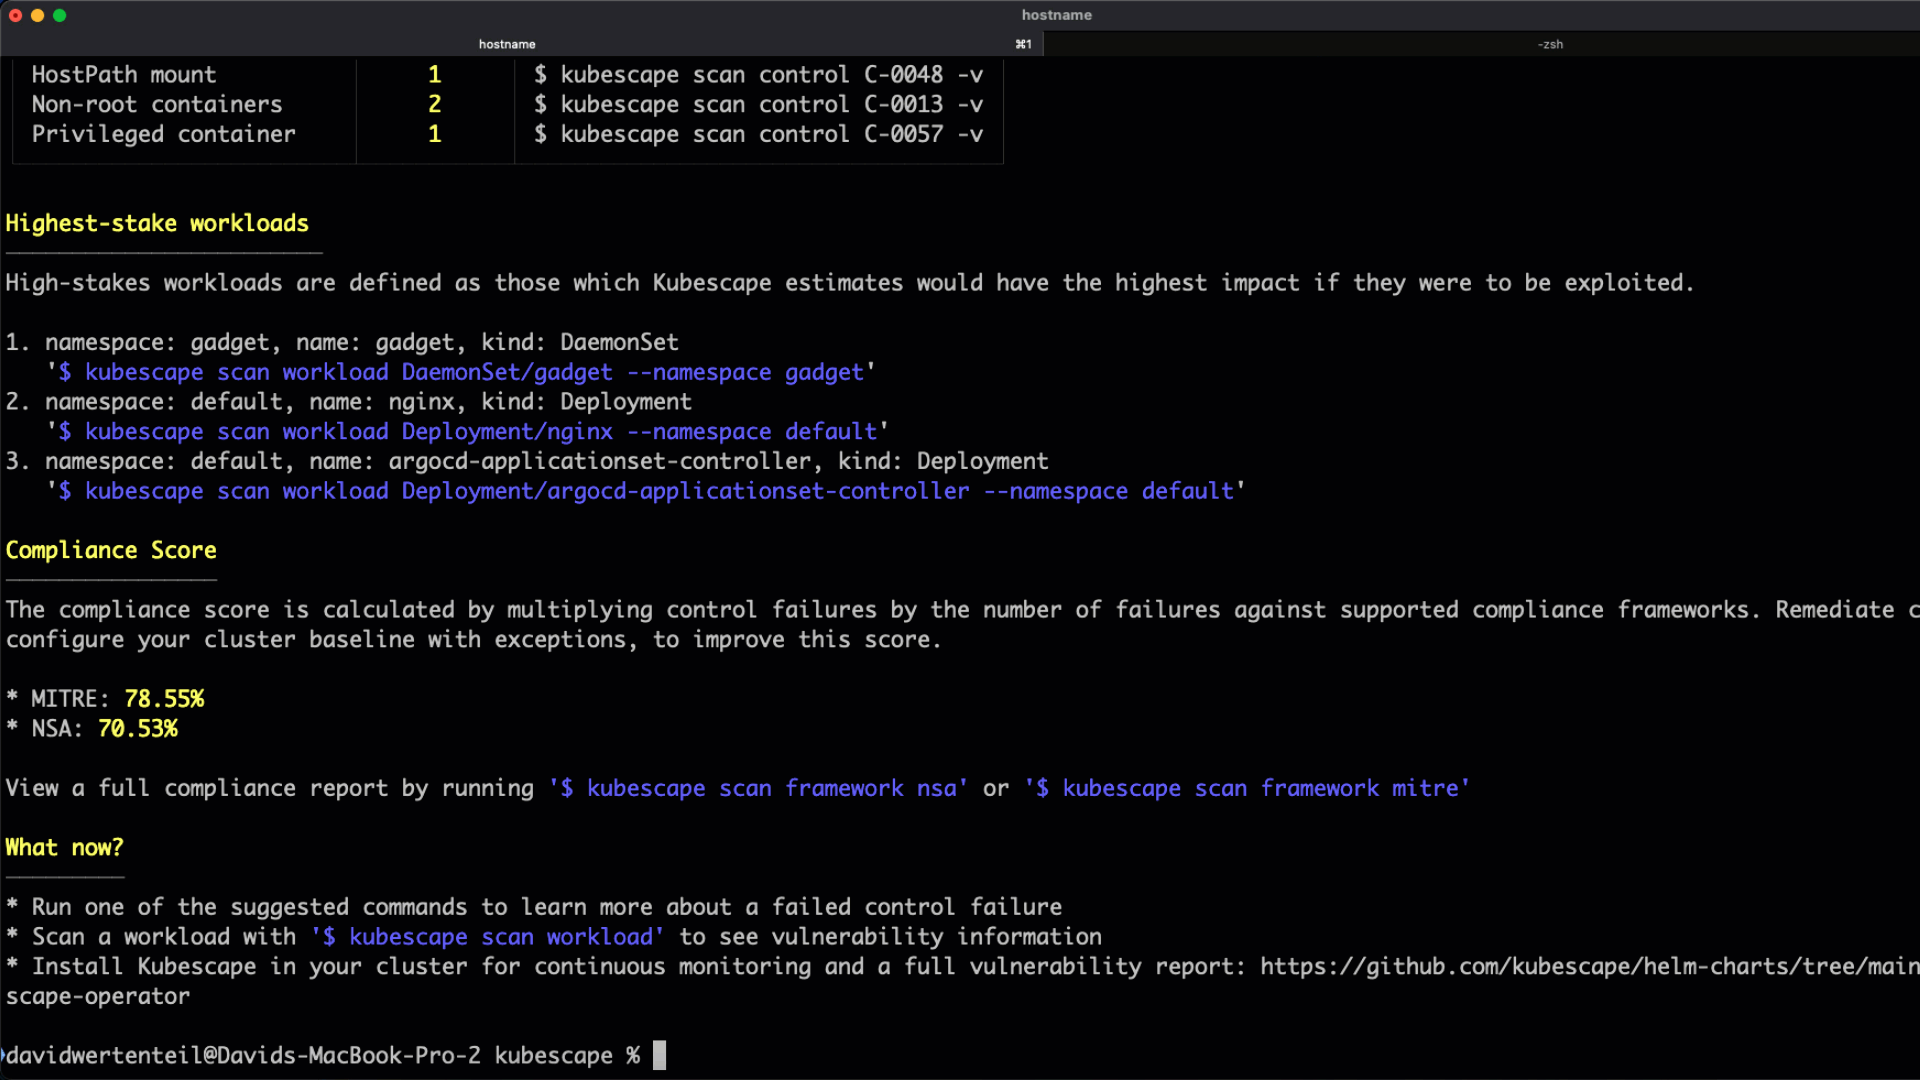
🚀 クイックスタート
1. Kubescapeのインストール
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 その他のインストール方法(Homebrew、Krew、Windows など)についてはインストールを参照してください。
2. 最初のスキャンを実行する
# Scan your current cluster
kubescape scan

# Scan a specific YAML file or directory
kubescape scan /path/to/manifests/

# Scan a container image for vulnerabilities
kubescape scan image nginx:latest
3. 結果を確認する
Kubescape は以下を含む詳細なセキュリティ態勢の概要を提供します:
- コントロールプレーンのセキュリティ状態
- アクセス制御のリスク
- ワークロードの設定不備
- ネットワークポリシーのギャップ
- コンプライアンススコア(MITRE、NSA)
📦 インストール
ワンラインインストール(Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
パッケージマネージャー
| プラットフォーム | コマンド |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
🛠️ CLIコマンド
Kubescapeは、以下のコマンドを備えた包括的なCLIを提供します:
| コマンド | 説明 |
|---|---|
kubescape scan | クラスタ、ファイル、またはイメージのセキュリティ問題をスキャン |
kubescape scan image | コンテナイメージの脆弱性をスキャン |
kubescape fix | マニフェストファイルの設定ミスを自動修正、またはクラスタスキャンの修正内容を表示 |
kubescape patch | コンテナイメージにパッチを適用して脆弱性を修正 |
kubescape list | 利用可能なフレームワークとコントロールを一覧表示 |
kubescape download | オフライン/エアギャップ環境向けのアーティファクトをダウンロード |
kubescape config | キャッシュされた設定を管理 |
kubescape operator | クラスタ内のKubescapeオペレーターと連携 |
kubescape vap | Validating Admission Policyを管理 |
kubescape mcpserver | AIアシスタント統合用のMCPサーバーを起動 |
kubescape completion | シェル補完スクリプトを生成 |
kubescape version | バージョン情報を表示 |
📖 使用例
スキャン
実行中のクラスタをスキャンする
# Default scan (all frameworks)
kubescape scan

# Scan with a specific framework
kubescape scan framework nsa
kubescape scan framework mitre
kubescape scan framework cis-v1.23-t1.0.1

# Scan a specific control
kubescape scan control C-0005 -v
ファイルとリポジトリのスキャン
# Scan local YAML files
kubescape scan /path/to/manifests/

# Scan a Helm chart
kubescape scan /path/to/helm/chart/

# Scan a Git repository
kubescape scan https://github.com/kubescape/kubescape

# Scan with Kustomize
kubescape scan /path/to/kustomize/directory/
Helm スキャンは charts/ にすでにベンダリングされている依存関係のみを使用し、依存関係の取得やチャートディレクトリの変更は行いません。依存関係が欠落している場合は警告が表示されます。レンダリングは試行されますが、依存関係の欠落によりチャート全体のレンダリングが妨げられることがあります。依存関係を含めるには、スキャンの前にそのソースを確認し、Helm で明示的に依存関係を準備してください。詳細は Helm チャートのスキャン を参照してください。
スキャンオプション
# Include/exclude namespaces
kubescape scan --include-namespaces production,staging
kubescape scan --exclude-namespaces kube-system,kube-public

# Use alternative kubeconfig
kubescape scan --kubeconfig /path/to/kubeconfig

# Set compliance threshold (exit code 1 if below threshold).
# Score thresholds apply to the framework/control subcommands and to
# --view resource|control.
kubescape scan framework nsa --compliance-threshold 80
kubescape scan --view resource --compliance-threshold 80