

New releaseJul 22, 2026
kubescape v4.0.11
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。





Kubescape

開発からランタイムまでの包括的なKubernetesセキュリティ
Kubescapeは、開発とデプロイのライフサイクル全体にわたって、左から右まで包括的なセキュリティカバレッジを提供するオープンソースのKubernetesセキュリティプラットフォームです。Kubernetes環境の堅牢な保護を確保するために、ハードニング、ポスチャ管理、ランタイムセキュリティ機能を提供します。
KubescapeはARMOによって作成され、Cloud Native Computing Foundation (CNCF)のインキュベーティングプロジェクトです。
Kubescapeの開発と改善を継続してほしい場合は、リポジトリにスター⭐を付けてください!
📑 目次
✨ 機能
| 機能 | 説明 |
|---|---|
| 🔍 設定ミススキャン | クラスタ、YAMLファイル、HelmチャートをNSA-CISA、MITRE ATT&CK®、CISベンチマークに対してスキャン |
| 🐳 イメージ脆弱性スキャン | Grypeを使用してコンテナイメージ内のCVEを検出 |
| 🩹 イメージパッチ適用 | Copaceticを使用して脆弱なイメージに自動的にパッチを適用 |
| 🔧 自動修復 | Kubernetesマニフェストの設定ミスを自動的に修正 |
| 🛡️ アドミッションコントロール | Validating Admission Policies (VAP)でセキュリティポリシーを適用 |
| 📊 ランタイムセキュリティ | Inspektor GadgetによるeBPFベースのランタイム監視 |
| 🤖 AI統合 | AIアシスタント統合用のMCPサーバー |
🎬 デモ
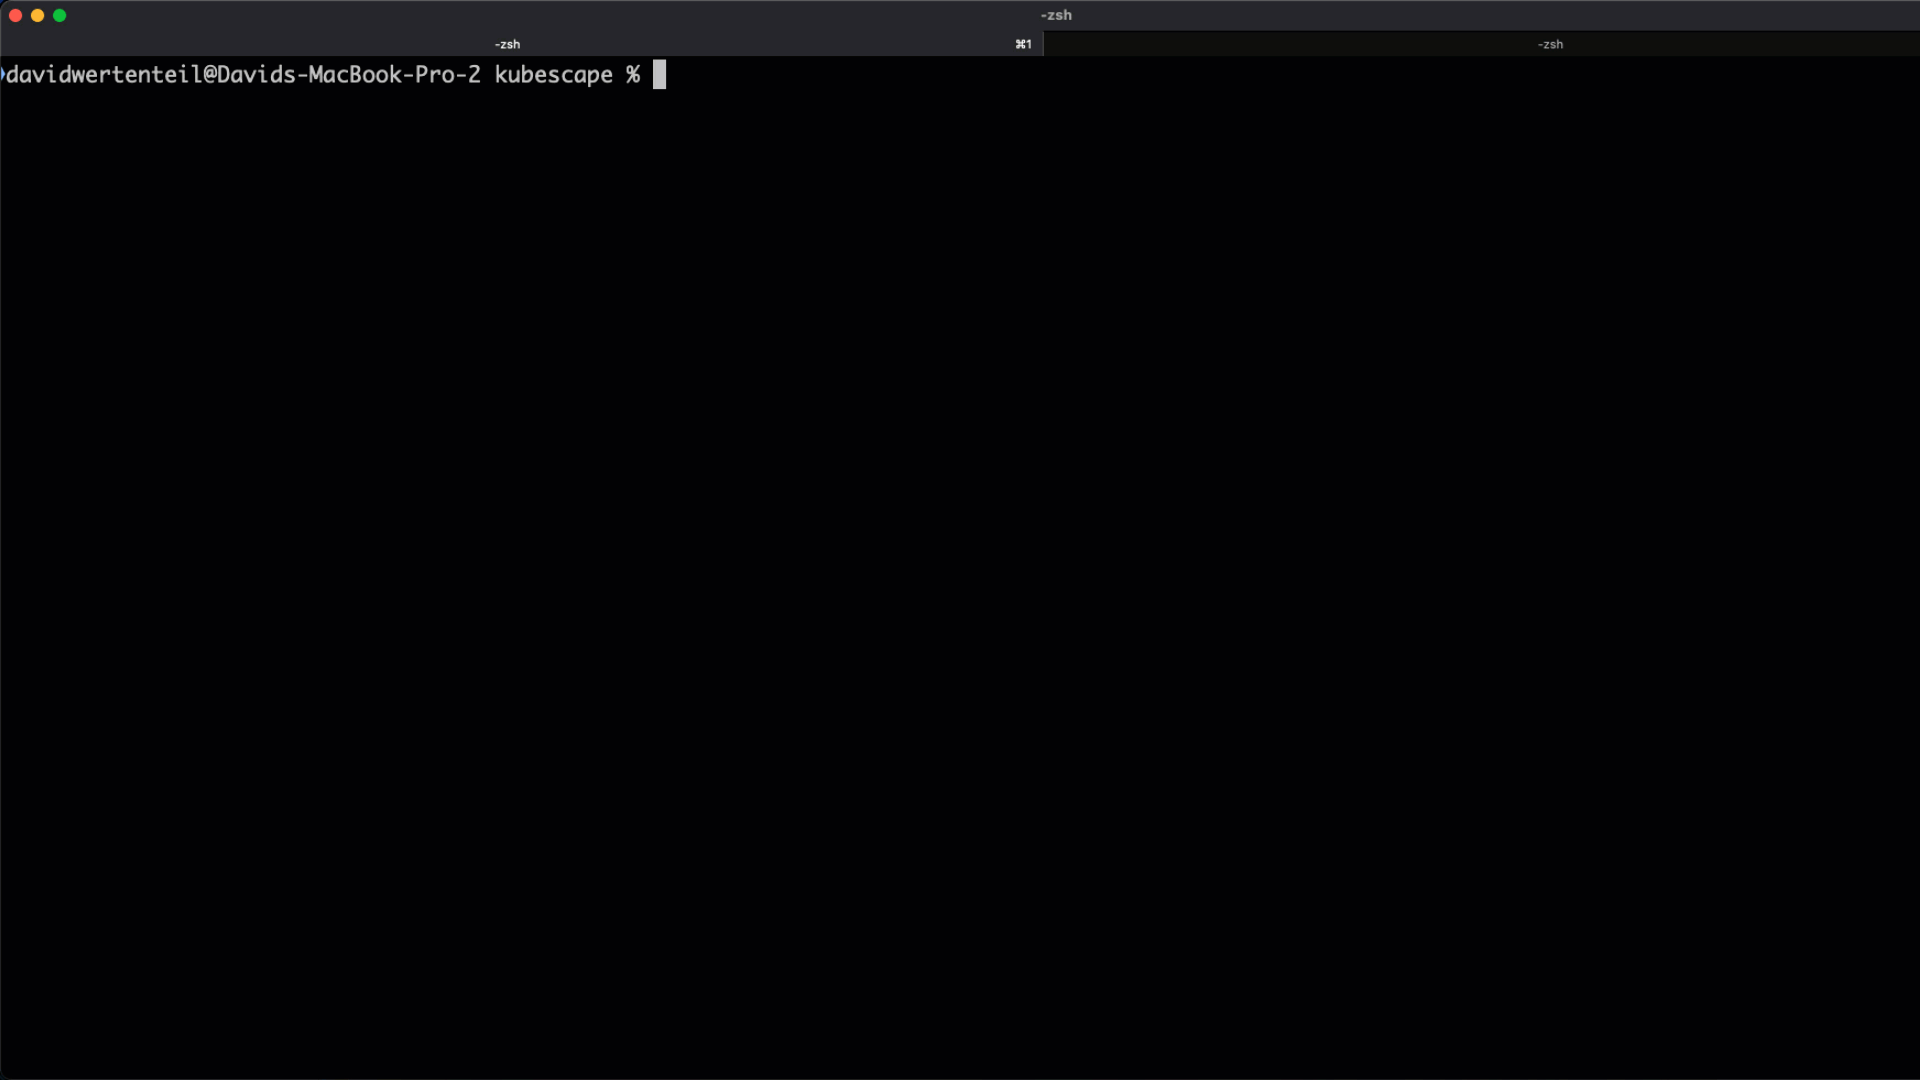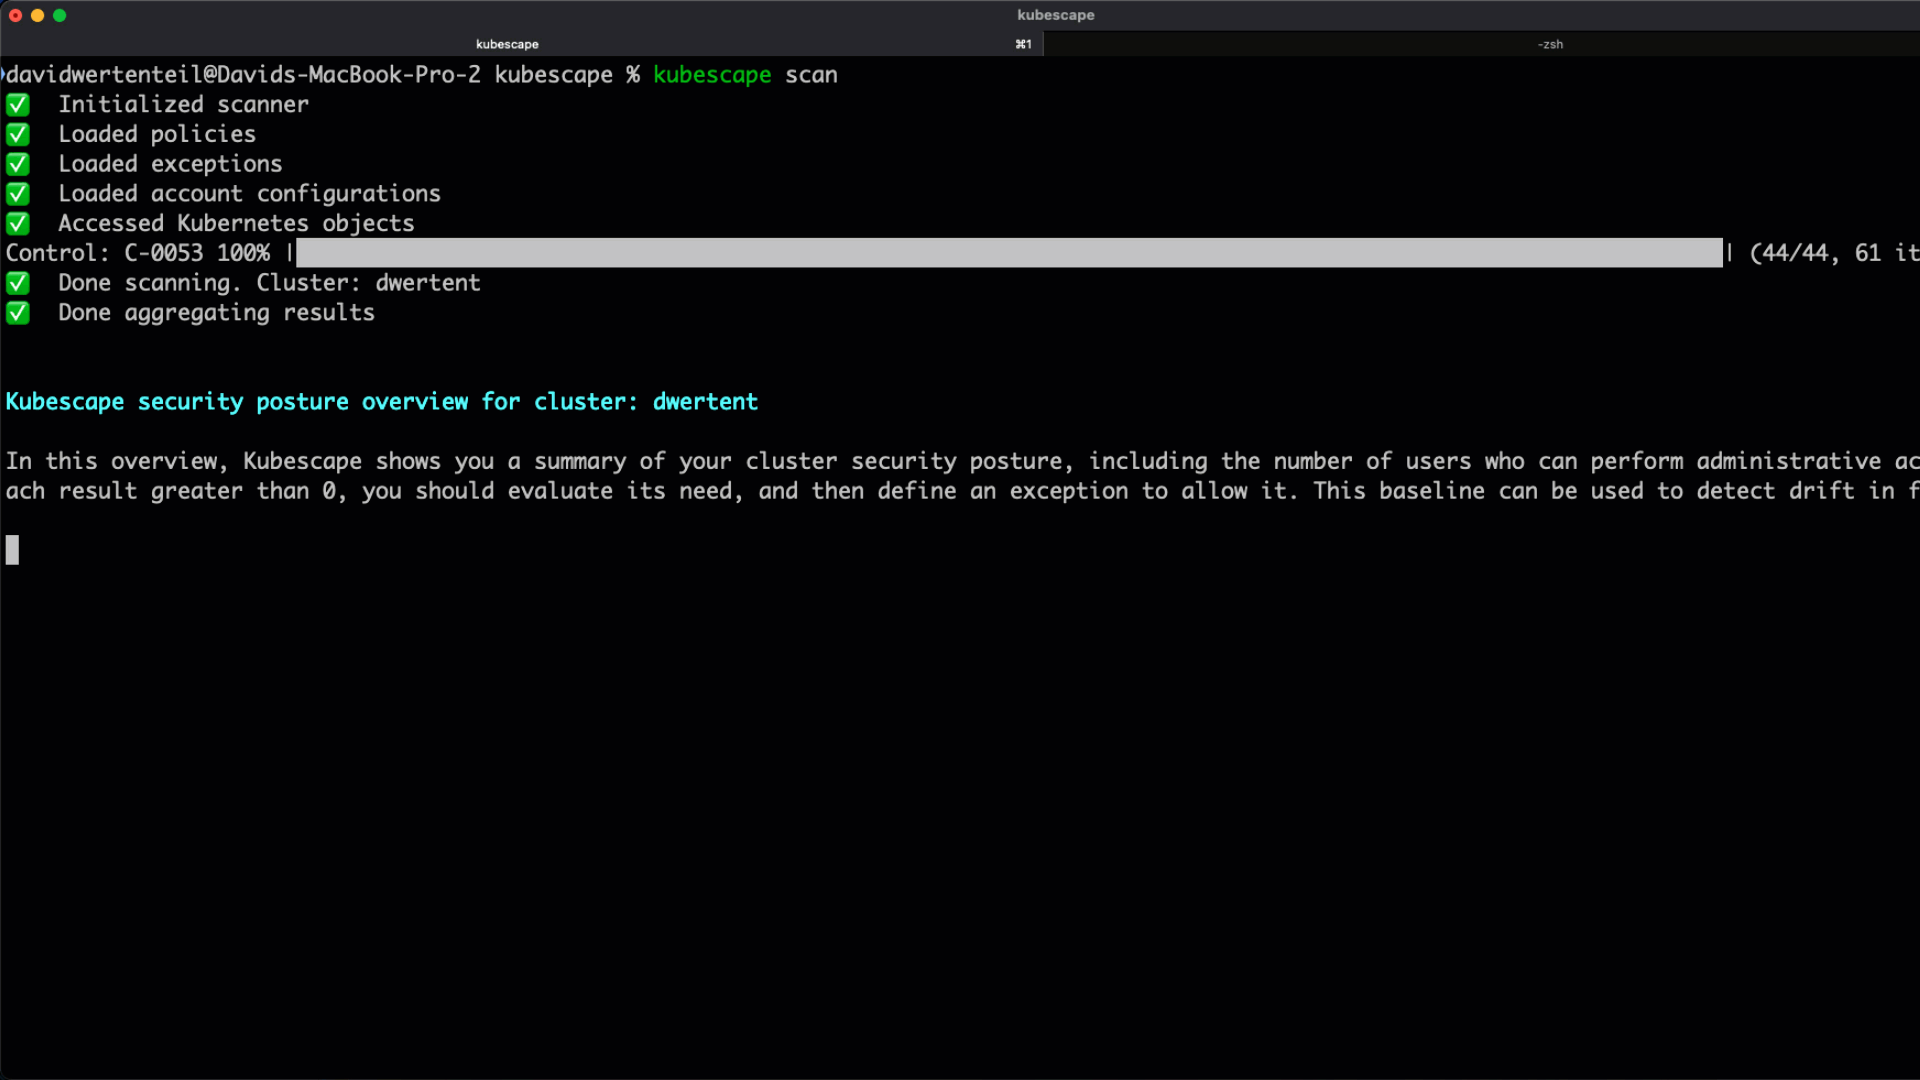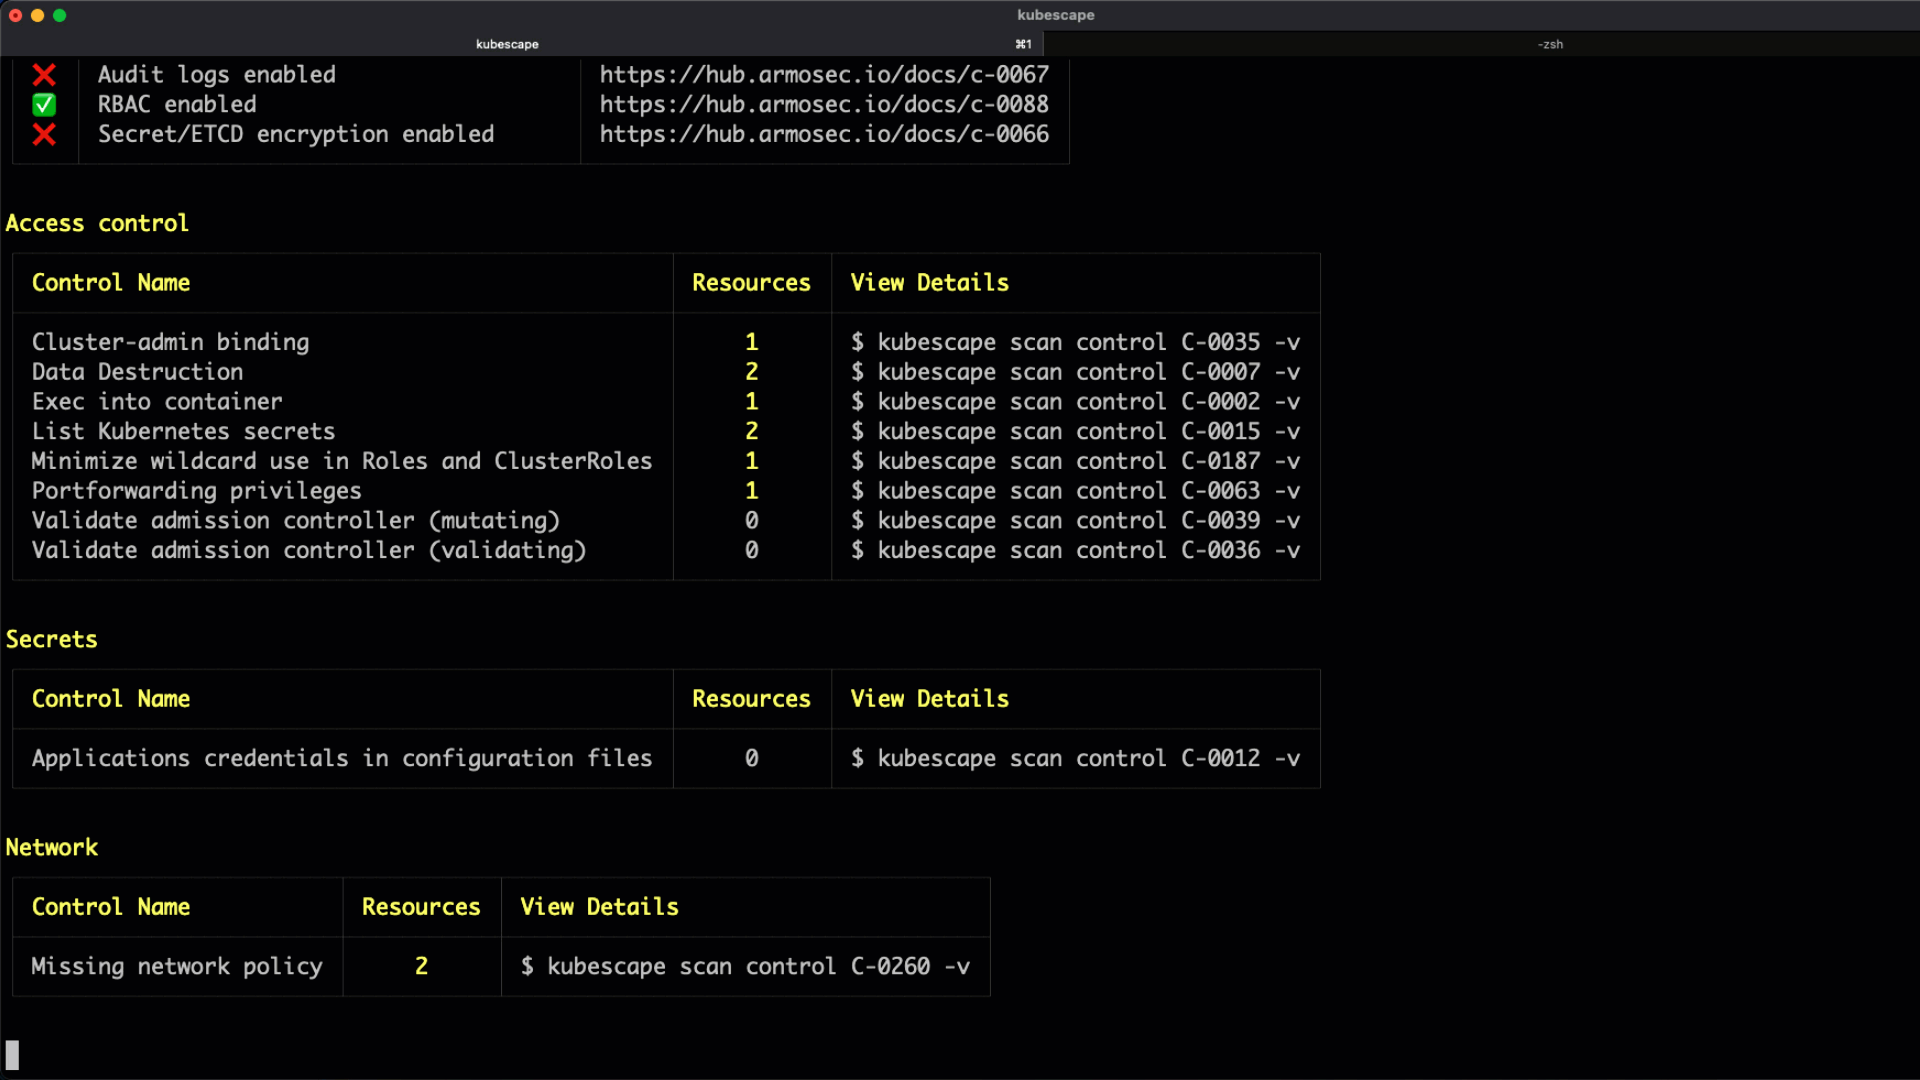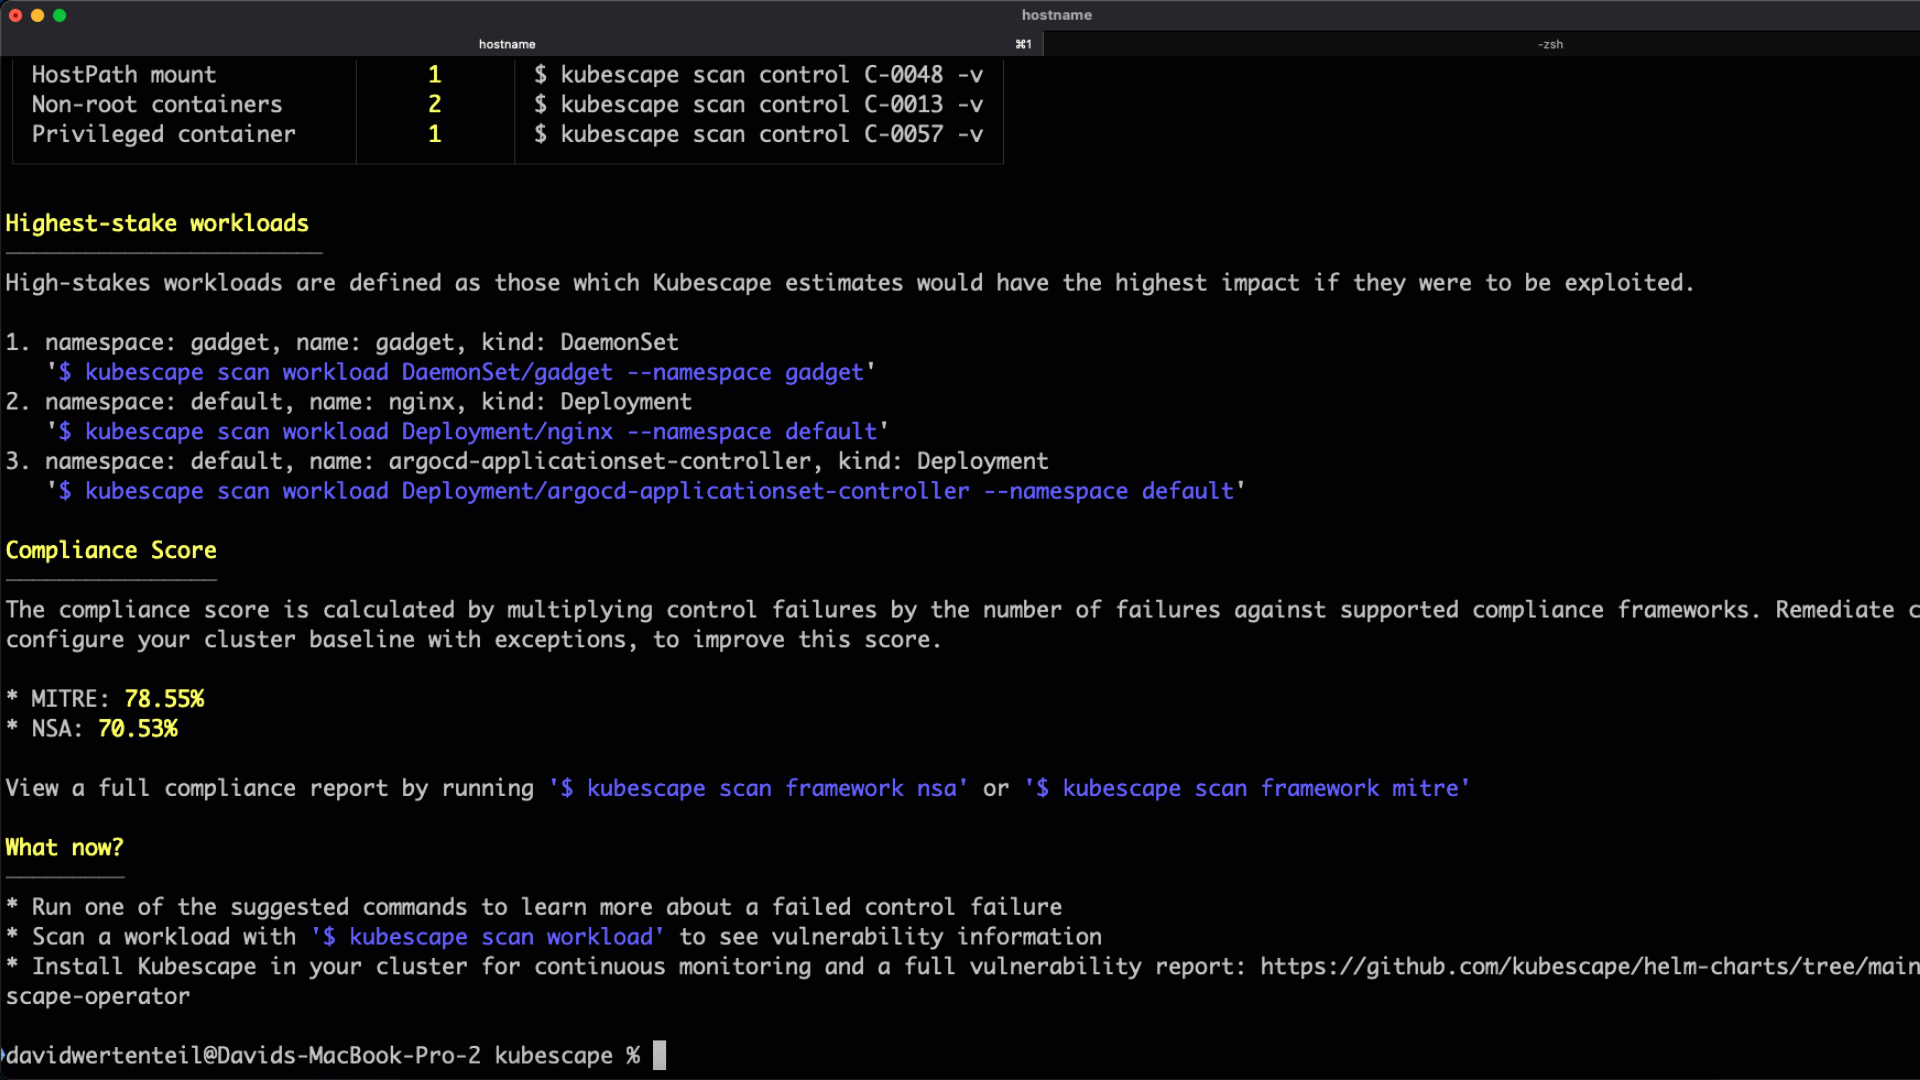
🚀 クイックスタート
1. Kubescapeのインストール
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 その他のオプション(Homebrew、Krew、Windowsなど)についてはインストールを参照してください
2. 最初のスキャンを実行
# Scan your current cluster
kubescape scan

# Scan a specific YAML file or directory
kubescape scan /path/to/manifests/

# Scan a container image for vulnerabilities
kubescape scan image nginx:latest
3. 結果を確認
Kubescapeは以下を含む詳細なセキュリティポスチャの概要を提供します:
- コントロールプレーンのセキュリティステータス
- アクセス制御のリスク
- ワークロードの設定ミス
- ネットワークポリシーのギャップ
- コンプライアンススコア(MITRE、NSA)
📦 インストール
ワンラインインストール(Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
パッケージマネージャー
| プラットフォーム | コマンド |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
🛠️ CLIコマンド
Kubescapeは以下のコマンドを備えた包括的なCLIを提供します:
| コマンド | 説明 |
|---|---|
kubescape scan | クラスタ、ファイル、またはイメージのセキュリティ問題をスキャン |
kubescape scan image | コンテナイメージの脆弱性をスキャン |
kubescape fix | マニフェストファイルの設定ミスを自動修正、またはクラスタスキャンの修正内容を出力 |
kubescape patch | 脆弱性を修正するためにコンテナイメージにパッチを適用 |
kubescape list | 利用可能なフレームワークとコントロールを一覧表示 |
kubescape download | オフライン/エアギャップ環境用のアーティファクトをダウンロード |
kubescape config | キャッシュされた設定を管理 |
kubescape operator | クラスタ内のKubescapeオペレーターと対話 |
kubescape vap | Validating Admission Policiesを管理 |
kubescape mcpserver | AIアシスタント統合用のMCPサーバーを起動 |
kubescape completion | シェル補完スクリプトを生成 |
kubescape version | バージョン情報を表示 |
📖 使用例
スキャン
実行中のクラスタをスキャン
# Default scan (all frameworks)
kubescape scan

# Scan with a specific framework
kubescape scan framework nsa
kubescape scan framework mitre
kubescape scan framework cis-v1.23-t1.0.1

# Scan a specific control
kubescape scan control C-0005 -v
ファイルとリポジトリをスキャン
# Scan local YAML files
kubescape scan /path/to/manifests/

# Scan a Helm chart
kubescape scan /path/to/helm/chart/

# Scan a Git repository
kubescape scan https://github.com/kubescape/kubescape

# Scan with Kustomize
kubescape scan /path/to/kustomize/directory/
スキャンオプション
# Include/exclude namespaces
kubescape scan --include-namespaces production,staging
kubescape scan --exclude-namespaces kube-system,kube-public

# Use alternative kubeconfig
kubescape scan --kubeconfig /path/to/kubeconfig

# Set compliance threshold (exit code 1 if below threshold).
# Score thresholds apply to the framework/control subcommands and to
# --view resource|control.
kubescape scan framework nsa --compliance-threshold 80
kubescape scan --view resource --compliance-threshold 80

# Set severity threshold
kubescape scan --severity-threshold high
レポートメタデータの保護
# Hide sensitive metadata using deterministic pseudonymization
kubescape scan --hide

# Set exactly one master key before encrypting and decrypting (at least 16 characters)
export KUBESCAPE_MASTER_KEY="your-secure-passphrase"

# Encrypt sensitive metadata into a JSON report
kubescape scan --encrypt --format json --output encrypted-report.json