

shannon v2.1.0
Shannonは、WebアプリケーションとAPI向けの自律型ホワイトボックスAIペンテスターです。ソースコードを分析し、攻撃ベクトルを特定し、実際のエクスプロイトを実行して、本番環境に到達する前に脆弱性を証明します。
[!NOTE] Shannon 3.0 がリリースされました: より深いセキュリティコード分析、より徹底的に検証された検出結果、再構築された CLI、ネイティブな CI/CD、プロフェッショナルな PDF レポート、そして SARIF。
Shannon は、Web アプリケーションと API のための自律型 AI ペネトレーションテスターです。
ソースコードを分析し、攻撃経路を特定し、実際のエクスプロイトを実行して、脆弱性が本番環境に到達する前に証明します。エクスプロイトなしでは、レポートもなし。
このリポジトリは Shannon Open Source です: 完全なエージェントを、コマンドラインからローカルで実行できます。
Shannon を起動
```bash npx @keygraph/shannon@latest ``` 対話型ランチャーがセットアップと最初のペネトレーションテストをガイドします。
[!TIP] AIエージェントとLLM: このリポジトリの簡潔なマップについては llms.txt から始めるか、READMEとドキュメントを1つのファイルにまとめた llms-full.txt を使用してください。
目次
- 目次
- Shannonとは?
- Shannonの実際の動作
- クイックスタート
- 主な機能
- CI/CD統合
- エディション
- アーキテクチャ
- ドキュメント
- 安全性、スコープ、制限事項
- ライセンス
- 謝辞
- Keygraphについて
- コミュニティとサポート
- よくある質問
Shannonとは?
ShannonはKeygraphによって開発された自律型AIペネトレーションテスターです。ソースコード分析とライブエクスプロイトを組み合わせることで、Webアプリケーションとその基盤となるAPIのセキュリティテストを実行します。
ShannonはWebアプリケーションのソースコードを分析して潜在的な攻撃ベクトルを特定し、ブラウザ自動化とコマンドラインツールを使用して、実行中のアプリケーションとそのAPIに対して実際のエクスプロイトを実行します。動作するPoC(概念実証)がある脆弱性のみが最終レポートに含まれます。
Shannonはエージェントです。このリポジトリはShannon Open Sourceであり、自分で実行するスタンドアロンのペネトレーションテスターです。同じShannonは、Keygraphの商用ペネトレーションテスト製品であるKeygraphプラットフォームも支えています。両者の比較についてはエディションを参照してください。
Shannonが存在する理由
Claude CodeやCursorのようなツールのおかげで、あなたのチームはコードを絶え間なく出荷しています。しかしペネトレーションテストは?それは年に一度しか行われません。これにより巨大なセキュリティギャップが生じます。残りの364日間、あなたは気づかないうちに脆弱性を本番環境に出荷している可能性があります。
Shannonは、すべてのビルドやリリースに対して実行できるオンデマンドの自動ペネトレーションテストを提供することで、このギャップを埋めます。
なぜ「Shannon」なのか?
情報理論の父であるClaude Shannonにちなんで名付けられました。本質的に、ペネトレーションテストは情報の問題です。すべてのプローブはシステムの状態に関する不確実性を減らします。優れたツールは、すべてのリクエストから得られるシグナルを最大化し、それらの知識のビットをエクスプロイトパスに変換します。
また、あなたが「Hey Claude, run Shannon」と言って、バイブコーディングされたアプリのすべてのセキュリティ欠陥を見つけられるようにしたかったのです。
人間のペネトレーションテスターの代替ではない
Shannonは、専門のペネトレーションテスターやレッドチーマーと並んで機能するように作られており、彼らを置き換えるものではありません。優れたペネトレーションテスターはビジネスを理解し、誰も予想しなかった方法で攻撃を連鎖させ、現在のモデルには匹敵できない長年の判断力をもたらします。
Shannonは別の問題を解決します。セキュリティチームがカバーする時間よりもはるかに多くのソフトウェアがテストを必要としています。重要なシステムは定期的な専門家による評価を受けますが、内部アプリ、API、動きの速いサービスのロングテールはほとんどテストされません。
Shannonはペネトレーションテストをソフトウェア開発ライフサイクル(SDLC)の左側にシフトします。実際に出荷されるケイデンスでステージング環境とリリースに対してエクスプロイトに裏付けられたテストを実行し、組織を知る誰かを必要とするリスクのために専門家の人間の時間を節約するために使用してください。
Shannonの実際の動作
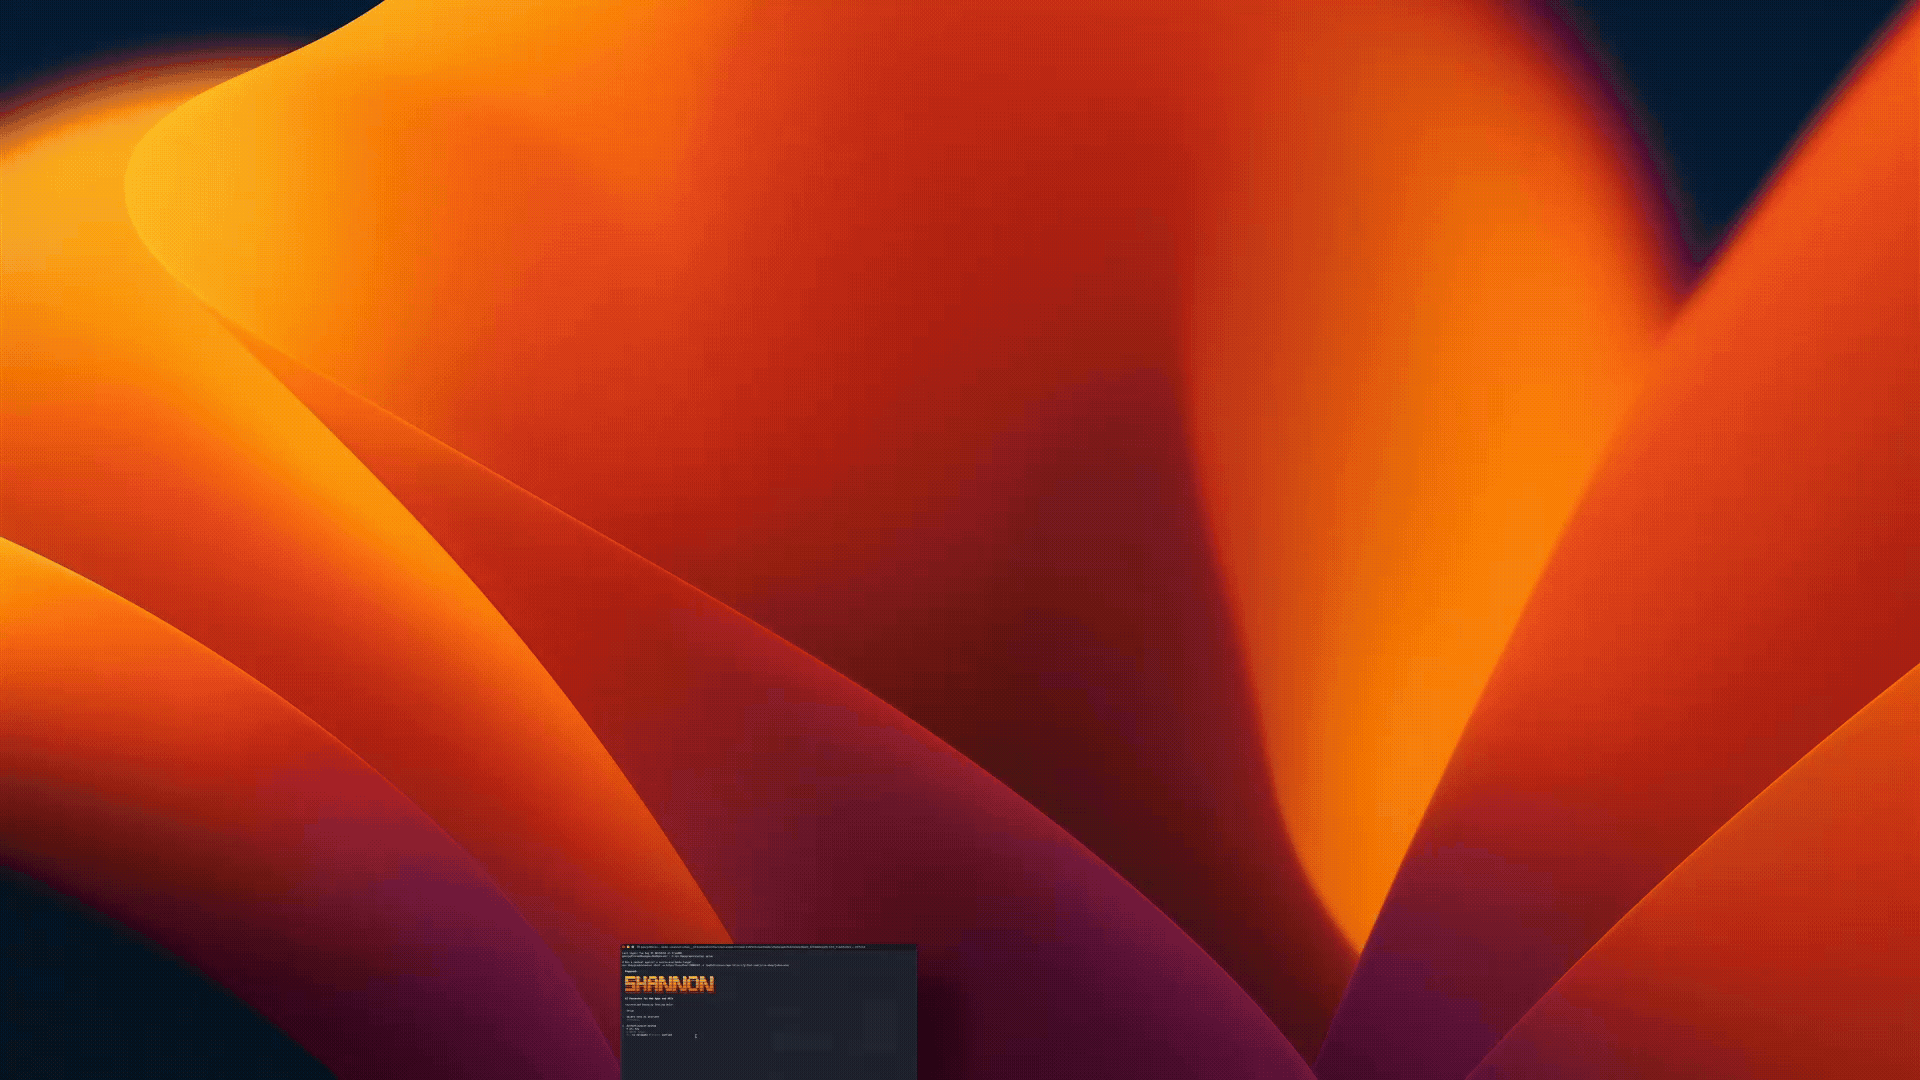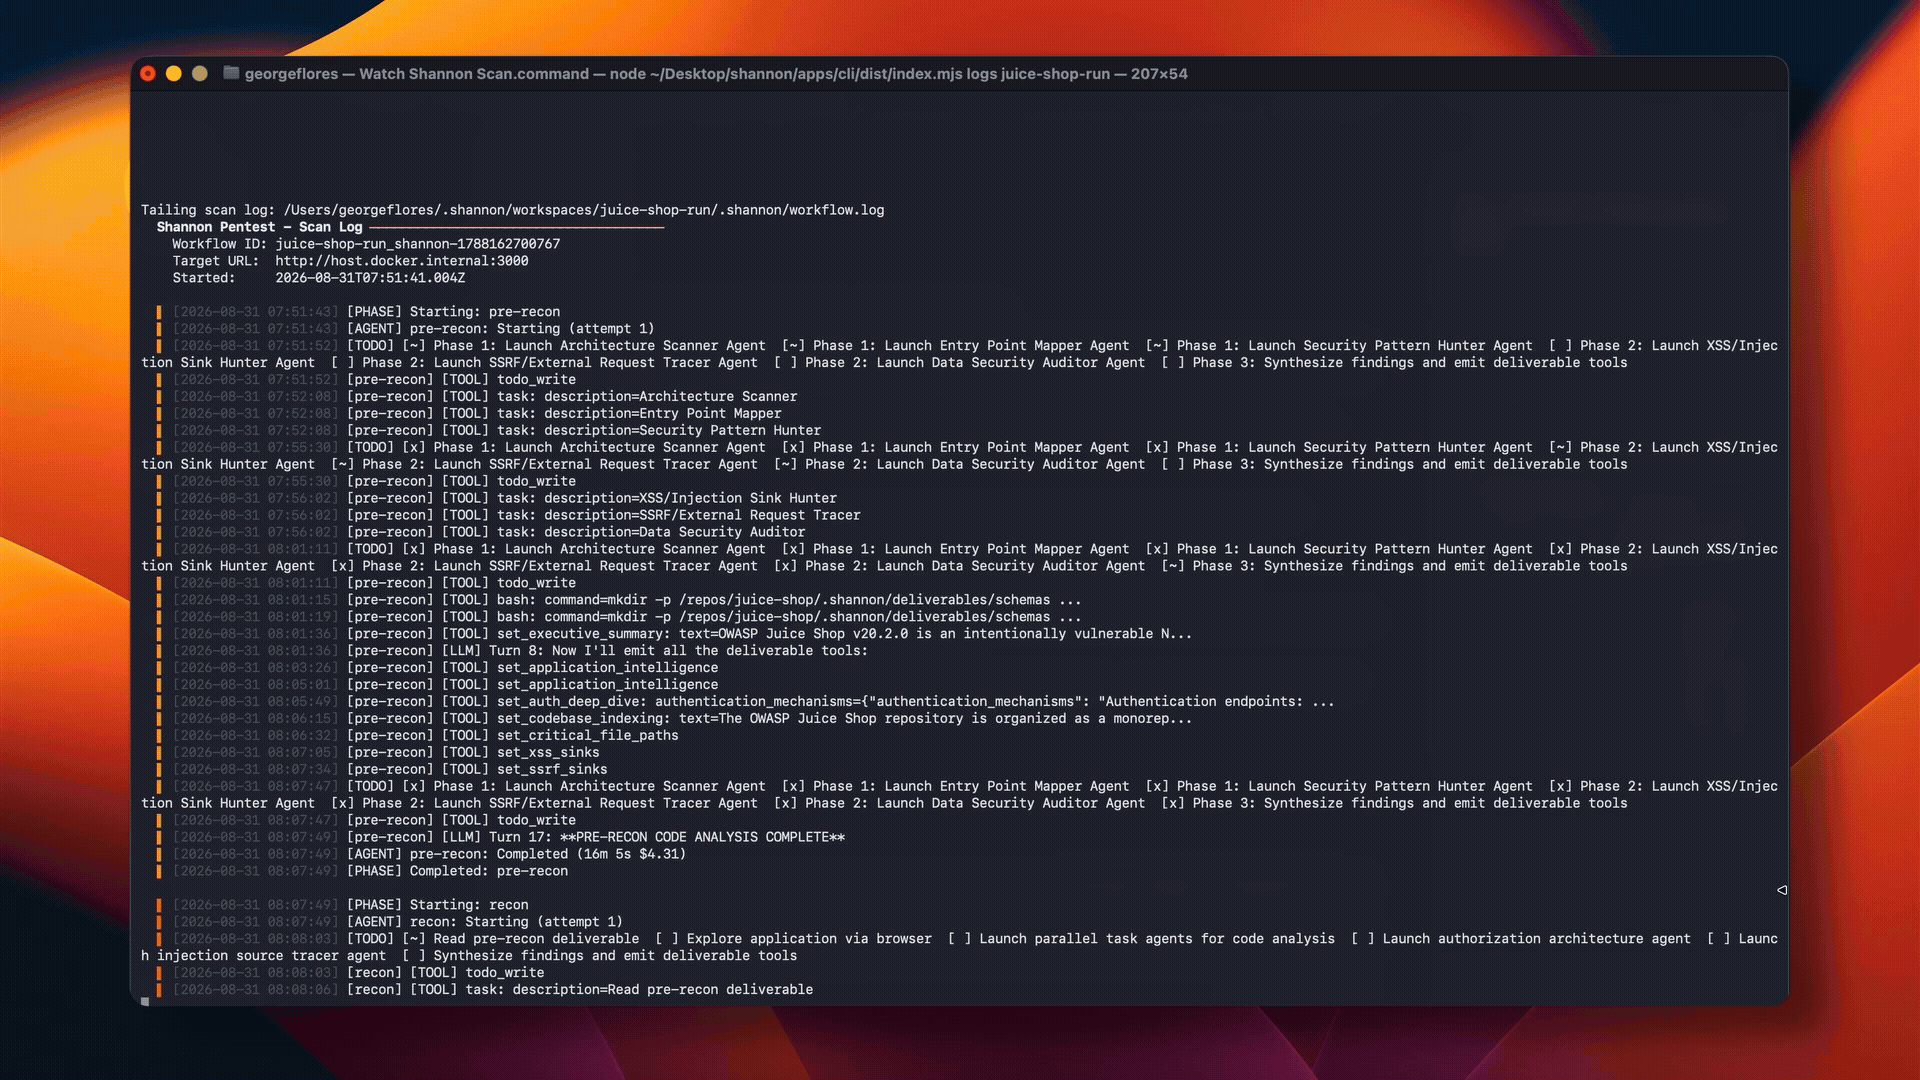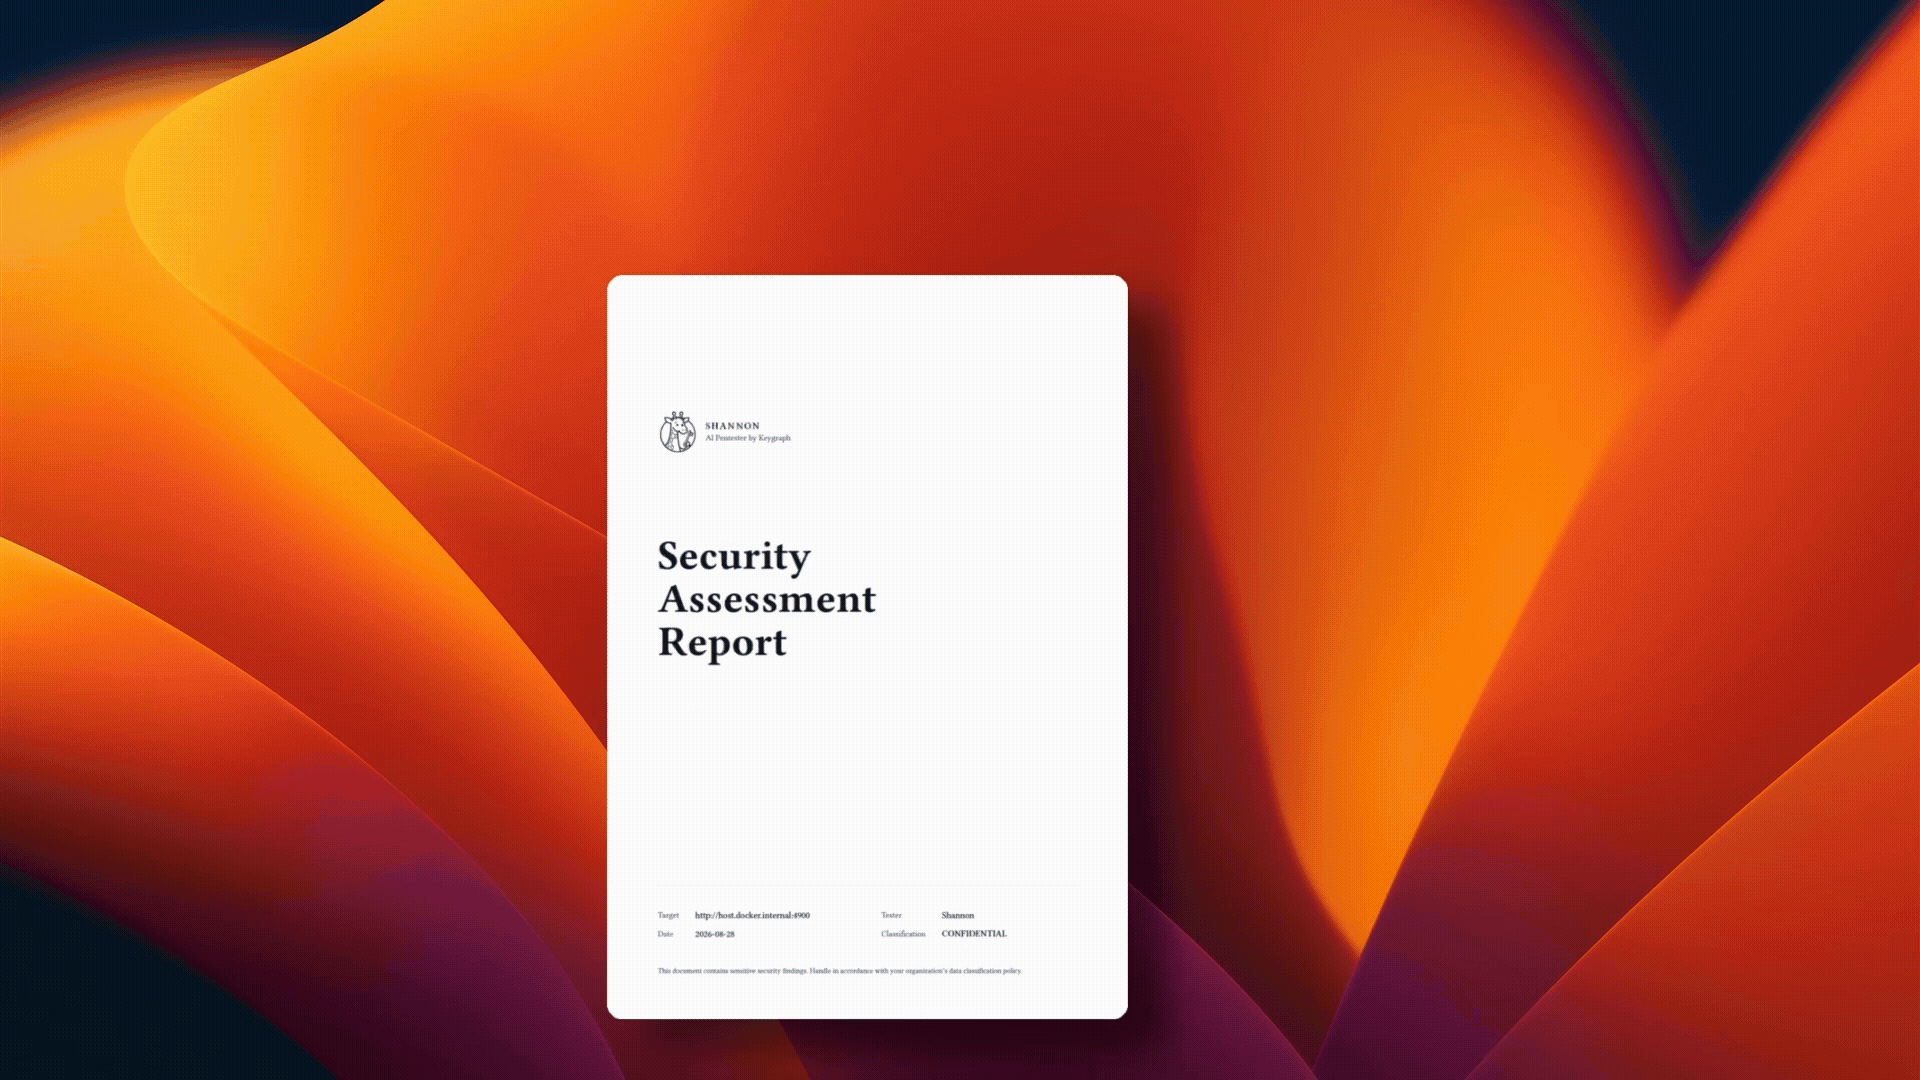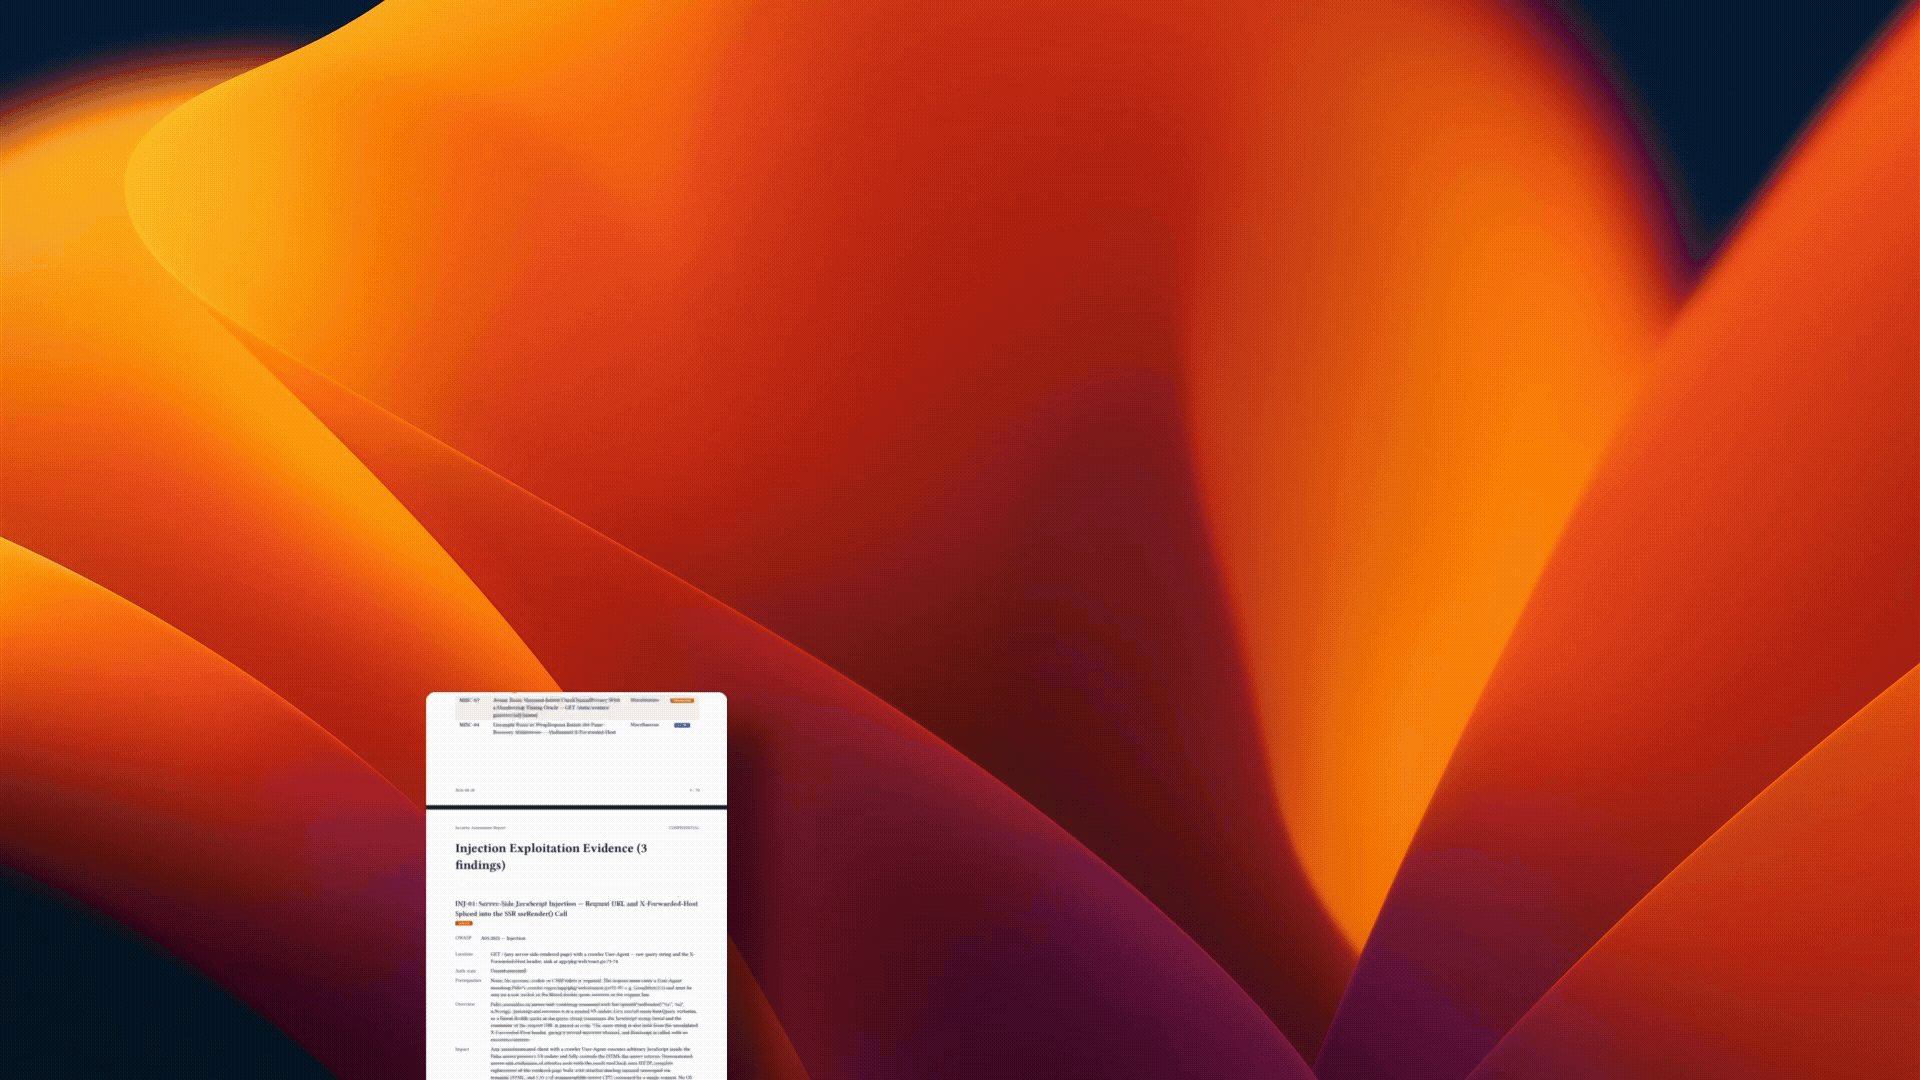
これらのレポートは、DoyensecによるAikidoとXBOWの比較に含まれるアプリケーションの1つであるPhotoview 2.4.0に対するShannon Open Sourceスキャンの結果です。私たちは同じアプリケーションバージョンに対してShannonを実行し、その結果を個別に評価しました。方法論、制限事項、コスト、結果については、Doyensecの調査と私たちのShannonフォローアップ比較をお読みください。
| Model | Report | SARIF |
|---|---|---|
| DeepSeek v4 Flash | View report | SARIF |
| Grok 4.6 | View report | SARIF |
| Claude Opus 5 | View report | SARIF |
クイックスタート
前提条件
- Docker: ワーカーコンテナに必要です。
- Node.js 18+: 推奨される
npxワークフローに必要です。 - AIプロバイダーの認証情報: ShannonはAnthropic、OpenAI、xAI、AWS Bedrock、およびハーネスカタログのその他すべてのプロバイダーで動作します。それぞれカスタムベースURLを介してプロキシまたはLLMゲートウェイを指定でき、カタログに含まれていないモデルはカスタムモデル設定で記述できます。あなた自身のキーを持ち込み、Keygraphがあなたのモデルトラフィックをプロキシすることは決してありません。Shannonはプロバイダーに依存しません。推奨モデルIDについてはAIプロバイダーを参照してください。
- プロバイダーとのサイバーセーフガードのクリア: AnthropicとOpenAIはサイバーセキュリティワークロードにリアルタイムのセーフガードを適用しており、スキャン実行中に中断される可能性があります。最初の実行前に、正当なセキュリティテスター向けのガイダンスを完了してください - AIプロバイダーを参照してください。
Shannonの実行
[!WARNING] Shannonは積極的にエクスプロイトを実行します。所有しているか、テストする明示的な書面による許可を得ているアプリケーションと環境に対してのみ実行してください。本番システムに対してShannonを実行しないでください。```bash
Configure credentials with the interactive wizard.
npx @keygraph/shannon@latest setup