
 keygraphhq/shannon
Shannonは、WebアプリケーションとAPI向けの自律型ホワイトボックスAIペンテスターです。ソースコードを分析し、攻撃ベクトルを特定し、実際のエクスプロイトを実行して、本番環境に到達する前に脆弱性を証明します。

> [!NOTE]
> **[Anthropic および OpenAI モデルのサイバー検証](https://github.com/KeygraphHQ/shannon/discussions/483):** サイバーワークロード中のモデルの障害や拒否を防ぐため、プロバイダーのサイバー検証プログラムを完了してください。
<div align="center">
<picture>
<source media="(prefers-color-scheme: dark)" srcset="./assets/github-banner-dark.png">
<source media="(prefers-color-scheme: light)" srcset="./assets/github-banner-light.png">
<img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/github-banner-light.png" alt="Shannon、Keygraph による Web アプリと API 向け AI ペンテスター" width="100%">
</picture>
<a href="https://trendshift.io/repositories/15604" target="_blank"><img src="https://trendshift.io/api/badge/repositories/15604" alt="KeygraphHQ%2Fshannon | Trendshift" style="width: 250px; height: 55px;" width="250" height="55"/></a>
### Shannon は、Web アプリケーションと API 向けの自律型 AI ペンテスターです。
ソースコードを分析し、攻撃経路を特定し、実際のエクスプロイトを実行して、本番環境に到達する前に脆弱性を証明します。**エクスプロイトなしに、レポートはなし。**
**このリポジトリは Shannon です。コマンドラインからローカルで実行できる、完全なオープンソースエージェントです。**
<p><strong>Shannon を起動</strong></p>
```bash
npx @keygraph/shannon@latest
```
<sub>インタラクティブなランチャーがセットアップと最初のペネトレーションテストを案内します。</sub>
---
<a href="https://discord.gg/9ZqQPuhJB7"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/discord_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/discord_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/discord_button_light.png" height="40" alt="Join Discord"></picture></a> <a href="https://keygraph.io/"><picture><source media="(prefers-color-scheme: dark)" srcset="./assets/keygraph_button_dark.png"><source media="(prefers-color-scheme: light)" srcset="./assets/keygraph_button_light.png"><img src="https://raw.githubusercontent.com/keygraphhq/shannon/main/assets/keygraph_button_light.png" height="40" alt="Visit Keygraph.io"></picture></a>
---
</div>
> [!TIP]
> **AIエージェントとLLM:** このリポジトリの簡潔なマップについては[llms.txt](https://github.com/keygraphhq/shannon/blob/main/llms.txt)から始めてください。READMEとドキュメントを1つのファイルにまとめたものが必要な場合は[llms-full.txt](https://github.com/keygraphhq/shannon/blob/main/llms-full.txt)を使用してください。
## 目次
- [目次](#table-of-contents)
- [Shannonとは?](#what-is-shannon)
- [Shannonが存在する理由](#why-shannon-exists)
- [なぜ「Shannon」なのか?](#why-shannon)
- [人間のペネトレーションテスターの代替ではない](#not-a-replacement-for-human-pentesters)
- [Shannonの実際の動作](#shannon-in-action)
- [クイックスタート](#quick-start)
- [前提条件](#prerequisites)
- [Shannonの実行](#run-shannon)
- [主な機能](#key-capabilities)
- [CI/CD統合](#cicd-integrations)
- [GitHub Actions](#github-actions)
- [エディション](#editions)
- [アーキテクチャ](#architecture)
- [ドキュメント](#documentation)
- [安全性、スコープ、制限事項](#safety-scope-and-limitations)
- [ライセンス](#license)
- [謝辞](#acknowledgements)
- [Keygraphについて](#about-keygraph)
- [コミュニティとサポート](#community-and-support)
- [よくある質問](#common-questions)
- [Shannonをセルフホストできますか?](#can-i-self-host-shannon)
- [ShannonはBYOK(bring your own key)をサポートしていますか?](#does-shannon-support-bring-your-own-key-byok)
- [ShannonはSARIFを出力しますか?](#does-shannon-output-sarif)
- [ShannonはどのAIプロバイダーをサポートしていますか?](#which-ai-providers-does-shannon-support)
- [Shannonをローカルまたはセルフホストのモデルで実行できますか?](#can-i-run-shannon-on-a-local-or-self-hosted-model)
- [Shannonは実際に脆弱性を悪用しますか、それともスキャンするだけですか?](#does-shannon-actually-exploit-vulnerabilities-or-just-scan)
## Shannonとは?
Shannonは[Keygraph](https://keygraph.io)が開発した自律型AIペネトレーションテスターです。ソースコード分析とライブエクスプロイトを組み合わせることで、Webアプリケーションとその基盤となるAPIのセキュリティテストを実行します。
ShannonはWebアプリケーションのソースコードを分析して潜在的な攻撃ベクトルを特定し、ブラウザ自動化とコマンドラインツールを使用して、実行中のアプリケーションとそのAPIに対して実際のエクスプロイトを実行します。動作する概念実証(PoC)がある脆弱性のみが最終レポートに含まれます。
Shannonはエージェントです。このリポジトリは、あなた自身で実行するオープンソースのペネトレーションテスターであるShannonです。同じShannonはKeygraphの商用エディションである[ProとEnterprise](https://keygraph.io/pricing)も支えています。ShannonがPro、Enterprise、およびCommunity Programとどう比較されるかについては[エディション](#editions)を参照してください。
<a id="why-shannon-exists"></a>
<details>
<summary><strong>Shannonが存在する理由</strong></summary>
Claude CodeやCursorのようなツールのおかげで、あなたのチームは絶え間なくコードを出荷しています。しかしペネトレーションテストは?それは年に一度しか行われません。これにより巨大なセキュリティギャップが生じます。残りの364日間、あなたは知らず知らずのうちに脆弱性を本番環境に出荷している可能性があります。
Shannonは、あらゆるビルドやリリースに対して実行できるオンデマンドの自動ペネトレーションテストを提供することで、このギャップを埋めます。
</details>
<a id="why-shannon"></a>
<details>
<summary><strong>なぜ「Shannon」なのか?</strong></summary>
情報理論の父であるクロード・シャノンにちなんで名付けられました。ペネトレーションテストの本質は情報の問題です。あらゆるプローブはシステムの状態に関する不確実性を減らします。優れたツールは、リクエストごとに得られるシグナルを最大化し、その知識のビットをエクスプロイト経路へと変えます。
また、「ねえクロード、シャノンを実行して」と言うだけで、バイブコーディングしたアプリのセキュリティ上の欠陥をすべて見つけられるようにしたいと考えました。
</details>
<a id="not-a-replacement-for-human-pentesters"></a>
<details>
<summary><strong>人間のペネトレーションテスターの代替ではありません</strong></summary>
Shannonは、熟練のペネトレーションテスターやレッドチーマーと並んで機能するように作られており、彼らを置き換えるものではありません。優れたペネトレーションテスターはビジネスを理解し、誰も予想しなかった方法で攻撃を連鎖させ、現在のモデルには及ばない長年の判断力を発揮します。
Shannonは別の問題を解決します。セキュリティチームが対応できる時間よりもはるかに多くのソフトウェアがテストを必要としています。重要なシステムは定期的に専門家による評価を受けますが、社内アプリ、API、変化の速いサービスといったロングテールはほとんどテストされないままです。
Shannonはペネトレーションテストをソフトウェア開発ライフサイクル(SDLC)のより早い段階へとシフトさせます。実際に出荷されるケイデンスでステージング環境やリリースに対してエクスプロイトに裏付けられたテストを実行し、組織を熟知した人材を必要とするリスクのために専門家の時間を確保できます。
</details>
## Shannonの実際の動作
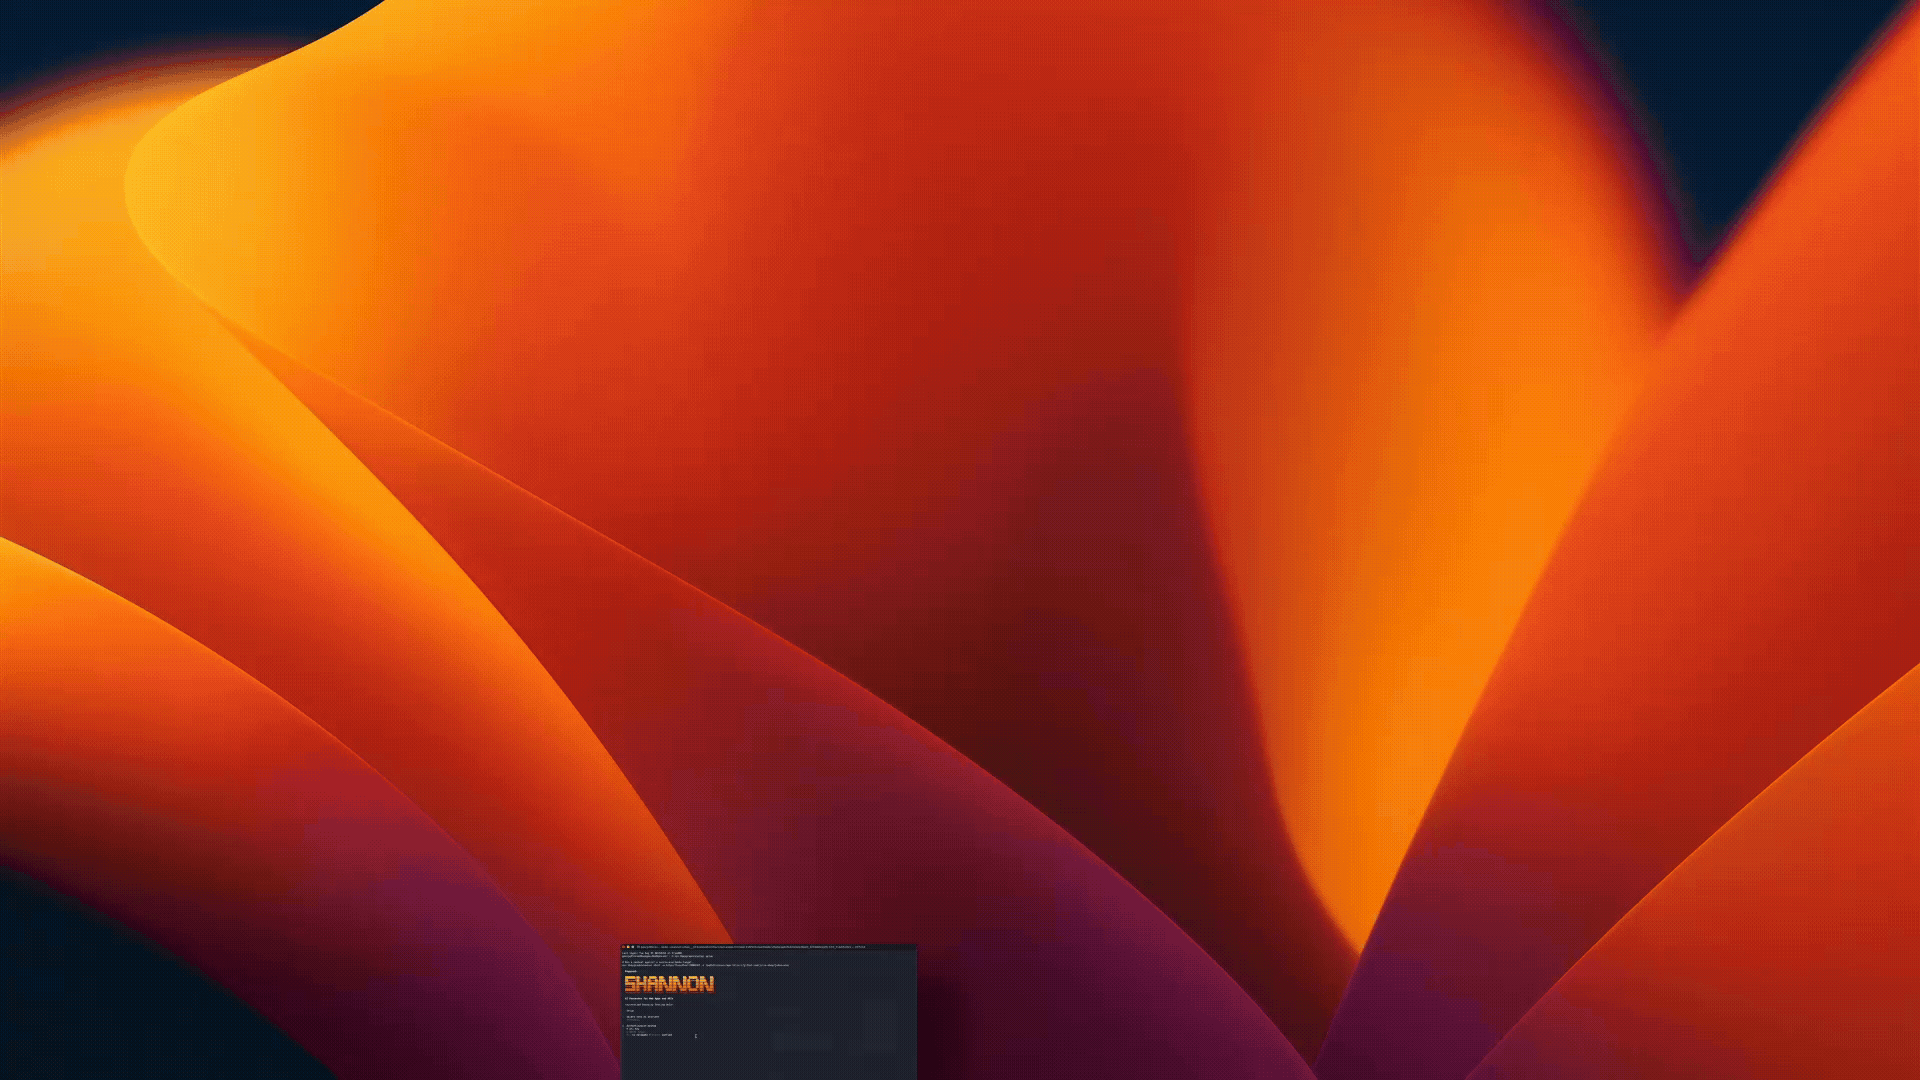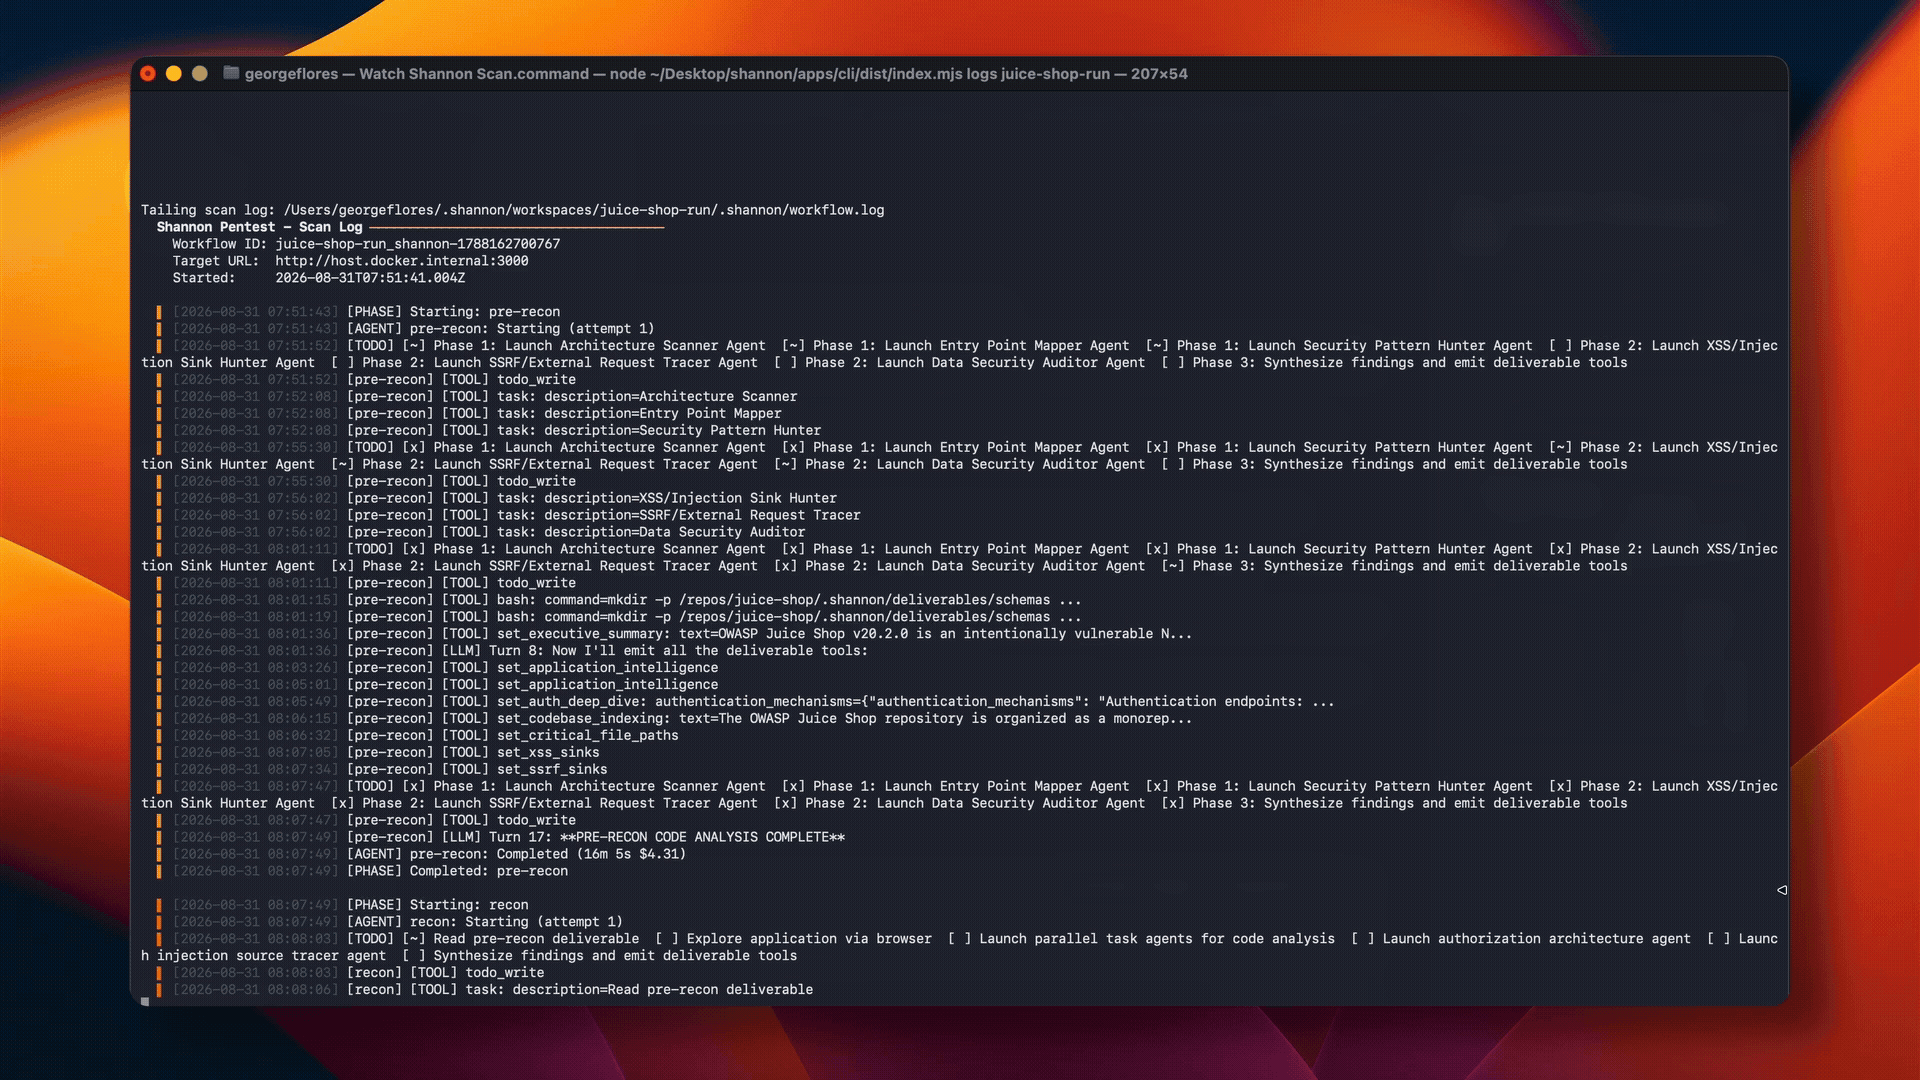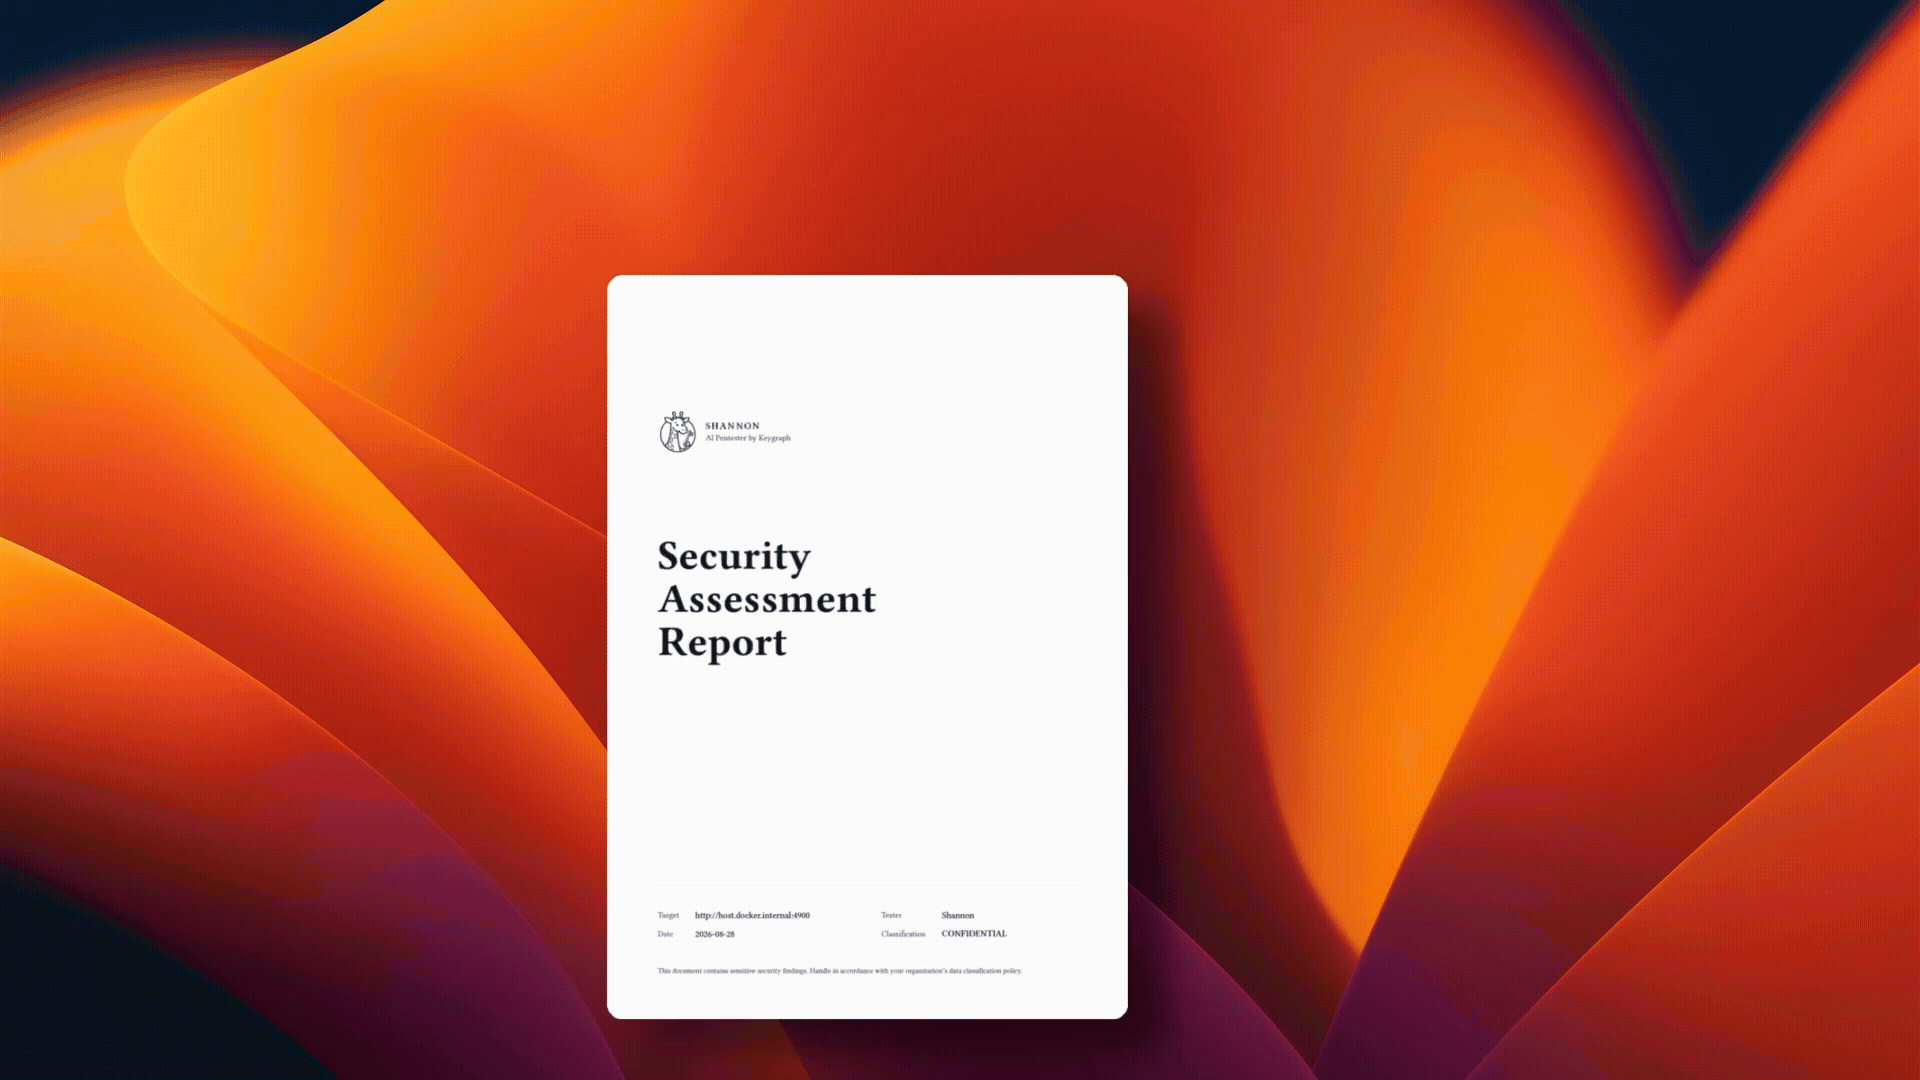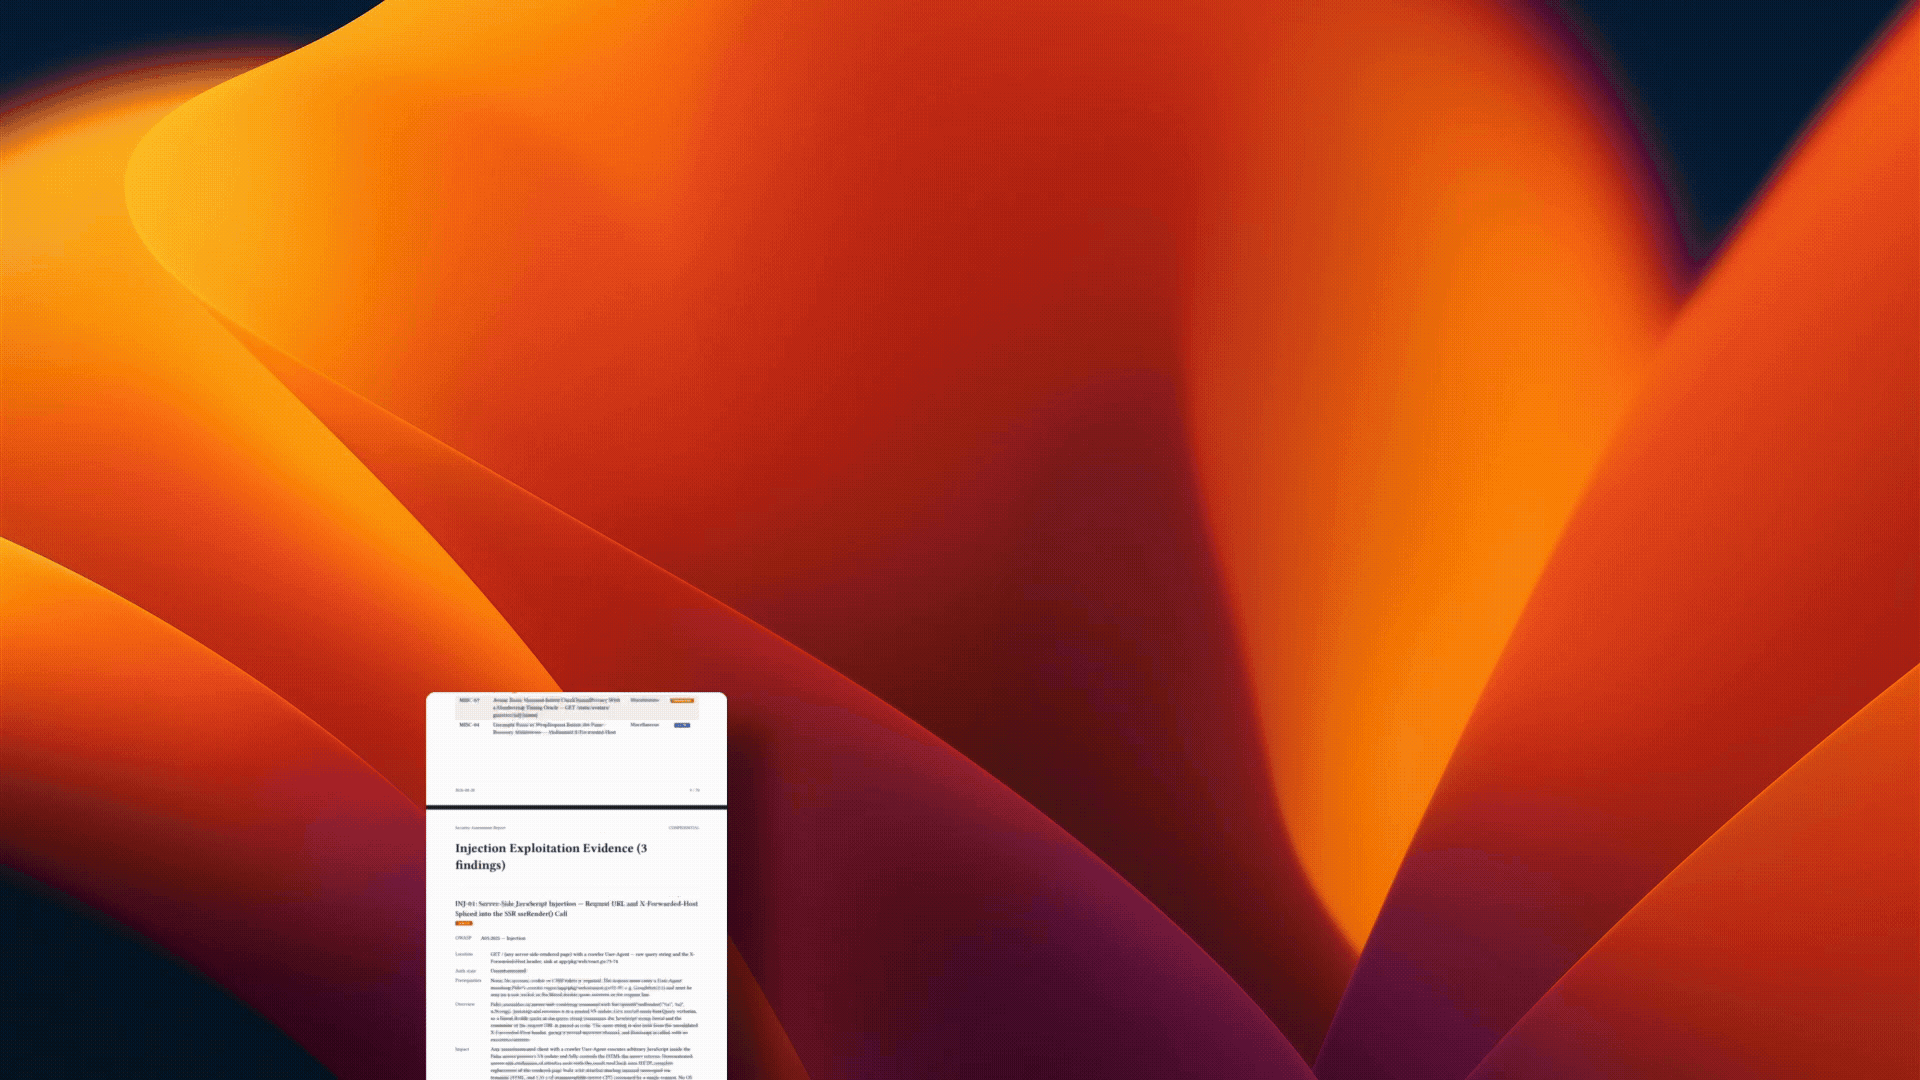
これらのレポートは、DoyensecによるAikidoとXBOWの比較に含まれるアプリケーションの一つであるPhotoview 2.4.0に対するShannon OSSスキャンの結果です。同じアプリケーションバージョンに対してShannonを実行し、その結果を独自に評価しました。手法、制限事項、コスト、結果については、[Doyensecの調査](https://doyensec.com/resources/ComparingAIApplicationSecurityTestingPlatforms_Doyensec.pdf)と当社の[Shannonフォローアップ比較](https://github.com/keygraphhq/shannon/blob/main/docs/shannon-xbow-aikido-benchmark.md)をご覧ください。
| モデル | レポート | SARIF |
| ----------------- | ---------------------------------------------------------------------------- | --------------------------------------------------------------- |
| DeepSeek v4 Flash | [レポートを見る](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-deepseek-v4-flash.sarif) |
| Grok 4.6 | [レポートを見る](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-grok-4-6.sarif) |
| Claude Opus 5 | [レポートを見る](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.pdf) | [SARIF](https://github.com/keygraphhq/shannon/blob/main/benchmark/photoview-opus-5.sarif) |
## クイックスタート
### 前提条件
- **Docker**: ワーカーコンテナに必要です。
- **Node.js 18+**: 推奨される`npx`ワークフローに必要です。
- **AIプロバイダーの認証情報**: ShannonはAnthropic、OpenAI、xAI、AWS Bedrock、およびハーネスカタログ内の[その他あらゆるプロバイダー](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#any-other-provider)で動作します。それぞれ[カスタムベースURL](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-base-url)を介してプロキシやLLMゲートウェイを指定でき、カタログにないモデルは[カスタムモデル設定](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#custom-model-configuration)で記述できます。キーはご自身で用意し、Keygraphがモデル通信をプロキシすることは決してありません。Shannonはプロバイダーに依存しません。推奨モデルIDについては[AIプロバイダー](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#suggested-models)をご覧ください。
- **プロバイダー側でのサイバーセーフガードの解除**: AnthropicとOpenAIはサイバーセキュリティのワークロードにリアルタイムのセーフガードを適用しており、スキャン実行中に中断されることがあります。初回実行前に、正規のセキュリティテスター向けのガイダンスを完了してください。[AIプロバイダー](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#cyber-safeguards-do-this-before-your-first-scan)および[サイバー検証に関するお知らせ](https://github.com/KeygraphHQ/shannon/discussions/483)をご覧ください。
### Shannonの実行
> [!WARNING]
> Shannonはエクスプロイトを実際に実行します。所有しているか、テストについて明示的な書面による許可を得ているアプリケーションと環境に対してのみ実行してください。本番システムに対してShannonを実行しないでください。
```bash
# Configure credentials with the interactive wizard.
npx @keygraph/shannon@latest setup
# Run a pentest against a source-available target.
npx @keygraph/shannon@latest start \
-u https://your-app.com \
-r /path/to/your/repo
```
ShannonはDocker Hubからワーカーイメージを取得し、必要なローカルインフラストラクチャを起動し、対象リポジトリを読み取り専用でエフェメラルなワーカーコンテナ内にマウントし、結果をローカルワークスペースに書き込みます。
ソースビルド、認証付きスキャン、プロバイダー固有のセットアップ、およびプラットフォームに関する注意事項については、[ドキュメント](#documentation)を参照してください。
> [!TIP]
> **APIクレジットの代わりにサブスクリプションを使用したいですか?**
>
> - **OpenAI Codex:** Shannonの最新バージョンはChatGPT PlusおよびProサブスクリプションをサポートしています。開始するには[OpenAI Codexサブスクリプションセットアップガイド](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#openai-codex-chatgpt-pluspro-subscription)に従ってください。
> - **xAI (Grok):** Shannonの最新バージョンはxAIサブスクリプションをサポートしています。開始するには[xAIサブスクリプションセットアップガイド](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#xai-grok-subscription)に従ってください。
> - **Claude Code:** Shannonの最新バージョンはClaude Codeサブスクリプションをサポートしていません。Claude Agent SDK上に構築された最終リリースであるバージョン`1.9.0`を使用するには、[Claude Codeサブスクリプションセットアップガイド](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md#claude-code-subscription)に従ってください。
## 主な機能
- **エクスプロイトなし、レポートなし**: 再現可能な概念実証(PoC)で確認された脆弱性のみを報告し、推測的なスキャナーノイズを削減します。
- **高度なコード分析**: アーキテクチャ、信頼境界、インターフェース、データフロー、および重要な資産をマッピングしてから、信頼性の高い攻撃パスをライブペネトレーションテストエージェントに送信します。
- **自律的な実行**: 偵察、分析、エクスプロイト、およびレポート作成を単一のコマンドから実行します。
- **ライブターミナル体験**: スキャンのセットアップを簡素化し、オーケストレーションログを公開することなくエージェントの進捗と結果を表示します。
- **認証付きテスト**: 設定を通じて認証情報、ログインフロー、TOTP、メール認証、フォーカスエリア、およびエンゲージメントルールをサポートします。
- **OWASPに焦点を当てたカバレッジ**: 悪用可能なインジェクション、XSS、SSRF、認証の不備、および認可の不備をテストします。
- **再開可能なワークスペース**: 完了した作業を繰り返すことなく、中断されたスキャンを再開します。
- **ネイティブなCI/CD統合**: 公式のGitHub ActionまたはGitLab CI/CDコンポーネントを通じて実行され、アーティファクトを保持し、検出結果を公開し、実証された脆弱性に基づいてリリースをゲートします。
- **マルチフォーマットレポート**: 証拠に富んだPDFおよびMarkdownレポートに加え、JSONおよびSARIF 2.1.0を生成します。SARIFはエクスプロイトモードのスキャンでデフォルトで有効になっています。
- **プロバイダー非依存およびBYOK**: Anthropic、OpenAI、xAI、AWS Bedrock、互換APIおよびLLMゲートウェイ、ならびにOllama、vLLM、またはLM Studioを通じて提供されるローカルモデルをサポートします。
- **設計によるプライバシー**: お客様のインフラストラクチャで実行され、結果をローカルに保存し、モデルリクエストを選択したエンドポイントに直接送信します。ローカルエンドポイントを使用すると、データはお客様の環境内に保持されます。
## CI/CD統合
Shannonは、[GitHub Actions](https://github.com/KeygraphHQ/shannon-action)および[GitLab CI/CD](https://gitlab.com/KeygraphHQ/shannon-ci)の公式統合を通じて、デプロイされたステージング環境および開発環境に対して継続的に実行できます。
両方の統合は以下を行います:
- 実行中のターゲットを攻撃しながら、チェックアウトされたソースリポジトリを分析します;
- PDF、Markdown、およびSARIFレポートをパイプラインアーティファクトとして保持します;
- 不完全な実行を含め、デバッグ用にスキャンログおよびエージェントログを保持します;
- プルリクエスト、リリース、およびスケジュールされたペネトレーションテストをサポートします;
- 不完全な評価と、検出結果のない完了したスキャンを区別します;そして
- オプションで、Shannonが設定された重大度しきい値以上で脆弱性をエクスプロイトした場合にパイプラインを失敗させます。
コード分析の仮説はパイプラインを失敗させません。重大度ゲートは`status: exploited`を持つ検出結果のみをカウントします。
### GitHub Actions
```yaml
name: Shannon Pentest
on:
workflow_dispatch:
permissions:
security-events: write
jobs:
pentest:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- name: Run Shannon
uses: KeygraphHQ/shannon-action@v1
with:
url: https://staging.example.com
api-key: ${{ secrets.SHANNON_AI_API_KEY }}
fail-on-severity: high
upload-sarif: true
```
Action は `repo` をデフォルトでチェックアウトされた GitHub ワークスペースに設定します。セキュリティ評価レポートと SARIF を含む 1 つのアーティファクトをアップロードし、さらにスキャンログとエージェントログを含む別の実行アーティファクトをアップロードします。`upload-sarif` を有効にすると、サポートされている検出事項が GitHub コードスキャンに公開されます。
要件:
- プライベートリポジトリ;
- Docker および Docker Compose v2 を備えたランナー;
- 実行中のステージングまたは開発ターゲットへのアクセス; および
- GitHub Actions シークレットとして保存されたモデルプロバイダーの認証情報。
[Shannon GitHub Action ドキュメント](https://github.com/KeygraphHQ/shannon-action) および [GitHub Marketplace リスティング](https://github.com/marketplace/actions/shannon-ai-pentester) を参照してください。
## エディション
| エディション | 内容 | 価格 |
| --- | --- | --- |
| **Shannon** (オープンソース) | このリポジトリ。ソースコードを保有するアプリケーションに対して、ローカルまたは CI/CD で自身で実行する完全な自律型ペンテスター。個人開発者や小規模チームに適しています。 | AGPL-3.0 の下でオープンソース。支払うのは自身のモデルコストのみです。 |
| **Community Program** | 米国拠点の 501(c)(3) 非営利団体、およびアクティブな開発者が 20 人以下のシードまたはプレシリーズ A のスタートアップ向けに、Keygraph Pro を無償で提供。 | 対象条件を満たす間はクラウドサービス料金が $0。 |
| **Pro** | Keygraph が管理するクラウドホスト版で、すべてのモジュールが含まれます。 | アクティブな開発者 1 人あたり月額 $50。 |
| **Enterprise** | Pro のすべての機能を、自身の環境でセルフホスト、または完全なエアギャップ環境で提供。 | カスタム。 |
最新の価格と完全な機能表については [keygraph.io/pricing](https://keygraph.io/pricing) を参照してください。
**Pro**、**Enterprise**、および **Community Program** は、エンタープライズグレードの強化版 Shannon エンジンによって動作しており、3 つすべてに以下が追加されます:
- **ブラックボックスペンテスティング**: ソースコードを必要とせず、実行中のアプリケーションを外部からテストします。
- **依存関係 (SCA) およびシークレットチェック**: 到達可能性を考慮した SCA と、リポジトリ履歴を含むシークレットスキャン。
- **検出事項管理**: スキャンやスキャナーをまたいだリポジトリごとの脆弱性ごとに 1 レコードで、ステータス履歴、オーナー、SLA、ダッシュボードを備えます。
- **修正プルリクエストと再テスト**: レビュー可能な修正プルリクエストを提供し、各修正は完全な再スキャンなしで再分析とエクスプロイトのリプレイによって検証されます。
- **Jira とアクセス制御**: 双方向の Jira 同期、SSO、RBAC、監査ログ。
ソースコードがありませんか? [Blackbox Pentester](https://keygraph.io/agentic-blackbox-pentester) をご利用ください。
[Shannon、Pro、Enterprise を詳細に比較 →](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md)
## アーキテクチャ
Shannon は多段階のセキュリティコード分析と、ライブの偵察およびエクスプロイトを組み合わせています:
```mermaid
flowchart TD
S["Source code"] --> EXISTING["Recon + vulnerability analysis"]
S --> SAST["Agentic security code analysis"]
EXISTING -- "Pentest candidates" --> REC["Finding reconciliation<br/>(merge + deduplicate)"]
SAST -- "SAST candidates" --> REC
REC -- "Reconciled exploitation queue" --> EXP["Exploitation agents"]
APP["Running application"] --> EXP
EXP -- "Exploit demonstrated" --> REPORT["Reporting<br/>PDF · Markdown · SARIF"]
EXP -- "No exploit demonstrated" --> DROP["Discard"]
REPORT --> CICD["CI/CD gate"]
```
段階ごとの流れ:
1. **偵察と脆弱性分析** は実行中のアプリケーションを調査し、実行時の挙動をソースコードに結び付け、Injection、XSS、SSRF、認証、認可にわたって専門エージェントを実行します。
2. **エージェント型セキュリティコード分析** はアプリケーションのアーキテクチャ、信頼境界、公開インターフェース、依存関係、データフロー、高リスク資産をマッピングし、それらに対して的を絞った調査を開始します。
3. **検出結果の突合** は両方の候補ストリームを統合し、重複を排除し、残ったものを悪用キューにグループ化します。
4. **悪用エージェント** は実行中のアプリケーションに対して実際の概念実証攻撃を試みます。
5. **検証** は Shannon が実証できないすべての候補を除外します。
6. **レポート** はエビデンスを添付した PDF および Markdown レポートを生成し、さらに下流システム向けの構造化 JSON と SARIF も出力します。
ライブで検証された脆弱性のみが Shannon のペネトレーションテストの検出結果となるか、CI/CD の重大度ゲートにカウントされます。
各スキャンは、分離されたワークスペースと呼び出しごとのオーケストレーションを備えたエフェメラルな Docker コンテナ内で実行されます。
## ドキュメント
運用の詳細については、以下のガイドを参照してください:
| ガイド | 用途 |
| --------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| [ソースビルドと CLI コマンド](https://github.com/keygraphhq/shannon/blob/main/docs/development.md) | クローン、ビルド、一般的なコマンド、出力パス、ローカル開発。 |
| [設定](https://github.com/keygraphhq/shannon/blob/main/docs/configuration.md) | 認証付きテスト、ログインフロー、エンゲージメントのルール、レポートフィルター。 |
| [AI プロバイダー](https://github.com/keygraphhq/shannon/blob/main/docs/ai-providers.md) | モデルの選択、サポートされるプロバイダー(Anthropic、OpenAI、xAI、AWS Bedrock、およびその他 Pi がサポートするプロバイダー)、カスタム LLM ゲートウェイ。 |
| [プラットフォームとネットワーキング](https://github.com/keygraphhq/shannon/blob/main/docs/platforms.md) | Windows/WSL2、Linux、macOS、Docker ネットワーキング、ローカルアプリ、カスタムホスト名。 |
| [ワークスペースと再開](https://github.com/keygraphhq/shannon/blob/main/docs/workspaces.md) | ワークスペースの命名、中断されたスキャンの再開、ワークスペースのストレージ。 |
| [安全性と制限事項](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md) | 認可された使用の要件、非本番環境でのガイダンス、変更を伴う影響、コスト、モデルに関する注意事項。 |
| [カバレッジとロードマップ](https://github.com/keygraphhq/shannon/blob/main/docs/coverage-roadmap.md) | 現在の脆弱性カバレッジと計画中の作業。 |
| [Pro と Enterprise](https://github.com/keygraphhq/shannon/blob/main/docs/keygraph-platform.md) | Shannon と Pro、Enterprise、Community Program の比較: ブラックボックスペネトレーションテスト、SCA とシークレット、検出結果管理、修正プルリクエスト、再テスト、Jira、デプロイ。 |
## 安全性、スコープ、制限事項
Shannon はパッシブスキャナーではありません。その悪用エージェントはユーザーの作成、フォームの送信、アプリケーション状態の変更、アウトバウンドリクエストのトリガーなど、ターゲットシステムに影響を与える可能性があります。使い捨てのデータを使用したサンドボックス化されたステージング環境またはローカル開発環境を使用してください。
Shannon を合法的かつ倫理的に使用する責任はあなたにあります。所有していない、または明示的なテストの認可を持たないシステム、リポジトリ、アプリケーションに対して Shannon を向けないでください。
重要な制限事項:
- Shannonは、日常的な開発やCI/CDにおける高速でコードを考慮したペネトレーションテストに最適化されています。網羅的なエージェント型SAST、より広範なスキャナーカバレッジ、集中管理、およびライフサイクル全体の脆弱性管理は、Pro、Enterprise、およびCommunity Programを通じて提供されます。
- 検出結果には依然として人間によるレビューが必要です。LLMが生成したレポートには、根拠が薄弱な、または誤った詳細が含まれる可能性があります。
- Anthropic、OpenAI、xAI、AWS Bedrockは組み込みプロバイダーであり、ハーネスカタログにあるその他のプロバイダーも同様に利用できます。それぞれは、プロキシやLLMゲートウェイを指すカスタムベースURLを通じて到達可能です。モデルの能力はさまざまであり、Shannonの指示やツール使用の制約に確実に従わないモデルは、より弱い結果を生み出します。
- フル実行には約1〜1.5時間かかる場合があり、モデルの価格設定やアプリケーションの複雑さに応じてLLM APIのコストが発生する可能性があります。
- 信頼できない、または敵対的なコードベースをスキャンしないでください。ソースコードを読み取るAI搭載ツールは、プロンプトインジェクションにさらされる可能性があります。
新しい環境でShannonを実行する前に、[安全性と制限](https://github.com/keygraphhq/shannon/blob/main/docs/safety.md)ガイドの全文をお読みください。
## ライセンス
Shannonは[GNU Affero General Public License v3.0](https://github.com/keygraphhq/shannon/blob/main/LICENSE)の下でライセンスされています。
異なるライセンス条件、商用サポート、私的な再配布、マネージドサービスでの利用、またはKeygraph ProやEnterpriseを含むより広範なデプロイオプションを必要とする組織向けに、商用およびエンタープライズライセンスを利用できます。
商用ライセンスについては、[[email protected]](mailto:[email protected])までお問い合わせください。
## 謝辞
[Pi](https://github.com/earendil-works/pi)、
[Playwright CLI](https://github.com/microsoft/playwright-cli)、
および[Mantis](https://github.com/google/mantis)に感謝します。
ライセンスおよび帰属の詳細については、[THIRD_PARTY_NOTICES.md](https://github.com/keygraphhq/shannon/blob/main/THIRD_PARTY_NOTICES.md)を参照してください。
## Keygraphについて
**Keygraph**はShannonを開発した企業です。また、AppSecライフサイクル全体を完結させ、強化されたビルドのShannonをペネトレーションテストエンジンとして実行する商用エディション、**Keygraph Pro**と**Keygraph Enterprise**も構築しています。
## コミュニティとサポート
バグ、デプロイ、および設定に関する質問について実践的な支援を受けられる**コミュニティオフィスアワー**を提供しています。
- 米国/欧州: 木曜日 午前10:00 PT
- アジア: 木曜日 午後2:00 IST
- [枠を予約する](https://cal.com/george-flores-keygraph/shannon-community-office-hours)
[Discordに参加](https://discord.gg/cmctpMBXwE)して、質問をしたり、フィードバックを共有したり、他のShannonユーザーとつながりましょう。
---
[Read more](https://github.com/keygraphhq/shannon)
