
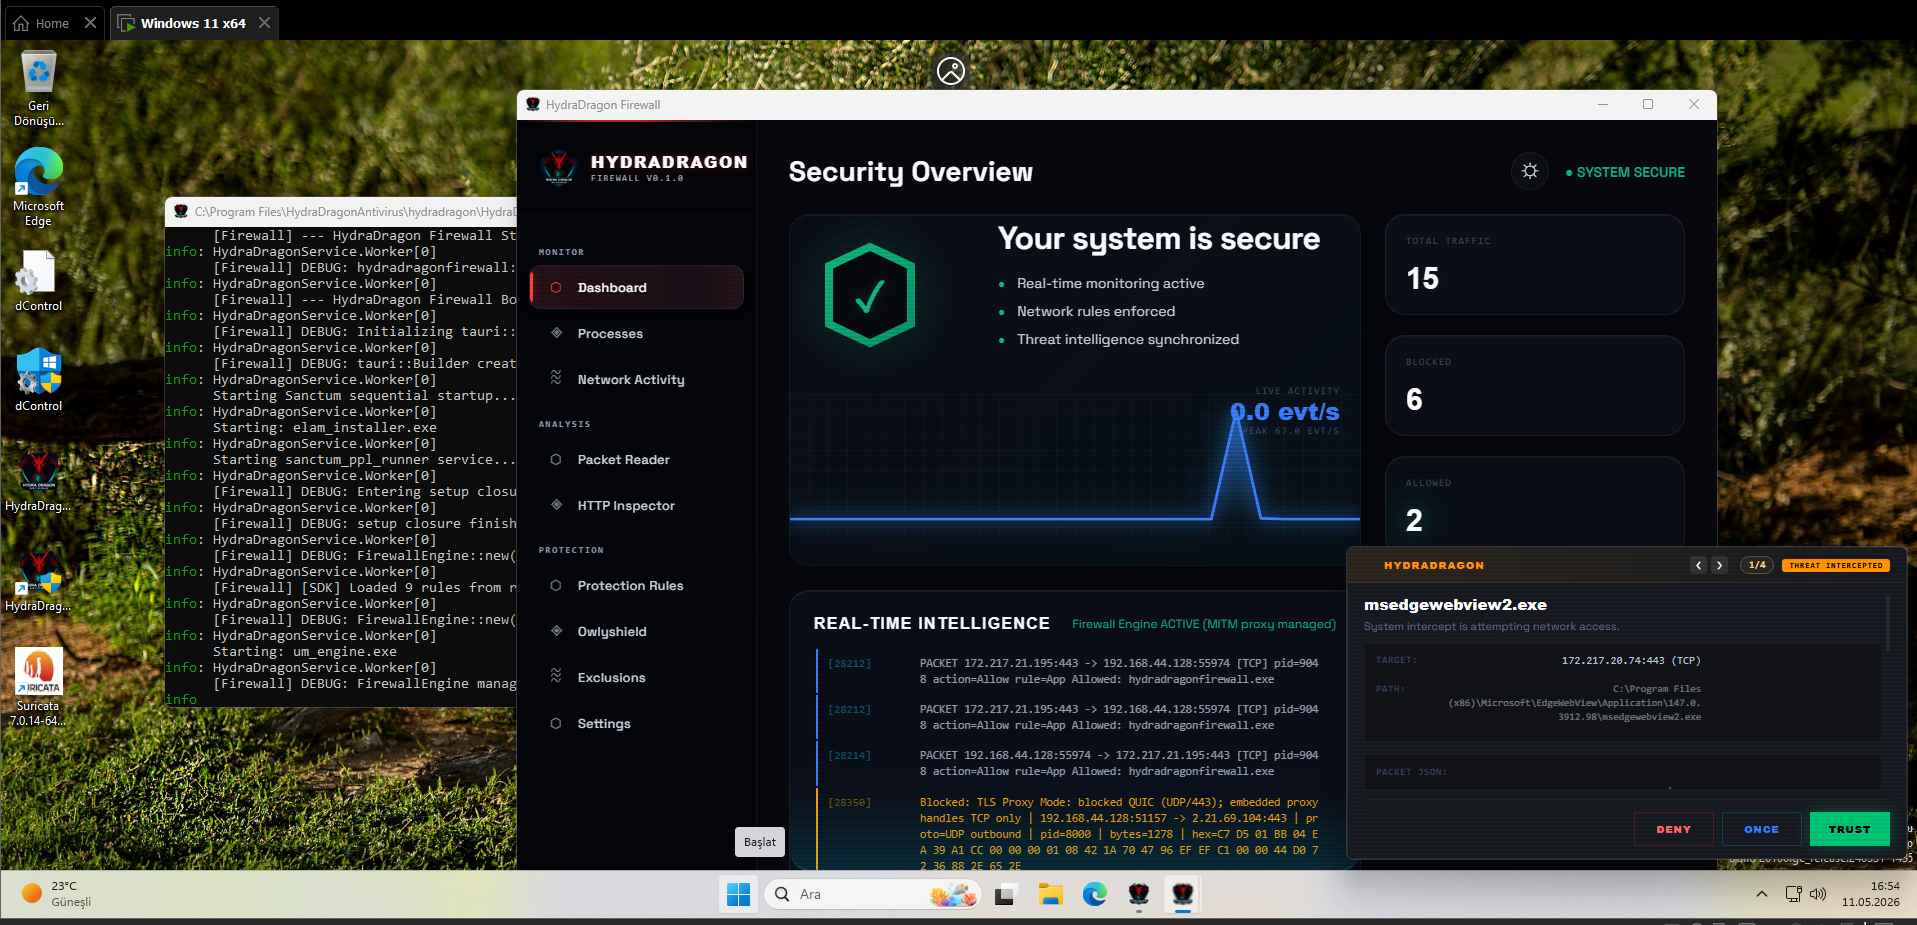
HydraDragonAntivirus openedr-demo
動的解析と静的解析、Windows向けアンチウイルスによるリアルタイムマルウェア解析。オープンソースXDR(3つのEDRプロジェクト)、ClamAV、YARA-X、機械学習AI、行動分析、アンパッカー、難読化解除、デコンパイラ、ウェブサイトシグネチャ、Ghidra、Suricata、Sigma、カーネル、ハイパーバイザベースの保護など、想像を超える数多くの機能を備えています。
Hydra Dragon アンチウイルス
警告: ここにあるドキュメントはかなり古いですが、参考のために残しています。
OpenEDR、MBRFilter、Sanctum などを除き、各ディレクトリはパフォーマンスのために完全に非推奨です。
📚 詳細なドキュメント、アーキテクチャ図、コンポーネントガイドについては、プロジェクト Wiki をご覧ください。
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
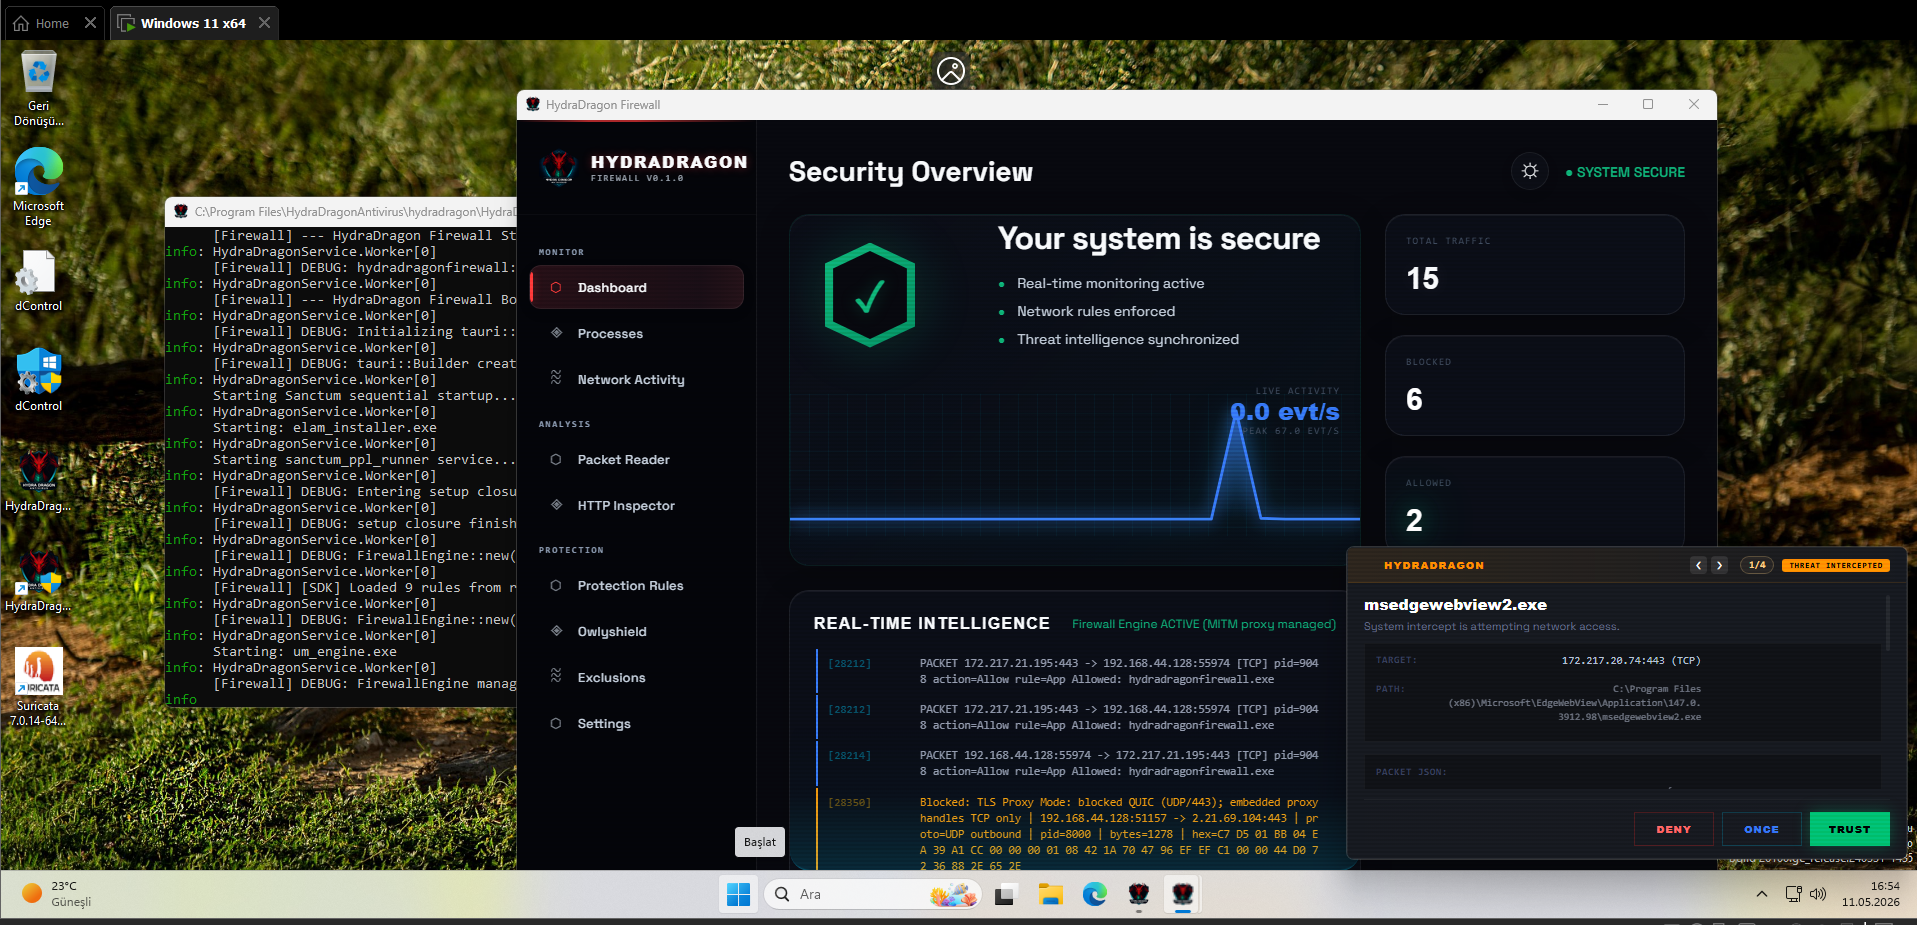
警告: 活発な開発が進行中
このプロジェクトは本番環境に対応していません。 破壊的な変更、バグ、不完全な機能が発生することが予想されます。
⚠️ 注意: このリポジトリは、厳密に EXPERT MALWARE ANALYSTS (専門のマルウェアアナリスト) および SECURITY RESEARCHERS (セキュリティ研究者) のみを対象としています。 安全に扱うには専門知識を必要とする低レベルのシステムコンポーネントや実験的なセキュリティドライバが含まれています。
[!CAUTION]
🛑 ユーザーの責任と保護機能の制限
HydraDragon は 悪意のある自動化された脅威 から保護するように設計されており、人為的なミスや意図的なシステム変更から保護するものではありません。
- 手動削除: アンチウイルスは
rd C: /s /qのようなコマンドの実行や、自身のファイルを手動で削除することを 阻止しません。もしあなた (管理者) が明示的に何かを削除しているのであれば、それはマルウェアの侵入ではなく 実際のユーザーのミス であると認識します。このシステムは、意図的な管理者の決定を妨害することなく許可するように設計されています。- ドライバ/システムの誤設定: このソフトウェアは、互換性のないドライバの手動インストールや不正確なシステム設定から保護するものではありません。手動によるレジストリ編集やドライバの実験によって引き起こされる「Inaccessible Boot Device」やその他のシステム障害は、マルウェアの動作とは見なされず、ブロックされません。
- 実験的性質: この実験的なソフトウェアの使用によって生じたいかなるデータ損失やシステムの不安定化についても、あなたが責任を負います。常に最初に仮想マシン (VM) でテストしてください。
POC
-
📺 概念実証 (POC) ビデオ: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
-
デモ: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
一人のプロジェクト
- HydraDragon は、主に一人の開発者によって構築された、3年間の独立したオープンソースのアンチウイルス/EDR プロジェクトです。
TODO
- HydraDragonIDE をプロジェクトに追加する (静的アナライザー)。
- Npcap は実際にはオープンソースではないため削除し、カスタムの Suricata ビルドに置き換える。
プロジェクトの機能について
- 1か月ほど前にこう言いました: 注: このプロジェクトはあなたが思うよりもはるかに複雑になっているため、プロのテストに参加する最初のオープンソースアンチウイルスになるために、AV-Test に参加するために Android に切り替えました: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- そしてこの UPDATE: 私は最高のシグネチャのみを使用し、Owlyshield + OpenEDR + Firewall のみで動的解析ベースのアンチウイルスの多くを削除することを計画していました。なぜなら、現実世界では重いシグネチャなしでリアルタイム保護に焦点を当てる必要があるからです。
- したがって、これは再び非常に複雑な作業になります。私に幸運を祈ります。
PC との互換性
-
プラットフォームサポート: このプロジェクトは厳密に x86-64 Windows のみを対象としています。aarch64 やその他のアーキテクチャはサポートされていません。
-
このインストーラーは、クリーンまたはフォーマット直後の Windows PC で使用するように設計されています。
-
最良の結果を得るには、必要なサードパーティコンポーネントが手動で既にインストールされていないシステムにのみ HydraDragon Antivirus をインストールしてください。
重要な注意
以下のプログラムのいずれかが既に PC にインストールされている場合は、このインストーラーを実行しないでください:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR または関連する EDR コンポーネント
これらのコンポーネントが既にインストールされているシステムに HydraDragon Antivirus をインストールすると、バージョンの競合、パスの問題、サービスの競合、または予期しないインストーラーの動作が発生する可能性があります。
推奨される使用方法
このインストーラーは以下の環境で使用してください:
- 新規の Windows インストール
- クリーンなテストマシン
- 仮想マシン
- 既存のアンチウイルスエンジンの依存関係がない PC
必要なコンポーネントのいずれかが既にインストールされている場合は、まずそれらをアンインストールするか、HydraDragon Antivirus をインストールする前にクリーンな Windows 環境を使用してください。
重要な注意事項と制限
プロジェクトの範囲
HydraDragon は、現在活発かつ実験的に開発中のローカルアンチウイルス (Xcitium クラウドを除く) プロジェクトです。
- システム上でローカルに動作します。
- 研究、学習、マルウェア解析の実験を目的としています。
このプロジェクトは、あなたの主要な日常のアンチウイルスソリューションを置き換えることを目的としていません。
検出の哲学
- 誤検出が発生する可能性があります。
- このシステムは、マシンがクリーンな状態 (感染後ではない) であることを前提としています。
- このプロジェクトは、速度よりも深い解析を優先します。
- 目標は、迅速だが浅い検出ではなく、長期的な検出の改善です。
- これは、このプロジェクトが 99% の検出率を達成することを意味するものではありません — それは開発の哲学を反映しているだけです。
- このアンチウイルスは、最高のシグネチャだけでなく、ほぼすべての新しいシグネチャを使用します。だから重いのです。
- UPDATE: 検出の哲学は大きく変わり、99% の非常に遅い検出ではなく、90% の即時検出を好みます
実験的ステータス
- これは非常に実験的なプロジェクトです。
- 初期バージョンの一部のアーキテクチャ上の決定は最適ではなく、安定性に影響を与えました。
- このプロジェクトは活発に改善および洗練されています。
- 注意して使用してください。
既知の制限
- 2 GB を超えるファイルはスキャナーによってスキップされ、スキャンされません。スキップされたファイルをクリーンとして扱わないでください。
- Transparent TLS Proxy/Inspector は、証明書のインストール同意が有効になっている場合、ローカルの HydraDragon Firewall CA 証明書をインストールすることがあります。ファイアウォール GUI は手動で追加/削除でき、アンインストーラーはベストエフォートでそれを削除します。
サンプル検出ポリシー
-
非常に古いマルウェアサンプルは検出されない可能性があります。
-
シグネチャ廃止の参考: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
ブートクリティカルフィルター:
MBRFilterは現在、SERVICE_BOOT_START (0) UpperFilter として設定されています。これにより、ディスクスタックが初期化される最初の瞬間からマスターブートレコードが保護され、ブートキットや Petya スタイルのランサムウェアに対するハードウェアレベルの耐性を提供します。 -
ジャンクまたは完全に未知のデータとして表示されるファイルは、意図的に無視される場合があります。
-
PE ヘッダーが削除されると、一部の検出エンジンはそのファイルを検出しなくなる可能性があります。
-
YARA の検出は、ルールのロジックによっては依然としてトリガーされる可能性があります (たとえば、ファイルタイプを検証しないルール)。
例:
PE ヘッダーが削除されたサンプル: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
元のサンプル: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326
インストールと使用上の注意
[!IMPORTANT] OpenEDR の長いパスの問題: OpenEDR には、Windows のデフォルトの 260 文字のパス制限を超える深くネストされたディレクトリ構造が含まれています。クローンまたはビルドする前に、以下を実行してください:
git config --global core.longpaths trueこれがないと、OpenEDR コンポーネントのクローンまたはビルドがパス関連のエラーで失敗します。
- インストールプロセスは完全には自動化されていません。Npcap、ドライバ、ファイアウォールコンポーネント、およびその他のいくつかの依存関係は、セットアップ中に手動での承認が必要になる場合があります。
- 自動アンインストーラーで問題が発生した場合は、ELAM ドライバを手動でアンインストールする必要があります。レジストリのクリーンアップ手順については、アンインストールガイド を参照してください。
- セットアップ中の一時的な ClamAV 更新エラーは安全に無視できます。
- ドライバのインストールが失敗した場合は、Secure Boot を無効にして再試行してください。
- 一部の保護が有効に見えても、アンチウイルスインターフェースが完全に読み込まれるまで待つことをお勧めします
- ELAM はテスト署名モードでは自動起動できないため、ドライバが悪用によって実行されるのを防ぐために、アンチウイルスに遅延起動を使用します。(注: すべてのドライバは署名されている必要があります。WDK テスト署名は一般的な開発には許容されますが、ELAM ドライバには十分ではありません)。
- Sanctum の
cert.ps1/sign.bat/build.rsハッシュループは、開発および CI のテスト成果物プロセスにすぎません。実際の本番環境では、ローカルの自己署名sanctum.pfx、サンプル PFX パスワード、テスト署名/デバッグモードのブート設定、または CI 生成の ELAM ハッシュを含むsanctum.sysを出荷しないでください。本番ドライバのリリースでは、保護されたリリース署名パイプラインと Microsoft Partner Center / Hardware Dev Center 署名を使用する必要があります。ELAM については、このローカルの自己署名ループではなく、HLK/WHCP パッケージ提出パスを使用してください。詳細は Sanctum 署名ノート を参照してください。 - アンチウイルスが完全に機能することを保証するには、Memory Integrity を無効にする必要があります。参考: https://github.com/adrianyy/kernelhook/issues/1