
isms-builder v1.37.1
セルフホスト型情報セキュリティマネジメントシステム — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
セルフホスト型情報セキュリティマネジメントシステム — オープンソース、クラウド不要



📖 Wiki — Docker イメージの使用と 環境変数、アーキテクチャとモジュール、FAQ、コントリビューション (DE/EN)
⚠️ セキュリティ警告: マルウェアを配布する偽リポジトリとコピー
ISMS Builder にはパッケージ化された「リリース」、インストーラー、ダウンロード可能な ZIP ファイルはありません — 唯一の正規ソースはこのリポジトリであり、GitHub からプレーンなソースコードとして 直接クローンまたはダウンロードしたものです。少なくとも 1 つのこのプロジェクトを装った悪意のあるリポジトリ (偽の README、スクリーンショットを装った ZIP にリンクする偽の「ダウンロード」ボタン、Windows マルウェアローダーを含む —
.cmd→.exe→ Lua-DLL ペイロードチェーン) を確認しています。このリポジトリ以外の場所から 「isms_builder」の ZIP/インストーラー/exe をダウンロードしたり実行したりしないでください。 このプロジェクトを装った疑わしいリポジトリやサイトを見つけた場合は、 issue または discussion を開いて報告してください。そうすれば警告を出すことができます。
ステータス: 活発に開発中 — まだ完成品ではありません。 コアモジュールは機能しており使用されていますが、一部の機能は不完全であり、 プラットフォームはまだ成長途上です。コントリビューション、フィードバック、実環境での テストを歓迎します — まさにそれがこのプロジェクトがオープンソース化された理由です。
🛡️ 関連プロジェクト: NIS2 Quick-Check — 無料のスタンドアロン NIS2 セルフチェック (10 ドメイン × 5 問、EU 全 27 加盟国、EU 全 24 公用語対応)。完全にブラウザ内で動作し、バックエンドもインストールも不要。ISMS Builder の一部ではなく、 使用するために必須でもありません — 素早い初期把握のための補助ツールです。
ISMS Builder とは?
ISMS Builder は、情報セキュリティマネジメントシステム (ISMS) を管理するためのセルフホスト型 Web プラットフォームです。 ポリシーの作成から監査証跡まで、コンプライアンスのライフサイクル全体をカバーします — ISO 27001:2022、NIS2、GDPR/DSGVO、BSI IT-Grundschutz などのフレームワークに対応。
クラウドなし。SaaS 費用なし。データはあなたのサーバーに留まります。
5 桁のベンダー契約なしに本格的な ISMS ツールを必要とする中小企業、IT チーム、コンサルタント向けに設計されています。
想定用途と適用範囲
このプロジェクトは、一人の ISMS 実務者のための実用ツールとして始まり、そこから成長しました。 オープンソースである理由は、その成果が他の人の役に立つかもしれないからであり、商業製品の 偽装ではないからです。この点を明示することで、あなたの状況に合うかどうかを判断しやすくなります。
何のために作られたか。 小規模な ISMS チーム — 多くの場合一人、時には数人 — が、 マネジメントシステムの文書を作成・維持するためです: ポリシー、リスク、資産、 管理策、証跡。アカウントを必要とする人数は少ないままであることが想定されています。 多数の対象者への展開はアカウントなしで機能します: ポリシーの承認はトークンベースのリンクとして送信されるため、 受信者はログインすることなく文書を閲覧・確認でき、 ユーザーリストに表示されることもありません。
あなたに求めるもの。 ISMS Builder はセルフホスト型であり、そこから生じるすべてはあなたの責任です: デプロイ、TLS、ハードニング、バックアップ、更新、アクセス制御、そしてそこに保存するものに対する データ保護義務。このプロジェクトが提供するのは妥当なデフォルト設定であり、マネージドサービスではありません。
何ではないか。 ホスト型 SaaS の提供はなく、商用サポート契約もなく、 サービスレベル契約もありません。マルチテナントのホスティング製品ではありません。いかなる標準への 認証も行わず、法的助言でもありません — 作業を整理し証跡化する手助けをしますが、 評価はあなたとあなたの監査人に委ねられます。
誰が維持しているか。 本業のかたわら、一人で維持しています。Issue やディスカッションは読まれ、 通常は数日以内に回答されます。セキュリティ報告は優先されます。機能リクエストは歓迎され、 ロードマップを実際に形作りますが、限られた夜の時間を奪い合うことになります。あなたの組織が 固定されたスケジュールや保証された応答に依存しているなら、商用ベンダーが正直な推奨です — そしてそれはこのプロジェクトを避ける理由ではなく、現実的に計画する理由にすぎません。
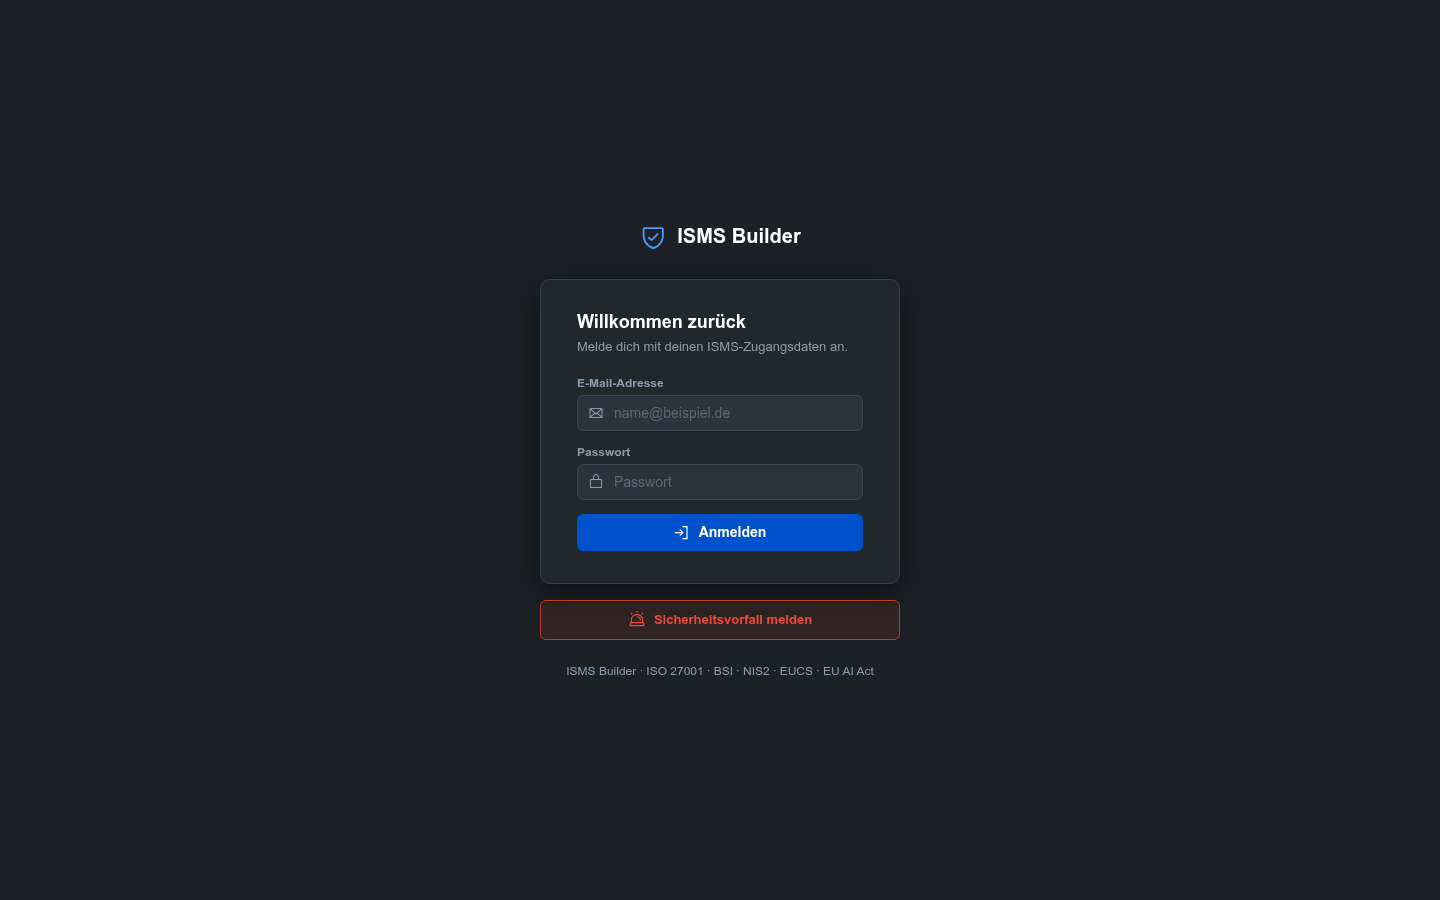
スクリーンショット
| ログイン | ダッシュボード |
|---|---|
 |  |
| 適用宣言書 | リスク管理 |
|---|---|
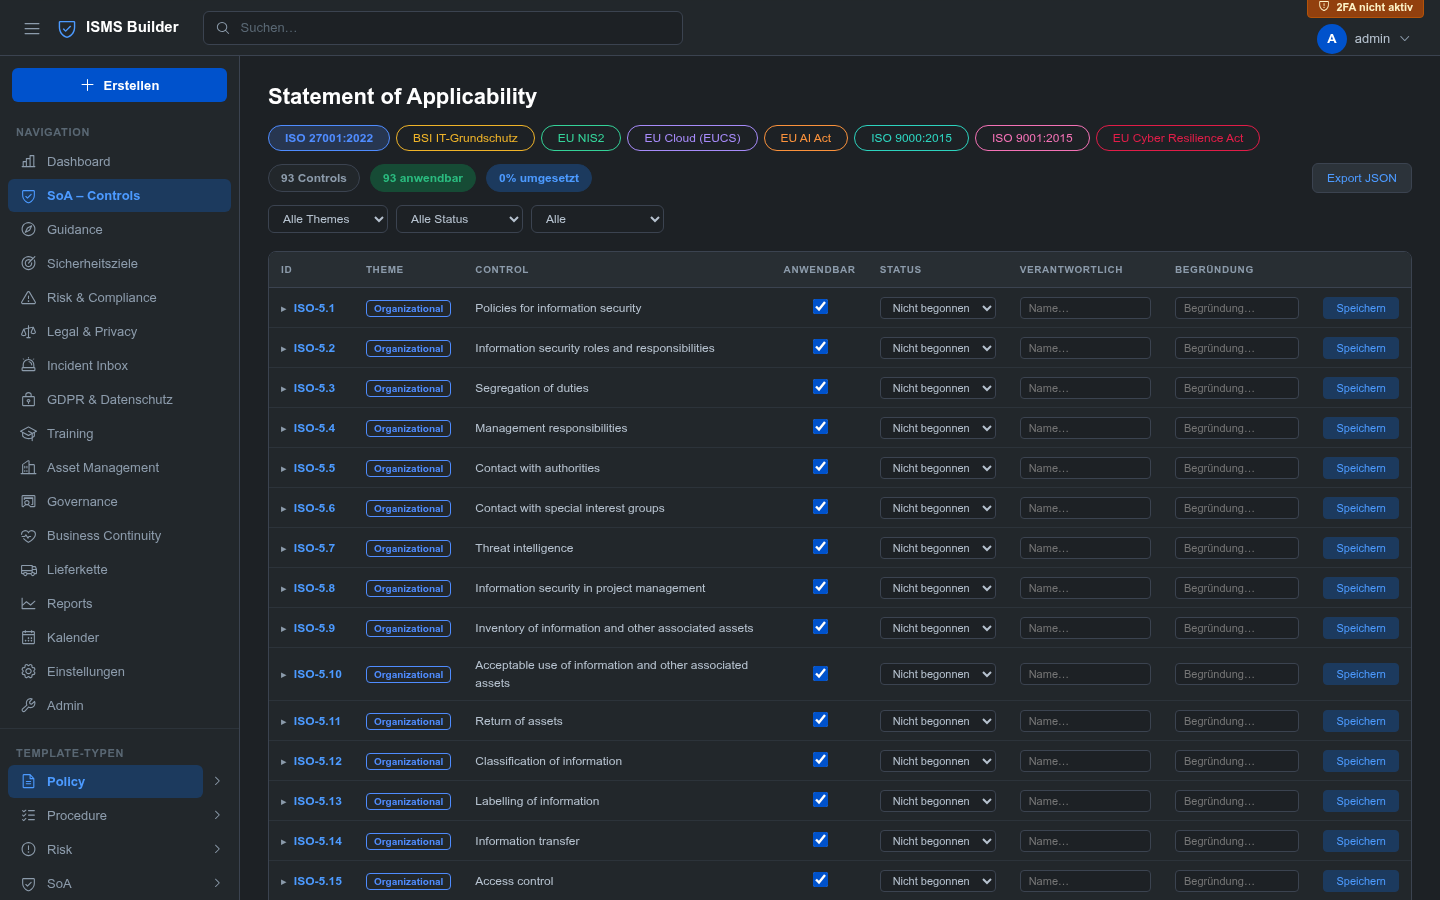 | |
| GDPR & データ保護 | 資産管理 |
|---|---|
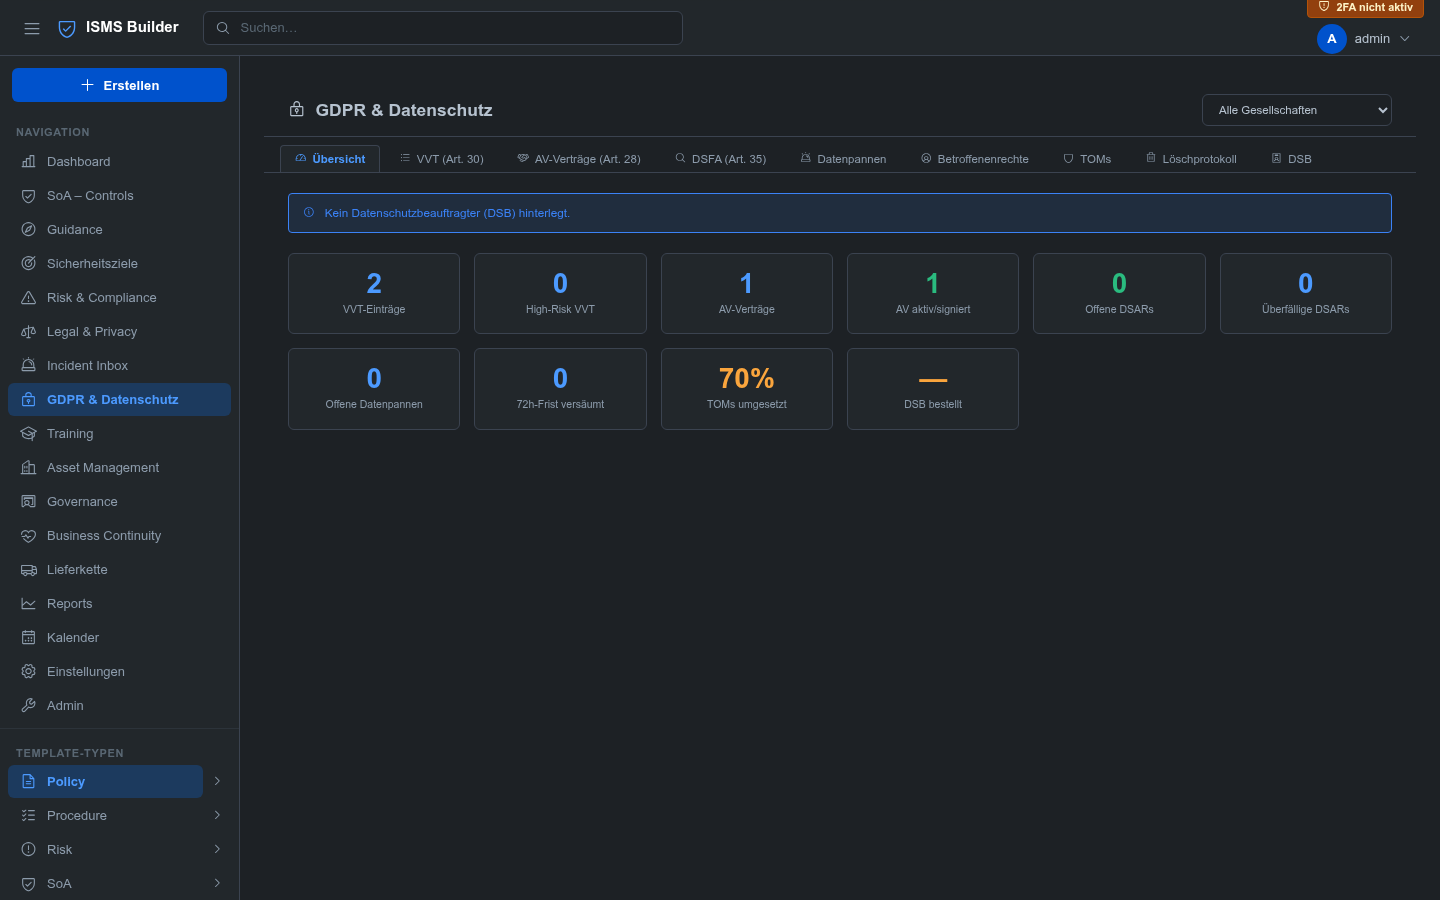 | 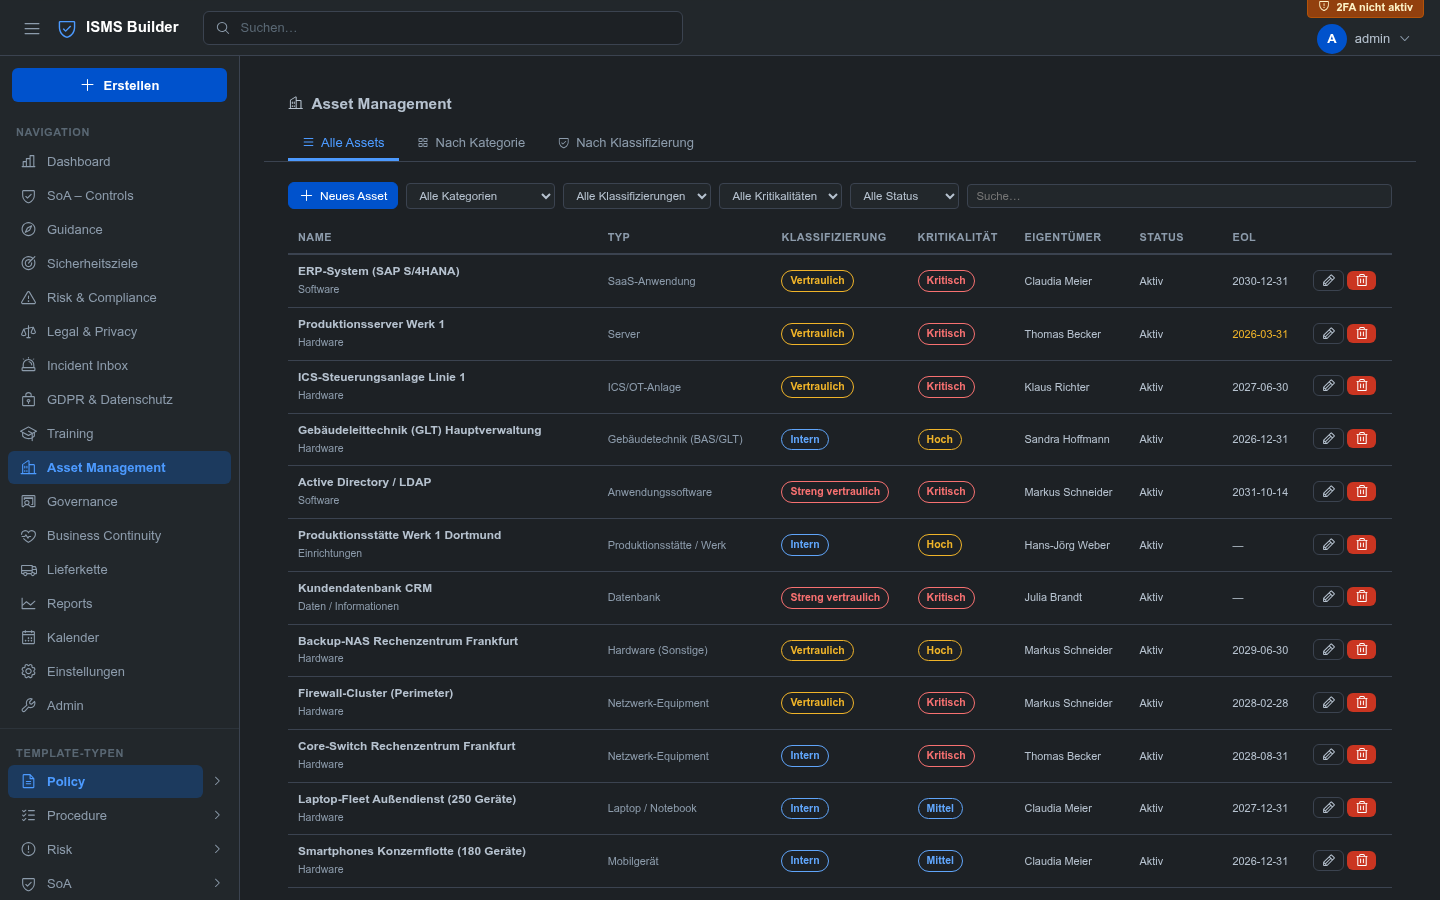 |
| ガイダンス & ドキュメント | レポート |
|---|---|
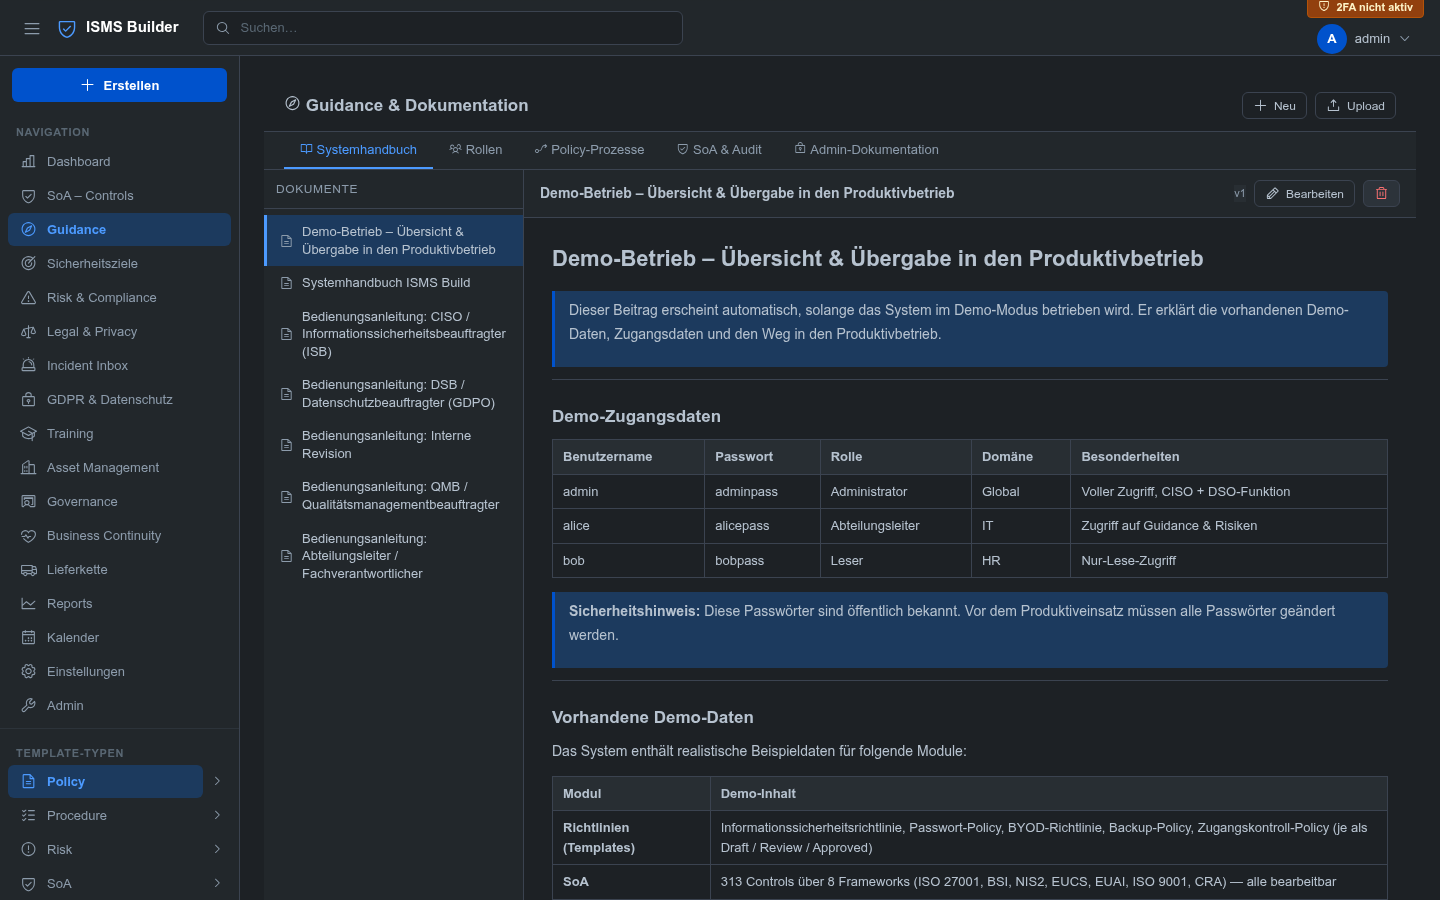 | 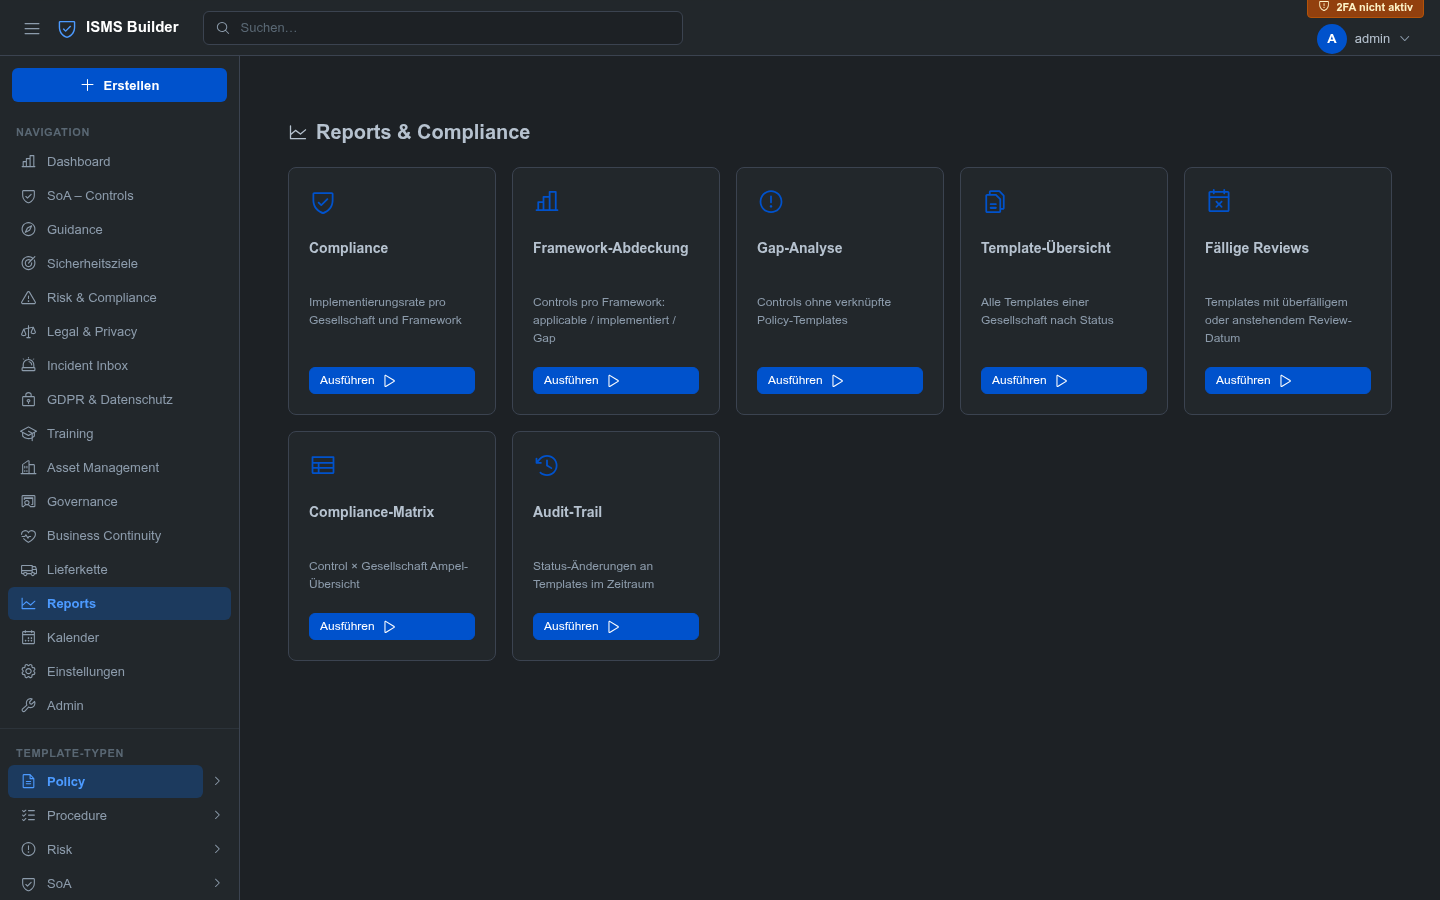 |
npm startを実行し、https://localhost:3000を開くと、完全なデモデータセットをローカルで確認できます。
機能概要
| モジュール | 説明 | 標準規格 |
|---|---|---|
| ポリシー管理 | テンプレートの CRUD、バージョン管理、ライフサイクル (ドラフト → レビュー → 承認 → アーカイブ)、スペース階層、添付ファイル | ISO 27001 §5 |
| 適用宣言書 | 8 つのフレームワークにわたる 313 の管理策、インライン編集、ギャップ分析、クロスマッピング | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| リスク管理 | リスク登録簿、対応計画、監査人ロール | ISO 27001 §6.1 |
| セキュリティ目標 | プログレスバー付き KPI 追跡、カレンダー連携 | ISO 27001 §6.2 |
| GDPR & プライバシー | VVT、AV 契約、DSFA、TOMs、DSAR キュー、72 時間タイマー、メールアラート付き削除ログ | DSGVO Art. 13–35 |
| 資産管理 | 資産登録簿、編集可能な資産タイプ、依存関係の継承を伴う保護目標 (CIA + 真正性)、分類レベル、EoL 追跡 | ISO 27001 A.5.9–5.12 |
| BCM / BCP | 事業影響度分析、事業継続計画、演習 | ISO 27001 A.5.29–5.30 / NIS2 |
| トレーニング記録 | トレーニングカタログ、完了追跡、証明書アップロード | ISO 27001 A.6.3 |
| サプライヤー管理 | ベンダー登録簿、監査スケジューリング、リスク評価 | ISO 27001 A.5.19–5.22 |
| 法務 & 契約 | 契約、NDA、プライバシーポリシー、有効期限カレンダー | |
| インシデント受信箱 | CISO 受信箱 + 公開報告フォーム (ログイン不要) | NIS2 / BSI |
| ガバナンス | マネジメントレビュー、アクション追跡 | ISO 27001 §9.3 |
| レポート | コンプライアンスマトリクス (管理策 × エンティティ)、ギャップレポート、レビューサイクル、CSV エクスポート | |
| 監査所見 | 所見登録簿 (IST→SOLL→リスク→推奨事項)、アクションプラン、重大度/ステータス追跡、FIND-YYYY-NNNN 参照 | ISO 27001 §9.2 |
| トレーサビリティ | すべてのレコードが SoA 管理策 + ポリシー文書にリンク — 双方向 | |
| セマンティック検索 | Ollama (nomic-embed-text) によるローカル AI 検索、キーワードフォールバック付き | |
| マルチエンティティ | 企業構造ツリー、管理策とポリシーのエンティティ別適用可否 | |
| 多言語 UI & デモデータ | UI とデモコンテンツの完全対応 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL、管理者が利用可能言語を制御 |
⚠ 重要: ISO 管理策は管理者による手動インストールが必要です
ISO 27001:2022、ISO 9000:2015、ISO 9001:2015 は、国際標準化機構 (ISO, © ISO) が発行する 著作権で保護された標準規格です。管理策の定義 (タイトル、説明、要求事項の本文) は本ソフトウェアに含まれておらず、有効な ISO ライセンスなしに 再配布してはなりません。
これが実際に意味すること: ISO 27001、ISO 9000、ISO 9001 の SoA モジュールは、管理策の内容なしで提供されます。 管理者は、これらのフレームワークを使用可能にする前に、管理策を手動でインポートする必要があります:
- iso.org または認可された国内標準機関から標準規格のライセンス版を入手する
- 管理策の定義を含む JSON ファイルを準備する (形式は
scripts/import-iso-controls.shに記載) - インポートスクリプトを実行する: ```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
- ISMS Builder サーバーを再起動します
すぐに使える標準搭載フレームワーク(ISOライセンス不要): BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA は公開されている EU法規およびドイツ連邦の刊行物に基づいており、完全にプリインストールされています。
それぞれの標準規格に対する有効なライセンスなしでISOフレームワークモジュールを運用することは、 運用者自身の責任です。ISMS Builderプロジェクトおよびその貢献者は、ISOで保護されたコンテンツの 無許可使用に対して一切の責任を負いません。
クイックスタート```bash
git clone https://github.com/coolstartnow/isms-builder.git cd isms-builder npm install cp .env.example .env # set JWT_SECRET to a long random string npm start # http://localhost:3000
**`[email protected]` / `adminpass`** でログインします。初回ログイン時に、**デモデータの言語**(🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL)を選択するか、空のシステムで開始するかを求められます。ログイン後すぐに管理者パスワードを変更してください。