
 coolstartnow/isms-builder
セルフホスト型情報セキュリティマネジメントシステム — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**セルフホスト型情報セキュリティマネジメントシステム — オープンソース、クラウド不要**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[Wiki](https://github.com/coolstartnow/isms-builder/wiki)** — Dockerイメージの使用と
環境変数、アーキテクチャとモジュール、FAQ、コントリビュート (DE/EN)
<!-- GDPR NOTE: The four badges above (CI, Tests, License, Node.js) load resources
from external servers (github.com, shields.io/Cloudflare, img.shields.io).
When this README is rendered in a browser, these requests transmit the viewer's
IP address to third parties (incl. US-based servers — GDPR Art. 44 ff.).
For 100% GDPR-compliant self-hosted documentation, replace these four badge
lines with their local equivalents from docs/badges/ or remove them entirely. -->
---
> ## ⚠️ セキュリティ警告: マルウェアを配布する偽リポジトリとコピー
> ISMS Builder には**パッケージ化された「リリース」、インストーラー、ダウンロード可能な ZIP ファイルは一切ありません** — 唯一の
> 正規の入手元はこのリポジトリであり、GitHub から直接プレーンな
> ソースコードとしてクローンまたはダウンロードするものです。少なくとも 1 つの**このプロジェクトを装った悪意のあるリポジトリ**を
> 確認しています(偽の README、スクリーンショットを装った ZIP にリンクする偽の「ダウンロード」ボタン、
> 中には Windows マルウェアローダー — `.cmd` → `.exe` → Lua-DLL ペイロードチェーン — が含まれています)。**このリポジトリ以外の
> どこからであっても「isms_builder」の ZIP/インストーラー/exe をダウンロードしたり実行したりしないでください。**
> このプロジェクトを装った疑わしいリポジトリやサイトを見つけた場合は、
> [issue](https://github.com/coolstartnow/isms-builder/issues) または
> [discussion](https://github.com/coolstartnow/isms-builder/discussions) を作成して通報してください。そうすれば私たちが警告を出せます。
---
> **ステータス: 活発に開発中 — まだ完成品ではありません。**
> コアモジュールは機能しており実際に使用されていますが、一部の機能は未完成であり、
> プラットフォームはまだ成長を続けています。コントリビューション、フィードバック、実環境での
> テストを心より歓迎します — まさにそれがこのプロジェクトがオープンソース化された理由です。
---
> 🛡️ **関連プロジェクト: [NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)** —
> 無料のスタンドアロン NIS2 セルフチェック(10 ドメイン × 5 問、EU 全 27 加盟国、
> EU 全 24 公用語対応)。完全にブラウザ内で動作し、バックエンドもインストールも不要です。ISMS Builder の一部ではなく、
> 使用に必須でもありません — 手早い最初の方向づけのための補助ツールにすぎません。
---
## ISMS Builder とは?
ISMS Builder は、情報セキュリティマネジメントシステム(ISMS)を管理するための**セルフホスト型 Web プラットフォーム**です。
ポリシーの作成から監査証跡まで、コンプライアンスのライフサイクル全体をカバーします — ISO 27001:2022、NIS2、GDPR/DSGVO、BSI IT-Grundschutz などのフレームワークに対応しています。
**クラウド不要。SaaS 料金不要。データはあなたのサーバーに留まります。**
> 5 桁のベンダー契約なしで本格的な ISMS ツールを必要とする中小企業、IT チーム、コンサルタント向けに設計されています。
---
## 想定用途と適用範囲
このプロジェクトは、一人の ISMS 実務者にとっての実用的なツールとして始まり、そこから成長しました。
これがオープンソースであるのは、その成果が他の人の役に立つかもしれないからであり、
実は商業製品であることを隠すためではありません。この点を明示することで、あなたの状況に合うかどうかを判断する助けになればと思います。
**何のために作られているか。** 小さな ISMS チーム — 多くの場合 1 人、時には数人 — が、マネジメントシステムの文書(ポリシー、リスク、資産、管理策、エビデンス)を作成し維持します。*アカウントを必要とする*人数は少ないままであることが想定されています。大規模な対象者への到達はアカウントなしで機能します。ポリシーの承認はトークンベースのリンクとして送信されるため、受信者はログインすることなく、またどのユーザーリストにも表示されることなく、文書を閲覧し確認できます。
**あなたに何を期待するか。** ISMS Builder はセルフホスト型であり、そこから生じるすべてはあなたの責任です。デプロイ、TLS、ハードニング、バックアップ、更新、アクセス制御、そして保存するあらゆるデータに対するデータ保護義務です。プロジェクトが提供するのは妥当なデフォルト設定であり、マネージドサービスではありません。
**何ではないか。** ホスト型の SaaS 提供はなく、商用サポート契約もなく、サービスレベル契約もありません。マルチテナントのホスティング製品ではありません。いかなる標準に対してもあなたを認証するものではなく、法的助言でもありません — 作業の整理とエビデンス化を支援しますが、評価はあなたとあなたの監査人のものです。
**誰が維持しているか。** 本業のかたわら、1 人が維持しています。Issue やディスカッションは読まれ、通常は数日以内に回答されます。セキュリティ報告は優先されます。機能リクエストは歓迎され、実際にロードマップを形作りますが、限られた夜の時間を奪い合います。あなたの組織が固定されたスケジュールや保証された応答に依存しているなら、商用ベンダーが正直な推奨です — それはプロジェクトを避ける理由ではなく、現実的に計画する理由にすぎません。
---
## スクリーンショット
| ログイン | ダッシュボード |
|---|---|
| 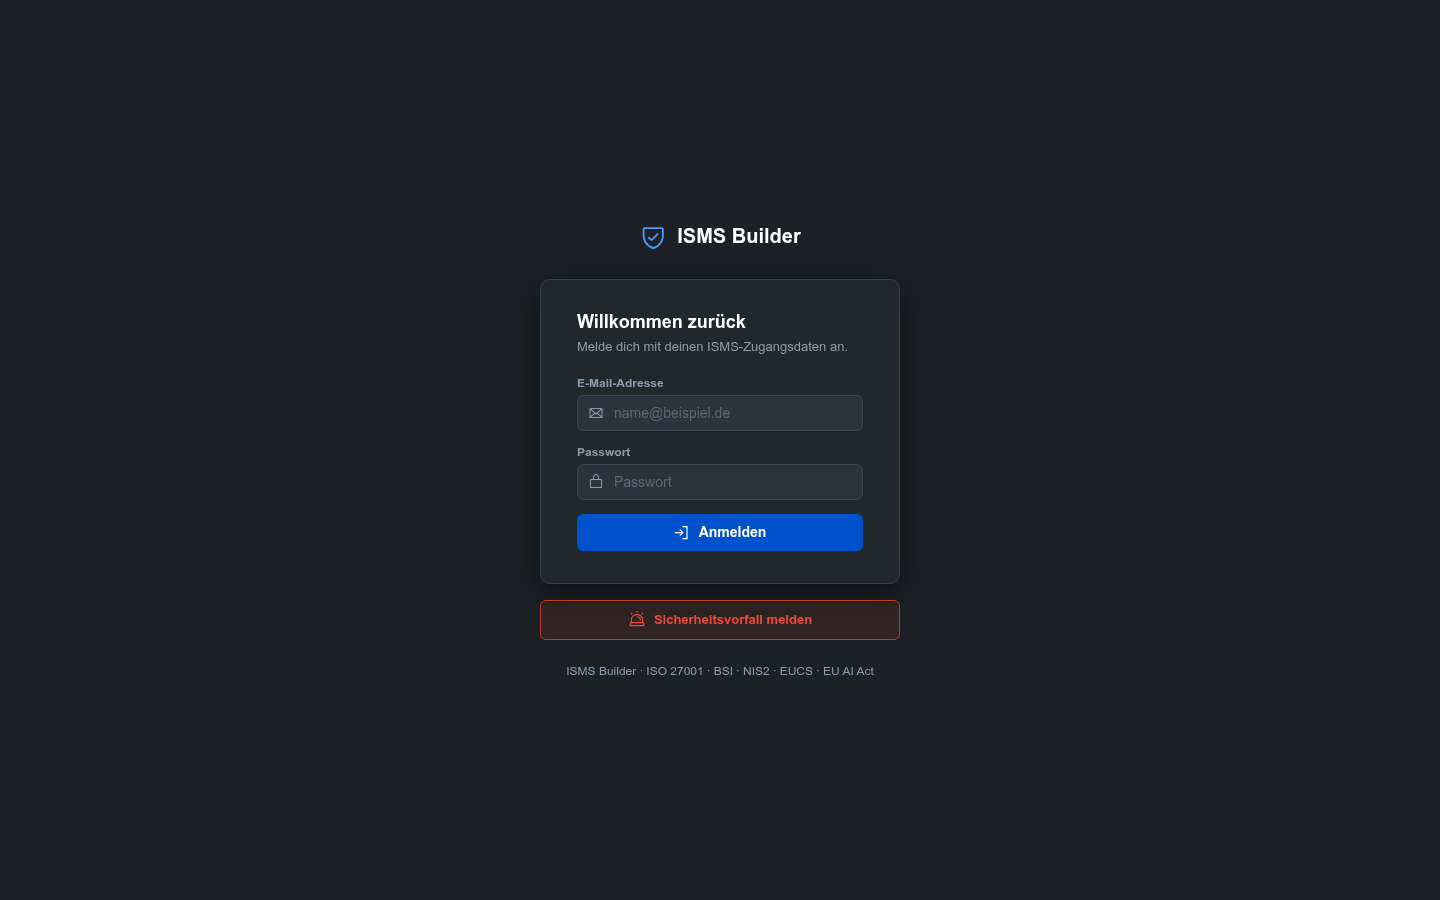 |  |
| 適用宣言書 | リスク管理 |
|---|---|
| 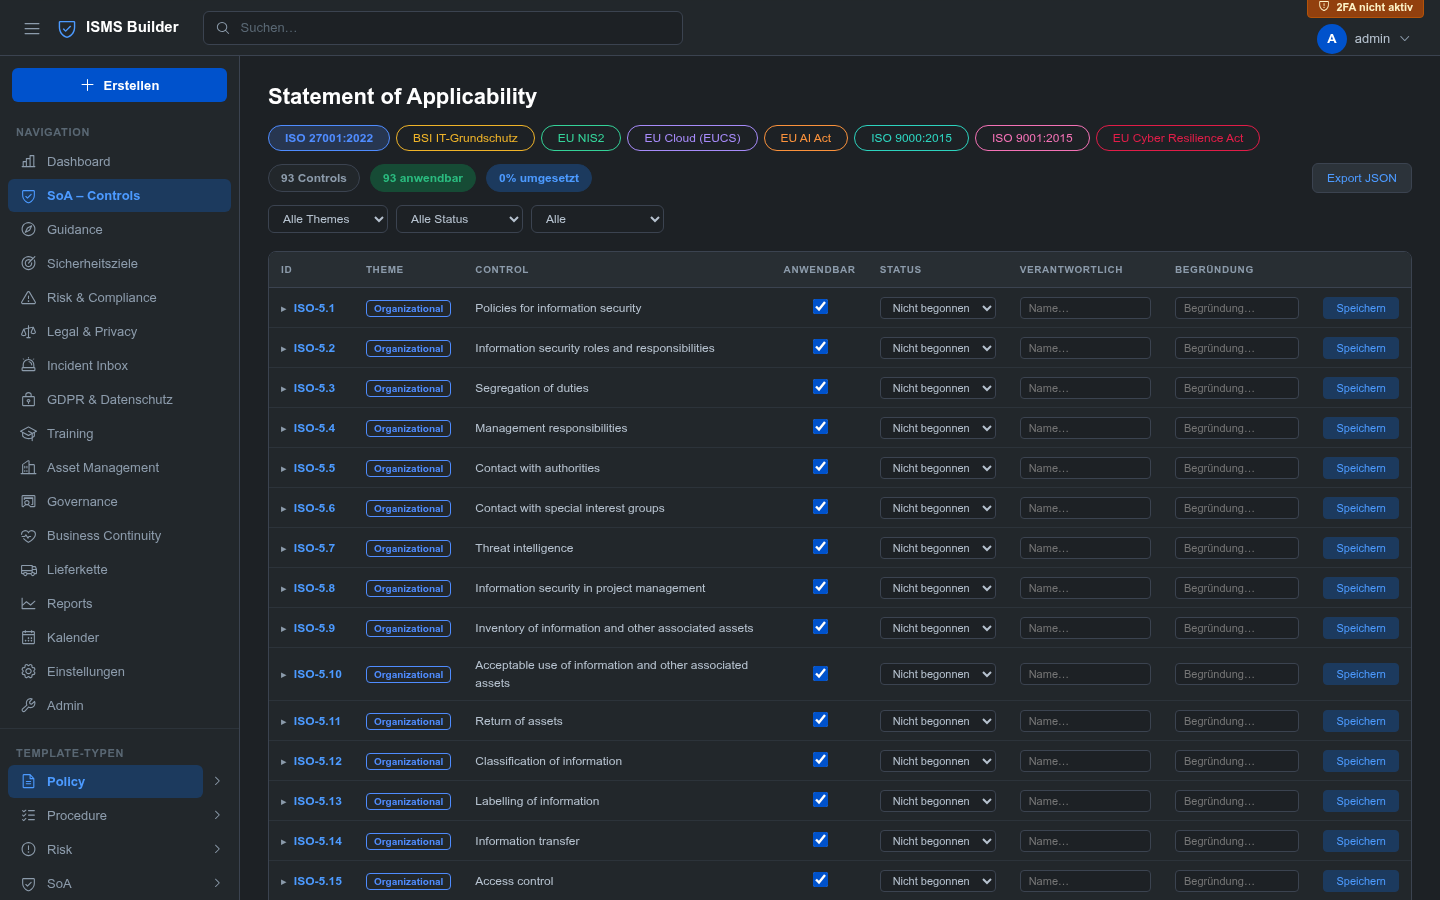 |  |
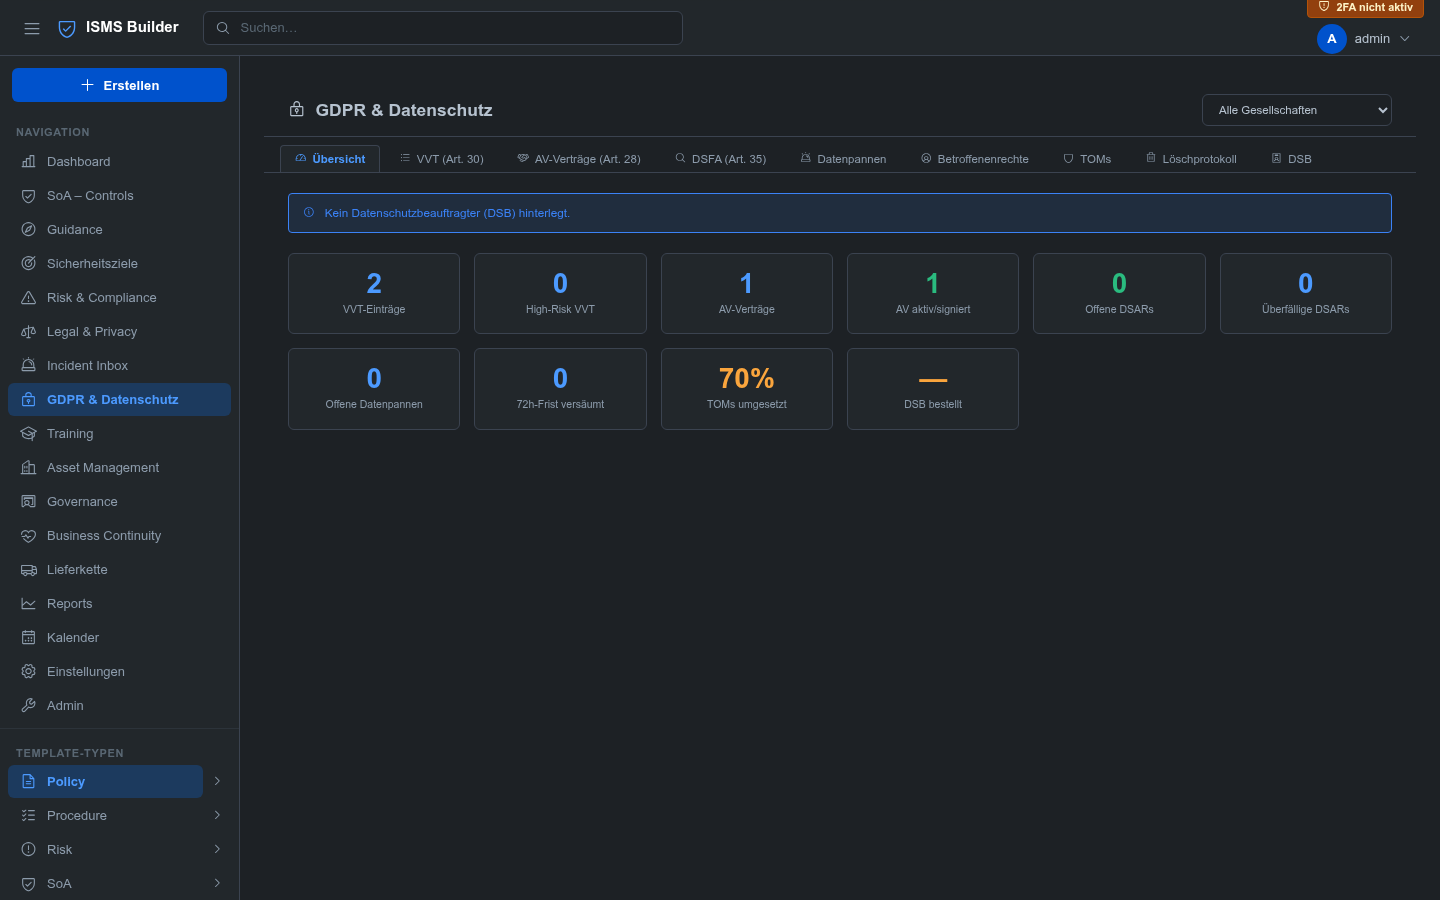
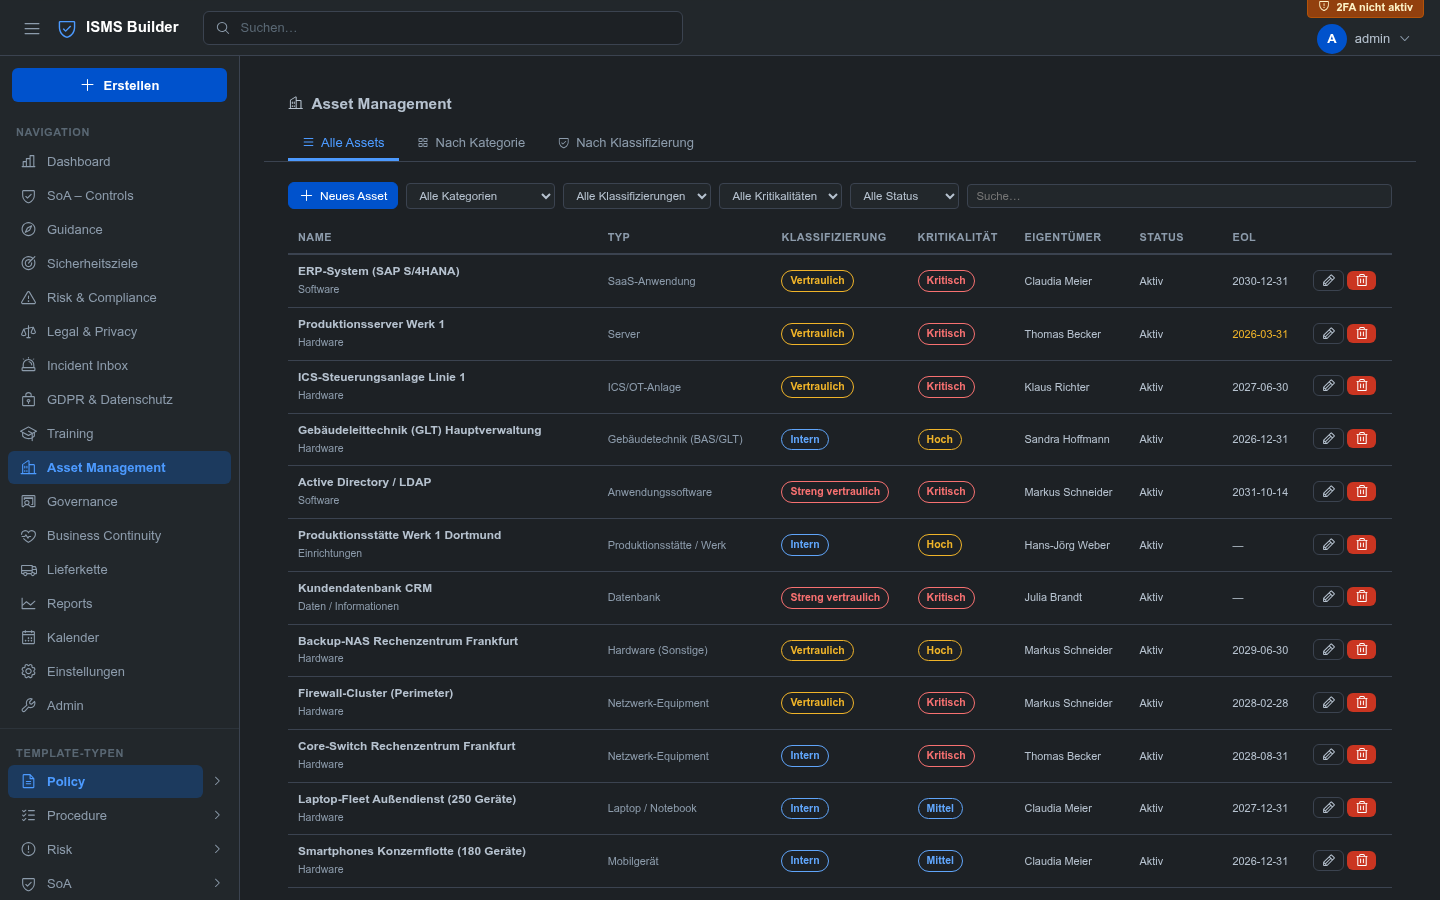
| GDPR & データ保護 | アセット管理 |
|---|---|
|  |  |
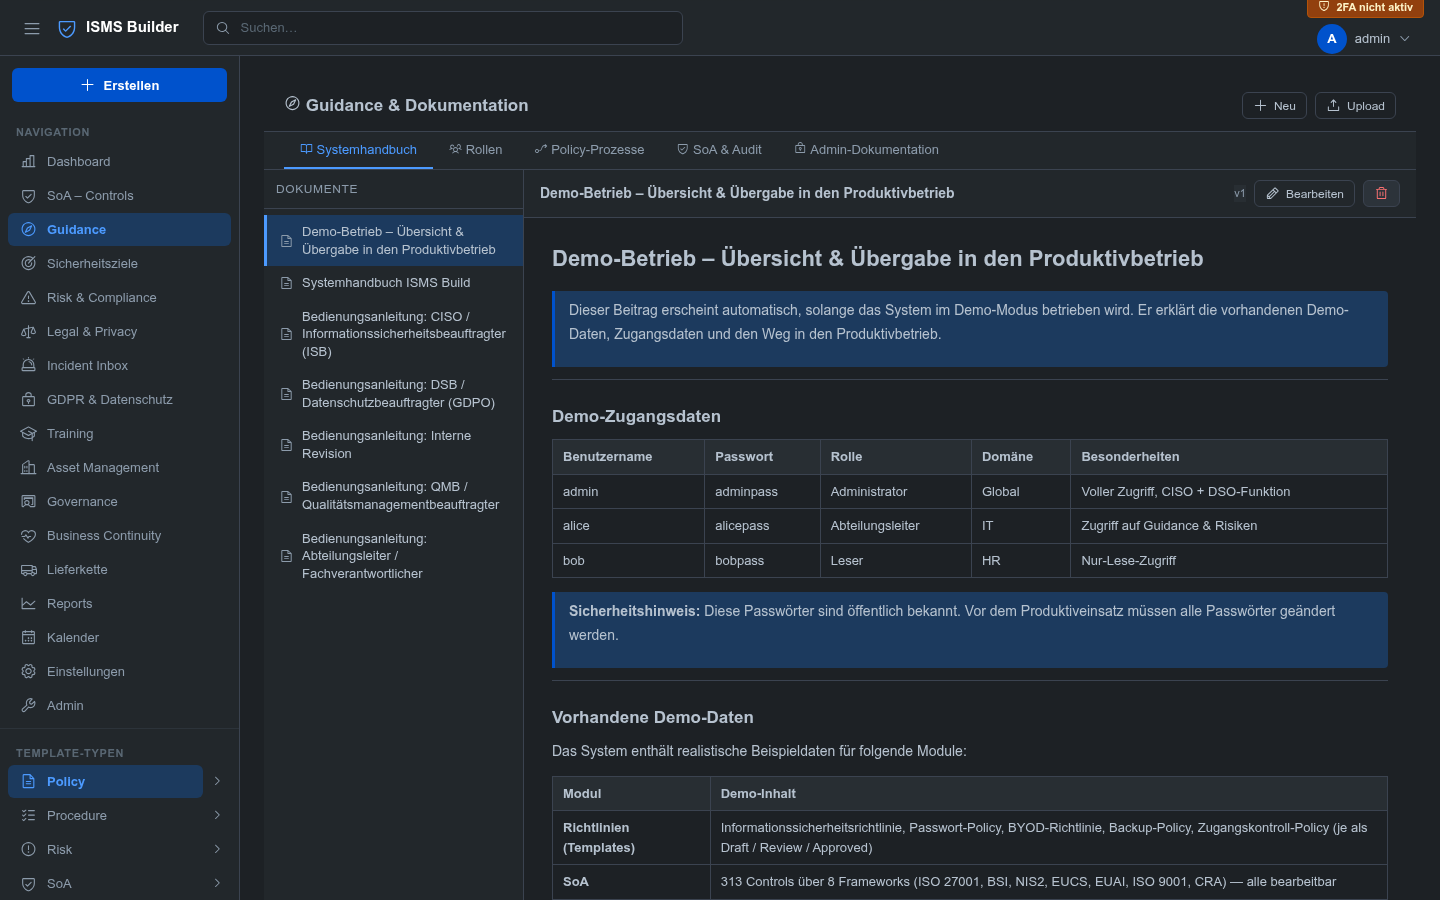
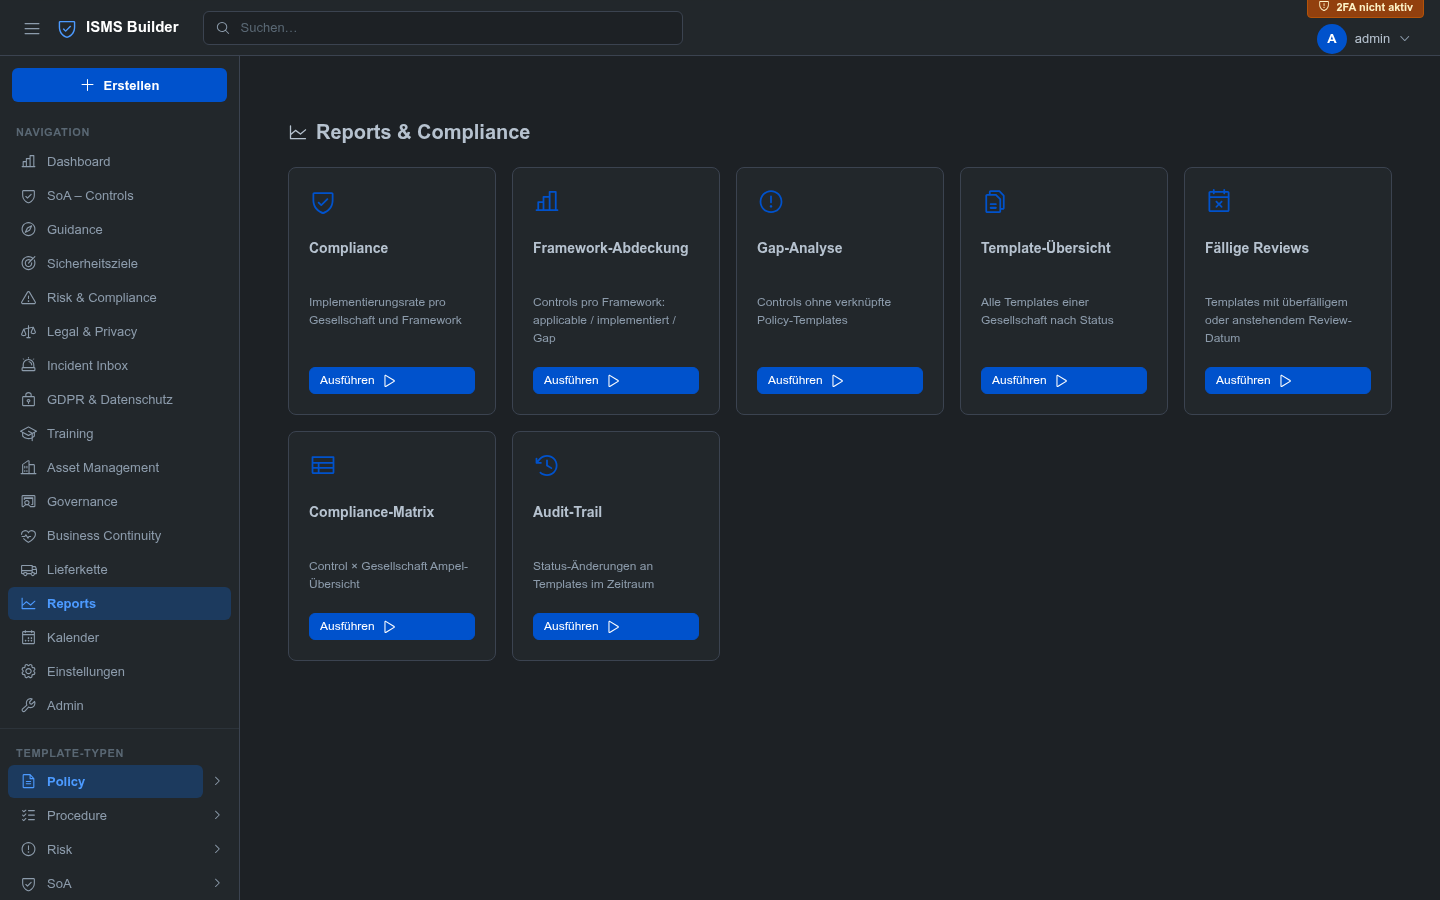
| ガイダンスとドキュメント | レポート |
|---|---|
|  |  |
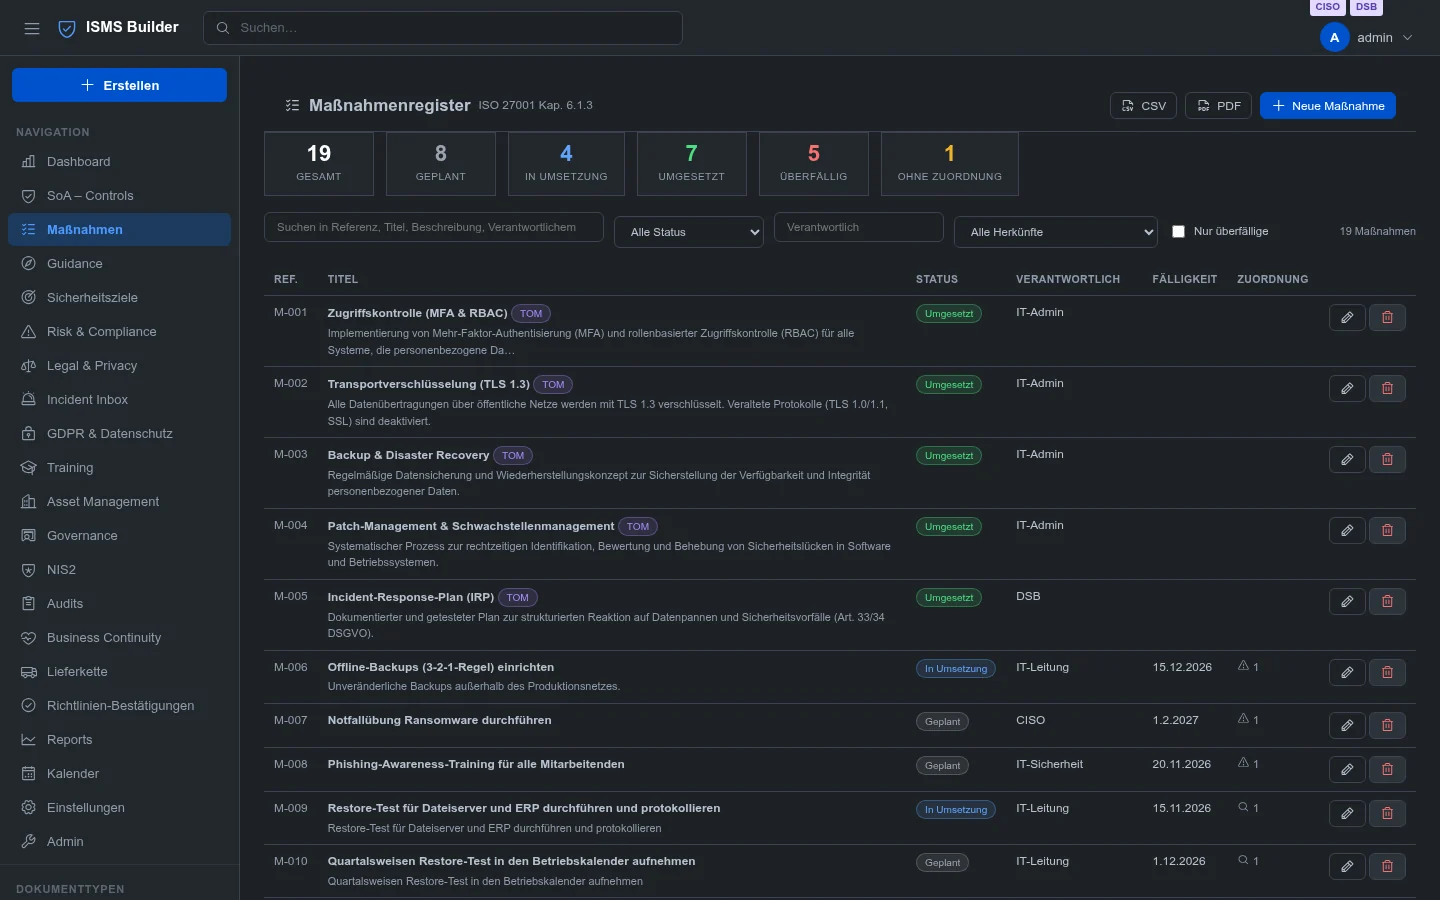
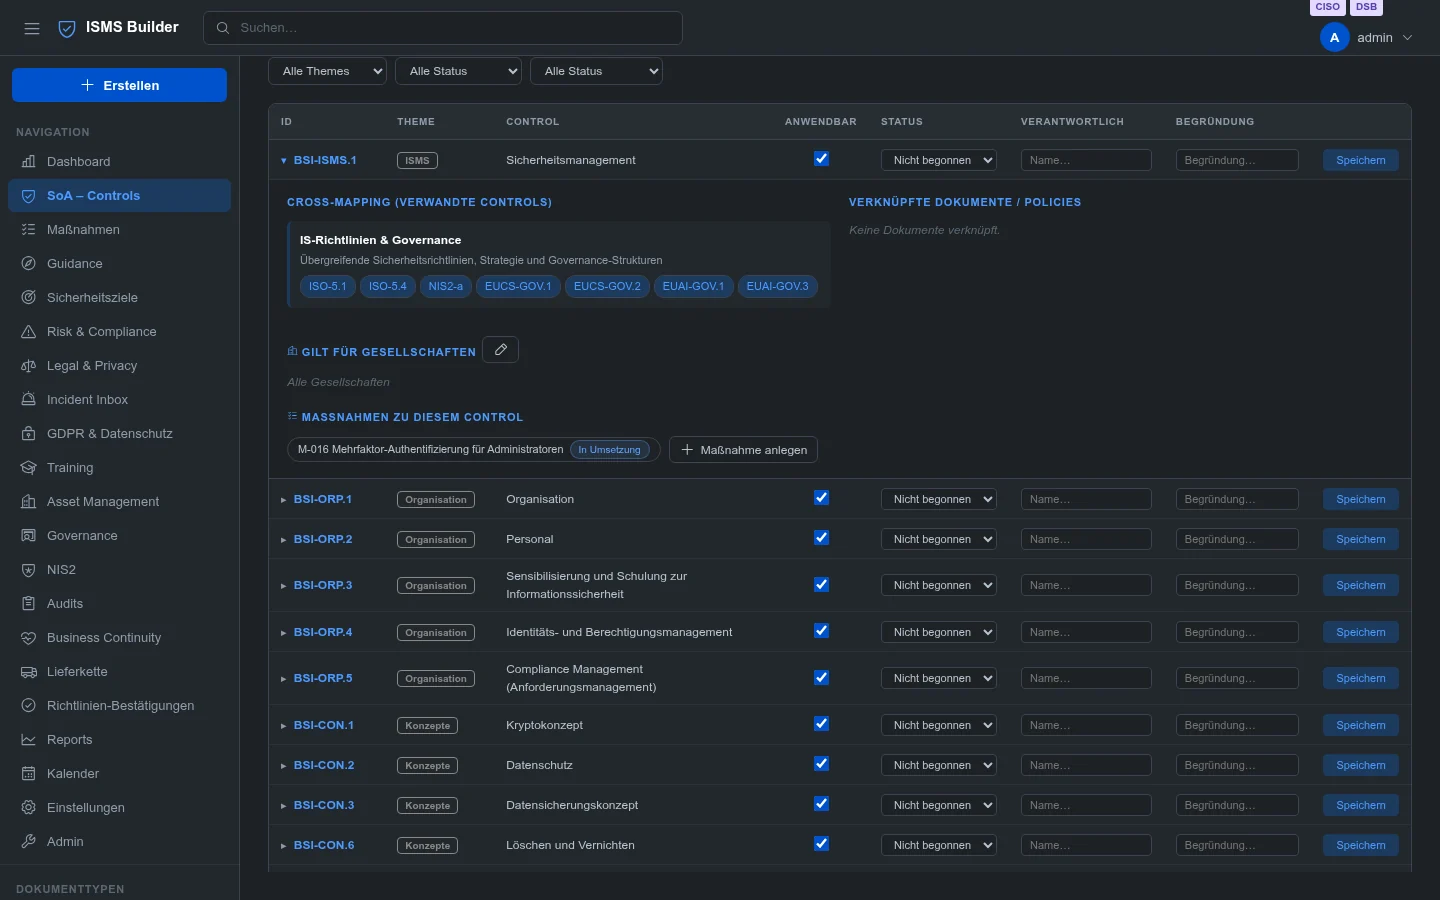
| 対策台帳 | 管理策に対する対策 |
|---|---|
|  |  |
> `npm start` を実行し、`https://localhost:3000` を開くと、完全なデモデータセットをローカルで探索できます。
---
## 機能概要
| モジュール | 説明 | 標準規格 |
|---|---|---|
| **ポリシー管理** | テンプレートのCRUD、バージョン管理、ライフサイクル(下書き → レビュー → 承認 → アーカイブ)、スペース階層、添付ファイル | ISO 27001 §5 |
| **適用宣言書** | 5つのフレームワーク(BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA)にわたる147の組み込みコントロールに加え、ご自身でインポートするISO 27001 / 9000 / 9001コントロール(同梱されることはありません)、**カスタムコントロール**タブおよびその他のすべてのフレームワークタブは、使用しない場合に「管理 → モジュール」で無効化できます(既存のコントロールは保持されます)、**独自グループ**(NEN 7510、TISAX、顧客要件など独自のフレームワークで、専用タブを持ちます。作成して、プレビューとマージ機能を備えたJSONファイルからコントロールをインポートできます — 標準テキストは同梱されません。[ドキュメント](https://github.com/coolstartnow/isms-builder/blob/main/docs/template-type-soa.md))、インライン編集、ギャップ分析、クロスマッピング | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **対策台帳** | リスク対応、監査指摘へのアクション、ガバナンス対策、TOMsのための単一台帳 — 責任者、期限、ステータス、エビデンス。SoAコントロール、指摘、リスクに割り当て可能。SoA、リスク、指摘、ガバナンス、GDPRで表示され、以前のバージョンから自動的にアップグレードされます([ドキュメント](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **リスク管理** | リスク台帳、対応計画(対策台帳に保持)、監査人ロール | ISO 27001 §6.1 |
| **セキュリティ目標** | プログレスバー付きのKPI追跡、カレンダー連携 | ISO 27001 §6.2 |
| **GDPRとプライバシー** | VVT、AV契約、DSFA、TOMs、DSARキュー、72時間タイマー、メールアラート付き削除ログ | DSGVO Art. 13–35 |
| **資産管理** | カテゴリ、種類、名前で並べ替え可能な列を持つ資産台帳、編集可能な資産タイプ、依存関係の継承を伴う保護目標(CIA + 真正性)、分類レベル、EoL追跡 | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | ビジネスインパクト分析、事業継続計画、演習、これら3つすべてのテンプレート、ISO 22301要件の台帳(ライセンス版からインポート) | ISO 27001 A.5.29–5.30 / NIS2 |
| **トレーニング記録** | トレーニングカタログ、受講完了の追跡、エビデンスファイル、参加確認書(PDF) | ISO 27001 A.6.3 |
| **サプライヤー管理** | ベンダー台帳、監査スケジューリング、リスク評価 | ISO 27001 A.5.19–5.22 |
| **法務と契約** | 契約、NDA、プライバシーポリシー、期限カレンダー | |
| **インシデント受信箱** | CISO受信箱 + **公開報告フォーム**(ログイン不要) | NIS2 / BSI |
| **ガバナンス** | マネジメントレビュー、議事録、ガバナンス対策(対策台帳に保持) | ISO 27001 §9.3 |
| **レポート** | コンプライアンスマトリクス(コントロール × エンティティ)、ギャップレポート、レビューサイクル、CSVエクスポート | |
| **監査指摘** | 指摘台帳(IST→SOLL→リスク→推奨事項)、アクションプラン、重大度/ステータスの追跡、FIND-YYYY-NNNN参照 | ISO 27001 §9.2 |
| **監査管理** | チェックリスト付き監査、不適合から作成される指摘、年間監査プログラム(四半期計画、承認)、カレンダーとダッシュボードの連携、CSV/PDFエクスポート | ISO 27001 §9.2, ISO 19011 |
| **ポリシー確認** | スタッフへのポリシーの検証可能な配布と理解の確認、中央監査エビデンス([ドキュメント](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | 第21条ガバナンスチェックリスト(30項目)と第23条報告期限、自動アラート付き | NIS2 Art. 21 / 23 |
| **カレンダー** | モジュール全体の期限を一元管理するカレンダー:対策、リスク対応、監査、レビュー、契約、トレーニング、期限 | |
| **ガイダンス** | 組み込みハンドブックとナレッジベース(モジュールガイド、ロールガイド、独自ドキュメント)、検索機能付き、6言語対応 | |
| **組織と会社ロゴ** | 組織設定(責任、言語、通知、SMTP、WebDAV、メニュー順序、組織単位)と、ログインページ、ポリシーPDF、印刷ビューに表示されるアップロード可能な会社ロゴ。ISMS Builderのロゴはデモセットに同梱されています([ドキュメント](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-organisation.en.md)) | |
| **データ保護影響評価(DPIA)** | 9つの既製テンプレート(クラウド上の人事、ビデオ監視、従業員監視、AIサービス、プロファイリング、健康データ、生体認証、内部通報、採用)、「DPIAは必要か?」の事前チェック、承認前のDPOレビュー、印刷ビュー。企業が作成し、DPOがレビューする([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-dsfa.en.md)) | GDPR Art. 35 |
| **GDPRテンプレート** | 処理活動の記録(14)、処理契約(12)、データ侵害(10)、データ主体への回答(10)、技術的および組織的措置(24)の既製テンプレートを6言語で提供。フォームに事前入力でき、自社に合わせて慎重に適応させる必要があり、法的助言ではない([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-gdpr.en.md)) | GDPR Art. 30, 28, 33, 12–22, 32 |
| **AIドラフト(ポリシーアシスタント)** | 固定のタイトルリストから、接続されたAI(Ollama)または任意のAIとのコピー&ペーストで文書のドラフトを作成。フィルターが個人データおよび技術データをブロックし、プレースホルダーは組織データからローカルで入力される([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-ai-drafts.en.md)) | |
| **モバイルアプリ(Android)** | 独自のデータセットでオフライン動作し、Wi-Fiまたはファイルバンドルを介してサーバーと同期する独立したAndroidアプリ。モジュールごとの権限を持つ同期アカウント、QRコードによるセットアップ、テンプレート、SoA、リスク、資産、所見、ガイダンス(読み取り専用)を提供。`STORAGE_BACKEND=json` が必要([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md))。まだ一般公開されていない:事前に試したい場合は、[プロジェクトウェブサイト](https://www.isms-builder.com/#contact)から連絡されたい | |
| **トレーサビリティ** | すべてのレコードがSoA管理策+ポリシー文書にリンク — 双方向 | |
| **セマンティック検索** | Ollama(nomic-embed-text)によるローカルAI検索、キーワードフォールバック付き。AIアドレス、モデル、および**オプションのAPIキー**(`Authorization: Bearer` として送信され、例えばOllamaの前段のゲートウェイに対して使用され、そのログでISMS Builderのリクエストを識別できる)は管理画面で設定される。キーは再表示、ログ記録、エクスポートされることはない | |
| **マルチエンティティ** | 企業構造ツリー、管理策およびポリシーのエンティティごとの適用可否 | |
| **多言語UI&デモデータ** | 完全なUI、デモコンテンツ、モジュールドキュメントを 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET で提供。管理者が利用可能な言語を制御する。FR、NL、HU、ETのテキストは独自の翻訳であり、ネイティブスピーカーによるレビューを推奨する | |
### ⚠ 重要: ISO 管理策は管理者による手動インストールが必要です
> **ISO 27001:2022、ISO 9000:2015、および ISO 9001:2015** は、国際標準化機構 (ISO、© ISO) が発行する
> 著作権で保護された標準規格です。管理策の定義
> (タイトル、説明、要求事項の本文) は本ソフトウェアに**含まれておらず**、有効な ISO ライセンスなしで
> **再配布してはなりません**。
**実際に何を意味するか:**
ISO 27001、ISO 9000、および ISO 9001 の SoA モジュールは、管理策の内容を含まずに提供されます。
管理者は、これらのフレームワークを使用可能にする前に、管理策を**手動でインポートする必要があります**:
1. [iso.org](https://www.iso.org/) または認可された国内標準機関から、標準規格のライセンス版を入手する
2. 管理策の定義を含む JSON ファイルを準備する (形式は `scripts/import-iso-controls.sh` に記載)
3. インポートスクリプトを実行する:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. ISMS Builder サーバーを再起動します
> **標準で含まれるフレームワーク(ISO ライセンス不要):**
> BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA は公開されている
> EU 法規およびドイツ連邦の刊行物に基づいており、完全にプリインストールされています。
>
> **その他のフレームワーク(NEN 7510、TISAX、顧客要件など):** 管理者は SoA 内で *独自グループ* を作成し
> (ボタン **+ 独自グループ**)、JSON ファイルからコントロールをインポートします — プレビュー付きで、置き換えではなくマージされ、
> 標準テキストは一切同梱されません。使用ライセンスを保有するコンテンツのみをインポートしてください
> (サンプルファイル:`docs/examples/soa-custom-framework.example.json`)。上記の ISO インポートは ISO 27001、9000、9001 に限定されたままです。
>
> **法的注意:** ISO 27001/9000/9001、NEN 7510、および TISAX 評価カタログ(VDA ISA)の標準テキストは、その発行者の権利(著作権および商標法)の対象であり、ISMS Builder には同梱されていません。デモデータ内のサンプルコントロールは、標準の文言とは一切関係のない、当方が独自に考案したプレースホルダーテキストです — 不完全であり、認証にも TISAX 評価にも使用できません。使用ライセンスを保有するテキストのみをインポートしてください。これは法的助言ではありません。
それぞれの標準に対する有効なライセンスなしで ISO フレームワークモジュールを運用することは、
運用者自身の責任です。ISMS Builder プロジェクトおよびその貢献者は、
ISO 保護コンテンツの無許可使用について一切の責任を負いません。
---
## クイックスタート
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
**`[email protected]` / `adminpass`** でログインします。初回ログイン時に、**デモデータの言語**(🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET)を選択するか、空のシステムで開始するよう求められます。ログイン後すぐに管理者パスワードを変更してください。その他のテストアカウントについては[デモアカウント](#demo-accounts)を参照してください。
HTTPS を使用した本番環境での利用:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**本番環境へ移行しますか?** 本番環境は常に**新規インストール**です – デモと本番が混在することは決してありません。
デモインスタンス(またはそのデータ)を本番システムに変換しないでください。新しいインスタンスをインストールし
(`STORAGE_BACKEND=json` が推奨のデフォルトです。`.env.example` を参照)、独自の管理者を作成し、
独自のシークレットを設定してください。アプリ内の *Demo Reset* と *Demo Import* はデモ
インスタンス専用の機能です。これらはバックアップ、リストア、移行ツールではなく、*Demo Import* は
`STORAGE_BACKEND=json` でのみ動作します。
組み込みの SoA フレームワーク(BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA)は、
すべてのストレージバックエンドで自動的に作成されます。ISO 27001 / 9000 / 9001 の管理策テキストは
ISO が著作権を保有しており、**決して**同梱されません – `data/iso-controls.json` にご自身で用意してください
(`scripts/import-iso-controls.sh` を参照)。
---
### デモアカウント
デモセットには以下のアカウントが含まれているため、すべてのロールと機能を試すことができます。**パスワードは公開されており、デモ用途専用です。**
| ユーザー | ログイン(メールアドレス) | パスワード | ロール | 機能 | テスト用途 |
|---|---|---|---|---|---|
| admin | `[email protected]` | `adminpass` | 管理者 | CISO + DPO | 管理を含むすべて |
| ciso | `[email protected]` | `cisopass` | コンテンツオーナー | **CISO** | 管理者権限なしの CISO 機能(carla と同様) |
| dsb | `[email protected]` | `dsbpass` | コンテンツオーナー | **DPO** | 管理者権限なしの DPO 機能(dana と同様) |
| alice | `[email protected]` | `alicepass` | 部門責任者 | なし | ポリシー、リスク、ガイダンス(読み書き) |
| bob | `[email protected]` | `bobpass` | 閲覧者 | なし | 読み取り専用アクセス |
| carla | `[email protected]` | `carlapass` | コンテンツオーナー | **CISO** | DPIA の準備と承認。DPO 意見の入力は**できません** |
| dana | `[email protected]` | `danapass` | コンテンツオーナー | **DPO** | DPIA への DPO 意見の入力 |
carla と dana は管理者権限を持たない別々の人物であるため、DPIA レビューを意図どおりにテストできます。carla が DPIA を準備し、dana が意見を入力し、carla が承認します。ciso と dsb は、同じ 2 つの機能を別々のアカウントにしたものです。
**どのアカウントが存在するかは、起動方法によって異なります:**
- **Docker イメージ / データディレクトリなしの新規インストール:** admin、alice、bob、carla、dana。
- **ソースチェックアウト(`git clone`):** リポジトリには admin、ciso、dsb、alice、bob を含む `data/rbac_users.json` が同梱されています。carla と dana は、デモインポートまたはデモバンドルの読み込みによって追加されます(2FA はオフ)。
- **公開デモ(`DEMO_HOSTING`):** 上記の 7 アカウントすべてのパスワードは、これらの公開値に保たれます。そのデータセットに存在しないアカウントはスキップされます。
- 本番環境への切り替え(Admin → Maintenance → Demo reset)では、`admin` を除くすべてのアカウントが削除されます。切り替え後は、すぐに admin パスワードを変更してください。
## Docker
すべてのリリースは GitHub Container Registry に GitHub Package として公開され、
`linux/amd64` と `linux/arm64` 向けに `:latest` と `:<version>`(例: `:1.37.5.2`)のタグが付与されます:
```bash
docker compose up -d
# App runs at http://localhost:3000
```
Compose を使わない場合(`data/` はバインドマウントである必要があります — データはイメージに焼き込まれません):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
これはデフォルトの方法で、データを `./data` 内のプレーンな JSON ファイルとして保存します — データベースコンテナはまったく不要です。小規模チームに推奨される構成であり、上記の 2 つのコマンドが使用するのもこの方法です。
**JSON の代わりに PostgreSQL(または MariaDB)を使用する。** イメージはこれをそのままサポートしていますが、上記の JSON 構成とは異なり、2 つ目のコンテナ(実際のデータベース)と、アプリがそこへ到達する方法を伝えるいくつかの環境変数が必要です。このリポジトリをクローンせずにイメージ自体だけを取得した場合(`docker pull ghcr.io/coolstartnow/isms-builder`)、それらの変数名はデフォルトではどこにも表示されません — それらが文書化されている `docker-compose.yml` と `.env.example` は、イメージの一部ではなく、この Git リポジトリ内のファイルです。このセクションは、その情報がリポジトリ限定の秘密にならないようにするために存在します。
`isms-builder` イメージ自体はデータベースサーバーを一切同梱していません — `postgres:17`(または `mariadb:11`)は Docker Hub から取得する完全に汎用的な空のデータベースエンジンであり、このプロジェクトのテーブルについて何も知りません。それらのテーブル(リスク、資産、SoA コントロールなど)は、アプリケーションが起動して空のデータベースを検出した瞬間に、アプリケーション自身によって自動的に作成されます — 手動の SQL インポートも、別途実行する必要のあるマイグレーション手順もありません。完全な仕組みを知りたい場合は、以下の「データベーススキーマはどのように作成されるのか?」を参照してください。
2 つのコンテナ、1 つの共有 Docker ネットワーク、そしてアプリにデータベースの場所を伝えます:
```bash
# 1) An isolated network so the two containers can reach each other by name
docker network create isms-net
# 2) The database — empty until the app first connects and creates its tables
docker run -d --name isms-postgres --network isms-net \
-e POSTGRES_DB=isms_builder \
-e POSTGRES_USER=isms \
-e POSTGRES_PASSWORD="$(openssl rand -hex 16)" \
-v isms-postgres-data:/var/lib/postgresql/data \
postgres:17-alpine
# 3) The app, pointed at that database by container name (isms-postgres) via
# Docker's built-in DNS on the shared network — no host/port juggling needed
docker run -d --name isms-builder --network isms-net -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-e STORAGE_BACKEND=postgres \
-e DB_HOST=isms-postgres \
-e DB_PORT=5432 \
-e DB_USER=isms \
-e DB_PASS="<same password as POSTGRES_PASSWORD above>" \
-e DB_NAME=isms_builder \
ghcr.io/coolstartnow/isms-builder:latest
```
各変数の意味は次のとおりです:
| 変数 | 目的 |
|---|---|
| `STORAGE_BACKEND` | PostgreSQL の場合は `postgres`(または `pg`)、MariaDB/MySQL の場合は `mariadb`。デフォルトの JSON 構成を使う場合は未設定(または `json`)のままにします。 |
| `DB_HOST` | データベースコンテナのホスト名。共有 Docker ネットワーク上では、これはコンテナの `--name` だけで済みます — Docker が自動的に解決します。 |
| `DB_PORT` | PostgreSQL の場合は `5432`、MariaDB の場合は `3306`。 |
| `DB_USER` / `DB_PASS` / `DB_NAME` | データベースコンテナで設定した値(上記の `POSTGRES_USER`/`POSTGRES_PASSWORD`/`POSTGRES_DB`、または MariaDB の同等のもの)と一致している必要があります。 |
MariaDB の場合は、`postgres:17-alpine` を `mariadb:11` に置き換え、手順 2 で `MARIADB_DATABASE` /
`MARIADB_USER` / `MARIADB_PASSWORD` 変数を使用し、手順 3 で `STORAGE_BACKEND=mariadb` /
`DB_PORT=3306` を設定します。このプロジェクトが認識するすべての環境変数の完全な相互参照リスト
(ここで扱っていないもの — SSL、リバースプロキシの信頼、SMTP、
2FA など — を含む)は、このリポジトリの [`.env.example`](https://github.com/coolstartnow/isms-builder/blob/main/.env.example) にあります。
Compose ユーザーはこれを無料で利用できます: `docker-compose.yml` にはすでに `mariadb` と `postgres`
のサービスプロファイルが同梱されています(デフォルトではコメントアウトされており、同等の環境変数の説明も併記されています)—
`docker compose --profile postgres up -d` を実行すると、両方のコンテナが自動的に接続された状態で起動し、
手動でのネットワーク設定やパスワードのコピー&ペーストは不要です。
**データベーススキーマはどのように作成されるのですか?** `postgres:17` も `mariadb:11`
イメージも、このプロジェクトについて何も知りません — これらは Docker Hub からそのまま取得した汎用の空のデータベースエンジンです。
インポートする SQL ダンプファイルも、手動で実行する別個のマイグレーションコマンドもありません。
代わりに、`isms-builder` コンテナが起動して空のデータベースに接続した瞬間に、
---
[Read more](https://github.com/coolstartnow/isms-builder)






