
 #1
Wi-Fi、Bluetooth、RFIDシステムを監査、テスト、および保護するためのツール。
Kitploit おすすめ
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 snailsploit/claude-red
Web、AD、ワイヤレス、クラウド、エクスプロイト開発にわたるエキスパートのレッドチーム手法をClaudeに事前学習させる、78個のオフェンシブセキュリティSKILL.mdモジュールのキュレーションされたライブラリ。
 c2a2-at-florida-atlantic-university/gr-physec
物理層セキュリティのためのGNU Radioモジュール。深層学習によるチャネルフィンガープリンティング、特徴量量子化、およびSDR IQサンプルからのSHA3-512鍵生成を使用。
 idkwim/cve-2020-0022
BlueFrag(CVE-2020-0022)Android Bluetoothヒープオーバーフロー実験を記録した研究リポジトリ。GDBクラッシュ解析とmemcpyエクスプロイトの試みを含む。
 barghest-ngo/cve-2026-51376
Bitchat 1.15.0におけるBLEキャッシュポイズニングの概念実証エクスプロイト。Bluetooth Low Energyキャッシュを汚染して通信を侵害する中間者攻撃を実証します。
 davidsonrafaelk/evillimiter
ローカルネットワーク上のデバイスの帯域幅を、管理者権限なしで監視・分析・制限するツール
 kismetwireless/kismet-docs
# Kismet ドキュメントリポジトリ Kismet(ワイヤレスネットワーク検出器、スニファー、侵入検知システム)のドキュメントリポジトリです。Wi-Fi、Bluetooth、ソフトウェア無線(SDR)の監視に関するガイド、設定リファレンス、使用例が含まれています。
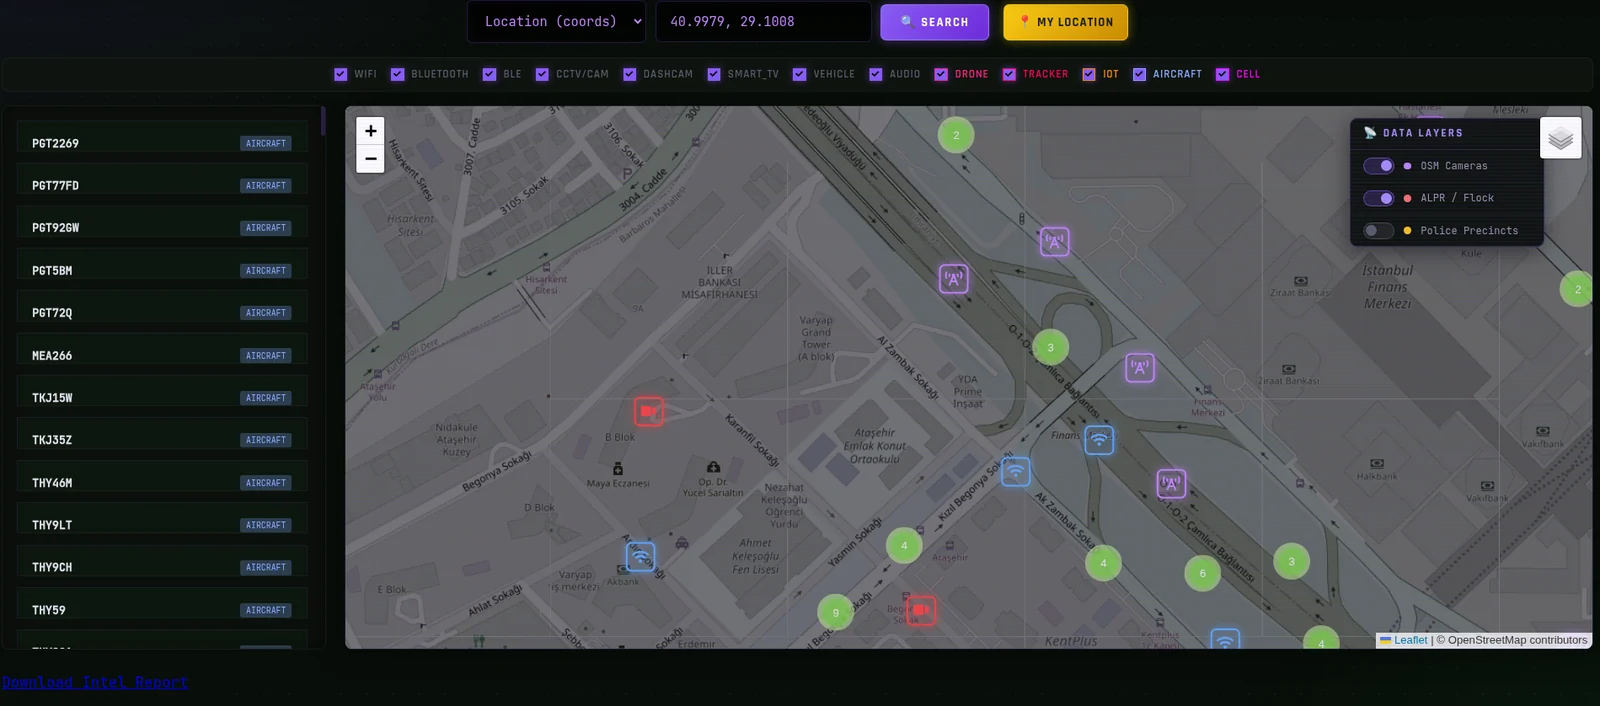 emrekybs/signalops
All-sourceインテリジェンス融合ダッシュボード — WiFi、携帯電話網、CCTV、ADS-B、軌道・SDRフィードを単一の戦術マップに統合。セキュリティ研究専用。
 v3ilsm1th/cve-2023-45866_wip
BluetoothキーボードをシミュレートしてCVE-2023-45866を悪用し、DuckyScript経由でキーストロークを注入します。これは、認可されたテストのために脆弱なAndroid、iOS、macOS、Linuxデバイスに対して行われます。
 v3ilsm1th/cve-2024-53027-wip
CVE-2024-53027の概念実証。Qualcomm WLANチップセットに影響するWi-FiビーコンCountry IEサービス拒否(DoS)脆弱性です。テスト用の教育目的スクリプトと緩和策のガイダンスを含みます。
 v3ilsm1th/cve-2025-27840-wip
CVE-2025-27840の進行中のPoC。ESP32 Bluetoothの脆弱性で、文書化されていないHCIコマンドによりメモリアクセスとデバイス制御が可能になるもの。
 electroniccats/catsniffer-firmware
CatSniffer用ファームウェアリポジトリ。BLE、Zigbee、Sub-1 GHzなどに対応したマルチプロトコルIoTセキュリティ研究ボードであり、CC1352およびRP2040マイクロコントローラ向けのバージョン別ビルドを備えています。
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
 bastilleresearch/mousejack
nRF24L01ワイヤレスデバイスにおけるMouseJack脆弱性の調査ツール。デバイス発見、パケットスニッフィング、ネットワークマッピング、セキュリティテスト用のファームウェア書き込み機能を含む。
 applied-risk/loracrack
LoRaWANセッションクラッカー - 脆弱または共有されたアプリケーションキーを悪用するためのPoC
 x41sec/cve-2021-34600
CVE-2021-34600の概念実証エクスプロイト。Proxmark3 RFIDハードウェアを使用して、Telenotアクセス制御システムにおける鍵生成の脆弱性を実証します。
 sqrtrev/cve-2021-1965
CVE-2021-1965の概念実証エクスプロイト。AndroidのMBSSID解析におけるWiFiゼロクリックRCEであり、バッファオーバーフローとデバイスの再起動を引き起こします。








