
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ
 jas502n/burpsuite_pro_v1.7.37
高度なスキャンエンジン、インターセプトプロキシ、およびペネトレーションテスター向けの自動脆弱性検出を備えた包括的な Web アプリケーションセキュリティテストプラットフォーム。
 nccgroup/argumentinjectionhammer
引数インジェクションの脆弱性を特定するために設計されたBurp拡張機能。
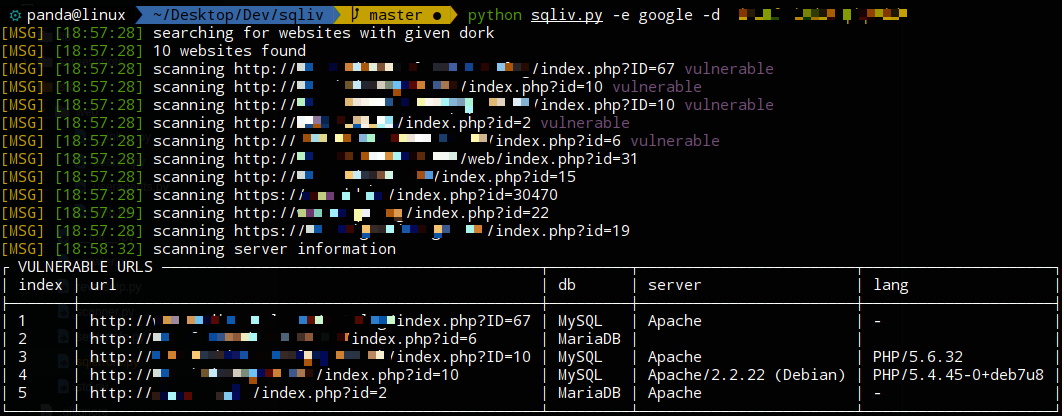 the-robot/sqliv
大規模SQLインジェクション脆弱性スキャナー
 rastating/joomlavs
ブラックボックス、Ruby搭載、Joomla脆弱性スキャナー
 joker25000/optiva-framework
Optiva-Framework 🔎 Webアプリケーションスキャナー🕵️
 gbrindisi/xsssniper
自動XSS発見ツール
 whitewidowscanner/whitewidow
SQL脆弱性スキャナー
 dobin/burpsentinel
Webアプリケーションのセキュリティホール発見を容易にするGUI Burpプラグイン
 shopify/ssllabs.rb
Qualys SSL Labs API 向けの Ruby クライアント。SSL/TLS サーバー評価の自動化、脆弱性検出(例: BEAST)、およびウェブサーバーのセキュリティグレード取得を可能にします。
 yehia-mamdouh/xssya-v-2.0
反射型およびエンコードされたペイロードのインジェクションを確認し、ペイロードを実行してCookieを取得し、WAFを検出し、44個のペイロードを含むHTML5ライブラリでXSTをテストするPython製XSSスキャナーです。
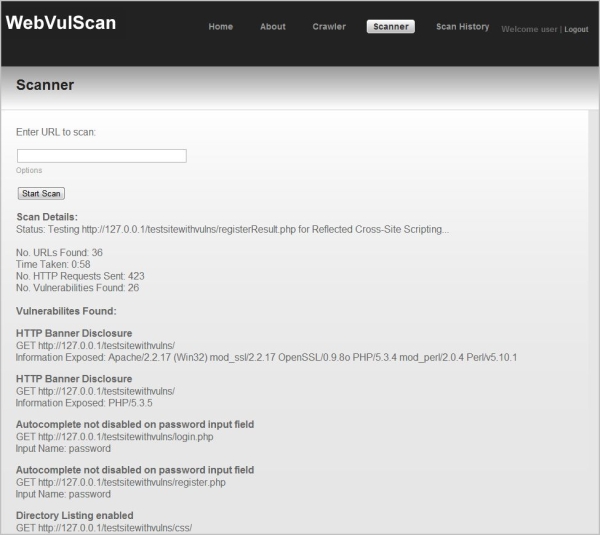 dermotblair/webvulscan
Webアプリケーション脆弱性スキャナー。
 paulsec/spipscan
SPIP(CMS)スキャナー:ペネトレーションテスト目的でPythonで書かれたツール
 nccgroup/webfeet
Webフィルタ外部列挙ツール (WebFEET)
 nccgroup/creep-web-app-scanner
Webアプリスキャナー
 gwroblew/detectxsslib
パターン分析によりURLのクロスサイトスクリプティング(XSS)脆弱性を検出するC++ライブラリ。自動セキュリティテスト用のサーバーモジュールとコマンドラインツールを含む。








