#1
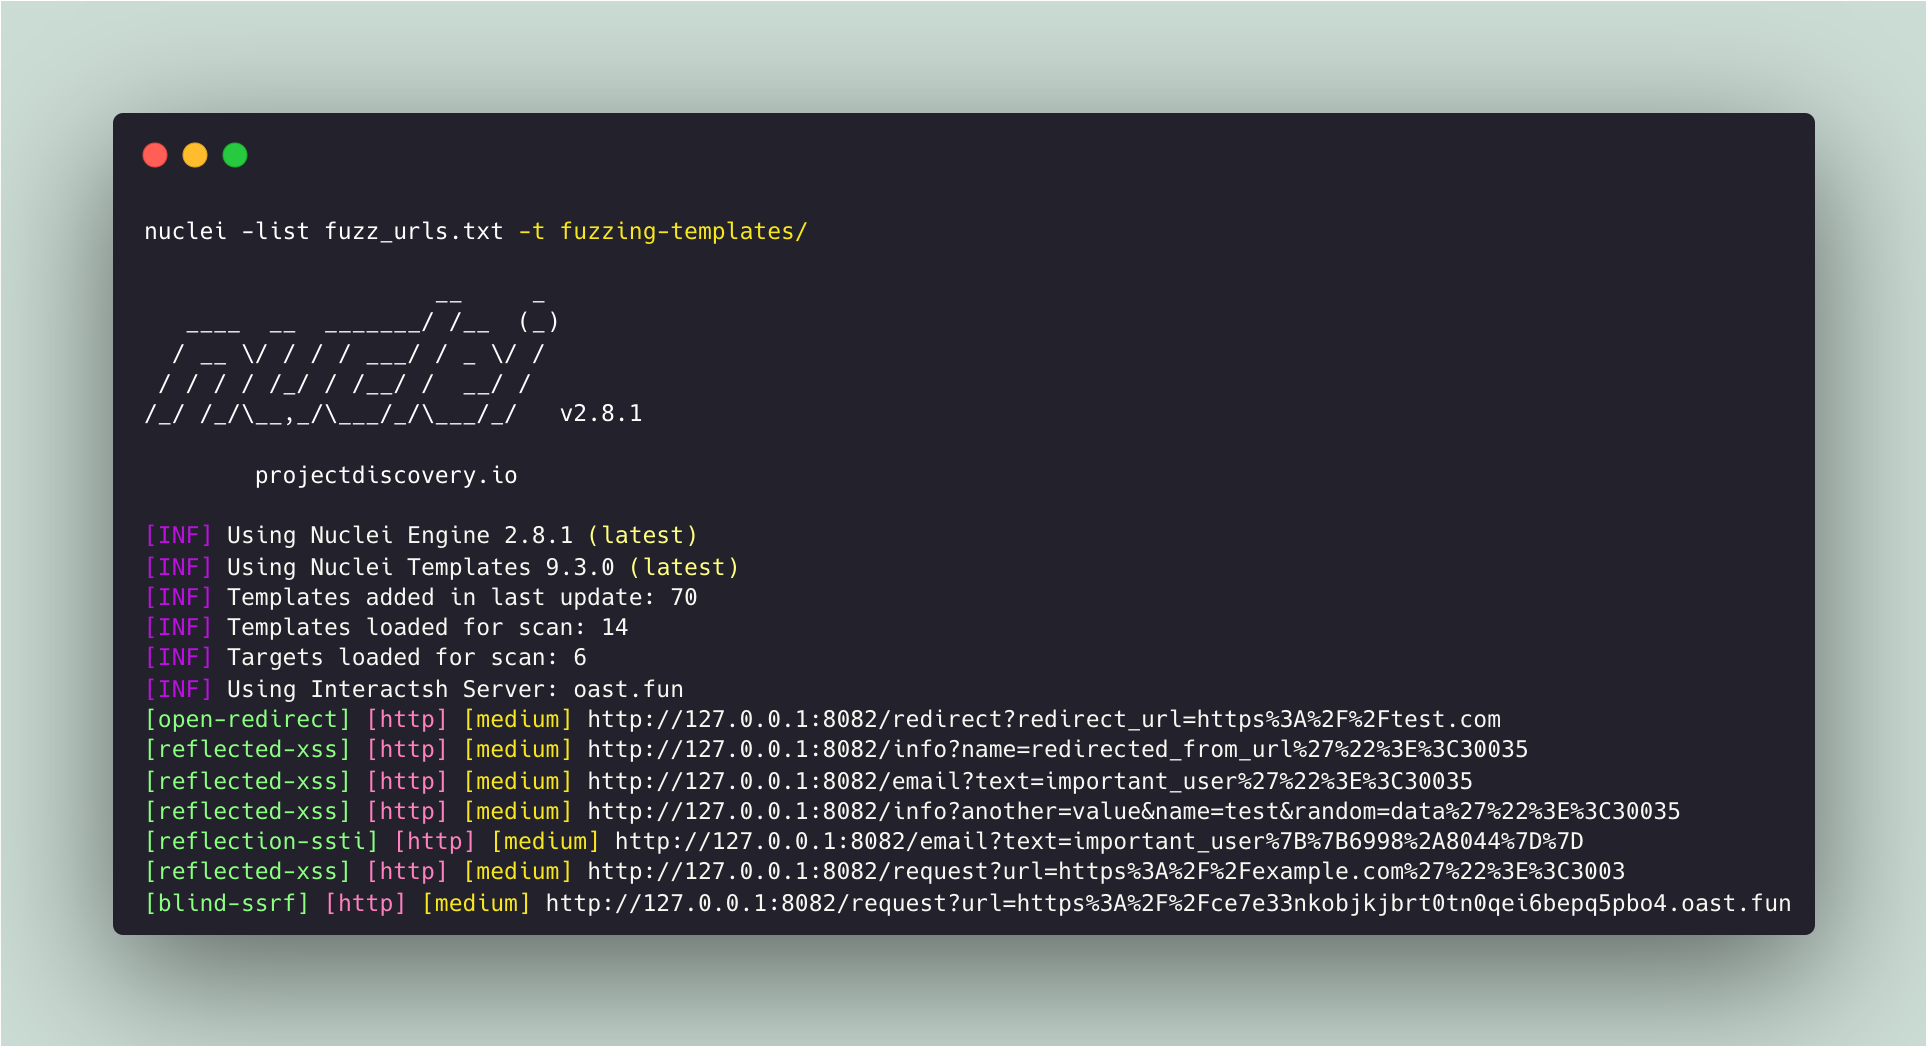
 projectdiscovery/fuzzing-templates
コミュニティがキュレーションした、「未知の」セキュリティ脆弱性を発見するためのnucleiテンプレートのリスト。
 shopify/ssllabs.rb
Qualys SSL Labs API 向けの Ruby クライアント。SSL/TLS サーバー評価の自動化、脆弱性検出(例: BEAST)、およびウェブサーバーのセキュリティグレード取得を可能にします。
 paulsec/spipscan
SPIP(CMS)スキャナー:ペネトレーションテスト目的でPythonで書かれたツール
 arachni/arachni-ui-web
ArachniのWebユーザーインターフェース。
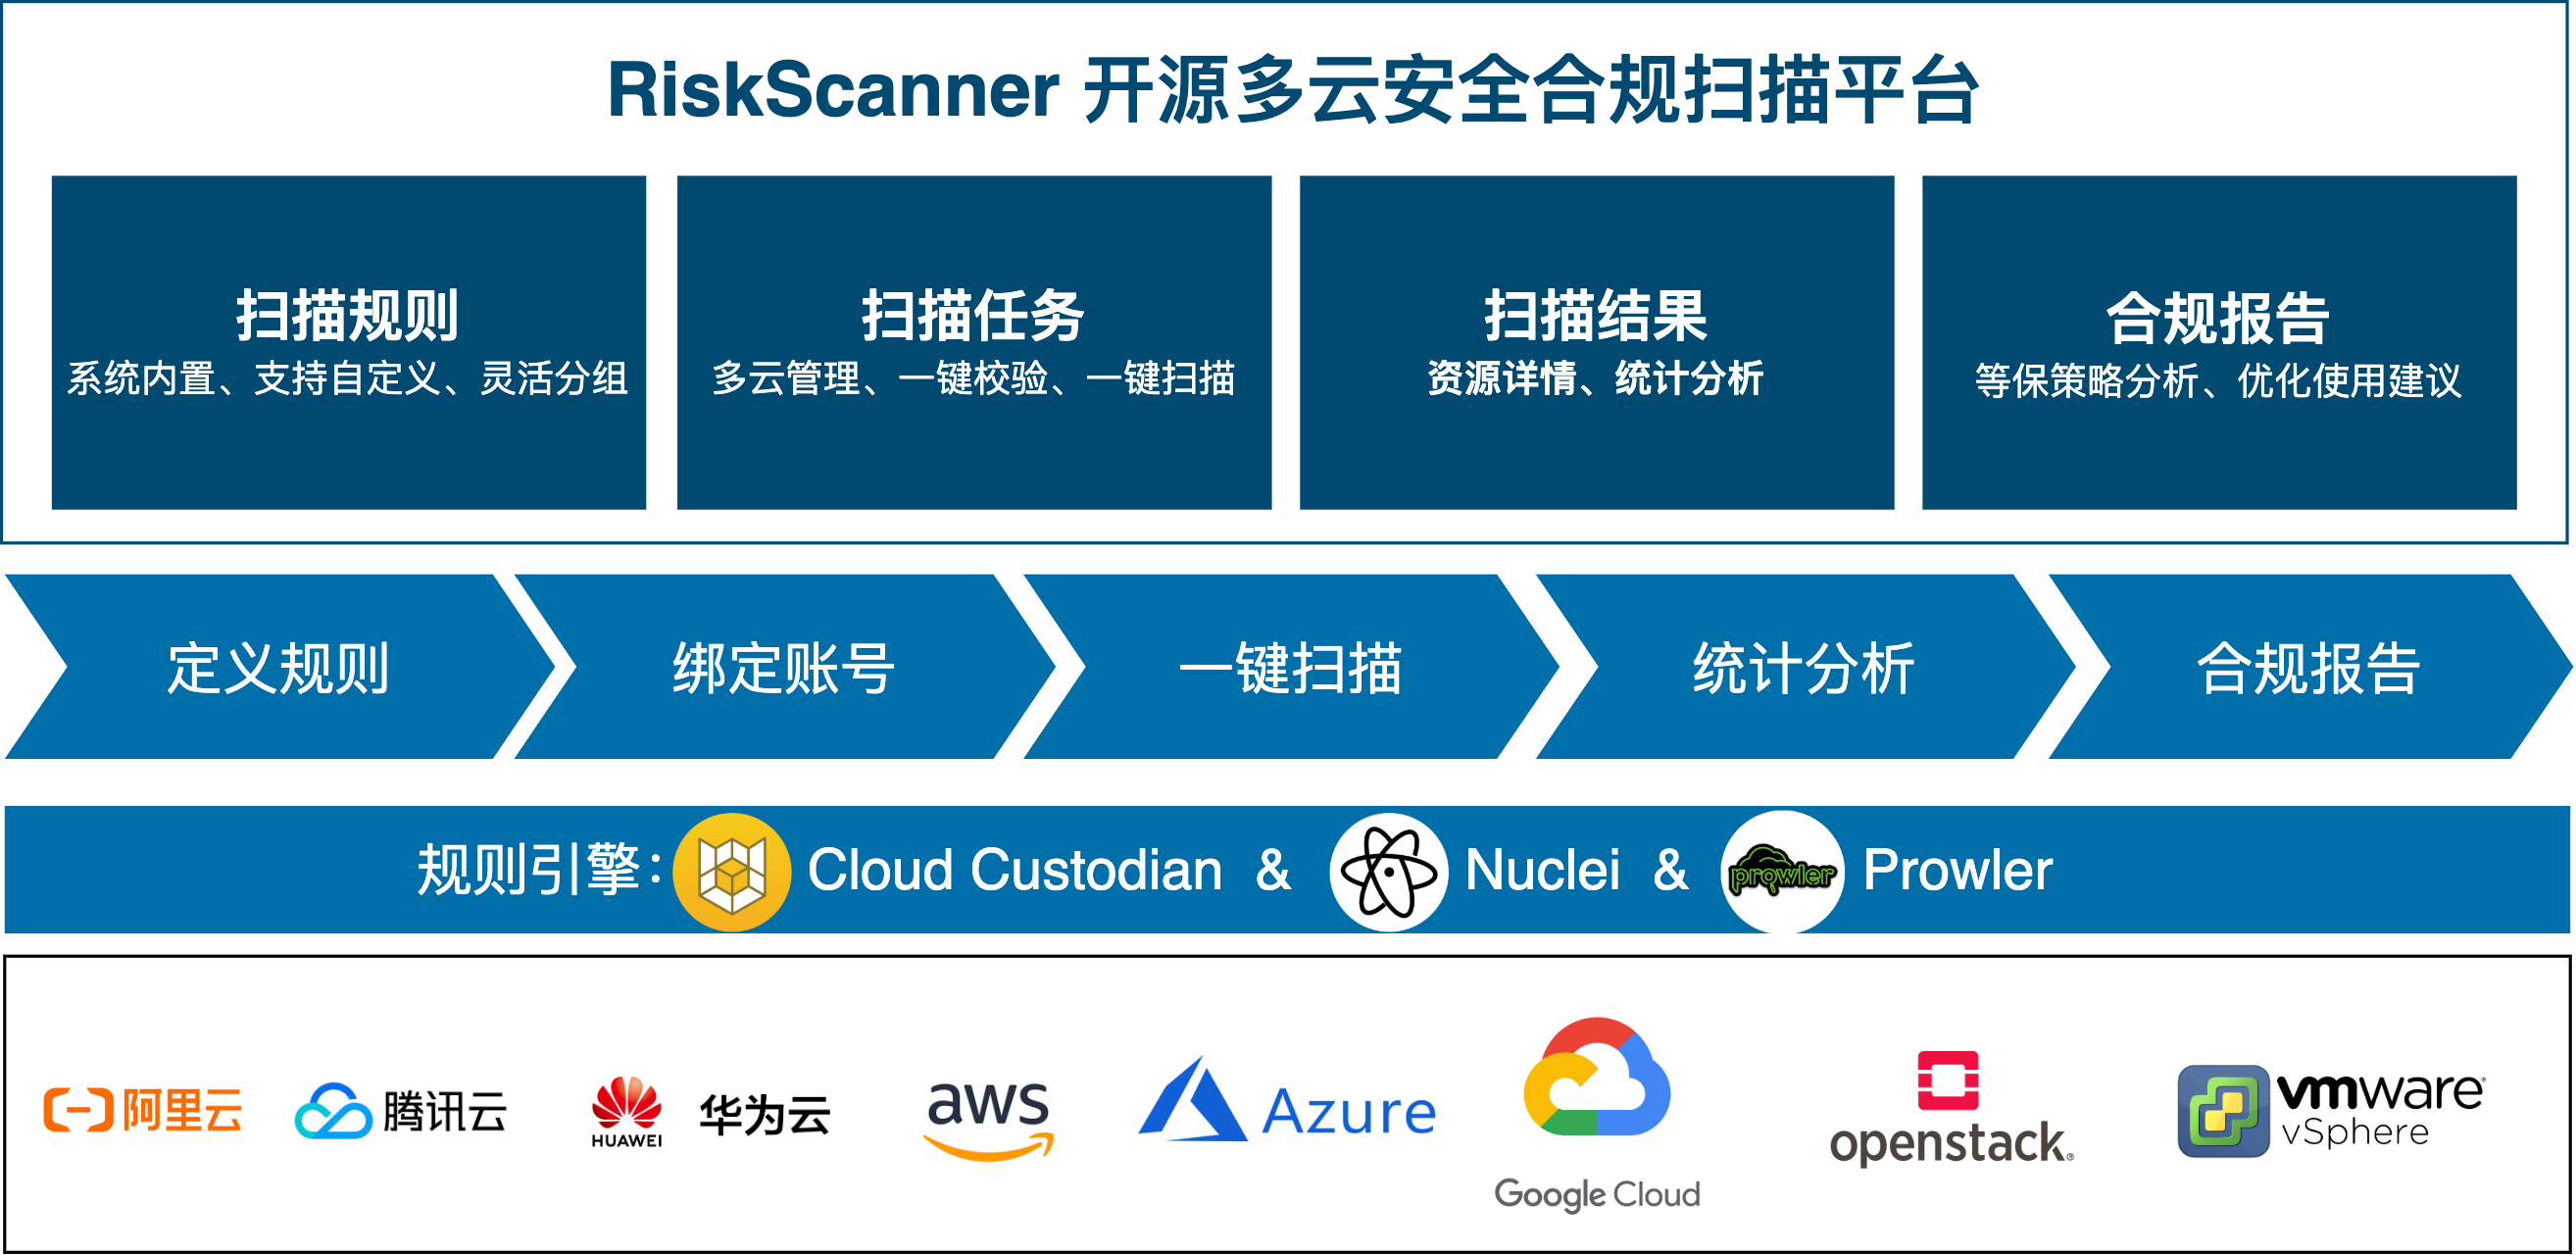 fit2cloud/riskscanner
RiskScanner は、オープンソースのマルチクラウドセキュリティコンプライアンススキャンプラットフォームです。Cloud Custodian と Nuclei エンジンをベースにして、主要なパブリック/プライベートクラウドリソースに対するセキュリティコンプライアンススキャンと脆弱性スキャンを実…
 abacus-group-rto/legion
Legionは、オープンソースで使いやすく、非常に拡張性が高く、半自動化されたネットワーク侵入テストツールです。情報システムの発見、偵察、悪用を支援します。
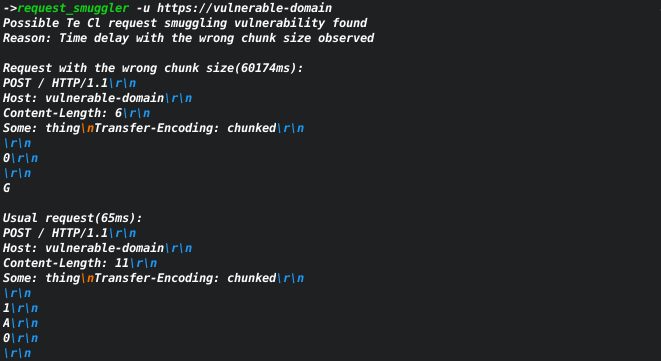 sh1yo/request_smuggler
Httpリクエストスマグリング脆弱性スキャナ
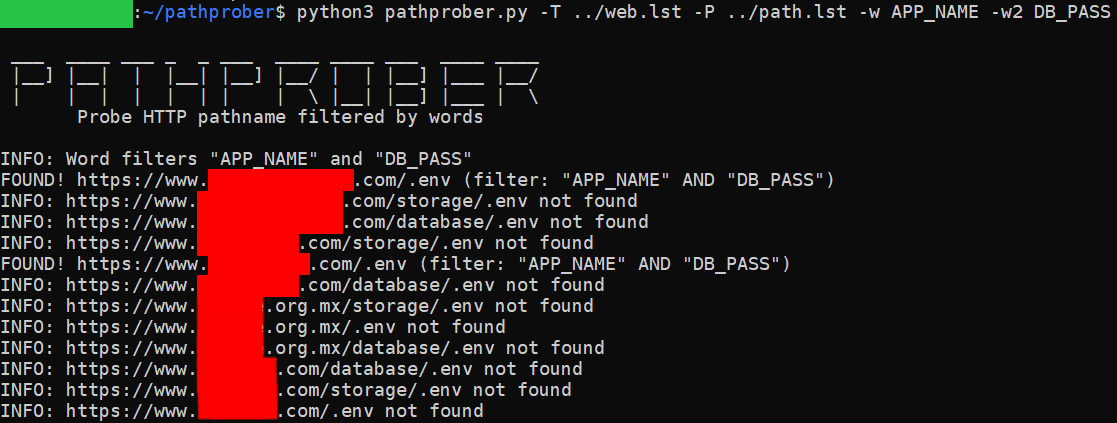 xchopath/pathprober
ブルートフォース手法を使用してHTTPパス名をプローブおよび発見し、特定の単語または同時に2つの単語でフィルタリングします。
 arpsyndicate/kenzer
自動化されたWebアセットの列挙&スキャン [DEPRECATED]
 dwisiswant0/findom-xss
シンプルさを備えた高速なDOMベースのXSS脆弱性スキャナー。
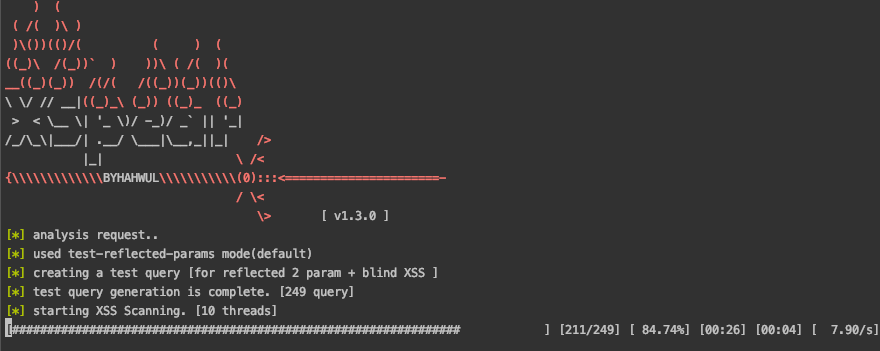 hahwul/xspear
🔱 パワフルなXSSスキャンとパラメータ分析ツール&gem
 00xc/h2buster
スレッド化され、再帰的な、HTTP/2上のWebディレクトリブルートフォーススキャナー。
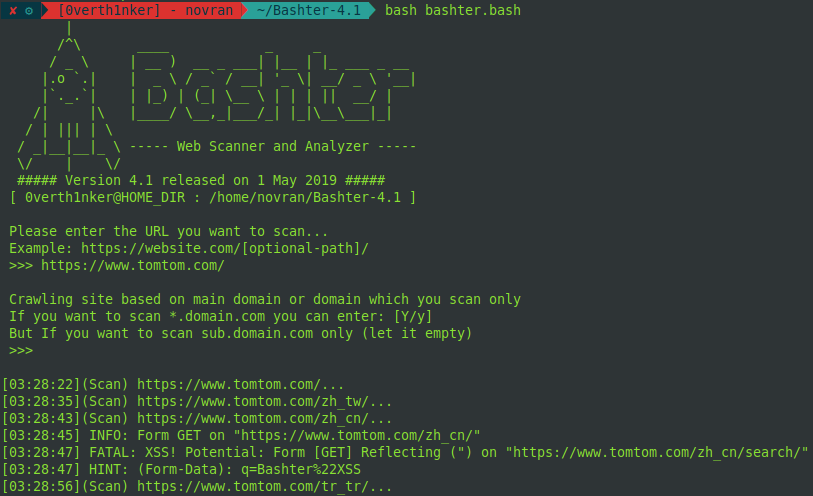 zerobyte-id/bashter
シェルスクリプトを使用したWeb脆弱性スキャナ
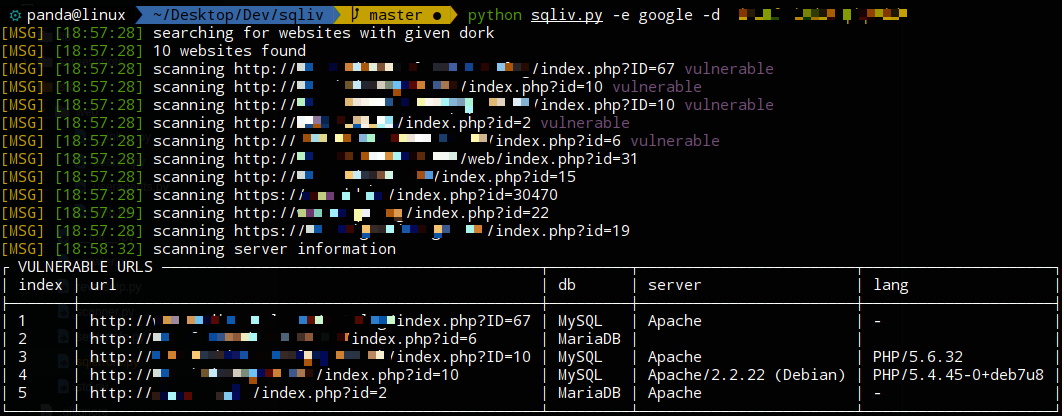 the-robot/sqliv
大規模SQLインジェクション脆弱性スキャナー
 yahoo/gryffin
Gryffinは、大規模なWebセキュリティスキャニングプラットフォームです。
 rastating/joomlavs
ブラックボックス、Ruby搭載、Joomla脆弱性スキャナー
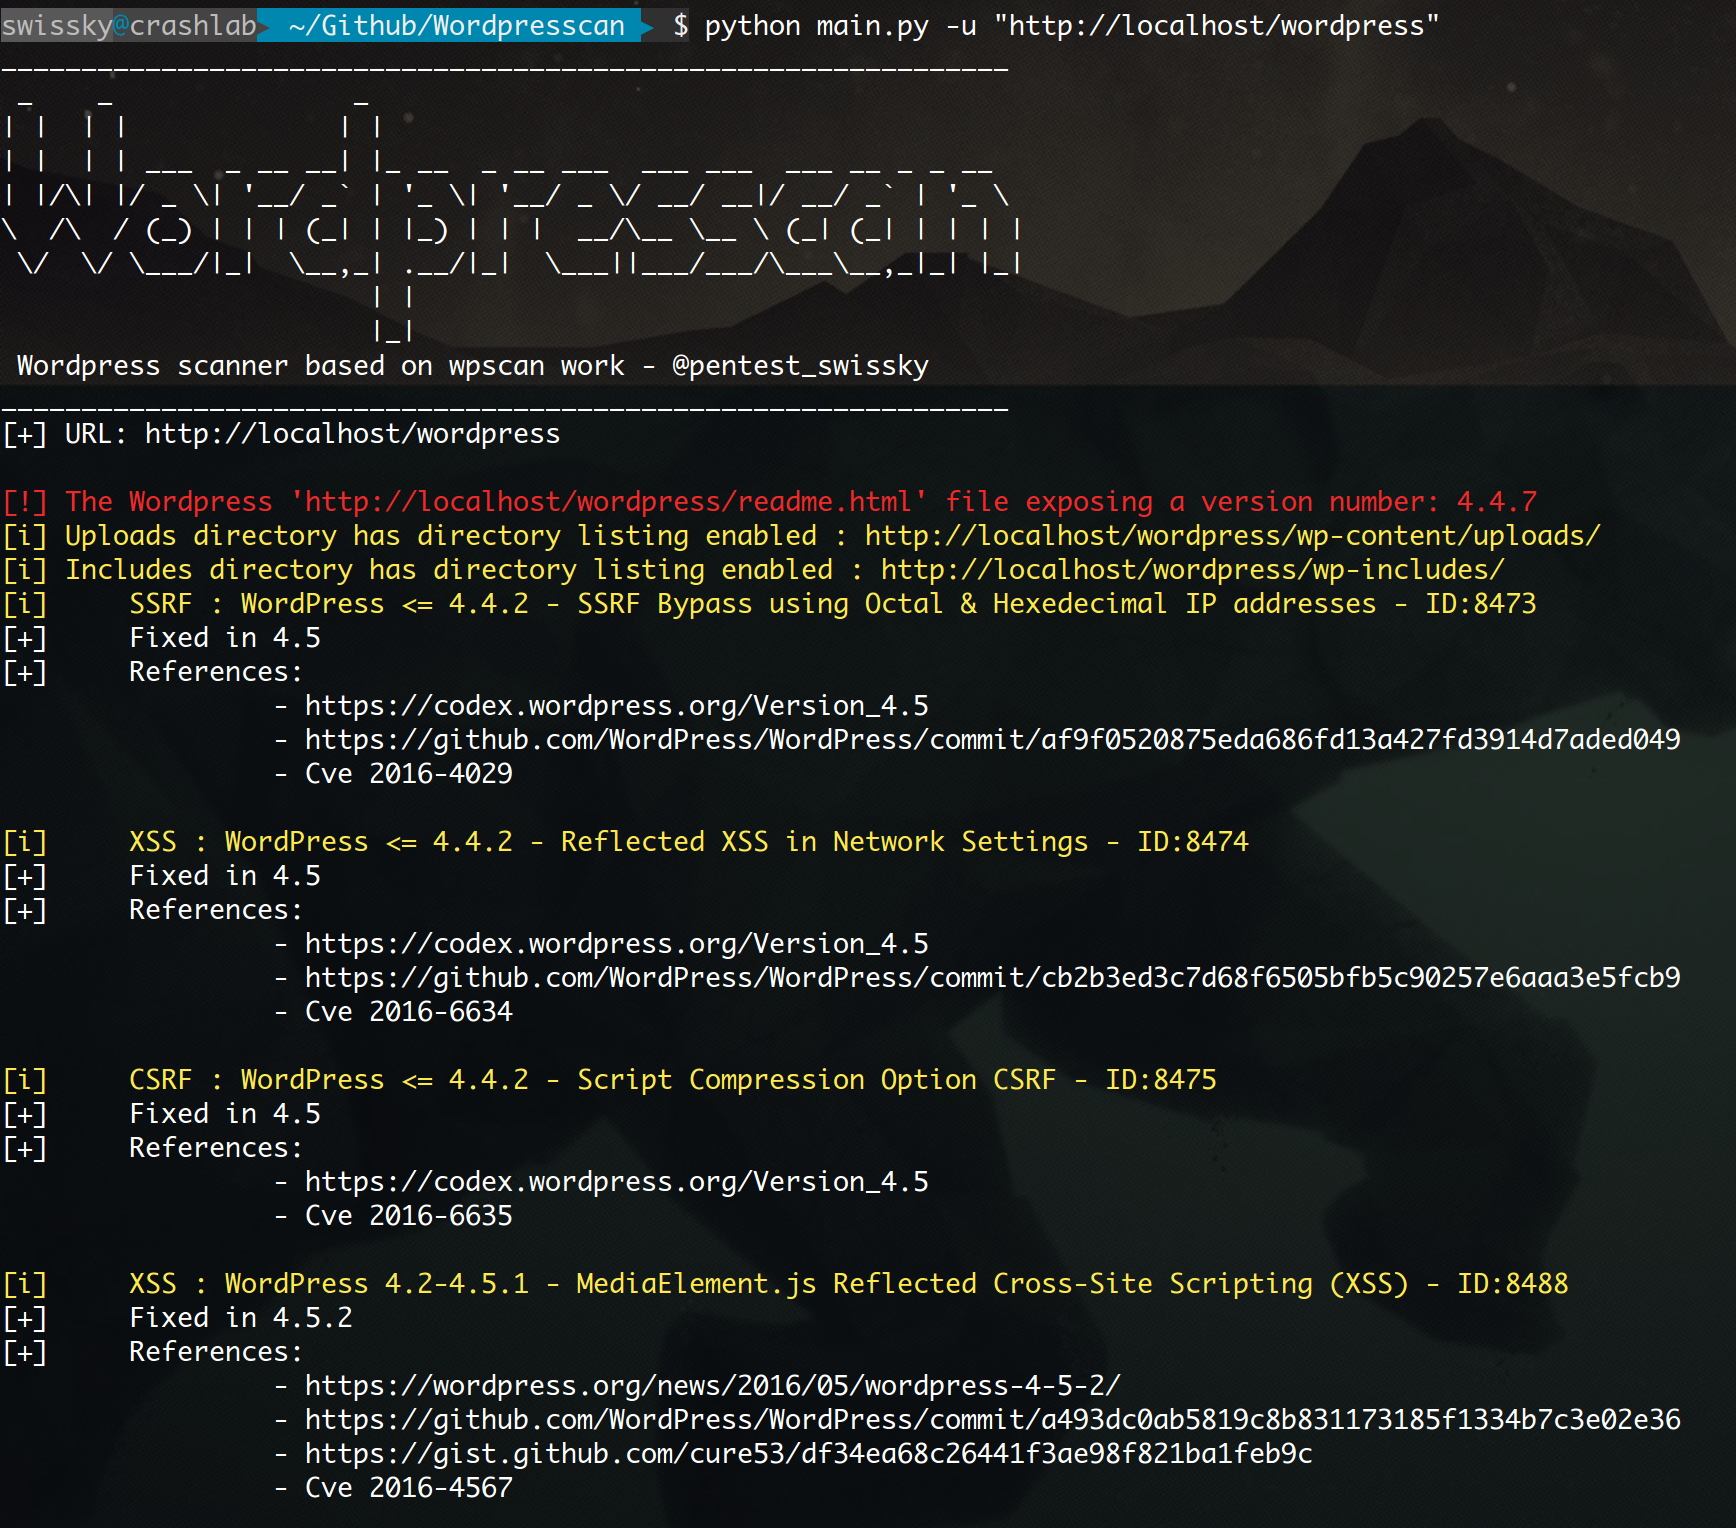 swisskyrepo/wordpresscan
WPScan を Python で書き直し、WPSeku のアイデアを一部取り入れた