#1
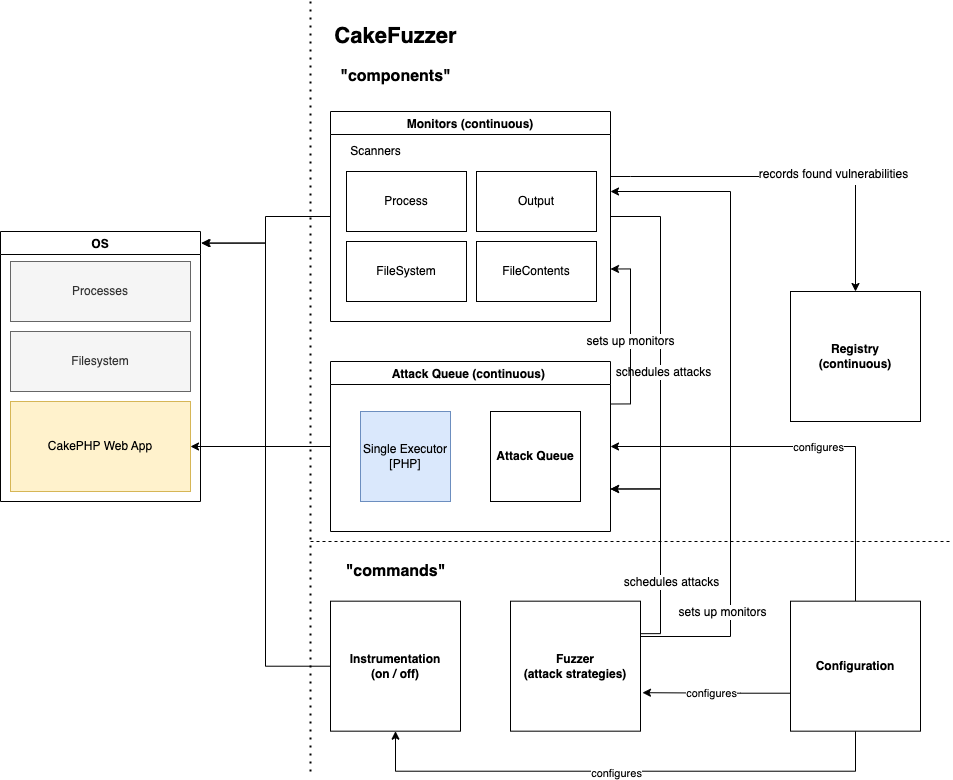
 zigrin-security/cakefuzzer
Cake Fuzzerは、特定のフレームワークに基づいて作成されたWebアプリケーションの脆弱性を、偽陽性を非常に抑えながら自動的かつ継続的に発見するのに役立つプロジェクトです。
 bwasp/bwasp
BoB Webアプリケーションセキュリティプロジェクト
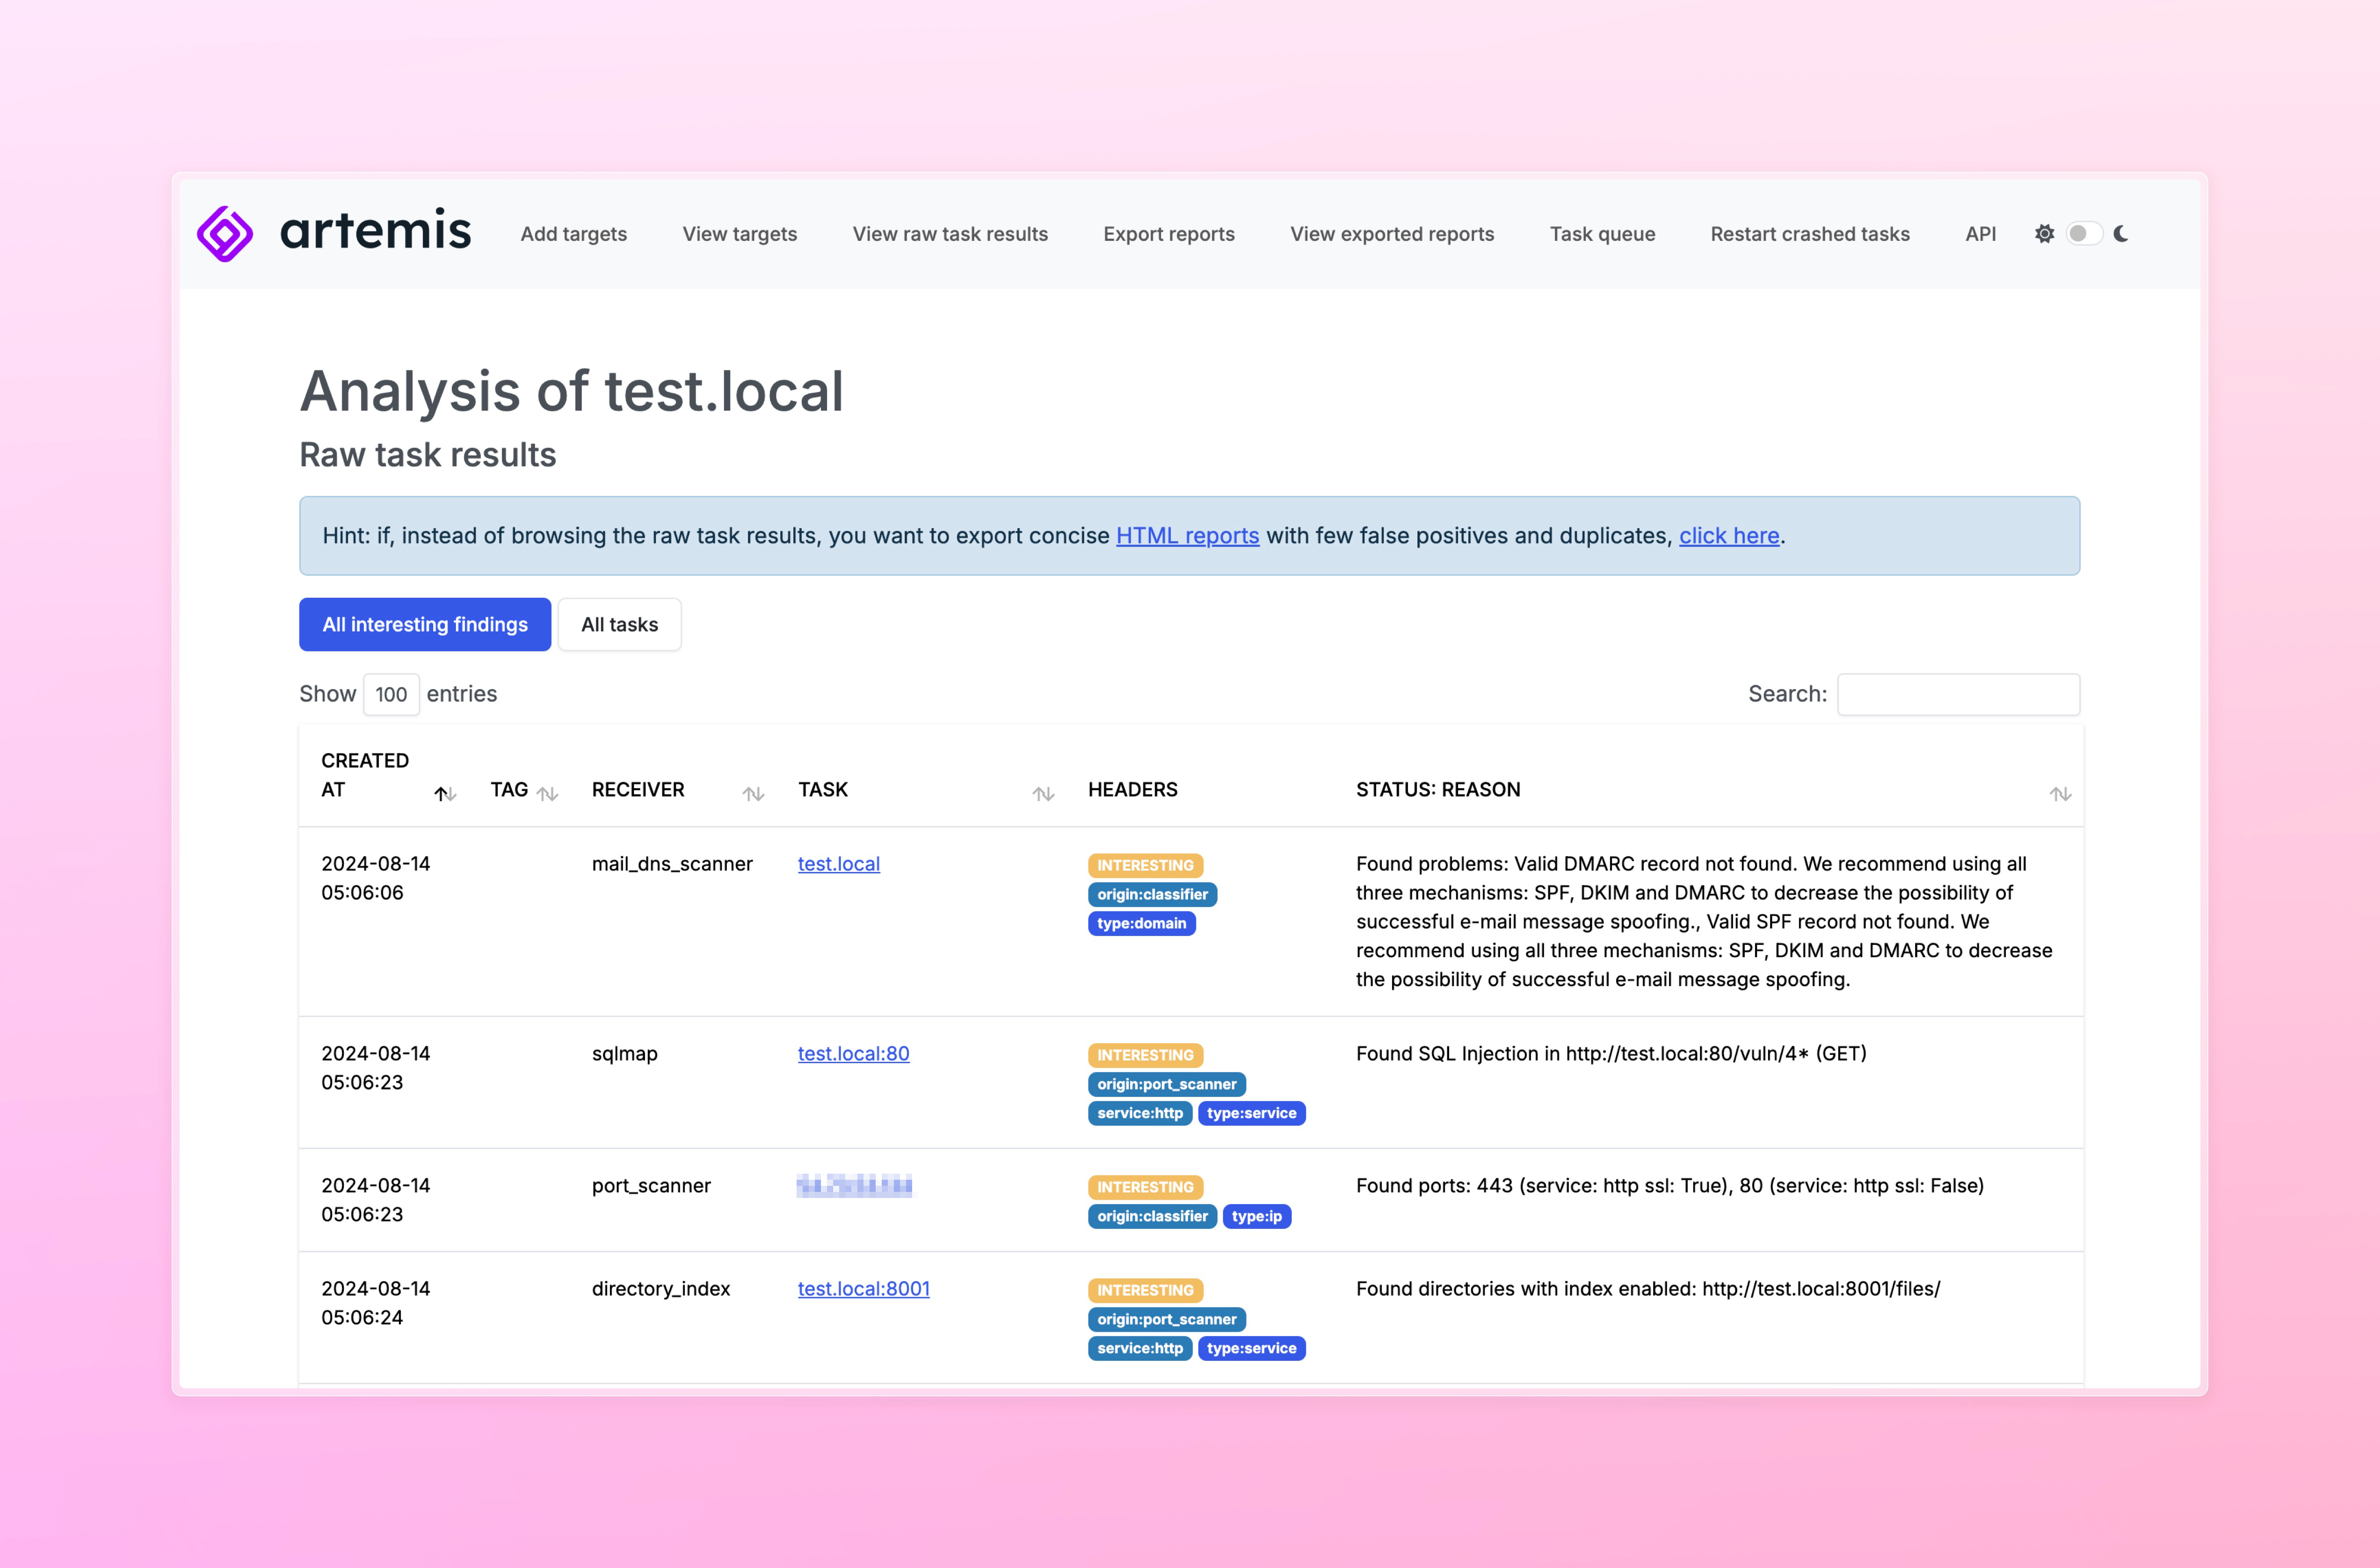 cert-polska/artemis
自動レポート生成機能を備えたモジュール型脆弱性スキャナー。
 dolevf/graphql-cop
軽量なPython製ユーティリティで、GraphQL APIの自動セキュリティ監査を行います。設定ミス、情報漏洩、denial-of-service脆弱性を検出し、cURL再現コマンドを生成します。
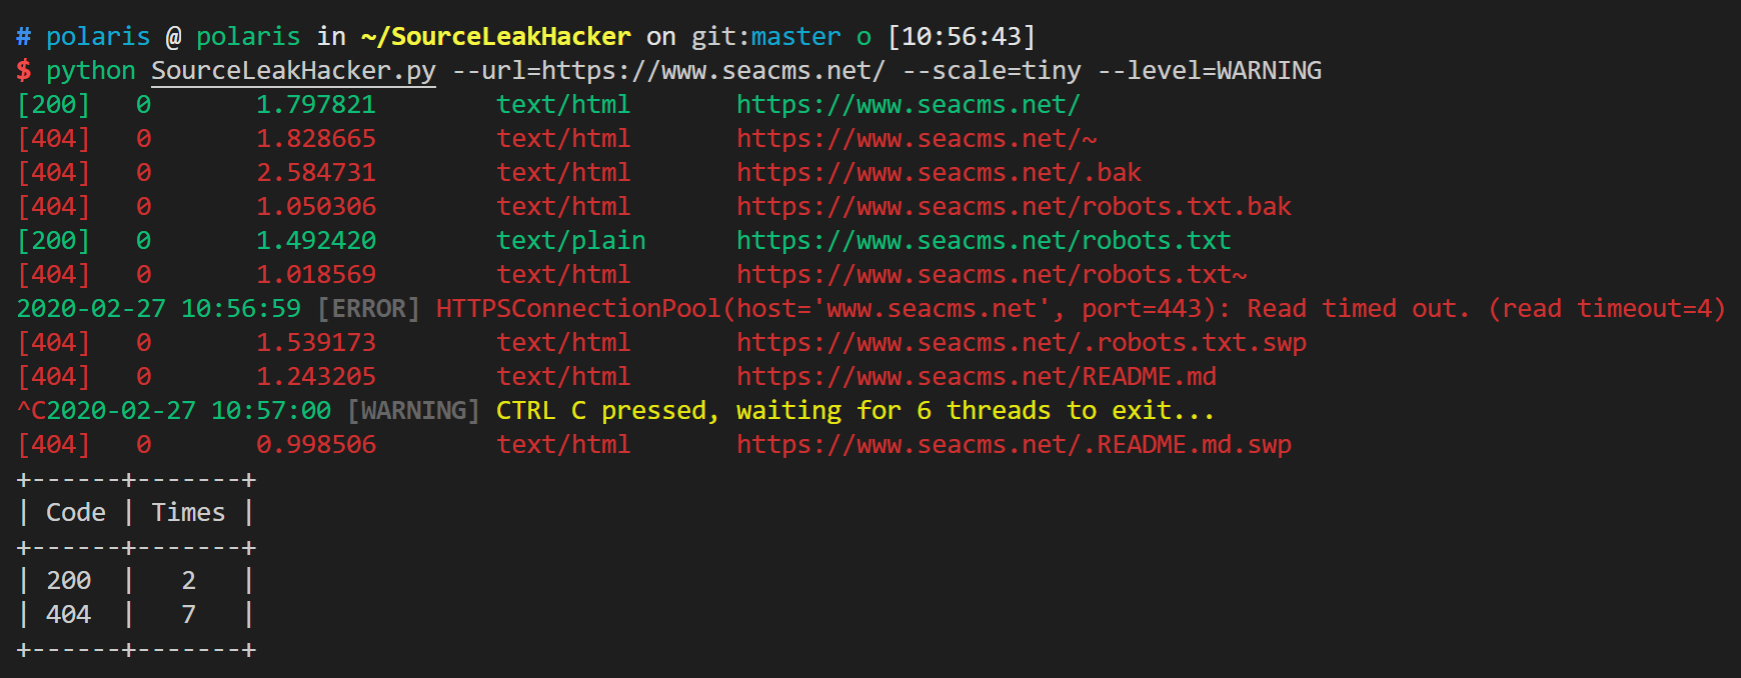 wangyihang/sourceleakhacker
:bug: マルチスレッドのWebアプリケーションソース漏洩スキャナー
 hood3drob1n/bingoo
BinGoo! は、Linux bash ベースの Bing および Google ダーキングツールです。
 hackmanit/web-cache-vulnerability-scanner
GoベースのCLIスキャナで、Webキャッシュポイズニングとデセプションに対応。10種類のポイズニング手法、複数のデセプション方法、内蔵クローラ、JSONレポート、ペネトレーションテスト向けプロキシ統合をサポート。
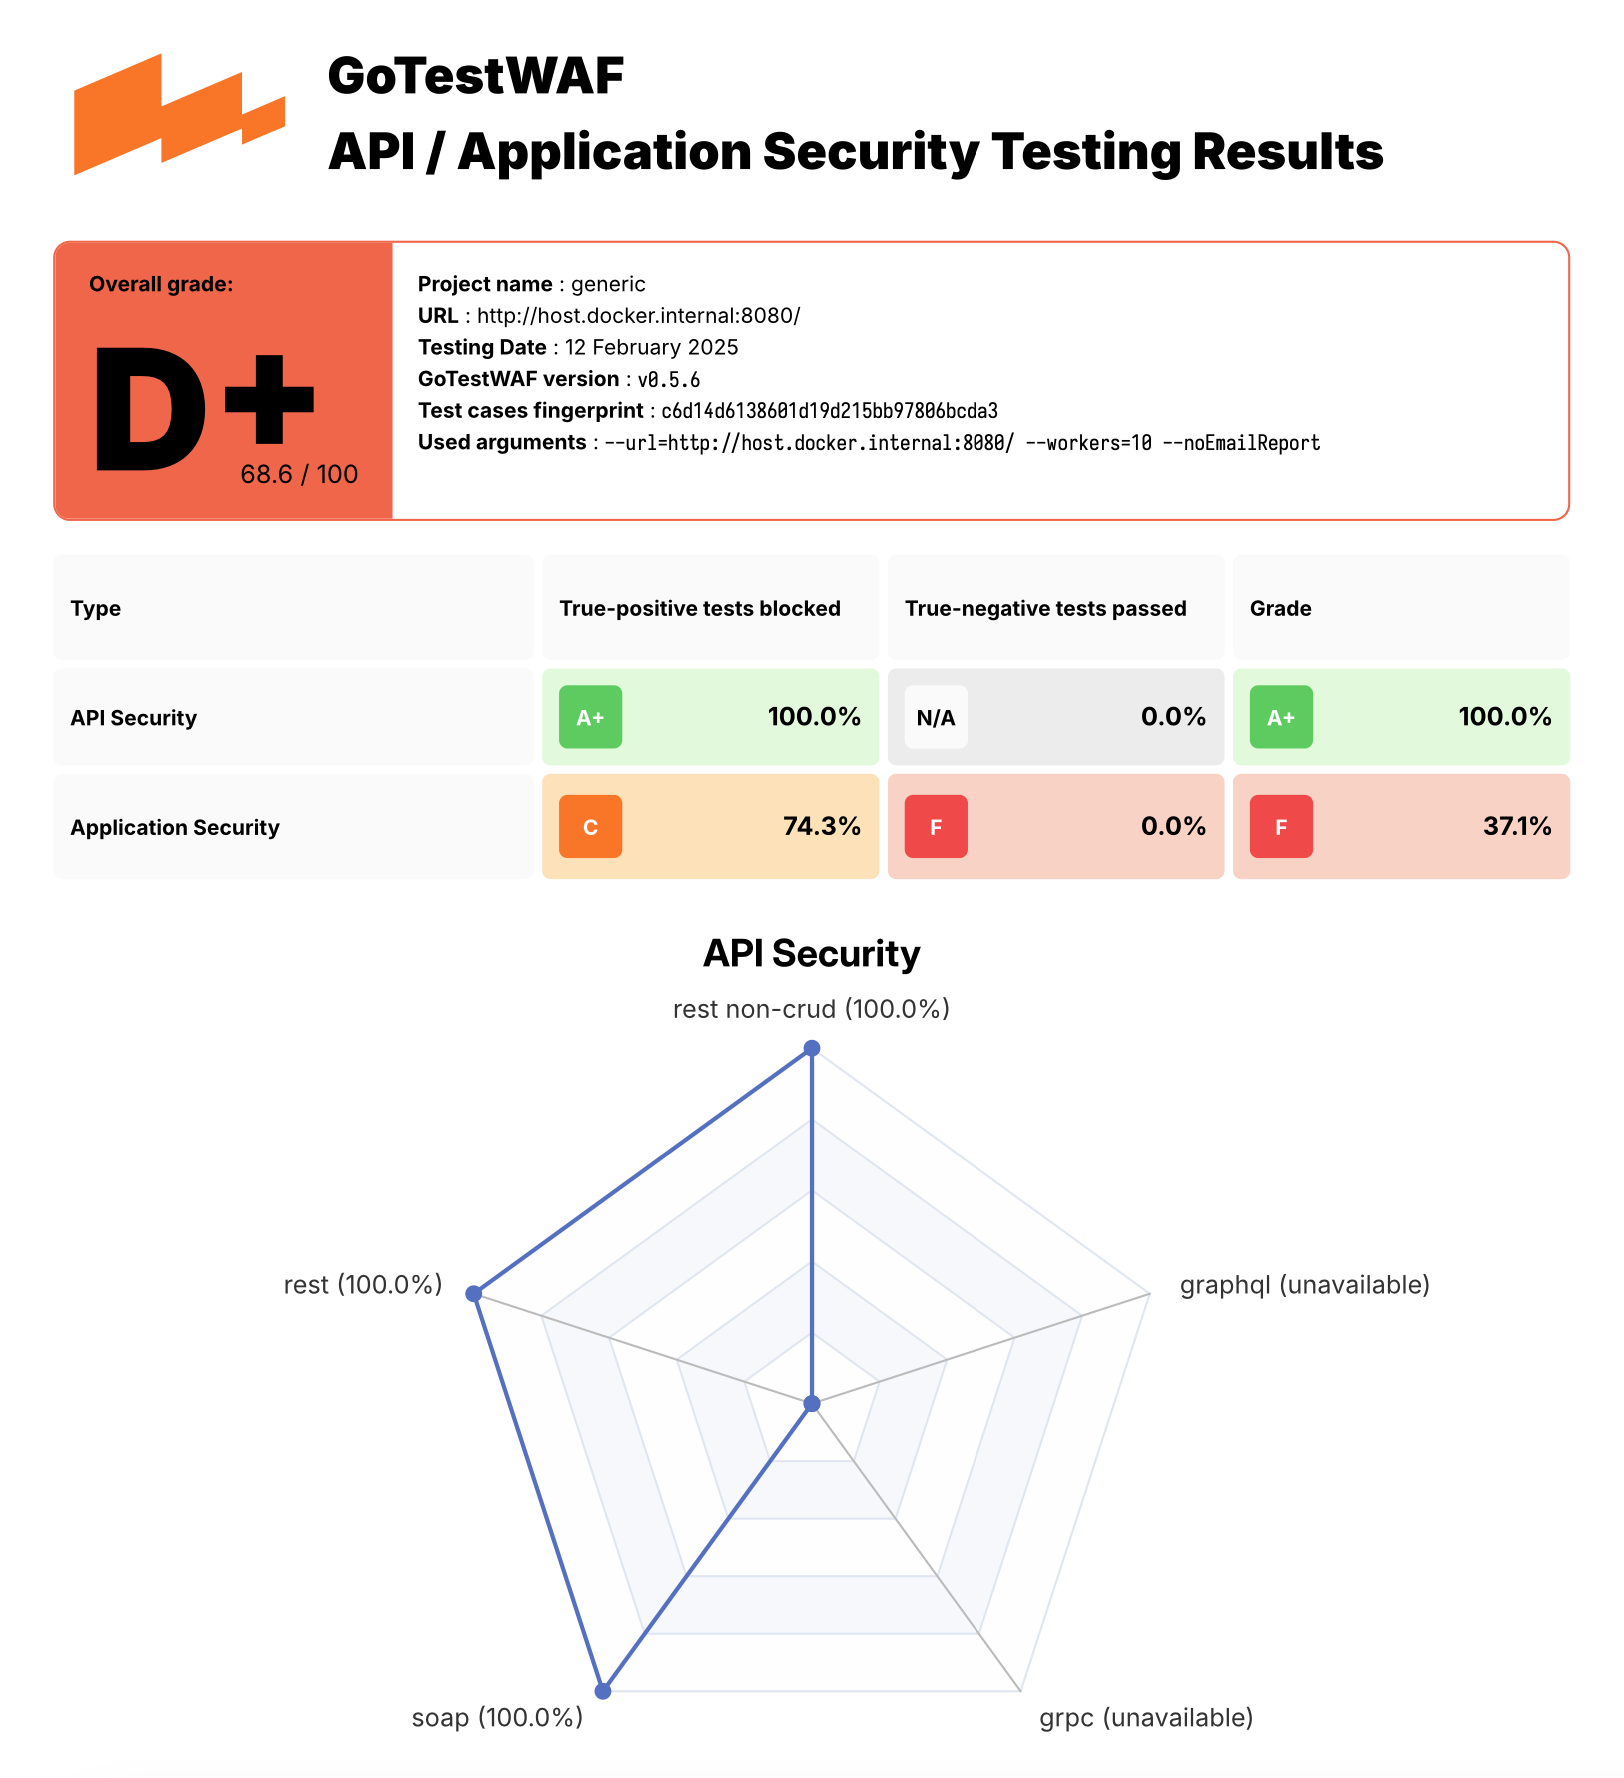 wallarm/gotestwaf
APIセキュリティツールやWAFの検出ロジックとバイパスを評価するためのGolang製オープンソースプロジェクト
 assetnote/kiterunner
高速なAPIおよびWebコンテンツ発見ツール。コンパイル済みSwaggerデータセットを使用してルートをブルートフォースし、深度スキャン、カスタムワードリスト、同時ホストスキャンをサポートします。
 ronin-rb/ronin
Roninは、セキュリティ研究と開発のためのフリーでオープンソースのRubyツールキットです。Roninはまた、サードパーティのgitリポジトリを介したコード、エクスプロイト、ペイロードなどの迅速な開発と配布を可能にします。
 jaeles-project/jaeles
自動化されたWebアプリケーションテストのためのスイスアーミーナイフ
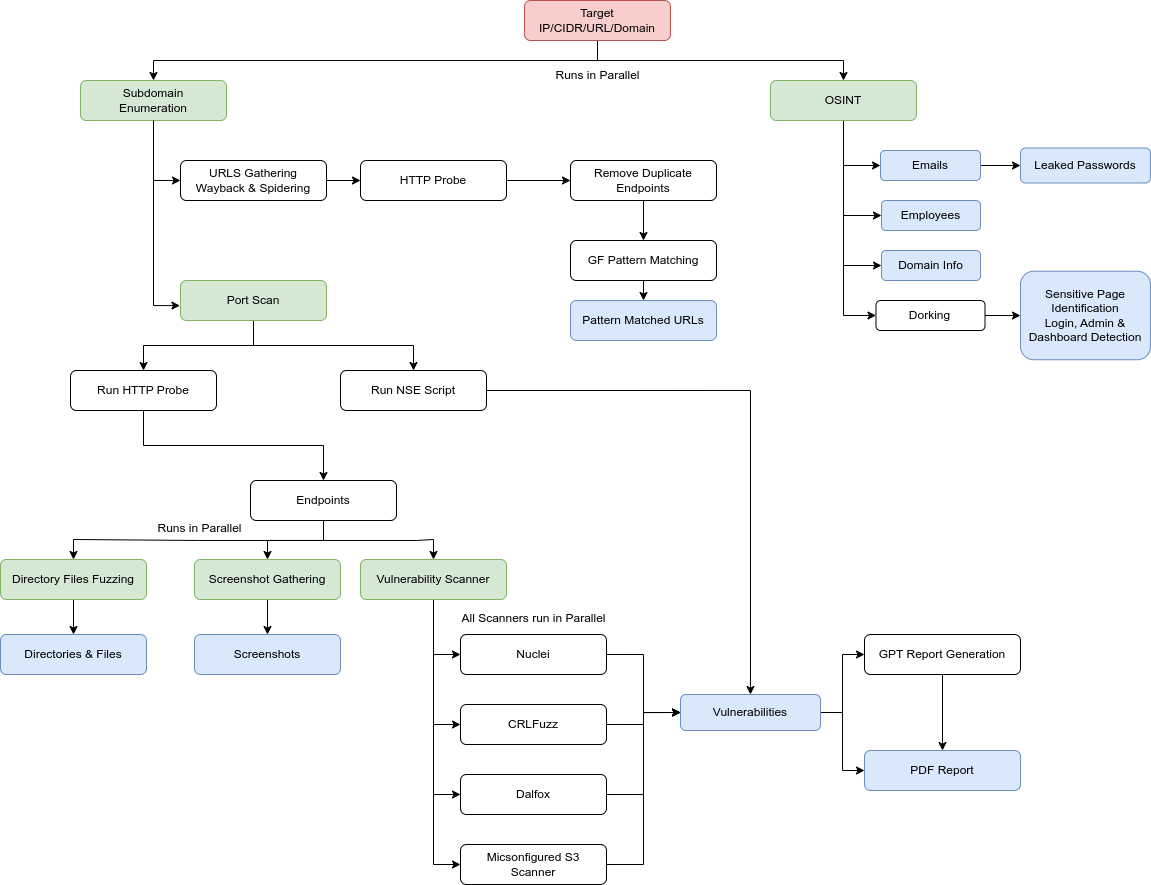 yogeshojha/rengine
reNgineは、Webアプリケーション向けの自動偵察フレームワークであり、エンジンによる高度に設定可能な合理化された偵察プロセス、偵察データの相関と整理、継続的監視、データベースによるバックアップ、そしてシンプルでありながら直感的なユーザーインターフェースに重点を置いています。reNgineにより…
 ghosttroops/scan4all
公式リポジトリ vuls Scan: 15000+PoCs; 23種類のアプリケーションパスワードクラック; 7000+Webフィンガープリント; 146プロトコルと90000+ルールのポートスキャン; ファズ、HW、awesome BugBounty( ͡° ͜ʖ ͡°)...
 sullo/nikto
Nikto Webサーバースキャナー
 chaitin/xray
一款長亭自社開発の充実したセキュリティ評価ツール。一般的なWebセキュリティ問題のスキャンとカスタムPoCをサポート | 使用前に必ずドキュメントをお読みください
 maurosoria/dirsearch
Webパススキャナー
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。