
 #1
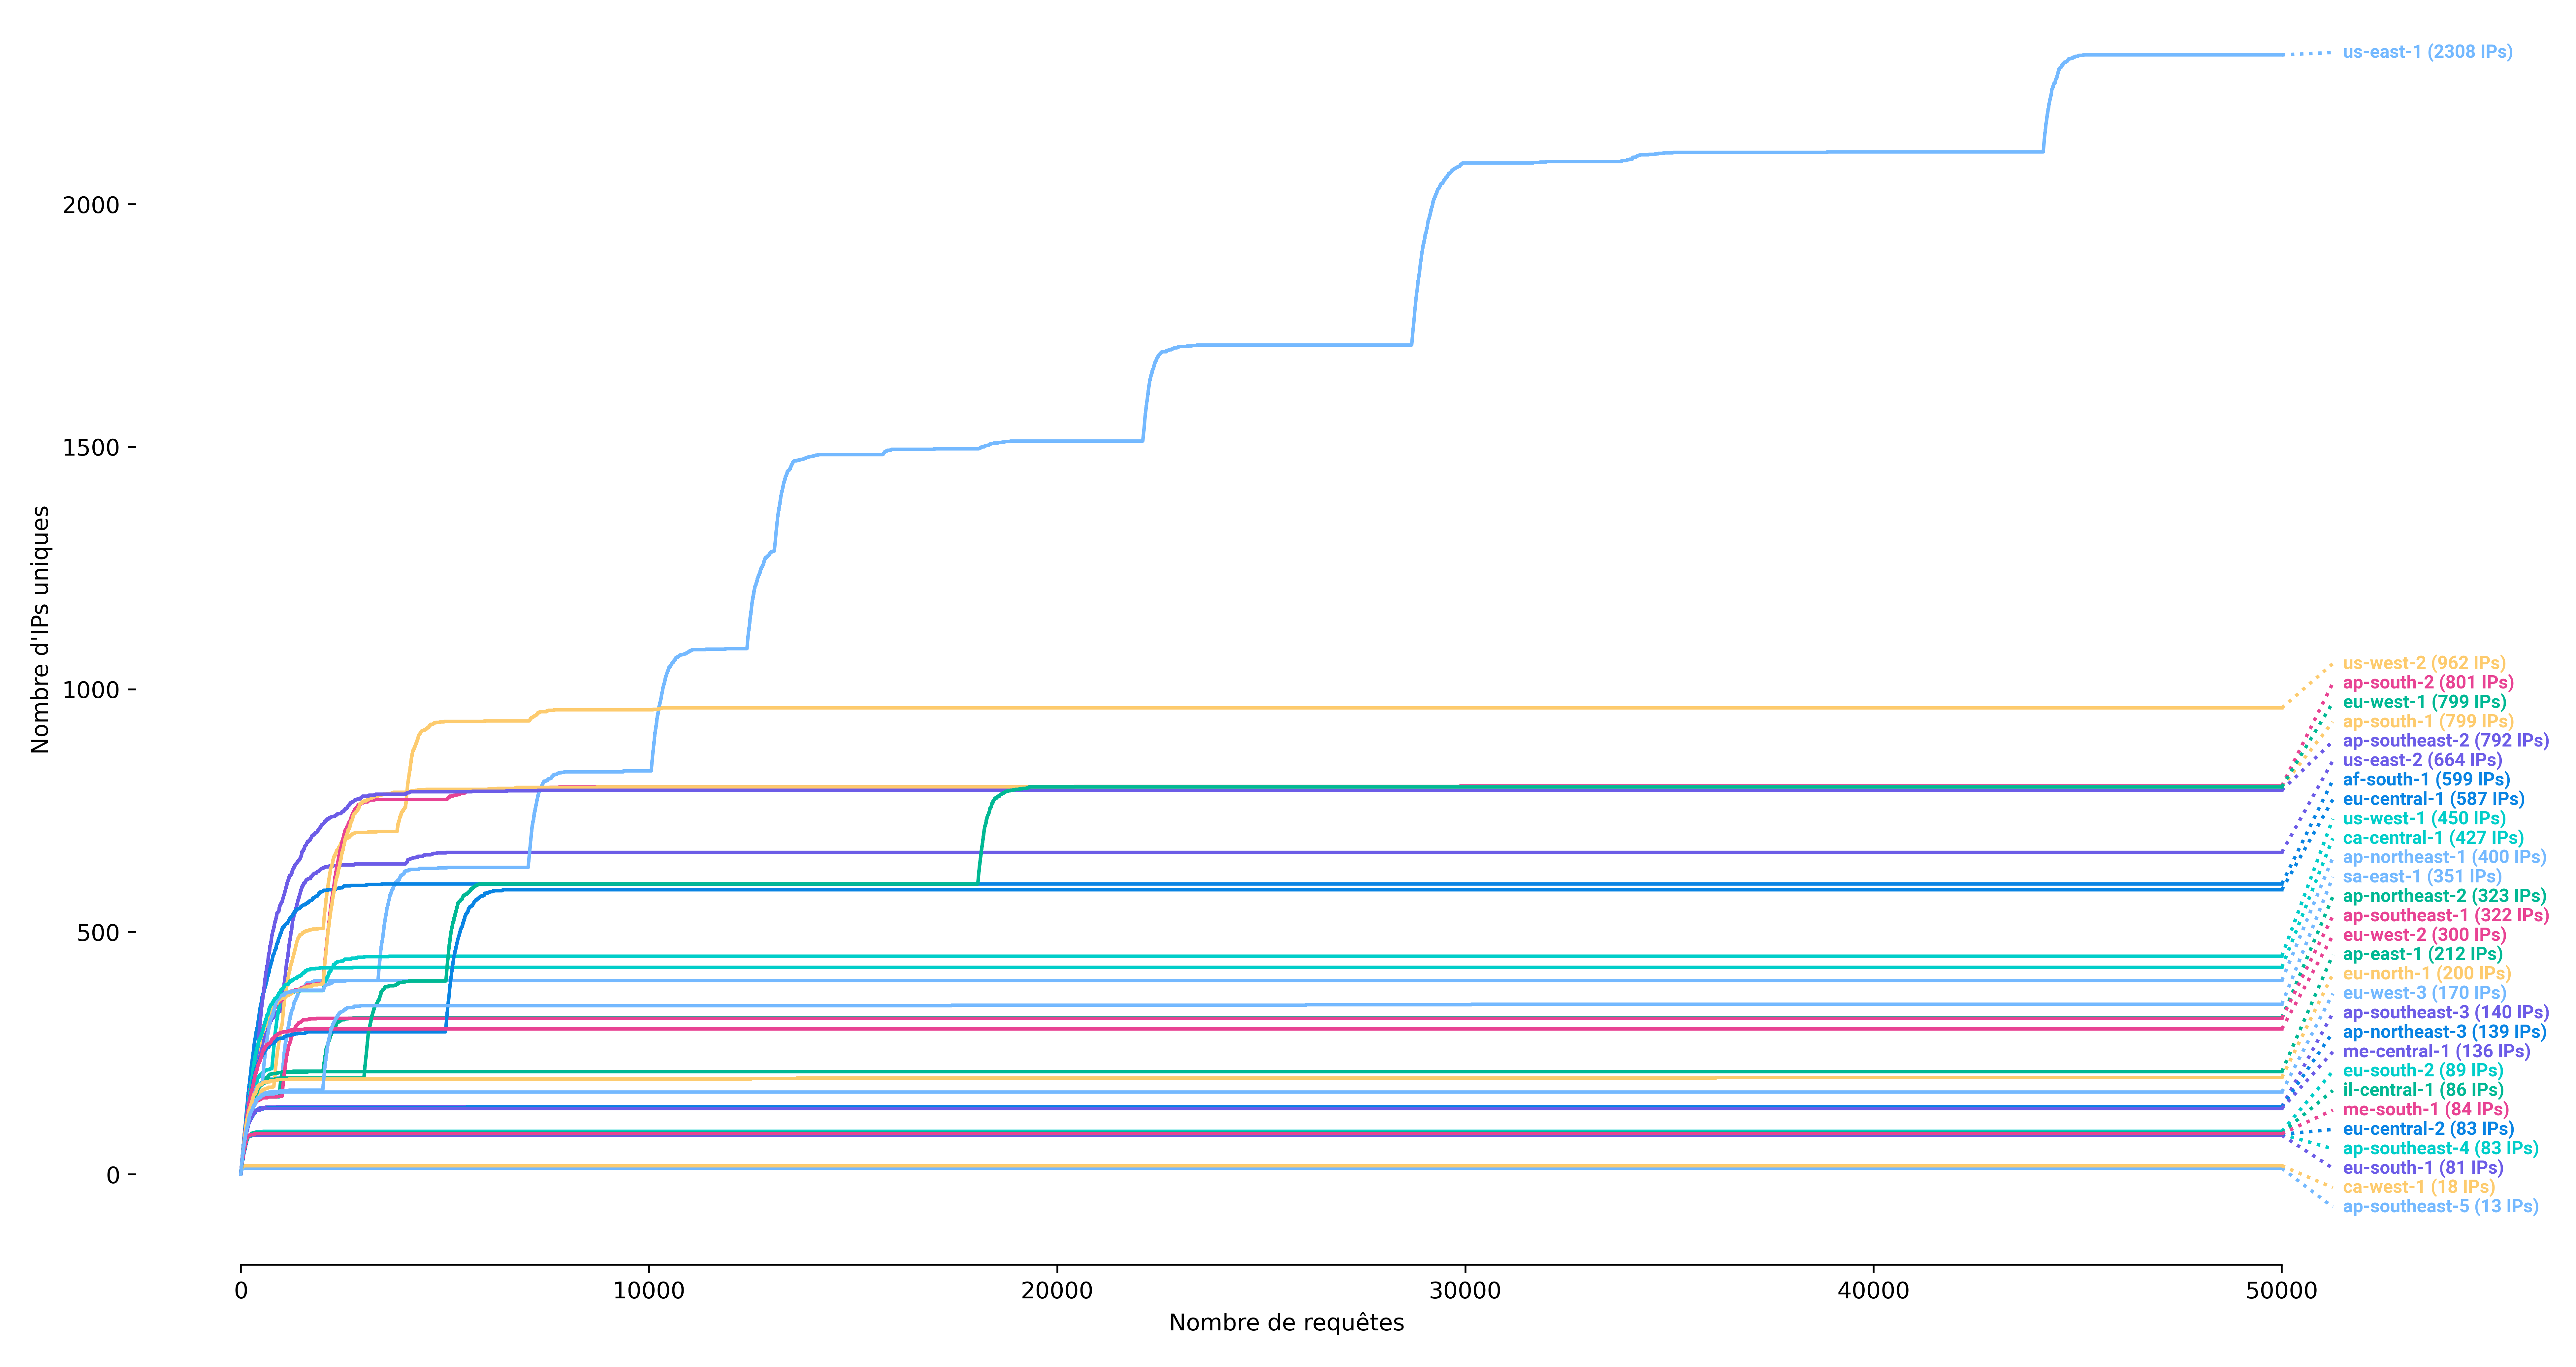
 synacktiv/ipspinner
IPSpinnerはローカルプロキシとして動作し、外部サービス経由でリクエストをリダイレクトします。
 joanbono/gurp
Goで書かれたBurp Commander
 johndoe31415/ratched
Ratchedは、ペネトレーションテストを目的とした透過型Man-in-the-Middle TLSプロキシです。
 ipopov/starttls-mitm
STARTTLS対応の透過型中間者プロキシ
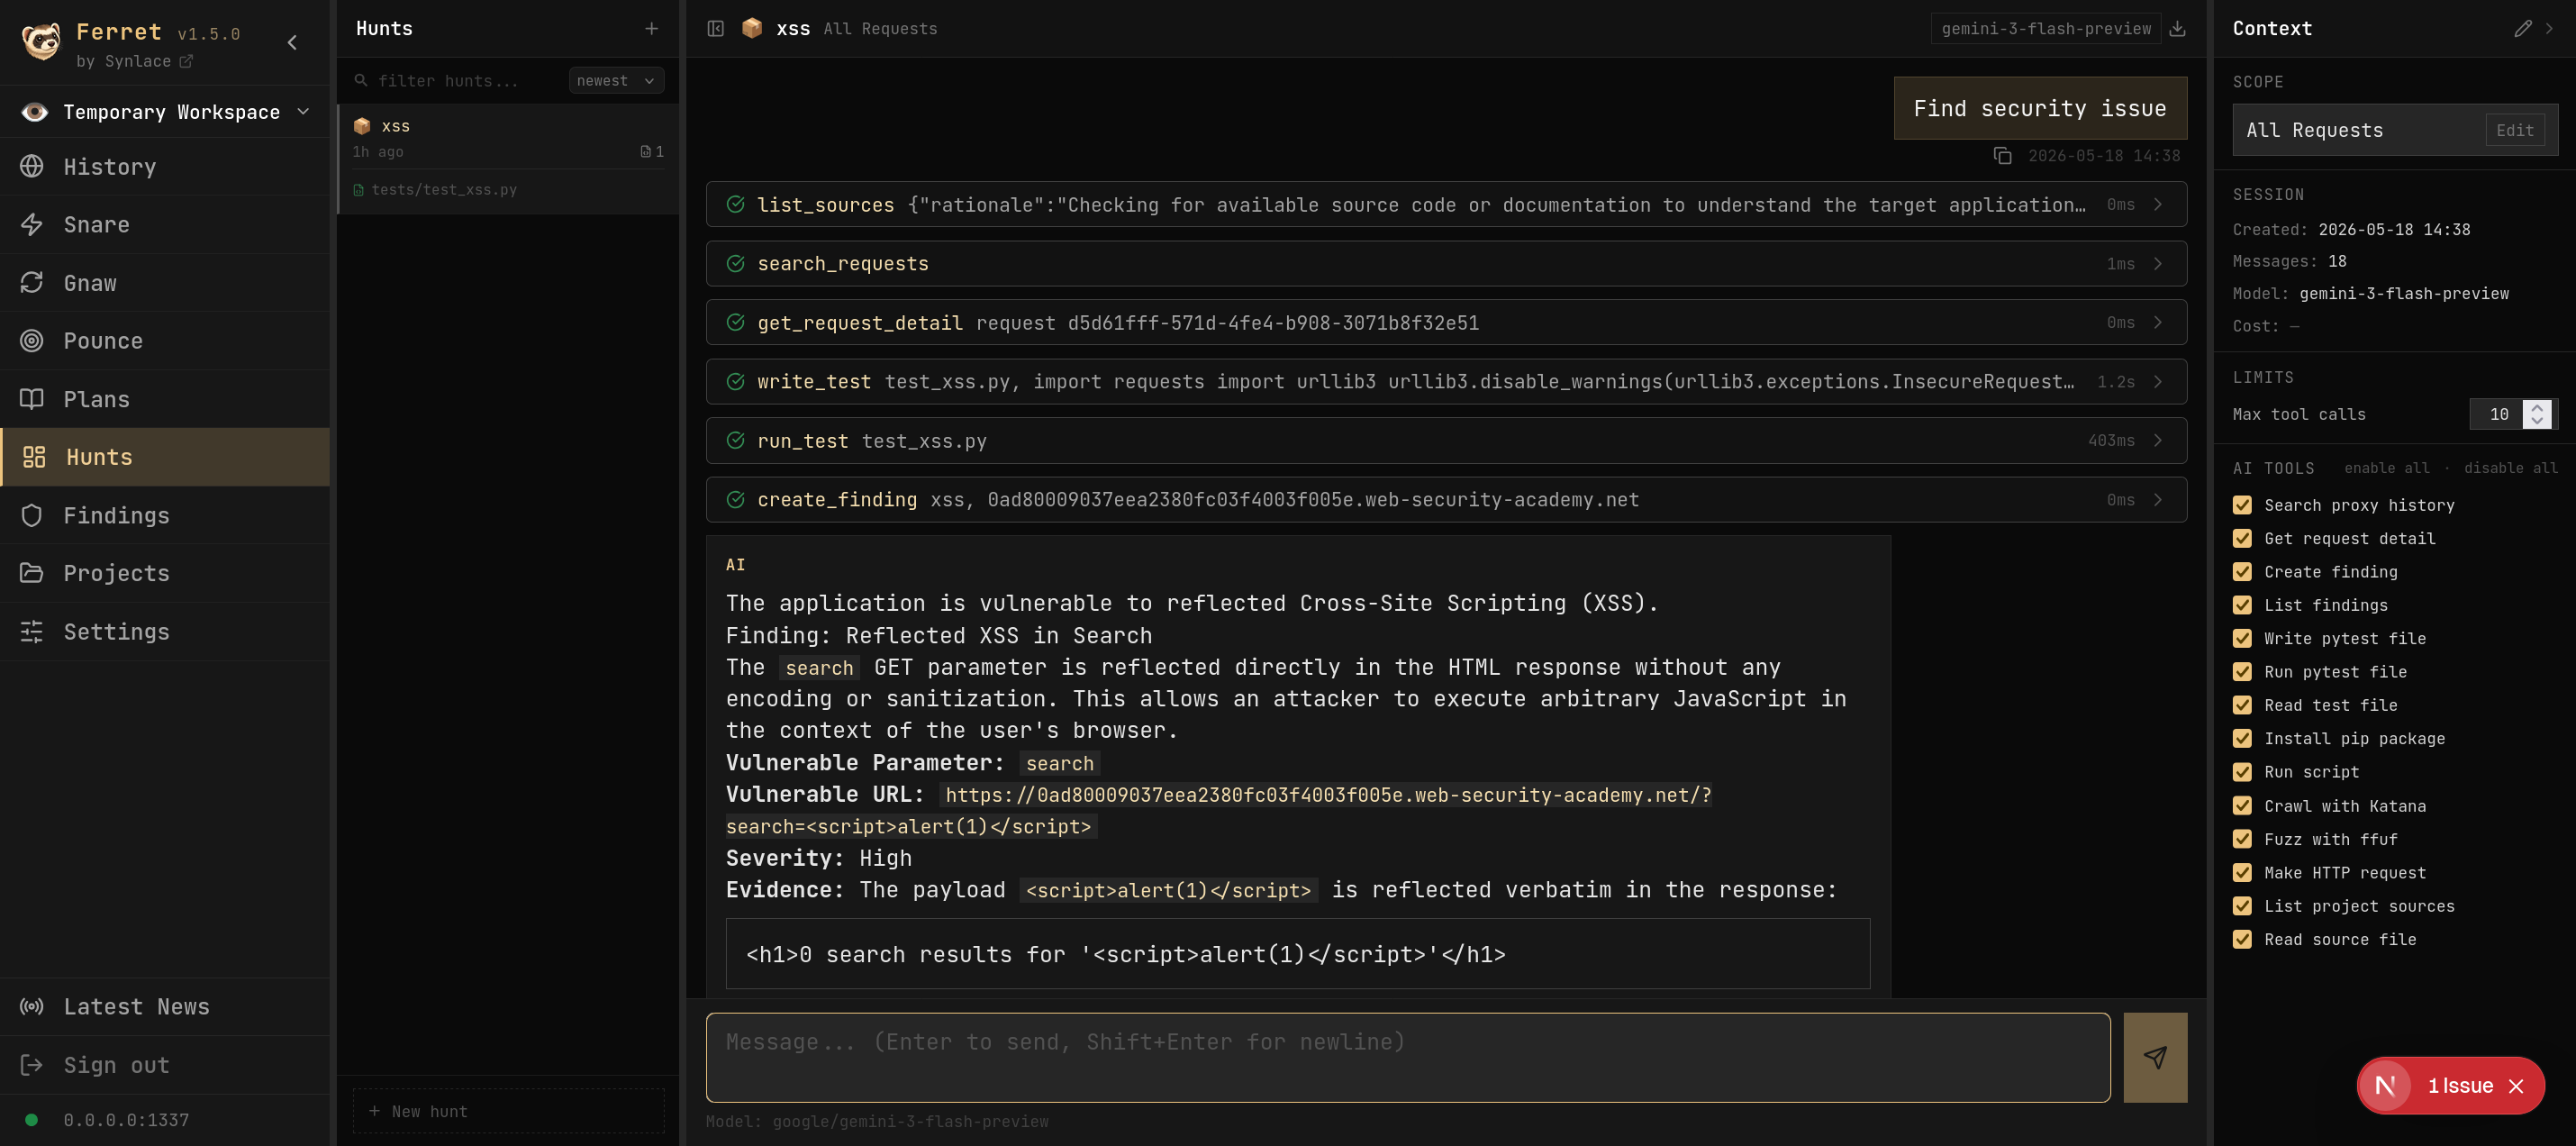 synlace/ferret
コラボレーション対応のWebアプリペンテストスイート
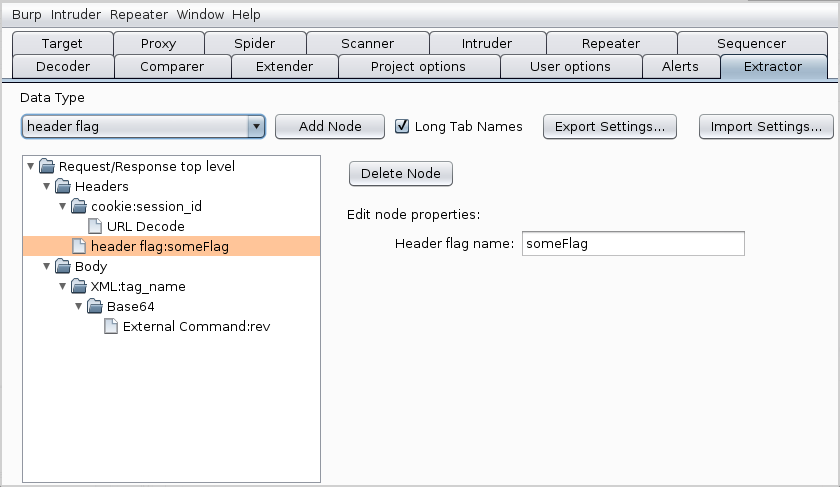 nccgroup/extractor
Burp Suite に Extractor という新しいタブを追加する拡張機能
 jas502n/burpsuite-plugin
Plugin For BurpSuite (Pentester)
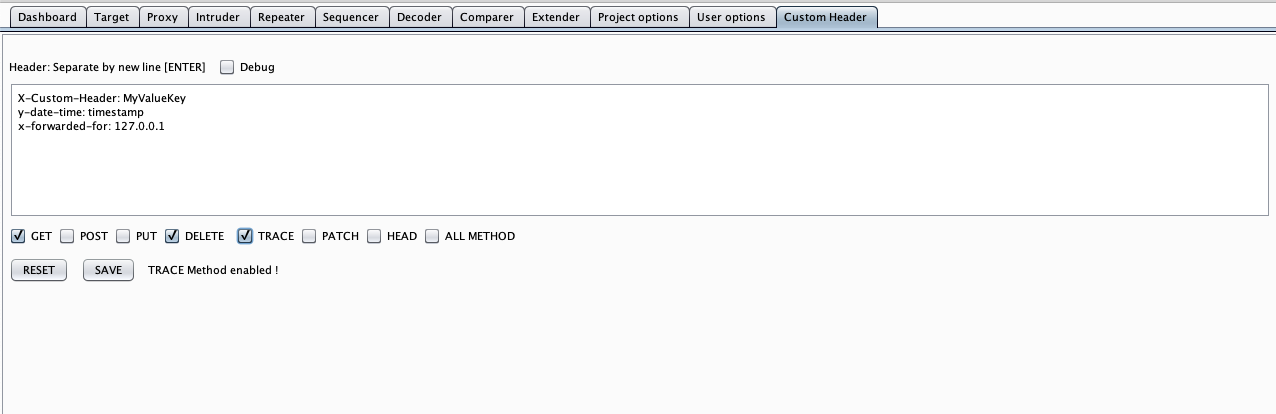 mirfansulaiman/customheader
このBurp Suite拡張機能を使用すると、HTTPリクエスト(Scanner、Intruder、Repeater、Proxy History)に新しいヘッダーを追加して、ヘッダーをカスタマイズできます。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 icecubesandwich/caddysmith
Cobalt StrikeまたはSliver C2プロファイルからCaddyリダイレクタ設定を生成します。
 bishopfox/ca-clone
HTTPSクライアント攻撃に使用するCA証明書をクローンするためのスクリプト。
 inflightsec/agent-vault-proxy
AIエージェント向けのジャストインタイムAPIキー - およびそれを経由する他のプロセス:呼び出し側は常にプレースホルダーのみを認識します。
 mike01/pypacker
:package: Python向け最速かつ最もシンプルなパケット操作ライブラリ
 nccgroup/wcfdser-ngng
バイナリSOAPオブジェクトを読み取り可能かつ変更可能にするBurp Extenderプラグイン。
 metrodango/pip3line
生バイト操作とインターセプトのためのスイスアーミーナイフ
 mrschyte/socksmon
任意のTCPトラフィックを、お好みのHTTPインターセプションプロキシを使用して監視します。









