
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 adityatelange/frida-ui
Fridaデバイス、プロセス、スクリプトをブラウザから直接操作できます。
 rhinosecuritylabs/iprotate_burp_extension
リクエストごとにIPをローテーションするためにAWS API Gatewayを使用するBurp Suite用の拡張機能
 httptoolkit/httptoolkit
HTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
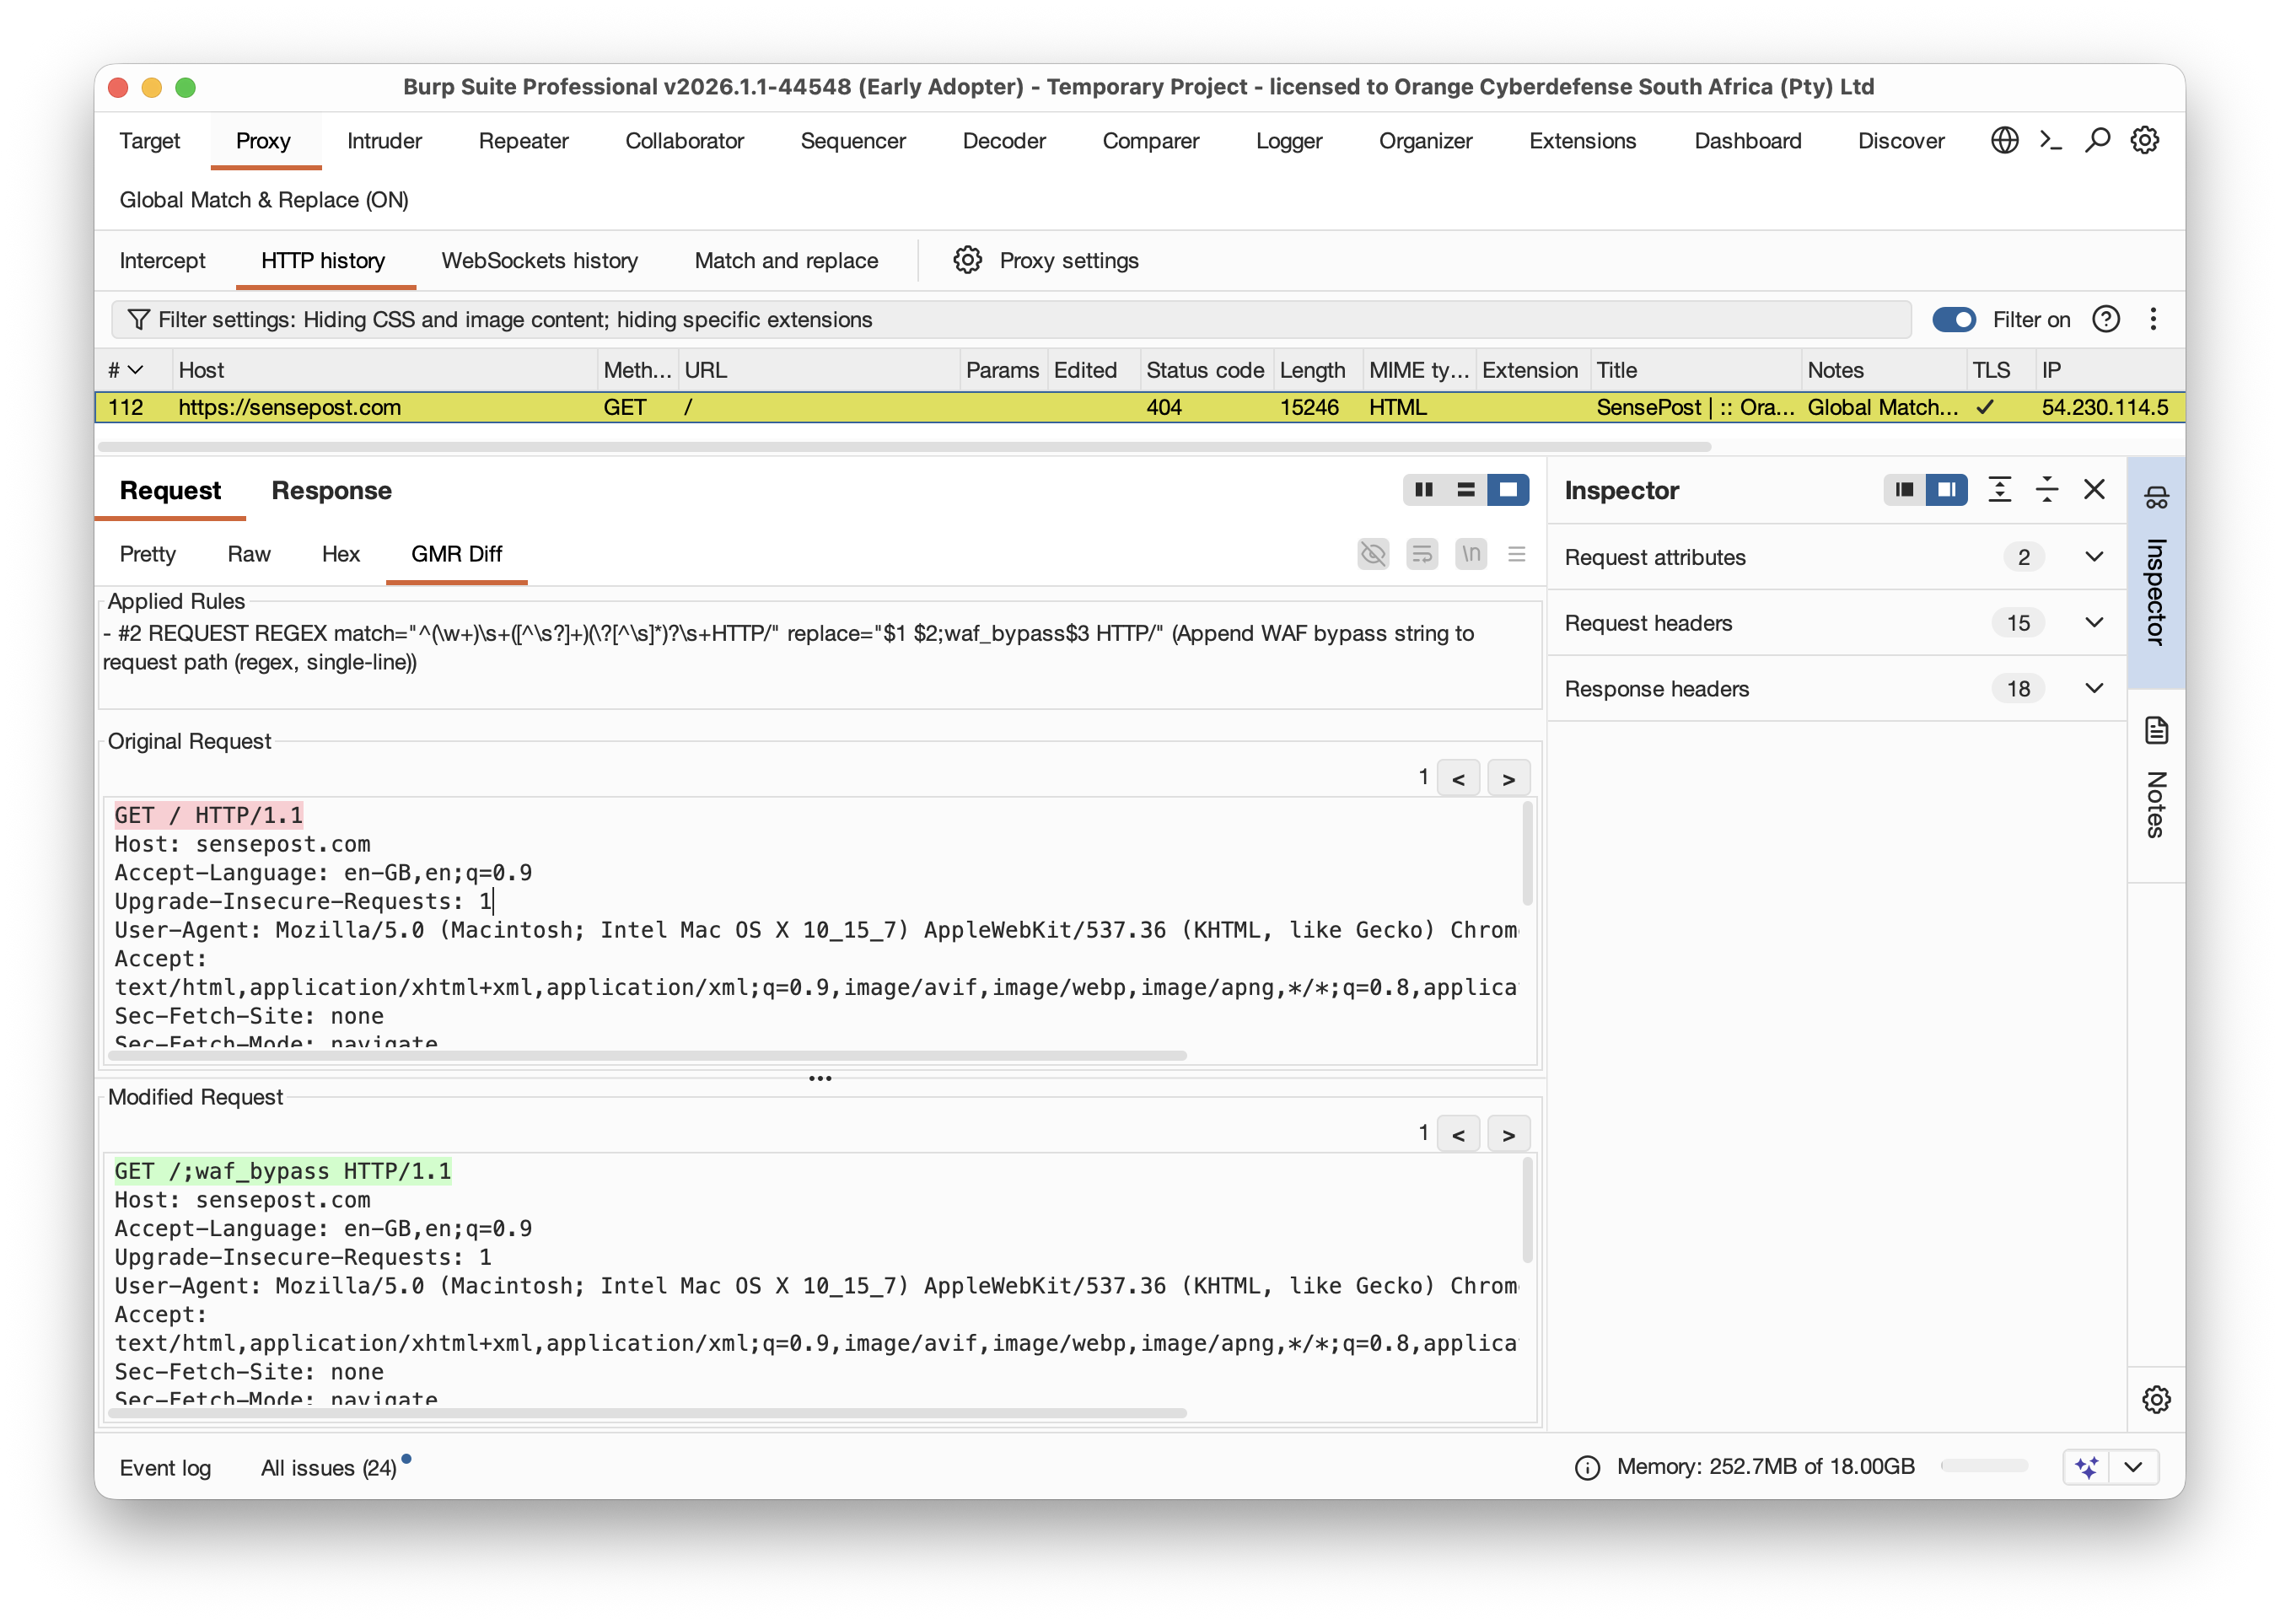 singe/burp_global_match_replace
すべてのユーティリティにわたってグローバルに動作する、Portswigger の Burp 用 Match & Replace ルール。
 matank001/moxy
Moxyは、最新のWebアプリケーションセキュリティテスト向けに設計されたオープンソースのDASTツールです。エージェント機能を備えた使いやすいインターフェースを提供し、ペネトレーションテストのワークフローを支援・自動化します。
 repplus/rep-chrome
rep+ — Chrome DevTools向けBurpスタイルHTTPリピーター、組み込みAIでリクエスト説明と攻撃提案
 pentagridsec/pentagridresponseoverview
BurpSuite用Response Overview拡張機能 - レスポンスボディをグループ化して特異なレスポンスを発見
 torxx666/propox
アクティブディフェンスを備えた高性能Rust HTTP/HTTPSプロキシ: レート制限、レピュテーションベースのアクセス、WAF(アンチボット、アンチインジェクション、パス保護)、ターピット、リアルタイムTUI可観測性。
 d0rb/packetpirate
Windows システム上でネットワークトラフィックの傍受、分析、変更を目的とした、ヘッドレスでスクリプト可能なコマンドラインベースの MITM プロキシ。
 benrich127n/react2shell_analyzer
CVE-2025-55182 react2shellを分析するためのDartパッケージ
 jbsouthe/http-breakout-proxy
プロトコル通信のリバースエンジニアリングのためのHTTPプロキシ解析
 jclarkcom/ble_proxy
BLEベースのHTTPプロキシシステムで、ブラウザのトラフィックをiOSデバイス経由でルーティングします。HTTP/HTTPS、データ圧縮、およびハードウェアなしでテストするためのモックモードをサポートしています。
 nu11secur1ty/burpsuite-grand-master-tools
ペンテスター向けのモジュラーツールキット。Burp SuiteでキャプチャしたHTTPリクエストをブラウズ可能なURLに変換し、監査可能なPythonスクリプトでワークフローアクションを自動化します。
 hackwarts12/burp-recordadora
BurpSuiteのプロキシ履歴、Repeaterリクエスト、Intruderペイロードをセッションをまたいで保持し、Webペンテスト用に.logファイルをエクスポート・インポートします。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
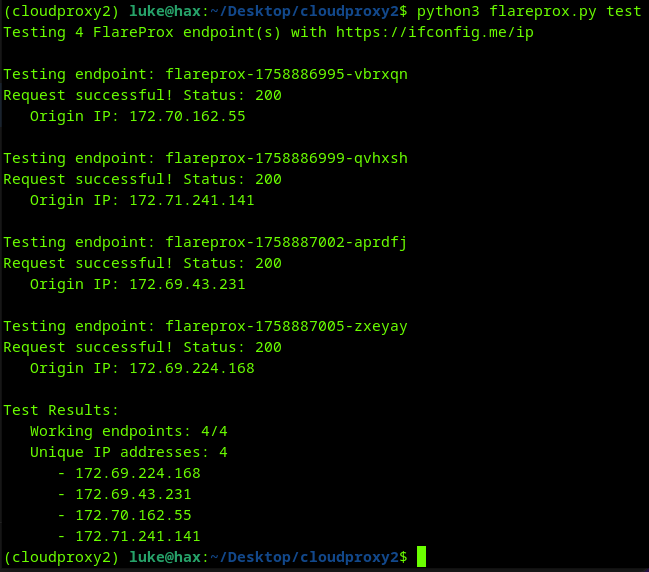 mrturvey/flareprox
Cloudflareを使用して、fireproxと同様のユニークなIPローテーションのためのHTTPパススループロキシを作成します。
 federicodotta/brida
Burp SuiteとFridaの新しい架け橋!
 jlinebau/cve-2025-55315-scanner-monitor
脆弱なサーバーをスキャンするための簡単なスクリプトとパケットレベルモニター







