
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 0xmarik/aresius
ペネトレーションテスターおよびバグバウンティハンター向けのネイティブHTTP/HTTPS傍受プロキシ。ライブリクエスト改ざん、リクエストリプレイ、高速ファジング、HTTPQLフィルタリングを備える。
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITMプロキシで、SOCKS4/SOCKS5をHTTP/HTTPS/HTTP2/HTTP3プロキシに変換し、透過的なTCP/UDPリダイレクション、ARP/NDP/DNSスプーフィング、トラフィックスニッフィング、パケットキャプチャを備えています。Pure Go、libpcap不要。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 t0xodile-swig/http3-adapter
Burp Suite拡張機能で、リクエストを傍受してHTTP/3経由で送信し、レスポンスをBurp用に変換します。kettledリクエストとHTTP/3機能チェックをサポートします。
 ejfkdev/avdroot
Android StudioエミュレータのramdiskをMagiskでパッチしてroot化する — 純粋なGoで。
 inflightsec/agent-vault-proxy
AIエージェント向けのジャストインタイムAPIキー - およびそれを経由する他のプロセス:呼び出し側は常にプレースホルダーのみを認識します。
 doronz88/harlogger
macOS/iOSデバイス(ジェイルブレイク済みかどうかを問わず)上で復号化されたHTTP/HTTPSトラフィックをスニッフィングするためのシンプルなユーティリティ
 hahwul/webhackersweapons
⚔️ Webハッカーの武器 / Webハッカーが使うクールなツール集. ハッピーハッキング , ハッピーバグハンティング

 mike01/pypacker
:package: Python向け最速かつ最もシンプルなパケット操作ライブラリ
 vichhka-git/universal-flutter-ssl-pinning
任意のFlutterおよびShorebirdバージョン向けの自動化されたSSLピンニングバイパス — PyGhidraの静的解析がBoringSSLを自動発見し、すぐに実行可能なFridaおよびRenefスクリプトを生成します
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
 bugcrowd/hunt
注入、SSRF、パストラバーサル、IDOR、SSTIに一般的に関連するパラメータを、パッシブなBurp/ZAPスキャンで検出します。また、手動テストの方法論も整理します。
 emo-crab/slinger
セキュリティ研究者向けに特化して開発されたHTTPクライアント
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。
 drk1wi/modlishka
Modlishka. リバースプロキシ.
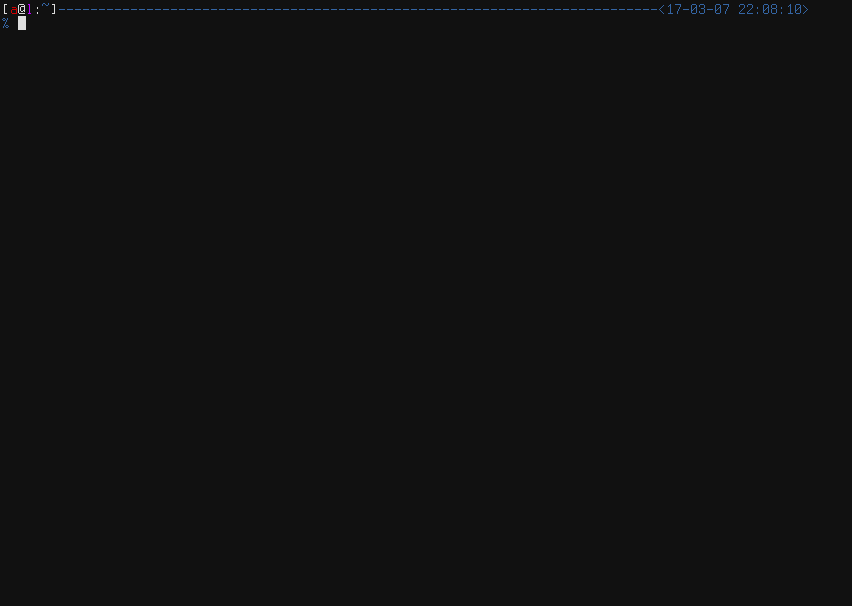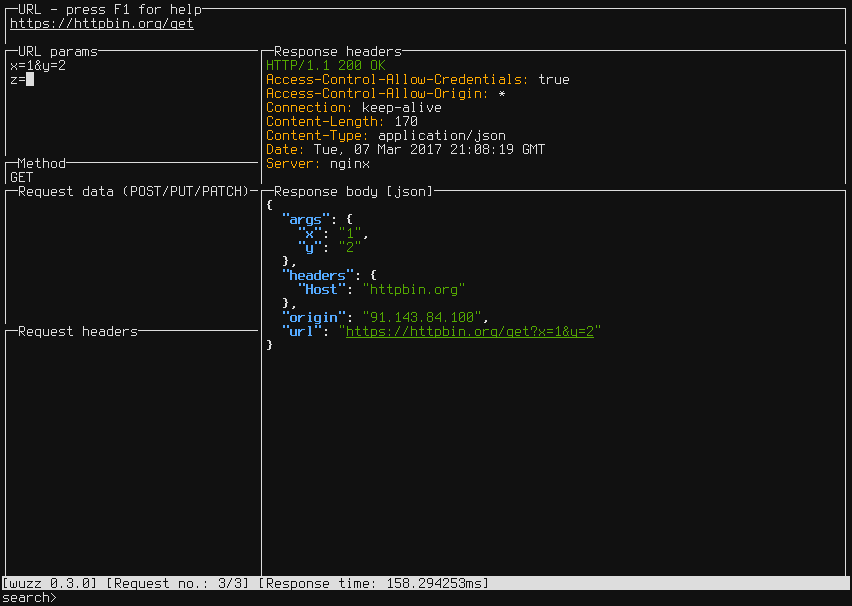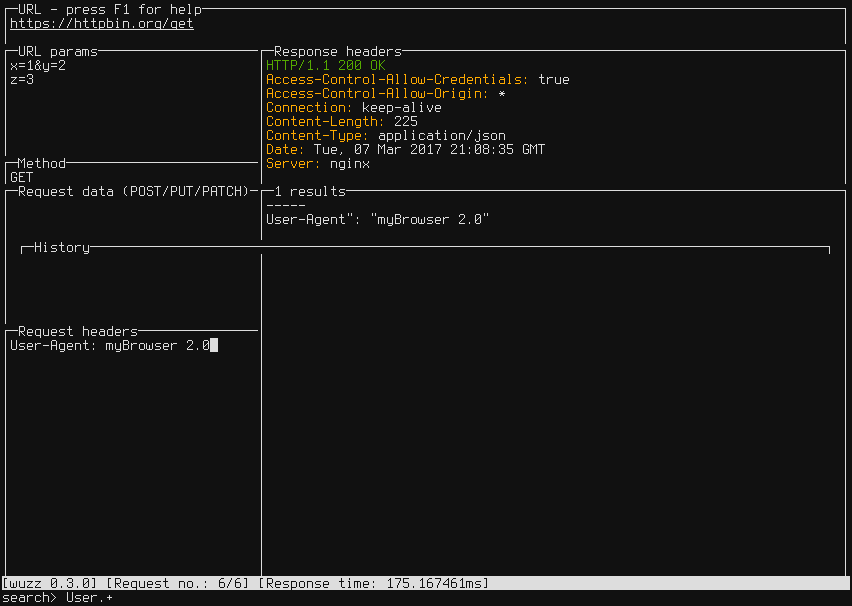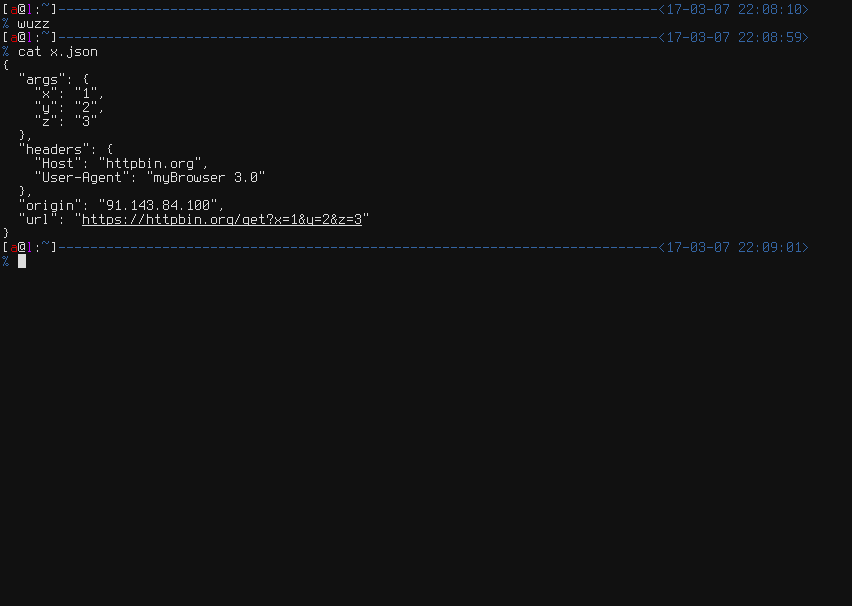 asciimoo/wuzz
HTTP検査のための対話型CLIツール








