
 #1
 mindpatch/zaphoster
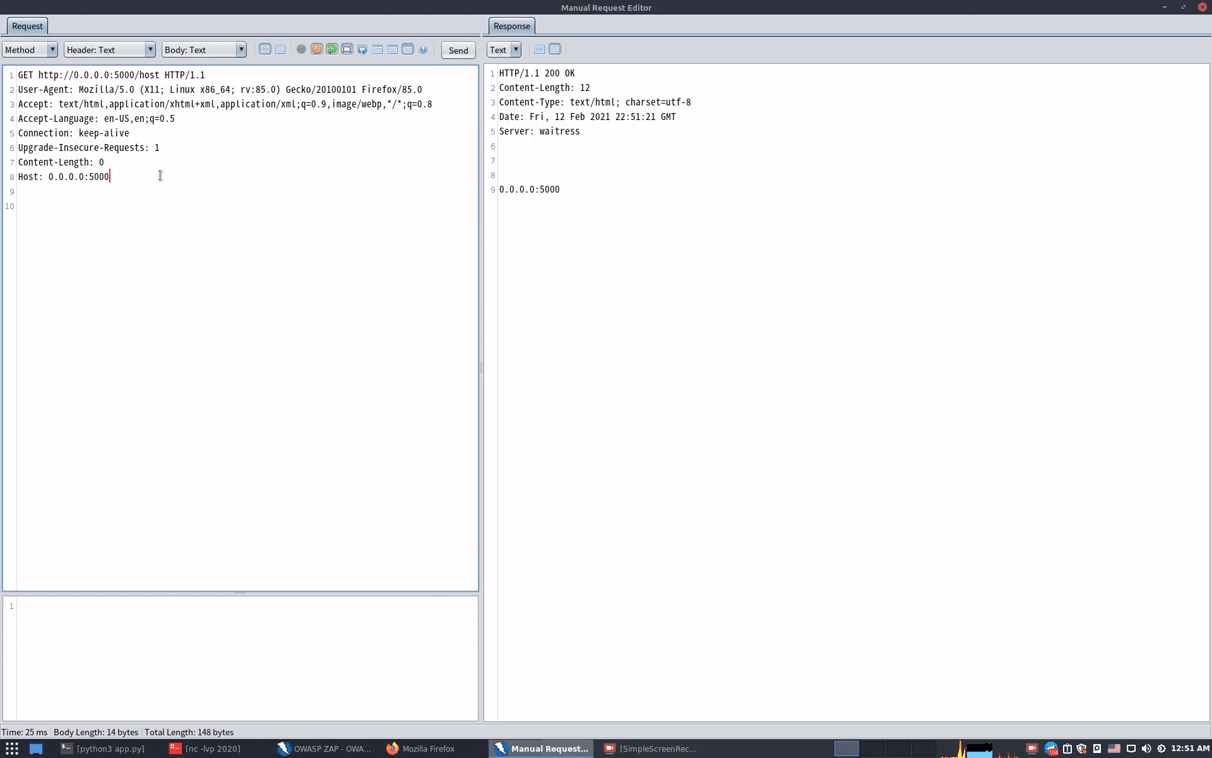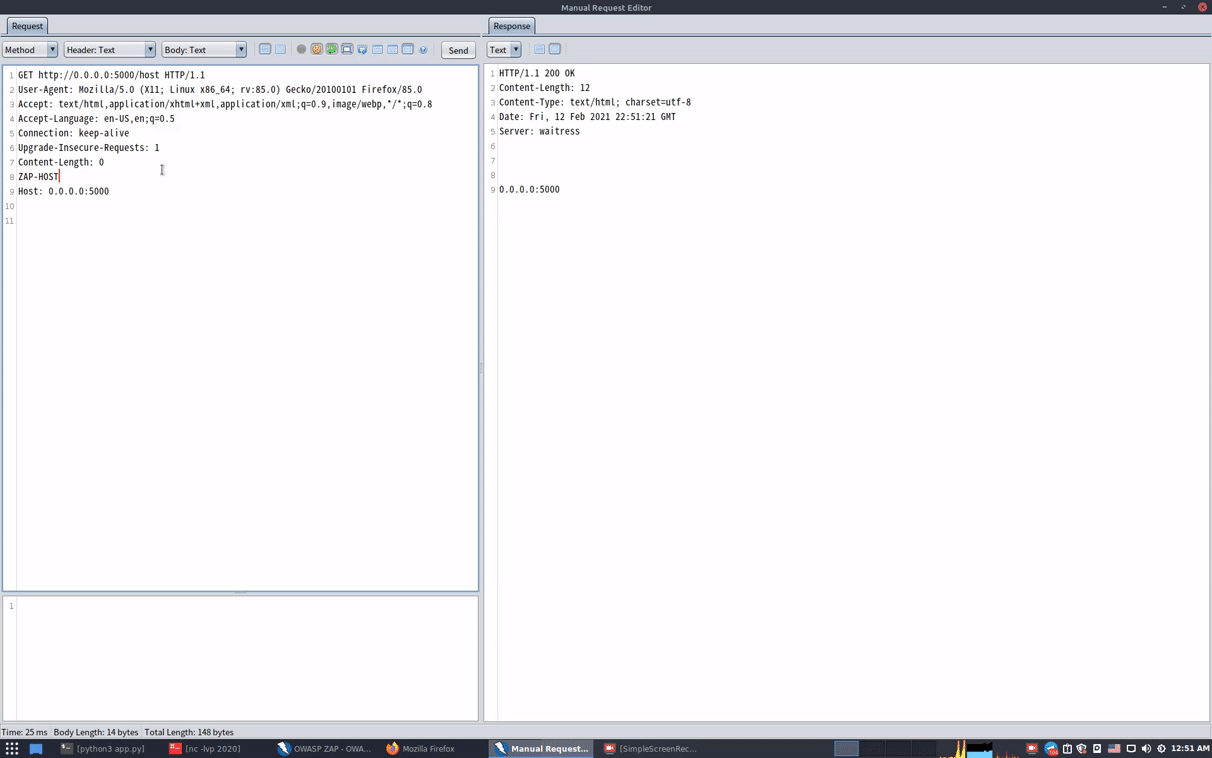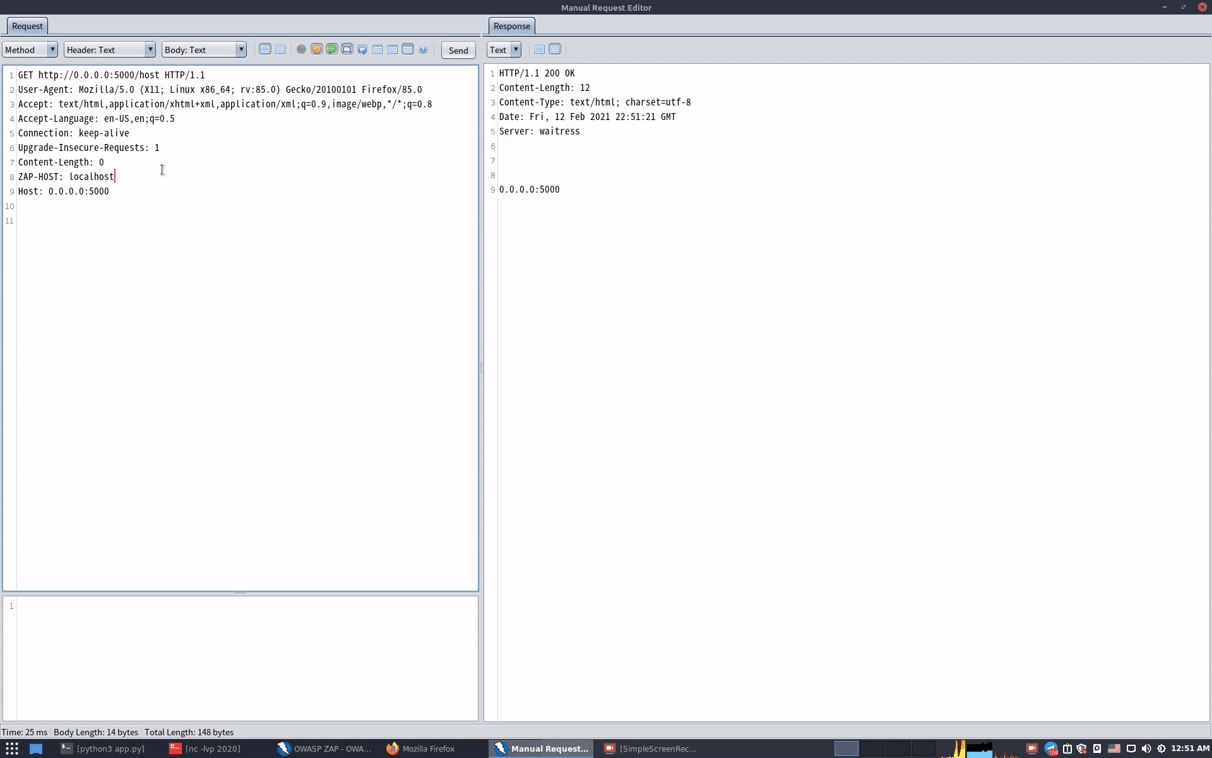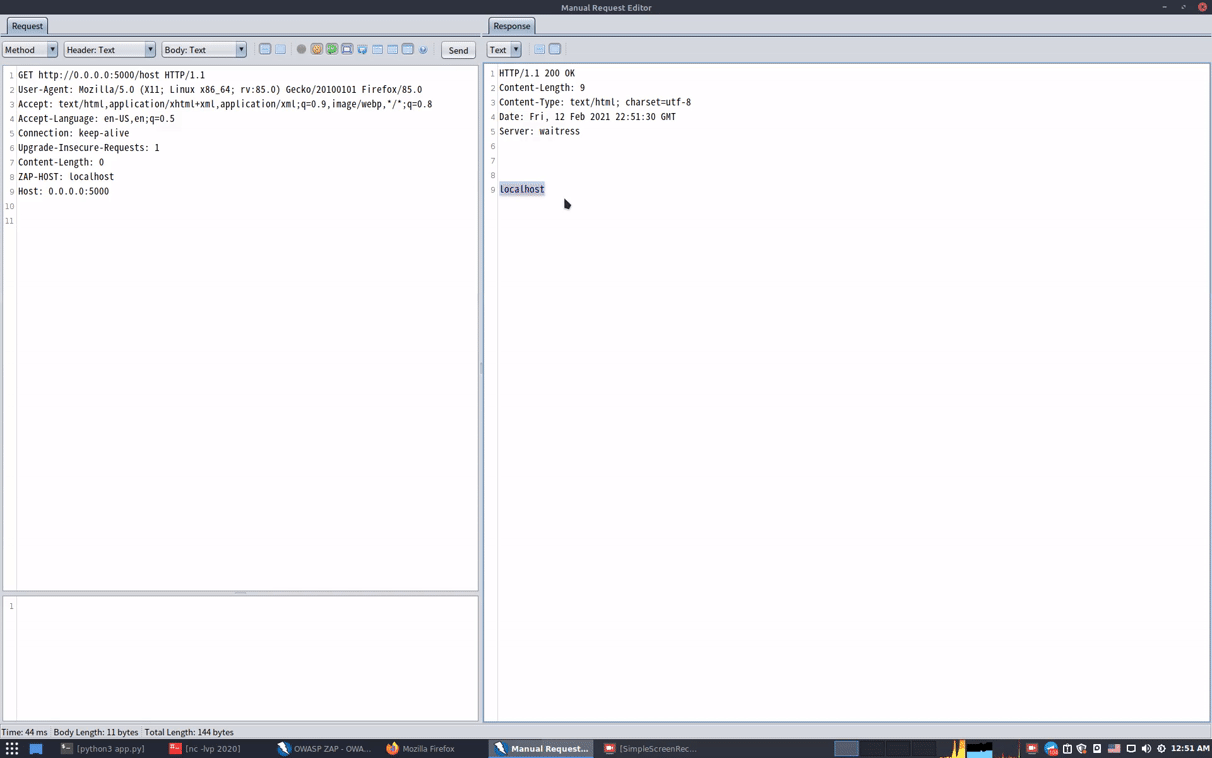
zaproxy における host header エラーの修正
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 secretsquirrel/bdfproxy
MITM経由でバイナリをパッチ: BackdoorFactory + mitmProxy。
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS インターセプションプロキシ)
 keith-amateur/cve-2022-1040
Burpsuiteを起動する手間を省けます...
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
Burp Suite 拡張機能で、Alfresco Referer Proxy の CVE-2014-9301 を悪用し、標的の Web アプリケーションの侵入テストを行う。
 ryhanson/externalc2
Cobalt Strike External C2サーバーと通信チャネルを統合するためのライブラリ
 caido-community/burp2caido
BurpsuiteのHTTP履歴をCaidoに移行するためのツール
 johndoe31415/ratched
Ratchedは、ペネトレーションテストを目的とした透過型Man-in-the-Middle TLSプロキシです。
 imbas007/cve-2025-53770-vulnerable-scanner
SharePointホストをスキャンしてCVE-2025-53770を検出するPythonスクリプト。カスタムペイロードを使用し、オプションでBurp Suiteプロキシインターセプションによるトラフィック解析と脆弱ホストのログ記録が可能。
 xorrior/raven
CobaltStrike Websocket 用外部 C2
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
 nccgroup/autochrome
このツールは、真新しいChromiumのコピーをダウンロード、インストール、構成します。
 projectdiscovery/collaborator
BurpSuite 標準/プライベート Collaborator ライブラリ
 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 v1v1/sleight
Empire HTTP(S) C2 リダイレクタ セットアップスクリプト









