#1

 nccgroup/autorepeater
Burp SuiteによるHTTPリクエストの自動繰り返し
 codextf2/burp2malleable
burp suiteのHTTPリクエストをCobalt Strike Malleable C2プロファイルに変換するために私が書いた、簡単なPythonユーティリティ
 xiaolichan/redcaddy
caddyベースのC2リダイレクタ
 bishopfox/ca-clone
HTTPSクライアント攻撃に使用するCA証明書をクローンするためのスクリプト。
 alejandro-llanes/http_bridge
SOCKS5-to-HTTP プロキシブリッジは、任意のTCPストリーム(SSH、SMTP、TLS)を標準のHTTPリクエストを通じてトンネリングし、ネットワークトラフィックの難読化とファイアウォール回避を可能にします。
 nu11secur1ty/burpsuite-grand-master-tools
ペンテスター向けのモジュラーツールキット。Burp SuiteでキャプチャしたHTTPリクエストをブラウズ可能なURLに変換し、監査可能なPythonスクリプトでワークフローアクションを自動化します。
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
 jlinebau/cve-2025-55315-scanner-monitor
脆弱なサーバーをスキャンするための簡単なスクリプトとパケットレベルモニター
 metrodango/pip3line
生バイト操作とインターセプトのためのスイスアーミーナイフ

 weirdmachine64/redom
A Burp Suite拡張機能で、Burpに直接完全なDOMレンダリング機能をもたらし、ReactJS、VueJS、Angularなどのフレームワークで構築された最新のJavaScriptヘビーなアプリケーションの効果的なセキュリティテストを可能にします。
 ajinabraham/oauth-request-crafter
OAuthリクエストクラフター
 d0ge/sign-saboteur
SignSaboteurは、様々な署名付きWebトークンの編集、署名、検証を行うためのBurp Suite拡張機能です。
 stolenusername/cowitness
CoWitness は、テスト作業の精度と効率を向上させる強力な Web アプリケーションテストツールです。HTTP サーバーと DNS サーバーを模倣でき、テストプロセス中に完全なレスポンスと貴重な洞察を提供します。
 nccgroup/jwt-reauth
認証URLからJWT認証トークンをキャッシュし、Burp Suiteのスコープ内リクエストにヘッダーとして付加することで、自動セッション処理を実現します。
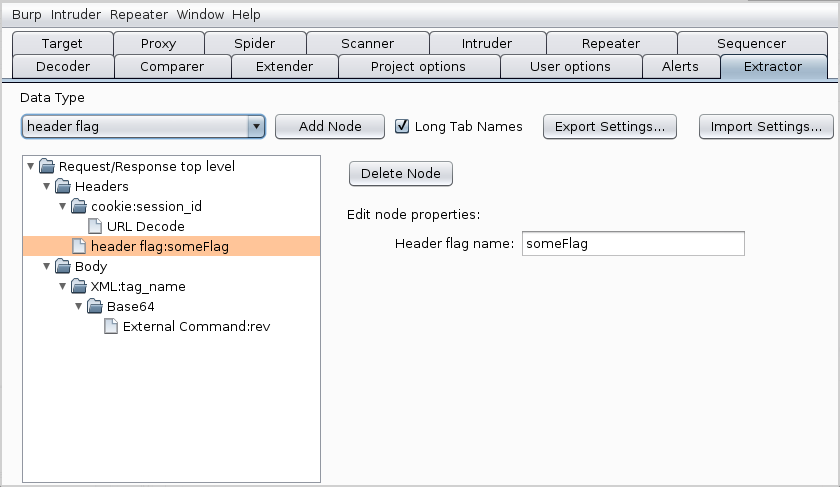 nccgroup/extractor
Burp Suite に Extractor という新しいタブを追加する拡張機能
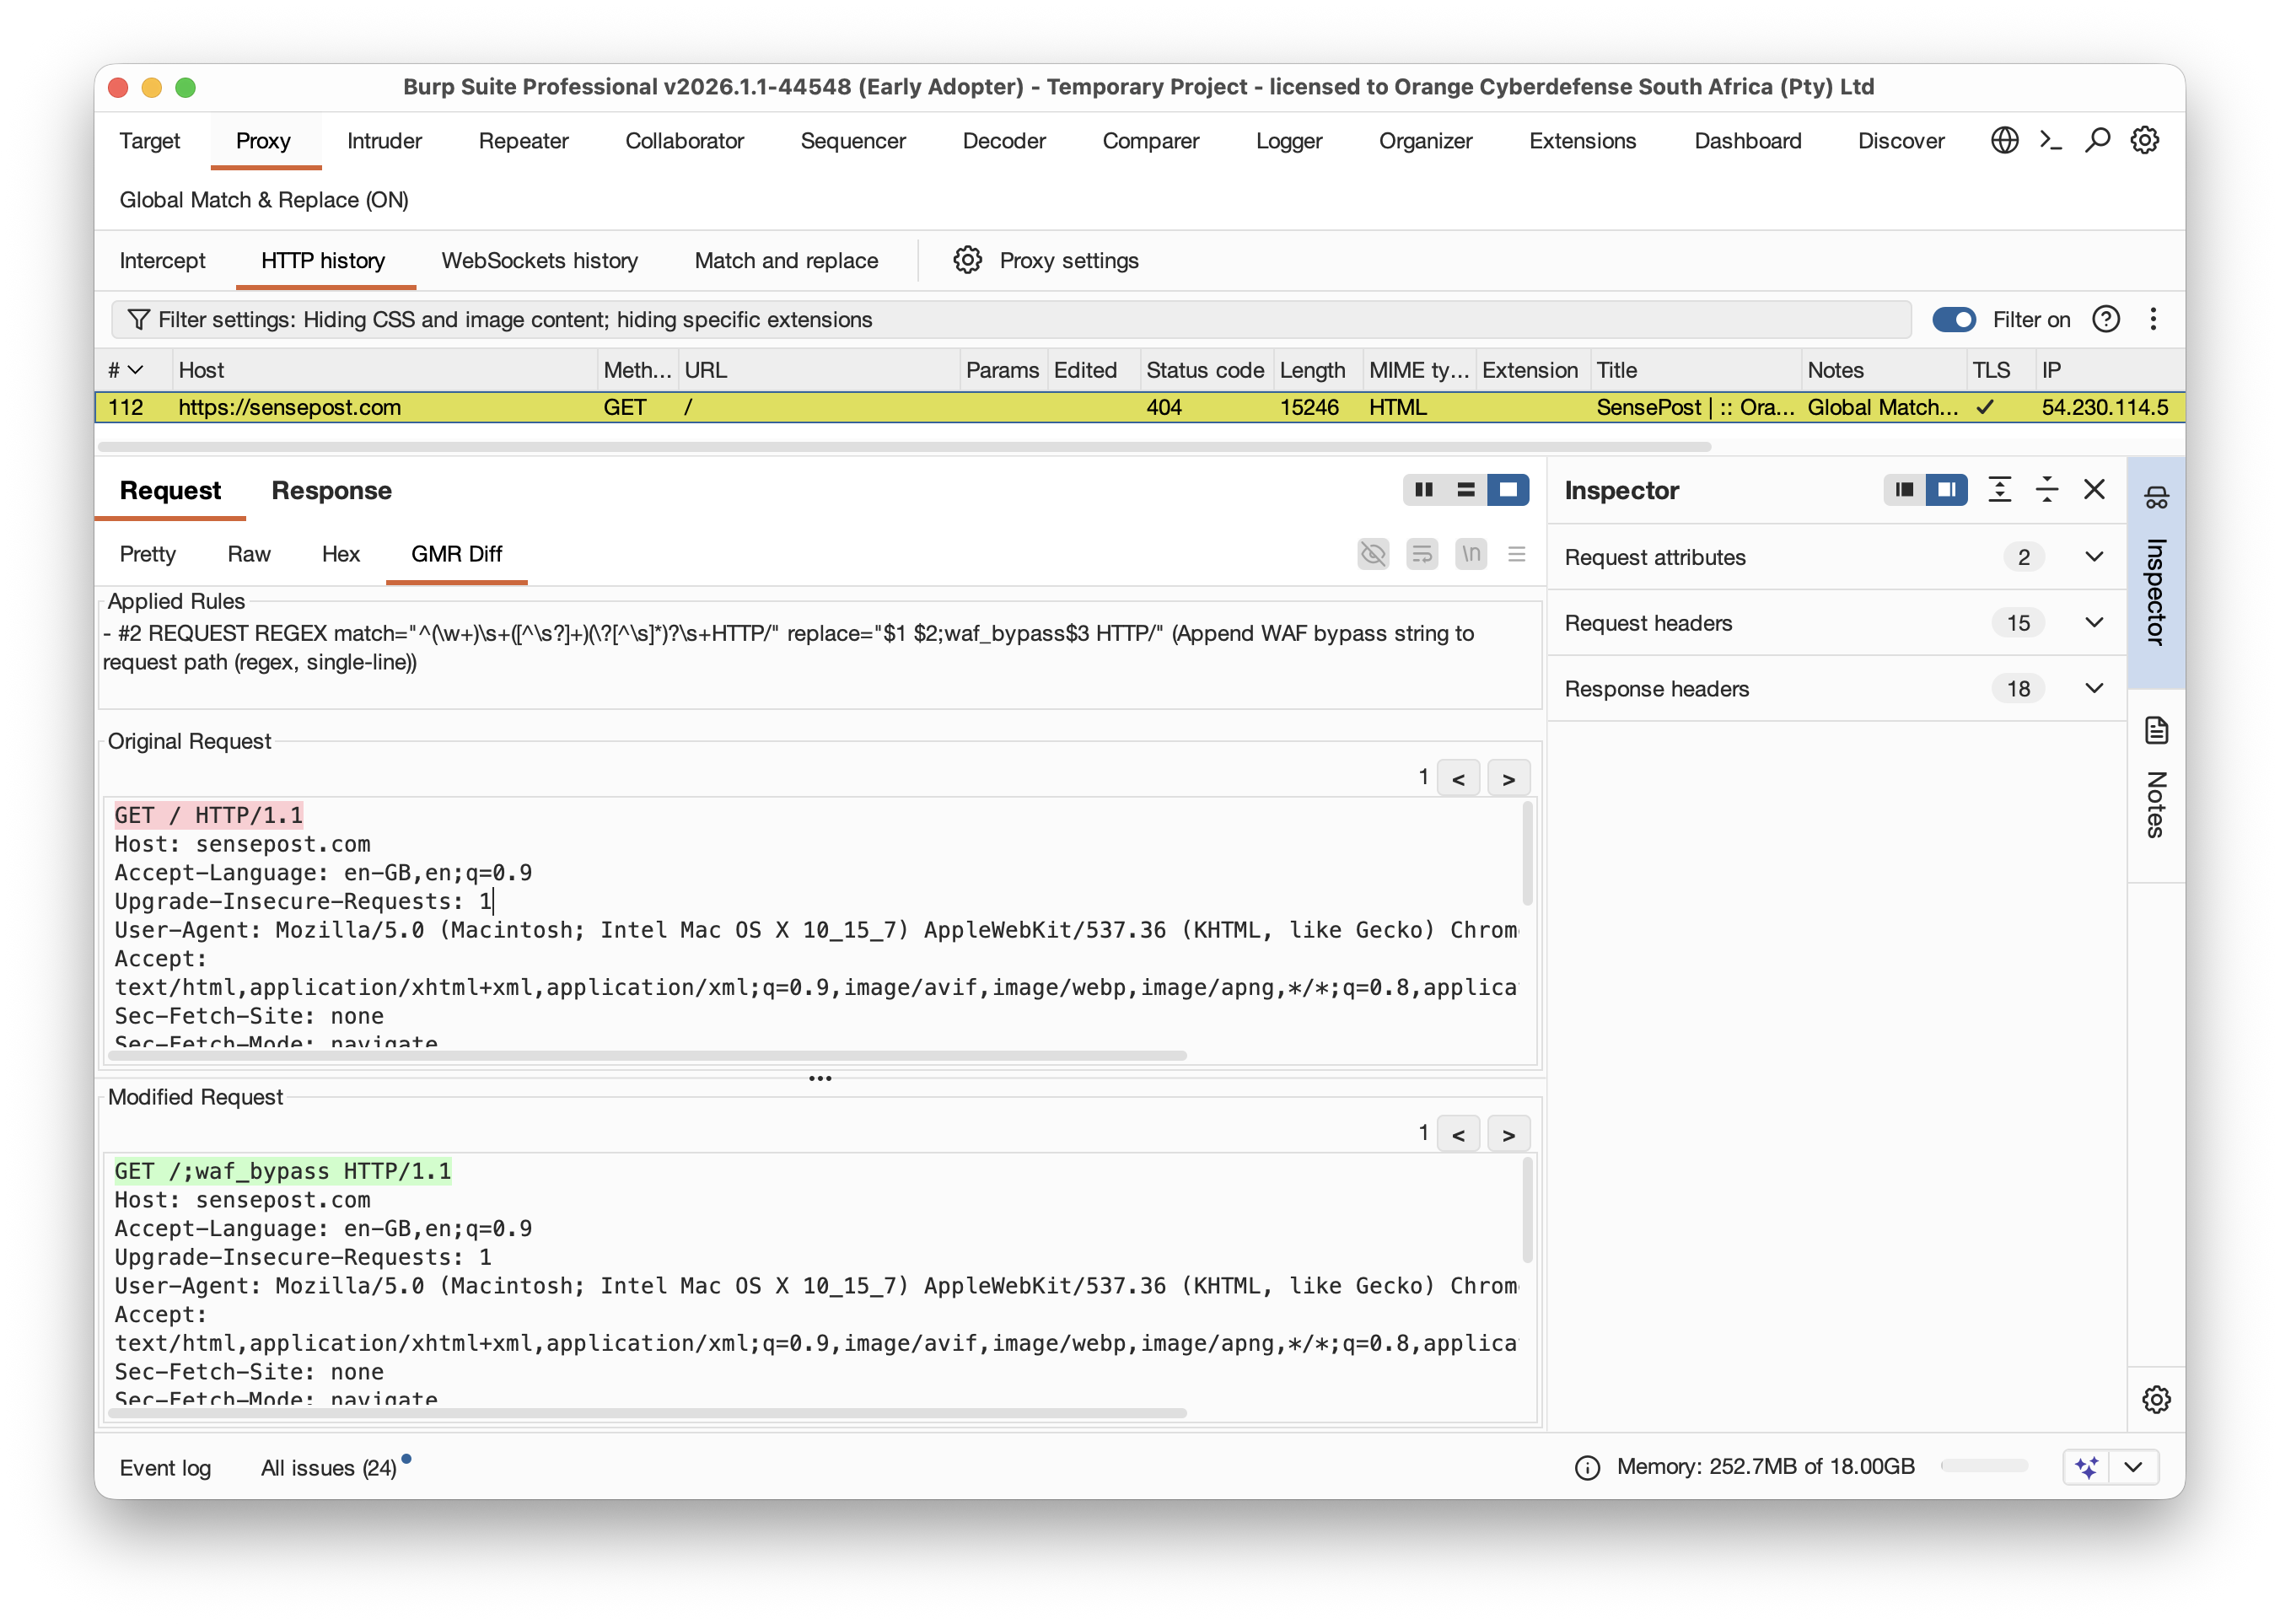 singe/burp_global_match_replace
すべてのユーティリティにわたってグローバルに動作する、Portswigger の Burp 用 Match & Replace ルール。